波場 TRON 業界週報:スタグフレーションが BTC の $8 万のサポートを再テストさせる可能性、Web3 体験インフラの構築について詳解 Newton
 詳細な総融資8600万ドルは、Paypal、1k(x)、Northzoneが主導し、一般ユーザー向けのチェーン抽象Web3体験インフラストラクチャNewtonを構築します。
一.前瞻
1. マクロレベルの要約と今後の予測
今週、世界のマクロ市場はインフレ反発、経済の強靭性、リスク資産の圧力という構図を呈しています。アメリカの9月CPIは前年同月比で3.7%上昇し、前月比で0.6%上昇しました;PPIは前月比で大幅に1.3%上昇し、小売売上高は前月比で0.8%増加し、エネルギー価格の上昇がインフレ圧力を再び高めていることを反映していますが、消費需要は依然として強いです。中東の地政学的緊張が国際油価を押し上げ、市場のスタグフレーションリスクに対する懸念をさらに強化しています。米国株のテクノロジーセクターは明らかに調整し、ナスダック指数は週に約4.48%下落し、S&P 500指数は1.95%下落、ダウ平均は0.67%上昇しました。資金は高評価のテクノロジー株からエネルギーおよび防御的セクターにシフトしています。インフレが予想を上回ったにもかかわらず、米国の10年国債利回りは約5.09%に低下し、市場が経済成長の見通しを懸念していることを示しています。
来週は、世界市場がインフレの粘着性、米連邦準備制度の金利パス、地政学的リスクを巡って引き続き駆け引きを行うと予想されます。米国のインフレと消費データは強めであり、これは米連邦準備制度が短期的に緩和の余地がないことを意味しますが、経済成長と金融市場の圧力もさらなる利上げの強さを制限する可能性があります。来週は、米連邦準備制度の官僚の発言、10月20日の米各州の雇用データ、10月23日のミシガン大学の消費者信頼データ、国際油価と米国債利回りの変動に重点を置く必要があります。米国株は引き続き高いボラティリティを維持し、テクノロジー成長セクターは評価調整の圧力に直面するでしょう;もし油価が持続的に上昇すれば、インフレ期待がさらに高まり、世界のリスク選好を抑制する可能性があります。逆に、エネルギー価格が下落し、金利期待が安定すれば、市場は段階的な修復を迎える可能性があります。
2. 暗号業界の市場変動と警告
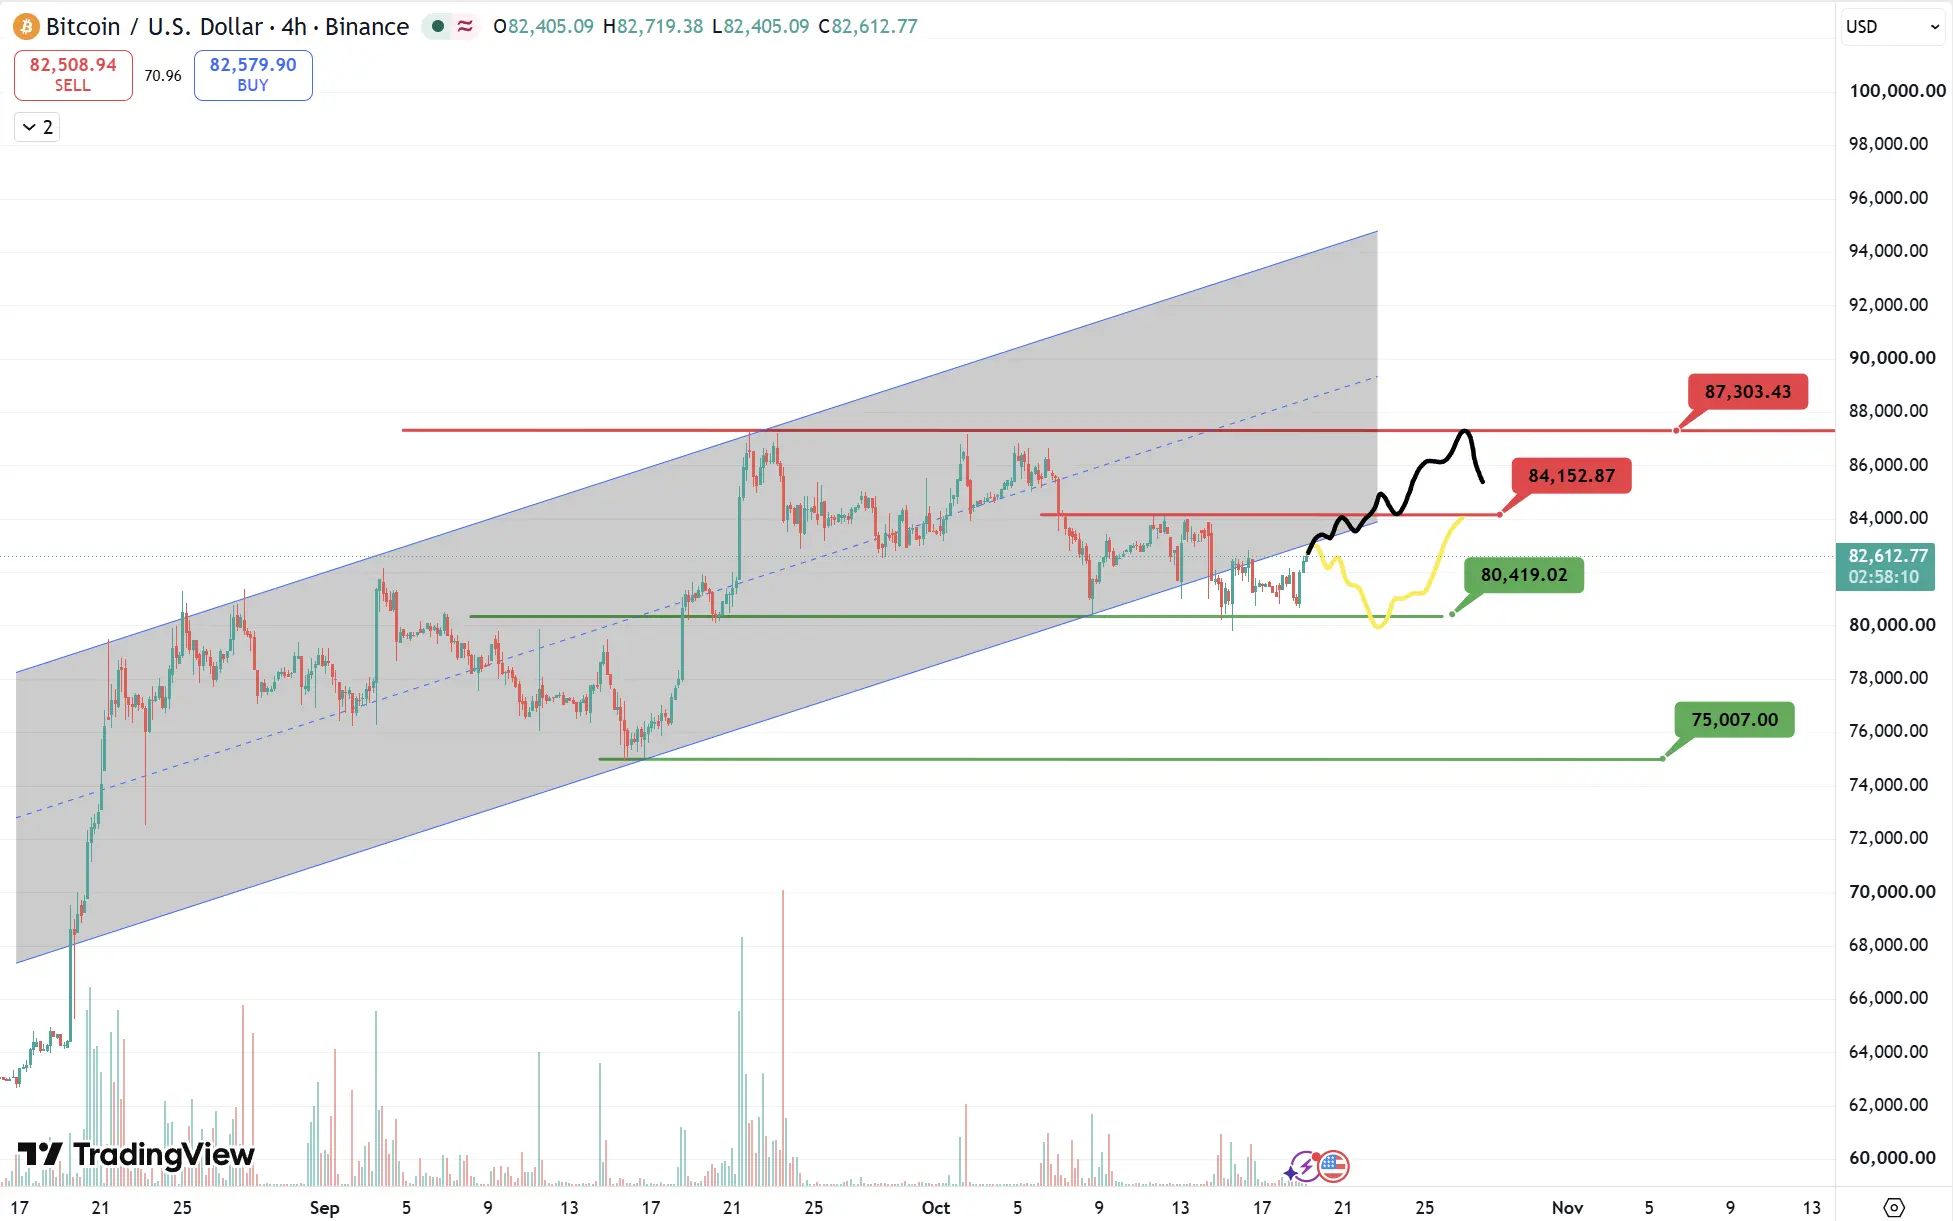
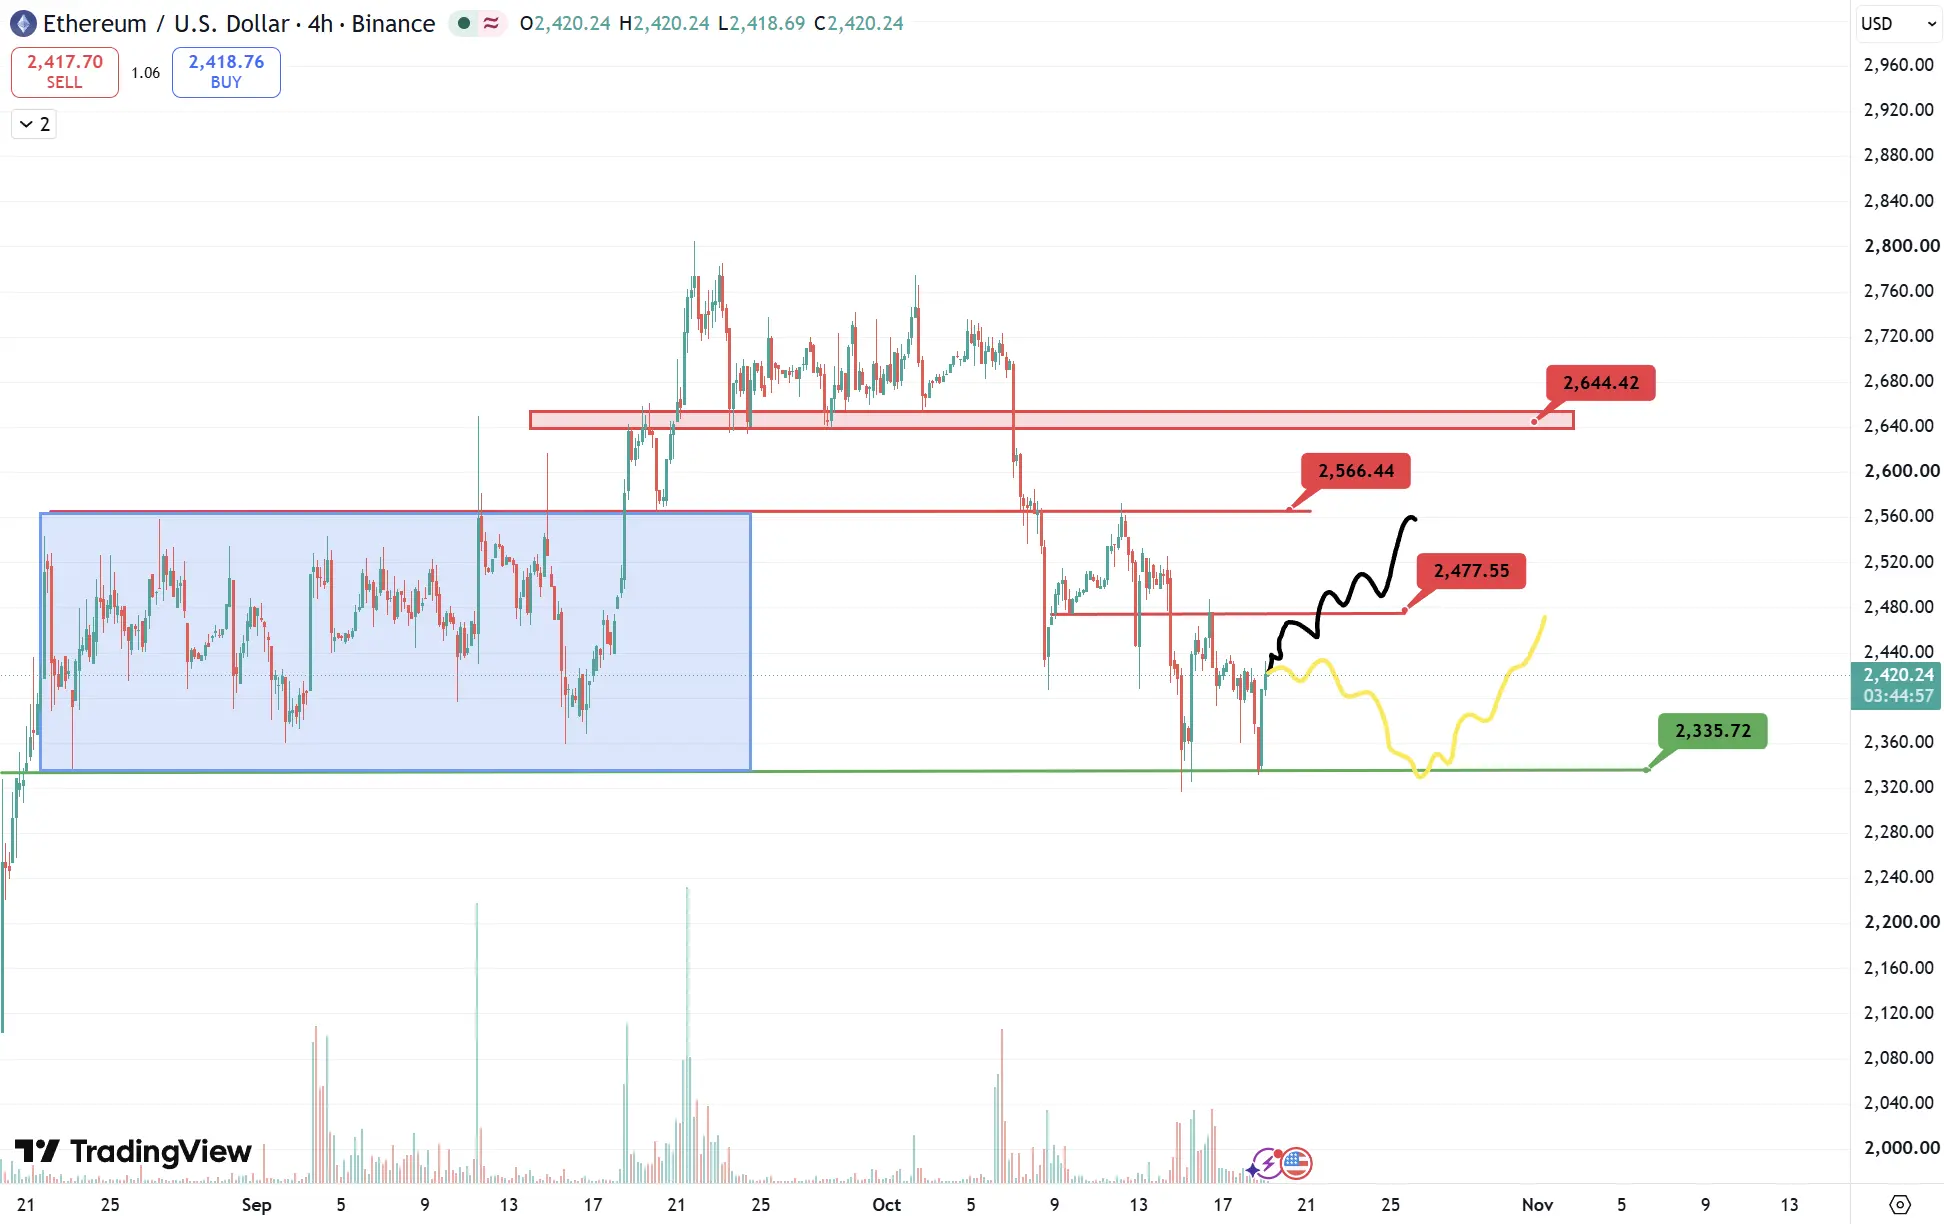
今週、暗号市場は全体的に調整を続けており、核心的な矛盾は高金利期待と資金流出です:BTCは一時8.2万ドルを下回り、約8万ドルの領域をテストしました。ETHの下落幅はBTCよりも明らかに大きく、市場の総時価総額は週内で約2%---3%減少し、BTCの市場占有率は約59.5%に上昇し、資金がさらにBTCに集中し、アルトコインのリスク選好が弱いことを示しています。米国の現物ETFの資金面は引き続き圧力を構成し、10月12---16日の間にBTC現物ETFは累計で約2.28億ドルの純流出、ETH現物ETFは約3.20億ドルの純流出を記録しました;週初の下落は大規模なロングポジションの清算を引き起こし、10月12日には全市場の清算が一時7.7億ドルを超えました。全体的に見て、今週の暴落は単一の悪材料によるものではなく、米連邦準備制度のさらなる利上げ期待、高位の米国債利回り、ETFの継続的な流出とレバレッジの縮小が市場を圧迫しており、ETHおよびほとんどのアルトコインはBTCに対して明らかに弱いです。
来週は市場が引き続き弱含みで、マクロと資金面が再確認される方向を待つことが主な焦点となると予想されます。BTCの約8万ドルの領域は重要な多空の境界となるでしょう;もし米国債の長期金利が低下し、BTC現物ETFが再び持続的な純流入に転じれば、前回のレバレッジの清算後にBTCが先に反発する条件が整いますが、これらの2つの信号が現れる前に、持続的な大幅上昇の基盤は依然として不足しています。構造的には「BTCはETHより強く、主流コインは中小型アルトコインより強い」という防御的な構図が続くと予想され、アルトシーズンは明確な資金基盤を欠いています;特に10月27---28日の米連邦準備制度の会議が近づくことで金利期待の変化に注意が必要です。したがって、来週は8万ドル付近で反復的に駆け引きを行い、徐々に方向を選択する可能性が高く、直接的に一方向の相場が始まることはないでしょう。
3. 業界およびトラックのホットスポット
今週の業界のホットスポットは主にRWA、ステーブルコイン/決済、DeFi、予測市場+プライバシー、AI×Cryptoおよびクロスチェーンセキュリティに集中しています:RWAは機関化のトレンドを継続し、Multiliquidは800万ドルの資金調達を完了し、Fissionは1000万ドルのAラウンドを完了し、Spout Financeは200万ドルの戦略的資金調達を受け、米国株を担保にUSDCを借り入れることを探求しています。オンチェーンのRWAのAUMは約346億ドルに達しています;ステーブルコインと決済の面では、Western UnionのSolanaステーブルコインUSDPTがメキシコのBitsoでローンチされ、USDCはEU初の「重要な電子通貨トークン」として認定されましたが、ステーブルコインの総時価総額は週内でわずかに縮小しました。
NEARもGauntlet戦略のKamino Vaultを通じてSOL収益製品を発表しました;予測市場は引き続きプライバシー化が進み、StarkWareはPolymarket取引にプライバシー通路を提供するOffMarketを発表しました;AI×Cryptoの分野では、元Story Protocolが転換したDATA NetworkがSui Foundationから3000万ドルの戦略的投資を受け、AIデータの権利確定、決済およびエージェントインフラが引き続き熱を帯びています;セキュリティとクロスチェーンの面では、AutheoがHyperlaneの信頼できるリレイヤーの鍵が悪用され、約170万ドルの損失を被り、THEOは90%以上の暴落を記録し、再びクロスチェーンブリッジの単一信頼リスクを露呈しました。
二.市場ホットスポットトラックおよび当週の潜在プロジェクト
1.潜在プロジェクトの概要
1.1. 総資金調達8600万ドル、Paypal、1k(x)、Northzoneが主導し、CherubicおよびVoltなどの機関が参加------一般ユーザー向けのチェーン抽象Web3体験基盤インフラNewton(Magic Labs)
概要
Newton Protocolは、EigenLayer AVS(アクティブバリデーションサービス)に基づいて構築された分散型オンチェーン取引承認戦略エンジン(Decentralized Policy Engine)です。これは、スマートコントラクト内で直接取引ルールを実行でき、消費限度、制裁リストのスクリーニング、詐欺防止、コンプライアンスルールの管理を含みます。
Newton Protocolは、ルールを定義、検証、実行するための戦略エンジンであり、開発者がさまざまなルール(例えば、資金支出制限、制裁スクリーニング、詐欺防止メカニズムなど)をスマートコントラクトに直接コーディングし、オンチェーン検証メカニズムを通じてこれらのルールが厳格に実行されることを保証します。
プロトコル要素の解析
Newton Protocolは、オンチェーン取引承認のための戦略エンジン(Policy Engine)であり、EigenLayerのアクティブバリデーションサービス(Actively Validated Service、AVS)に基づいて構築されています。このページでは、そのコアコンポーネントがどのように協力して機能するかを紹介します。統合ガイドを読む際には、ここに戻って参考にしてください。
- Newtonはどのように機能するか
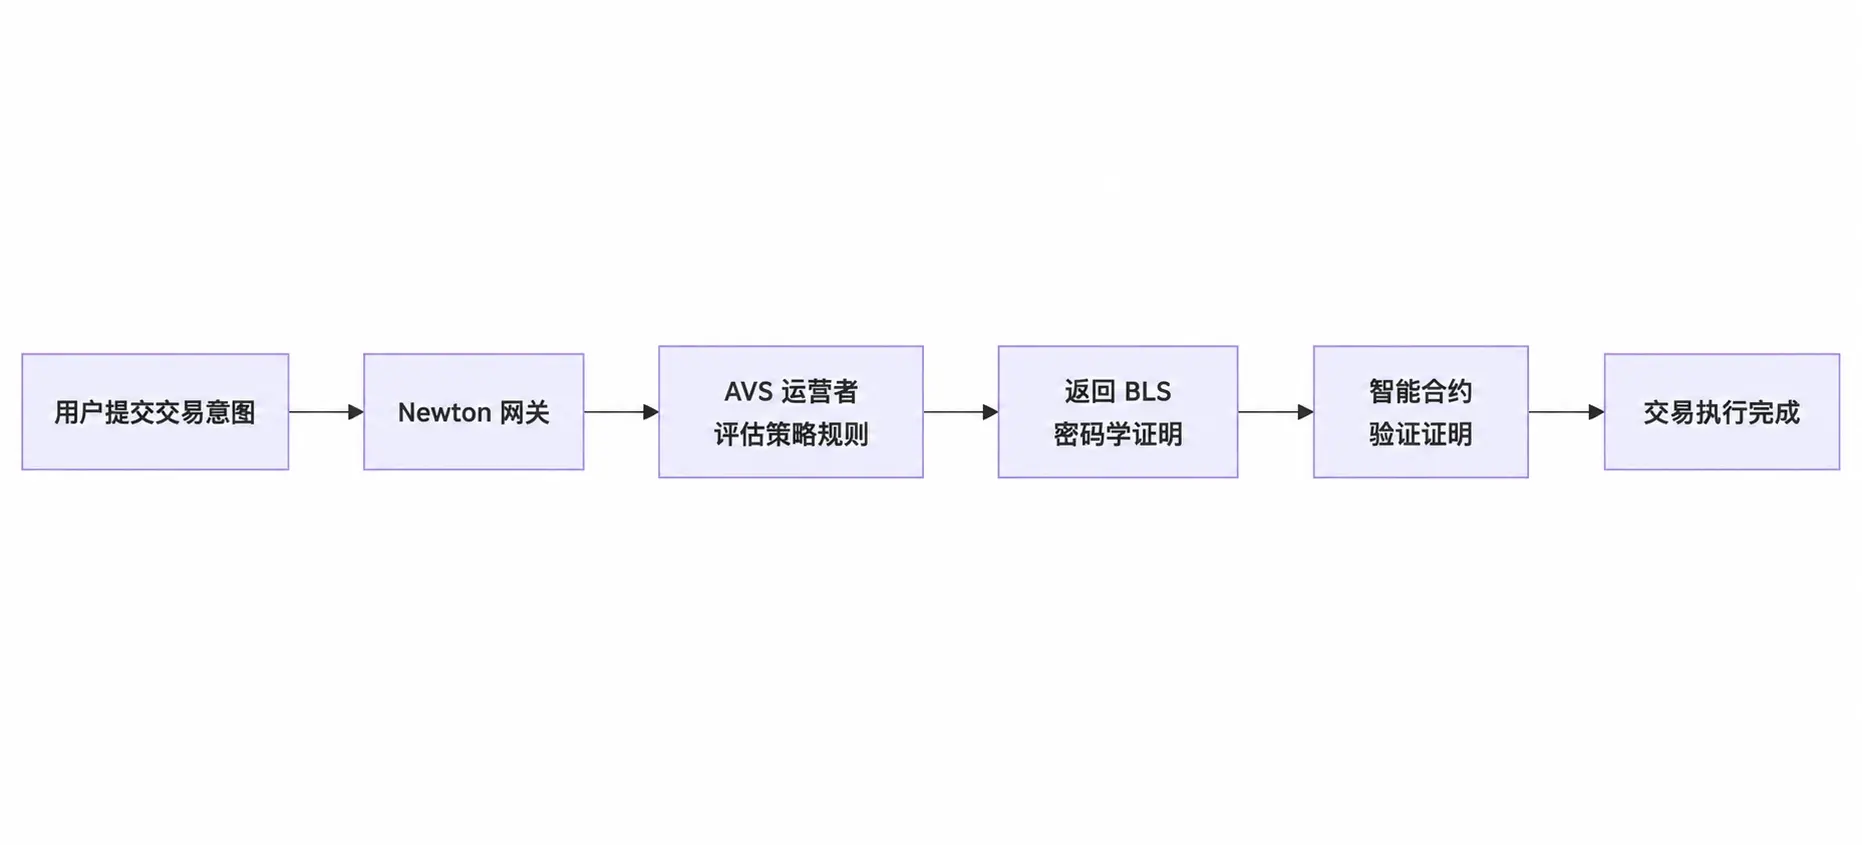
ユーザーは、取引が実行されるべき条件を定義するルール(ポリシーPolicy)を作成します。ユーザーが取引(Intent)を提出すると、Newtonの分散型オペレーターネットワークは、ユーザーが設定したポリシーに基づいてその取引を評価し、スマートコントラクトが取引を実行する前に検証するための暗号学的証明(Attestation)を返します。
- Key Concepts(核心概念)
Policy(ポリシー)
Policyは、Intentが承認されるために満たさなければならない条件を定義するRegoプログラムです。PolicyはIPFSに保存され(CIDを介して参照)、複数のPolicyClientで再利用可能です。
Policyは2種類のデータソースを参照できます:
data.params:PolicyClientの所有者が設定した構成パラメータ、例えば:
支出限度(Spend Limits)
ホワイトリスト(Allowlists)
data.wasm:PolicyData WASM Oracleが実行時に取得するデータ、例えば:
トークン価格
KYCステータス
Intent(取引意図)
Intentは、戦略評価システムに提出される検証対象の実行予定取引リクエストです。
これは標準EVM取引フィールドを含み、ユーザーはSDKを呼び出す際にsimulateTaskまたはsubmitEvaluationRequestを構築する必要があります。
Task(タスク)
Taskは、Intentと対応するPolicyを組み合わせて評価する単位です。
Newtonにおいて、Taskは最も基本的な評価単位です:
各Taskは次のように判断されます:
規則に準拠(Compliant)
規則に不適合(Non-compliant)
ユーザーはRPC APIまたはNewton Explorerを通じてTaskの状態を照会できます。
Attestation(証明)
Attestationは、Newtonオペレーターが特定のPolicyを評価し、Intentに対して承認または拒否の結果を出したことを証明する暗号学的証明(BLS集約署名)です。
Attestationには以下が含まれます:
taskId(タスクID)
policyId(ポリシーID)
evaluation result(評価結果)
expiration block(有効期限ブロック)
Attestationの生成メカニズムの詳細については、Consensus & Securityを参照してください。
PolicyClient(ポリシークライアント)
PolicyClientは、取引を実行する前にAttestationを検証するためのスマートコントラクトです。
開発者はNewtonPolicyClientを継承することでNewtonを自分のコントラクトに統合し、関数Modifier内で以下を呼び出すことができます:
_validateAttestation()
_validateAttestationDirect()
これにより取引承認の検証を完了します。具体的な実装方法についてはSmart Contract Integrationを参照してください。
PolicyData(ポリシーデータ)
PolicyData Oracleは、戦略評価プロセス中に外部データを取得または計算するためのWASMコンポーネントです。
その出力はdata.wasmとしてRego Policyに提供されます。
アプリケーションの例には以下が含まれます:
トークン価格の取得;
制裁リストの照会;
KYCステータスの検証。
開発者はWriting Data Oraclesガイドを通じて自分のデータOracleを作成できます。
Operator(オペレーター)
Operatorは、Newton AVSに登録されたEigenLayerノードです。
オペレーターの責任:
タスクの独立評価;
戦略検証の実行;
コンセンサス閾値(Quorum)に達した後、複数のBLS署名を統合して一つの統一されたコンセンサス証明を生成する。
QuorumとSlashingメカニズムの詳細については、Consensus & Securityを参照してください。
ゲートウェイ(Gateway)
ゲートウェイは、タスクを受信し、オペレーターの評価実行を調整するためのJSON-RPC 2.0に基づくインターフェースサービスです。
すべてのSDKおよびCLIのインタラクションは、ゲートウェイを通じて完了します。
プロトコル技術アーキテクチャの概要
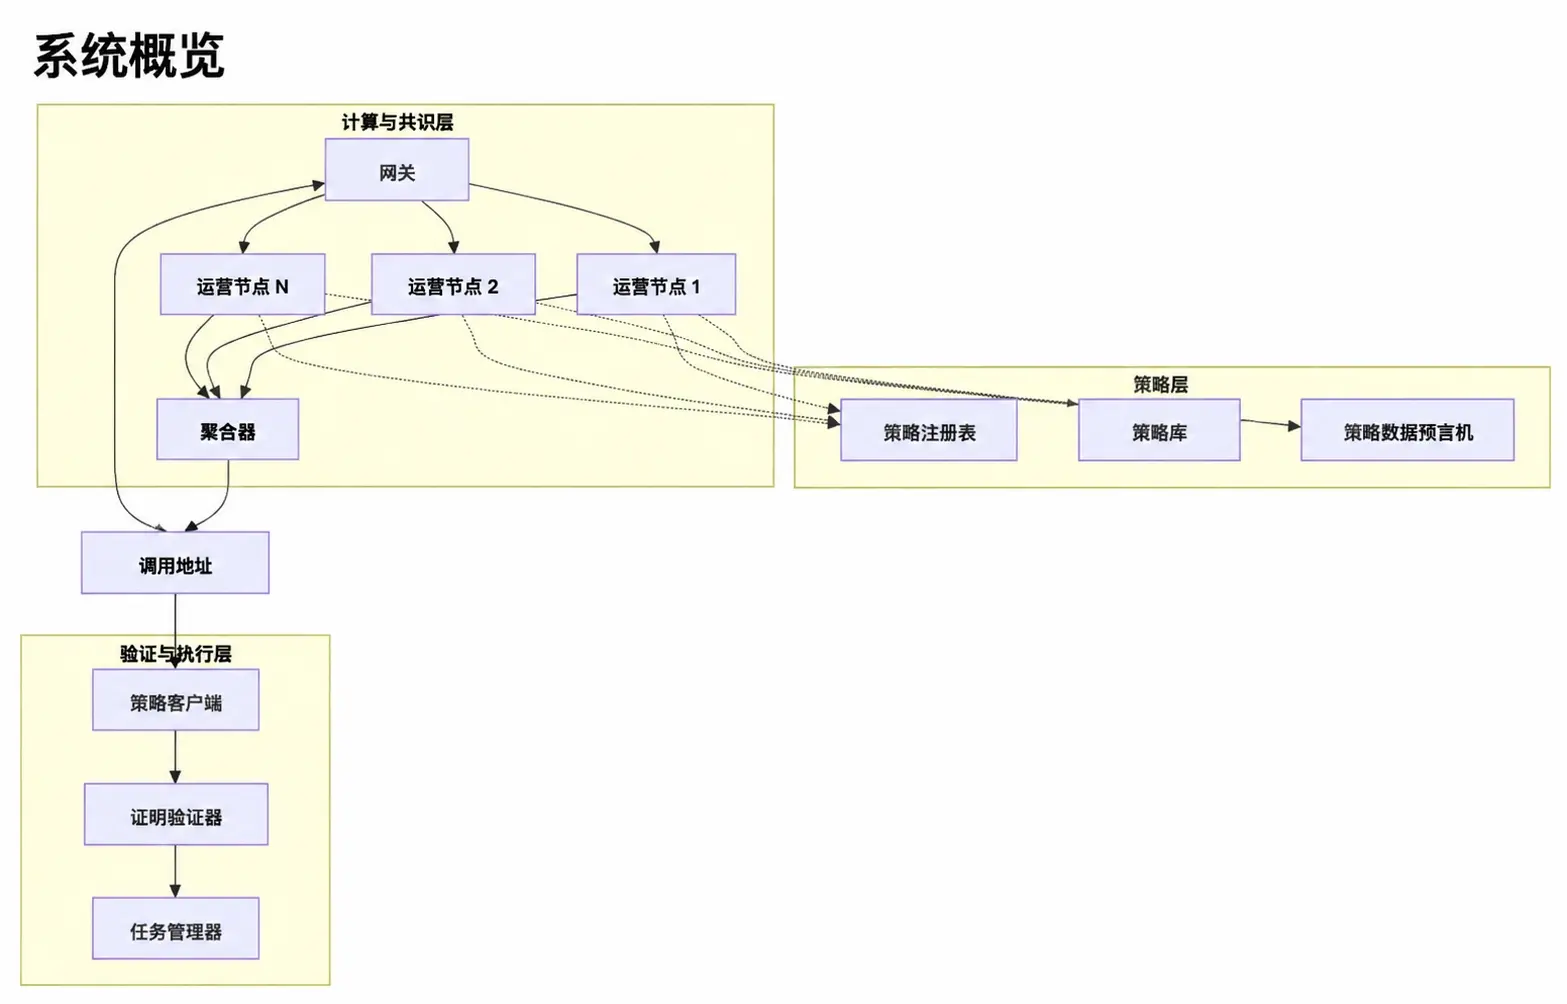
Newton Protocolは、戦略定義(Policy Definition)、戦略評価(Policy Evaluation)、および戦略実行(Policy Enforcement)を分離した三層アーキテクチャからなるシステムです。
このモジュール化されたアーキテクチャにより、各層は独立して発展およびアップグレードでき、全体システムの高いセキュリティ保障を維持します。
- ポリシーレイヤー(Policy Layer)
ポリシーレイヤーは、システム内に存在するルールおよびこれらのルールの設定方法を定義する責任があります。
|-----------------------------|----------------------------------| | コンポーネント | 役割 | | ポリシーレジストリ(Policy Registry) | チェーン上に登録されたすべてのデプロイ済みポリシーをCID(コンテンツ識別子)を通じて参照する | | ポリシーライブラリ(Policy Library) | 再利用可能なポリシーテンプレートを提供、例えば支出限度、制裁チェック、KYC検証など | | ポリシーデータオラクル(PolicyData Oracles) | WASMに基づくコンポーネントで、戦略評価時に外部データを取得する |
開発者がポリシーを公開するプロセス:
RegoポリシーとWASMオラクルを作成する;
newton-cliを通じてIPFSにアップロードする;
チェーン上にPolicyDataとPolicyコントラクトをデプロイする。
ユーザーがポリシーを設定する際には、PolicyClientコントラクトをデプロイし、具体的なパラメータを設定する必要があります。例えば:
閾値(Thresholds)
ホワイトリスト(Allowlists)
有効期限(Expiration)
- 計算およびコンセンサスレイヤー(Compute & Consensus Layer)
計算レイヤーは、Newton AVSオペレーターネットワークによってオフチェーン戦略評価を実行する責任があります。
|-----------------|----------------------------------| | コンポーネント | 役割 | | ゲートウェイ(Gateway) | JSON-RPCインターフェースで、タスクを受信しオペレーターにタスクを配信する | | オペレーター(Operators) | EigenLayerノードで、独立して戦略評価を実行する | | アグリゲーター(Aggregator) | 各オペレーターのBLS署名を収集し、統一されたコンセンサス証明を生成する |
タスクが提出されると:
ゲートウェイがインテントを受信し、対象ポリシーを識別する;
利用可能なオペレーターがPolicyDataを取得する(WASMオラクルを実行);
各オペレーターが独立してRegoポリシー評価を実行する;
各オペレーターが評価結果に対してBLS署名を生成する;
アグリゲーターが署名を収集し、Quorum(コンセンサス閾値)に達した後にコンセンサス証明を生成する。
検証および実行レイヤー(Verification & Execution Layer)
検証レイヤーは、チェーン上の証明検証および取引実行を担当します。
|--------------------------------|------------------------------| | コンポーネント | 役割 | | NewtonProverTaskManager | コアタスク管理モジュールで、タスクの作成、応答の保存、チャレンジウィンドウの管理を担当 | | アッテステーションバリデーター(AttestationValidator) | オペレーターの集合に基づいてBLSアグリゲ署名を検証する | | ポリシークライアント(PolicyClient) | 開発者がデプロイしたスマートコントラクトで、取引実行前に検証ロジックを呼び出す | | ポリシークライアントレジストリ(PolicyClientRegistry) | 登録されたPolicyClientコントラクトを記録する |
このレイヤーは、Newtonの戦略検証を経て有効なアッテステーションを得た取引のみが実行を続けることを保証します。
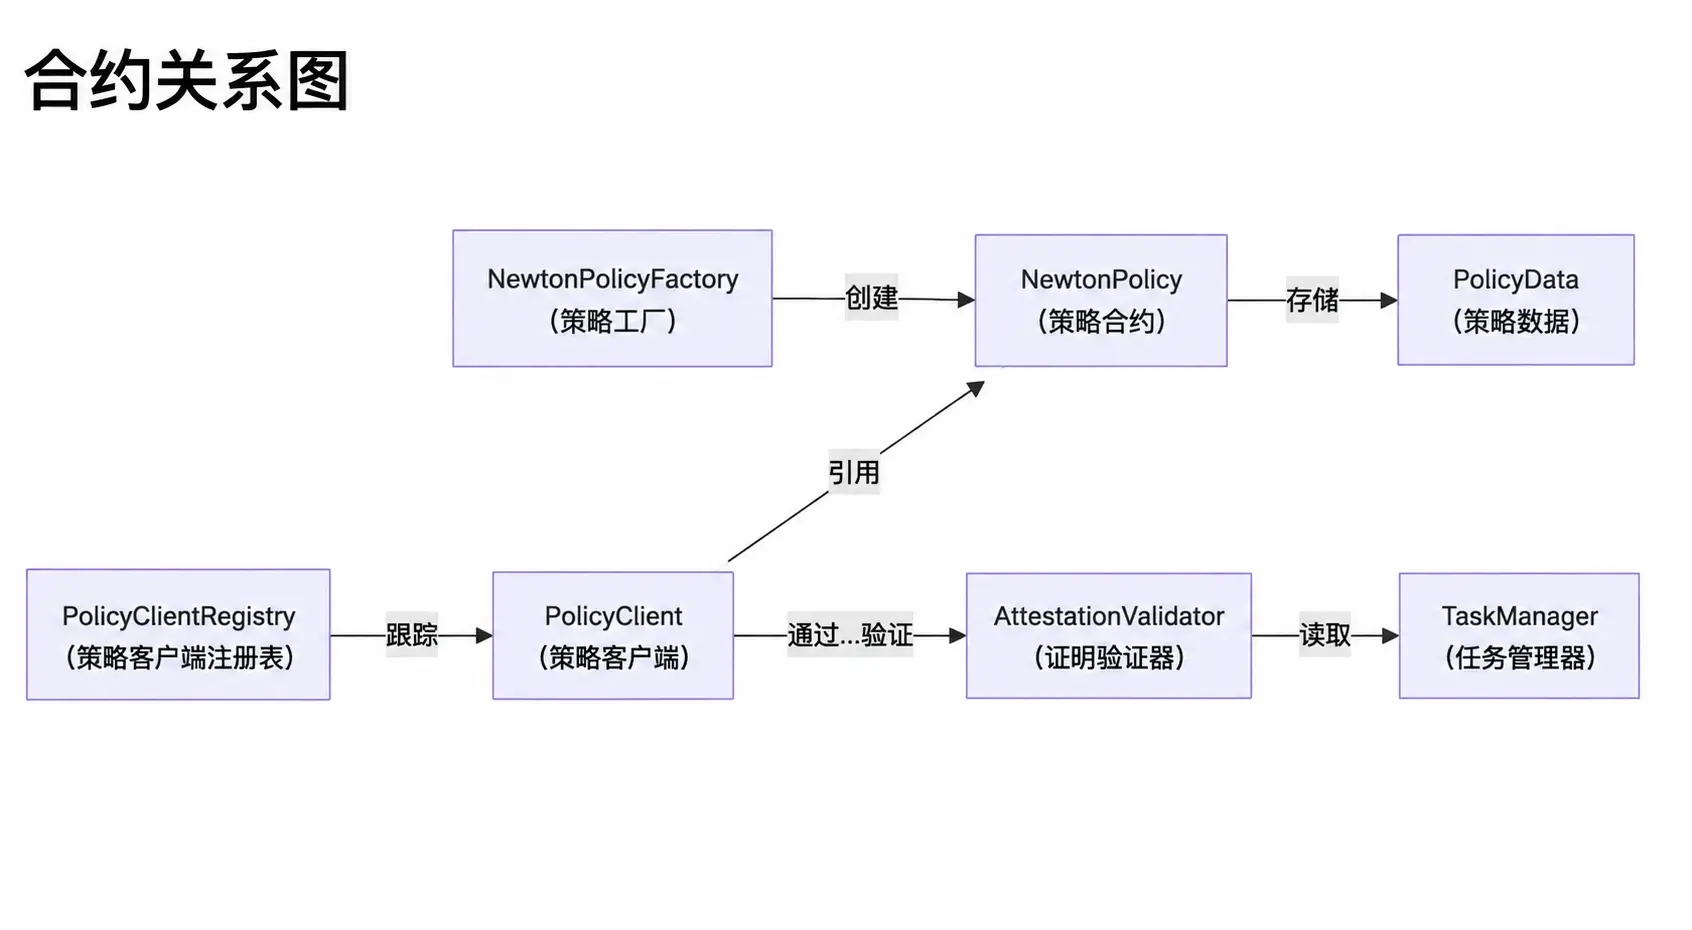
- データフロー(Data Flow)
完全な戦略評価プロセスは以下の通りです:
インテント(取引意図)を提出する呼び出し元がインテント(取引意図)およびPolicyClientアドレスをゲートウェイに送信する。
タスクを作成するゲートウェイがタスクを作成し、インテントと対応するポリシーを結びつける。
データを取得するオペレーターがPolicyData WASMオラクルを実行し、戦略評価に必要な外部データを取得する。
戦略評価を行うオペレーターがインテント、オラクルデータ、およびパラメータ(Params)を使用してRegoポリシーを実行し、取引がルールに適合しているかを評価する。
署名を生成する各オペレーターが自身のBLSキーを使用して評価結果に署名する。
証明を集約するアグリゲーターが複数のオペレーターの署名を収集し、コンセンサス証明に統合する。
証明を返す呼び出し元が対応するアッテステーションを受け取る。
チェーン上で検証するPolicyClientがアッテステーションバリデーターを通じて証明を検証する。
取引を実行する検証が通過した場合、保護された取引が実行を続ける。
プライバシーレイヤー(Privacy Layer)
Newton Protocolのプライバシーアーキテクチャは、HPKE暗号化、安全な封筒(Secure Envelopes)、および機密戦略評価(Confidential Policy Evaluation)に基づいており、機関および企業のシナリオに対してプライバシー保護されたチェーン上の取引能力を提供し、取引のコンプライアンスを検証可能にします。
Newtonのプライバシーレイヤーは、最終ユーザーが暗号化された敏感データを提出することを許可します。例えば:
個人識別情報(PII)
身分証明書(Credentials)
財務記録(Financial Records)
オペレーターは、戦略評価プロセス中に閾値解読(Threshold Decryption)を通じて必要なデータを共同で解読し、これらの敏感情報は常にチェーン上に現れません。
多くの戦略実行シナリオでは、敏感データへのアクセスが必要です。例えば:
身分証明書類;
APIキー;
コンプライアンス記録;
プライベートビジネスパラメータ。
Newtonのプライバシーレイヤーは以下の能力を提供します:
エンドツーエンド暗号化(End-to-End Encryption)
HPKE(Hybrid Public Key Encryption)を使用して敏感な入力データをエンドツーエンドで暗号化し、基盤には:
X25519キー交換;
ChaCha20-Poly1305暗号化アルゴリズム。
敏感データが転送および処理中に安全に保たれることを保証します。
閾値解読(Threshold Decryption)
オペレーターはt-of-nキーシェアメカニズム(Key Shares)を通じて共同でデータ解読を行います。
特徴:
どのオペレーターも完全な解読キーを保持していない;
規定の数のオペレーターが協力することでのみデータを復元できる;
単一ポイントの漏洩リスクを低減します。
チェーン上のゼロ露出(Zero On-chain Exposure)
チェーン上には以下のみが記録されます:
ハッシュ(Hash)
コミットメント(Commitment)
明文の敏感データ(Plaintext Data)は保存されず、ユーザーのプライバシーがブロックチェーンの公開環境で露出しないことを保証します。
二重署名承認(Dual-Signature Authorization)
オペレーターが解読操作を実行する前に、次の両方の署名承認を同時に取得する必要があります:
最終ユーザー(End User)の署名承認;
dApp(アプリ)の署名承認。
両者が確認した後にのみ、オペレーターは敏感データの解読を実行し、メカニズム上で無許可のデータアクセスを防ぎます。
作業フロー(How it works)
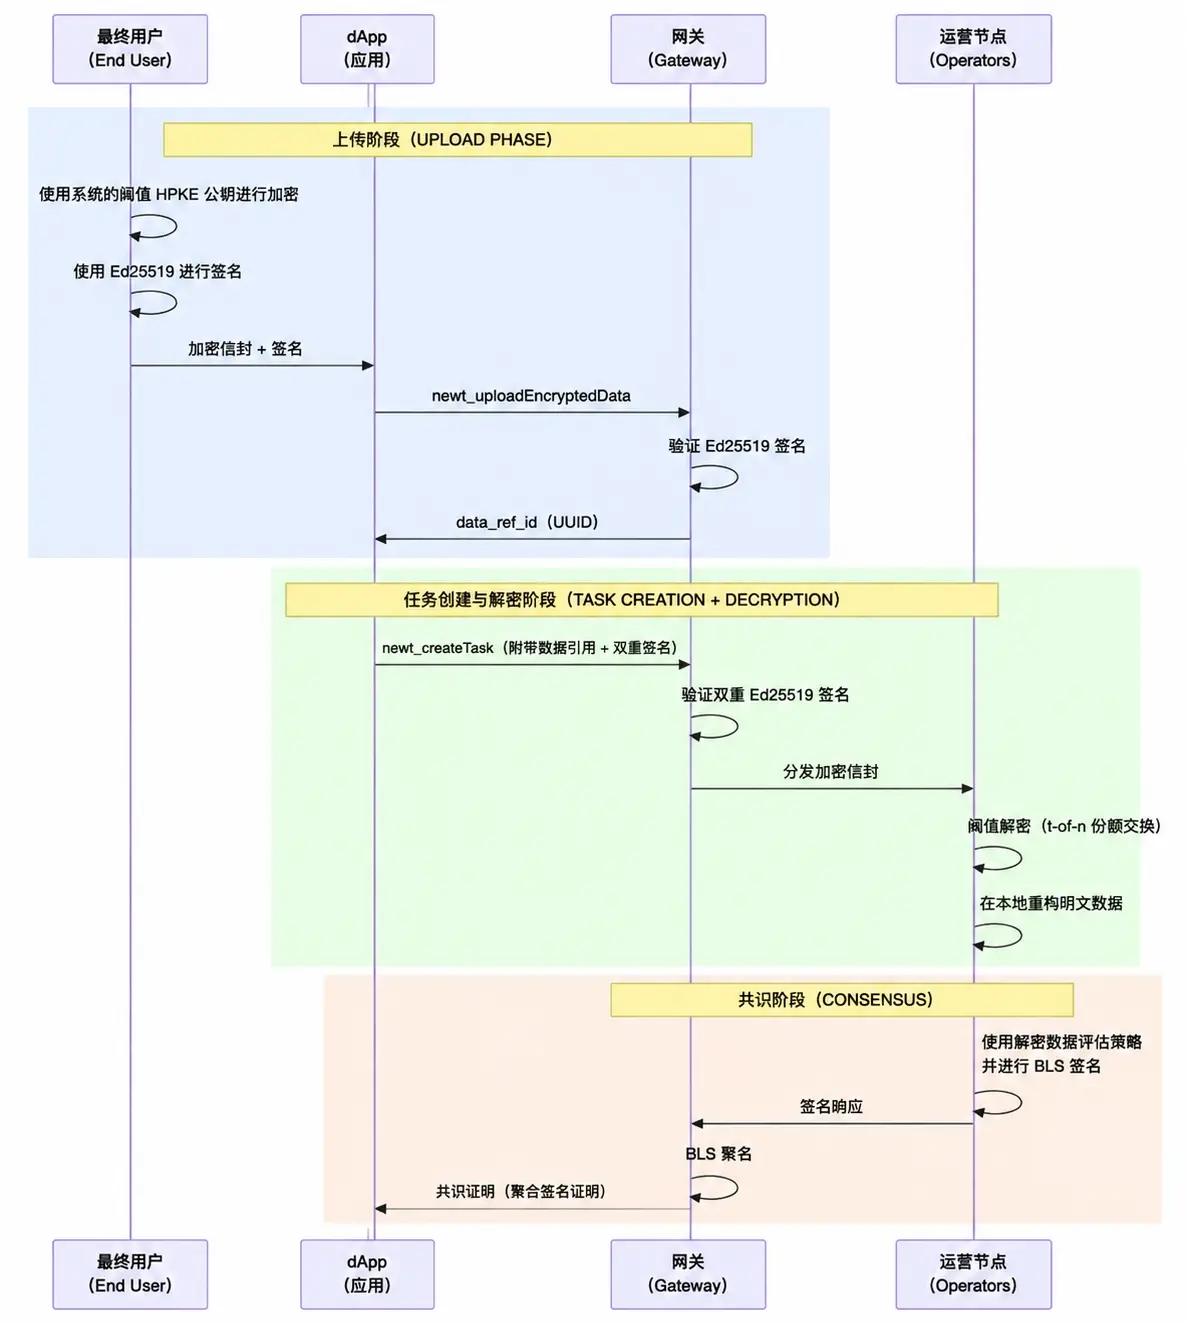
この統合プロセスは3つのステップに分かれています:
クライアントが敏感データを暗号化
クライアントはシステムの閾値公開鍵(Threshold Public Key)を使用して敏感データを暗号化します(newt_getPrivacyPublicKeyを通じて取得)。暗号化データパッケージのアップロード
暗号化されたデータ封筒(Encrypted Envelope)をGatewayにアップロードし、対応する参照ID(Reference ID)を取得します。タスクの作成と評価の実行
その参照IDを含むタスクを作成し、ポリシー評価プロセス中に、オペレーターは閾値復号(Threshold Decryption)メカニズムを通じて必要なデータを復号します。
HPKE暗号化(HPKE Encryption)
NewtonはHPKE標準(RFC 9180)を使用し、以下の暗号スイートを採用しています:
|---------------|---------------------------| | コンポーネント | アルゴリズム | | KEM(鍵封入メカニズム) | DHKEM(X25519,HKDF-SHA256) | | KDF(鍵導出関数) | HKDF-SHA256 | | AEAD(認証暗号アルゴリズム) | ChaCha20-Poly1305 | | 署名(Signing) | Ed25519 |
HPKE基本モード(Base Mode)は、データをシステムの閾値X25519公開鍵(Threshold X25519 Public Key)に暗号化します。
この公開鍵はオペレーター間のインタラクティブな分散鍵生成(DKG、Distributed Key Generation)によって生成され、単一のオペレーターが完全な秘密鍵を保持することはありません。
送信者の認証は、シリアライズされた暗号封筒(Serialized Envelope)に対してEd25519署名を使用して個別に行われます。
閾値復号(Threshold Decryption)
NewtonはインタラクティブDKG(FROST DKG / Pedersen VSS)メカニズムを通じて、HPKE秘密鍵を複数のオペレーター間に分散保存します。
タスク評価プロセス中に:
各オペレーターは自身のDKG鍵シェアを使用して部分復号シェア(Partial Decryption Share)を計算します。
オペレーター間で暗号化されたNATSメッセージを通じて復号シェアを交換します。
各オペレーターはt-of-nシェアメカニズムを使用してローカルで平文データを再構築します。
再構築された平文データはポリシー評価およびBLS署名生成に使用されます。
閾値鍵対は暗号学的にオペレーターのECDSA鍵およびBLS鍵と相互に独立しています。
したがって:
ある署名鍵が漏洩しても、復号シェアが漏洩することはありません;
攻撃者はオペレーターの署名鍵を通じて敏感データの復号能力を得ることはできません。
組み合わされた公開鍵はチェーン上に保存され、単一のコントラクト呼び出しを通じて取得できます:
getThresholdPublicKey() または newt_getPrivacyPublicKey
RPCメソッドで取得します。DKG鍵生成プロセスはオペレーターの集合が変化したときのみ実行され、各タスクで繰り返し実行されることはありません。
コンセンサスとセキュリティ(Consensus & Security)
Newton Protocolのコンセンサスメカニズム、BLS署名集約および経済的セキュリティモデル。EigenLayerによる再質押(Restaking)メカニズムを通じて、チェーン上のコンプライアンスおよびリスク管理におけるポリシー評価に対する暗号学的および経済的セキュリティを提供します。
Newton ProtocolはBLS署名集約(BLS Signature Aggregation)およびEigenLayerによる再質押ETH(Restaked ETH)を使用し、ポリシー評価プロセスに対する暗号学的および経済的なセキュリティを提供します。
二段階コンセンサス(Two-Phase Consensus:Prepare-Commit)
Newtonは二段階コンセンサスメカニズムを採用し、オペレーターが独立してリアルタイムの敏感データ(例えば外部APIから価格データを取得)を取得する際に発生するデータの差異問題を処理します。
異なるオペレーターが取得するデータにはわずかな偏差がある可能性があるため、Newtonは二段階コンセンサスプロセスを通じて、すべてのオペレーターが最終的に同一のメッセージ(Same Message)に対して署名できるようにします。初期に受信したデータ値がわずかに異なっていてもです。
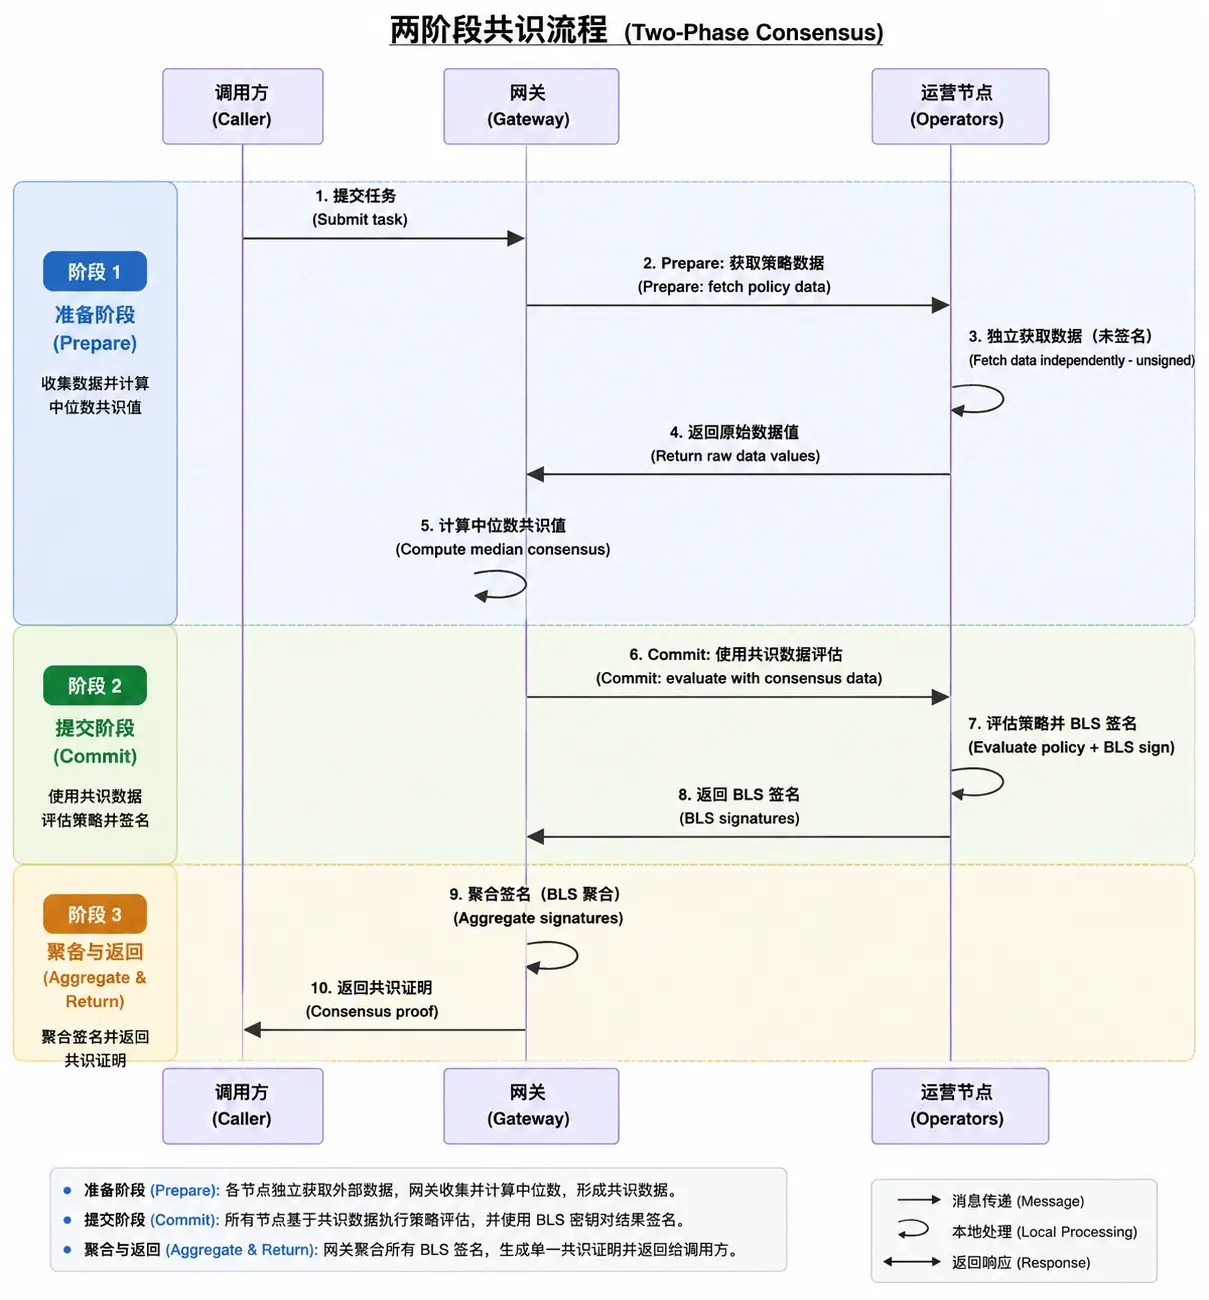
- Prepare段階(Prepare Phase)
Gatewayはnewt_fetchPolicyDataを通じてオペレーターノードにデータ取得リクエストを送信します。各オペレーターは独立して外部データを取得し、署名されていない(Unsigned)データ応答を返します。
- コンセンサス計算(Consensus Computation)
Gatewayはすべてのオペレーターが返したデータを集約し、その中央値(Median)をコンセンサスデータとして計算し、各データ間が許容範囲(デフォルトの許容範囲は10%)を満たしているかを検証します。
- Commit段階(Commit Phase)
Gatewayはnewt_evaluateAndSignを通じて確認された標準コンセンサスデータをブロードキャストします。オペレーターは完全に一致したデータを使用してポリシー評価(Policy Evaluation)を実行し、BLS鍵を使用して評価結果に署名します。
- 集約段階(Aggregation)
Gatewayはオペレーターが返したBLS署名を収集し、署名の数がコンセンサス閾値(Quorum)に達した後、複数の署名を集約して最終的な集約証明(Aggregate Proof)を生成します。
マルチチェーンサポート(Multichain Support)
Newton Protocolはクロスチェーンポリシー検証(Cross-chain Policy Verification)をサポートし、Ethereum、Layer2および他のターゲットチェーン間でコンプライアンスおよび取引承認ルールを実行できます。
Newton Protocolは複数のブロックチェーン上でポリシー評価をサポートします。AVSオペレーター(運営ノード)はEthereumソースチェーン(Source Chain)上で動作し、PolicyClientコントラクトはBase、Base Sepoliaなどのターゲットチェーン(Destination Chain)にデプロイできます。
- ソースチェーンとターゲットチェーン(Source Chain & Destination Chain)
|------------------------|-------------------------------------|------------------------------------| | チェーンタイプ | 役割 | 例 | | ソースチェーン(Source Chain) | Newton AVSオペレーターの登録、BLS鍵管理が行われるチェーン | Ethereum Mainnet、Ethereum Sepolia | | ターゲットチェーン(Destination Chain) | PolicyClientコントラクトをデプロイし、取引を実行するチェーン | Base、Base Sepolia、Ethereum Sepolia |
ソースチェーンはコアセキュリティ基盤を提供し、以下を含みます:
オペレーター登録;
ステーキング管理(Staking);
罰則メカニズム(Slashing)。
ターゲットチェーンは軽量検証コントラクト(Lightweight Verifier Contract)を通じてアテステーション(証明)を消費し、キャッシュされたオペレーターの状態を利用して検証を完了します。
- どのように機能するか(How It Works)
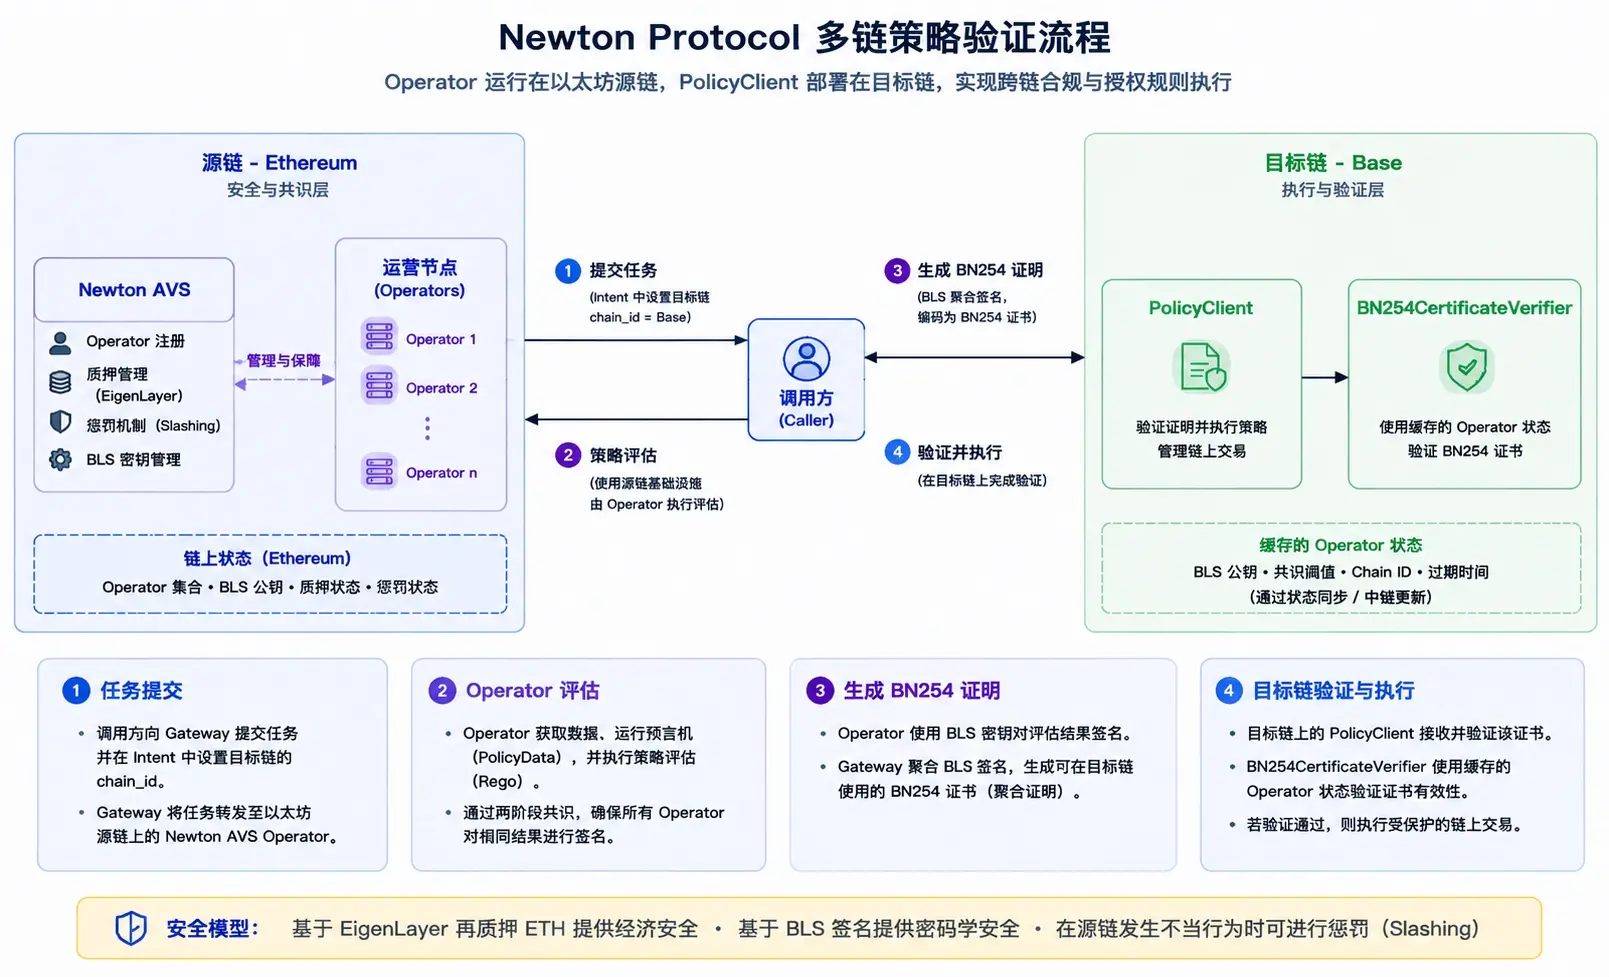
実行プロセス
- タスク提出(Task Submitted)
呼び出し元はGatewayにタスクを提出し、Intent内でターゲットチェーンのchain_idを設定します。
- オペレーター評価(Operators Evaluate)
オペレーターはソースチェーン上のNewton AVSインフラストラクチャを使用してポリシー評価を実行します。
- BN254証明の生成(BN254 Certificate Produced)
BLS集約署名はBN254証明(BN254 Certificate)としてエンコードされ、ターゲットチェーンの検証に使用されます。
- ターゲットチェーンでの証明の検証(Attestation Verified on Destination)
ターゲットチェーン上のPolicyClientはBN254CertificateVerifierを使用してその証明を検証します。検証が通過すると、ターゲットチェーンは対応する取引を続行できます。
Tronのコメント
Newton(Magic Labs)の利点は、EigenLayer AVSに基づいた分散型オンチェーン取引承認戦略エンジンを構築したことにあります。Policy、Operatorネットワーク、Attestation証明、スマートコントラクト検証メカニズムを通じて、従来の静的署名承認をプログラム可能で検証可能な取引権限管理システムにアップグレードしています。消費限度の制限、KYC/AML、制裁スクリーニング、詐欺防止ルール、AIエージェント取引管理をサポートし、HPKE暗号化、閾値復号、BLS集約署名、クロスチェーン検証機能を組み合わせることで、プライバシー、安全性、コンプライアンスを兼ね備えたオンチェーン実行インフラを機関や企業に提供します。
その欠点は、システムアーキテクチャがRegoポリシー、WASMオラクル、AVSオペレーター、クロスチェーン証明、プライバシー計算などの複数の複雑なコンポーネントを含んでおり、開発と統合のハードルが高いことです。また、プロトコルの価値は企業、DeFiアプリケーション、AIエージェントエコシステムの採用に大きく依存しており、現在は大規模な商業シナリオにおける安定性、運用コスト、異なる規制環境での適応能力を検証する必要があります。
二. 業界データ解析
1. 市場全体のパフォーマンス
1.1. 現物BTC vs ETH 価格動向
BTC
ETH
三. マクロデータのレビューと来週の重要データ発表ノード
今週のマクロ結論:
最大の変化は経済が突然弱まったことではなく、アメリカの「再インフレ」リスクが明らかに上昇したことです。9月のCPIは前年同月比で3.7%上昇し、PPIは前月比で1.3%に達しました。同時に輸入価格が大幅に上昇し、消費、製造、輸入の各側面で価格圧力が同時に強まっています。したがって、マクロ取引ロジックは、米連邦準備制度の緩和スペースを再評価する方向に偏っています------今後、雇用とPMIが引き続き堅調であれば、「成長は良好 + インフレは高め」の組み合わせが利下げ速度を制限し続けるでしょう。
来週の重要データノード:
アメリカに関しては、来週のデータ密度は実際には今週よりも低く、主に初回失業保険申請件数 + 10月のPMIに注目しています;
もしアメリカのPMIが引き続き強く、雇用が明らかに悪化せず、インフレが高位を維持するなら、マクロ環境は「より高い金利がより長く続く(higher for longer)」方向にさらに偏るでしょう。これは来週の米国株、金、ドル、暗号市場で重点的に取引されるマクロロジックです。
四. 規制政策
一、アメリカ:CFTCが暗号資産取引および市場規制ルールを推進
2026年10月13日|アメリカ商品先物取引委員会(CFTC)
アメリカの《連邦公報》は10月13日にCFTCによる《暗号資産取引規制ルール》(Regulation Crypto Asset Transactions)および《暗号資産市場規制ルール》(Regulation Crypto Asset Markets)の提案ルール制定事前通知(ANPRM)を掲載しました。この文書は《商品取引法》第2(c)(2)(D)条に基づく暗号資産取引および市場に関するもので、公共の意見を求め、暗号資産市場の特性により適した規制ルールを策定するための基盤を築くことを目的としています。
政策の意義:アメリカの暗号資産規制は、規制機関の具体的なルール制定手続きを通じて進行中であり、暗号資産取引活動および関連市場の規制要件を明確にすることに重点を置いています。ただし、この文書は初期の意見募集手続きに過ぎず、新しい規則が正式に承認または発効したことを示すものではありません。
二、シンガポール:ステーブルコイン規制立法の相談が今週締切
2026年10月16日|シンガポール金融管理局(MAS)
シンガポール金融管理局は、9月1日に《支払いサービス法》改正に関する相談文書を発表し、単一通貨ステーブルコイン(MAS-SCS)規制フレームワークを実施することを目的とし、10月16日を公共の意見提出締切日と定めました。この相談は、ステーブルコインの準備金および価値安定メカニズム、資本要件、額面での償還、情報開示、司法管轄区を超えた共同発行、海外ステーブルコインの認可などの取り決めを含んでいます。MASは、規制されたステーブルコインに対する利息の支払いを禁止し、発行者にストレステストを実施させ、回復および秩序ある退出計画を策定させるなどの措置も提案しています。
政策の意義:今週はシンガポールのステーブルコイン規制フレームワークが相談終了後の政策評価段階に入ることを示しています。将来的には、条件を満たすステーブルコインがより明確な規制の地位を得て、国際決済およびトークン化された金融市場にサービスを提供することが期待されます。ただし、10月16日は意見募集の締切日であり、新しい規則が正式に発効する日ではないことを強調する必要があります。
三、国際規制機関:FSBがグローバルステーブルコインの国境リスク監視文書を発表
2026年10月12日|金融安定理事会(FSB)
FSBは10月12日に《グローバルステーブルコインの取り決め:国境における脆弱性と金融安定性の監視》(Global Stablecoin Arrangements: Cross-border Vulnerabilities and Financial Stability Monitoring)を正式に発表し、G20に向けてグローバルステーブルコインの取り決めがもたらす可能性のある国境金融安定リスクをまとめました。この文書は、グローバルステーブルコインの組織構造、リスクが異なる機関および司法管轄区間でどのように伝播するか、規制機関がステーブルコイン活動を監視するために使用できるデータ指標およびデータソースの限界について重点的に研究しています。
政策の意義:ステーブルコインの国境を越えた流通と使用規模が拡大する中で、単一の国家規制機関がすべてのリスクを独立して特定することは難しいかもしれません。FSBのこの文書は、国境を越えた規制調整とデータ監視の重要性を強調し、各国が将来的にステーブルコインリスク規制を改善するための参考を提供します。ただし、この文書は国際的な規制研究および政策調整の成果であり、各加盟国に直接効力を持つ強制的な法律ではありません。
 リスク警告