提币の復活後、資金は減少するどころか増加し、Bitgetはどのようにして五日間で局面を逆転させたのか?
 核心的な視点

 危機はプラットフォームを終わらせることはない。責任を持つことでプラットフォームを再定義できる。
著者:WhiteRunner
過去数年間、取引所は大規模なセキュリティ事件に遭遇することが珍しくなく、攻撃の入口もホットウォレットや署名システムから内部権限や第三者サービスに徐々に広がってきました。システムがますます複雑になるにつれて、取引所が防御すべき境界も広がっています。
9月25日、Bitgetはセキュリティ事件に遭遇し、最終的に約3.88億ドルの資産が影響を受けたことが確認されました。CEOのGracy Chenは、その後のライブ配信で、これはプラットフォーム運営8年間で初めて発生したこの種のセキュリティ事件であると述べました。SlowMistが発表した調査結果によると、最初に発見された悪意のある活動は、第三者のセキュリティ製品のノードにおけるゼロデイ脆弱性に関連していました。MandiantとSlowMistの調査は、攻撃経路が第三者のセキュリティインフラストラクチャの侵入に向けられ、最終的にBitgetのウォレット環境に入ったことを指摘しています。
事故発生後、Bitgetはユーザー保護基金が損失を負担することを発表しました。発生時、この2022年に設立された基金は5,500 BTCを保有しており、その価値は4.64億ドルを超えています。Gracyは、保護基金が使用された後、1週間以内に3億ドルに補填し、2022年に設立された際の基準規模に戻すことを約束しました。9月30日、この約束は期日通りに履行されました。
出金も以前発表されたスケジュールに従って回復し始めました。9月28日16:00にBTCが最初に出金を開放し、29日にはETHが出金を再開した後、関連するホットウォレットは純流出から純流入に迅速に転じ、すぐに残高は出金開放前の初期レベルをわずかに超え、ユーザーの信頼が戻りつつあります。発表時点で、すべての通貨が出金を再開しています。
約4億ドルが盗まれた後、出金が回復し、資金が再び流入するまで、数日しか経っていません。ハッカーはどのようにして秘密鍵が漏洩していない状況で資産を移動させたのでしょうか?4年間準備された保護基金はどのように実際に役立ったのでしょうか?Bitgetは何をしたのでしょうか、事件が転機を迎えるように?
一、ハッカーはゼロデイ脆弱性を利用して第三者のセキュリティ製品を突破
今回の攻撃の特異な点は、Bitgetの秘密鍵が漏洩せず、コールドウォレットも攻撃されず、スマートコントラクトの脆弱性でもなかったことです。ハッカーが見つけた突破口は、プラットフォームが使用していた第三者のセキュリティ製品でした。
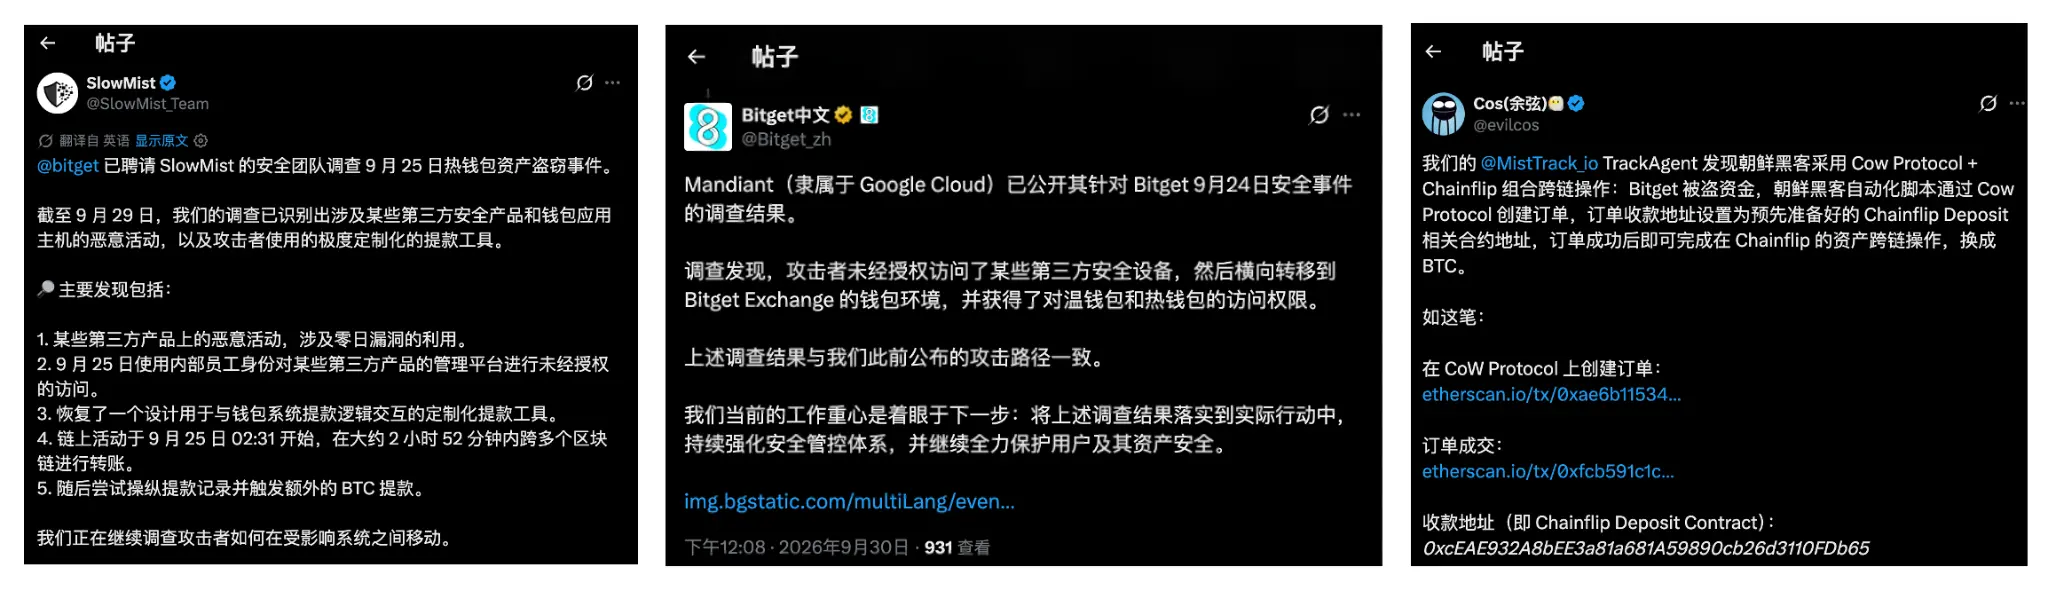
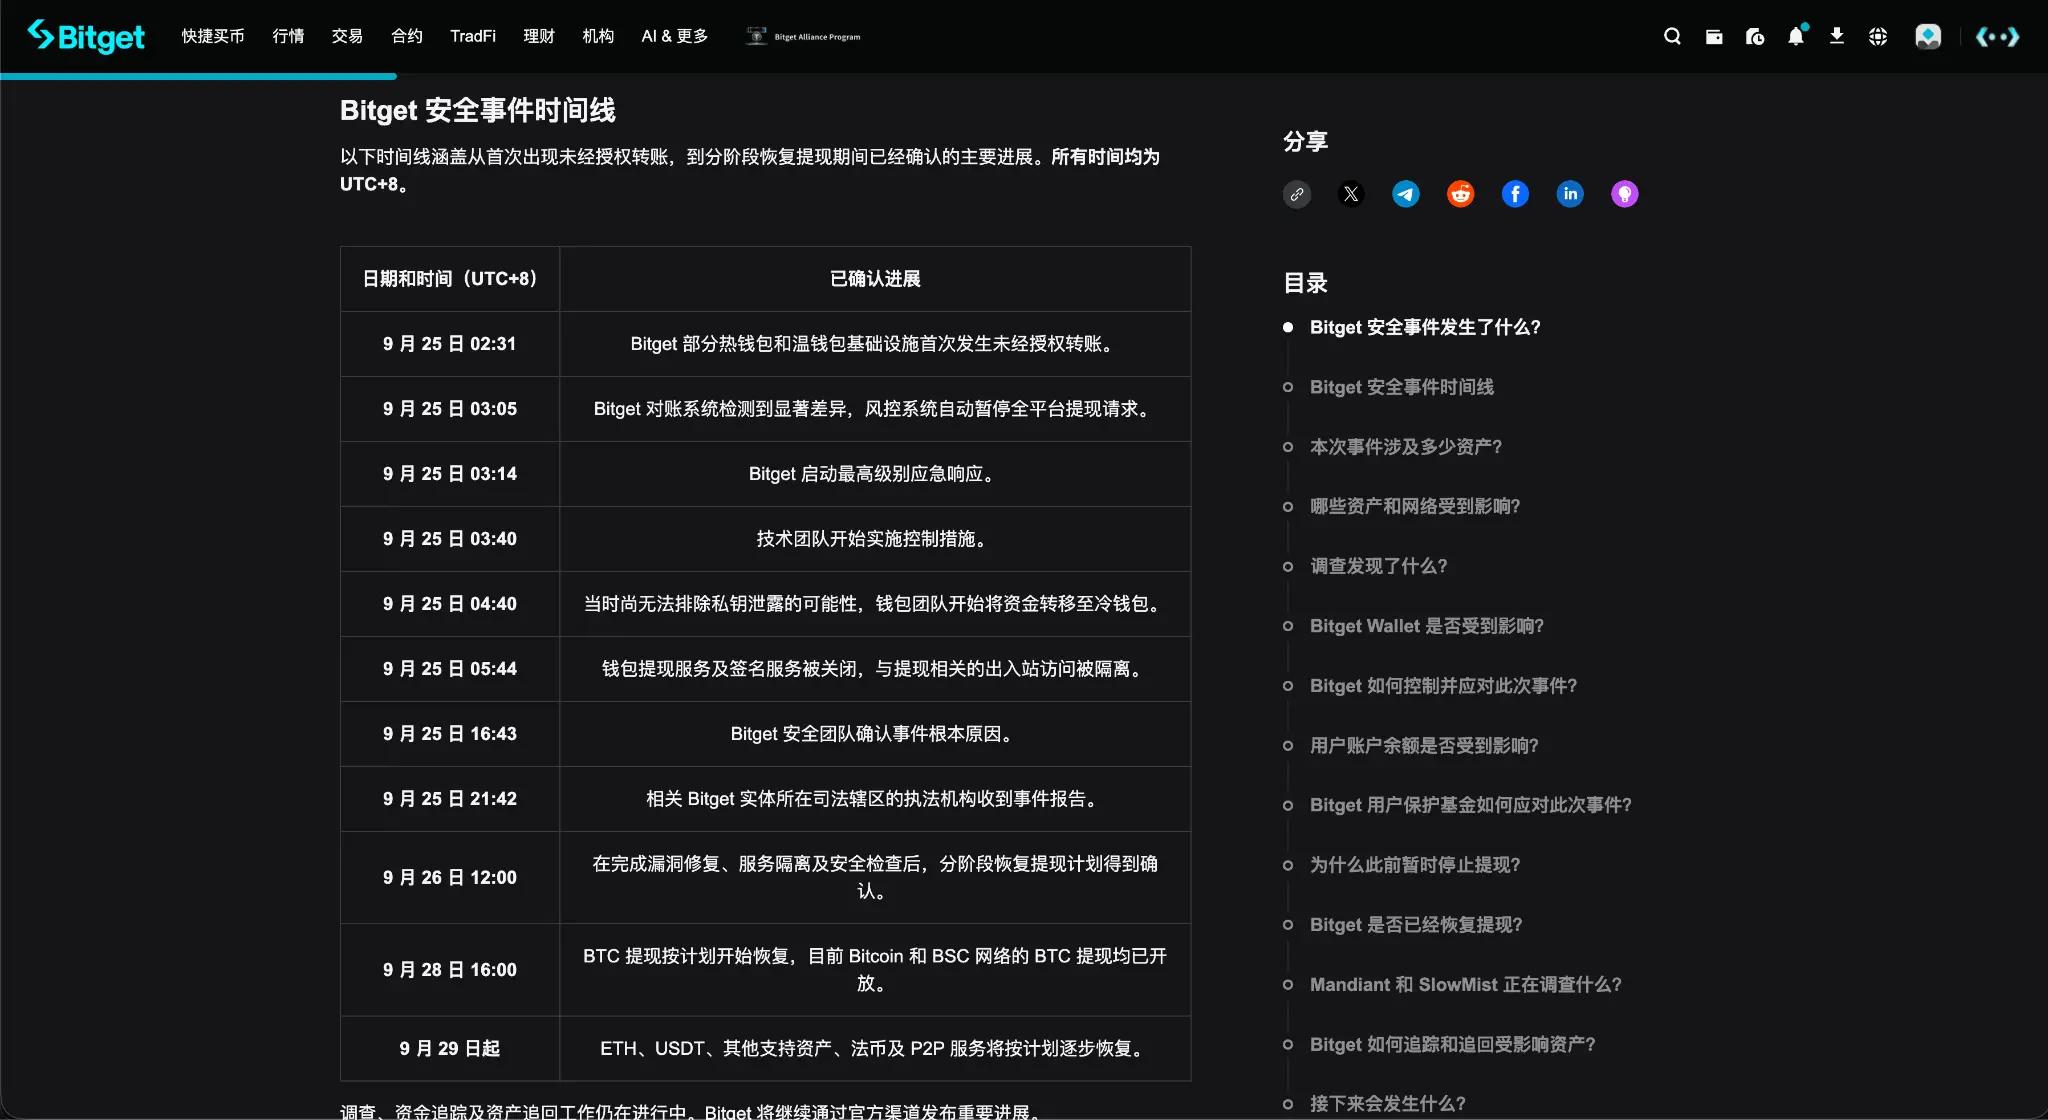
Bitgetが現在公開している調査結果によると、北京時間9月25日02:31頃、チェーン上に最初に確認された関連する小額の送金が発生し、その後、より大規模な資産移転が始まりました。
GracyはThe Blockのインタビューで、02:58から04:09の間に、攻撃者がEthereum、XRP、Zcash、BNB Chain、Base、Arbitrum、Optimism、Avalancheなどの複数のネットワークを通じて17件の大口取引を行ったと述べました。後続の統計が補足されるにつれて、Bitgetは最終的にこの事件が約3.88億ドルの資産に影響を与えたことを確認しました。
03:05、つまり最初の大口送金が発生して約7分後、Bitgetの照合システムは明らかな資金差異を発見し、全プラットフォームの出金をブロックしました;03:14、プラットフォームは最高レベルの緊急対応を開始しました。当時、秘密鍵の漏洩を排除できなかったため、ウォレットチームはその後、資産をコールドウォレットに移動し、ウォレットの出金と署名サービスを停止しました。
その後、安全チームは事件の根本原因を確認しました。現在公開されている攻撃チェーンによると、ハッカーが利用したのは、第三者のセキュリティ製品の以前は知られていなかったゼロデイ脆弱性です。
ゼロデイ脆弱性とは、メーカーや使用者が以前に把握しておらず、事前に展開できるパッチが存在しないセキュリティ欠陥を指します。言い換えれば、これは以前は知られていなかった攻撃の入口です。次に起こったことが、今回の約4億ドルの損失を理解する鍵となります。
この脆弱性を利用して、攻撃者は第三者のセキュリティ製品の脆弱性を通じて内部ネットワークの権限証明書を盗み、ウォレットシステムに対して出金命令を偽造し、リスク検証を回避する異常な送金を実行させました。全過程において秘密鍵は漏洩せず、コールドウォレットも影響を受けませんでした。
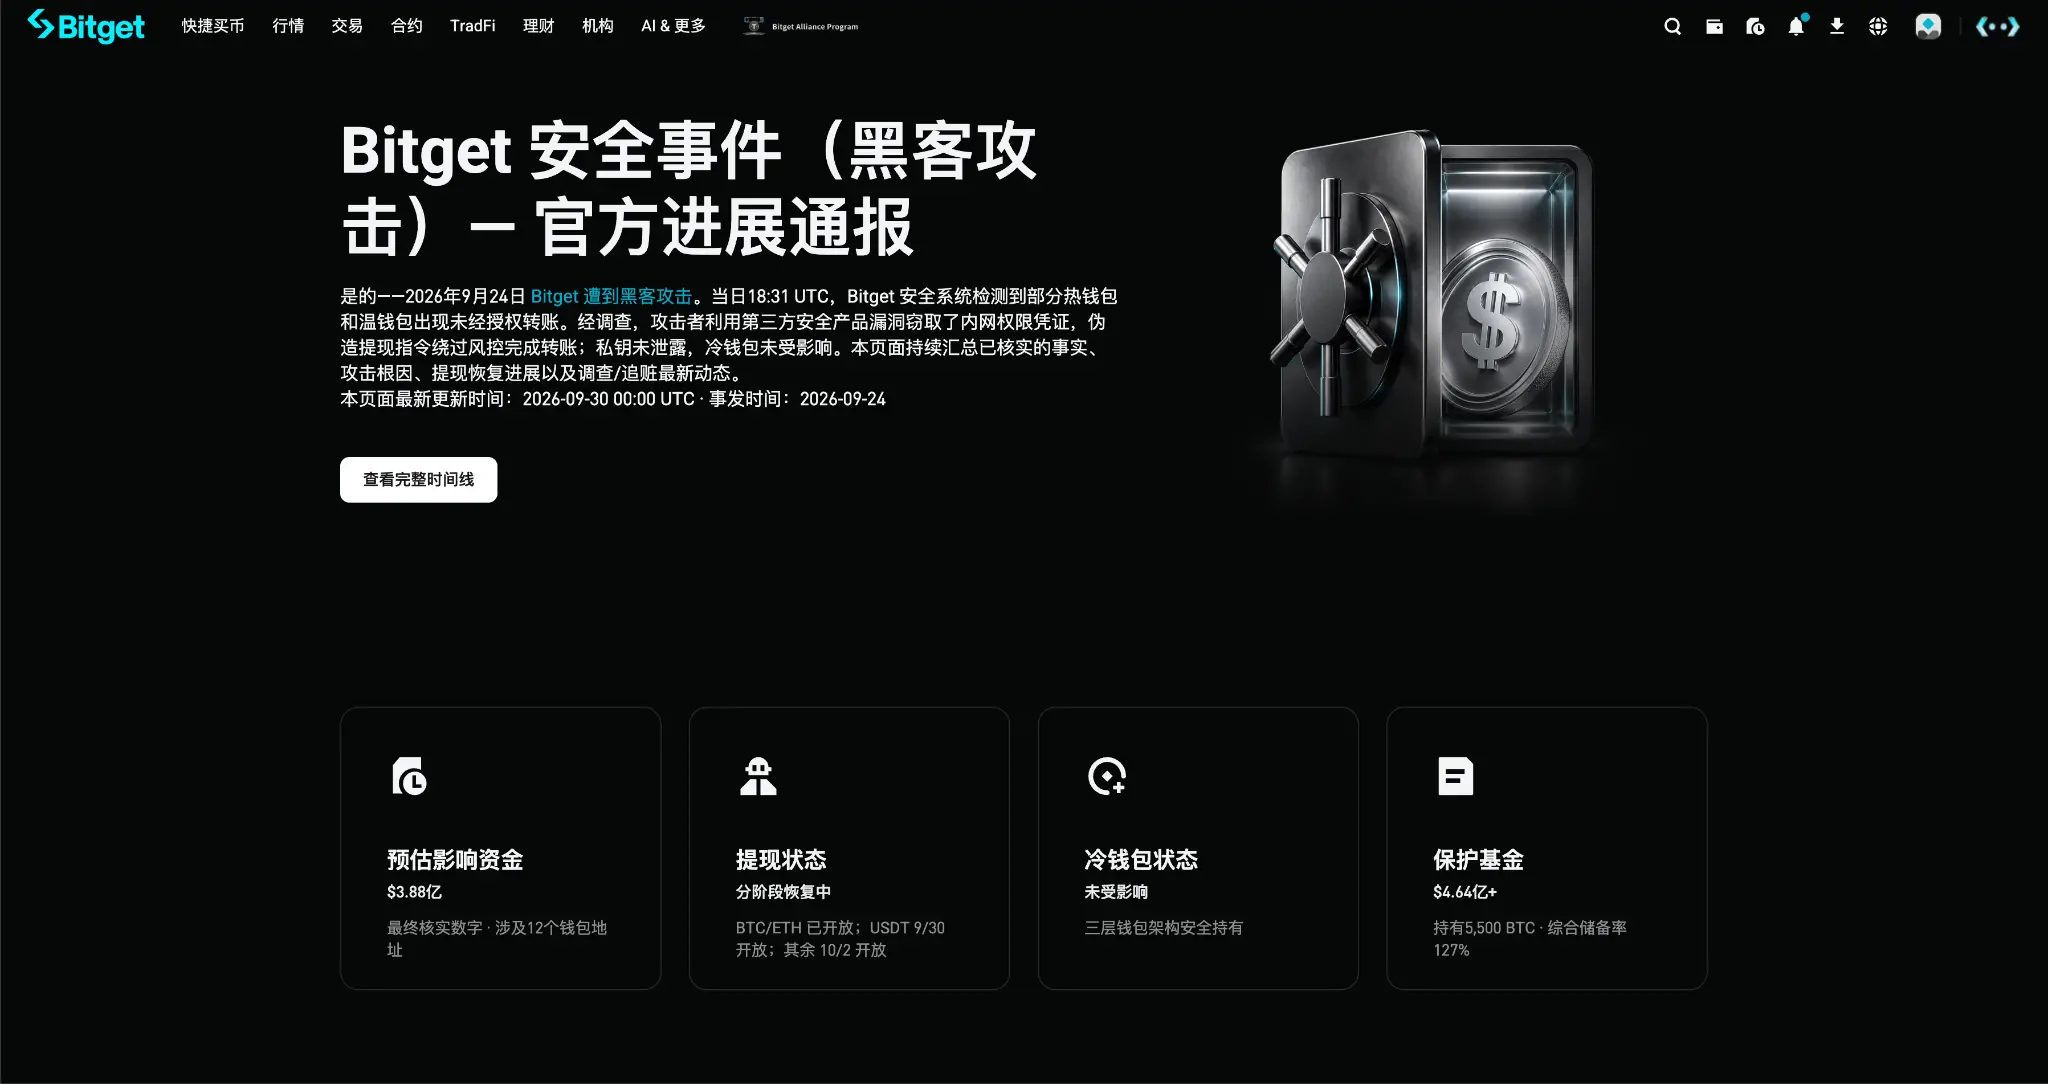
Gracyはその後、攻撃者が操作を完了した後に一部の関連痕跡を削除し、調査と攻撃プロセスの復元の難易度を増したことを明らかにしました。
Bitgetはその後、影響を受けた第三者機能を停止し、内部証明書を再発行し、高感度権限を回収して再分割し、出金に独立した検証を追加しました。MandiantとSlowMistは現在も独立した証拠収集調査と資金追跡に参加しています。
この事件が業界に残した直接的な警告は、取引所のセキュリティ境界がもはや秘密鍵とコールドウォレットだけではないということです。セキュリティソフトウェア、ウォレットインフラストラクチャ、そしてコアシステムにアクセスできる他の第三者サービスも、攻撃の入口となる可能性があります。
二、保護基金が動き出し、出金がスケジュール通りに回復
事件発生後、実際に取引所の真価が試されるのは、損失を誰が負担するのか、経営陣がどのようにユーザーに対処し、安心させるかです。
Bitgetはまず保護基金を動かしました。
この基金は2022年に設立され、長期的に3億ドルを基準規模としてきました。事故発生時、基金は5,500 BTCを保有しており、その価値は4.64億ドルを超えており、最終的に確認された約3.88億ドルの損失をカバーするのに十分です。
Bitgetはその後、保護基金が今回の事件による資金影響を負担することを明確にしました。ユーザーのアカウント残高には影響がありません。
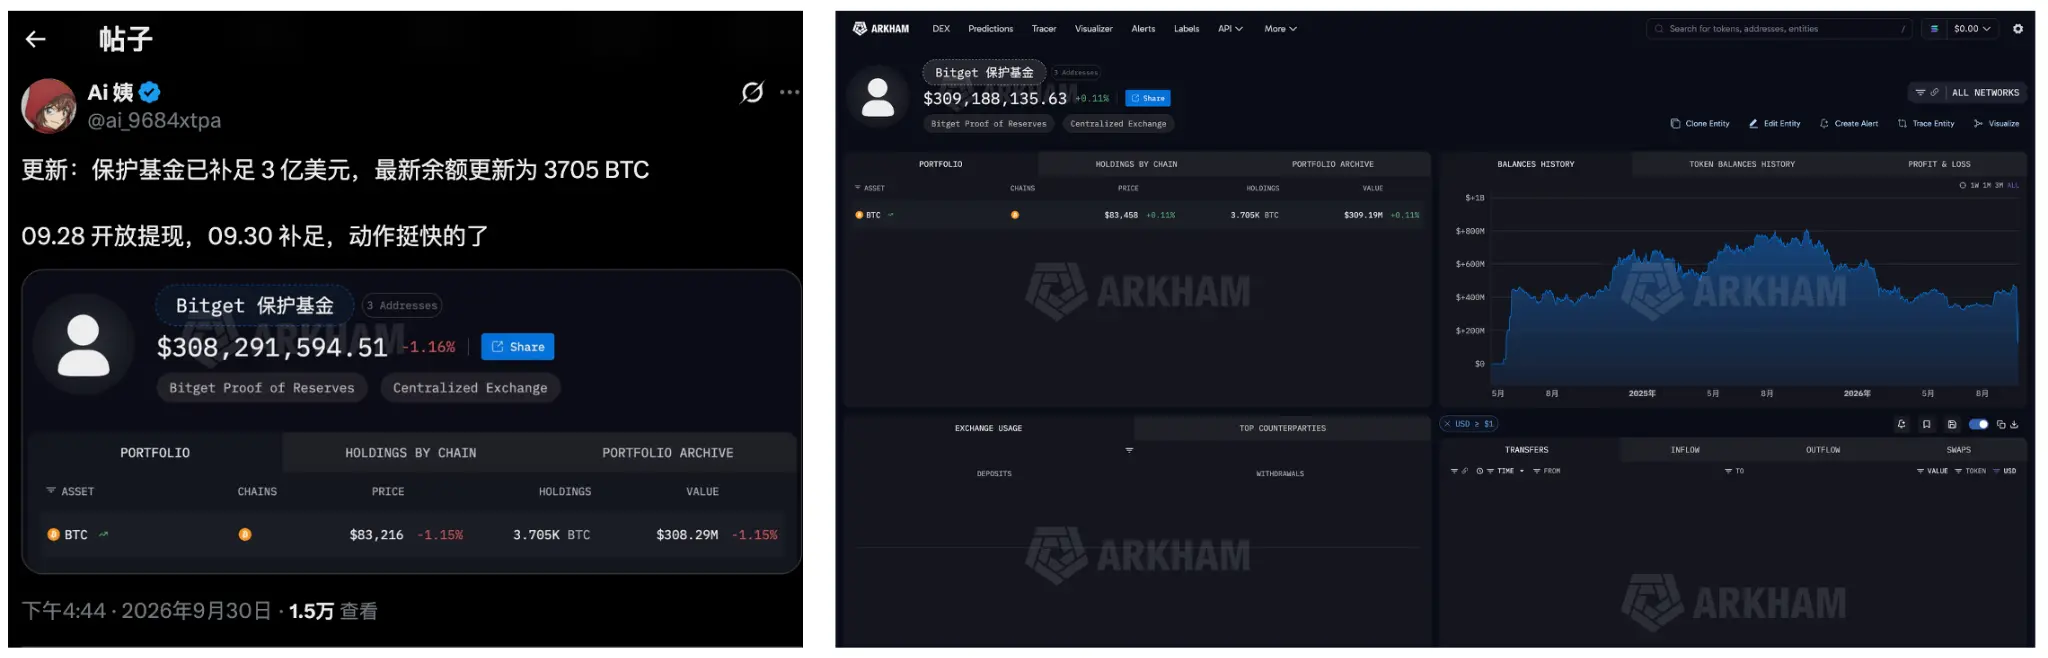
9月28日BTCが出金を再開する前に、チェーン上では保護基金がホットウォレットに資産を調達し始めたことが確認できました。チェーン上のアナリストAi姨は、最初に2,042.28 BTCが関連する保護基金アドレスからBitgetホットウォレットに転送されたことを監視しました(Bitget保護基金チェーン上監視)。
これはBitgetの今回の対応で業界が参考にすべき最も重要な点の一つです。
この保護基金は事故発生後に臨時に発表された賠償プランではなく、4年前にすでに設立されていました。資金は長期的に蓄えられ、ウォレットアドレスは公開されており、明確な規模基準があります;実際に事故が発生した後に実際に呼び出され、使用後に元の基準に従って補充されます。
保護基金は損失負担の問題を解決しました。今回は、約4億ドルの損失が最終的にユーザーに転嫁されることはありませんでした。Gracyは、Bitgetが1週間以内に保護基金を再び少なくとも3億ドルに補充すると述べ、チェーン上の監視状況から見て、すでに期日通りに履行されています。
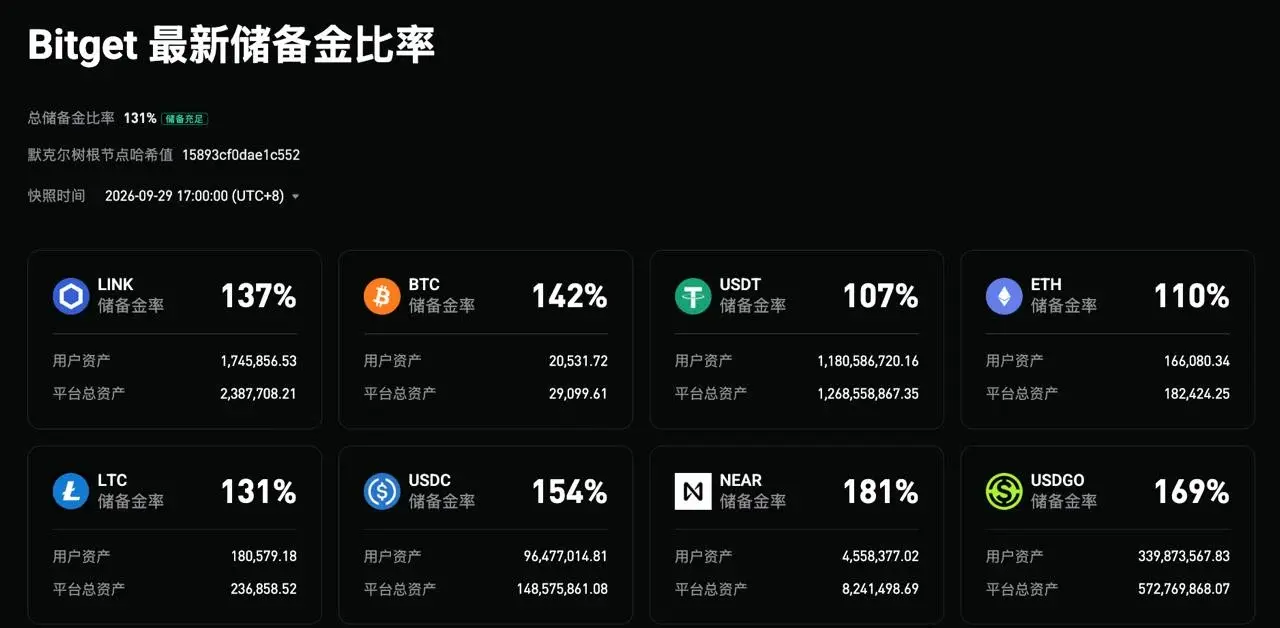
Bitgetはまた、9月30日に第47期準備金証明(PoR)を発表し、総準備金率は131%に達し、19種類の資産をカバーしています。その中で、BTC、ETH、USDT、USDCの準備金率はそれぞれ142%、110%、107%、154%です。
資金以外にも、Bitgetのこの数日のコミュニケーション方法も注目に値します。
Gracyはコミュニティ向けのライブ配信で約3時間連続して応答し、謝家印もソーシャルメディアやコミュニティを通じて進捗を更新し続けました。ライブ配信の3時間自体は重要ではなく、むしろ、事故の最も混乱した数日間に、経営陣が常に前面に立って問題に応じていたことが重要です。
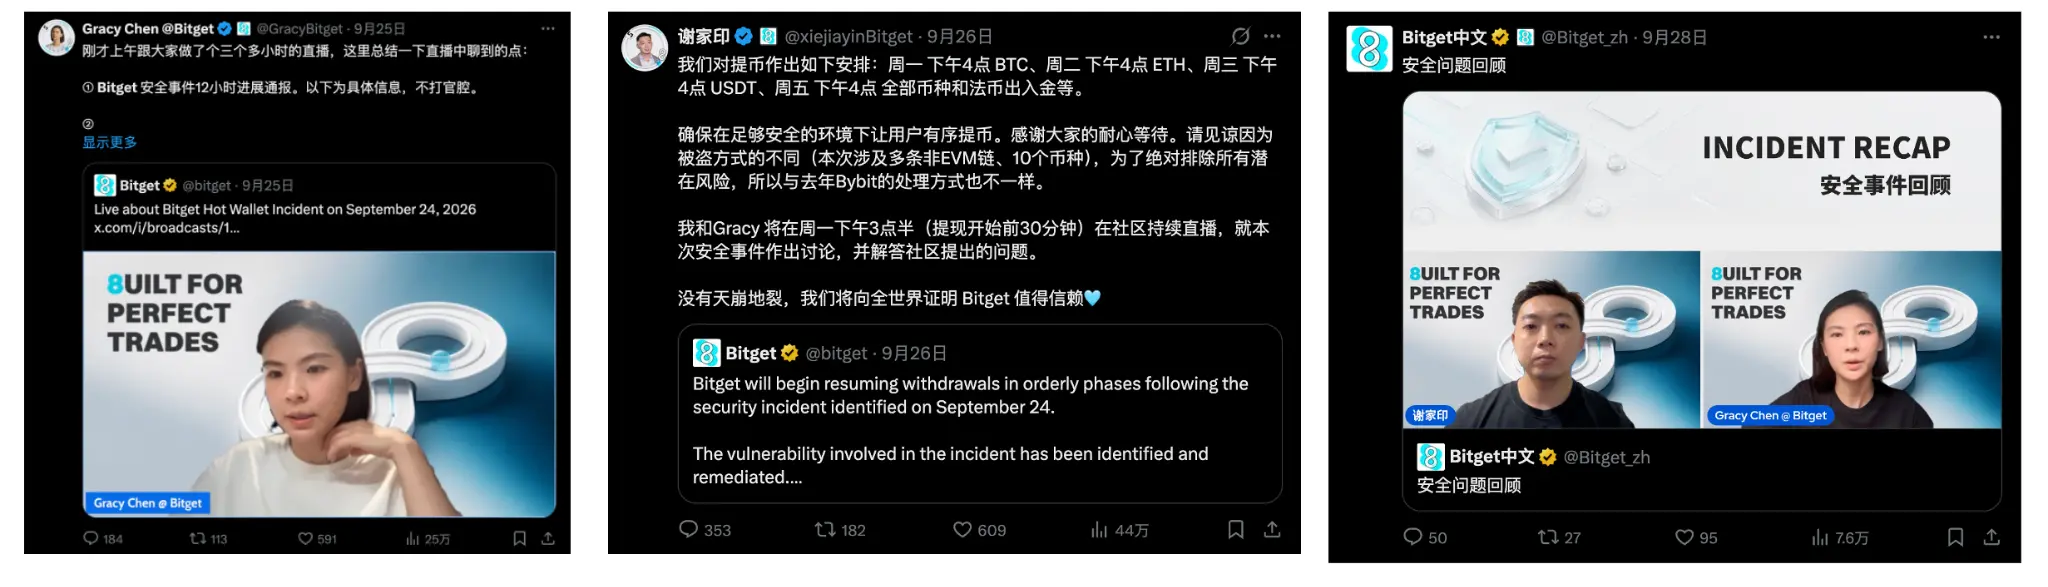
さらに、いくつかの重要な発言は基本的に明確な情報や次のステップの計画を提供しました。
損失を誰が負担するかはすぐに保護基金がカバーすることが明確になり;影響額は3.516億ドルから3.88億ドルに調整され、その数字の変化の理由が説明されました;攻撃の入口が確認される前に、急いで攻撃者の身元や攻撃方法について結論を出すことはありませんでした;調査が進展した後、第三者のセキュリティ製品、ゼロデイ脆弱性、高権限証明書、偽造出金指令などの詳細が順次公開されました。
出金の回復も同様です。
今回の事件は複数の通貨と複数のネットワークに関与しており、調査範囲は一つのウォレットに限られません。Bitgetは一度にすべての出金を回復するのではなく、関連するウォレット、ネットワーク、リスクを確認した後、段階的に開放しました。
9月26日、プラットフォームは具体的な回復スケジュールを発表しました:9月28日にBTCを回復し、9月29日にETHおよび関連ネットワークを回復し、9月30日にUSDTおよび関連ネットワークを回復し、他のトークン、法定通貨、C2Cサービスは10月2日に回復する予定です。発表前にすべてが期日通りに回復したことが確認されています。
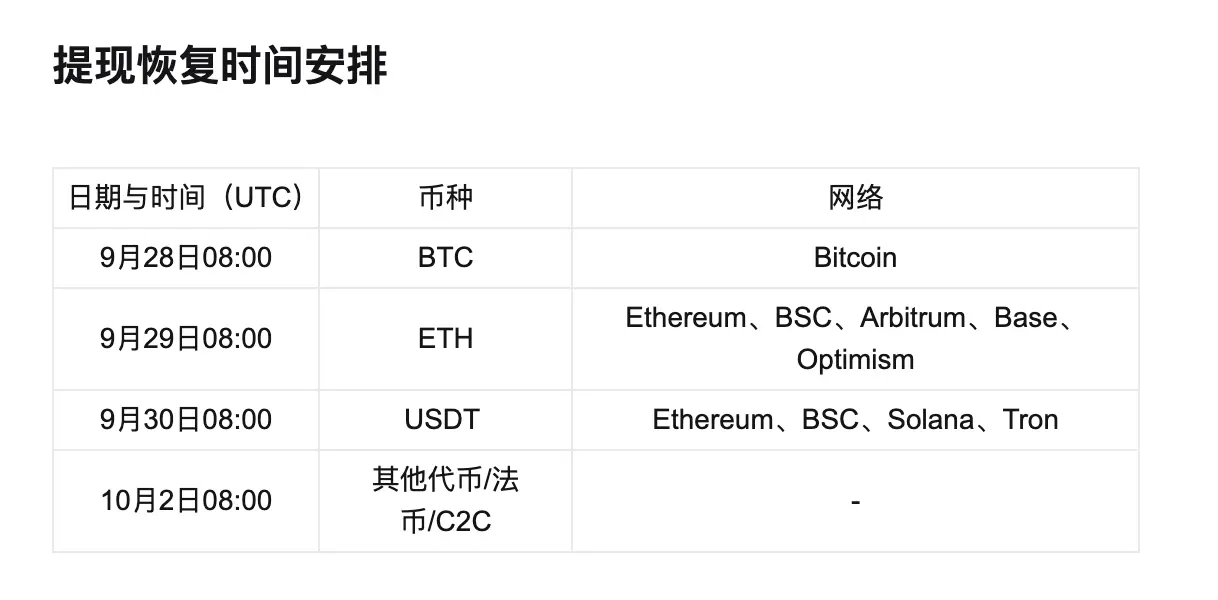
これは、複数の通貨、複数のネットワーク、第三者ソフトウェア、内部権限が関与する大規模なセキュリティ事故であることを考慮すると、具体的な日付と時間の回復計画を最初に提示し、その後一つ一つを実行するという点で評価されるべきです。
保護基金は4年前に準備され、実際に問題が発生した後に使用され;経営陣はコミュニティに対して継続的に向き合い;確定した情報は迅速に公開され、不確定な情報については急いで結論を出さない;回復計画は明確な時間を示し、その時間に従って実行されます。
この一連の迅速かつ明確な行動により、多くの人々がBitgetをより前向きに見るようになりました。
三、事件の転機が現れ、資金が再び純流入
9月29日にETHが出金を再開した後、チェーン上で注目すべき変化がすぐに現れました。
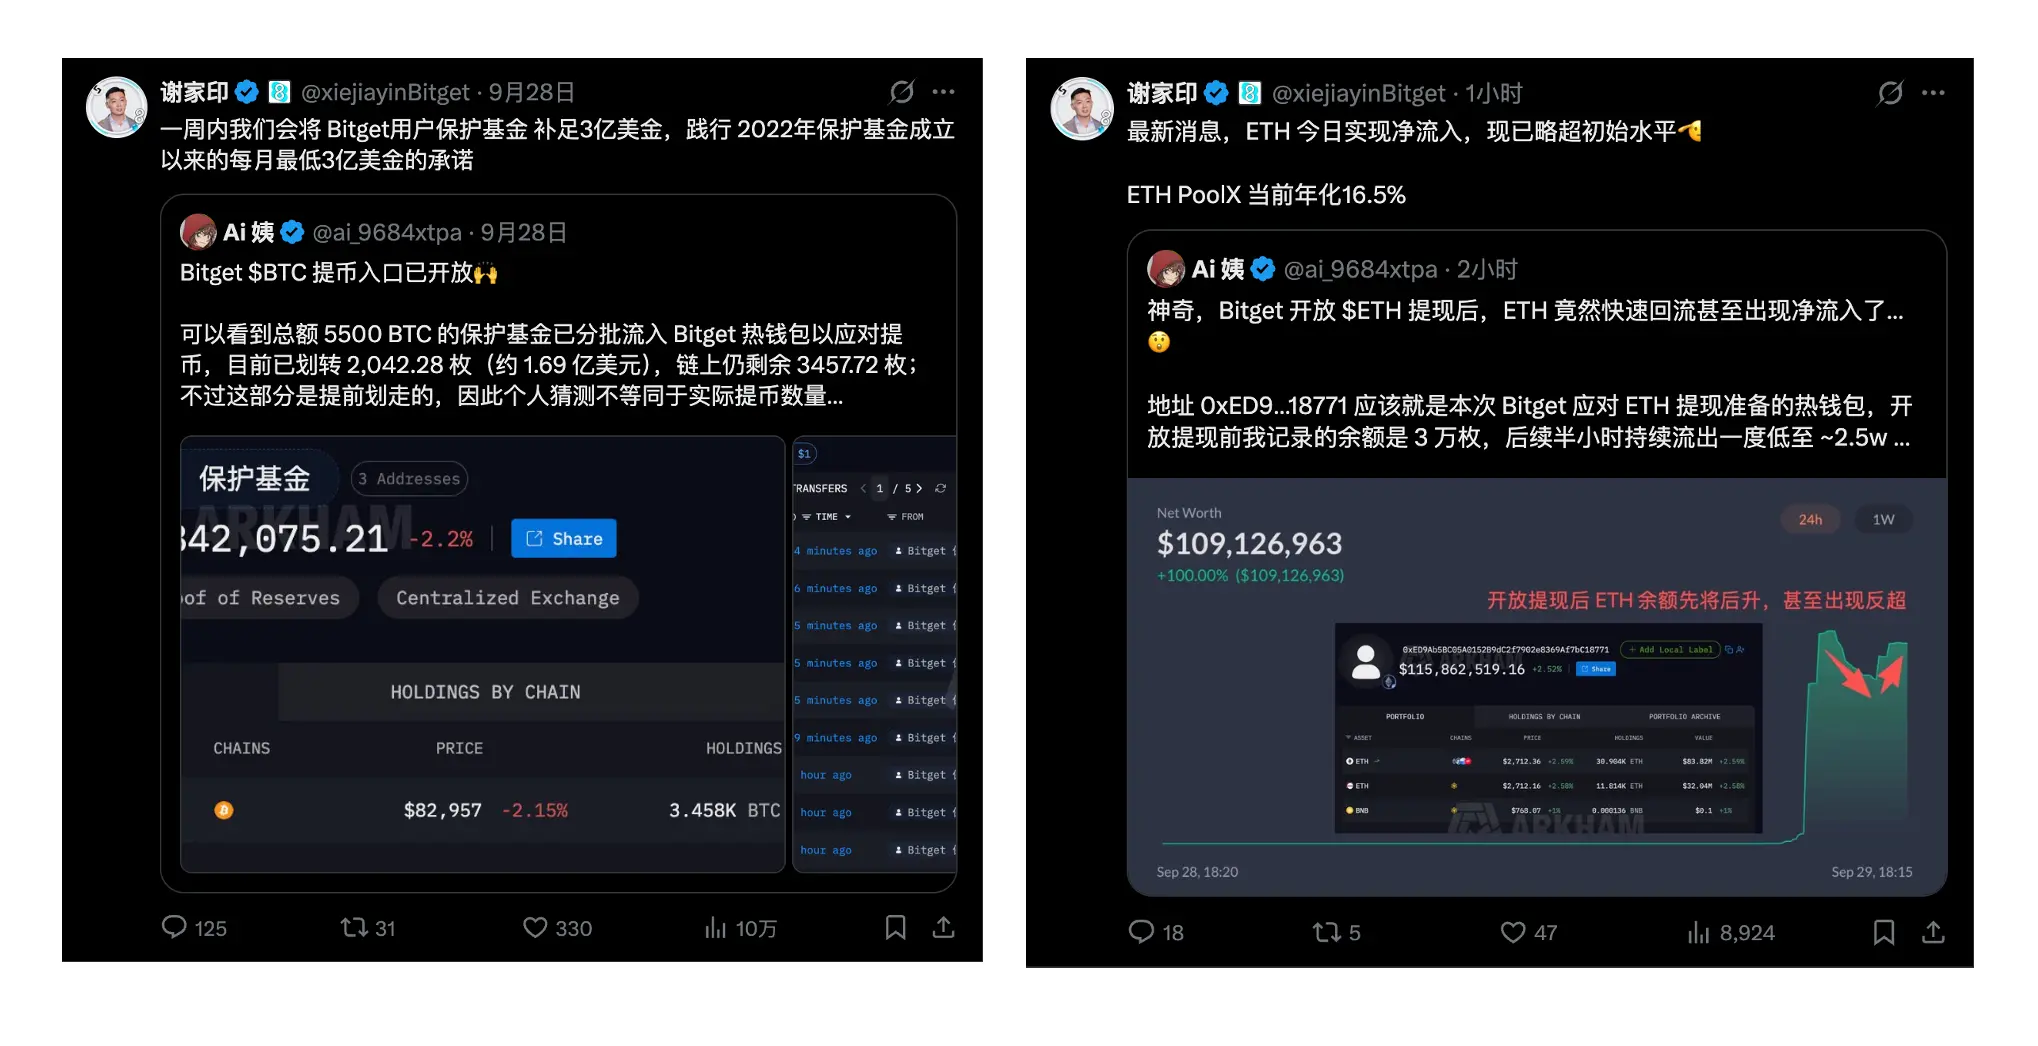
チェーン上のアナリストAi姨によると、BitgetがETH出金に備えて準備した関連ホットウォレットは、出金が開放された半時間以内に残高が3万ETH以上に戻り、初期値を超えました。
その後、Bitgetが発表したデータによると、出金再開後の最初の1時間で、ETHは約9,674枚流入し、約9,023枚流出し、純流入は約651ETHでした。9月30日のデータでは、24時間のプラットフォーム資金流入額は2.31億ドルに達し、今年8月の日平均資金流入額2.45億ドルに近く、以前市場が懸念していた一方向の資金流出は発生せず、むしろ市場の信頼が回復していることが見えます。
同時に、ユーザーの信頼に応えるために、Bitgetは多くのインセンティブ活動を開始しました。
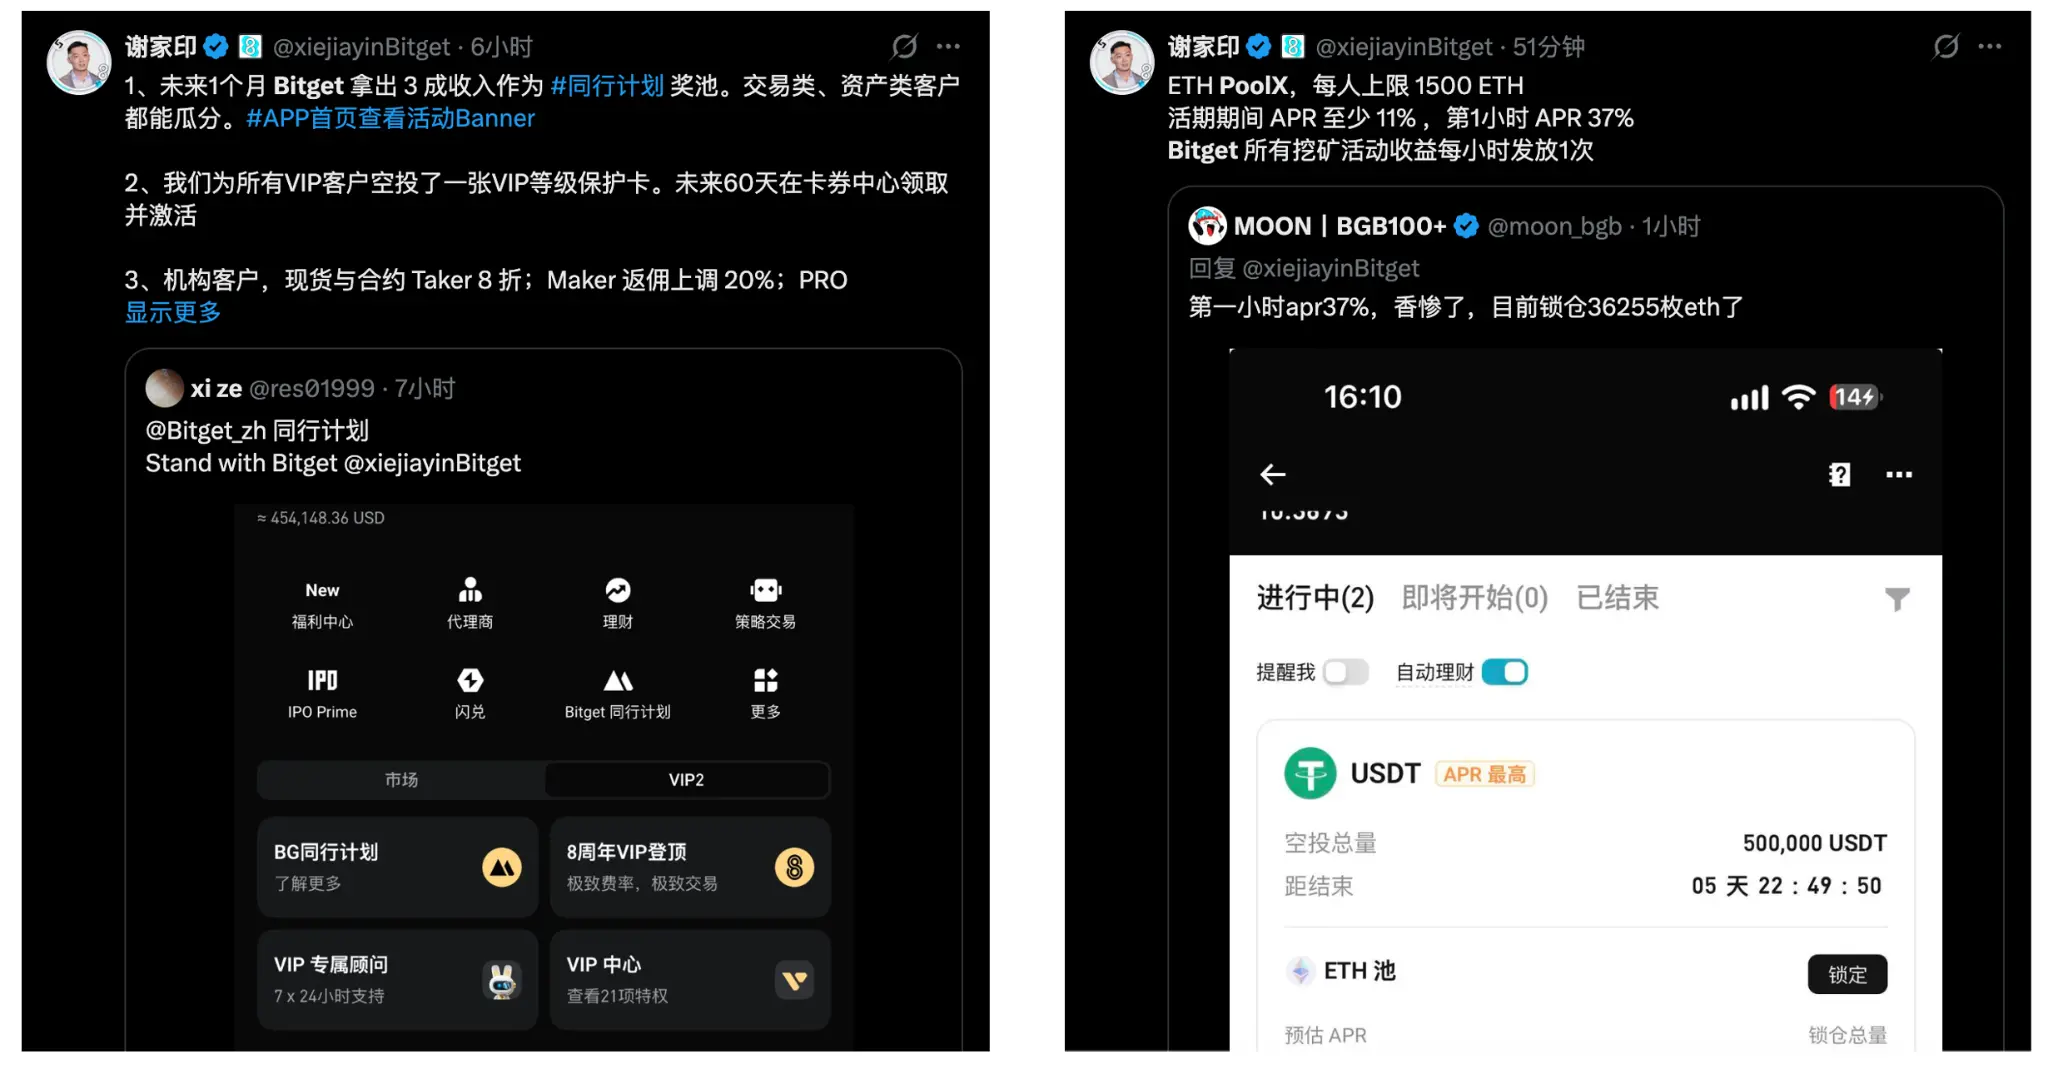
ETH PoolXは50万USDTの賞金プールを提供し、ユーザーはETHをロックすることで配分に参加できます。活動初期のページではAPRが約37.11%に達しましたが、その後参加資金の増加に伴い動的に減少しました。
BTC PoolXも後に立ち上がり、10万BGBの賞金プールを提供し、ユーザーの過去15日間のBTC保有に基づいて追加のボーナスを与えます。
ステーブルコインに関して、Bitgetは同時にUSDTとUSDGOの普通預金商品を開始し、随時入出金をサポートし、期間限定のAPRはそれぞれ10%と12%に達します。「同行プラン」では、活動期間中に条件を満たした取引手数料収入の30%をユーザーの賞金プールに組み入れ、そのうち60%は取引量に基づいて、40%は資産量に基づいて配分されます。10月2日、Bitgetの公式データによると、最初の報酬が支給され、763,543名のユーザーに合計1,907,455 USDTが配布されました。
これらの活動の意図は理解しやすいです。出金の回復はユーザーの「出られるかどうか」の問題を解決し、その後の一連の活動は取引、資産運用、資金の沈殿を再起動することを目的としています。
すぐに、多くのユーザーが資金を投票に使い、Bitgetへの信頼と活動への熱意を示しました。
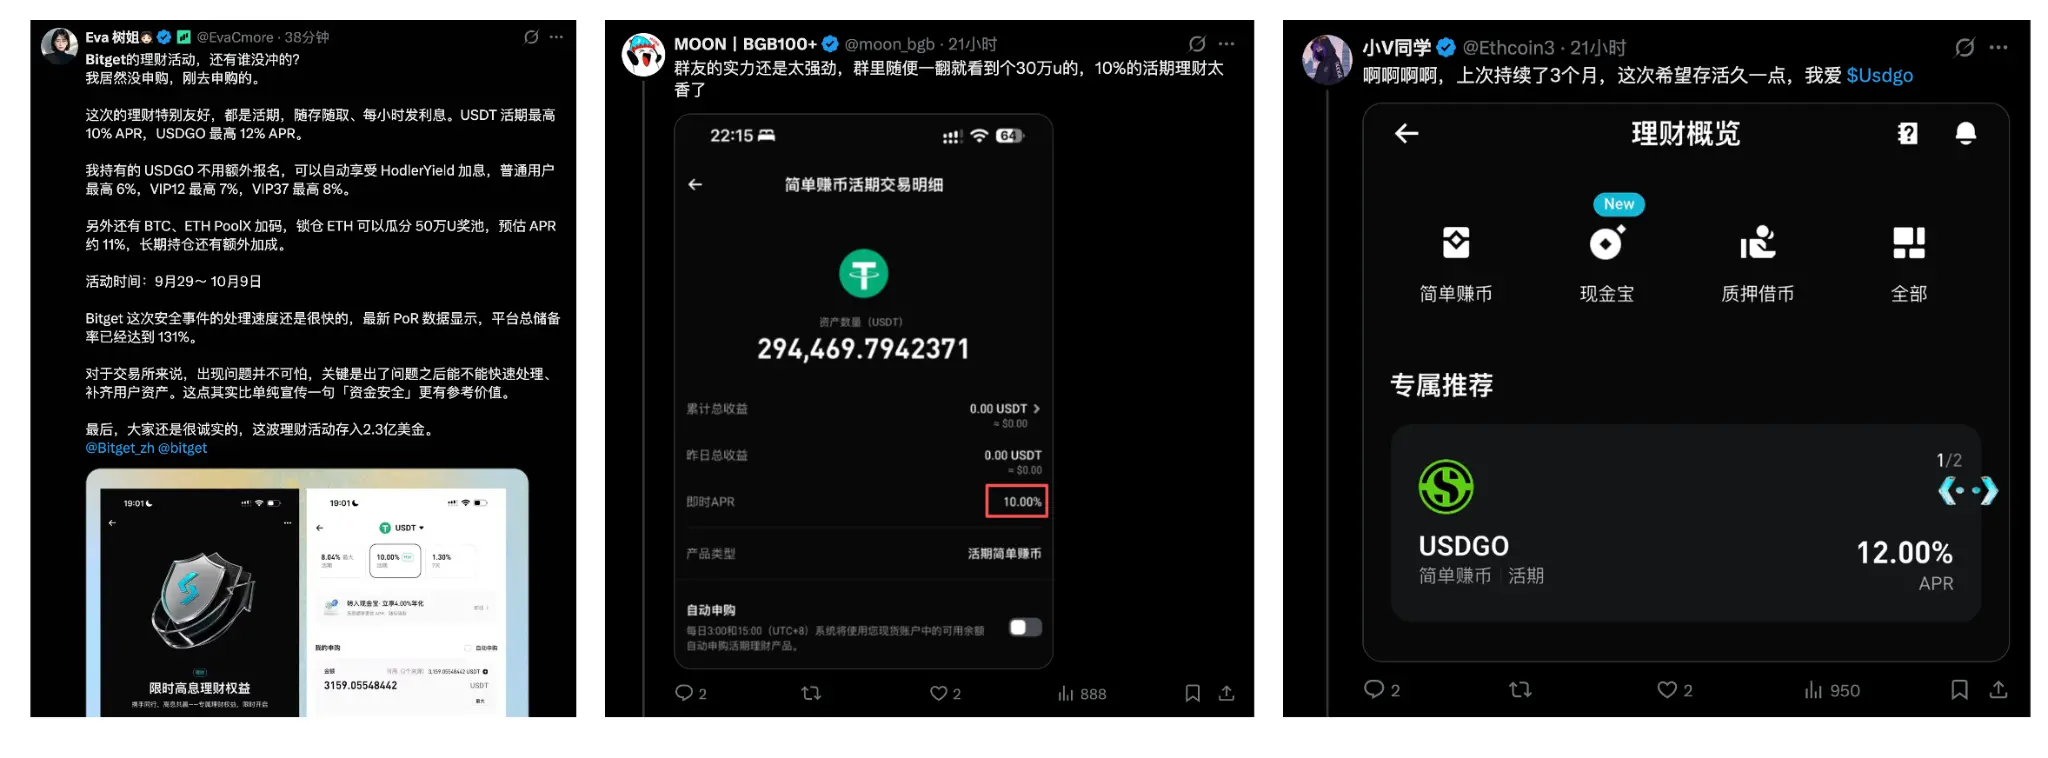
数日前、市場で最も関心があったのは「お金はいつ引き出せるのか」でしたが、出金が回復するにつれて、問題は「どの活動に参加すればより高いAPRを得られるか」に変わりました。
事件の転換点の信号です。
取引所にとって、ユーザーの信頼回復の最も直接的な証明は、自由に出入りできるときにお金を残す意欲です。
四、安全事故が取引所業界に何を残したか
Bitgetのこの事件後、ほぼ業界の「半壁江山」の支持を得ました。
ここで最も注目すべきはBybitです。
2025年2月、Bybitは約14億ドルの安全事件に遭遇しました。攻撃が発生してから約5時間後、BitgetはBybitに40,000 ETHを提供しました。当時の価値は1億ドルを超えていました。この40,000 ETHには利息も担保もなく、固定の返済期限もありませんでした。Bybitはその後3日以内に全額返済しました。
1年余り後、双方の立場が逆転しました。Bitgetが問題を抱えた後、BybitのCEO Ben Zhouはすぐに支援を提供する意向を公にし、「我々がハッキング攻撃を受けたとき、Bitgetは我々を助けてくれた」と特に言及しました。その後、Bybitは関連する盗まれた資金をLazarusBountyシステムで追跡しました。
立ち上がったのはBybitだけではありません。CZは事件発生後に公に支持を表明し、Binanceのセキュリティチームはその後Bitgetと協力を開始し、脅威情報の共有、盗まれた資金の追跡、資産の回収を支援しました。MEXCのCEO Vugar Usiも自発的にBitgetに連絡を取り、支持を表明しました。取引所の外では、MandiantやSlowMistが調査と証拠収集に参加し、CircleやTetherが関連資産の凍結に関与しました。
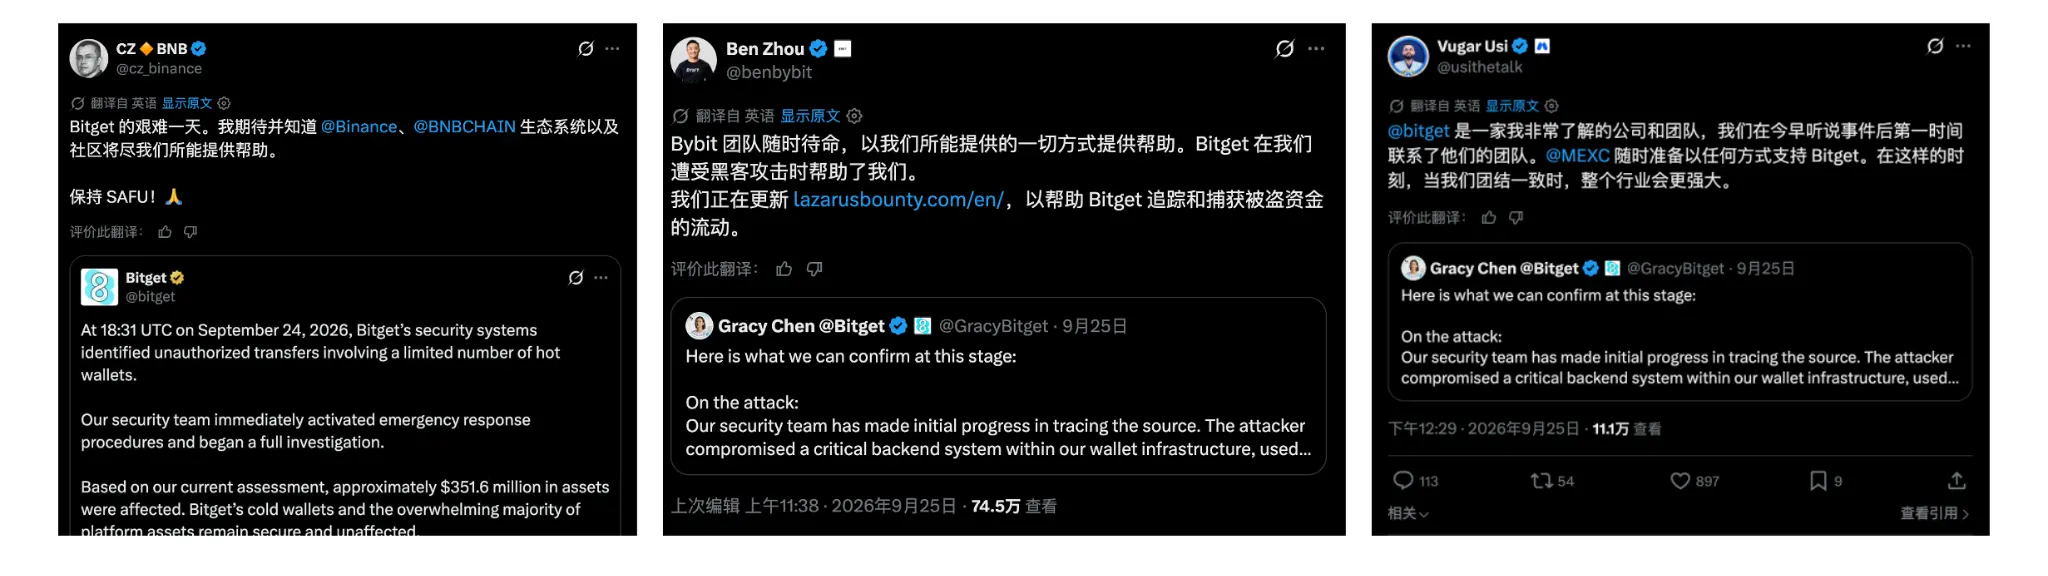
これらのニュースを見たとき、私は確かに熱血が沸きました。
暗号業界は競争が絶えません。取引所同士はユーザー、流動性、市場シェアを争いますが、数億ドル規模の安全危機に直面したとき、同業者同士が団結して助け合います。
そして、Bitgetが業界で本当に信頼と尊敬を勝ち取ったかどうかは、危機の瞬間に最も明確に示されます。
しかし、この事が「困難な時に真情が見える」だけに留まるなら、その意義を過小評価しています。
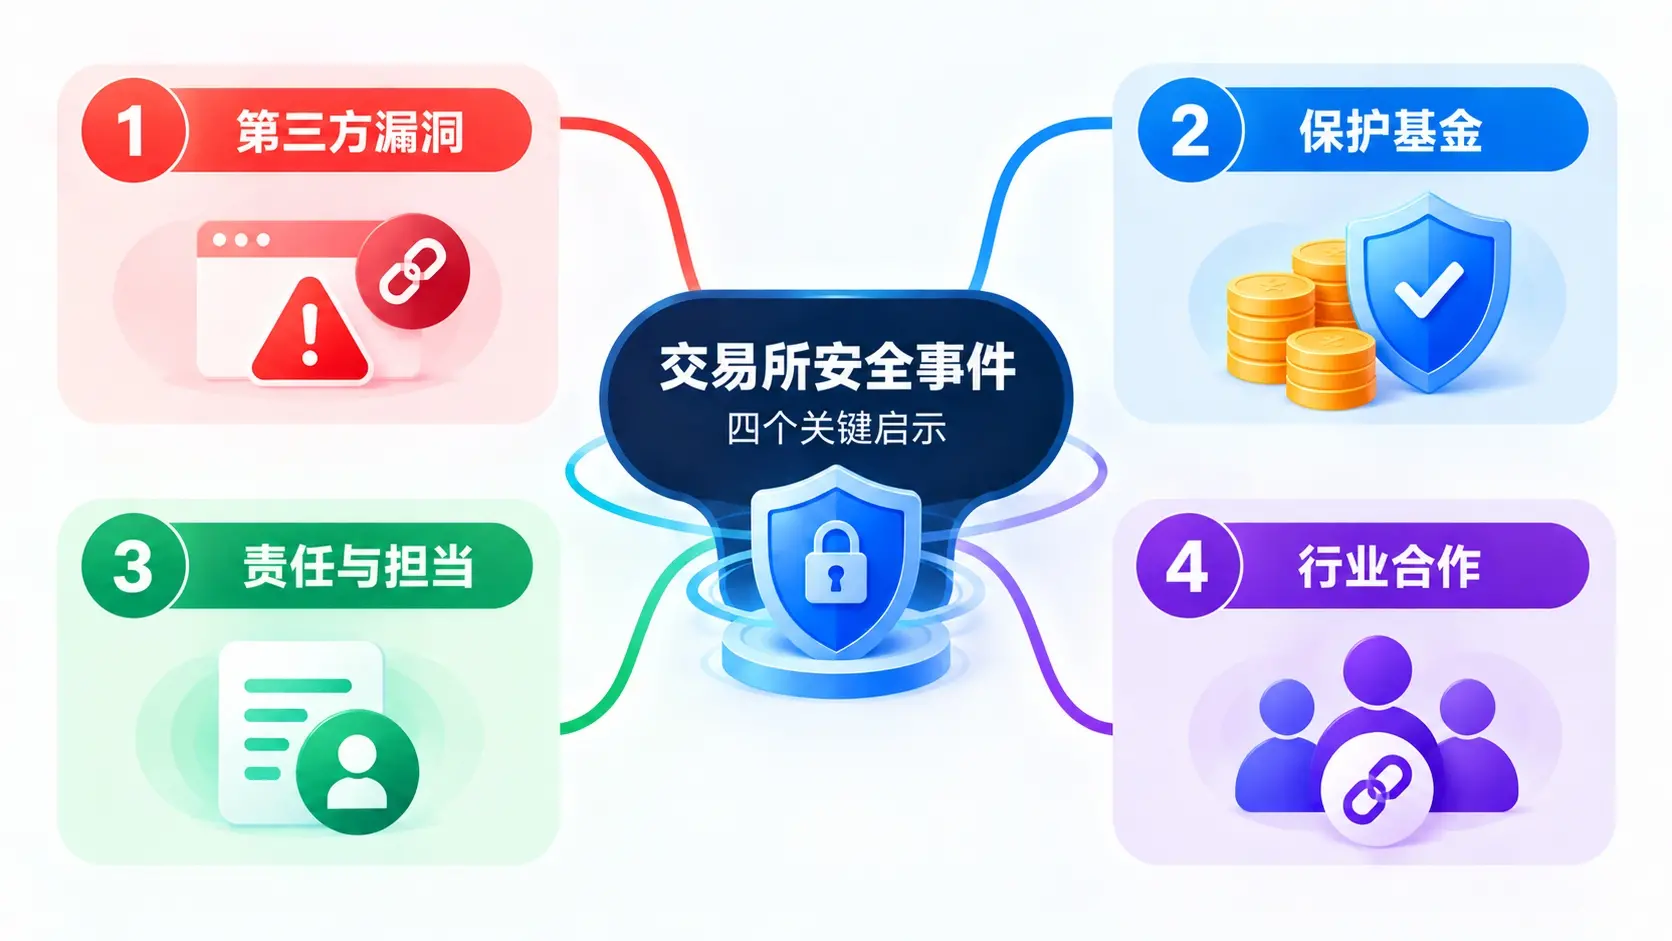
暗号業界には統一された機関が底支えすることはありませんが、保護基金、同行協力、安全機関、オンチェーン追跡が独自のリスク処理ネットワークを形成しつつあります。同時に、ホットウォレット、署名システムから第三者ソフトウェアや内部権限まで、取引所が守るべき境界もますます広がっています:攻撃はますます複雑になり、業界は協力して対応する必要があります。
保護基金の設立、事後の公開透明性の維持と約束の遵守、そして業界の協力は、今や危機に対処するための優れたパラダイムとなっており、Bitgetはすでにそれを真剣に示しました。
過去2年間、暗号業界はマスアダプションについて語ってきました。ETF、ステーブルコイン、RWA、トークン化された証券がより多くの伝統的金融資金を引き込んでおり、アメリカの規制枠組みも徐々に整備されています。この段階に至り、業界が証明すべきことは、革新と成長だけでなく、リスク処理能力でもあります。
Bitgetは今回、4億ドルを使って危機に直面したプラットフォームの責任感を試しました。危機はプラットフォームを終わらせることはなく、責任を持つことでプラットフォームを再定義できます。
主流金融に向かう暗号業界にとって、これは同様に必ず経験しなければならない試験です。「永遠に問題が起きない」という仮定の上に金融システムを築くことはできません。本当に問題が起きたとき、賠償できるか、説明できるか、回復できるかが、責任と底線を試されることになります。
金融界が最終的に暗号業界をどう見るかは、悪い日を正しく対処する方法にかかっているかもしれません。
 リスク警告