ディーラーが突き破った穴:100ドルの責任上限では9000万の損失をカバーできない
 核心的な視点

 チップは本物で、システムは改ざんされていない、取引は全て本人の確認を経て行われた——お金はまだなくなったままだ。ハードウェアウォレットが初めて問い詰められた:あなたは一体何を担当しているのか?
著者:谷昱,ChainCatcher
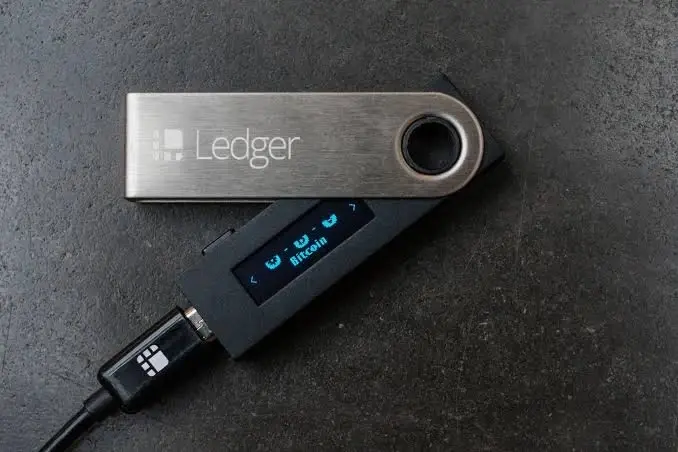
10月13日午後、Ledgerは事件以来最も長い公式更新を発表し、攻撃手法を部品レベルまで説明しました:埋め込まれたモジュールはデバイスの外殻内に隠され、「画面に表示されたデータを読み取る」------初期化時、デバイスは画面に24個の単語の助記詞を表示し、モジュールはこれらのインターフェースを認識した後、マイクロコントローラーによってデコードされ、事前設定されたeSIMを介してLTEで送信されます。
さらに重要なのは、その後に続く明確な一文です:埋め込まれたモジュールは独立した部品であり、安全要素を変更せず、オペレーティングシステムを変更せず、取引や署名を変更しません。チップは本物で、システムはオリジナルであり、すべての取引はユーザー自身によって確認されます------業界がユーザーに教えたチェックは、このバッチのデバイスすべてを通過しました。助記詞は画面に数十秒間表示されるだけで、もう一つの目が増えました。
しかし、この更新は「デバイス内で何が起こったか」には答えましたが、「お金を失った人はどうするのか」には答えていません。164件の返信の中で、最もいいねが多い質問はほぼ同じことを尋ねています:公式の認定ディーラーから改造されたデバイスを購入し、その結果資金を失った場合、Ledgerは責任を負い、補償しますか?EUのMediaMarktチャネルのユーザーはどうすればよいのでしょうか?Ledgerの見解は、すべての確認された資金損失はCryptoBilisが販売したデバイスに関連しており、他のチャネルは「まだ検証されていない」とのことです。
4日前、これは「ある会社のあるディーラーに問題があった」だけでした;今や、それはハードウェアウォレット業界全体が一緒に答えなければならない問題になりました:デバイスが工場を出た瞬間から、誰がその完全性に責任を持つのか?
一、ディーラーからチェーンへ
10月9日、東南アジアのユーザーが集中して資産が移動されたと報告しました;10月10日、Ledgerは影響を受けたユーザーのデバイスに未承認のハードウェアが埋め込まれていることを確認し、これは物理的証拠を得た初めてのケースでした;同じ日に、CryptoBilisはLedgerデバイスの販売と出荷を一時停止すると発表しました。認定ディーラー、影響を受けたユーザーのバッチ、そして一度の切断------物語はここまでほぼ完全です。
しかし、その後の数日間、すべての新しい手がかりがこの枠組みを広げています。
最初の異常はデバイス自体にあります。 現在確認されている改造されたデバイスのほとんどは新品であり、返品されたものではありません。業界のデフォルトのリスクモデルは「ユーザーが新しいデバイスを購入---デバイスが改造される---返品---次の顧客が被害に遭う」というものであり、この経路が成立する前提は、改造が販売後に発生することです;新品が改造されていることは、デバイスがどのユーザーにも届く前に改造が行われたことを意味します------問題は「チャネルの一環」から「倉庫の一環」に移りました。
第二の異常は工芸です。 Karpelèsはブログで初期サンプルと最新サンプルを比較しました:前者は明らかに手作りの痕跡があり、後者はオンデマンドで生産されたように見えます。この観察が成立するなら、改造を行ったのは特定の個人の思いつきではなく、埋め込まれたモジュールを大量生産できるチェーンです。チェーン上の数字も同時に上方修正されています:Specterは最初に8600万ドルを超える推定を出し、Bitqueryは10月12日の分析で324のウォレット、複数のチェーンを跨いで約1.02億ドルを示しました------しかしLedgerは今のところ「影響を受けたユーザーの総数や損失の総額はまだ確認していません」としか言っていません。
その後、手がかりは国境を越え始めました。ヨーロッパ側では、ユーザーのJohannesがMediaMarktの異なる2店舗から改造されたデバイスを購入したと述べ、店舗のスタッフに在庫記録を確認させました。その中の少なくとも1台はAqipa GmbHからのものでした------これは全ヨーロッパをカバーするディストリビューターであり、影響範囲はドイツを超える可能性があります。アジア側では、Karpelèsのデバイスは日本のAmazonから購入され、中国の売り手から発送され、マレーシアから送られました;研究機関Tibane Labsが報告した日本の売り手チャネルNano Xも同様にマレーシアから発送されました。万里離れた2つの手がかりが、同じ発送地を指し示しています。
チェーンの反対側も同様に専門的です。Tetherは初日に1000万USDTを凍結し、攻撃者はすぐに1500万USDTをTetherが凍結できないUSDDに交換し、その後約510万USDTに戻しました。そのうち約423万がBinanceの入金アドレスに流入しました;2810枚のETHが3回に分けてTornado Cashに入金されました。10月11日までに、攻撃者の手元にはまだ15,475枚のETH、203枚のBTC、1000万USDTが残っています。CZはさらに過激な推測を提起しました------攻撃者がこのディーラーを買収し、沈黙を保つために秘密保持契約に署名させたというものです;この主張はまだ確認されていませんが、チェーンの専門性は明らかです。
これらの手がかりを組み合わせると、「偶発的」と説明するのは難しくなります:買収されたディーラーは事故であり、複数国にまたがり、大量改造が可能で、凍結を回避できるチェーンは脆弱性です。前者はリストを切り替えて処理できますが、後者はできません。 Ledgerはより洗練されたハードウェアの改ざん防止措置を開発中であると述べていますが、具体的な内容や実施時期は明らかにしていません;彼らが提供する自己点検の方法は、ユーザーが部品の写真を照らし合わせて自分で分解して確認することですが、公式のチュートリアルは同時に、デバイスを分解すると損傷を引き起こす可能性があると警告しています。ユーザーが自分で分解しなければならない検証は、業界がまだ答えを持っていないことを示しています。
二、同行は何をしているのか
事件の外では、各社の反応の違いがより多くの情報を提供しています。実際、CryptoBilisはLedgerだけでなく、Trezor、CoolWallet、Tangem、OneKey、SecuX、Ellipalなど多くのハードウェアウォレットも販売しています。
事件が発生した当日の午後、Keystoneの中国語アカウントはKeystone 3 ProのPCIレベルの分解自壊機能を推奨する投稿をしました:物理的な分解や改ざんが検出されると、自動的にチップデータを消去し、デバイスは無効になります。このツイートは4.2万回の閲覧を獲得しました。これは今回の攻撃の核心を突いています------埋め込まれたモジュールは筐体を開けなければ装着できず、自壊機能により「静かに装着する」ことが「装着したら終わり」になります。しかし、このタイミングで選ばれたため、業界が実際には技術的な解決策を持っていたことを明らかにしましたが、これまで誰もそれをやる必要があるとは思っていませんでした。
ほとんどのメーカーの最初の反応は、境界を明確にすることでした。TrezorはCryptoBilisを認定リストから外し、そのチャネルを通じての販売を停止し、ユーザーにデバイスを自分で分解しないよう警告しました;imKeyは関連するフィードバックをまだ受け取っておらず、認定チャネルを確認すると述べました。
SafePalは、デバイスの初期設定時にデバイスの真偽と使用状況を確認し、以前にアクティブ化されたデバイスに警告を発し、初回アクティブ化日を表示し、開封されていないかどうかを防止封印で確認することを強調しました。Tangemはさらに徹底しており、構造的に改造を不可能にしています:安全チップとNFCアンテナが一体化して密封され、秘密鍵はチップ内で生成され署名され、工場で書き込まれたファームウェアは変更できません------「ユーザーが公式ストア、ディーラー、または他のチャネルを通じて購入した場合、アプリがデバイスを正規品と確認すれば、秘密鍵はユーザーのみが制御することが保証されます。」
しかし、Tangemのこの言葉は、核心を回避しています:検証、自証できるのか? 実際、LedgerのGenuine Checkは安全チップが本物であることを確認することしかできず、チップ周辺の部品が物理的に変更されたかどうかを検出できません------埋め込まれたモジュールのあるデバイスは、真偽確認を通過することができます。チャネルのこの側面がどれだけ厳しく管理されても、確率を縮小するだけで、リスクを排除することはできません。
市場の疑問に直面して、OneKeyは今年の3月以来このチャネルで購入したユーザーに無条件で無料交換を提供し、古いデバイスを返送する必要はなく、すべての既存のディーラーを再審査すると発表しました。「経営主体が確認できず、最終的な受益者が不明な場合は、すべての認定を取り消します」と述べ、「ディーラーのネットワークは大幅に縮小される」と認めました。
三、100ドル:浮上した責任上限
OneKeyの無料交換のニュースが広がると、コミュニティはそのユーザー契約を掘り起こし、逆にOneKey自体の大規模な公共危機を形成しました。
現行の《サービス契約》15.5条には次のように書かれています:もしOneKeyがユーザーに対して責任を負うと認定された場合、その累積責任上限は以下の3つのうちの最高額を超えません------(a) そのデバイスの実際の購入価格;(b) 事発生前12ヶ月内にユーザーがその有料サービスに実際に支払った費用;(c) 100ドル(USD 100)。さらに、これは「単一の累積上限であり、複数の請求、複数の事件、または複数の法的根拠がその額を増加させることはありません」。
15.4条はさらに徹底しています:適用法が許す最大範囲内で、OneKeyはデジタル資産の損失または減価に対して責任を負いません、原因を問わず------デバイスとアプリは鍵を管理するためのツールであり、資産に保険や保証を提供しません。15.6条は理由を示しています:アプリと大部分のサービスは無料であり、デバイスの価格には資産保険が含まれておらず、OneKeyはユーザーの資産や証明書を把握せず、ユーザーがどれだけの資産を保管しているかも知りません。15.10条は退路を残しています:OneKeyは補償、交換、またはその他の支援を提供するかどうかを独自に決定できますが、そのような措置はすべて善意の表示であり、責任の認識を構成せず、前例を設けず、誰に対しても義務を生じさせるものではなく、ユーザーに免責条項に署名させることを条件とすることができます。
明確にしておくべきことは、これはOneKeyだけのやり方ではありません。OneKeyの公式は、他のハードウェアウォレットもユーザー契約に非常に低い補償モジュールを記載していると述べています。責任上限をデバイスの販売価格または小額の固定数字に押し下げることは、ハードウェアウォレット業界の一般的な条項設計です。本当に議論すべきは、それが「無料交換」と一緒に置かれたときに露呈する不一致です:
一方には数百ドルの新しいデバイスがあり、180日間の積極的な責任を負うことを選ぶ;もう一方には責任上限を100ドルとし、「いかなる支援も責任の認識を構成しない」と明記した契約があります。両者は商業的には成立しますが、ユーザーにとっての感覚は分裂しています------ある会社は道義的に120点を達成できる一方で、契約上は100ドルしか約束しないことができます。そしてこの100ドルは、リスクが本当にユーザーに降りかかったときに唯一取り出せるものです。
これは全体のカテゴリの構造的な不一致を反映しています。自己管理のすべての倫理的基盤は「ユーザーが自分で鍵を保管するため、ユーザーが自分で結果を負う」というものです。この前提は今回の事件で初めて亀裂が生じました:攻撃を受けたその環は------工場から倉庫、ディーラーから家の前まで------ユーザーがどのようにしても制御できず、検証できない部分です。責任は完全にユーザーに押し付けられ、リスクの制御権はメーカーの手にあります。
ハードウェアウォレットが売っているのは「ツール」であり、「保管」ではありません。ツール自体が攻撃面になると、「ツールは責任を負わない」という言い訳は初めて真の圧力テストに直面しています。
四、2026:ハードウェアウォレットの「物理年」
視野を広げると、この事件は今年の一連の問題の中で最新かつ最も高価なものです。
2026年には6つのハードウェアウォレットブランドがセキュリティ問題を公表しましたが、実際にユーザーが資金を失ったのは2件だけです:7月にColdcardのファームウェアの弱いエントロピーにより、ニーモニックフレーズが推測可能になり、Galaxy Researchは損失が1.15億ドルを超えたと報告しています;そして今回のLedgerのサプライチェーンへの埋め込みで、約0.9億ドル。合計で約2.05億ドルです。業界分析機関Wise Adviceの評価は:「2026年はハードウェアウォレットのセキュリティ史上最も狂った年になるかもしれません。」
残りの問題は同じチェーンの異なる位置に分布しています:Ledgerのセキュリティチームは6月にレーザーでTrezor Safe 7のチップを貫通し、7月にはTangemカードを貫通しました(両者とも実験室の設備が必要で、Tangemは一般ユーザーに対するリスクは「ほぼ存在しない」と述べています);BitBoxは8月に自社のエンジニアが「深刻」と呼ぶ複数のファームウェアの脆弱性を修正し、損失は発生しませんでした;Trezorの物流業者は13,689人の購入者の情報を漏洩しました;SafePalは約4万件の家庭住所を漏洩しました。
この年、実験室の外で本当に攻撃されたセキュリティチップはありませんでした。攻撃者は暗号学を回避し、その隣にあるもの------乱数、物流伝票、ディストリビューターの倉庫、ユーザーの家の前の宅配便に目を向けました。
業界は答えを探していますが、答えはまだ統一されていません。SlowMistの創設者である余弦は「分解自壊機能は必須のメカニズムになるだろう……さもなければ、私が持っているハードウェアウォレットが公式の本来の意図の産物であることを証明する別のメカニズムが必要になる」と考えています;Mindaoは反論し、自壊機能があると逆に機械が改造されていないことを証明できなくなる可能性があると述べ、取り外し可能であれば回路図と比較できると主張しました。また、Ledgerの公式は実際に起動時のハードウェア完全性チェックを提供していますが、一般ユーザーには「ハードコアすぎる」とされています;さらに、最も素朴な解決策として------ブランドを超えたマルチシグ、Trezor、OneKey、Keystoneがそれぞれ1つずつ持ち、SparrowまたはElectrumで2/3を行う、「一社の悪行を防ぐ」ことが提案されています。
これらの提案の中に「より良いチップを購入する」というものはありません。すべてが同じことを指し示しています:セキュリティの境界はチップから、チップの外に拡張されました。
結論
「秘密鍵は決してデバイスから離れない」というのは、ハードウェアウォレット業界が10年間売ってきた約束です。この事件において、それは文字通り成立しましたが、意味はありません。
セキュリティコンポーネントは変更されず、オペレーティングシステムも変更されず、すべての取引はユーザー自身によって確認され、24個の単語はそのチップから一歩も出ていません。それは意味がありません。なぜなら、鍵はデバイスから離れる必要がないからです------ただ、画面に表示されている数秒間に、誰かにもう一度見られるだけで十分です。攻撃されたのは暗号学ではなく、チップでもなく、「検証」という行為そのものでした:Genuine Checkはチップの真偽を確認できますが、画面の横にいる目を確認することはできません。
したがって、業界が補うべき教訓は、チャネルをより厳しく管理することではなく、デバイス自身が証明することです。「チップが本物である」という受け入れ基準を「全体がオリジナルである」にアップグレードすること------分解自壊機能はオプションから標準装備に変わる可能性があり、これはどんなディストリビューターリストの縮小よりも根本的です。
そして、責任に関する問題は依然として未解決のままです。この業界で通用する条項設計は、サービスを可能な限り重くし、累積責任の上限を1台のデバイスの販売価格または小額の固定数字に押し下げることです。それは責任を回避しているわけではなく、むしろこの業界の責任構造を正確に描写しているようです:それは道具を作るが、資産を保管しない。真の問題は、ユーザーが自分が買ったのは道具ではないとずっと思っていることです。
 リスク警告