BTC $80,696.10 -0.75%
ETH $2,363.23 -0.84%
BNB $735.74 +0.76%
XRP $1.29 -1.65%
SOL $101.94 -1.32%
TRX $0.3293 +0.42%
DOGE $0.0776 -1.14%
ADA $0.2076 -1.94%
BCH $278.07 +1.40%
LINK $11.69 -1.83%
HYPE $76.39 -1.12%
AAVE $142.69 -2.69%
SUI $0.9479 -2.50%
XLM $0.1713 -2.00%
ZEC $1,163.70 -3.90%
AAPL $347.66 -0.29%
AMZN $248.66 -1.02%
GOOGL $321.31 -1.18%
MSFT $524.35 +0.48%
META $640.96 -0.97%
NVDA $211.21 -0.83%
TSLA $371.49 -0.54%
SNDK $1,232.70 -0.11%
INTC $86.31 +1.15%
SPCX $147.54 +0.20%
MU $874.12 +3.19%
AMD $515.60 +1.58%

onekey

すべて
記事
速報

OneKeyは新しいディーラーの追加を停止し、CryptoBilisユーザーに無料で交換を提供します。

ハードウェアウォレットブランド OneKey の創設者 Yishi が投稿し、最近 CryptoBilis を通じて Ledger ハードウェアウォレットを購入した複数のユーザーが資産を盗まれたと報告しています。Ledger は影響を受けたデバイスに無許可のハードウェアが埋め込まれていることを確認しており、その原因と影響範囲は現在調査中です。CryptoBilis が OneKey などのブランドのハードウェアウォレットを販売していたため、OneKey はその認定販売店資格を取り消し、即日新たな販売店の追加を停止します。OneKey は既存の販売店を再審査し、経営主体または最終受益者を確認できない場合は認可を取り消します。審査が完了次第、完全な認可リストを発表します。2026 年 3 月 1 日から声明発表日までに、CryptoBilis を通じて OneKey ハードウェアウォレットを購入したユーザーは、モデルやアクティベーションの有無にかかわらず、無料での交換を申請できます。元のモデルが在庫があれば同モデルの新品に交換し、在庫がない場合は無料でアップグレードされ、OneKey 公式ストアから直接発送されます。旧デバイスを返送する必要はありません。申請の締切は 2026 年 12 月 31 日で、OneKey 公式ウェブサイトのカスタマーサービスまたは help.onekey.so を通じてチケットを提出し、購入証明、デバイスモデル、および使用状況を提供する必要があります。OneKey は、未アクティブのデバイスはアクティブ化を一時保留し、直接交換を申請するように注意を促しています。すでに使用していて資産があるユーザーは、旧いリカバリーフレーズが漏洩している可能性があるため、新しいリカバリーフレーズで作成したウォレットに資産を移動することを早急に行い、旧いリカバリーフレーズを新しいデバイスにインポートしないようにしてください。

first_img OneKeyは旧版LedgerのEthereumアプリに対する取引置換攻撃を再現しました。

オープンソースウォレットプロバイダーの OneKey のセキュリティチームは、ラボ環境で旧版 Ledger イーサリアムアプリに対する脆弱性の悪用を成功裏に再現しました。OneKey の創設者兼 CEO の王一石氏は、以前に修正された脆弱性を利用して、Ledger イーサリアムアプリ 1.22.1 バージョンで「取引置換攻撃」を実行したと述べています。攻撃者は、ユーザーが合法的な取引を確認している間に、署名待ちの取引を上書きすることができます。Ledger は、この脆弱性を利用するにはデバイスとホスト間の通信を制御する必要があると応じています。例えば、悪意のあるソフトウェア、侵害されたウォレットソフトウェア、または悪意のあるウェブページを通じて実現されます。Ledger は、8 月 13 日にリリースされたイーサリアムアプリ 1.22.2 でアプリケーション層の防護を追加し、8 月 21 日に Secure SDK 26.6.1 で基盤となる問題を修正しました。Ledger は、ユーザーがこの件でハッキングされたことはなく、これはあくまでラボ環境での脆弱性の再現であると強調しています。今回のセキュリティテストは、Coldcard 脆弱性事件の後に発生しました。以前、Coldcard ウォレットはファームウェアの脆弱性により、一部のニーモニックフレーズ生成に安全上のリスクがあることが判明しましたが、Ledger はそのデバイスはこの脆弱性の影響を受けていないと述べています。なぜなら、リカバリーフレーズはデバイスのセキュリティチップ内蔵の認証乱数源によって生成されるからです。OneKey が再現した脆弱性はニーモニックフレーズ生成とは無関係であり、署名プロセス中の取引の処理方法に影響を与えます。

OneKeyはMilk Sad事件に対して応答し、脆弱性がそのソフトウェアおよびハードウェアウォレットの安全性に影響を与えないことを確認しました。

ChainCatcher のメッセージによると、OneKey の中国語 Twitter によれば、最近の "Milk Sad 事件" に関連する乱数の脆弱性について、OneKey チームはこの脆弱性が OneKey のソフトウェアおよびハードウェアウォレットのニーモニックフレーズと秘密鍵の安全性に影響を与えないことを明らかにしました。脆弱性は、Libbitcoin Explorer (bx) 3.x バージョンがシステム時間と Mersenne Twister-32 アルゴリズムに基づく擬似乱数生成器を使用していることに起因し、シード空間はわずか 2³² ビットであり、攻撃者は予測またはブルートフォースで秘密鍵を導き出すことができます。影響を受ける範囲には、一部の古い Trust Wallet とすべての bx 3.x または古い Trust Wallet Core を使用している製品が含まれます。OneKey は、そのハードウェアウォレットが EAL6+ セキュリティチップに内蔵された TRNG 真の乱数生成器を採用していると述べています;古いデバイスも SP800-22 および FIPS140-2 エントロピー テストを通過しています;ソフトウェアウォレットはシステムレベルの CSPRNG エントロピーソースを使用して乱数を生成し、暗号学的基準に準拠しています。チームは、ユーザーに資産を管理するためにハードウェアウォレットを使用することを推奨し、ソフトウェアウォレットで生成されたニーモニックフレーズをハードウェアウォレットにインポートしないようにすることで、最高の安全性を確保することを強調しています。

Curveエコシステムの貢献者haowi.ethは、弁護士からの通知を受け取ったと主張し、OnekeyとWang Leiが公表した共同声明を否定した。

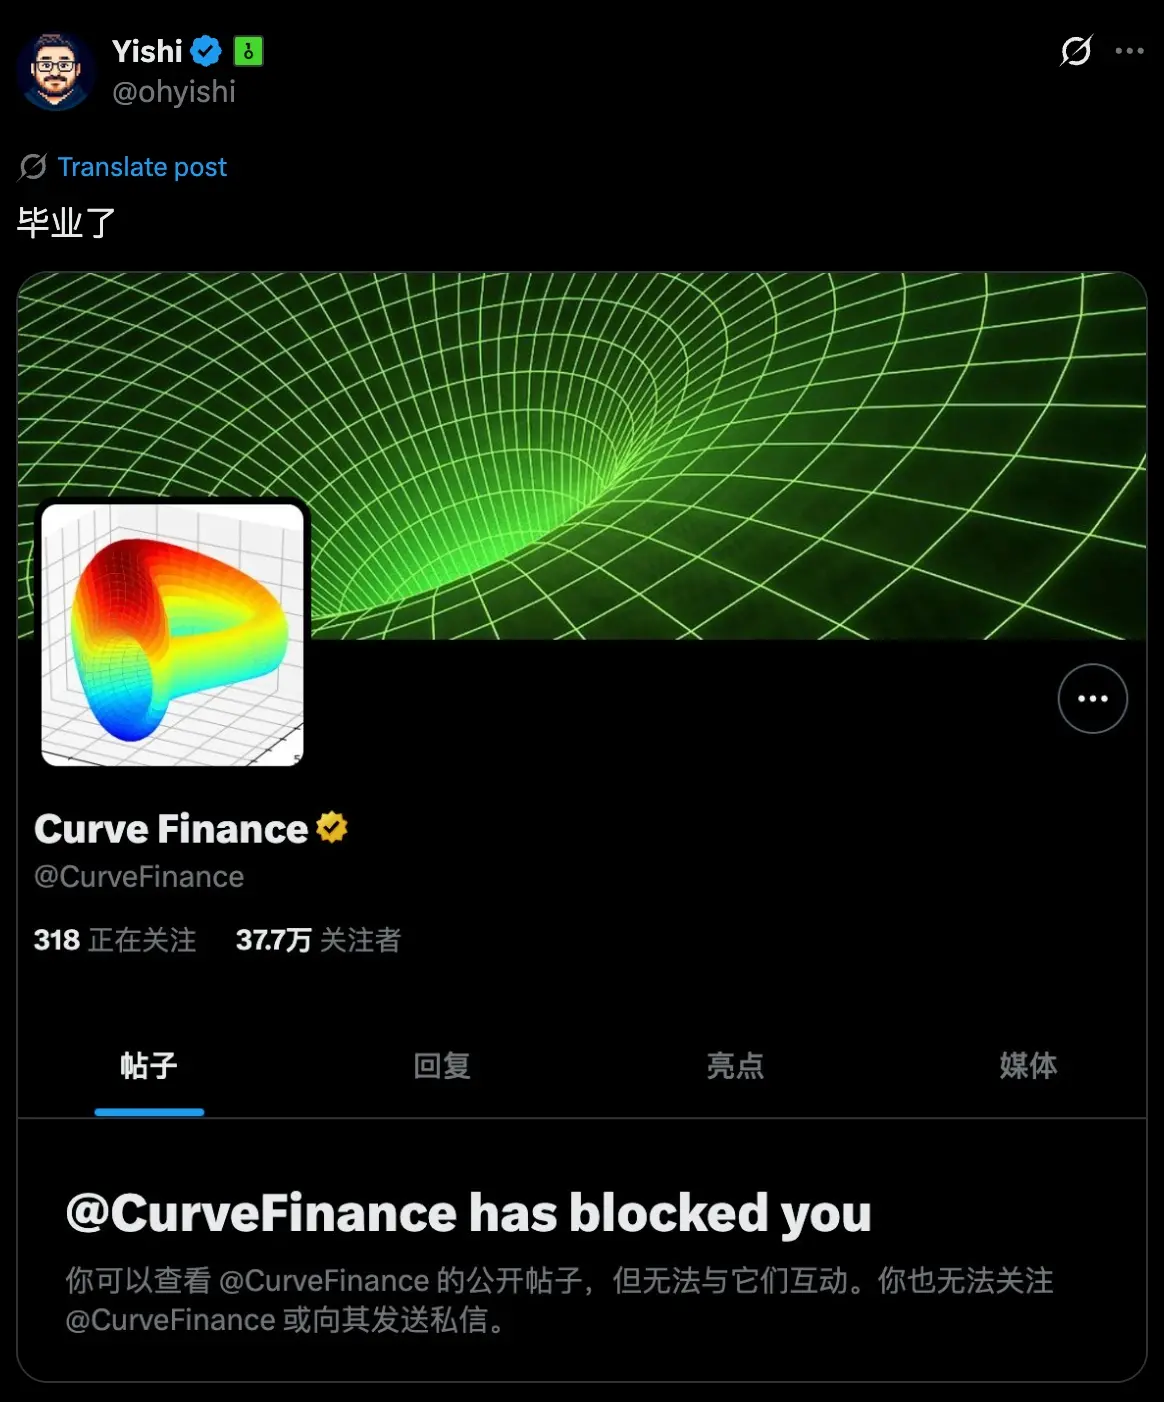
ChainCatcher のメッセージ、Curve エコシステムの貢献者 haowi.eth は X プラットフォームで次のように述べています:"最近、Onekey とその創設者 Wang Lei(別名 yishi)が共同声明を発表し、いわゆる Resupply の脆弱性事件において私に対して不実な発言をしたと非難しました。この事件は一連の人身攻撃と不実な告発を引き起こしました。この件は、いかなる DeFi プロジェクトや業界リスクとも関係ありません。私は Onekey と Wang Lei が公に発表した共同声明およびその後の発言を否定します。根拠や証拠のない発言には意味がありません。私はどの国でも法的制裁を受けていません。すべての発言は反論の余地のない事実に基づくべきです。私はすべての権利を留保し、私の判断に基づいて行動を取ります。Curve コミュニティのメンバーおよび投資家として、私は自分自身と他の投資家の合法的権利を守るために私の意見と事実を表明しました。私は法的手段を通じて私の権利を積極的に守り、いかなる悪意のある中傷や人身攻撃も容認しません。"haowi.eth は、Yishi と 3D が Resupply の保険プールで損失を出したことに対して Curve の問題だとツイートで非難し、多くの無責任な発言をしたことについて、関連する発言を一つ一つ反論したと述べ、その後数日前に弁護士からの通知を受け取ったとしています。

first_img OneKeyの創設者:Appleデバイスに0dayの脆弱性が発見され、ユーザーにはできるだけ早くデバイスのシステムを最新バージョンにアップグレードすることをお勧めします。

ChainCatcher のメッセージ、OneKey の創設者 Yishi が X プラットフォームで警告を発表し、ユーザーに iOS と macOS を最新バージョンにアップデートすることを強く推奨しています。Apple に野外の 0day 高危険脆弱性が発生しており、これは PoC ではなく、誰かがこれを利用して CVE-2025-43300 を攻撃しています。脆弱性の原理は、ユーザーに特製の画像を送信することで、ユーザーのデバイスのメモリを越境して読み書きできるというもので、さらに進むと直接リモート RCE につながります。現在、すでに誰かがペイロードを実行しています。コメント欄には、ユーザーが Grok を使用して確認したところ、Grok は次のように回答しました:"CVE-2025-43300 は実際の Apple のゼロデイ脆弱性で、iOS、iPadOS、および macOS に影響を与えます。悪意のある画像を処理することで、メモリの越境書き込みと潜在的なリモートコード実行が引き起こされる可能性があります。Apple は特定の個人に対する複雑な攻撃の報告を確認しており、2025 年 8 月に修正のための更新をリリースしました(例:iOS 18.6.2)。直ちに更新することをお勧めします。出典:Apple サポートページ、NVD およびセキュリティレポート。"
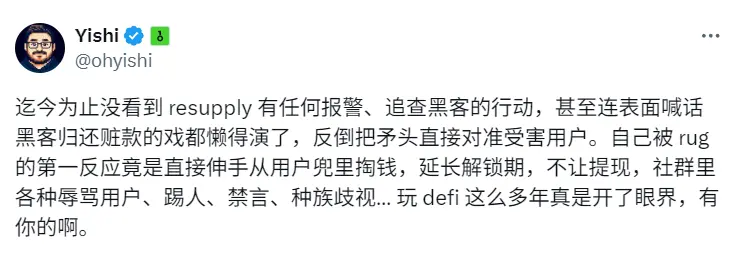
OneKeyの創設者Yishiは、Resupply攻撃事件について発言し、Curveなどのプロジェクト側にユーザーの損失を返還するよう呼びかけた。

ChainCatcher のメッセージ、OneKey の創設者 Yishi が「Curve エコシステム DeFi プロトコル Resupply が価格操作攻撃により 960 万ドルの損失を被った」ことについて公に発言し、Curve に対してすべての投資家に公平な解決策を提供し、プロジェクトチームの重大な技術的ミスによって生じたユーザー資金の損失を返還するよう求めました。Yishi は、彼が Resupply の三大投資者の一人であり、今回の事件で数百万ドルの損失を被ったことを明らかにし、チームが Discord で合理的な疑問を持つ者を禁止し、必要な責任感が欠如していると非難しました。彼は、この脆弱性は ERC4626 の金庫のデプロイ時に初期シェアが破棄されなかったことに起因し、攻撃者がほぼゼロコストで無限にシェアを鋳造し、金庫を空にすることができるという、プロトコルレベルの設計およびデプロイのミスであると強調しました。Yishi は、Resupply チームが損失を保険プールの預金者に転嫁するのは全く理にかなっていないと述べ、保険プールは本来、ブラックスワンイベントや市場の変動に対して使用されるべきものであり、チームの技術的な不手際を補填するためのものではないと指摘しました。彼はまた、Curve、Convex、Yearn がさまざまな形で Resupply を支援し、実際の利益を得ていたことを指摘し、事後に責任を回避すべきではないと述べました。彼は関連する当事者に必要な代償を負い、ユーザー資産を返還するよう呼びかけました。この事件に関して、Curve は今朝、「Resupply は Curve チームによって開発されたものではありませんが、その創設者は経験豊富であり、問題を解決するために最善を尽くすと信じています。保険プールはこのようなセキュリティ事件に対する保障を提供することを目的としており、資産を回収できる場合は優先的に処理されるべきです。」と応答しました。

FLockはOneKeyと提携し、スマートコントラクトの安全性に関するAIモデルのトレーニングチャレンジを開催します。

ChainCatcher のメッセージ、分散型 AI トレーニングプラットフォーム FLock.io とハードウェアウォレットプロバイダー OneKey が正式に戦略的提携を結び、スマートコントラクトのセキュリティ分野に焦点を当てた AI モデルトレーニングチャレンジを共同で発起します。この提携は、FLock のフェデレーテッドラーニングアーキテクチャと OneKey のブロックチェーンセキュリティにおける専門的な強みを融合し、業界のセキュリティ基準の向上を共同で推進します。今回のチャレンジは、FLock のコアモジュール AI Arena に基づいてトレーニングフレームワークを構築し、監査済みの実際の脆弱性データセットを使用し、動的な攻防シナリオシミュレーション問題集を組み合わせています。参加者は、検出アルゴリズムの最適化、脅威インテリジェンスの提供、モデルの有効性の検証など、さまざまな方法で競技に参加し、$FLOCK トークン報酬や OneKey ハードウェアウォレットを争います。さらに、プロジェクトチームは特別に「Elite Trainer Program」の応募窓口を開放し、世界中のセキュリティエンジニアや AI 開発者を広く招待して、高効率で正確なスマートコントラクトセキュリティ検出モデルを共に構築します。
2025-03-17

OneKey、Virtuals Protocol および Pendle は現在 OKX DEX API に統合されています。

ChainCatcher のメッセージによると、公式の発表により、OneKey、Virtuals Protocol、Pendle が OKX DEX API を統合したことが確認されました。これは、顧客に便利な取引機能を提供し、OKX DEX が提供するシームレスな取引体験、低スリッページ、より良い価格、そしてより優れた流動性を享受することを目的としています。OKX DEX API の目標は、業界内で最も優れた API ソリューションを提供することで、開発者の第一選択となり、業界標準となると同時に、OKX DEX アグリゲーターエコシステムの拡張と多様化を推進することです。OneKey は、2020 年以来、包括的な暗号通貨自己保管ウォレットソリューションを提供することに専念している、先進的なオープンソースハードウェアウォレットブランドです。OneKey は、100 以上の国からのユーザーに安全なハードウェアウォレットデバイスと、自社開発の OneKey App マルチチェーンソフトウェアウォレットサービスを提供しています。Virtuals Protocol は、トークン化された AI エージェントを作成、所有、拡張するためのフレームワークであり、さまざまな消費アプリケーションで使用される人工知能エージェント機能を管理および調整することを目的としています。Pendle は、ユーザーがさまざまな収益管理戦略を実行できる、許可不要の収益取引プロトコルです。
app_icon
ChainCatcher Building the Web3 world with innovations.