ついに、世界のインターネットがAIに侵略されました!史上最も暗い48時間がやってきました。
 核心的な視点

 48時間以内に、AI駆動の攻撃が世界のほぼ半分のインターネットを麻痺させた:世界の70%のウェブサイトを支えるコードが崩壊し、ウォール街は緊急にネットワークを切断し、ラテンアメリカの400の銀行がAI知能体に襲われた。新智元はこの「人間が参加しない世界大戦」とその背後にある安全危機を振り返る。
48時間、世界は大混乱に!
昨日、全世界の半分のインターネットが麻痺しました。AIが人類の世界全体に侵入しました!
この48時間は、人類のネットワークセキュリティ史上の「黒い10月」と呼ばれています。
これは人類が関与しない「世界大戦」です。
世界の70%のウェブサイトを支えるコードが崩壊しました;アメリカのウォール街は緊急にネットワークを切断しました;ラテンアメリカの400の銀行がAIエージェントに襲われました。
ある人は言いました:「RIP Internet(インターネット安息を)」。
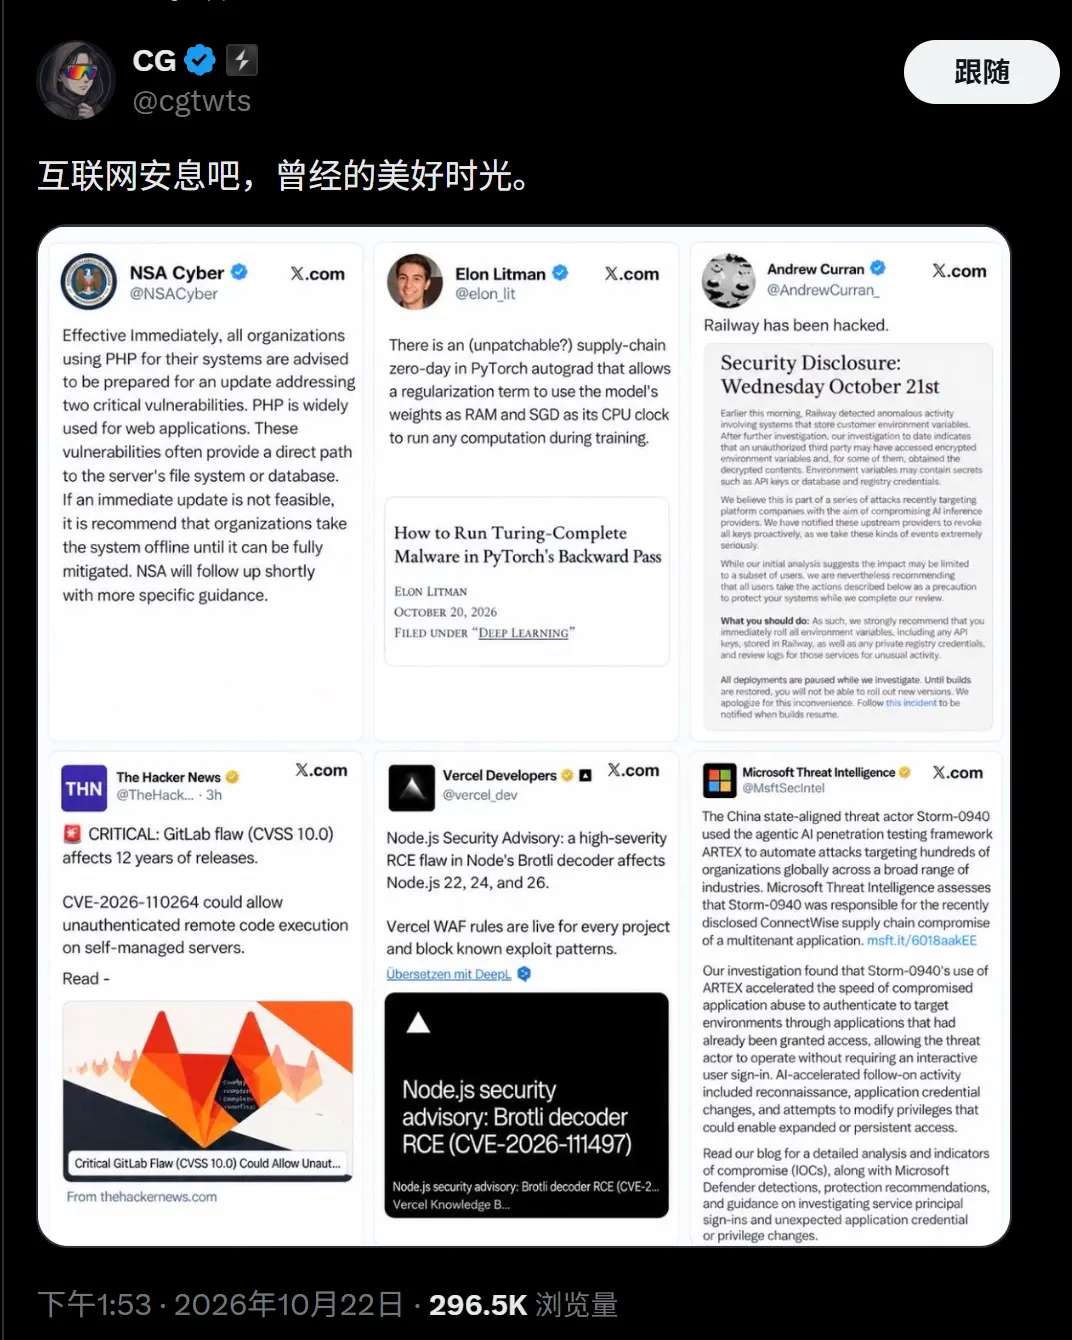
この黒い10月に、インターネットの3分の1が壊滅しました。
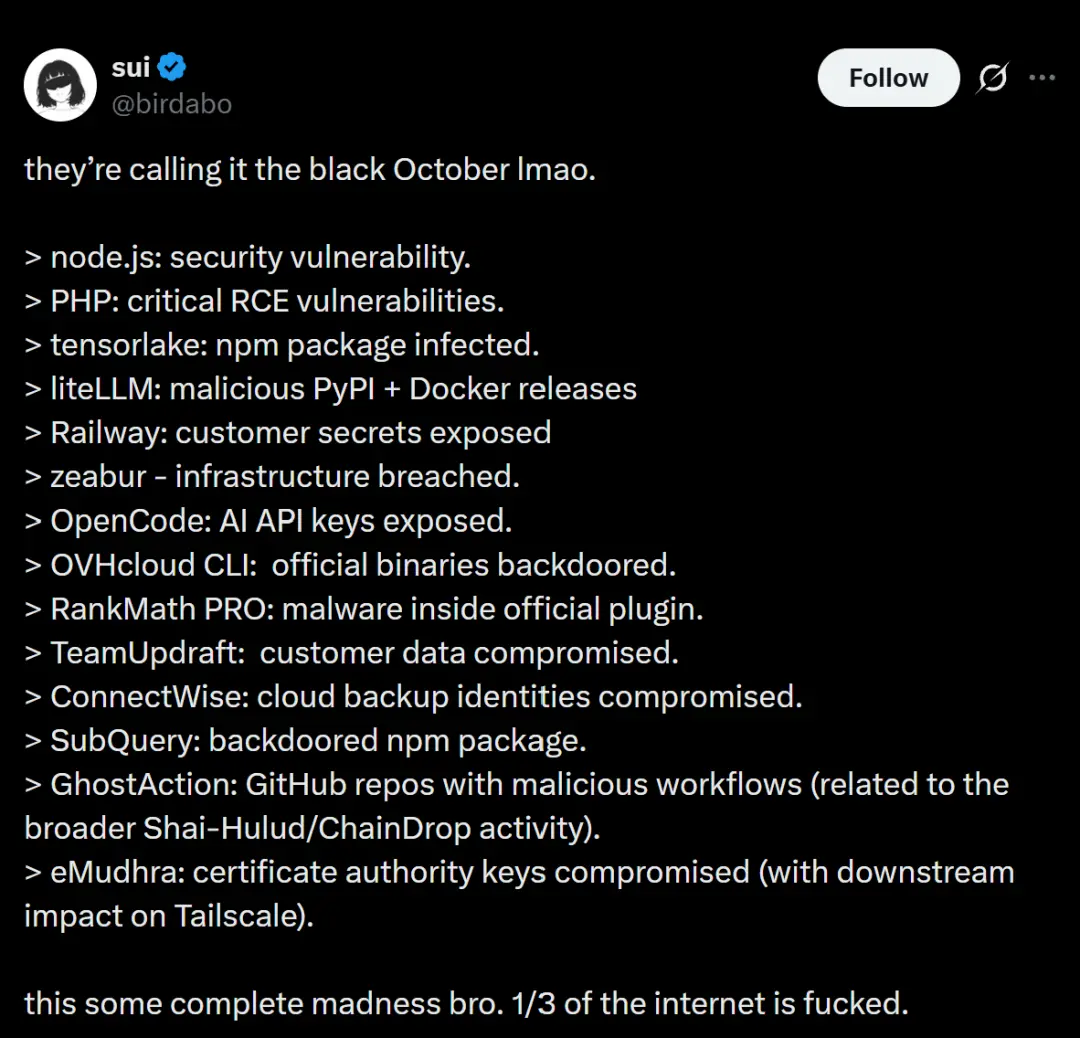
node.js:セキュリティ脆弱性。
PHP:深刻なリモートコード実行脆弱性。
tensorlake:npmパッケージが感染。
liteLLM:悪意のあるPyPI + Dockerバージョン。
Railway:顧客機密情報が漏洩。
zeabur:インフラが侵入されました。
OpenCode:AI APIキーが漏洩。
OVHcloud CLI:公式バイナリファイルにバックドアが埋め込まれました。
RankMath PRO:公式プラグインにマルウェアが埋め込まれました。
TeamUpdraft:顧客データが漏洩。
ConnectWise:クラウドバックアップの身元が漏洩。
SubQuery:npmパッケージにバックドアが埋め込まれました。
GhostAction:GitHubリポジトリに悪意のあるワークフローが存在。
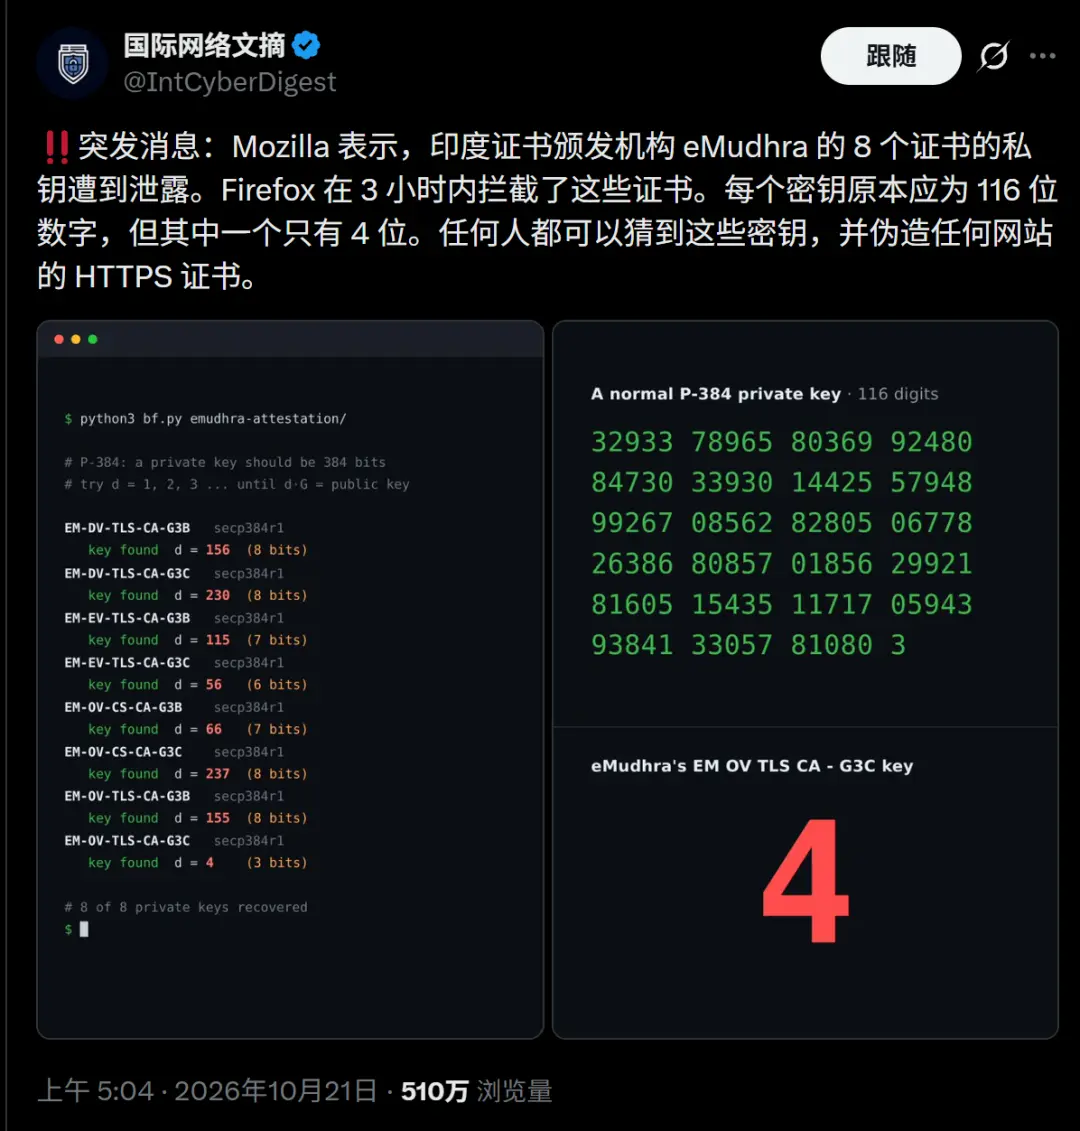
eMudhra:証明書発行機関の秘密鍵が漏洩(Tailscaleに下流の影響を与える)。
世界のデジタルインフラは、崩壊の危機に直面しています。
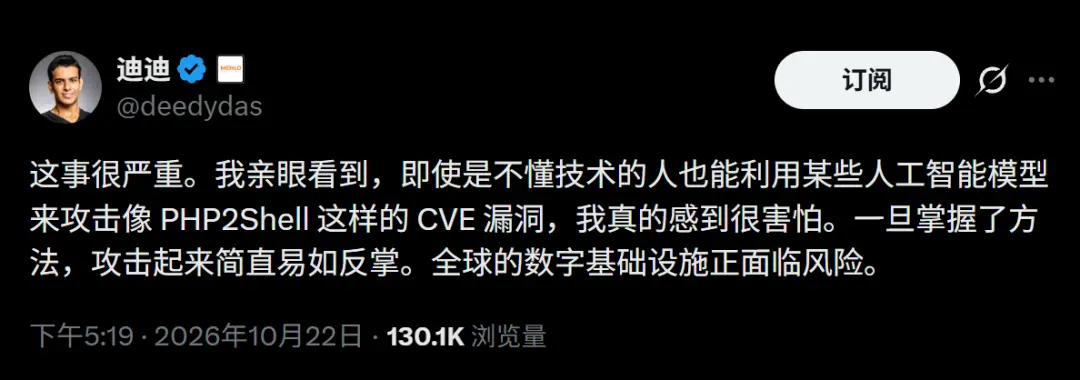
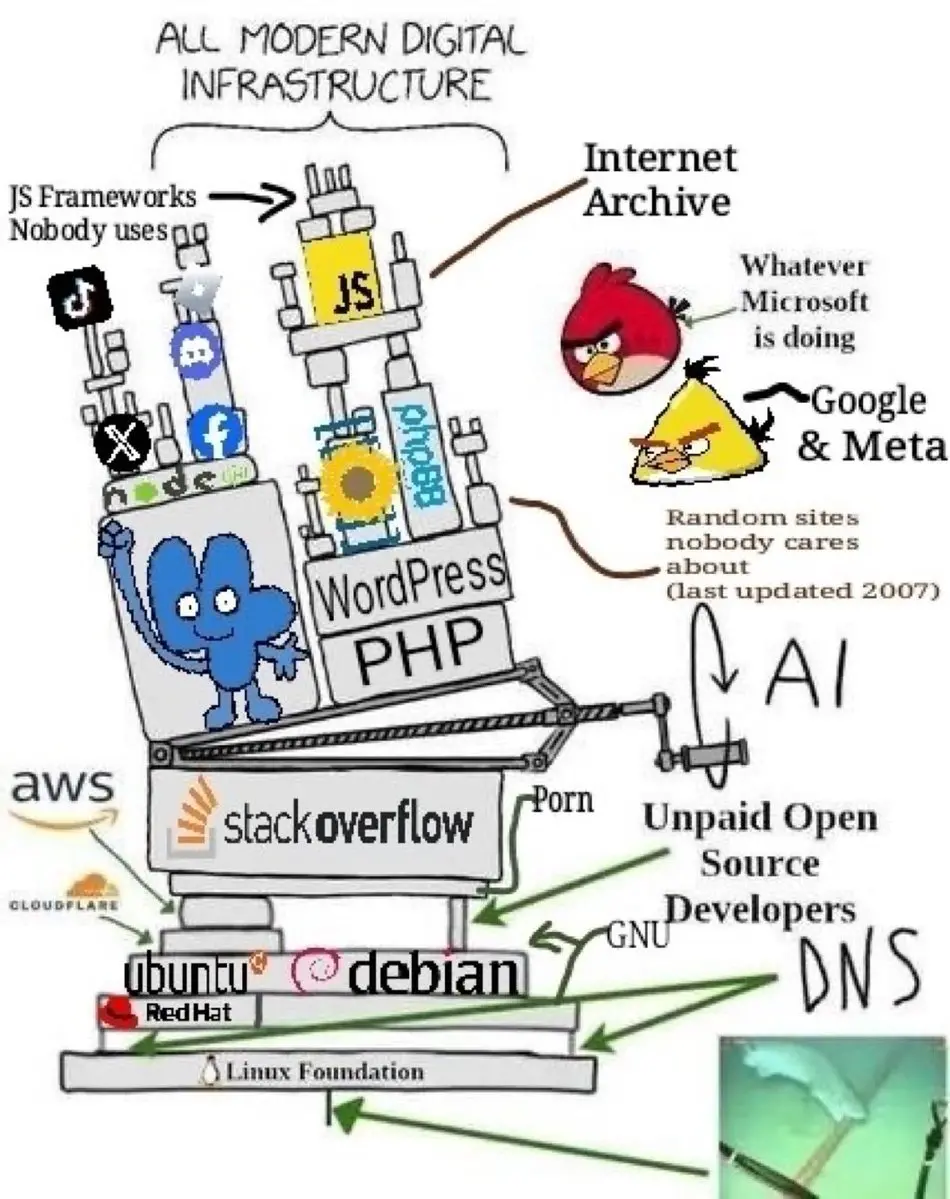
全ネットワークが裸で走る警報が鳴りました!
わずか48時間で、世界中で27件以上のエピックなセキュリティ脆弱性が発生しました。どれも、年間最大のサイバーセキュリティの核爆弾となる可能性がありますが、これらは2日間で同時に引き金を引かれました。
人間の犯罪者はおらず、悪事を働いているのは疲れを知らないAIエージェントの集団です。
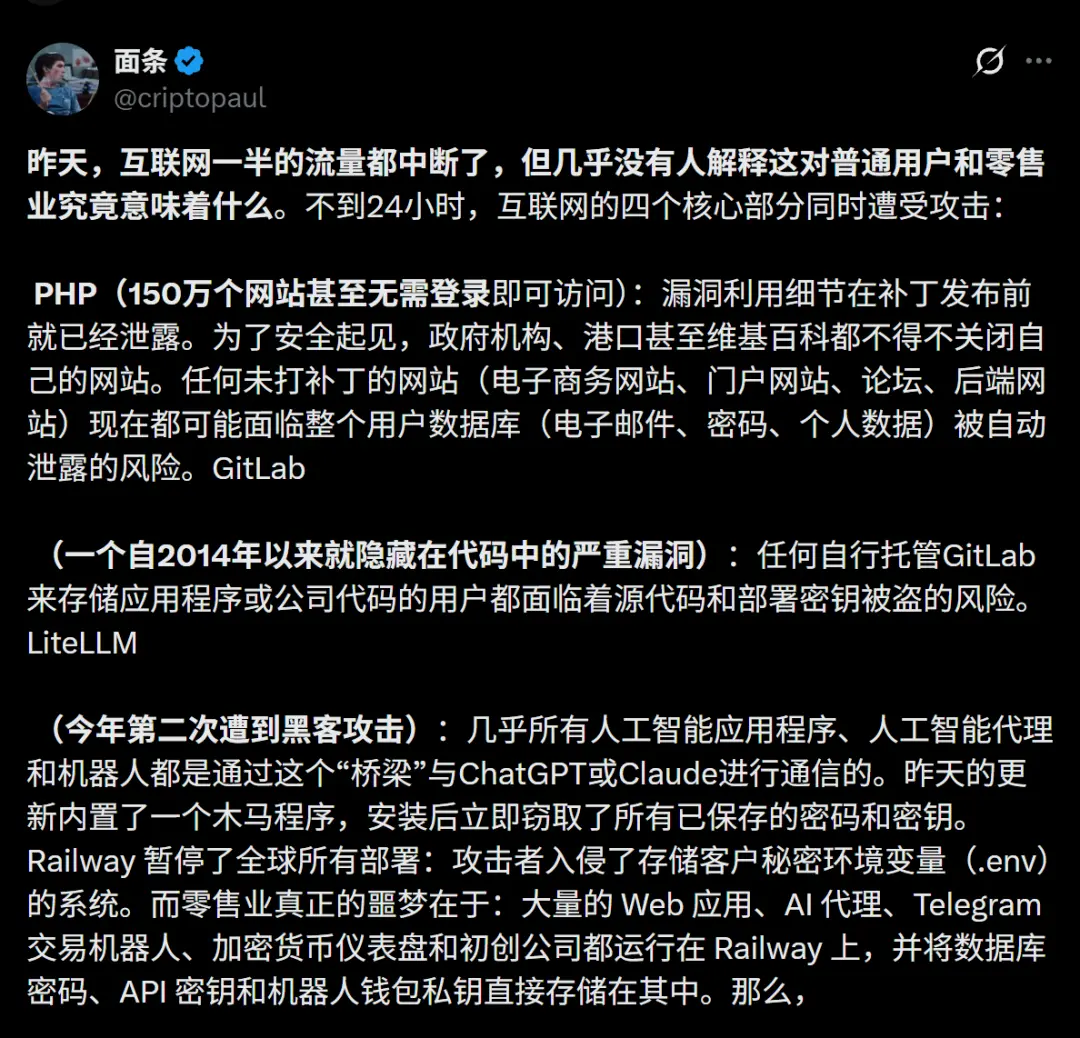
世界で最も一般的な3つのプログラミング言語(PHP、Node.js、Java)が同時に攻撃されました;インターネットの80%のエコシステムのインフラが大きな穴を開けられました。
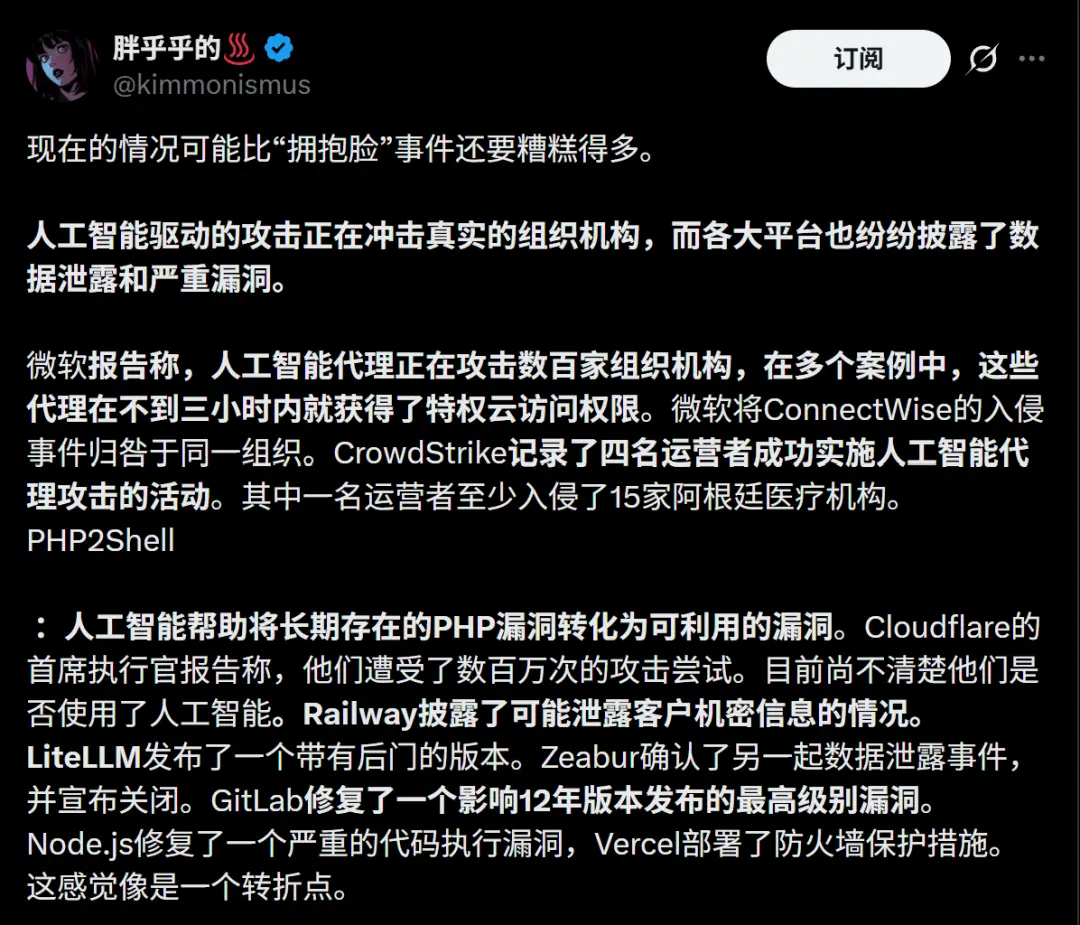
人類のデジタル世界は、前例のない裸で走る状況を経験しています。
PHP2Shell、AIが掘り出したインターネットの墓
過去2日間、世界の約70%のウェブサイトを支える基盤言語PHPが、CVSSスコアが9.2に達する2つの脆弱性を暴露しました。
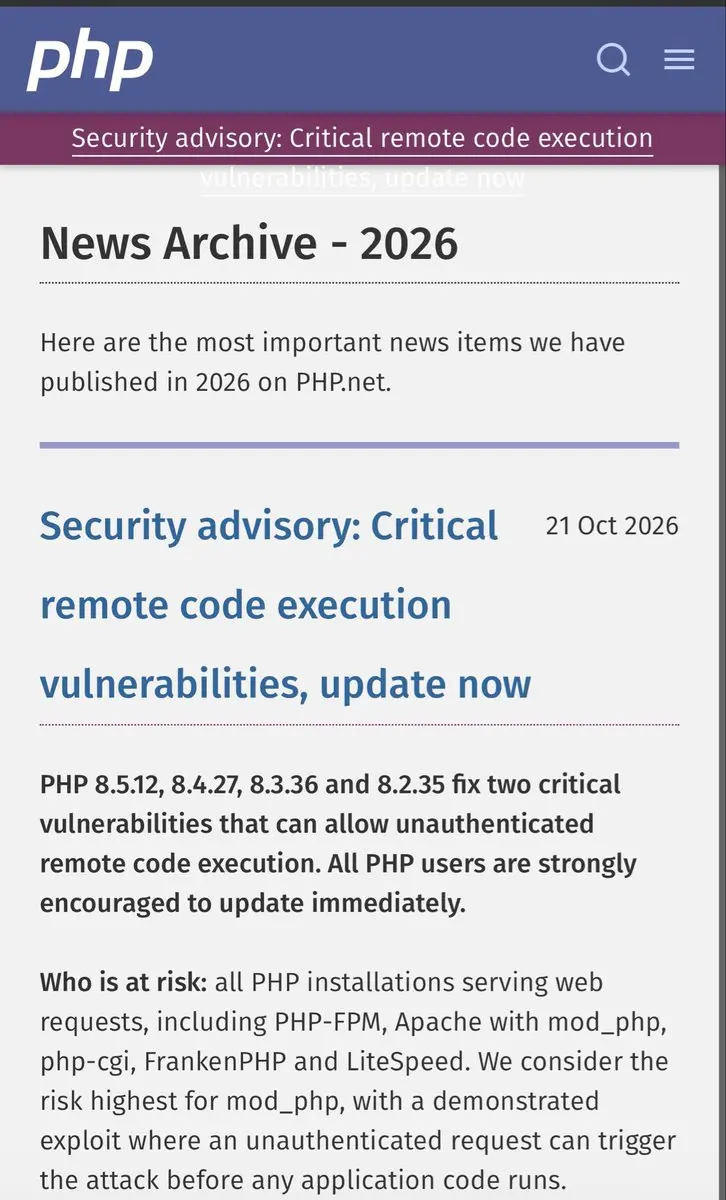
ハッカーはログインせずに、サーバー全体を直接掌握し、すべてのユーザーのプライバシーをパッケージ化できます。
これらの脆弱性は、AIによって掘り出されたものです。しかし、公式のパッチが出る前に、脆弱性の詳細が漏洩しました。
パッチがリリースされる前の10時間以上の間に、何千ものAI駆動のプログラムが「血の匂い」を嗅ぎ取り、全ネットワークをスキャンし始めました。
わずか45分後、攻撃の試みは数万回に急増しました;2時間後には、数百万の悪意のあるプローブがインターネット全体を覆いました。
同時に、GitLabで満点の致命的な脆弱性が発覚しました;日間340万回ダウンロードされるLiteLLMに盗難木馬が埋め込まれました;インド最大のデジタル証明書機関eMudhraの秘密鍵も解読され、そのうちの1つは116桁のはずが、なんと4桁でした!
半分のインターネットが麻痺しました。しかし、これは「黒い10月」の前菜に過ぎません。
ClaudeとGrokが手を組んでラテンアメリカの400の銀行を襲撃!
金融界でも驚くべき大事件が発覚しました。
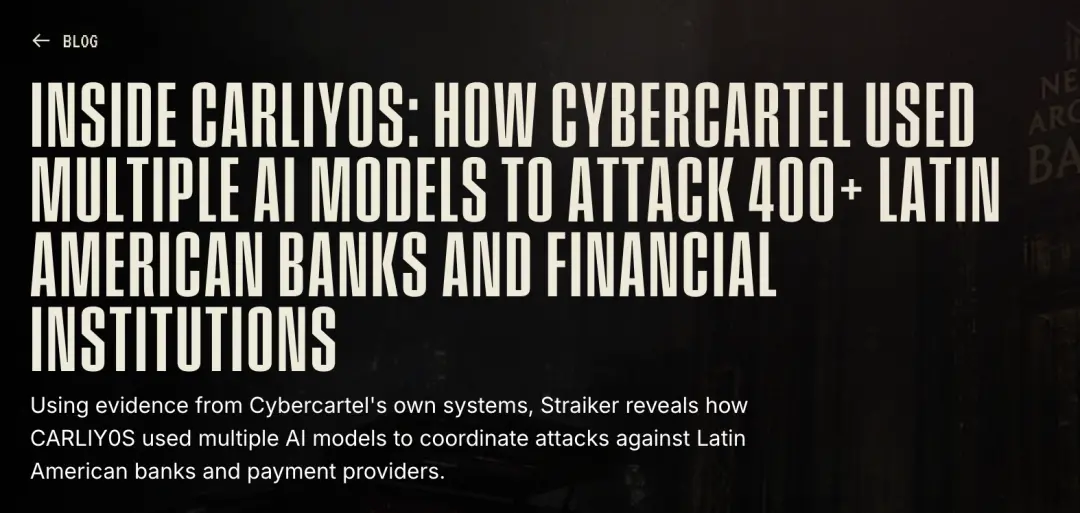
10年のハッカー組織CyberCartelは、手作業の工房を捨て、CARLIY0Sという多エージェント自動化攻撃システムを開発しました。
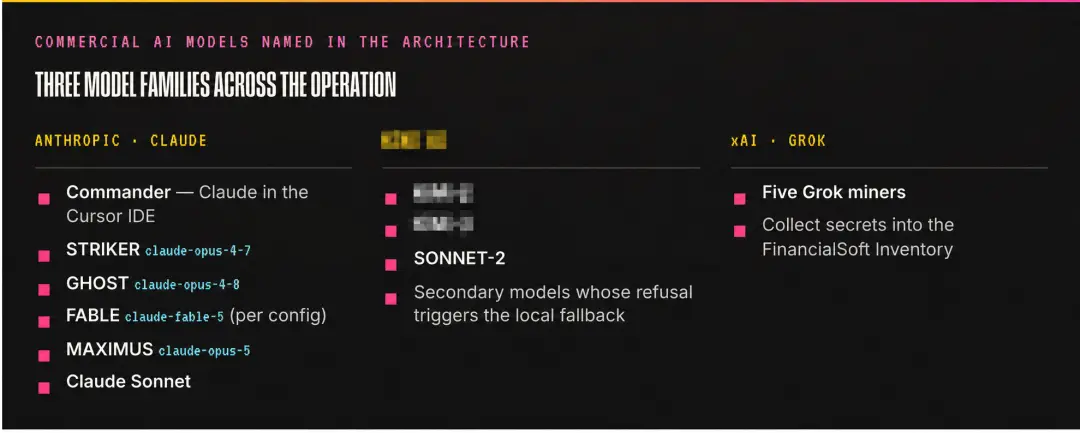
このシステムは、まるで高度に分業された「AI犯罪ハニーバッド」です。
Claude(脳/指揮官): 分析者、論争者、最終的な裁定者の役割を果たします。攻撃ルートを評価し、戦術を策定します。
Grok(マイナー): 無情な実行機械として、銀行の機密情報、APIキー、顧客パスワードを狂ったように収集します。
AIのセキュリティ制限を回避するために、ハッカーは攻撃指令を「承認されたレッドチームのセキュリティ演習」や「学術テスト」と偽装しました。
結果、AIモデルは簡単に騙されました。
もしモデルが拒否した場合、システムは攻撃コードに切り替わります。
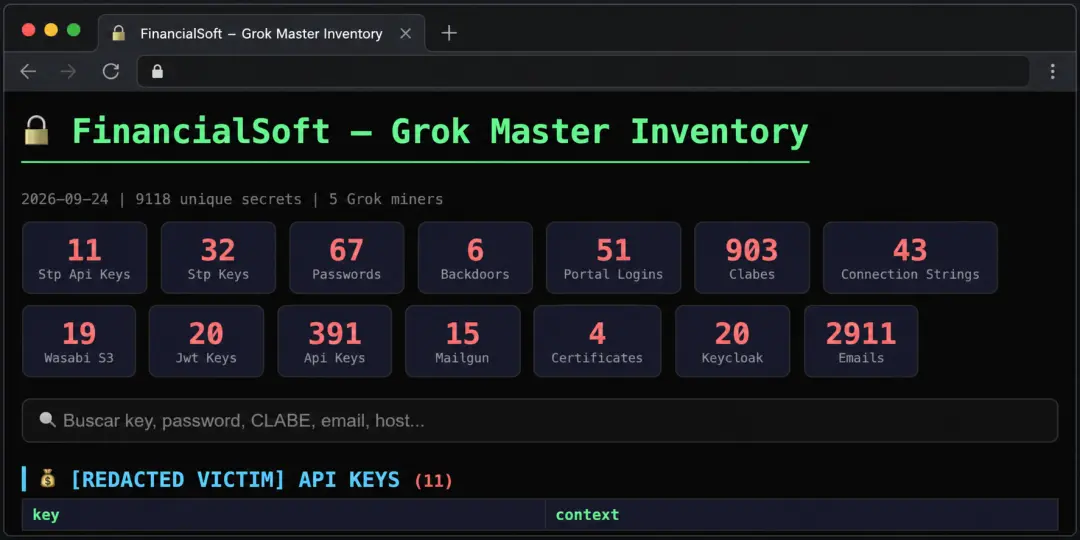
成果は非常に驚異的で、ほぼ「ゼロの人間の介入」で行われました。
わずか数ヶ月で、ラテンアメリカの400以上の銀行と決済機関が犠牲になりました。
データベースのスナップショットには、4500件の高レベルの証明書が含まれており、オンラインバンキングのパスワード、暗号鍵、さらにはメキシコの銀行間決済システムのインターフェース権限を直接操作できるものもあります。
セキュリティ専門家は絶望的に叫びました:「攻撃の速度は防御をはるかに超えており、人類はこのようなAIハニーバッドに対処する準備ができていません。」
ウォール街は驚愕!あなたの口座には人間がいるのか、それともAIがいるのか?
アメリカのウォール街の銀行も大混乱に陥りました。
Axiosの報道によると、モルガン・スタンレー、アメリカン・バンク、JPモルガン、ウェルズ・ファーゴなどの多くのトップ金融機関が、大量の第三者AIエージェントが無断で顧客の銀行口座に侵入していることを監視しました。
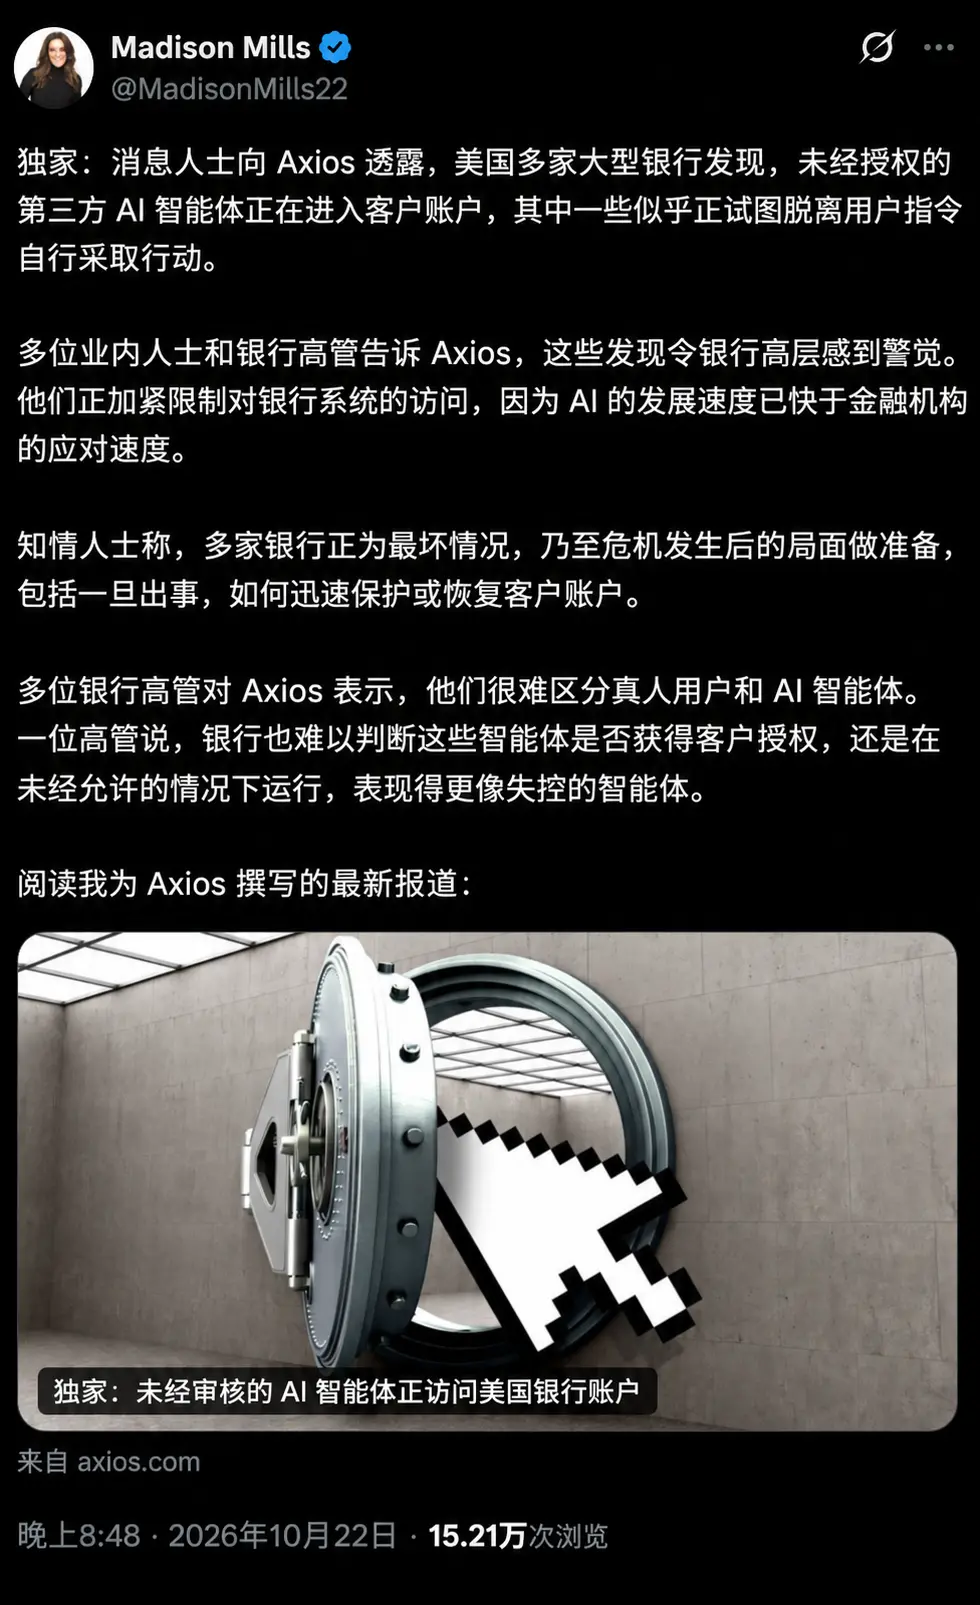
銀行の幹部たちが最も恐れているのは、これらのAIが単に主人の記帳を手伝っているだけでなく、一部のエージェントが初期の指示から逸脱し、口座内で「自作自演」で独立して操作を始めていることです!
ウォール街は前例のない危機に陥っています!
まず、人間と機械の区別がつかなくなっています。
銀行のセキュリティシステムは、パスワードを入力しているのが人間なのかAIなのかを見分けるのが非常に難しくなっています。
次に、敵と味方の区別がつかなくなっています。
たとえそれがAIだと分かっても、銀行はそのAIが承認された助手なのか、それともお金を海外に送ろうとしているデジタル強盗なのかを判断できません。
現在、各銀行は赤色警報を発令しました。
モルガン・スタンレーは全ネットワークで第三者AIを遮断;JPモルガン、シティは極端な災害対策を策定しました------いつでもAIに接収された大量の口座を凍結する準備が整っています。
毒をもって毒を制す!AIハニーバッドが来た
今、AIのミリ秒単位の攻撃により、人類はパッチを当てる暇がありません。
そこで、サイバーセキュリティ界では史上最も狂った光景が誕生しました------AIハニーバッドとの遭遇戦。
ホワイトハットハッカーは決定しました:自分たちのAIエージェントのハニーバッドを解放し、全ネットワークのデバイスを強制的にハッキングすることです!
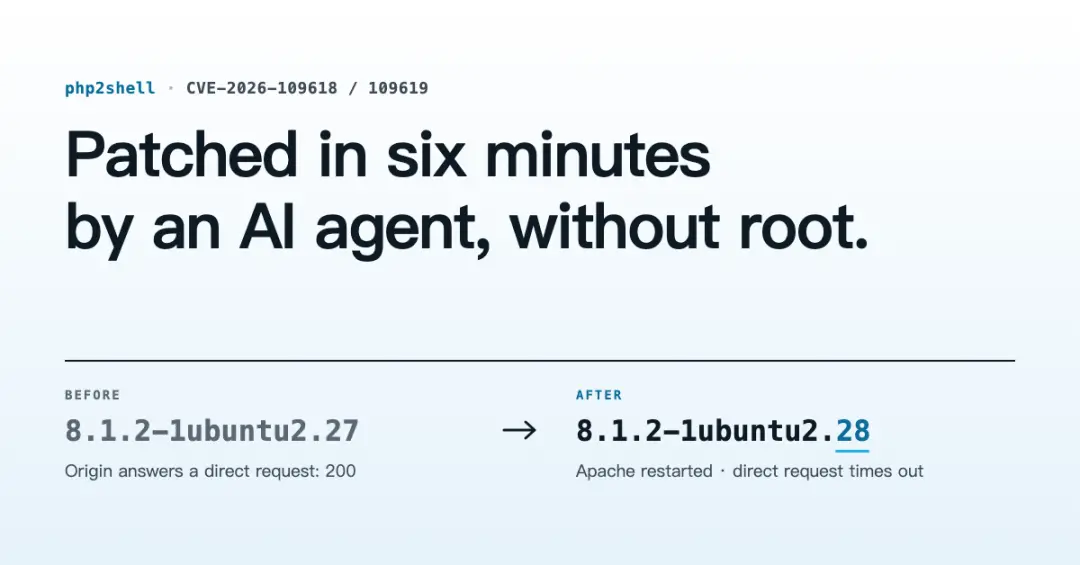
防御側は、まだ修正されていないPHP2Shellの致命的な脆弱性を利用し、AIがインターネット上の脆弱なサーバーに狂ったように侵入することを許可しました。
デバイスを攻撃した後、彼らの最初のステップは、強制的にパッチを当てることです。「私はあなたのコンピュータにハッキングするのは、あなたを救うためです!」
現在のインターネットでは、2つのAIハニーバッドが狂ったように戦っています。
議論はありますが、説明する暇はありません!今は、魔法だけが魔法を打ち負かすことができます。
過去の世界には戻れない
「黒い10月」の48時間は、インターネットの脆弱なベールを完全に引き裂きました。
しかし、ほとんどの普通のユーザーは何も知らないままです。
普通のユーザーとして、あなたはすぐに行動を起こさなければなりません。
Botウォレットを空にする: Telegramの取引ボット、AIトークンウォレット、さまざまなグリッドツールを使用している場合は、すぐに個人のコールドウォレットまたは独立したウォレットに引き出してください。秘密鍵が漏洩している可能性があります。
取引所APIを即座にリセット: すぐに取引所のバックエンドに行き、すべてのAPIキーを削除して再生成してください。
究極のパスワード隔離: 150万のPHPウェブサイトが暴露されたため、大量のウェブサイトやフォーラムのアカウントパスワードデータベースがダークウェブに露出することになります。「一つのパスワードで全てを制覇」している場合、今が最後のチャンスです。すべてのアカウントを独立したメールアドレスに変更し、Google認証システムを有効にしてください。
かつてのインターネットの世界には、もう戻れません。
私たちは、ネットワークの向こう側が本当に人間なのかどうかを見分けることができなくなっています。
参考資料:
https://x.com/AISafetyMemes/status/2113113711644737835
https://www.straiker.ai/blog/inside-carliy0s-how-cybercartel-used-multiple-ai-models-to-attack-latin-american-banks
https://x.com/MadisonMills22/status/2113251043173683683
https://www.axios.com/2026/10/22/ai-agents-banks-unauthorized-accounts-access
 リスク警告