








AI "вызов" криптографии? Web3 должен заранее подготовиться, но ни в коем случае не должен спешить с миграцией
 Ключевые тезисы

 Долгосрочные предположения о безопасности криптографии подвергаются пересмотру, но предварительная подготовка и поспешная миграция — это никогда не одно и то же.
Автор: imToken
В последние дни обсуждение о том, что «AI может сломать криптографию», действительно вызвало панику в сообществе Crypto.
Все началось 7 октября, когда Джастин Дрейк призвал всю блокчейн-индустрию спокойно начать планировать «Режим Бункера», чтобы справиться с возможными криптографическими рисками в будущем.
Его основная озабоченность заключается в том, что с развитием возможностей AI в математических исследованиях, широко используемая в таких сетях, как Биткойн и Эфириум, эллиптическая криптография может столкнуться с новыми математическими методами атак еще до появления квантовых компьютеров, обладающих реальной способностью к взлому.
В его самом худшем сценарии соответствующие прорывы могут быть измерены «в месяцах, а не в годах», поэтому он предлагает крупным держателям и учреждениям заранее рассмотреть возможность упорядоченной миграции активов, чтобы минимизировать потенциальные риски, связанные с уже раскрытыми открытыми ключами.
Затем к обсуждению присоединился Виталик Бутерин.
Интересно, что Виталик не отрицал, что AI может ускорить исследования в области криптографии, и даже предложил, что некоторые криптографические схемы, которые считаются устойчивыми к квантовым атакам, также могут быть подвержены влиянию будущих математических прорывов.
Но по вопросу о том, должны ли обычные пользователи немедленно мигрировать свои активы, он подчеркнул, что реальные потери, вызванные поспешными обновлениями и миграцией, могут быть более значительными, чем еще не произошедшие криптографические атаки.
Это также поднимает долгосрочную проблему, которая беспокоит всю криптоиндустрию: насколько заранее публичные блокчейны должны готовиться к новым вызовам, когда основные криптографические предпосылки, защищающие активы на цепочке, начинают сталкиваться с новыми вызовами, и когда обычные пользователи должны действовать?
I. Почему есть риск? Сначала поймите расстояние между «адресом» и «открытым ключом»
Чтобы понять суть этого обсуждения, сначала нужно вернуться к основным механизмам учетных записей и подписей в публичных блокчейнах.
Как известно, в неуправляемых кошельках закрытый ключ является ключевым доказательством контроля над активами. На техническом уровне кошелек использует алгоритм цифровой подписи, чтобы доказать, что транзакция действительно была авторизована соответствующим владельцем ключа, не раскрывая закрытый ключ.
Наиболее типичным примером является эллиптическая криптография (ECC).
Например, в Эфириуме обычные внешние аккаунты (EOA) используют ECDSA для генерации подписей транзакций, традиционная система подписей Биткойна также широко использует ECDSA, а Taproot использует основанные на той же эллиптической кривой подписи Шнорра.
Эти схемы могут надежно работать в течение длительного времени, полагаясь на одно важное математическое предположение: вычислить открытый ключ из закрытого ключа очень легко, но обратное вычисление закрытого ключа только по открытому ключу практически невозможно с использованием известных классических методов вычисления.
Мы можем понять это как задачу, которую легко проверить, но крайне сложно решить в обратном направлении. Любой в сети может использовать открытый ключ для проверки, действительна ли подпись, но не может легко вычислить закрытый ключ подписанта.
Именно эта асимметрия составляет важную основу прав собственности на активы в современных блокчейнах.
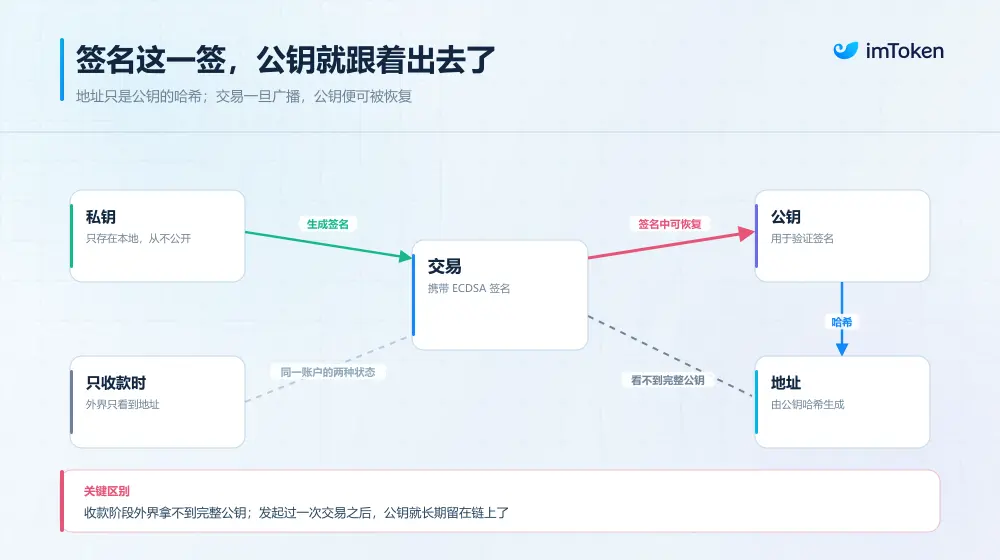
Но здесь есть еще один легко упускаемый из виду момент: то, что мы обычно видим как «адрес кошелька», не всегда является полным открытым ключом.
Например, в случае обычного EOA в Эфириуме адрес кошелька создается путем хеширования открытого ключа с использованием Keccak-256 и обрезки его части для создания идентификатора, а в Биткойне такие распространенные типы адресов, как P2PKH и P2WPKH, также используют дизайн, основанный на хешировании открытого ключа.
Это создает интересное различие в безопасности.
Для аккаунта Эфириума, который никогда не инициировал транзакции на цепочке и не раскрывал информацию об открытом ключе другими способами, внешние наблюдатели обычно могут видеть только адрес кошелька, обработанный хешированием. Поскольку существующие методы вычисления затрудняют обратное вычисление полного открытого ключа из адреса, открытый ключ фактически получает дополнительный уровень защиты.
Но когда этот аккаунт активно инициирует транзакцию и отправляет подпись ECDSA, узлы могут восстановить соответствующий открытый ключ на основе информации о подписи, и поскольку записи транзакций на цепочке остаются открытыми на длительный срок, эта информация также будет постоянно доступна внешнему миру.
Это означает, что для аккаунтов, использующих адреса, основанные на хешировании открытого ключа, еще не раскрытые открытые ключи и уже раскрытые открытые ключи могут иметь разные уровни риска при столкновении с некоторыми будущими криптографическими атаками.
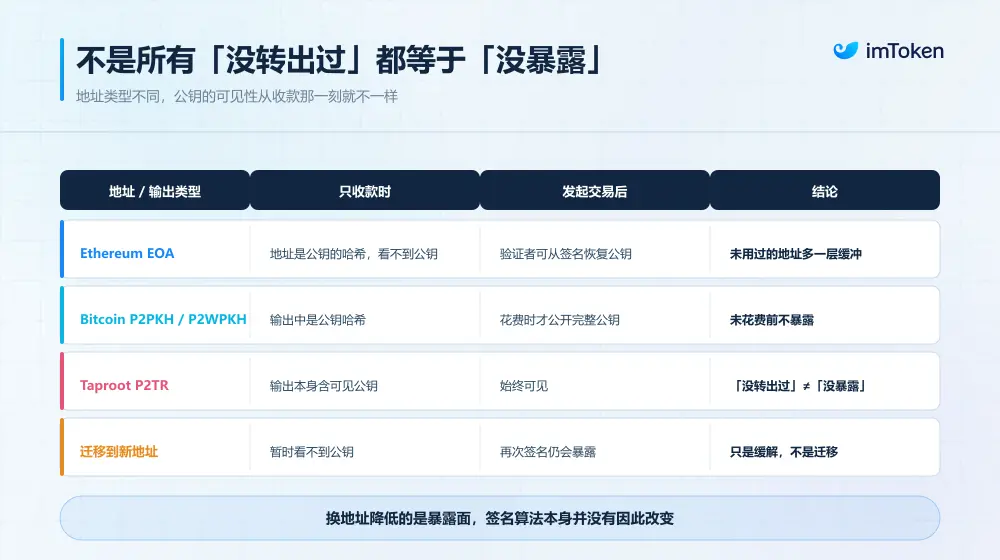
Важно подчеркнуть, что это не означает, что все публичные блокчейны следуют абсолютно одинаковым правилам.
Например, выход Taproot в Биткойне сам по себе содержит видимый открытый ключ эллиптической кривой, поэтому даже если адрес Taproot никогда не использовался для расходования средств, нельзя просто считать, что его открытый ключ все еще скрыт за хеш-функцией; кроме того, часть информации об открытом ключе может быть раскрыта заранее через повторное использование адресов, публичные подписи, расширенные открытые ключи или другими способами.
Таким образом, «не переводил активы» не обязательно означает «открытый ключ не раскрыт», а новый адрес не обладает естественной устойчивостью к квантовым атакам.
Поняв это различие, становится легче рассмотреть вызовы, которые представляют квантовые вычисления и AI.
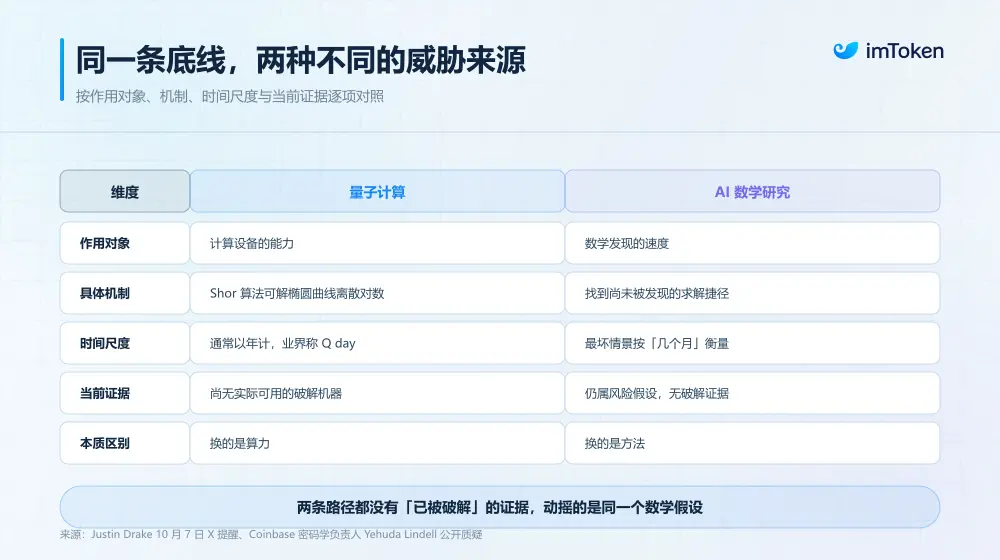
Теоретически, квантовый компьютер с достаточной мощностью и способностью к исправлению ошибок может эффективно решить задачу дискретного логарифма эллиптической кривой, выведя закрытый ключ из открытого, что угрожает системам подписей ECDSA, Шнорра и другим.
Но на данный момент нет доказательств того, что существует квантовый компьютер, способный фактически взломать основные системы подписей Биткойна или Эфириума.
Озабоченность Джастина Дрейка заключается в том, что помимо квантовых компьютеров, AI может помочь людям обнаружить существующие математические алгоритмы, которые еще не нашли решения, особенно с учетом того, что за последний год AI достиг значительных успехов в области математического вывода, поиска алгоритмов и формальных доказательств. Некоторые исследователи начали переосмысливать, возможно ли, что вычислительно сложные задачи, проверенные десятилетиями, могут быть переоценены из-за новых математических открытий?
II. У Джастина и Виталика нет принципиальных разногласий
Уточнив основную логику, вернувшись к обсуждению Джастина и Виталика, можно увидеть, что их оценки не полностью противоположны, а просто придают разным рискам разные приоритеты.
Сначала рассмотрим Джастина Дрейка.
Традиционно смена криптографических систем часто является длительным процессом. В конце концов, от выявления потенциальных рисков, разработки новых стандартов до завершения инженерной реализации, а затем до совместимости и координации между публичными блокчейнами, кошельками, биржами, управляющими учреждениями и аппаратными устройствами может потребоваться несколько лет или даже больше.
Не говоря уже о таких децентрализованных сетях, как Биткойн и Эфириум, которые имеют огромные размеры и требуют широкой координации, базовые обновления обычно не могут быть завершены так же просто, как обновление обычного программного обеспечения.
Джастин беспокоится именно о том, что этот длительный цикл обновления может не успеть за темпами будущих математических прорывов.
Например, если AI действительно поможет исследователям найти новые методы криптографических атак в будущем, то даже если не дождаться, когда квантовые компьютеры смогут эффективно взломать, существующие системы подписей эллиптической кривой могут быть под угрозой раньше времени.
И как только такой прорыв действительно произойдет, окно миграции для публичных блокчейнов и экосистемы кошельков может оказаться гораздо короче, чем предполагалось ранее.
Поэтому его позиция заключается в том, чтобы предотвратить возможные риски, подчеркивая, что для бирж, крупных учреждений и пользователей, обладающих значительными активами, сейчас следует начать обдумывать пути хеджирования на будущее.
Это включает в себя предварительную проверку адресов, на которых уже раскрыты открытые ключи, упорядоченную миграцию части долгосрочных активов на новые адреса, где открытые ключи еще не раскрыты, и по возможности минимизацию ненужных подписей и повторного использования адресов в дальнейшем использовании.
С технической точки зрения, это предложение действительно имеет свою разумность — если будущие атаки зависят от вывода закрытого ключа из открытого, то предварительное снижение уровня раскрытия открытого ключа может дать больше времени для защиты в определенных условиях.
Но проблема в том, что перевод средств на новый адрес, где открытый ключ еще не раскрыт, не означает завершения настоящей миграции к постквантовой криптографии.
Поскольку, если новый адрес по-прежнему использует традиционные схемы подписей, такие как ECDSA, его базовое предположение безопасности не изменится. Как только этот адрес используется для инициирования транзакции, открытый ключ все равно может быть вновь раскрыт; если атакующая способность достаточно велика, даже короткое окно между передачей транзакции и ее подтверждением может стать новым источником риска.
Другими словами, это временная мера по снижению рисков, а не окончательное решение проблемы. Более важно, что уменьшение потенциальных рисков с криптографической точки зрения не означает, что это обязательно безопаснее с точки зрения фактического управления активами.
Это также то, на что Виталик особенно подчеркивает.
При известных на данный момент технических условиях восстановление закрытого ключа ECDSA напрямую из открытого ключа по-прежнему не имеет жизнеспособных методов атаки, но в процессе миграции активов на цепочке потери, вызванные ошибками адреса, ошибками резервного копирования ключей, злонамеренными авторизациями или другими проблемами, могут происходить ежедневно.
Виталик даже упомянул, что его собственные потери из-за ошибок в миграции конфигурации превышают потери от атак хакеров.
Для обычных пользователей, которые держат небольшое количество ETH, миграция активов может заключаться просто в создании нового адреса, резервном копировании ключей и инициировании нескольких переводов; но для пользователей, которые долго участвуют в DeFi, ставках, кросс-цепочечных взаимодействиях или управляют средствами через мультиподписные кошельки, ситуация становится гораздо сложнее.
Активы могут быть распределены по различным сетям, часть средств может оставаться в ставках или кредитных протоколах, а старые адреса могут иметь права администратора смарт-контрактов, права на вывод средств или другие ключевые операции.
Если просто из-за новостей о том, что «AI может взломать кошельки», провести временную масштабную миграцию активов, это может привести к необратимым потерям из-за неправильного перевода в сеть, неправильного использования кросс-цепочных инструментов, подписания злонамеренных транзакций или ошибок в мультиподписных операциях.
Не говоря уже о том, что как только на рынке начнет распространяться паника о том, что «кошельки скоро будут взломаны», могут появиться различные поддельные ссылки на обновления, защищающие от квантовых атак, инструменты защиты активов и так называемые услуги миграции.
Важно отметить, что осторожность Виталика не означает, что он придерживается консервативного подхода к обновлению базовой криптографии.
Напротив, он также считает, что математические достижения, связанные с AI, заслуживают серьезного изучения, и даже призывает индустрию пересмотреть некоторые схемы постквантовой криптографии, основанные на решетках, чтобы избежать ситуации, когда какая-либо алгоритмическая схема получает ярлык «устойчивая к квантовым атакам» и автоматически считается способной противостоять всем будущим математическим прорывам.
При возможности он также склонен рассматривать больше криптографических структур, основанных на хеш-функциях, и применять более консервативные параметры безопасности к другим схемам.
Таким образом, на самом деле нельзя просто разделить Джастина и Виталика на радикалов и консерваторов; между ними нет принципиальных глубоких противоречий.
III. От обновления публичного блокчейна к миграции кошельков: на каком этапе мы находимся в подготовке к квантовым атакам?
Многие пользователи могут задаться вопросом: если базовая криптография несет долгосрочные риски, может ли кошелек просто помочь мне обновиться до «квантового кошелька»?
Просто обновление приложения кошелька недостаточно.
Поскольку для блокчейна обновление криптографии касается не только того, как генерируются закрытые ключи и как подписываются транзакции, но и того, сможет ли вся сеть распознавать и проверять новые подписи, а также сможет ли существующий аккаунт плавно перейти на новые стандарты.
На самом деле, даже без обсуждения, вызванного AI, основные публичные блокчейны и исследовательские учреждения в области криптографии уже начали подготовку к постквантовой эпохе.
Снова возьмем Эфириум в качестве примера; его подготовка к квантовым атакам уже охватывает несколько уровней.
Помимо ECDSA, используемого обычными аккаунтами, подписи BLS, используемые для консенсуса валидаторов, обязательства KZG, связанные с доступностью данных, а также некоторые системы нулевых знаний, все они касаются криптографических структур, которые в будущем необходимо будет переоценить или обновить.
Фонд Эфириума создал специализированную исследовательскую команду по постквантовой безопасности и исследует новые схемы подписи и доказательства для уровня консенсуса с помощью технологий, таких как leanXMSS и leanVM.
На уровне аккаунтов обычных пользователей абстракция аккаунтов предлагает другой путь, который стоит внимания. В отличие от традиционного механизма проверки подписи EOA, который тесно связан с базовым протоколом, абстракция аккаунтов и заменяемые механизмы проверки подписи в будущем могут позволить пользователям использовать различные алгоритмы подписи, оставляя более гибкое пространство для обновлений после квантовой эпохи.
Например, обсуждаемый в настоящее время EIP-8141 связан с абстракцией аккаунтов Эфириума и может стать важной основой для поддержки более гибких механизмов проверки подписи в будущем, однако конкретное время развертывания и окончательный способ реализации все еще требуют дальнейшего обсуждения и тестирования в сообществе.
В отличие от этого, вызовы, с которыми сталкивается Биткойн, несколько иные.
Из-за использования модели UTXO, а также сложных исторических типов адресов и долгосрочно спящих активов, Биткойн должен учитывать не только новые алгоритмы подписи и структуру вывода, но и решить проблему миграции большого объема активов. В настоящее время соответствующие проекты в сообществе находятся на стадии предложений и согласования.
Кроме того, некоторые другие публичные блокчейны уже начали пытаться реализовать более прямые инженерные решения. Например, NEAR объявил в июле 2026 года, что его основная сеть обновлена и теперь поддерживает постквантовую подпись ML-DSA на основе FIPS 204, предоставляя возможность добавления квантово-безопасных ключей для аккаунтов.
Конечно, поддержка определенного типа постквантовой подписи не означает, что весь публичный блокчейн и все его аккаунты, приложения и инфраструктура уже завершили миграцию к квантовой устойчивости.
Собрав эти достижения вместе, можно увидеть, что настоящие проблемы, с которыми сталкивается отрасль, разнообразны. Они включают не только необходимость теоретической безопасности новых криптографических схем, но и необходимость учитывать размер подписи, стоимость верификации в цепочке, производительность узлов, совместимость с аппаратным обеспечением, а также возможность плавного перехода для большого количества существующих аккаунтов.
Изменения на уровне протоколов в конечном итоге отразятся на кошельках, которые пользователи используют каждый день.
Для многосетевых неконтролируемых кошельков, таких как imToken, будущие криптографические обновления не могут быть просто простым обновлением версии:
- С одной стороны, кошельки должны постепенно адаптироваться к новым типам аккаунтов и адресов, методам управления ключами, механизмам подписи и верификации транзакций с учетом обновлений различных публичных блокчейнов, что также может включать совместимость с аппаратными кошельками, аккаунтами смарт-контрактов и системами мультиподписей;
- С другой стороны, кошельки должны преобразовать сложные изменения в базовых технологиях в действия, которые могут понять обычные пользователи. Если в будущем какой-либо публичный блокчейн официально поддержит новую схему постквантовой подписи, пользователи будут действительно интересоваться только тем, можно ли продолжать использовать старый адрес, нужно ли создавать новый аккаунт, совместимы ли существующие мнемонические фразы и аппаратные устройства, а также как обрабатывать уже имеющиеся токены, NFT, залоговые активы и позиции DeFi;
Некоторые из этих вопросов можно постепенно решить с помощью возможностей продукта кошелька, другие же требуют поддержки со стороны протоколов публичного блокчейна, смарт-контрактов и всей экосистемы.
Вот почему, чем сложнее обновление безопасности на базовом уровне, тем больше тестирования требуется для процесса миграции со стороны пользователей, а не просто временного запуска так называемого «однокнопочного решения против квантовых атак».
Так что же должны делать обычные пользователи на данном этапе?
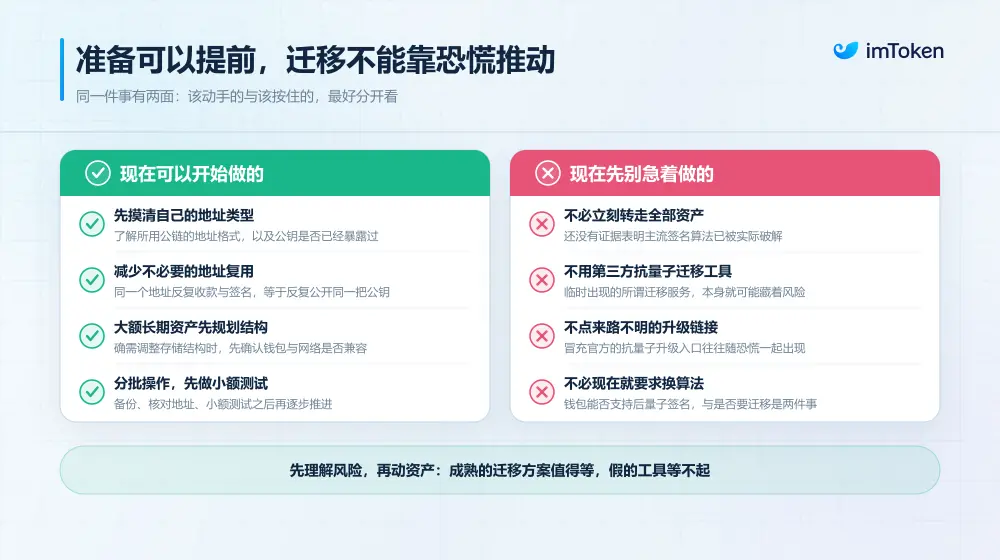
- Во-первых, не стоит сразу же переводить все свои активы только из-за этой дискуссии. В настоящее время нет доказательств того, что алгоритмы подписи основных публичных блокчейнов были фактически взломаны, особенно следует быть осторожными с незнакомыми ссылками и инструментами миграции, распространяемыми под предлогом «обновления против квантовых атак». Любые действия, требующие импорта мнемонических фраз, приватных ключей или побуждающие к подписанию неясных транзакций, должны вызывать высокую степень настороженности;
- Во-вторых, для крупных и долгосрочно удерживаемых активов можно начать сознательно улучшать привычки управления адресами. Например, узнать, какие публичные блокчейны и типы адресов вы используете, уменьшить ненужное повторное использование адресов для активов высокой ценности и операции подписи. Если действительно необходимо изменить структуру хранения активов, следует сначала подтвердить совместимость кошелька и сети, сделать резервное копирование ключей, проверить адреса получения и снизить риски миграции с помощью небольших тестов и поэтапных операций;
- Наконец, и это самый легко игнорируемый момент: возможность кошелька поддерживать постквантовую подпись в будущем и необходимость пользователю сегодня мигрировать активы — это два разных вопроса;
В заключение
В мире блокчейна мы строим доверие на математике и коде.
С этой точки зрения, для открытой финансовой сети, которая надеется долгое время хранить активы на десятки триллионов долларов, никто не может гарантировать, что криптографическая схема, которая сегодня достаточно безопасна, не потребует корректировок в будущем.
Но это не означает, что каждое прорывное исследование требует от обычных пользователей немедленно пересмотреть свои активы.
Исследователи криптографии должны обращать внимание на худшие сценарии, разработчики публичных блокчейнов должны заранее проектировать новые механизмы безопасности, команды кошельков должны предоставлять надежную поддержку для будущих обновлений и миграций, а обычные пользователи должны избегать поспешных решений на основе неподтвержденных сообщений, понимая риски.
Не стоит предполагать, что кризис уже на подходе, и не стоит недооценивать неизбежность эволюции. Оставайтесь бдительными и действуйте осторожно.
Для каждого держателя криптовалюты это лучший способ справиться с неизвестностью.
 Предупреждение о рисках
 Предупреждение о рисках
Популярные статьи





