BTC $81,618.44 -2.71%
ETH $2,403.37 -2.87%
BNB $732.56 -1.78%
XRP $1.32 -3.41%
SOL $104.90 -1.88%
TRX $0.3304 -0.36%
DOGE $0.0795 -3.36%
ADA $0.2159 -4.16%
BCH $275.05 -3.87%
LINK $12.07 -2.86%
HYPE $78.52 -2.44%
AAVE $148.08 -4.46%
SUI $0.9845 -4.81%
XLM $0.1775 -3.65%
ZEC $1,250.58 -4.44%
AAPL $343.26 +0.78%
AMZN $251.80 -3.32%
GOOGL $327.35 -1.44%
MSFT $523.16 -1.28%
META $651.91 -7.80%
NVDA $214.97 -1.79%
TSLA $386.47 +0.16%
SNDK $1,310.90 -4.16%
INTC $87.56 -4.74%
SPCX $151.27 -6.63%
MU $887.06 -2.58%
AMD $517.52 -5.39%

onekey

Все
Статьи
Новости

OneKey прекращает добавление новых дистрибьюторов и предлагает пользователям CryptoBilis бесплатную замену

Основатель бренда аппаратных кошельков OneKey Иши опубликовал сообщение, в котором говорится, что в последнее время несколько пользователей, купивших аппаратные кошельки Ledger через CryptoBilis, сообщили о краже активов. Ledger подтвердил, что на затронутых устройствах было установлено несанкционированное оборудование, причины и масштабы воздействия все еще находятся на стадии расследования. Поскольку CryptoBilis также продавал аппаратные кошельки таких брендов, как OneKey, OneKey прекратил их статус авторизованного дистрибьютора и с сегодняшнего дня прекращает добавление новых дистрибьюторов.OneKey проведет повторную проверку существующих дистрибьюторов, лицензии которых будут аннулированы, если не удастся подтвердить юридическое лицо или конечного бенефициара. Полный список авторизованных дистрибьюторов будет опубликован по завершении проверки. С 1 марта 2026 года до даты публикации заявления пользователи, купившие аппаратные кошельки OneKey через CryptoBilis, независимо от модели, активации или использования, могут подать заявку на бесплатную замену. Если оригинальная модель есть в наличии, будет заменено на новое устройство той же модели, если нет в наличии, будет предоставлено бесплатное обновление, отправка будет осуществляться напрямую из официального магазина OneKey, без необходимости возвращать старое устройство. Срок подачи заявок истекает 31 декабря 2026 года, заявки необходимо подавать через службу поддержки на официальном сайте OneKey или help.onekey.so, предоставив доказательства покупки, модель устройства и информацию о его использовании.OneKey напоминает, что неактивированные устройства следует временно не активировать и сразу подавать заявку на замену; пользователи, которые уже использовали устройство и имеют активы, должны проактивно считать старые мнемонические фразы потенциально скомпрометированными, как можно скорее создать новый кошелек с новой мнемонической фразой для переноса активов и не импортировать старую мнемоническую фразу в новое устройство.

first_img OneKey воспроизвел атаку замены транзакций на старой версии Ledger Ethereum приложения

Сообщение ChainCatcher, команда безопасности открытого кошелька OneKey успешно воспроизвела уязвимость старой версии приложения Ledger для Ethereum в лабораторных условиях. Основатель и CEO OneKey Ван Иши заявил, что они провели "атаку замены транзакции" на версии 1.22.1 приложения Ledger для Ethereum, используя ранее исправленную уязвимость, позволяя злоумышленнику перезаписывать ожидающие подписи транзакции во время проверки пользователем законной транзакции.Ledger ответила, что для эксплуатации этой уязвимости необходимо контролировать связь между устройством и хостом, например, с помощью вредоносного ПО, взломанного программного обеспечения для кошельков или вредоносных веб-страниц. Ledger добавила защиту на уровне приложения в версии 1.22.2 приложения для Ethereum, выпущенной 13 августа, и исправила основную проблему в Secure SDK 26.6.1, выпущенном 21 августа. Ledger подчеркивает, что ни один пользователь не пострадал от хакерских атак, это всего лишь воспроизведение уязвимости в лабораторных условиях.Данное тестирование безопасности произошло после инцидента с уязвимостью Coldcard. Ранее кошелек Coldcard имел уязвимость в прошивке, из-за которой возникали проблемы с безопасностью при генерации некоторых мнемонических фраз, но Ledger заявила, что их устройства не пострадали от этой уязвимости, так как фразы восстановления генерируются с помощью встроенного в устройство сертифицированного источника случайных чисел. Воспроизведенная OneKey уязвимость не связана с генерацией мнемонических фраз, а затрагивает способ обработки транзакций в процессе подписания.
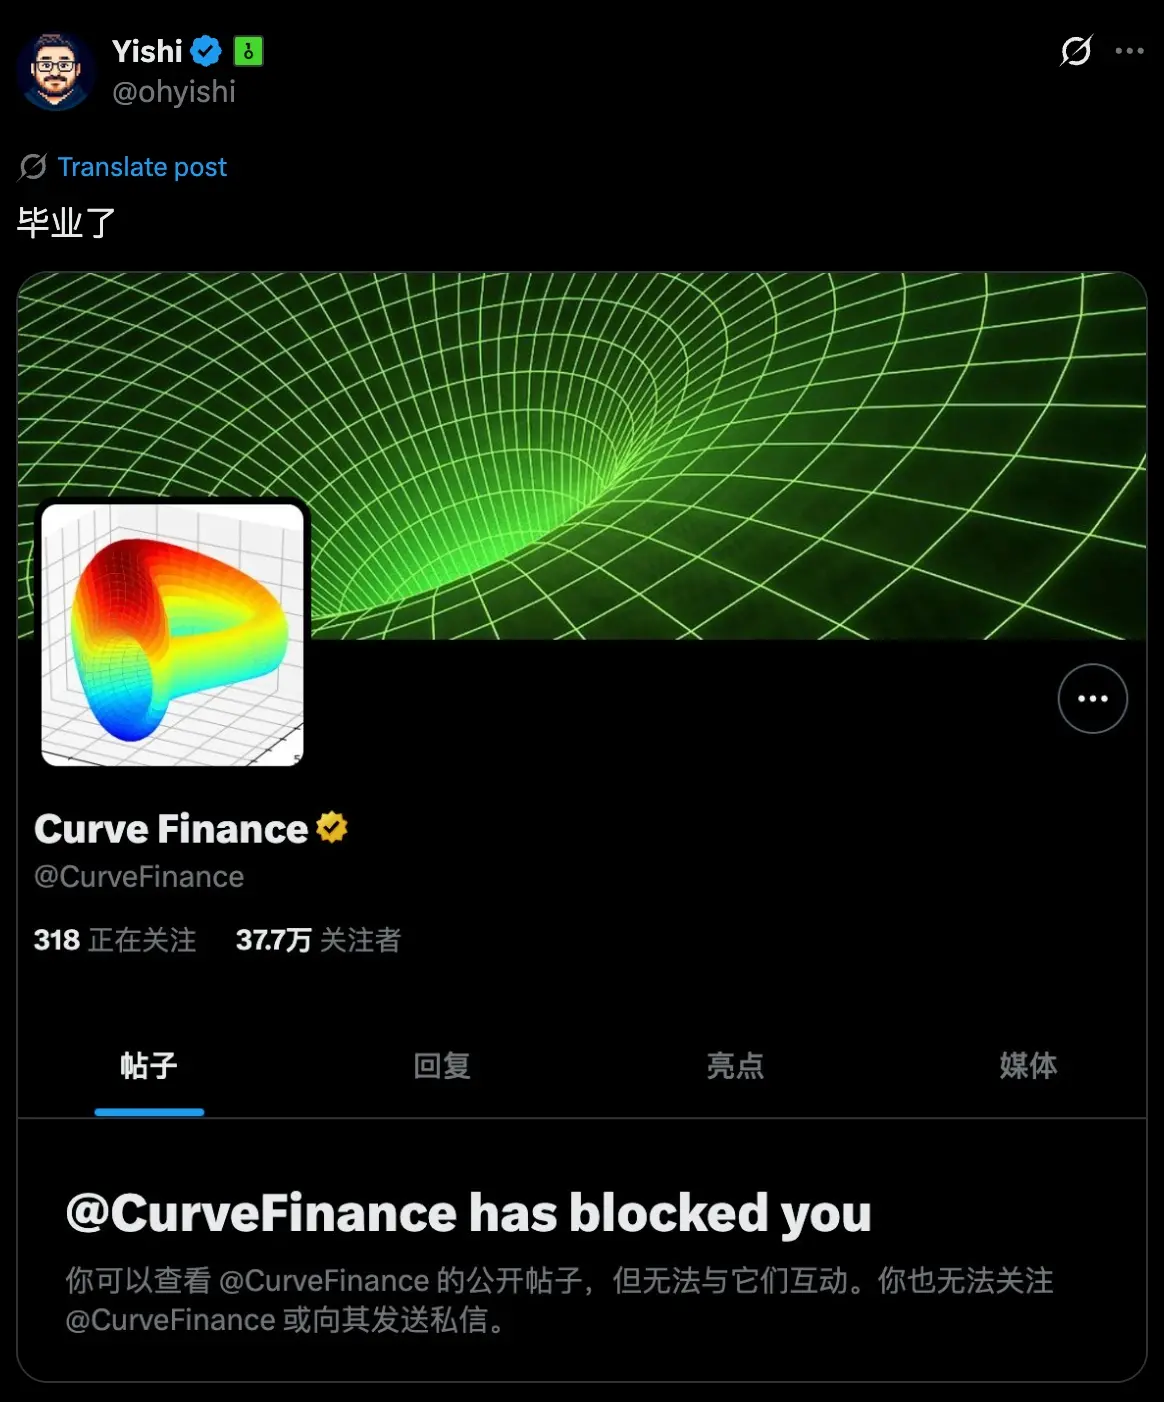
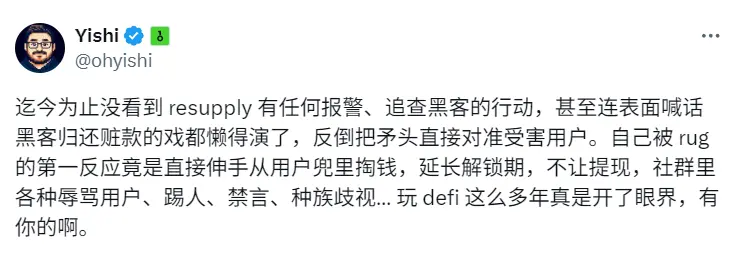
OneKey founder Yishi spoke out about the Resupply attack incident, calling on projects like Curve to refund user losses

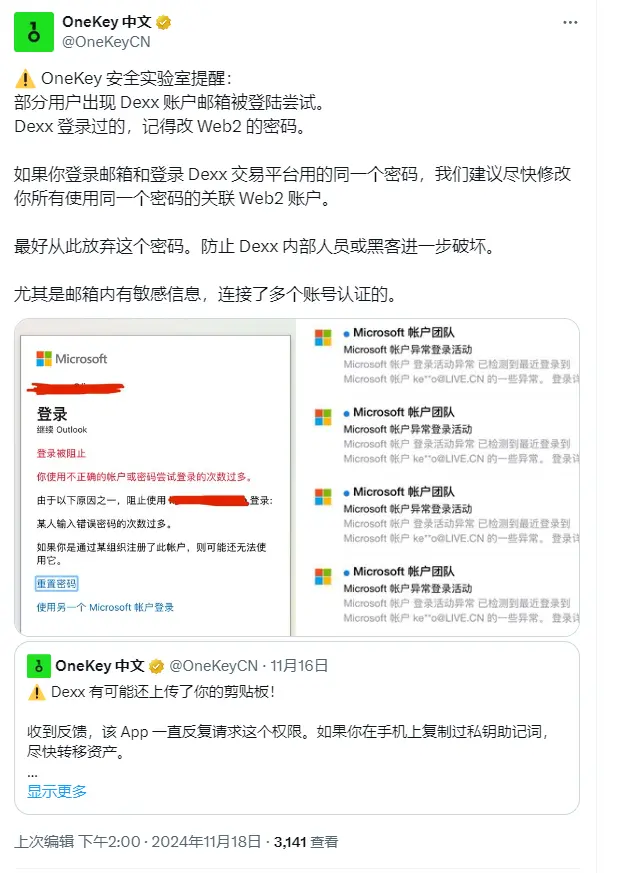
ChainCatcher news, OneKey founder Yishi publicly stated about "Curve ecosystem DeFi protocol Resupply suffering a price manipulation attack resulting in a loss of $9.6 million," demanding that Curve provide a fair solution for every investor and return the user funds lost due to serious technical errors by the project team.Yishi revealed that he is one of the three major investors in Resupply, and the losses from this incident amount to millions of dollars. He accused the team of banning reasonable questioners on Discord and lacking the necessary accountability. He emphasized that the vulnerability stemmed from the failure to destroy the initial shares when deploying the ERC4626 vault, allowing attackers to mint shares at almost zero cost and drain the vault, which constitutes a protocol-level design and deployment error.Yishi stated that it is unreasonable for the Resupply team to shift the losses onto the insurance pool depositors, as the insurance pool is meant for black swan events and market fluctuations, not to cover the team's technical negligence. He also pointed out that Curve, Convex, and Yearn had participated in supporting Resupply in various forms and had gained actual benefits from it, and should not shirk responsibility afterward. He called for the relevant parties to bear the necessary costs and return user assets.In response to the incident, Curve stated this morning, "Although Resupply was not developed by the Curve team, its creators are experienced, and we believe they will do their best to address the issue. The insurance pool is intended to provide protection for such security incidents, and any recovered assets should be prioritized for processing."
app_icon
ChainCatcher Building the Web3 world with innovations.