Một lỗ hổng mà một nhà phân phối tạo ra: giới hạn trách nhiệm 100 USD, không đủ để gánh 90 triệu USD thiệt hại
 Quan điểm cốt lõi

 Chip là thật, hệ thống không bị thay đổi, giao dịch đều được xác nhận bởi bản thân - tiền vẫn không còn. Ví cứng lần đầu tiên bị truy vấn: Bạn thực sự chịu trách nhiệm về điều gì?
Tác giả: Cốc Dữ, ChainCatcher
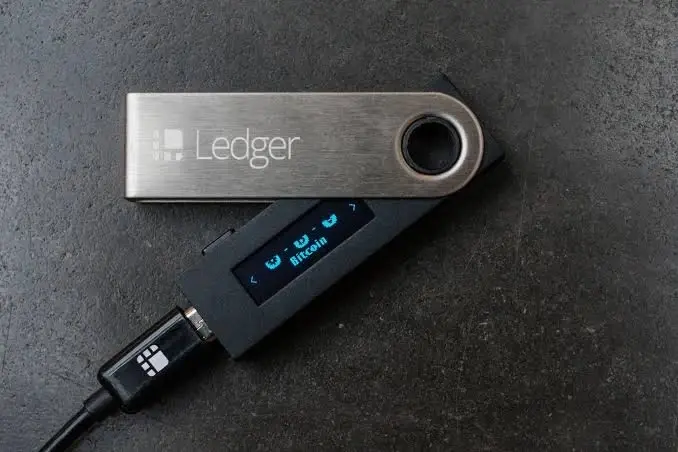
Chiều ngày 13 tháng 10, Ledger đã phát hành bản cập nhật chính thức dài nhất kể từ khi sự kiện xảy ra, giải thích phương pháp tấn công ở cấp độ linh kiện: mô-đun được cài đặt ẩn trong vỏ thiết bị, "đọc dữ liệu hiển thị trên màn hình"------ khi khởi tạo, thiết bị sẽ hiển thị 24 từ trong cụm từ ghi nhớ trên màn hình, mô-đun nhận diện các giao diện này sau đó được vi điều khiển giải mã, rồi thông qua eSIM đã được cấu hình gửi đi qua LTE.
Điều quan trọng hơn là câu làm rõ ngay sau đó: mô-đun cài đặt là linh kiện độc lập, không sửa đổi linh kiện bảo mật, không thay đổi hệ điều hành, cũng không thay đổi giao dịch hoặc chữ ký. Chip là thật, hệ thống là nguyên bản, mỗi giao dịch đều được người dùng xác nhận------ kiểm tra mà ngành công nghiệp đã dạy cho người dùng, tất cả các thiết bị này đều vượt qua. Cụm từ ghi nhớ chỉ xuất hiện trên màn hình trong vài chục giây, đã có thêm một đôi mắt.
Nhưng bản cập nhật này chỉ trả lời "điều gì đã xảy ra trong thiết bị", không trả lời "những người mất tiền thì sao". Trong 164 phản hồi, câu hỏi được thích nhiều nhất gần như đều hỏi cùng một vấn đề: nếu mua thiết bị bị can thiệp từ nhà phân phối được ủy quyền chính thức và do đó mất tiền, Ledger có chịu trách nhiệm và bồi thường không? Người dùng từ kênh MediaMarkt của Liên minh Châu Âu thì sao? Quan điểm của Ledger là: tất cả các khoản mất mát tài chính đã được xác nhận đều liên quan đến thiết bị được bán bởi CryptoBilis, các kênh khác "vẫn chưa được xác minh".
Bốn ngày trước, đây chỉ là "một nhà phân phối của một công ty gặp vấn đề"; bây giờ, nó đã trở thành câu hỏi mà toàn bộ ngành công nghiệp ví phần cứng phải cùng nhau trả lời: kể từ khoảnh khắc thiết bị rời khỏi nhà máy, ai thực sự chịu trách nhiệm cho tính toàn vẹn của nó?
I. Từ một nhà phân phối, đến một chuỗi
Ngày 9 tháng 10, người dùng Đông Nam Á tập trung báo cáo tài sản bị chuyển đi; ngày 10 tháng 10, Ledger xác nhận một trong những người dùng bị ảnh hưởng có thiết bị chứa phần cứng không được ủy quyền, đây là lần đầu tiên có bằng chứng vật lý; cùng ngày, CryptoBilis thông báo ngừng bán và giao hàng thiết bị Ledger. Một nhà phân phối được ủy quyền, một nhóm người dùng bị ảnh hưởng, một sự cắt đứt------ câu chuyện đến đây gần như hoàn chỉnh.
Nhưng trong vài ngày tiếp theo, mỗi manh mối mới đều làm cho khung này mở rộng ra.
Điểm bất thường đầu tiên nằm ở chính thiết bị. Đến nay, hầu hết các thiết bị đã được xác nhận là bị sửa đổi đều là máy mới, chứ không phải máy đã trả lại. Mô hình rủi ro mặc định trong ngành luôn là "người dùng mua máy mới---thiết bị bị sửa đổi---trả hàng---khách hàng tiếp theo bị dính bẫy", điều kiện tiên quyết cho con đường này là việc sửa đổi xảy ra sau khi bán; máy mới bị can thiệp có nghĩa là việc sửa đổi xảy ra trước khi thiết bị đến tay bất kỳ người dùng nào------ vấn đề đã chuyển từ "một mắt xích trong kênh" sang "một khâu trong kho".
Điểm bất thường thứ hai là quy trình. Karpelès đã so sánh mẫu ban đầu với mẫu mới nhất trên blog: mẫu trước có dấu hiệu chế tạo thủ công rõ ràng, mẫu sau trông giống như được sản xuất theo yêu cầu. Nếu quan sát này đúng, việc can thiệp không phải là ý tưởng tạm thời của một cá nhân, mà là một chuỗi có thể sản xuất hàng loạt mô-đun cài đặt. Các con số trên chuỗi cũng đang được điều chỉnh lên: Specter đã đưa ra ước tính hơn 86 triệu USD, Bitquery trong phân tích ngày 12 tháng 10 đã đưa ra khoảng 102 triệu USD qua 324 ví, nhiều chuỗi------ trong khi Ledger đến nay chỉ có một câu: "Chúng tôi vẫn chưa xác nhận tổng số người dùng bị ảnh hưởng hoặc tổng giá trị thiệt hại."
Sau đó, manh mối bắt đầu vượt ra ngoài biên giới. Phía châu Âu, người dùng Johannes cho biết đã mua hai thiết bị bị sửa đổi từ hai cửa hàng MediaMarkt khác nhau, anh đã yêu cầu nhân viên cửa hàng kiểm tra hồ sơ tồn kho, trong đó ít nhất một thiết bị đến từ Aqipa GmbH------ một nhà phân phối bao phủ toàn châu Âu, phạm vi ảnh hưởng có thể vượt xa nước Đức. Phía châu Á, thiết bị của Karpelès được mua từ Amazon Nhật Bản, do người bán Trung Quốc gửi, gửi từ Malaysia; kênh người bán Nhật Bản mà nghiên cứu viện Tibane Labs báo cáo là Nano X, cũng gửi từ Malaysia. Hai manh mối cách nhau hàng nghìn dặm, đều chỉ về cùng một nơi gửi hàng.
Đầu bên kia của chuỗi cũng chuyên nghiệp. Tether đã đóng băng 10 triệu USDT trong ngày đầu tiên, kẻ tấn công ngay lập tức đã đổi 15 triệu USDT thành USDD mà Tether không thể đóng băng, rồi đổi lại khoảng 5.1 triệu USDT, trong đó khoảng 4.23 triệu đã chảy vào địa chỉ nạp Binance; 2810 ETH đã vào Tornado Cash qua ba vòng. Tính đến ngày 11 tháng 10, vẫn còn 15,475 ETH, 203 BTC và 10 triệu USDT trong tay kẻ tấn công. CZ đã đưa ra một giả thuyết táo bạo hơn------ kẻ tấn công đã mua lại nhà phân phối này và yêu cầu họ ký thỏa thuận bảo mật để giữ im lặng; tuyên bố này vẫn chưa được xác minh, nhưng mức độ chuyên nghiệp của chuỗi đã rõ ràng.
Khi ghép nối những manh mối này lại với nhau, rất khó để giải thích bằng "tình cờ": một nhà phân phối bị mua lại là một sự cố, một chuỗi xuyên quốc gia, có thể sửa đổi hàng loạt, có thể tránh đóng băng là một lỗ hổng. Cái trước có thể xử lý bằng cách cắt danh sách, cái sau thì không. Ledger cho biết đang phát triển các biện pháp chống can thiệp phần cứng hoàn thiện hơn, nhưng không nêu rõ nội dung cụ thể và thời gian thực hiện; giải pháp tự kiểm tra mà họ đưa ra là yêu cầu người dùng đối chiếu với hình ảnh linh kiện, tự tháo máy kiểm tra, trong khi hướng dẫn chính thức cũng cảnh báo rằng việc tháo thiết bị có thể gây hư hỏng. Một bộ xác minh cần người dùng tự tháo máy để hoàn thành, bản thân đã cho thấy ngành vẫn chưa có câu trả lời.
II. Các đồng nghiệp đang làm gì
Ngoài sự kiện, điều đáng chú ý hơn là sự khác biệt trong phản ứng của các nhà sản xuất. Thực tế, CryptoBilis không chỉ bán Ledger, mà còn bán nhiều ví phần cứng khác như Trezor, CoolWallet, Tangem, OneKey, SecuX, Ellipal.
Vào chiều ngày sự kiện bùng nổ, tài khoản tiếng Trung của Keystone đã đăng bài giới thiệu tính năng tự hủy cấp độ PCI của Keystone 3 Pro: ngay khi phát hiện ra việc tháo rời hoặc can thiệp vật lý, tự động xóa dữ liệu chip, thiết bị sẽ không còn giá trị. Bài tweet này đã nhận được 42,000 lượt xem. Nó đúng lúc chạm vào điểm yếu của cuộc tấn công lần này------ mô-đun cài đặt phải mở vỏ mới có thể lắp vào, tự hủy khiến "cài đặt lén lút" trở thành "cài đặt là không còn". Nhưng cũng chính vì chọn thời điểm này, nó đã đưa một vấn đề khó xử lên bàn: ngành công nghiệp thực sự đã có câu trả lời kỹ thuật, chỉ là trước đây không ai cảm thấy cần phải thực hiện.
Phản ứng đầu tiên của hầu hết các nhà sản xuất là làm rõ ranh giới. Trezor đã loại bỏ CryptoBilis khỏi danh sách ủy quyền, ngừng bán qua kênh này, đồng thời nhắc nhở người dùng không tự tháo rời thiết bị; imKey cho biết chưa nhận được phản hồi liên quan, sẽ kiểm tra kênh ủy quyền.
SafePal nhấn mạnh thiết bị của họ xác thực tính xác thực và trạng thái sử dụng của thiết bị trong lần thiết lập đầu tiên, cảnh báo đối với thiết bị đã được kích hoạt và hiển thị ngày kích hoạt đầu tiên, sử dụng tem chống tháo để nhận diện xem bao bì có bị mở hay không. Tangem còn triệt để hơn, từ cấu trúc khiến việc can thiệp trở nên không thể: chip bảo mật và ăng-ten NFC được tích hợp kín, khóa riêng được tạo và ký trong chip, firmware được ghi vào nhà máy không thể sửa đổi------ "dù người dùng mua qua cửa hàng chính thức, nhà phân phối hay các kênh khác, chỉ cần ứng dụng xác thực thiết bị là chính hãng, có thể đảm bảo khóa riêng chỉ do người dùng kiểm soát."
Nhưng câu nói này của Tangem lại bỏ qua vấn đề cốt lõi: xác thực, có thể tự chứng minh không? Thực tế là, Kiểm tra Chính hãng của Ledger chỉ có thể xác thực chip bảo mật là thật, không phát hiện được các linh kiện xung quanh chip đã bị thay đổi vật lý như thế nào------ thiết bị bị cài đặt mô-đun có thể vượt qua kiểm tra tính xác thực. Dù kênh này có được quản lý chặt chẽ đến đâu, cũng chỉ thu hẹp xác suất, không phải loại bỏ rủi ro.
Đối mặt với sự nghi ngờ của thị trường, OneKey đã thông báo sẽ đổi mới miễn phí cho người dùng đã mua qua kênh này từ tháng 3 năm nay mà không cần trả lại thiết bị cũ, đồng thời sẽ kiểm tra lại tất cả các nhà phân phối hiện có, "nếu không thể xác minh chủ thể kinh doanh, hoặc người hưởng lợi cuối cùng không rõ ràng, sẽ hủy bỏ ủy quyền", và thừa nhận "mạng lưới nhà phân phối sẽ bị thu hẹp đáng kể".
III. 100 USD: Giới hạn trách nhiệm bị lật lại
Sau khi tin tức OneKey đổi mới miễn phí lan rộng, cộng đồng bắt đầu xem lại thỏa thuận người dùng của nó, và ngược lại hình thành một cuộc khủng hoảng công cộng lớn cho chính OneKey.
Điều khoản 15.5 của "Thỏa thuận dịch vụ" hiện hành viết rằng: nếu OneKey được xác định phải chịu trách nhiệm với người dùng, giới hạn trách nhiệm tích lũy của nó không vượt quá mức cao nhất trong ba điều sau------ (a) giá mua thực tế của thiết bị; (b) chi phí thực tế mà người dùng đã thanh toán cho dịch vụ trả phí trong 12 tháng trước khi sự cố xảy ra; (c) một trăm đô la (USD 100). Và đây là một "giới hạn tích lũy đơn lẻ, nhiều yêu cầu bồi thường, nhiều sự kiện hoặc nhiều cơ sở pháp lý sẽ không làm tăng mức giới hạn này".
Điều khoản 15.4 còn triệt để hơn: trong phạm vi tối đa mà luật áp dụng cho phép, OneKey không chịu trách nhiệm cho bất kỳ tổn thất hoặc giảm giá trị nào của tài sản kỹ thuật số, bất kể nguyên nhân nào------ thiết bị và ứng dụng chỉ là công cụ quản lý khóa, không cung cấp bảo hiểm hoặc đảm bảo cho tài sản. Điều khoản 15.6 đưa ra lý do: ứng dụng và hầu hết các dịch vụ miễn phí, giá thiết bị không bao gồm bảo hiểm tài sản, OneKey không bao giờ nắm giữ tài sản và chứng từ của người dùng, cũng không biết người dùng đã lưu trữ bao nhiêu. Điều khoản 15.10 thì để lại lối thoát: OneKey có thể tự quyết định cung cấp bồi thường, đổi mới hoặc hỗ trợ khác, nhưng bất kỳ hành động nào như vậy đều chỉ là biểu hiện thiện chí, không cấu thành sự thừa nhận trách nhiệm, không tạo tiền lệ và không phát sinh nghĩa vụ đối với bất kỳ ai, và có thể yêu cầu người dùng ký vào bản từ chối trách nhiệm như một điều kiện.
Cần phải làm rõ rằng, đây không phải là cách làm của riêng OneKey. OneKey đã từng liệt kê các ví phần cứng khác trong thỏa thuận người dùng đều có điều khoản bồi thường rất thấp. Việc giảm giới hạn trách nhiệm xuống giá bán thiết bị hoặc một con số cố định nhỏ là thiết kế điều khoản phổ biến trong ngành ví phần cứng. Điều thực sự đáng bàn là sự không khớp mà nó phơi bày khi đặt cạnh "đổi mới miễn phí":
Một bên là thiết bị mới hàng trăm đô la, sẵn sàng chịu trách nhiệm trong 180 ngày; bên kia là một hợp đồng ghi rõ giới hạn trách nhiệm là 100 đô la, và tuyên bố "bất kỳ sự hỗ trợ nào cũng không cấu thành sự thừa nhận trách nhiệm". Cả hai đều hợp lệ về mặt thương mại, nhưng cảm nhận của người dùng về chúng là mâu thuẫn------ một công ty có thể về mặt đạo đức đạt 120 điểm, nhưng trên hợp đồng chỉ cam kết 100 đô la. Và 100 đô la này, chính là thứ duy nhất có thể được đưa ra khi rủi ro thực sự rơi vào tay người dùng.
Nó phản ánh sự không khớp cấu trúc của toàn bộ loại hình. Tất cả các nguyên tắc đạo đức của việc tự quản lý đều dựa trên "người dùng tự bảo quản khóa, do đó người dùng tự chịu hậu quả". Tiền đề này lần đầu tiên xuất hiện vết nứt trong sự kiện này: mắt xích bị tấn công------ từ nhà máy đến kho, từ nhà phân phối đến cửa nhà------ chính là phần mà người dùng không thể kiểm soát hoặc xác minh bằng bất kỳ cách nào. Trách nhiệm đã được đặt hoàn toàn lên vai người dùng, trong khi quyền kiểm soát rủi ro nằm trong tay nhà sản xuất.
Ví phần cứng luôn bán "công cụ", không phải "bảo quản". Khi công cụ trở thành bề mặt tấn công, lập luận "công cụ không chịu trách nhiệm" đang phải đối mặt với bài kiểm tra áp lực thực sự đầu tiên của nó.
IV. 2026: "Năm vật lý" của ví phần cứng
Khi mở rộng tầm nhìn, sự kiện này là sự kiện mới nhất và cũng là đắt giá nhất trong một loạt vấn đề trong năm nay.
Năm 2026, đã có sáu thương hiệu ví phần cứng công bố vấn đề an toàn, nhưng chỉ có hai sự cố thực sự dẫn đến việc người dùng mất tiền: vào tháng 7, firmware của Coldcard có độ ngẫu nhiên yếu khiến cụm từ khôi phục có thể bị suy đoán, Galaxy Research thống kê thiệt hại lên tới hơn 115 triệu đô la; và lần này là việc xâm nhập chuỗi cung ứng của Ledger, khoảng 90 triệu đô la. Tổng cộng khoảng 205 triệu đô la. Đánh giá của tổ chức phân tích ngành Wise Advice là: "Năm 2026 có thể trở thành năm điên rồ nhất trong lịch sử an toàn ví phần cứng."
Các vấn đề còn lại phân bố ở những vị trí khác nhau trên cùng một chuỗi: Đội an ninh của Ledger vào tháng 6 đã dùng laser xuyên thủng chip của Trezor Safe 7, vào tháng 7 đã xuyên thủng thẻ Tangem (cả hai đều cần thiết bị phòng thí nghiệm, Tangem cho biết rủi ro đối với người dùng bình thường "hầu như không tồn tại"); BitBox vào tháng 8 đã sửa nhiều lỗ hổng firmware mà các kỹ sư của họ gọi là "nghiêm trọng", không gây thiệt hại; nhà vận chuyển của Trezor đã để lộ thông tin của 13,689 người mua; SafePal đã để lộ gần 40,000 địa chỉ nhà.
Trong năm nay, không có bất kỳ chip an toàn nào bị tấn công thực sự bên ngoài phòng thí nghiệm. Kẻ tấn công đã vượt qua mật mã, chuyển sang những thứ bên cạnh nó------số ngẫu nhiên, đơn hàng vận chuyển, kho của nhà phân phối, và bưu kiện trước cửa nhà người dùng.
Ngành công nghiệp đang tìm kiếm câu trả lời, nhưng câu trả lời vẫn chưa thống nhất. Người sáng lập Slow Mist, Dư Hàn, cho rằng "chức năng tự hủy khi tháo máy sẽ là cơ chế cần thiết… nếu không sẽ cần một cơ chế khác để chứng minh rằng ví phần cứng mà tôi đang cầm là sản phẩm theo ý định ban đầu của chính hãng"; Mindao phản bác rằng, một khi tự hủy thì không thể chứng minh máy có bị thay đổi hay không, còn tháo rời ít nhất vẫn có thể so sánh sơ đồ mạch, trong khi Ledger thực sự cung cấp kiểm tra tính toàn vẹn phần cứng khi khởi động, chỉ là đối với người dùng bình thường "quá khó khăn"; cũng có người đưa ra giải pháp đơn giản nhất------đa chữ ký giữa các thương hiệu, Trezor, OneKey, Keystone mỗi bên giữ một chìa khóa, sử dụng Sparrow hoặc Electrum để làm 2/3, "ngăn chặn một bên làm điều xấu".
Không có bất kỳ đề xuất nào trong số này là "mua một chip tốt hơn". Tất cả đều chỉ vào một điều: ranh giới an toàn đã mở rộng từ chip ra bên ngoài chip.
Kết luận
"Khóa riêng chưa bao giờ rời khỏi thiết bị", là lời hứa mà ngành công nghiệp ví phần cứng đã bán trong suốt mười năm. Trong sự kiện này, nó đúng theo nghĩa đen, nhưng lại vô nghĩa.
Các thành phần an toàn không bị thay đổi, hệ điều hành không bị chỉnh sửa, mỗi giao dịch đều được người dùng xác nhận, 24 từ không hề rời khỏi chip đó. Nó vô nghĩa vì khóa không cần phải rời khỏi thiết bị------chỉ cần trong vài giây hiển thị trên màn hình, bị người khác nhìn thêm một lần. Điều bị tấn công không phải là mật mã, thậm chí không phải là chip, mà là chính hành động "xác thực": Genuine Check có thể xác minh chip thật giả, nhưng không thể xác minh đôi mắt bên cạnh màn hình.
Vì vậy, bài học mà ngành công nghiệp cần bổ sung không phải là quản lý kênh chặt chẽ hơn, mà là để thiết bị tự chứng minh, nâng cấp tiêu chuẩn kiểm tra từ "chip là thật" lên "toàn bộ máy là hàng chính hãng"------chức năng tự hủy khi tháo máy có thể đang từ tùy chọn trở thành tiêu chuẩn, điều này còn cơ bản hơn bất kỳ sự thu hẹp nào trong danh sách nhà phân phối.
Và câu hỏi về trách nhiệm vẫn còn bỏ ngỏ. Điều khoản thiết kế phổ biến trong ngành này là làm dịch vụ càng nặng càng tốt, đồng thời giới hạn trách nhiệm tích lũy xuống mức giá của một thiết bị, hoặc một con số cố định nhỏ. Nó không nhất thiết là đang trốn tránh trách nhiệm, mà giống như đang mô tả chính xác cấu trúc trách nhiệm của ngành này: nó tạo ra công cụ, không quản lý tài sản. Vấn đề thực sự là, người dùng luôn nghĩ rằng họ không mua công cụ.
 Cảnh báo rủi ro