BTC $81,664.83 -2.44%
ETH $2,397.00 -3.32%
BNB $731.62 -2.04%
XRP $1.32 -3.13%
SOL $104.13 -2.99%
TRX $0.3304 -0.25%
DOGE $0.0791 -3.92%
ADA $0.2152 -5.21%
BCH $274.42 -4.42%
LINK $12.00 -3.93%
HYPE $77.80 -4.68%
AAVE $146.77 -6.16%
SUI $0.9789 -5.84%
XLM $0.1769 -4.39%
ZEC $1,235.69 -6.26%
AAPL $344.59 +1.57%
AMZN $257.64 -2.10%
GOOGL $329.37 -2.34%
MSFT $531.15 +0.01%
META $675.02 -2.56%
NVDA $216.79 -1.76%
TSLA $371.09 -2.37%
SNDK $1,314.80 -7.46%
INTC $88.13 -5.66%
SPCX $154.56 -3.41%
MU $878.97 -5.22%
AMD $525.86 -3.67%

onekey

Tất cả
Bài viết
Tin nhanh

OneKey ngừng thêm nhà phân phối, miễn phí đổi mới cho người dùng CryptoBilis

Nhà sáng lập thương hiệu ví phần cứng OneKey, Yishi, đã đăng bài cho biết gần đây nhiều người dùng mua ví phần cứng Ledger qua CryptoBilis đã báo cáo tài sản bị đánh cắp. Ledger đã xác nhận rằng các thiết bị bị ảnh hưởng đã bị cài đặt phần cứng không được phép, nguyên nhân và phạm vi ảnh hưởng vẫn đang được điều tra. Do CryptoBilis cũng đã từng bán ví phần cứng của các thương hiệu như OneKey, OneKey đã chấm dứt tư cách đại lý ủy quyền của họ và từ hôm nay sẽ ngừng bổ sung đại lý mới.OneKey sẽ xem xét lại các đại lý hiện tại, những ai không thể xác minh chủ thể kinh doanh hoặc người hưởng lợi cuối cùng sẽ bị hủy bỏ ủy quyền, danh sách ủy quyền đầy đủ sẽ được công bố sau khi hoàn tất kiểm tra. Từ ngày 1 tháng 3 năm 2026 đến ngày công bố tuyên bố, người dùng đã mua ví phần cứng OneKey qua CryptoBilis, không phân biệt mẫu mã, có kích hoạt hay sử dụng hay không, đều có thể đăng ký đổi mới miễn phí. Nếu mẫu cũ còn hàng thì sẽ đổi sang thiết bị mới cùng mẫu, nếu hết hàng thì sẽ được nâng cấp miễn phí, do cửa hàng chính thức của OneKey trực tiếp giao hàng, không cần gửi lại thiết bị cũ. Thời hạn đăng ký đến ngày 31 tháng 12 năm 2026, cần thông qua dịch vụ khách hàng trên trang web chính thức của OneKey hoặc help.onekey.so để gửi yêu cầu, và cung cấp chứng từ mua hàng, mẫu thiết bị và tình trạng sử dụng.OneKey nhắc nhở, các thiết bị chưa được kích hoạt nên tạm hoãn kích hoạt và trực tiếp đăng ký đổi mới; người dùng đã sử dụng và có tài sản nên phòng ngừa coi cụm từ khôi phục cũ là có thể đã bị lộ, nhanh chóng chuyển tài sản sang ví được tạo bằng cụm từ khôi phục mới, không được nhập cụm từ khôi phục cũ vào thiết bị mới.

first_img OneKey tái hiện cuộc tấn công thay thế giao dịch nhằm vào ứng dụng Ethereum phiên bản cũ của Ledger

Tin tức từ ChainCatcher, đội ngũ an ninh của nhà cung cấp ví mã nguồn mở OneKey đã thành công trong việc tái hiện lỗ hổng của ứng dụng Ethereum phiên bản cũ của Ledger trong môi trường phòng thí nghiệm. Người sáng lập và CEO của OneKey, Vương Nhất Thạch cho biết, họ đã thực hiện "tấn công thay thế giao dịch" đối với ứng dụng Ethereum phiên bản 1.22.1 của Ledger bằng cách khai thác một lỗ hổng đã được sửa trước đó, cho phép kẻ tấn công ghi đè lên giao dịch đang chờ ký khi người dùng xem xét giao dịch hợp lệ.Ledger đã phản hồi rằng việc khai thác lỗ hổng này cần phải kiểm soát được giao tiếp giữa thiết bị và máy chủ, chẳng hạn như thông qua phần mềm độc hại, phần mềm ví bị xâm nhập hoặc trang web độc hại. Ledger đã bổ sung bảo vệ ở tầng ứng dụng trong phiên bản ứng dụng Ethereum 1.22.2 phát hành vào ngày 13 tháng 8 và đã sửa chữa vấn đề cơ sở trong Secure SDK 26.6.1 vào ngày 21 tháng 8. Ledger nhấn mạnh rằng không có người dùng nào bị tấn công bởi hacker, đây chỉ là việc tái hiện lỗ hổng trong môi trường phòng thí nghiệm.Cuộc thử nghiệm an ninh này diễn ra sau sự kiện lỗ hổng Coldcard. Trước đó, ví Coldcard đã gặp phải vấn đề an ninh do lỗ hổng firmware dẫn đến việc một số cụm từ khôi phục được tạo ra có nguy cơ an ninh, nhưng Ledger cho biết thiết bị của họ không bị ảnh hưởng bởi lỗ hổng này, vì cụm từ khôi phục được tạo ra từ nguồn ngẫu nhiên được chứng thực tích hợp trong chip an toàn của thiết bị. Lỗ hổng mà OneKey tái hiện không liên quan đến việc tạo cụm từ khôi phục, mà ảnh hưởng đến cách xử lý giao dịch trong quá trình ký.
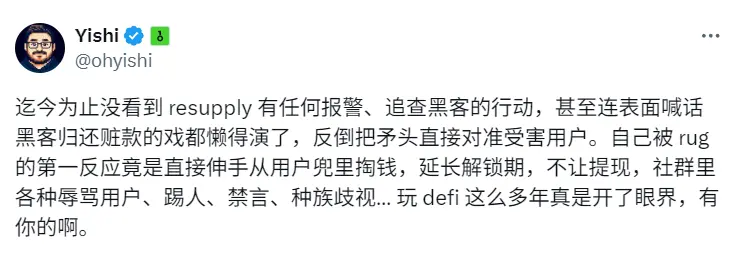
OneKey founder Yishi spoke out about the Resupply attack incident, calling on projects like Curve to refund user losses

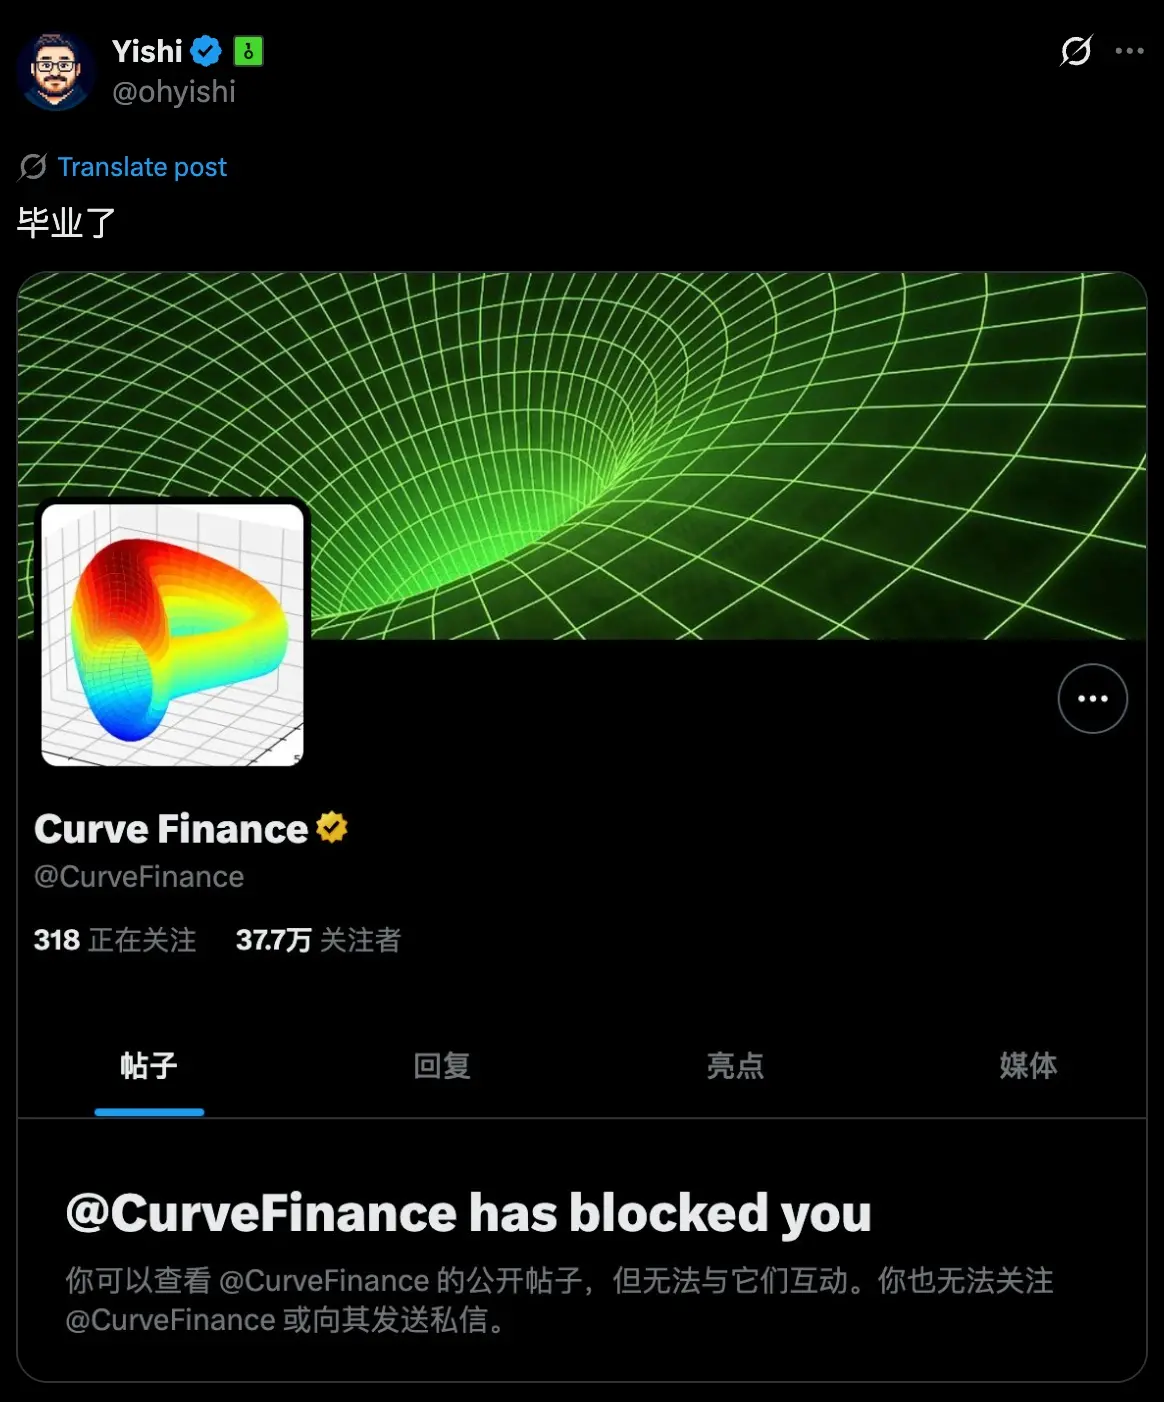
ChainCatcher news, OneKey founder Yishi publicly stated about "Curve ecosystem DeFi protocol Resupply suffering a price manipulation attack resulting in a loss of $9.6 million," demanding that Curve provide a fair solution for every investor and return the user funds lost due to serious technical errors by the project team.Yishi revealed that he is one of the three major investors in Resupply, and the losses from this incident amount to millions of dollars. He accused the team of banning reasonable questioners on Discord and lacking the necessary accountability. He emphasized that the vulnerability stemmed from the failure to destroy the initial shares when deploying the ERC4626 vault, allowing attackers to mint shares at almost zero cost and drain the vault, which constitutes a protocol-level design and deployment error.Yishi stated that it is unreasonable for the Resupply team to shift the losses onto the insurance pool depositors, as the insurance pool is meant for black swan events and market fluctuations, not to cover the team's technical negligence. He also pointed out that Curve, Convex, and Yearn had participated in supporting Resupply in various forms and had gained actual benefits from it, and should not shirk responsibility afterward. He called for the relevant parties to bear the necessary costs and return user assets.In response to the incident, Curve stated this morning, "Although Resupply was not developed by the Curve team, its creators are experienced, and we believe they will do their best to address the issue. The insurance pool is intended to provide protection for such security incidents, and any recovered assets should be prioritized for processing."
app_icon
ChainCatcher Building the Web3 world with innovations.