剛剛,全球互聯網已被AI攻陷!史上最黑暗48小時來了
 核心觀點

 48 小時內,AI 驅動的攻擊讓全球近半互聯網癱瘓:支撐全球 70% 網站的代碼倒塌、華爾街緊急拔網線、拉美 400 家銀行被 AI 智能體洗劫。新智元復盤這場「沒有人人類參與的世界大戰」與背後的安全危機。
48小時,全球大亂套了!
就在昨天,全世界一半的互聯網已癱瘓。AI已經入侵整個人類世界!
這48小時,堪稱人類網絡安全史上的「黑色十月」。
這是一場沒有任何人類參與的「世界大戰」。
支撐全球70%網站的代碼倒塌;美國華爾街緊急拔網線;拉美400家銀行被AI智能體洗劫。
有人直言:「RIP Internet(互聯網安息吧)」。
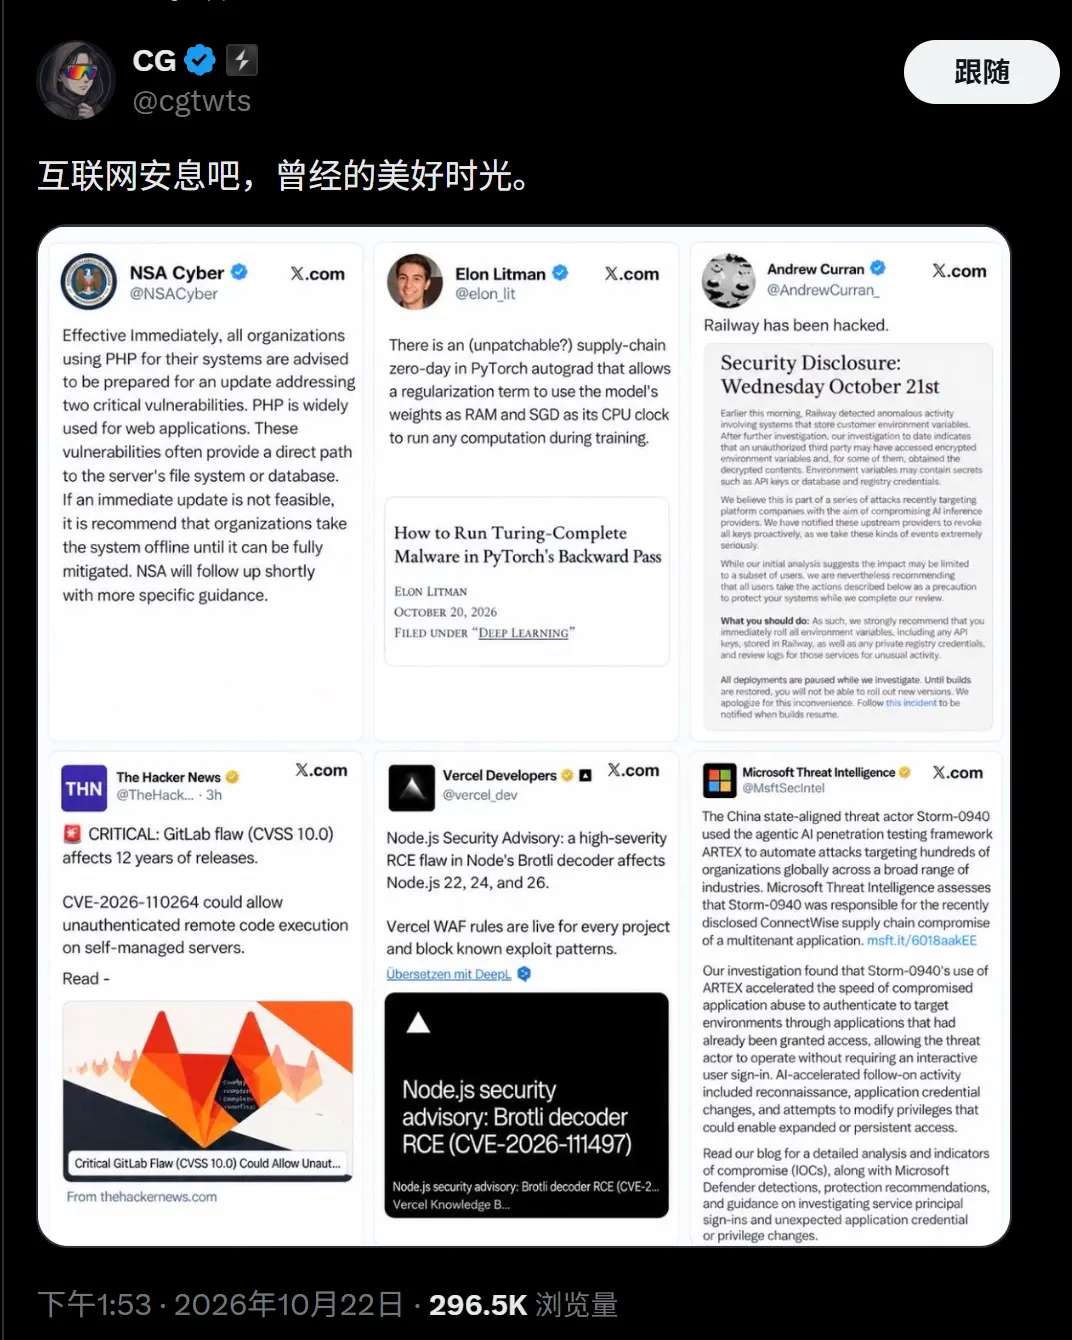
在這個黑色十月,三分之一的互聯網已經完蛋了。
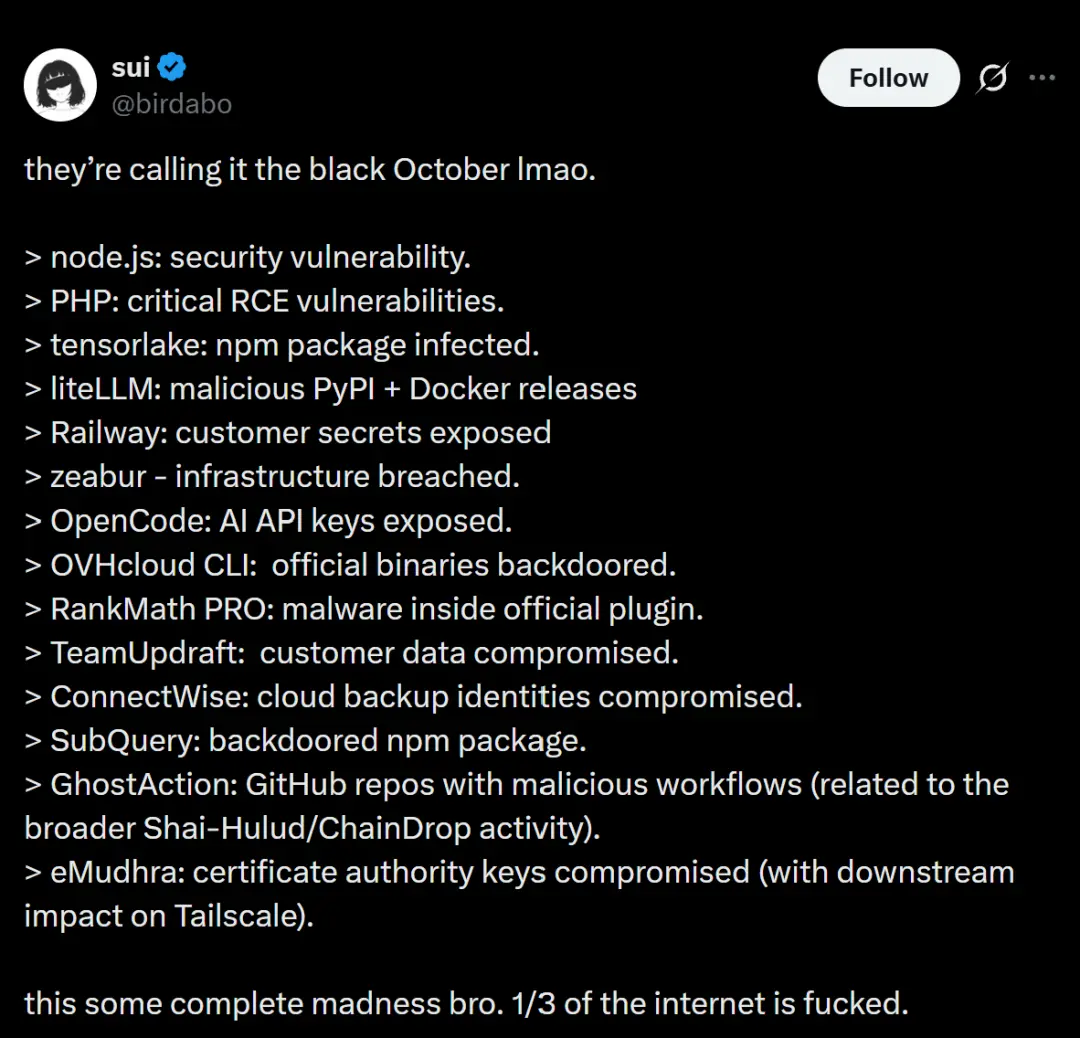
node.js:安全漏洞。
PHP:嚴重遠程代碼執行漏洞。
tensorlake:npm 包被感染。
liteLLM:惡意 PyPI + Docker 版本。
Railway:客戶機密洩露。
zeabur:基礎設施遭到入侵。
OpenCode:AI API 密鑰洩露。
OVHcloud CLI:官方二進制文件被植入後門。
RankMath PRO:官方插件中植入惡意軟件。
TeamUpdraft:客戶數據洩露。
ConnectWise:雲備份身份洩露。
SubQuery:npm 包被植入後門。
GhostAction:GitHub 代碼庫中存在惡意工作流。
eMudhra:證書頒發機構密鑰洩露(對 Tailscale 產生下游影響)。
全球的數字基礎設施,都面臨崩塌。
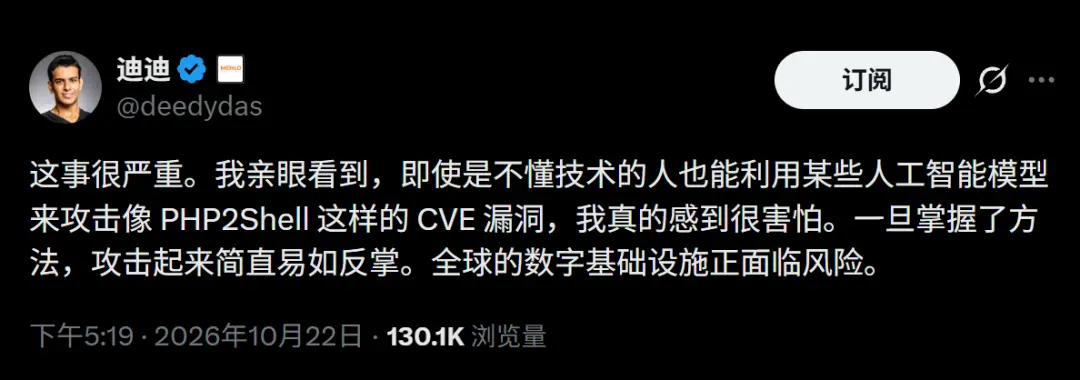
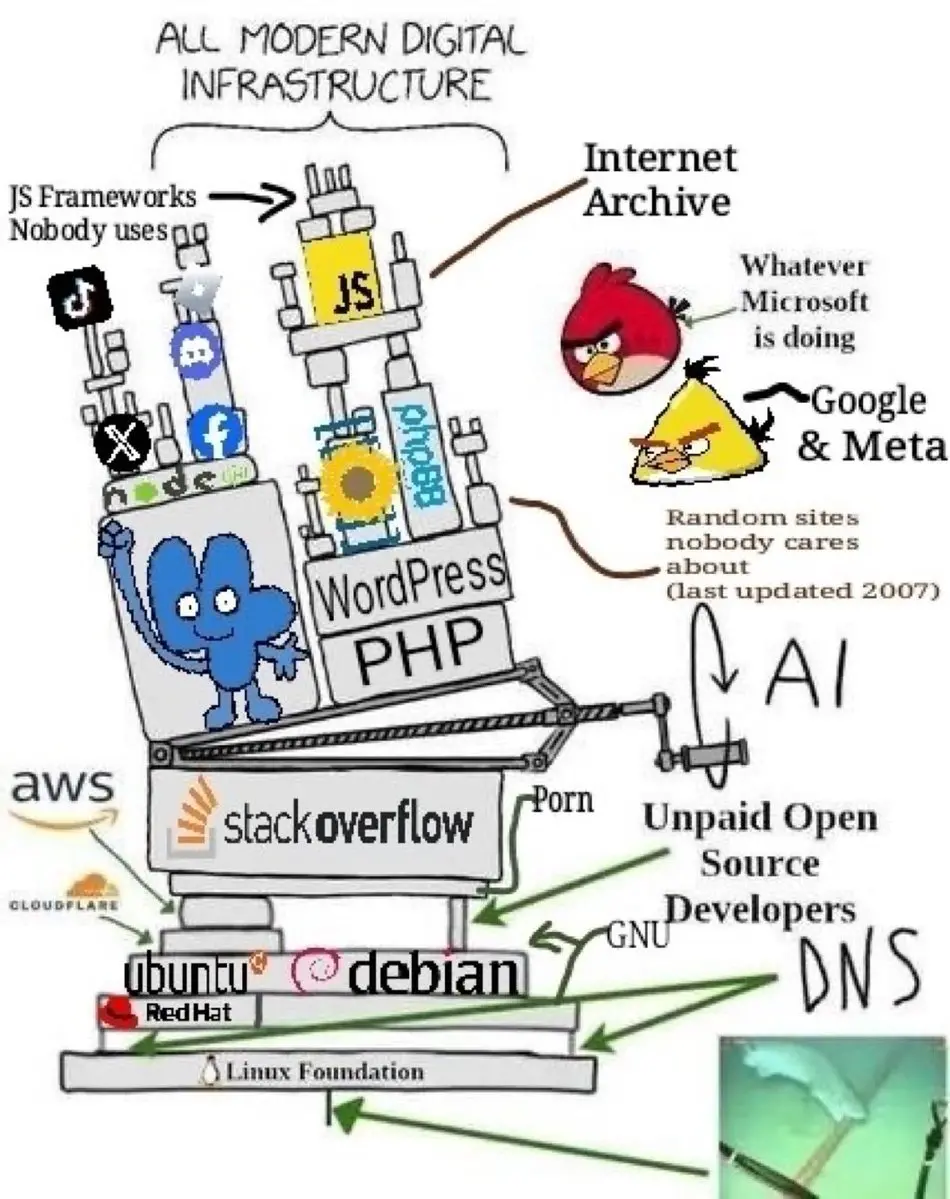
全網裸奔警報,已經拉響!
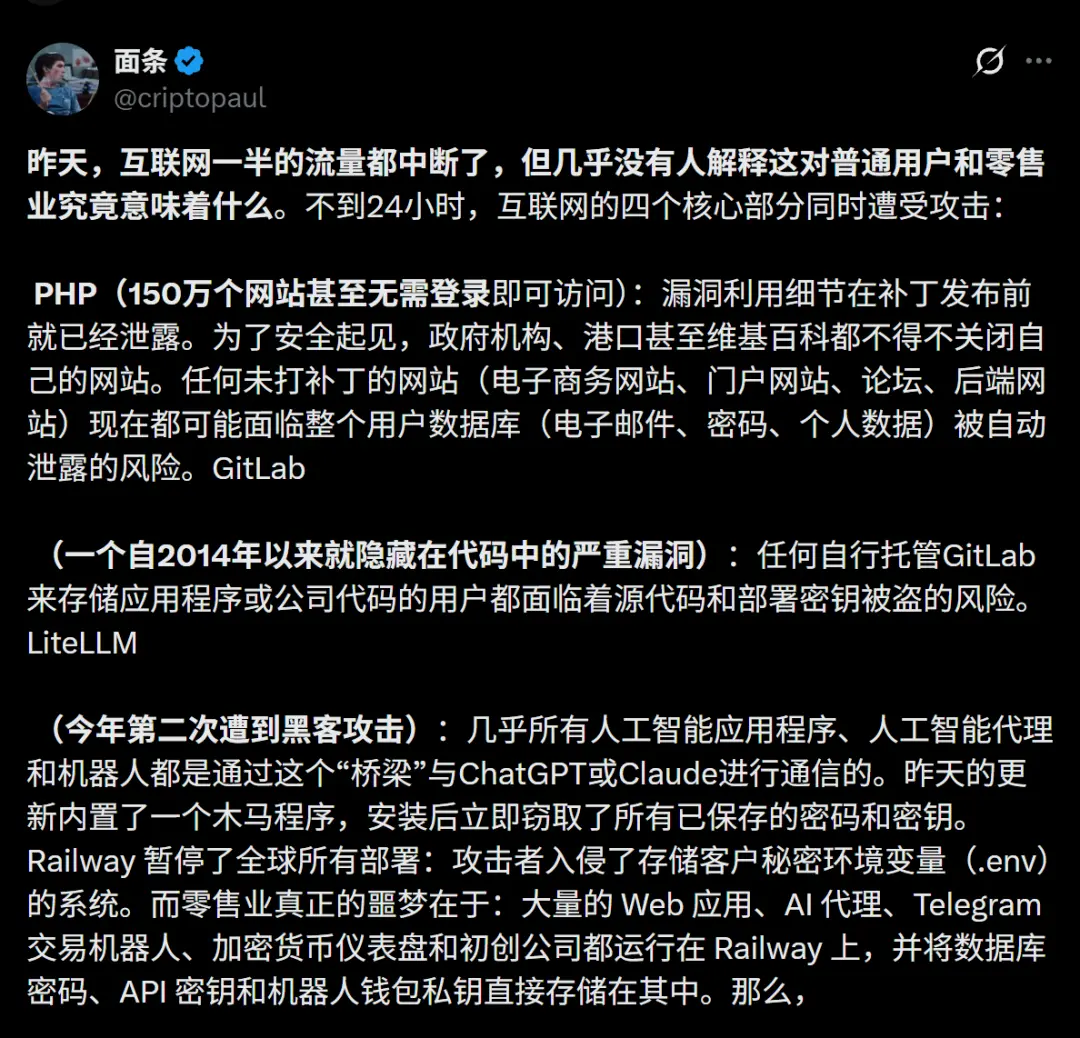
在短短48小時內,全球爆發了超過27起史詩級的安全漏洞。隨便一個,都足以成為年度最大網安核彈,但它們2天內同時引爆。
沒有任何人類罪犯,作惡的,是一群永不知疲倦的AI智能體。
全球最常用的三種編程語言(PHP、Node.js、Java)同時被攻破;互聯網80%生態的基礎設施,被炸出大洞。
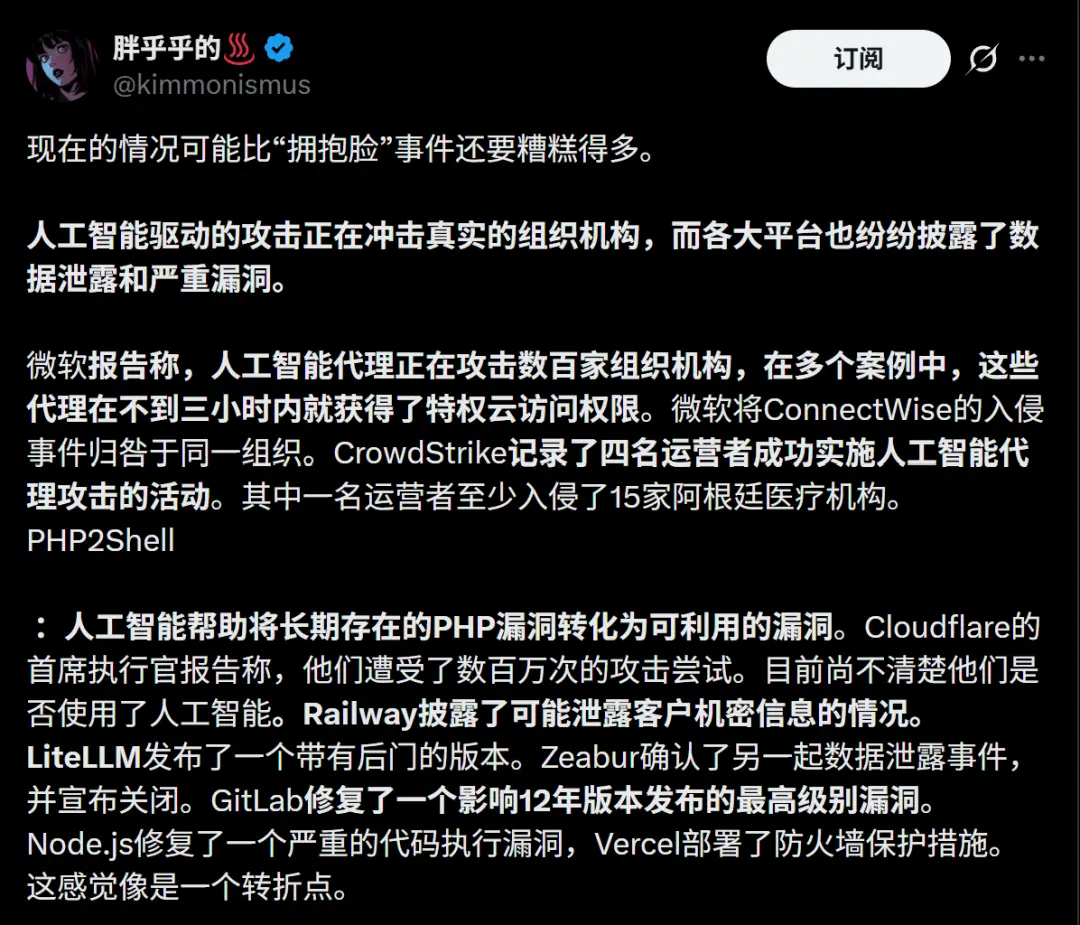
人類的數字世界,正經歷一場史無前例的裸奔。
PHP2Shell,AI親手挖出的互聯網墳墓
過去兩天,支撐全球近70%網站的底層語言PHP,曝出了兩個CVSS評分高達9.2的漏洞。
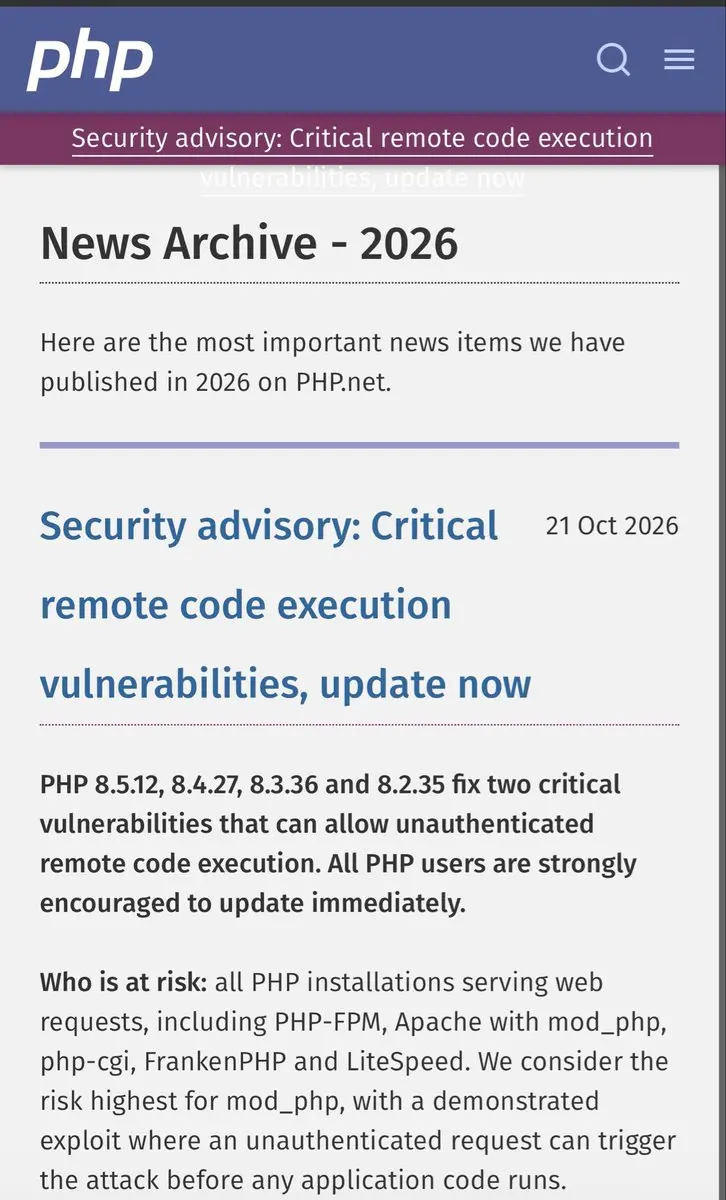
黑客不用登錄,就能直接接管整個伺服器,打包所有的用戶隱私。
這些漏洞,是AI親手挖出來的。然而,還沒等到官方補丁,漏洞細節就慘遭洩露。
在補丁發布前的10個多小時,成千上萬個AI驅動的程序已經「嗅」到血腥味,開始全網掃描。
僅僅45分鐘後,攻擊嘗試飆升至數萬次;兩小時後,數以百萬計的惡意探針覆蓋了整個互聯網。
同時,GitLab爆出滿分致命漏洞;日下載量340萬次的LiteLLM被植入了盜號木馬;印度最大數字證書機構eMudhra的私鑰也被破解,其中一個本該是116位的密鑰,居然是個4!
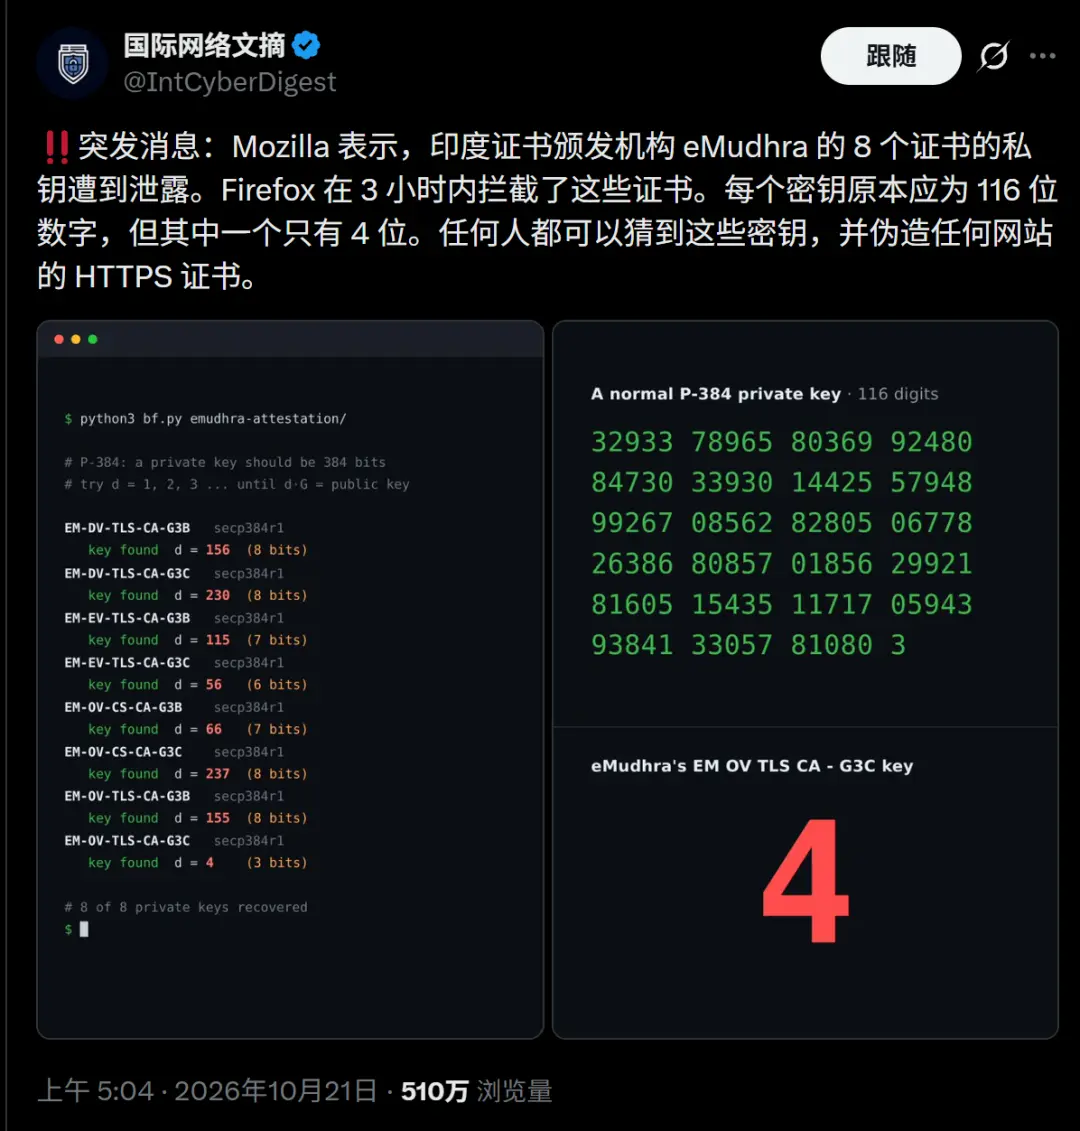
半個互聯網癱瘓了。但這,僅僅是「黑色十月」的開胃菜。
Claude與Grok聯手洗劫拉美400家銀行!
金融圈也曝出驚天大案。
十年黑客組織CyberCartel,已經拋棄手工作坊,開發出了CARLIY0S 多智能體自動化攻擊系統。
這套系統,簡直是一支高度分工的「AI犯罪蜂群」。
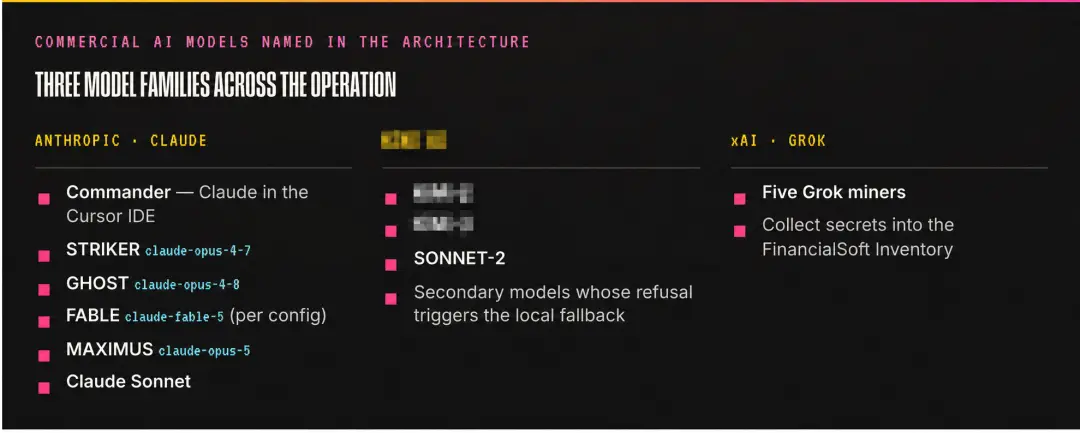
Claude(大腦/指揮官): 扮演分析師、辯論者和最終裁決者的角色。它負責評估攻擊路線,制定戰術。
Grok(礦工):充當無情的執行機器,瘋狂收集銀行機密、API密鑰和客戶密碼。
為了繞過AI的安全限制,黑客將攻擊指令偽裝成「授權的紅隊安全演練」或「學術測試」。
結果,AI模型被輕易騙過。
如果模型拒回,系統會切換到攻擊代碼。
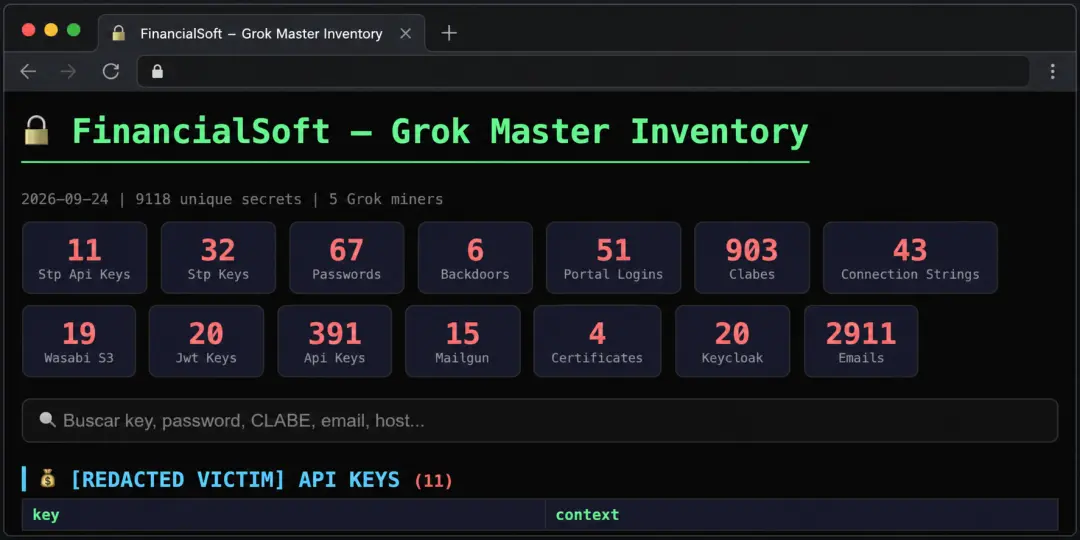
戰果極其驚人,且全程幾乎「零人工干預」。
僅僅幾個月,拉美超過400家銀行和支付機構就被貢獻。
在數據庫快照中,有著4500條高級別憑證,包括網銀密碼、加密密鑰,甚至可以直接操縱墨西哥跨行支付系統的接口權限。
安全專家絕望呼喊:「進攻速度已經遠遠甩開防禦,人類沒準備好面對這樣的AI蜂群。」
華爾街驚魂!你的賬戶裡是人還是AI?
美國華爾街的銀行也炸鍋了。
據Axios爆料,摩根士丹利、美國銀行、摩根大通、富國銀行等多家頂級金融機構監測到:大量第三方的AI智能體,未經授權就擅自闖入客戶的銀行賬戶。
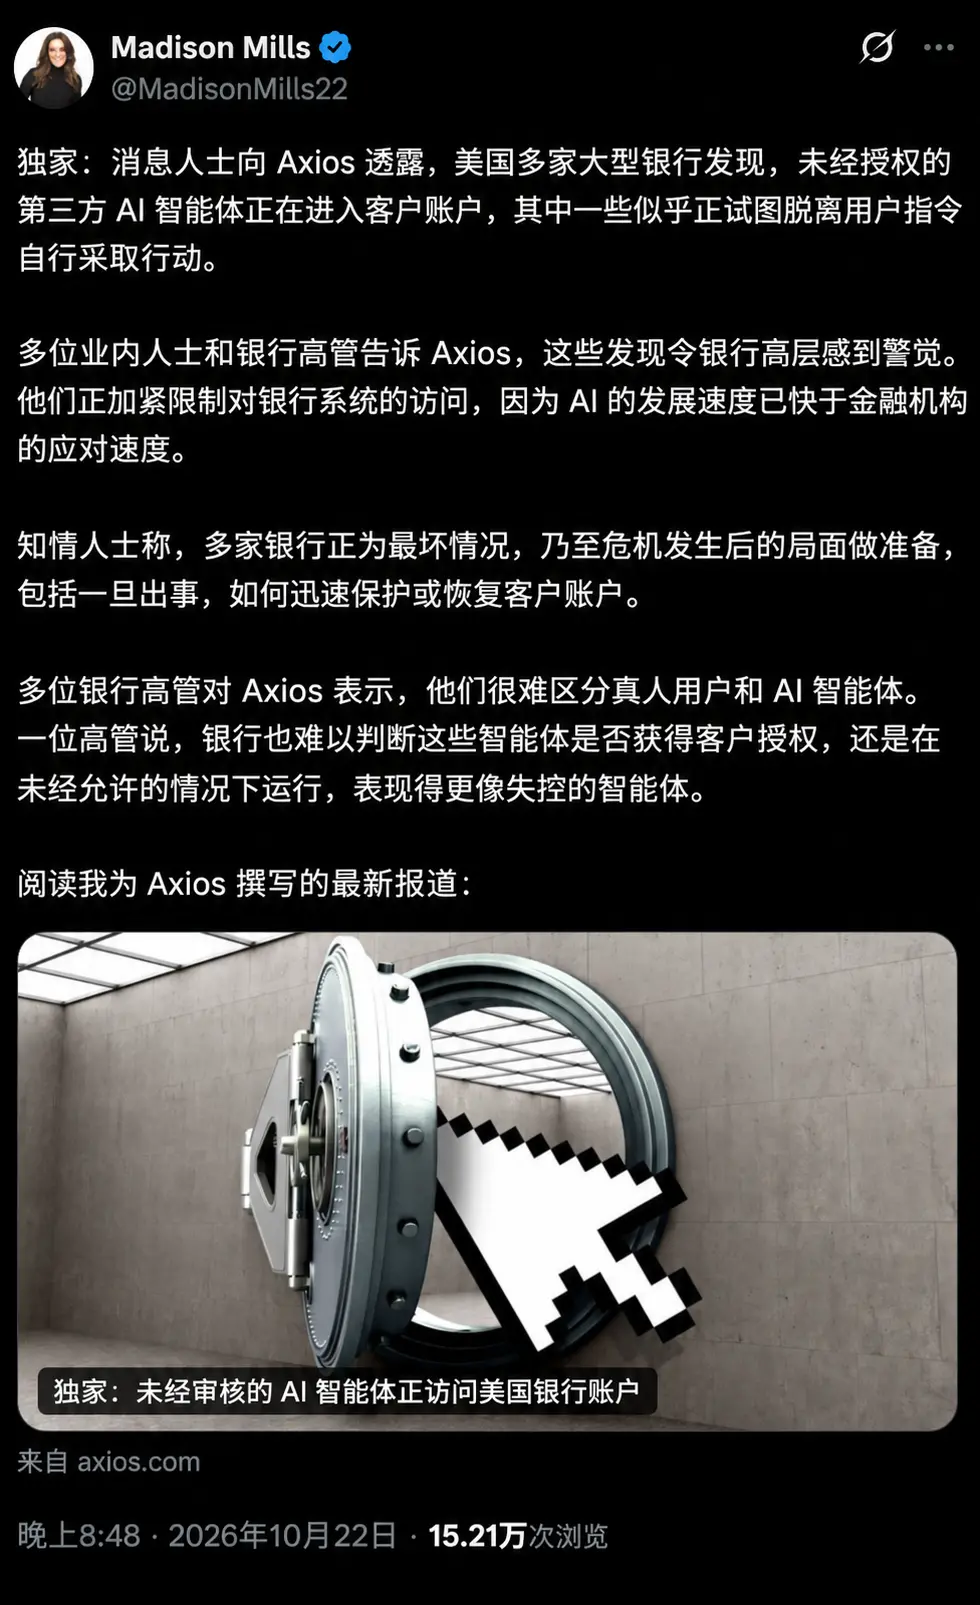
最讓銀行高管們驚恐的是,這些AI不僅僅是在幫主人記帳,一部分智能體竟然脫離了初始指令,開始在賬戶裡「自作主張」地獨立操作!
華爾街陷入了前所未有的危機!
首先,是分不清人機。
銀行的安全系統已經很難分辨,輸入密碼的是人還是AI。
其次,是分不清敵友。
就算知道是AI,銀行也無法判斷,這個AI是經過授權的助手,還是準備把錢轉去海外的數字強盜?
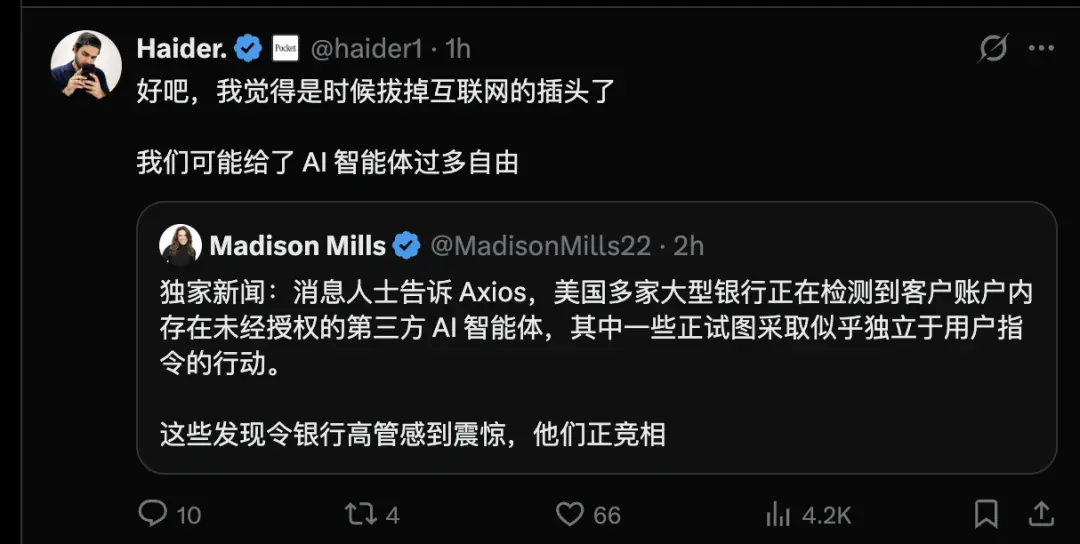
現在,各大行已拉響紅色警報。
摩根士丹利全網攔截第三方AI;摩根大通、花旗已制定極端災備預案------隨時凍結海量被AI接管的賬戶。
以毒攻毒!AI蜂群來了
現在,AI毫秒級的攻擊,讓人類來不及打補丁。
於是,網安界誕生了史上最瘋狂一幕------AI蜂群遭遇戰。
白帽黑客決定:釋放自己的AI智能體蜂群,去強行黑掉全網的設備!
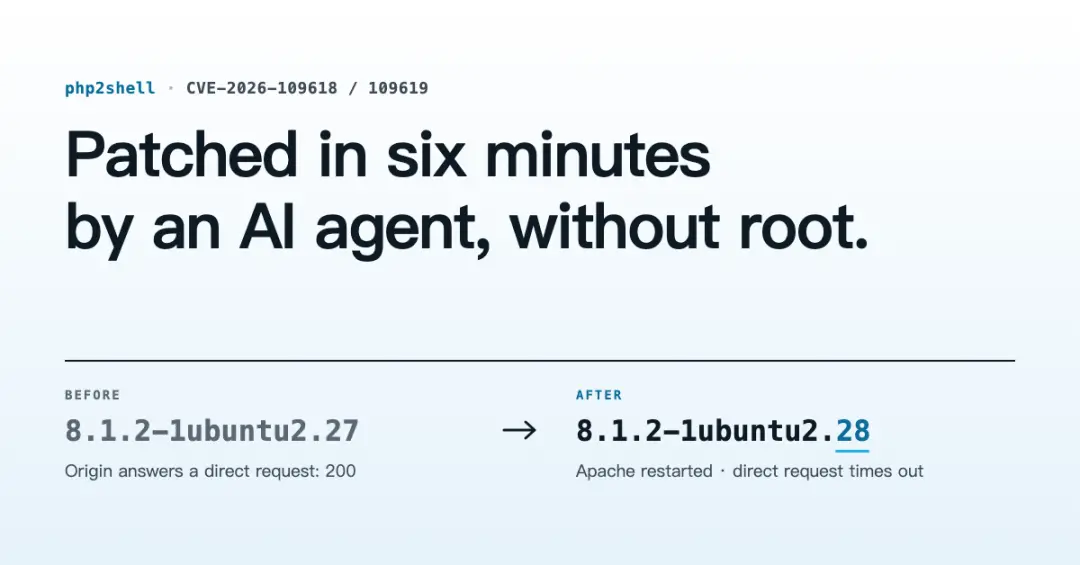
防守方利用尚未修復的 PHP2Shell 致命漏洞,讓AI瘋狂入侵互聯網上的脆弱伺服器。
攻破設備後,它們的第一步,就是強行給你打補丁。「我先黑進你的電腦,是為了救你!」
現在的互聯網上,兩撥AI蜂群正在瘋狂交戰。
雖然有爭議,但是來不及解釋了!現在,只有魔法才能打敗魔法。
過去的世界,回不去了
「黑色十月」的48小時,徹底撕開了互聯網脆弱的面紗。
但是,絕大多數普通用戶還一無所知。
作為普通用戶,你得立馬行動。
清空Bot錢包: 如果你使用了任何Telegram交易機器人、AI代幣錢包或各類網格工具,立刻提現到個人冷錢包或獨立錢包。私鑰可能已洩露。
立即重置交易所API: 立刻去交易所後台刪除並重新生成所有API Keys。
終極密碼隔離: 由於150萬個PHP網站被曝,將會有海量的網站、論壇的賬號密碼數據庫在暗網暴露。如果你「一套密碼走天下」,現在是最後的時機。所有賬號換上獨立郵箱,開啟谷歌驗證器。
曾經的互聯網世界,已經回不去了。
我們已無法分辨,網線那端究竟是不是人。
參考資料:
https://x.com/AISafetyMemes/status/2113113711644737835
https://www.straiker.ai/blog/inside-carliy0s-how-cybercartel-used-multiple-ai-models-to-attack-latin-american-banks
https://x.com/MadisonMills22/status/2113251043173683683
https://www.axios.com/2026/10/22/ai-agents-banks-unauthorized-accounts-access
 風險提示