真実と虚偽、チェーン上の視点から見るミャンマー北部同盟軍の「恐喝」住所

 本文は Bitrace と MistTrack が共同で公開されたアドレスに対して暗号資金分析を行ったもので、以下を含みます:アドレスの資金の入出金パターン、アドレスの資金源リスク、関連アドレスの活動など、関連分析内容の開示を目的としています。
^執筆:慢霧、コイン追跡チーム^
背景
2024年1月16日、中国のソーシャルプラットフォームでブロガーが、ミャンマーの同盟軍が滞在しているミャンマーの詐欺産業従事者に対して高額な暗号通貨を強制的に徴収している疑いがあると暴露し、支払いに使用されたとされる暗号通貨アドレスを示しました。この暴露は現在、ネット上で広く拡散しています。
この記事は、BitraceとMistTrackが共同で公開されたアドレスに対する暗号資金分析を行い、アドレスの資金の受け渡しの規則、資金の出所リスク、関連アドレスの活動などを含め、関連する分析内容を公開することを目的としています。
アドレス行動分析

(https://mp.weixin.qq.com/s/WDWM22vw68-NsVr0_1jHfA)
上の図は暴露記事の情報に基づき、研究者は公開された受取アドレスTKFsCNに対してUSDTの為替分析を行い、特定の金額のUSDT受取を通じて背後の決済単位を推測しようとしました。
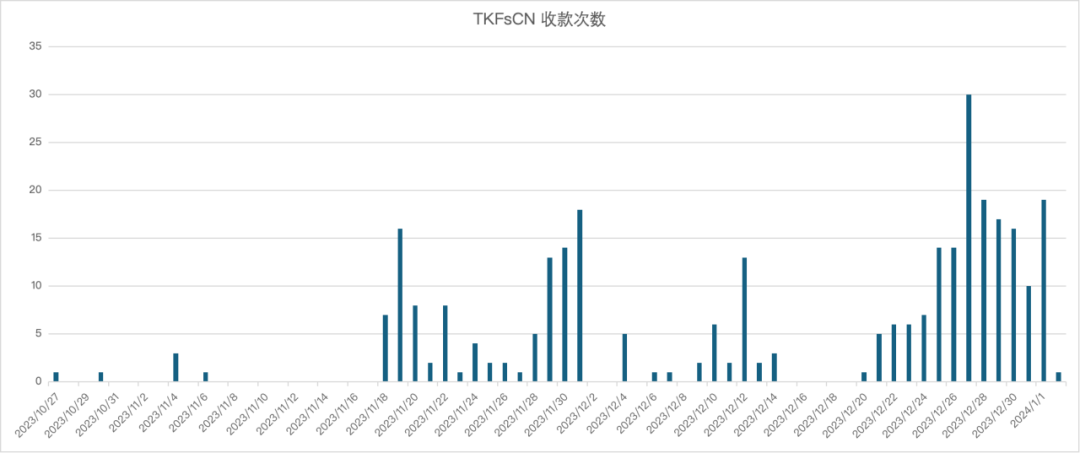
受取アドレスの過去の取引記録は、このアドレスが受け取ったUSDTの単一取引に多くの非整十、整百の金額が存在することを示しています。例えば71417、42857などの数字は、取引が非ドルを決済単位としている場合によく見られます。各主流法定通貨のUSDT為替レートを用いて計算を試みた結果、研究者はこれらの取引が1 USD : 7-7.2 RMBの為替レートで決済されている疑いがあることを発見し、単回の資金転入額が人民元で50-60万、100万、150万のいくつかの範囲でクラスター現象を示していることがわかりました。

100 USDT以下の取引を除外した後、統計によると、TKFsCNの合計307件のUSDT転入額のうち、193件は人民元と米ドルの為替レートに基づく金額の転入であり、取引数は総数の62.86%、取引額は総数の45.29%を占めています。
これは、このアドレスが受け取った取引の半分以上が人民元を単位として決済されていることを示しており、50万の換算額の転入が主要な地位を占めています。USDTを支払う側は中国人であると考えられます。
資金出所分析
原文では、「老街を占拠した後も、中国人(筆者注:詐欺産業従事者)を至る所で捕まえ、金を払って自保するかどうか、金を払った者は送られ、払わなかった者は中国に送られる」と述べられています。もしこれが事実であれば、TKFsCNの取引には大量の新たな取引相手が存在し、資金の一部はグレー・ブラック産業、マネーロンダリング、詐欺などの関連アドレスから来ているはずです。

データによると、2023年10月22日から2024年1月2日までの間に、TKFsCNは182の直接取引相手からUSDTの送金を受け取っており、そのうち117のアドレスには小額 + 大額の連続した2件の送金の特徴が見られました。これは典型的な送金テスト行為であり、支払者はアドレスの正確性を確認するために一度に全額を移動することを選ばなかったことを示しています。これは少なくとも62.29%の取引相手が初回の送金であり、TKFsCNの固定取引パートナーではない可能性があることを示しています。

TKFsCNに対するより深いアドレスリスク資金監査は、このアドレスに送金する取引相手がブラック・グレー産業、オンラインギャンブル、詐欺、マネーロンダリング、リスク支払いなどの活動と密接に関連していることを示しています。182の直接転入者の中で、42%がリスク活動関連アドレスであり、TKFsCNに対して33,523,148ドル相当のUSDTを転入しました。

(画像はMistTrackとBitraceProから提供)
注目すべきは、このリスク活動関連アドレスの中に、調査者が既知の刑事事件に関連する7つのアドレスを見つけたことです。これには2件のマネーロンダリング事件、1件の詐欺事件、1件のオンラインギャンブル事件、1件の電話詐欺事件が含まれ、容疑者の地理的位置はすべてミャンマー北部またはカンボジアにあります。
これは、TKFsCNに対して支払いを行う取引相手アドレスが、大量のリスク暗号活動に関与しているだけでなく、東南アジア地域の不法者とも密接に関連していることを示しています。
もう一つ奇妙な点は、調査者が送金アドレスの中に、電信詐欺事件に関連するマネーロンダリングアドレスを見つけたことです。これは、一部の送金アドレスの資金の流れの遡及分析にも疑問が存在することを示しています。この疑問は、以下の「関連アドレス分析」部分で非敏感に拡張されます。
関連アドレス分析
上記のTKFsCNアドレスに基づくクラスター分析によると、このアドレスは近くの100以上のアドレスと主体クラスター関係がある疑いがあります。その中の一部のアドレスは、TKFsCNと類似の資金受け渡し活動を示しており、受取人の情報をさらに明らかにしています。受取人TKKj8Gを例に挙げると:
- TKKj8Gは、TKFsCNから直接受け取った6件の合計460万USDTの資金を受け取っており、受取人の後続の資金チェーンの集約アドレスの一つです。
- TKKj8Gは、100USDTを超える60件の受取の中で、50件の受取がTKFsCNと同様の小額テスト行為を示しています。
- TKKj8Gは2023年8月18日から活発であり、他のアドレスよりも早く、かつこの期間中に汇旺担保との取引行為があり、汇旺担保アドレスから16万USDTを受け取っています。この行為は、汇旺担保の商人が汇旺担保から保証金を取り戻すものと分析されます。

これは、原文で述べられている「財務省アドレス」が存在しない可能性があることを示唆しています。TKFsCNとTKKj8Gを含むアドレス集は、ミャンマー北部またはカンボジアに位置するデジタル通貨の換金業者に属しているべきであり、何らかの理由でこれらの金額を代わりに受け取っていると考えられます。

異常取引
以上のことから、調査者は典型的な支払者の像を描くことが容易です------東南アジア地域で違法な仕事に従事し、何らかの理由で特定の代行アドレスに50万元相当のUSDTを支払わなければならない。初回の取引であるため、アドレスの誤りを防ぐために大量の転入の前に小額テストを行いました。支払いに使用される暗号通貨は、元々の違法所得から来ているか、他の違法実体から購入されたものである可能性があります。
しかし、すべての支払者がこのようなわけではなく、調査者はこのような特徴に完全には合致しないアドレスも発見しました。例えば、TYU5acSGRwsYJfBhdpQc3broSpfsjs8QFFというアドレスは、前述の7つの直接関与アドレスの一つであり、他の6つのアドレスはそれぞれTKFsCNに対して50万、50万、100万、100万、270(150 + 120)万、55万元相当の暗号通貨を転送しましたが、TYU5acの送金額は同等の為替レートで換算すると136万元となり、整数であるにもかかわらず、この特別な金額は他のアドレスとは異なります。
調査者はその理由を知ることができず、小額テスト行為が存在することを考慮すると、合理的な推測として、このアドレスの背後の取引は50万元相当の3件の合併送金を表し、10%の割引を得た可能性があります。

まとめ
この記事では、公開されたアドレスに対して、アドレスの資金受け渡しの規則、資金の出所リスク、関連アドレスの活動について深く分析し、関連する分析内容を公開しました。主な結論は以下の通りです:
- この分析対象アドレスが受け取った取引の半分以上が人民元を単位として決済されており、換算額が50万、100万、150万の転入が主要な地位を占めています;
- この分析対象アドレスに送金する取引相手アドレスは、ブラック・グレー産業、オンラインギャンブル、詐欺、マネーロンダリング、リスク支払いなどの活動と密接に関連しています;
- 対象アドレス及びその関連アドレスは、この種の資金を集中的に受け取る前からリスク業務活動の痕跡が存在しており、クラスター分析の結果、このクラスターは汇旺担保のある商人に疑似的に関連していることが示されました;
- この分析対象アドレスに対して支払いを行う取引相手アドレスは、ミャンマー北部またはカンボジア地域の不法者と密接に関連しています。
 リスク警告 リスク警告