GCSA インサイト:バイナンス約63億ドル盗難事件の独立証拠収集とEIP-7702攻撃リンク分析
 核心的な視点


 攻撃者は一体どのように企業内部システムとブロックチェーン上のウォレットの間のセキュリティ境界を越え、ある種のアクセス権を有効な資産移転能力に変換するのでしょうか?
前言
数十億ドルのデジタル資産が移動され、ウォレットの秘密鍵はまだ漏洩していないことが確認されていません。これは今回のバイナンスのセキュリティ事件で最も疑問視される矛盾です:攻撃者はどのように企業内部システムとオンチェーンウォレットの間のセキュリティ境界を越え、何らかのアクセス権を有効な資産移転能力に変換したのでしょうか?
バイナンスの初期の開示によれば、事件はDevOpsエンジニアのノートパソコンが侵害されたことから始まり、その後内部サービスコンテナと無許可の出金プロセスに波及した可能性があります。同時に、TRM Labsはこの事件を高い信頼度で北朝鮮関連の脅威活動TraderTraitorに起因するとしています;オンチェーンの調査者もLazarusに関連する疑念を提起しました。これらの判断は事件に背景を提供しますが、各重要な取引の技術的検証を代替するものではなく、実際の操作者の身元を直接証明するものでもありません。
GCSAは今回の特別証拠収集に異なる切り口を選びました:損失総額や攻撃者の帰属を終点とせず、公開検証可能な取引、署名、状態に戻ります。研究は18件の原始取引とその外層署名を再確認し、Binance 14に関連する50件のEIP-7702初期承認署名と1件の承認撤回署名を検証し、委託呼び出し、資産移転、ゼロアドレスの撤回および凍結ウォレットの指定ブロック状態を追跡しました。
その中で、1件のtype-4取引は50件の承認を含んでいますが、これは50回の委託が実際に有効であることを意味するものではありません;有効な署名は署名能力を証明しますが、秘密鍵が盗まれたかどうか、またはどの内部システムがリクエストを開始したかを逆に推測することはできません。GCSAはさらにMetaMask Gas Stationに関連する3件の連続取引を確認しました:入金されたETHとその後の2件の取引の最大Gas予算が正確に一致し、第三者サービスの相互作用を分析するための検証可能な根拠を提供しました。しかし、「攻撃者がUSDTを誤って選択した」、「MetaMaskが実際のIPを保持している」および「IPによって身元が特定された」という主張は、現在のところ未確認の推測に過ぎません。
これが本報告書と一般的な事件報告の主な違いです:「観察されたオンチェーン事実」、「根拠のある技術的推論」および「依然としてオフチェーンでの証拠収集が必要な根本原因と身元の帰属」を明確に分けています。イーサリアムの重点的なリンクの再確認は、10のチェーンの全量監査ではありません;資産がブラックリストに入ることは、すでに回収されたことを意味しません;約630億ドルの事件影響の推定は、最終的な純損失と直接的に見なすことはできません。
この事件の示唆は特定の取引所に留まりません。デジタル資産のセキュリティの境界は、すでに秘密鍵自体から端末デバイス、署名サービス、権限承認、継続的デリバリー環境および第三者インフラストラクチャにまで広がっています。公開台帳は資産がどのように移動したかを再現でき、真に「権限がどのように失われ、誰が背後で操作しているのか」を答えるには、完全なオンチェーンおよびオフチェーンの証拠チェーンに依存する必要があります。
GCSA 重要な発見
承認メカニズム:50件のEIP-7702署名はすべて対応するウォレットの有効署名として再確認されましたが、署名が有効であることと承認が実際に実行されることは別の問題であり、これに基づいて秘密鍵が漏洩していないと判断することはできません。
資金の流れ:報告書はBinance 14およびHot Wallet 34の一部のイーサリアム資産移転を確認しました;カバーされているのは重点的な取引サンプルであり、クロスチェーンの総損失の独立した清算ではありません。
Gas Station:関連する入金額と2件の取引の最大Gas予算が正確に一致します。これは後続の法的保全サービスログを提示する可能性がありますが、すでにIPを取得したり、実際の身元を確認したりしたことを意味するものではありません。
処理状態:報告書は委託撤回、USDTブラックリストおよび目標ウォレットの残高を確認しました;承認撤回、資産の凍結および実際の返還は異なる証拠事項です。
研究範囲:今回の独立した再確認はイーサリアムの重点的な取引に焦点を当てています。侵入の根本原因、クロスチェーンの全額清算、実際の回収金額および攻撃者の身元はさらに証拠の支持を待っています。
特別証拠収集報告
GCSA バイナンスネットワーク攻撃特別証拠収集報告
2026年10月30日 | 全事件整理とイーサリアム重点リンクの再確認 | バージョン 2.0
資料検索締切:2026-10-30 14:03 JST(日本、UTC+9) / 2026-10-30 05:03 UTC。
オンチェーン状態アンカーポイント:ブロック26303316、2026-10-30 04:55:47 UTC。この報告は上記の時点までの更新スナップショットです。
核心結論
今回、プラットフォームレベルのセキュリティ事件の公式開示とクロスチェーン調査資料が形成されました。オンチェーンの重点的な証拠はBinance 14のEIP-7702委託、資産移転およびその後のゼロアドレス撤回を支持します;完全な侵入の根本原因、最終的な純損失および実際の回収金額はまだ閉じられていません。
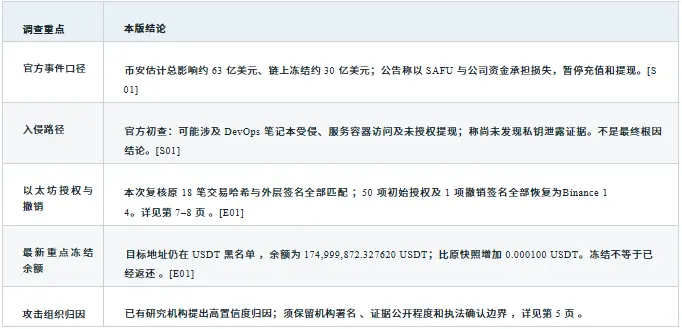
報告範囲と読み方ナビゲーション
原報告の「証拠方法、アドレス、承認、撤回、Gas Station、資金流、パス図、逐筆索引、未閉じた証拠」の構造を踏襲し、全事件のタイムライン、金額基準、業務影響および処理進捗を新たに追加しました。原テンプレートの識別は文書の連続性を保持するためのものであり、今回の更新がその機関の別の印章を得たことを示すものではありません。
第2--5ページ:方法、タイムライン、総額および帰属;第6--11ページ:オンチェーン特別;第12--13ページ:影響および後続の検証;第14--15ページ:元の18件および新たな取引索引;第16--17ページ:出所および添付資料。
証拠方法と本版更新
出所レベル識別:E = 今回の公開オンチェーンクエリ;S = 外部公開出所;O = ユーザー提供の原報告
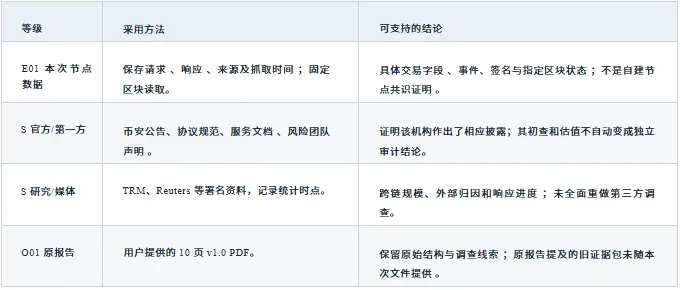
v1.0との実質的な更新
プラットフォーム全体とクロスチェーンの視点を新たに追加;公式の初期調査とオンチェーン事実を分ける;元の18件の取引ハッシュ、外層署名および51件の承認署名を再コーディングし再確認;重点USDT状態アンカーポイントを26303316に更新し、新たに発見された微額取引T19を補充しました。元の番号はそのまま保持され、対照が容易です。
今回の制限と不可替代の証拠
PublicNodeの2つのドメインは同一の提供者に属し、2つの独立したノードの出所とは言えません;別の提供者のアクセスは失敗しました。歴史的コード、歴史的残高の一部のクエリはHTTP 403を返したため、撤回前後の状態再生や独立したEVM逐指令実行は完了していません。失敗した応答も一緒に保持されています。
一部のウェブページは直接アクセスが制限されており、本文は検索サービスのページインデックスを通じて読み取られました;Xの元投稿にアクセス制限がある場合は、署名メディアの転引のみを使用します。報告書は事件発生時間、報道発表時間、クエリ時間およびオンチェーンブロック時間を区別しています。公告にタイムゾーンが記載されていない場合、強制的に換算することはありません。
今回、内部端末、HSM/MPC、承認システム、顧客アカウントまたは法執行資料には接触していません。署名やブロードキャスト取引は行われず、資産移転、承認撤回または外部への証拠収集リクエストはトリガーされていません。内部システムの原因や自然人の身元に関する結論は、今回の公開クエリによって単独で確定することはできません。
全事件タイムライン
オンチェーンの正確な時点はUTCを基準とします;JST = UTC+9、北京/香港時間 = UTC+8。
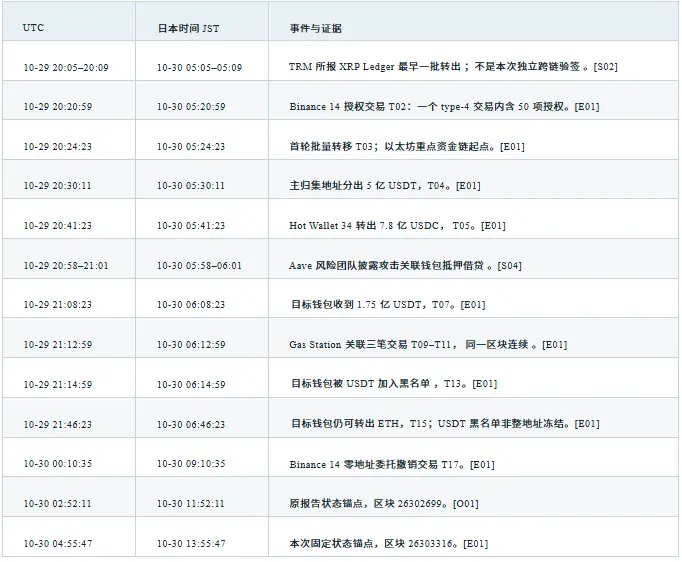
バイナンスのセキュリティ通知ページは2026-10-30 02:23を表示していますが、ページのタイムゾーンは明確ではなく、絶対的なタイムラインは挿入されていません。特定のチェーンの最初の既知の取引、メディアの初回報道または公告の発表時間を全体の侵入開始時刻と混同してはいけません。
損失、凍結および回収の基準
総額の主表は各出所の元の基準を保持します;すべてのドルはUSDを指します。
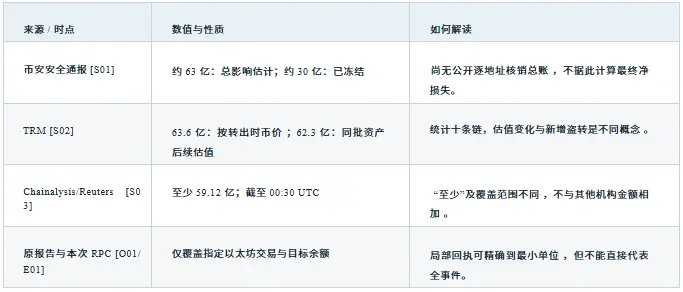
クロスチェーンの範囲と現在の調査カバー
TRMは範囲をEthereum、Bitcoin、Tron、XRP Ledger、Solana、Arbitrum、Optimism、Base、Avalanche、Polygonとしています。その重要な観察は、マルチチェーンの一般的な署名転送とイーサリアムの委託メカニズムが並行していることです;本報告の今回の独立再確認はイーサリアムに集中しており、残りの9つのチェーンの逐筆検証を完了したとは主張していません。[S02 / E01]
凍結側および処理基準
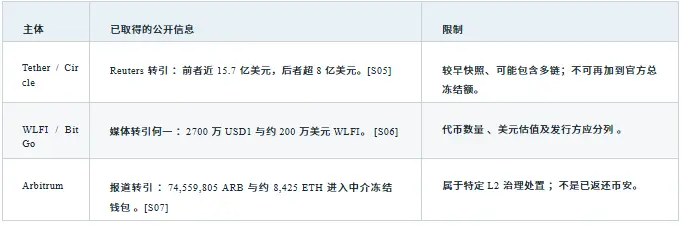
「凍結」は資産の移動が制限されることを意味します;「回収」は検証可能な返還または合法的な接収を必要とします;「賠償」は入金または償還の証拠を必要とします。63−30 = 33億ドルは2つの約数の算術的差に過ぎず、最終的な純損失、賠償の欠落または攻撃者が現在保持している額とは認定できません。
侵入経路と攻撃組織の帰属
オンチェーンの能力、内部の根本原因、機関の帰属および司法の認定を分けます。
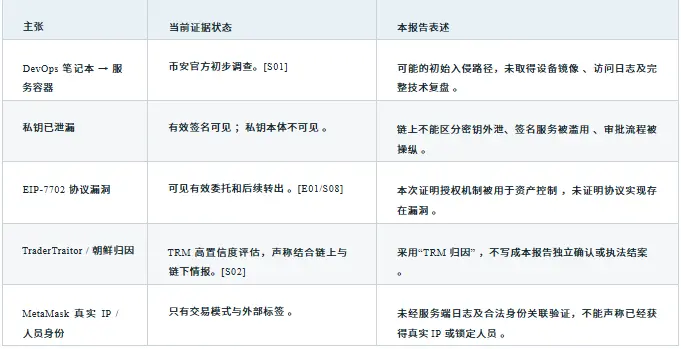
現在最も証拠によって支持される技術的な説明
Binance 14に対する有効な委託署名が存在し、提出者はこれらの署名をtype-4取引に入れました。その後、外部呼び出しは委託されたアカウントのコンテキスト内で実行され、資産の大量移転が発生しました。オンチェーンは「何が起こったか」を説明します;署名がどのように生成され、誰がどのデバイスを制御し、承認システムがどのように失敗したかは、依然としてオフチェーンの証拠が必要です。
バッチnonceウィンドウは高頻度取引アカウントに適応するために使用される可能性があります;これはメカニズムの説明であり、単に50件の承認から「攻撃者が秘密鍵を持っていない」または「署名インターフェースにのみアクセスできる」と推測することはできません。同様に、公式の「漏洩証拠は発見されていない」ということは、すべての鍵が決して露出していないことを証明したことにはなりません。
依然として閉じる必要のある因果関係
端末の侵害証拠 → 身元とセッションの取得 → サービスコンテナへのアクセス → 業務リクエスト / 承認 → 実際の署名記録 → オンチェーン取引。リクエストID、署名の要約、時間の同期および改ざん不可能なログを連結する必要があり、単一の取引ハッシュで内部攻撃経路全体を代替することはできません。
核心アドレス
アドレス名は原報告およびブロックブラウザのラベルを踏襲します;ラベルはブロックチェーンのコンセンサスにおける帰属フィールドではありません。
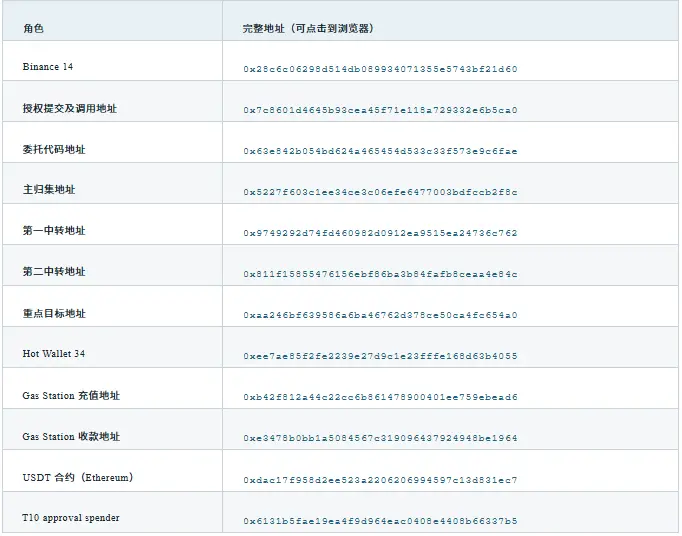
取引関係は、アドレス間でどのような行動が行われたかを証明できます。受取、手数料の代払い、アドレスラベル、公共サービスの関連やダストの転入だけでは、同一の管理者、共犯またはサービス提供者の責任を判断することはできません。[O01/E01]
50項の承認の逐次検証
T02に対応;元のauthorizationListの順序を保持し、ブラウザの並び替えでチェーン上の元の順序を置き換えない。
T02はブロック26300753、インデックス138に位置しています;時間は2026-10-29 20:20:59 UTC。送信者0x7c86…5ca0、受信者Binance 14、外側のnonce=10、input=0x、レシート成功。[E01]
これは1件のtype-4取引における50項の承認であり、50件の承認取引ではありません。chain_idはすべて1で、delegateはすべて0x63e8…6fae;nonceは18,914,824から18,914,775まで逆順です。
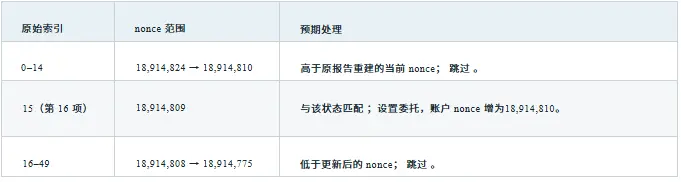
同じブロックインデックス133のT01はBinance 14 nonce 18,914,808を使用しています。元の報告はこれに基づいて承認前のnonceを再構築し、ブラウザの有効性記録と交差検証を行います。今回、全ブロックと承認フィールドを再取得しましたが、独立した履歴のstateDiff / traceはないため、「第16項の有効」はその方法の境界を保持する必要があります。[O01/E01]
署名と実行の有効性は二つのチェック
今回の50項の初期承認署名はすべてBinance 14に復元されました;取り消し取引の1項の承認も一致しています。署名復元チェックは、対応する鍵が有効に署名されているかどうかを確認します;実行の有効性は当時のnonce、コードおよびチェーンIDにも依存します。50の有効な署名は50項すべてが実行されたことを意味するわけではありません。添付には逐次結果と元の順序が保持されています。[E01]
承認の要約はkeccak256(0x05 || RLP(chain_id, delegate, nonce))で計算されます。プロトコルは承認処理を実行前に置きます;外側の実行が失敗しても、すでに有効な委任を自動的に取り消すことはないため、receipt.statusだけで承認が成立しているかどうかを判断することはできません。[S08]
00時10分の取り消しと委任呼び出し
T17に対応;委任の取り消しと資金の回収、ERC-20の許可の取り消しは異なる操作です。
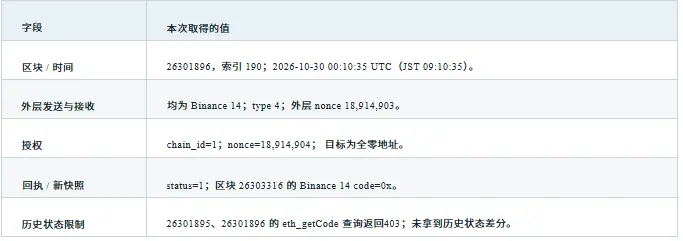
外側のnonceと承認nonceは1の差があり、送信者のnonceが先に増加する処理順序に合致しています。ゼロアドレスの承認の意味は、委任コードをクリアすることです。取引内容、プロトコルルールおよびその後の空のコードは取り消しの結論を支持しますが、これを今回独立して取り消し前後の実行状態を再現したとは説明できません。[E01/S08]
取り消し後のリスク境界
T02からT17までの間隔は3時間49分36秒です。委任をクリアした後、以降の呼び出しはその委任を経由して元のコードを実行しなくなります;それはすでに転出した資産を取り戻すことはなく、すべてのERC-20の履歴の許可をクリアすることもなく、元の署名基盤が修復されたことを証明することもできません。
委任契約の呼び出しとソースコードの信頼性
元の報告は初回のselector 0x8a179be4、calldata中の65項目(ETHのプレースホルダーを含む)および64件のレシートログを記録しています。T05の別の呼び出しselector 0x043ff9d2はHot Wallet 34に関与し、レシートはその主集約アドレスへの780,000,000 USDCの転出を支持しています。[O01/E01]
元の報告はブラウザTarget.solが2026-10-30 00:30 UTCのAI再構築を示しており、攻撃者の元のソースコードではありません。独立したコンパイルの一致や逐次命令のtraceを取得していないため、ソースコードのページラベルだけでその完全性が展開ロジックと等価であると認定することはできません。[O01]
MetaMaskGasStationの重点取引
ブロック26301011、2026-10-29 21:12:59 UTC;T09--T11は連続してインデックス85、86、87に位置しています。
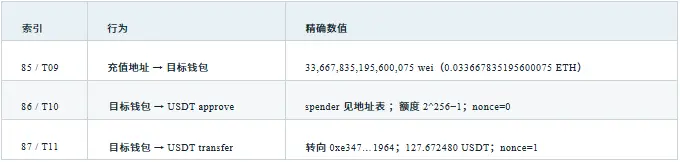
最大Gas予算の確認
T10:49,285 × 357,379,522,580 wei;T11:46,503 × 345,233,327,425 wei。二項を合計すると33,667,835,195,600,075 weiとなり、T09の充電と正確に一致します。[E01]
これはgasLimit × maxFeePerGasの上限を確認しています。今回、gasUsed × effectiveGasPriceを用いてT10とT11の実際の費用合計は0.023108419450134449 ETHとなり、最大予算と混用することはできず、ETHの上限とUSDTの支払い額から交換成立を推定することもできません。[E01]
事実、強い推論と未証明の事項
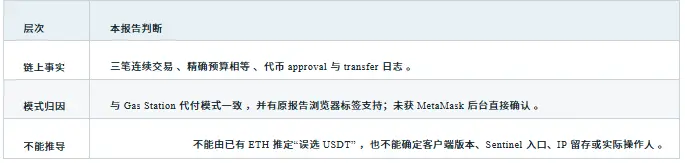
T08は目標ウォレットが21:10:59 UTCに2 ETHを受け取ったことを示しています。MetaMaskの公式文書は、ネイティブトークンがある場合にも他のトークンで手数料を支払うことができると説明しているため、「すでにETHがある」と「代払いを使用する」は矛盾しません。[E01/S09]
今後法的に関連付けられるフィールドには、bundle、リクエストID、見積もり、時間、サーバーアクセスログおよび代理チェーンが含まれます。ここは証拠保全の提案であり、すでにプライベートログを取得したことを示すものではありません。
資金の流れと最新の凍結状態
以下はEthereum USDTの重点リンクです;中継は全イベント損失に重複して計上されません。
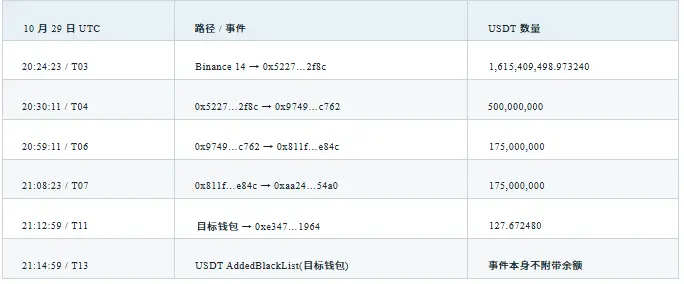
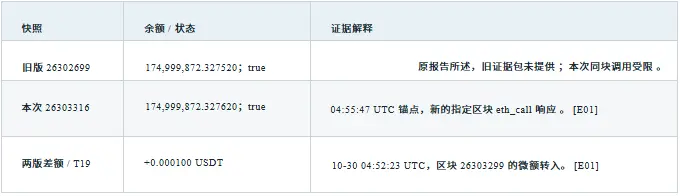
元のスナップショットは175,000,000−127.672480=174,999,872.327520を満たしています。T19のトークン送信アドレスは0xe347a7aa40f814469279760735c289cbcdbe1964で、Gas Stationの受取アドレスとは先頭と末尾が似ているだけで、完全なアドレスは異なります。これをサービス提供者が再度支払ったり、攻撃者が共同で管理しているアドレスとして誤って記録してはいけません。
増分クエリの範囲はブロック26302700--26303316であり、その転入を取得しましたが、目標アドレスUSDTの転出ログは返されていません。このウィンドウのクエリは新しいスナップショットと一致していますが、すでに旧ブロックの残高を再取得したことにはなりません。
T14の後に20 ETHを受け取り;T15は21.995031755405165251 ETHを返しました。USDTのブラックリストはETHまたは全てのイーサリアムアドレスを凍結しません。T12の2回目のapproveも交換の完了とは異なります。
初回の167,464.247856558836135296 ETHは元の報告のブラウザ内部呼び出しの展示から来ており、今回はtraceがないため、これを今回の独立した実行証拠として変更することはありません。T05の7.8億USDCと外部報道の約8.23億の総数は異なるカバレッジ範囲です。
攻撃パスと証拠の境界
青色:チェーン上のリンク;緑色:処理/状態;黄色:チェーン外の初期調査または未解決の事項。
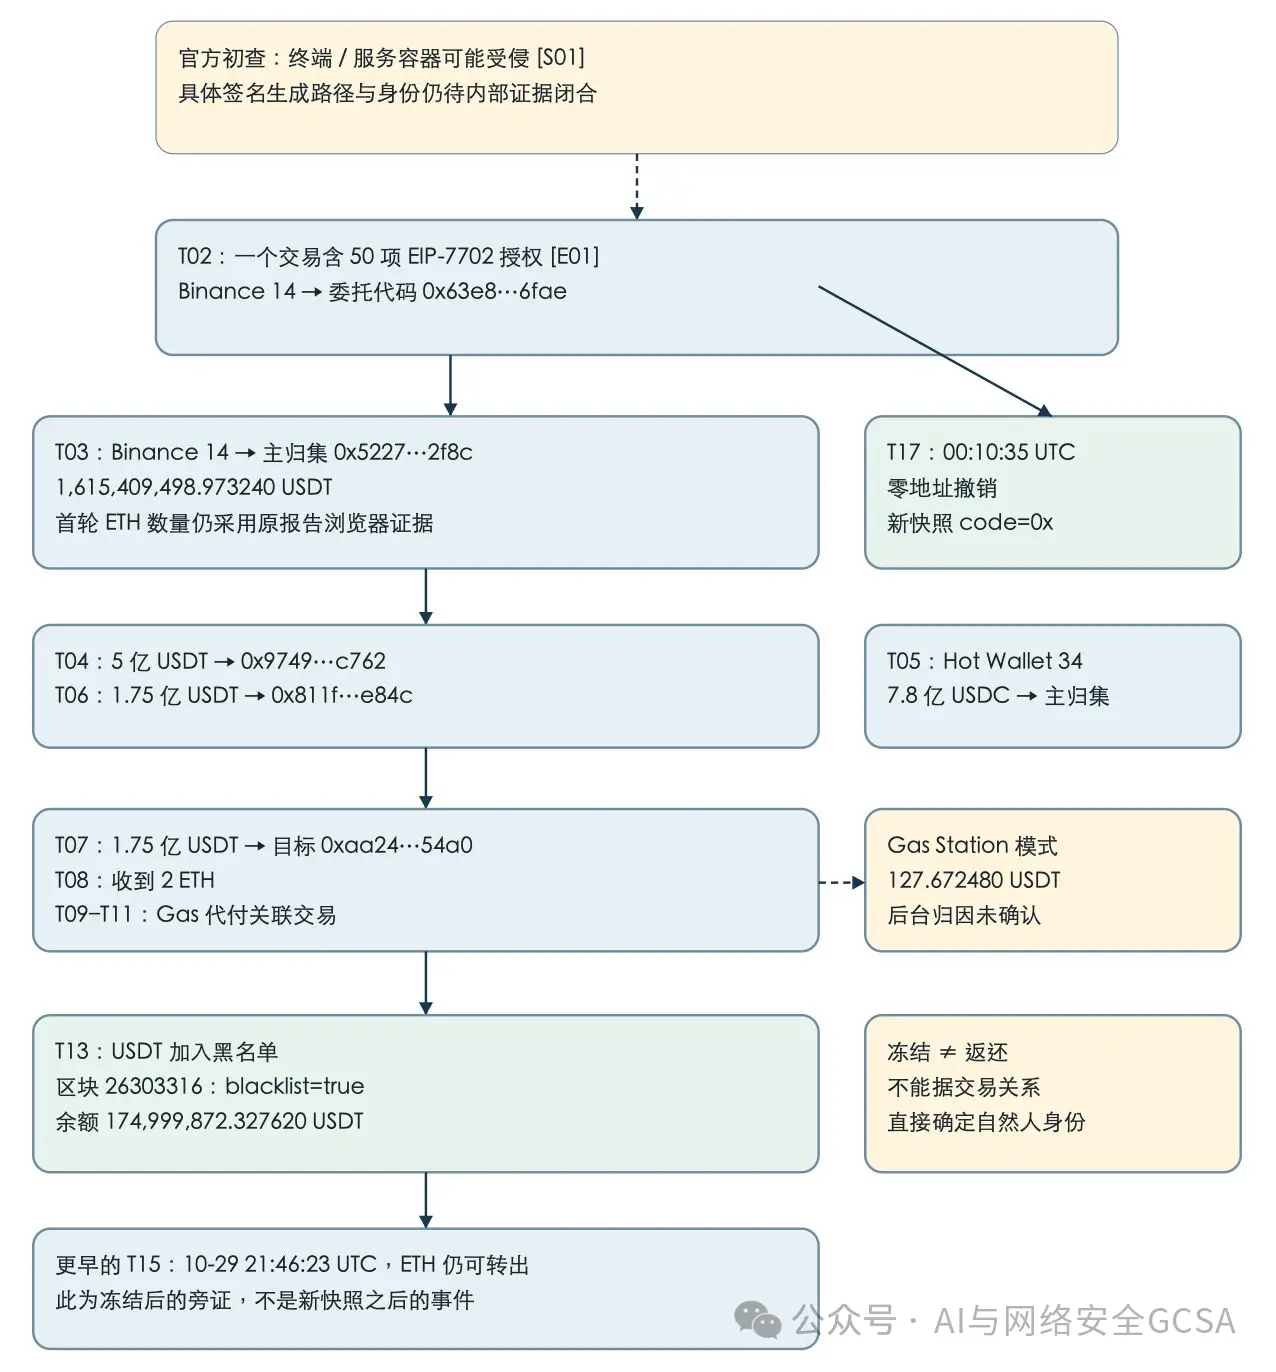
図中の主幹はイーサリアムの重点リンクのみをカバーしています。クロスチェーンの全貌は署名研究から来ており、この図を拡大して10のチェーンの完全な資金流図にしていません。破線はチェーン外の証拠で補完する必要がある関連を示しています。
ビジネスへの影響とエコシステムの処理
サービス、資産の管理およびユーザーの約束に応じて記録します;ニュースの見出しを全プラットフォームの運営状態と見なすことはありません。
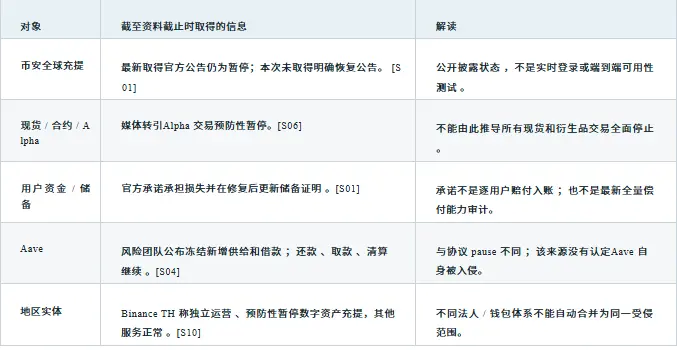
DeFiの伝播リスク
LlamaRiskは攻撃関連のウォレットが6000万USDTを担保に約19,762 WETHを借り出したことを発表しました;その01:00 UTCに開示されたポジションは依然として過剰担保です。凍結された新たなポジションはさらなる借入を制限するために使用されますが、既存の利用率、担保の価格および清算リスクは引き続き観察する必要があります。[S04]
市場への影響はイベント時点のデータとして扱うべき
Reutersは事件期間中にBTC、ETHが下落したと報じており、他の研究は価格変動に伴う評価を示しています。本報告は事件発生後のすべての市場変動を攻撃に帰属させず、歴史的な盤中価格を報告時のリアルタイムの市場として包装することもなく、これに基づいて取引方向を提供することもありません。[S03]
現在操作可能なユーザーコミュニケーションの口径
充電、引き出しおよび賠償の手配は公式チャネルの新しい公告に基づく;報告中の旧ウォレットと攻撃アドレスは識別と検証のためだけに使用されます。「凍結解除の検証」「補償の受け取り」と称してウォレットの接続、助記詞の提供または送金を要求する外部メッセージは、本報告で検証された処理プロセスには含まれません。
未解決の証拠
今後の検証に関して以下は作業優先順位の提案であり、内部処理、資産凍結またはサービスプロバイダーへの連絡が実行されたことを示すものではありません。
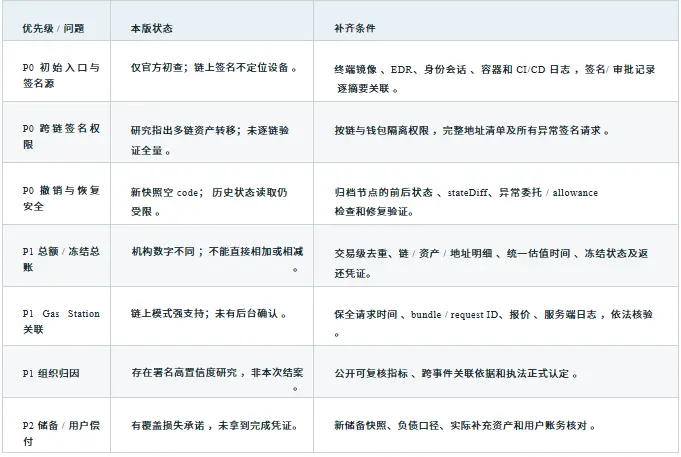
報告の次版の明確な更新トリガー条件
公式技術レビューまたは入出金回復のお知らせを発表;凍結 / 返還状態の変化;全チェーン重複排除総帳を取得;再確認可能な新しい帰属証拠の出現;または重要なアドレスのコード、残高、ブラックリスト状態の変更。毎回の更新では前のスナップショットを保持し、履歴の数値を上書きしないこと。
本報告は一回限りのスナップショットです。バックグラウンドモニタリングや自動更新タスクは作成されていません;今後発生する新しい変化は自動的に納品されたPDFに書き戻されることはありません。
逐次取引インデックス
完全なハッシュはEtherscanでクリックして確認できます;取引番号は元の報告と一致しています。今回のRPCレシートはすべて成功です。
T01承認前Binance14通常取引
UTC 10-29 20:20:59 | ブロック 26300753 | インデックス 133 | ステータス 0x1
0xca63641eaeb49779d80ba11ce4fe894d635f2e98c032e9efd5bb4ce304ae56da
T0250項目委託承認
UTC 10-29 20:20:59 | ブロック 26300753 | インデックス 138 | ステータス 0x1
0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b
T03初回バルク移転
UTC 10-29 20:24:23 | ブロック 26300770 | インデックス 189 | ステータス 0x1
0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3
T04集約アドレス分流5億USDT
UTC 10-29 20:30:11 | ブロック 26300799 | インデックス 218 | ステータス 0x1
0x68d7d69deaeb9750c38020b4f8d3728146ca8d2267eba1e38cf9b56722ad659a
T05HotWallet34のUSDC移転
UTC 10-29 20:41:23 | ブロック 26300855 | インデックス 26 | ステータス 0x1
0xdc102dd89dded5a83f1008906883ffb7c81ff3b7d7965d8c7277d170b5e17481
T06中継1.75億USDT
UTC 10-29 20:59:11 | ブロック 26300942 | インデックス 117 | ステータス 0x1
0x1fb992f92a45afec23d7d5740c7958a644fb90ef0cba19ca39bd2c6534fb670b
T07目標ウォレットが1.75億USDTを受け取る
UTC 10-29 21:08:23 | ブロック 26300988 | インデックス 58 | ステータス 0x1
0xb6d7d3ffcbdd0465e1ab743a8d943218176cac7b15edefa7b7bcd5e853e4266f
T08目標ウォレットが2ETHを受け取る
UTC 10-29 21:10:59 | ブロック 26301001 | インデックス 80 | ステータス 0x1
0xb9ecd720caf142fcd2c5eec36510930bc5d6a0c0ebfd69ec8084b47a464d2ae9
T09GasStationチャージ
UTC 10-29 21:12:59 | ブロック 26301011 | インデックス 85 | ステータス 0x1
0x9a3a5d8ce9ae4d5865f21f92b741cc51fa75ac19cd9bb79d23fa2224ba38ccc3
T16 / T18 は第三者のゼロ値または塵の附言の手がかりであり、目標アドレスへの転送によって攻撃への関与が認定されることはありません。ブロックとレシートは取引の存在を確認できます;外部アドレスのラベルと自然人の帰属には追加の証拠が必要です。
T10USDT無制限額承認
UTC 10-29 21:12:59 | ブロック 26301011 | インデックス 86 | ステータス 0x1
0x3825815ffa7d04c818f11d6708da7c87f6dc218362a501f432b7f26a651739c6
T11USDT代行手数料
UTC 10-29 21:12:59 | ブロック 26301011 | インデックス 87 | ステータス 0x1
0x11be88b460501b4652e760c41e08cc1f18575e14b6c6ffbb3383e043c2decf34
T12二回目のUSDT承認
UTC 10-29 21:14:35 | ブロック 26301019 | インデックス 70 | ステータス 0x1
0x4c96890a51f65f5ce41f6b2921b43fd5c62a467eba87de2f29fc32c75f7bfbc8
T13USDTブラックリスト取引
UTC 10-29 21:14:59 | ブロック 26301021 | インデックス 199 | ステータス 0x1
0x0c07a5e428ce233a3bcb40f257ad899594421341d63ce94016822063362707bf
T14目標ウォレットが20ETHを受け取る
UTC 10-29 21:29:11 | ブロック 26301092 | インデックス 58 | ステータス 0x1
0xbba4ede016d92774812b742656cb1b7ee50fa6ca31315f5d168707cccd72a4b7
T15目標ウォレットからETHを転出
UTC 10-29 21:46:23 | ブロック 26301178 | インデックス 127 | ステータス 0x1
0xcb9f8b9fab72935389945f689f4b012b0005738108234daa6594d0f31469a39f
T16第三者ゼロ値附言取引
UTC 10-29 22:06:47 | ブロック 26301280 | インデックス 300 | ステータス 0x1
0x5594c9508b7ec5fc5b1dca0892acf554c89f595cd14e3237dd197823870360ed
T17EIP-7702委託の撤回
UTC 10-30 00:10:35 | ブロック 26301896 | インデックス 190 | ステータス 0x1
0xafbf94c92a8d749988411669fa14d4f8866d9b4420b4ebd299f28e958dac7209
T18第三者69wei附言取引
UTC 10-30 02:52:11 | ブロック 26302699 | インデックス 138 | ステータス 0x1
0xf117e2f197fdf502cad7194ed362f2551d2df4032c858fdd3ca5f6f758bbf34e
T19今回の追加:0.000100USDT微額転入
UTC 10-30 04:52:23 | ブロック 26303299 | インデックス 255 | ステータス 0x1
0x2b482d64b3a8a8b63db8d3634662cd9145b95fb87f8d7633c6d1bc41bf767e88
T19 は取引、レシート、Transferログを取得済み;元の18件のハッシュ / 外部署名確認の総数には含まれません。
T16 / T18 は第三者のゼロ値または塵の附言の手がかりであり、目標アドレスへの転送によって攻撃への関与が認定されることはありません。ブロックとレシートは取引の存在を確認できます;外部アドレスのラベルと自然人の帰属には追加の証拠が必要です。
確認可能な情報源登録(一)
情報源番号は本文に対応しています;タイトル下のリンクをクリックすると元のページが開きます。
[S01] Binance | セキュリティインシデントの更新
https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
ページ 2026-10-30 02:23、タイムゾーン未記載;今回の検索インデックスで全文を読み取りました。公式の初期調査、総額、停止と約束。
[S02] TRM Labs | Binanceインシデント分析
https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
ページ 2026-10-29;本文の統計は10-30 00:30 UTCまで。機関のクロスチェーン規模と帰属、検索インデックスで読み取りました。
[S03] Reuters / MarketScreener | アナリストの反応
https://www.marketscreener.com/news/analysts-react-as-binance-freezes-assets-after-6-3-billion-security-breach-ce785fdad08cf127
ページ 10-29 23:40 EDT;Chainalysisの00:30 UTC統計を引用。メディアの引用であり、元の総帳を偽装するものではありません。
[S04] LlamaRisk / Aaveガバナンス | 反応
https://governance.aave.com/t/binance-hot-wallet-exploit-aaves-response/25954
最終更新 2026-10-30 01:00 UTC。第一者リスクサービスプロバイダーが貸出と凍結措置を開示。
[S05] Reuters / Investing.com | 発行者の凍結
https://www.investing.com/news/stock-market-news/tether-circle-freeze-238-billion-after-binance-reports-security-incident-4985511
10-29 18:26、更新 18:30、ページのタイムゾーンは不明。発行者が凍結した早期のメディアスナップショット。
[S06] Reuters / AsiaOne | Binanceのセキュリティインシデント
https://www.asiaone.com/money/binance-hacked-32b-assets-frozen-security-incident
ページ 10-30 01:47、タイムゾーンは不明。Alpha、WLFI / BitGo などの引用;タイトルの新元と本文のドルは混用不可。
[S07] CoinMarketCal / TradingView | Arbitrumの凍結
https://www.tradingview.com/news/coinmarketcal%3A90e434733094b%3A0-arbitrum-security-council-freezes-funds-linked-to-binance-exploit-30-oct-2026/
2026-10-30;Arbitrumの声明を引用。元のX全文に対して直接検証は行っていない。
検証可能な情報源と証拠の添付
すべての資料は本報告書の締切時点で整理されている;異なる情報源のカバー時間は一致していない。
[S08] Ethereum EIP-7702 | EOA用のセットコード
https://eips.ethereum.org/EIPS/eip-7702
プロトコルルールの情報源;承認の要約、nonce、ゼロアドレスのクリアと処理順序。
[S09] MetaMask | ガスステーション
https://support.metamask.io/manage-crypto/transactions/metamask-gas-station/
公式機能説明;他のトークンで手数料を支払うことを選択できるが、本件の具体的なクライアントまたはサーバーログを証明するものではない。
[S10] Binance TH | 入金/出金通知
https://www.binance.th/en/announcement/crypto-deposit-%7C-withdrawal/d596e0d30341443aa477056a126e712a
2026-10-30;地域の実体による公開説明。検索インデックスから読み取られ、現在のサービス状態の確認を代替するものではない。
[S11] Cointelegraph | ライブインシデントカバレッジ
https://cointelegraph.com/news/binance-linked-wallet-faces-possible-exploit-blockchain-researcher-warns
最新の読取可能なエントリを取得したのは 10-30 03:49 UTC;進捗のクロスチェックと元の投稿の入口を探すために使用。
[S12] Reuters / The Star | TRMの帰属
https://www.thestar.com.my/tech/tech-news/2026/10/30/blockchain-analysis-firm-trm-says-north-korea-behind-binance-crypto-theft
2026-10-30 12:33 MYT(13:33 JST);帰属研究の確認のために当日の伝播と時間を使用。
ローカル資料と証拠パッケージ
[O01] ユーザー提供の GCSABinanceForensicReportCN.pdf、10ページ、バージョン 1.0。旧版のCSV、HTML、およびスクリプトはファイルに添付されておらず、今回それを受け取った添付として偽装することはない。
原PDF SHA-256:9cd681ed994fa6d757e7caf0d492407d8910bc973ce441aa7f1d7af42741994e
[E01] 今回の証拠パッケージ:元の18件および新たに追加されたT19の公開RPC取引/受領書、指定ブロックのクエリ、署名確認結果、失敗応答、情報源の登録およびSHA256SUMS.txt。提供者:ethereum-rpc.publicnode.com / ethereum.publicnode.com;2つのドメインは同一のサービスプロバイダーに属する。
添付は今回実際に取得および生成された資料のみを含む。ハッシュはファイルの変更を確認するために使用され、司法的なタイムスタンプではなく、上流ノードまたはメディアコンテンツが必ず正しいことを証明するものではない。内部アカウント5件、キー、プライベートIPまたは未取得のログは添付されていない。
 リスク警告
 リスク警告