バイナンスからの盗難が暗号業界の安全神話を浮き彫りにする:凍結、賠償と中央集権
 核心的な視点

 バイナンスは全額賠償が可能ですが、盗まれた資産は必ずしも取り戻せるわけではありません。ビットコインが誕生して18年が経ちましたが、安全性は依然として暗号業界の最大の弱点の一つです。
著者:Zhou,ChainCatcher
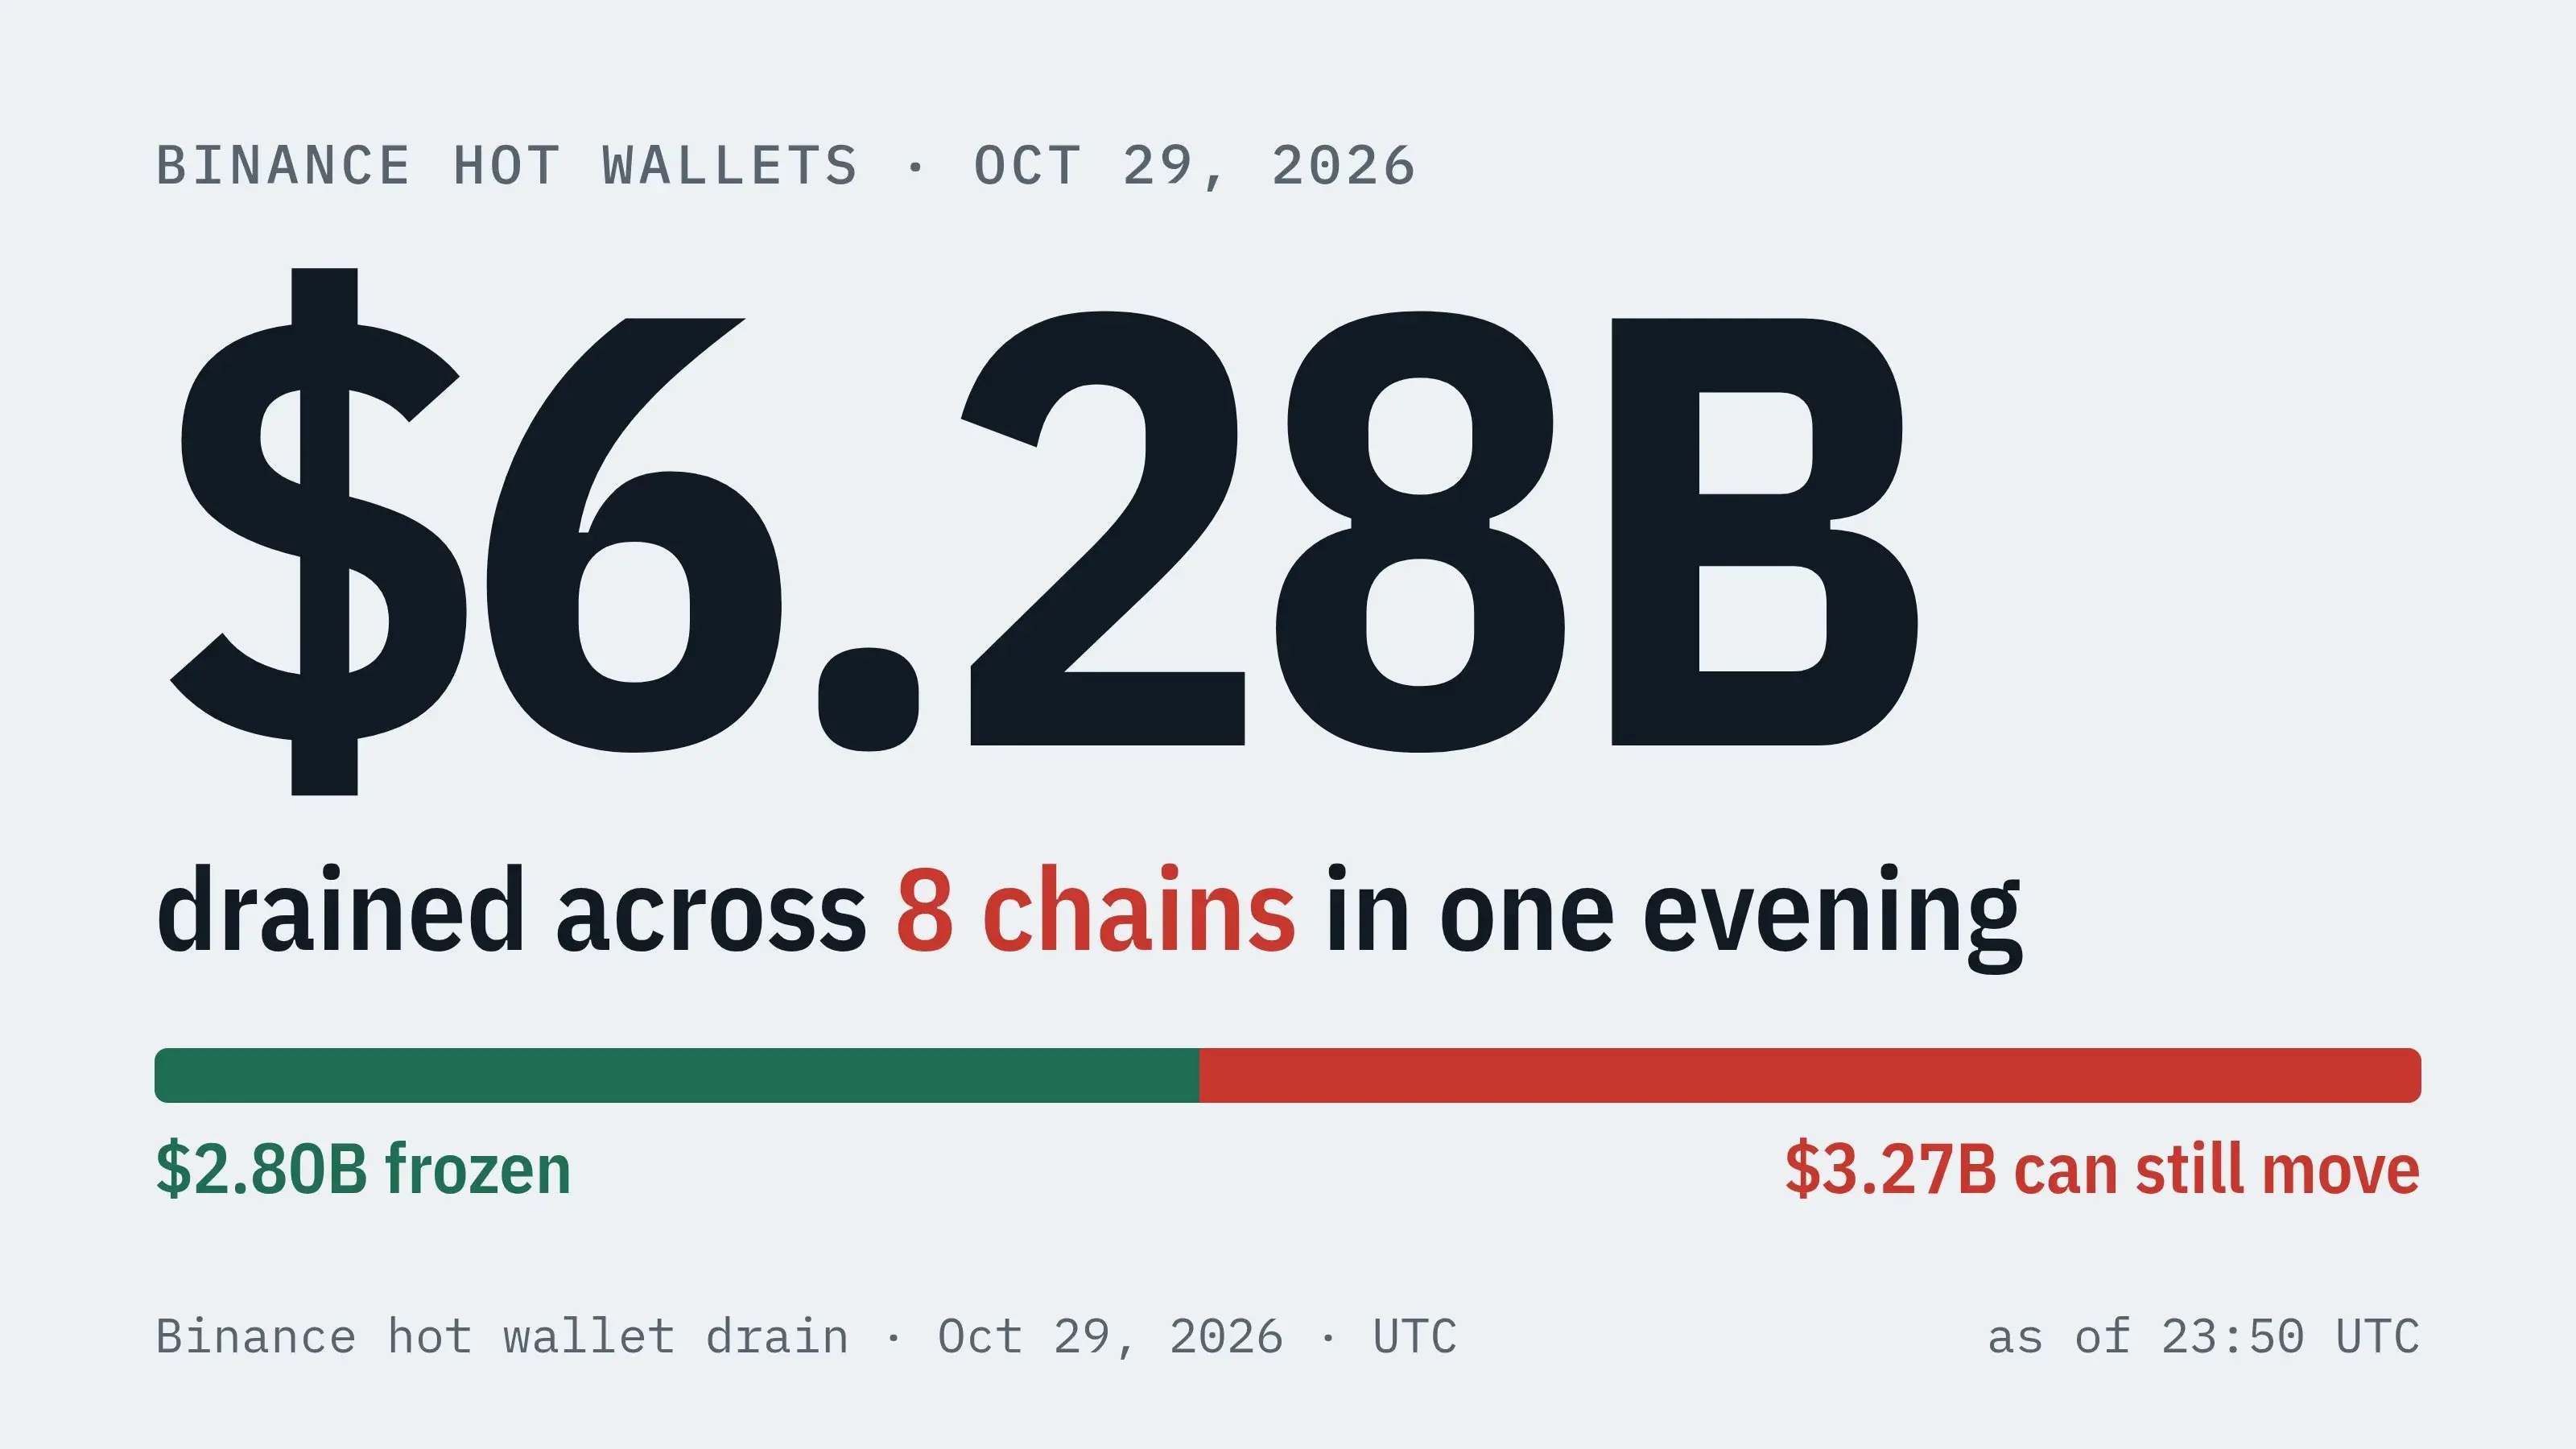
日本時間10月30日午前、バイナンスがハッキングされ、複数のブロックチェーン上のホットウォレット資産が次々と移動されました。この日の午前、バイナンスはこのセキュリティ事件の総影響額が約630億ドルであり、約300億ドルがブロックチェーン上で凍結されていることを確認し、SAFU基金と自社資金で全ての損失を負担することを約束しました。
盗まれた時の価値で計算すると、これは暗号業界で記録された中で最大の盗難事件であり、2025年のBybit盗難事件の約4倍に相当します。ニュースが流れると、ビットコインは一時7.7万ドルを下回り、BNBは10%近く下落しました。
凍結された300億ドル以外、残りの資産はどこに流れたのでしょうか?バイナンスはこれは複雑な攻撃であり、攻撃者がどのように取引所の署名システムを利用したのか?全額補償の約束は、どれほどの代償を意味するのでしょうか?
一、50の事前署名承認、3分24秒でバイナンスのコアホットウォレットを空にする
攻撃当晩の資金流出プロセスについて、ChainCatcherは《バイナンス56億盗難事件の全過程を振り返る、何一が全ての盗難損失を負担すると表明》の記事で整理しています。その後、各方面のブロックチェーン上の振り返りが、さらに多くの攻撃の詳細を補足しました。
Coboの共同創業者神魚の振り返りによると、攻撃者は事前に64種類のトークンの移動リストを作成し、テストウォレットで2回のリハーサルを行い、最後のリハーサルは正式な攻撃の約3時間半前でした。SlowMistの創業者余弦は、ハッカーの操作は比較的粗雑だったが、正式に手を出す前に十分なリハーサル準備をしていたと述べています。
TRM Labsの統計によると、最初に移動されたのはバイナンスのXRP Ledger上の5つのウォレットで、時間は午前4時05分で、イーサリアム上の大規模な移動より約20分早かった。その後、バイナンスのSolana、ビットコイン、トロンなどのチェーン上のウォレットが次々と移動され、最終的には10のブロックチェーンに関与しました。
イーサリアム上では、神魚とセキュリティ会社Blockaidの分析によると、攻撃者は午前4時20分に50の承認を含む取引を放送し、ターゲットはバイナンスのホットウォレットBinance 14でした。
EIP-7702メカニズムを利用して、通常のウォレットは承認を署名することで実行権をスマートコントラクトに委任できますが、各承認はウォレットの当時の取引番号でのみ有効です。
Binance 14は常にユーザーの出金を処理していたため、番号が絶えず変化し、攻撃者は50の連続番号の署名を事前に準備しました。そのうちの1つがヒットし、3分24秒後にウォレットの資産が一度に移動されました。
その後、委任は常に有効で、新しい資金がウォレットに入ると再び掃き取られました。TRM Labsが記録した最後の移動は午前7時56分に発生しました。資産がバイナンスのウォレットを離れると同時に、凍結と移動のレースが始まりました。
二、約300億ドルが凍結、1.8万BTCが依然としてハッカーの手中に
ステーブルコインの発行者が最初に動きました。主な送金が発生してから37分後、Tetherは主受取ウォレットにある9.7億USDT以上を凍結しました。TetherのCEO Paolo Ardoinoはその後、今回の事件に関連するUSDTが15.6億枚以上凍結されたと述べました。
CircleのCEO Jeremy Allaireも、Circleが8億USDC以上を凍結したと述べました。Rippleは4,054万RLUSDを凍結し、World Liberty Financialも関連するUSD1を凍結しました。
チェーンの統計によると、イーサリアム上で移動された約375億ドルの資産のうち、約240億ドルが凍結されました。トロン上で移動された約63億ドルのうち、約38億ドルが凍結されました。
攻撃者は明らかにこれを予測していました。神魚は、攻撃の過程で攻撃者が一部のUSDTなどの凍結可能な資産をETHに交換し、発行者の凍結を回避したと指摘しました。TRM Labsによると、攻撃者は約3.25億USDTを10%以上のディスカウントでマーケットメーカーに売却し、約12.2万ETHに交換しました。
チェーン上の分析プラットフォームLookonchainの監視によると、攻撃者はUNI、ENA、PEPEなど7種類のトークンを売却し、約7万ETHを得ました。チェーン上のアナリスト余烬は、この市場の唯一の勝者はハッカーだけだと嘆いています。
Arkhamの統計によると、発行者は約280億ドルを凍結しており、ハッカーが移動できる資産は約290億ドルで、主に10のアドレスにある49.6万ETHと、午前4時48分以降に動いていない19のアドレスに分散された18,270.2BTCです。
ETHはすでに移動を開始しており、チェーン上の監視プラットフォームOnchain Lensによると、攻撃者は30日午後に1.7万ETH以上を新しいアドレスに移動しました。
攻撃者の身元について、TRM Labsは高い信頼度で北朝鮮のハッカー組織TraderTraitorに帰属させており、アメリカ連邦捜査局は以前にこの組織がBybit事件の背後にいると認定しています。
チェーン上の探偵ZachXBTは、攻撃者が北朝鮮のLazarus Groupである可能性があると指摘し、バイナンスと今年9月のBitget盗難事件の資金がTHORChainを通じて同じアドレスに流入し、混合されたことを発見しました。
SlowMistの創業者余弦も、バイナンスのハッカー資金が2025年初頭のPhemex盗難事件のハッカーアドレスと関連していることを示しました。この事件は当時、北朝鮮のハッカーが関与していることが判明しました。
しかし、TRM Labsは、今回の攻撃者が主にマーケットメーカーの交換と貸出プロトコルを利用して資金を移動させたことを指摘しており、Bybit事件後に大量に使用されたクロスチェーンブリッジの方法とは異なるとしています。
三、バイナンスは全額補償を約束、事因調査はまだ更新中
異常な送金が発生した後、バイナンスは最初に潜在的なセキュリティ問題の報告に注意を払っていると述べ、ユーザー資金が影響を受けているかどうかは確認していないとしました。
午前5時52分頃、バイナンスは一部のユーザーの出金が技術的なエラーで妨げられていると述べました。
約20分後、公式は出金がセキュリティ問題が完全に解決した後に再開されると発表し、その後バイナンスのAlpha取引も一時停止されました。
午前8時頃、バイナンスの共同創業者何一は、バイナンスが全ての盗難損失を負担すると述べました。
午前8時30分頃、バイナンスは全ての入金と出金を一時停止すると発表しました。
午前10時23分、バイナンスは初期調査結果を発表し、事件はDevOpsエンジニアのノートパソコンが侵入され、攻撃者がサービスコンテナにアクセスし、無許可の出金取引を提出した可能性があると述べました。現在、ウォレットの秘密鍵が漏洩した証拠は見つかっていません。
調査が進むにつれ、午前12時36分、バイナンスは入金が正常に運用されていると述べ、出金は安全改修が完了した後48時間以内に再開されるとし、事件は複数の要因によって引き起こされた可能性があり、一台の侵入されたコンピュータが入口である可能性があると述べました。
午後4時56分、バイナンスはその後の調査でさらに多くの侵入点が発見されたと述べ、これは複雑な攻撃であるとしました。
バイナンスの中国語コミュニティマネージャーsisiは、従業員のコンピュータがハッキングされたのは攻撃の出発点に過ぎず、特定のエンジニアが一鍵で資金を移動させることができる状況は存在しないと説明しました。共同CEOのRichard Tengは、調査が誰か個人に責任を帰属させるものではないと述べました。
注目すべきは、事件の3日前にバイナンスが過去1週間にわたり、セキュリティチームが北朝鮮関連の攻撃を複数特定し阻止したと発表し、北朝鮮のハッカーが虚偽の求人面接やコードテストなどの手法を利用して、ターゲットに悪意のあるプログラムを実行させるよう誘導していると警告していたことです。
補償に関して、バイナンスはSAFU基金と自社資金を通じて全ての損失を負担すると述べ、修復が完了した後に更新版の準備金証明を発表するとしています。CZは、今回の損失は約60億ドルであり、そのうち300億ドルが凍結され、SAFU基金は約10億ドル、残りの不足は約20億ドルであると述べました。
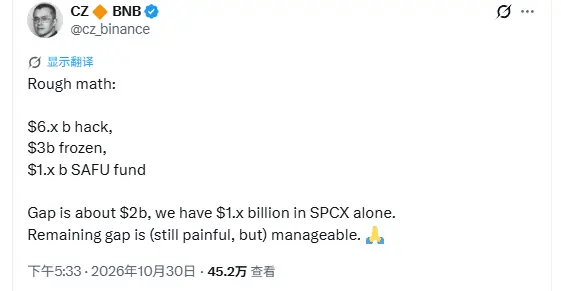
彼は、バイナンスがかつてマスクのTwitter買収に5億ドルを投資したことを述べ、その結果保有するSPCX株は現在10億ドル以上の価値があり、残りの不足の大部分をカバーできるとしました。残りの部分は依然として厳しいが、管理可能であるとしています。
何一はその後、会社の年間収入が損失をカバーするのに十分であるため、一時的にSpaceXの株を売却する必要はないと応じました。
以前、暗号ブロガー加密無畏は、Forbesなどの第三者が推定した160億から170億ドルの年間収入を基に、バイナンスは1年以内に損失を取り戻す可能性があると考えました。
四、盗まれたBTCは売り圧力になりにくく、出金停止の影響がより大きい
ニュースが流れると、暗号市場は一般的に下落しました。データによると、攻撃発生後1時間以内に全ネットワークで6.277億ドルの清算が発生し、そのうちロングポジションが6.066億ドル、バイナンスだけで3.448億ドルを占めました。
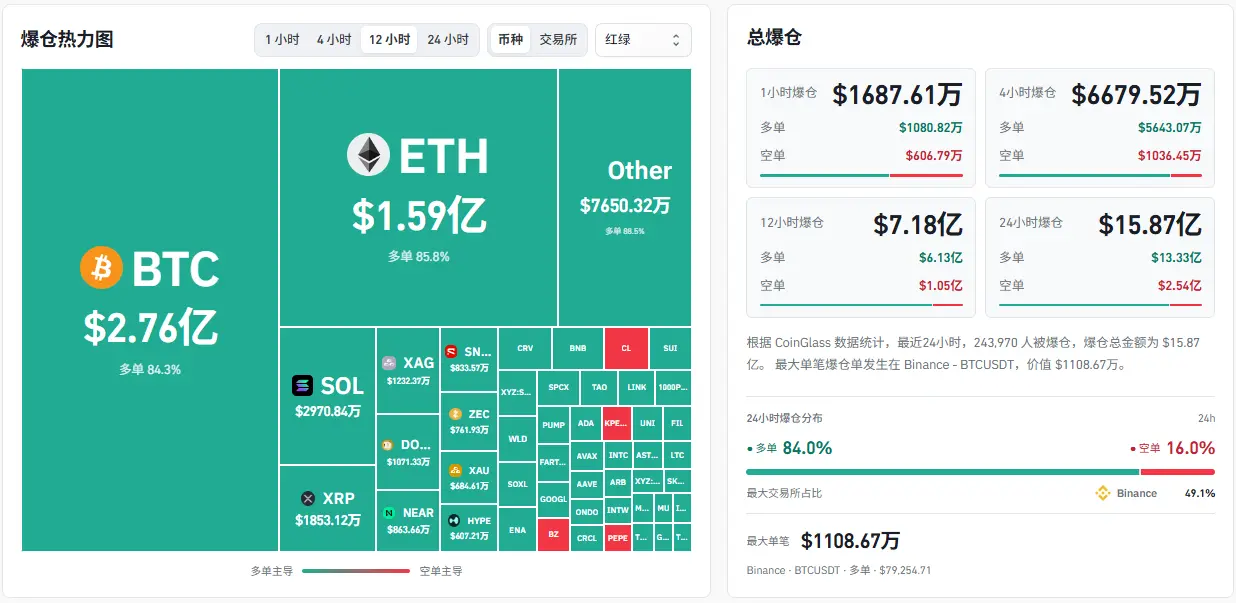
1.8万BTCがハッカーの手中にあり、市場の最も直接的な懸念は売り圧力です。暗号アナリストBenson Sunは、この部分のBTCが本当に売り圧力に変わるのは容易ではないと考えています。ビットコインにはTornado Cashのような流動性が十分に深い大規模なミキサーがなく、関連アドレスは各取引所やチェーン上の分析会社によってマークされ、アドレスを分割してミキシングするだけでも年単位の工程が必要です。その後、ディスカウントをつけてOTC取引で売却しなければなりません。彼にとって、盗まれたBTCは表面的にはネガティブですが、実際には間接的にロックアップされているのと同じです。
加密 KOL 土澳大狮兄も言及しているように、ChipMixer、Bitcoin Fog、Samouraiなどのビットコイン混合サービスは近年次々と停止または訴訟されており、大部分の中央集権型取引所も厳格なKYCを実施し、資金凍結に協力しています。2016年にBitfinexから約12万BTCが盗まれ、ハッカーはわずか一部を洗浄しましたが、6年後にアメリカの法執行機関が約9.4万BTCを回収しました。
暗号ストレージ会社Balletの創設者Bobby Leeは、これらのビットコインはおそらく回収不可能であると述べています。バイナンスにとっては回収できず、ハッカーにとっても売却が難しいため、この部分のBTCは長期間チェーン上に留まる可能性があります。
ETHの状況は異なります。Benson Sunは、大量のERC-20トークンがETHに交換された後、Tornado Cashに入ると、基本的に追跡が非常に難しく、実際に市場に圧力をかける可能性があるのは約十数億ドルの規模です。
さらに深く下落したのは山寨コインで、Solana、XRPなどのトークンの下落幅は一般的にビットコインやイーサリアムを超えています。KOL Seven Researchは、これが出金停止と直接関連していると考えています。業界内の大部分のマーケットメーカーや量的機関の主要保証金口座はバイナンスにあり、多くの機関が取引所間のアービトラージやヘッジを行っているため、バイナンスが出金を停止すると資金チェーンがその場で止まります。市場が引き続き変動する中で、彼らはバイナンスから資金を引き出して他のプラットフォームの保証金を補充することができず、他の取引所やチェーン上で強制的にポジションを解消して現金を引き出さざるを得ません。
Seven Researchはまた、多くの二三線取引所、資産運用プラットフォーム、プロジェクトの国庫が本質的にバイナンスの機関口座に資金を集めているため、出金停止の時間が長引くと、これらのプラットフォームは取り付け騒ぎに直面する可能性があると指摘しています。
現在、いくつかの機関が行動を開始しており、ChainUp Investmentの最高投資責任者Amanda Heはロイターに対し、彼らはバイナンス上の全ポジションを売却し、移動できるものは先に移動し、移動できないものは売却してステーブルコインに換えたと述べています。
今後の市場について、暗号トレーダーのBonk Guyは、市場が危険を脱したとは考えていないと述べています。彼は昨年10月11日の大規模な清算を思い出し、その時多くの人々が底がすぐに来ると思っていたが、結果的に市場は長い低迷を経験したため、慎重に底を狙うことを勧め、二次下落に警戒するようにと述べています。
また、投資家の中には、今や暗号市場でお金を稼ぐことがますます難しくなり、お金を守ることがさらに難しいと嘆く声もあります。
五、私鍵を守ったが、署名プロセスが失われた
価格の変動に加えて、今回の事件が業界内で警戒される理由は、それが暴露したセキュリティ問題です。
バイナンスは私鍵の漏洩を発見していないと述べていますが、攻撃者は私鍵を必要としないようです。TRM Labsは、転送された資産のウォレットが10のチェーンに分散しており、鍵の種類や署名スキームが異なるにもかかわらず、約30分以内に攻撃者に有効な署名を生成したと指摘しています。
最も可能性の高い説明は、攻撃者がバイナンスのホットウォレット署名システムをその意志で取引を署名させる能力を得たことです。
50の承認が事前に一括で署名されていたことも、このアクセスが時間制限があるか、特定のシステムを通じて署名を要求する必要があることを示しています。
セキュリティ会社BlockaidのCEO Ido Ben-Natanも、これは署名インフラが攻撃されたようで、私鍵自体は外部に漏洩していないと考えています。神魚も、核心的な問題は署名プロセスにある可能性が高いと考えており、現在契約の脆弱性は発見されていないため、私鍵の漏洩なのか署名システムの利用なのか、バイナンスのさらなる確認が待たれます。
しかし、SlowMistの最高情報セキュリティ責任者23pdsは、私鍵漏洩の仮説に傾いています。Seven Researchも、攻撃者がバイナンスの別のスマートウォレットを清算できたことから、この手法は主私鍵がハッカーの手に渡ったように見えると考えています。
業界の議論はすぐに防御に移りました。OKXの創設者徐明星は、安全性は商業競争の領域であってはならないと述べています。彼は、未検証のアドレスへの大口出金やスマートコントラクト権限の付与取引には、追加の検証と安全な遅延を付加すべきであり、これらの制限は暗号署名レイヤーで強制されるべきであり、たとえウォレット管理システムが攻撃されても回避できないと提案しています。また、必要に応じて疑わしい盗難資産を迅速に法的に凍結するための業界協調メカニズムの構築を呼びかけています。
Gateの創設者韓林は、保険箱の提案を共有し、私鍵をMPCで3つの断片に分割し、それぞれをユーザーのデバイス、Gate、および第三者の災害復旧機関が保有し、資産の転出には48時間の遅延を設定し、その間にユーザーはいつでも凍結できると述べています。
注目すべきは、事件の数時間前にマイクロソフトが8つの北朝鮮ハッカー組織のAI応用レベルを評価した報告書を発表したことです。その中で3つの組織はすでにAIを日常の攻撃プロセスに組み込んでいます。しかし、今回の攻撃がAIを使用したかどうかはまだ確認されていません。
ハードウェアウォレット会社OneKeyの創設者Yishiは、Bybitでもバイナンスでも私鍵は直接盗まれておらず、攻撃者が攻撃しているのは取引承認プロセスであり、このリスクはコールドストレージにも同様に存在すると考えています。
Yishiは、世界最大のビットコインETF IBITを例に挙げ、CoinGlassの推定によれば、IBITは現在約76万BTCを保有しており、主にCoinbaseが保管しています。ブラックロックは2025年にAnchorage Digitalを追加の保管業者として設ける予定ですが、最新の四半期報告書ではまだ移転計画はありません。Coinbaseが開示した3.2億ドルの商業犯罪保険はすべての顧客で共有されており、IBITの現在の規模に基づくと、カバー率は1%未満です。
重大な盗難が発生し、資産が回収できず、十分な補償が得られない場合、損失はETF保有者が負担する可能性があります。彼はIBITが攻撃のターゲットになったと疑っています。
一方で、資金はIBITに流れています。火币の共同創設者杜均は、彼が以前にBTCを配置した家族オフィスが、取引所の盗難やコールドウォレットのサプライチェーンの安全事件を経て、BTCをIBITに換え、さらに一部は直接売却して実物の金を購入したと述べています。また、暗号投資家の中には、ビットコインの現物を自分で保有することがより信頼できる選択肢だと考える人もいます。
六、凍結権再び議論、チェーン上の介入の境界に注目
私鍵とプロセスの両方が失われる可能性があるとき、チェーン上の凍結は資産を回収するための重要な手段となりました。
30日午前8時19分、Arbitrumは声明を発表し、その安全委員会が緊急行動を取ったことを明らかにし、バイナンス攻撃に関連するアドレスから74,559,805枚のARBと8,425枚のETHを中間凍結ウォレットに転送したと述べています。これらの資産は、その後安全委員会のさらなる操作がなければ、またはArbitrum DAOのガバナンス投票を経なければ使用できません。
あるアナリストは、安全委員会が攻撃者のアドレスの名義で転送を実行するためにシステム契約を一時的にアップグレードし、その後元の実装に戻したと指摘しています。このプロセス全体は攻撃者の署名を必要としませんでした。
Arbitrumの規約によれば、このような緊急行動は12人の委員のうち少なくとも9人の承認が必要です。今年4月、Arbitrumは同様の方法でKelpDAOの盗難事件において30,766枚のETHを凍結したことがあり、2回とも北朝鮮に起因する資金が対象となっています。
チェーン上のアナリスト余烬は、このハッカーはおそらくArbitrumが彼のウォレットから直接お金を転送できるとは思っていなかっただろうと皮肉を言っています。凍結自体は再び議論を引き起こしました。
支持者は、ハッカーの資産を凍結することは当然であると考えています。暗号アナリストyyyは、分散化の目的は権力に対抗し、大衆にサービスを提供することであり、中央集権的手段が大衆を助けるために使用される場合は称賛に値すると述べ、ハッカーの資産を凍結することはその一例であるとしています。
疑問を持つ者たちが主に注目しているのは権力の境界です。暗号研究者CyberSatoshiは、イーサリアムメインネット上のETHは改ざん不可能であるが、Rollup上の残高は12人中9人のマルチシグで管理されており、L2資産の主権の程度はクロスチェーンブリッジを管理する管理者の鍵に依存すると考えています。また、ブロックチェーンガバナンスがどのような状況で所有者の署名なしに資産を強制的に移転する権限を持つべきかについては、より明確な境界が必要であると指摘するアナリストもいます。
凍結後、資産の帰属もまた難題です。KelpDAO事件で凍結されたETHは、当初は被害者ユーザーへの補償に使用される予定でしたが、5月初旬に北朝鮮がテロリズム判決を持つ債権者がアメリカの裁判所に差止命令を申請し、このETHが北朝鮮が享有する権利の財産であると主張しました。5月8日、ニューヨーク南区連邦裁判所はArbitrum DAOが資産をAave LLCに転送する投票を許可しましたが、差止命令は資産と共に移転され、裁判所は核心的な争点についての裁定を留保しました。
発表時点で、バイナンスの出金はまだ回復しておらず、公式のタイムラインによれば11月1日に再開される予定です。準備金の証明と技術的な振り返り報告書がいつ発表されるか、残りのBTCとETHがいつ動き始めるか、凍結された約30億ドルの資産の最終的な帰属がどうなるかは、今後の進展を待つ必要があります。
 リスク警告
 リスク警告