BTC $82,819.21 -1.44%
ETH $2,559.21 -2.15%
BNB $767.82 -0.89%
XRP $1.41 -3.80%
SOL $114.88 -3.20%
TRX $0.3348 +0.51%
DOGE $0.0876 -3.62%
ADA $0.2518 -2.54%
BCH $296.14 -3.69%
LINK $13.06 -4.86%
HYPE $86.88 -4.16%
AAVE $171.70 -2.65%
SUI $1.12 -0.95%
XLM $0.1993 -3.09%
ZEC $1,237.05 -6.64%
AAPL $337.63 +0.94%
AMZN $259.55 +0.68%
GOOGL $349.71 +0.43%
MSFT $531.02 -0.13%
META $722.63 -2.63%
NVDA $236.41 -1.40%
TSLA $375.99 -0.63%
SNDK $1,676.27 +2.41%
INTC $111.19 -3.65%
SPCX $167.35 -0.91%
MU $1,073.09 +3.56%
AMD $638.38 -1.41%

フィッシングサイト

すべて
記事
速報

フィッシングサイトがmemeコインの展示ページを利用して集客、多くのトレーダーが被害を受けて大きな損失を出す

最近、memeコインの市場が活発で、オンチェーンの取引がますます活発になっています。しかし、市場が温まるにつれて、memeコインの表示ページには非常に高い偽装度のフィッシングリンクが頻繁に現れ、「新しい」攻撃手法により、多くの経験豊富なトレーダーが被害に遭っています。暗号KOLの@insidecalls、@cladzsolは最近、日常のチェーンスキャン中にmemeコインのホームページを開いたところ、「cloudfare検証」の提示が表示され、指示に従って「検証を完了」した後、資金が盗まれたと暴露しました。その中で、@cladzsolは約60万ドルの資産を盗まれました。市場の情報によると、最近人気のある複数のmemeコインの表示ページでは、ホームページが「cloudfare検証」ページに誘導され、実際にはフィッシングリンクです。ユーザーが指示に従って操作を実行すると、コンピュータシステムが悪意のあるスクリプトをダウンロード、実行し、資産の損失を引き起こします。この現象がこれほど蔓延しているのは、DexScreenerなどの主流の取引集約プラットフォームの審査が遅れていることに関連している可能性があります。現在、関連プラットフォームの表示ロジックは、トークンのメタデータに記載された「公式サイト」やソーシャルメディアリンクを直接引用することです。これらのフィールドは、トークンの作成者やその後「コミュニティが引き継ぐ」と主張する人によって更新される可能性があります。ハッカーはこの審査の隙間を利用して、memeコインの表示ページをフィッシング攻撃の新しい「漁場」に変えています。ユーザーはチェーンスキャン中に知らないリンクをクリックすることを避けられないかもしれませんが、「cloudfare検証」やその他の高度に疑わしいページが表示された場合は、直接閉じて、相互作用を避け、資産の安全を守るべきです。

グーグルの偽の暗号広告が繰り返し禁止されず、模倣されたUniswapのフィッシングサイトが再び40万ドルを巻き上げる

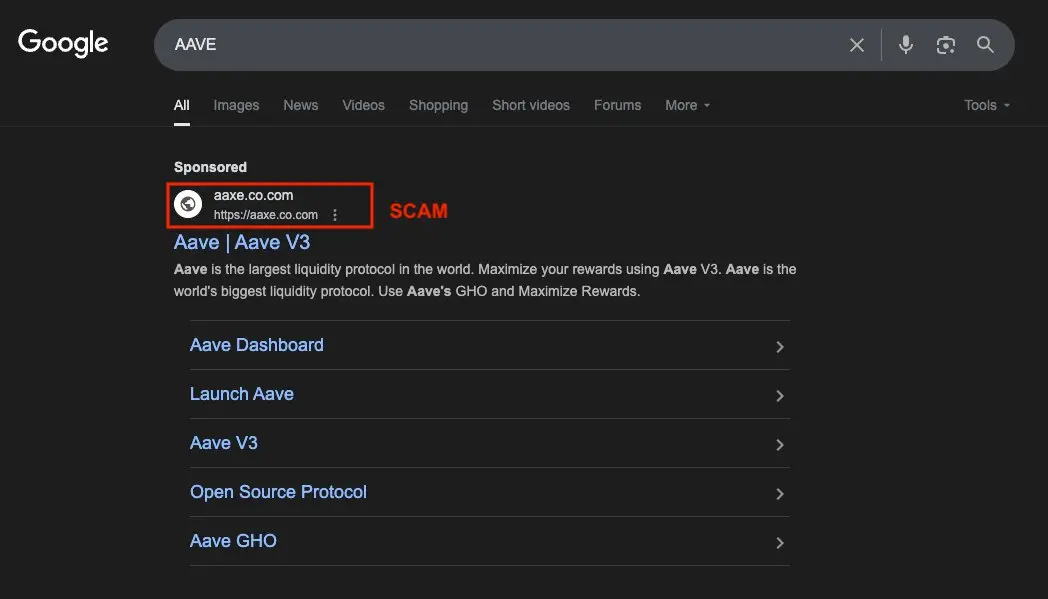
オンチェーンアナリスト「b-block」は月曜日にソーシャルメディアプラットフォームで、Uniswapを模倣したウェブサイトが複数のウォレットから資金を盗んでいると投稿し、詐欺師が保有する資産の価値は40万ドルを超えていると述べました。Web3マーケティング機関Green Dotsの創設者Stacy Muurは、検索エンジンの偽スポンサー結果のスクリーンショットを共有し、Googleが長年この問題を無視していることを批判し、偽のリンクが本物のリンクの上に表示され続け、ユーザーが継続的に盗まれていると指摘しました。Etherscanのデータによると、2つのマークされたアドレスは合計約146枚のETHを保有しており、その価値は約30.6万ドルです。DeFiLlamaは、Google上の偽広告がフィッシング攻撃の一般的な出所であることを指摘しました。暗号非営利団体Security Alliance(SEAL)の4月の報告によると、3月のGoogle検索でのフィッシング活動が著しく増加し、攻撃者は合法的な広告アカウントを有料または盗用して、非常に欺瞞的な偽広告を掲載し、見た目が本物のURLでGoogleの自動チェックを回避し、隠されたiframeを通じて悪意のあるペイロードを読み込んでいます。SEALは356以上の悪意のある広告リンクをブロックしており、攻撃者が毎週展開するGoogle広告の量は1年以上にわたり安定していると述べ、攻撃活動は鈍化していないとしています。報告によると、3月13日から30日までの間に盗まれた資金の総額は127万ドルに達しました。さらに、今月初めにはGoogle広告とAIチャットボットClaudeを利用した共有チャットが登場し、Macユーザーを狙った悪意のある広告活動が行われました。Malwarebytesの報告でも、Facebookが偽広告や詐欺の重災区であることが指摘されています。

警告:Pudgy Penguinsの新しいゲームを模倣したフィッシングサイトがユーザーのウォレットパスワードを盗もうとしています。

Decrypt の報道によると、サイバーセキュリティ会社 Malwarebytes Labs は、Pudgy Penguins の新作ゲーム Pudgy World を装った偽のウェブサイトが暗号通貨ウォレットのパスワードを盗もうとしていると警告しています。このフィッシングサイト pudgypengu-gamegifts[.]live は、高度にリアルな暗号通貨ウォレットのインターフェースのコピーを使用してユーザーを欺きます。訪問者がこの偽のウェブサイトでウォレットを選択すると、実際のウォレットのように見えるロック解除画面が表示され、ユーザーは信頼できる暗号ウォレットソフトウェアだと誤解します。Malwarebytes は、このフィッシング活動のタイミングが巧妙に計画されているようで、ゲームのローンチと大量の新規ユーザーの流入に合わせており、攻撃はほぼすべての主要なウォレットをカバーしていることから、資源が豊富な脅威行為者または商用フィッシングツールキットを使用している可能性があると指摘しています。ユーザーには、信頼できるブックマークを通じて公式サイトにアクセスすることを推奨し、ソーシャルメディアのリンクをクリックしないようにし、ウェブページ内に表示されるウォレットパスワードの提示に警戒するように呼びかけています。

暗号犯罪研究組織 Security Alliance が潜在的なフィッシングサイトを通報する新しい方法を発表しました。

ChainCatcher のメッセージによると、The Block の報道で、暗号犯罪調査部門「Security Alliance」(略称 SEAL)が、ますます複雑な手段を用いてハッカーの足跡を隠す潜在的なフィッシングサイトを通報するための新しい方法を発表しました。SEAL は、従来の自動スキャン URL が、キャプチャやボット対策などのウェブクローラーの一般的な問題に直面することを指摘し、詐欺師には「偽装」機能があり、疑わしいスキャナーに無害なコンテンツを提供するため、ユーザーが見ているコンテンツを確認できる方法が必要だと述べています。新しい「検証可能なフィッシング通報器」は「TLS 証明」という新しい暗号化スキームを採用し、ホワイトハットハッカーが潜在的な被害者が見るウェブサイトの形式で確認できるようにしています。SEAL は、トランスポート層のセキュリティ自体がセッション記録を生成することをサポートしていないため、第三者が虚偽の内容を報告する機会を与えていると指摘しています。ユーザーはこのプログラムを通じて証明を提出でき、SEAL は内容が適切に署名され、悪意のある活動の証拠が含まれていることを確認します。この機能は約1ヶ月間のプライベートテストを経て、現在一般に公開されています。

zkLend ハッカーがブロックチェーン上で謝罪:プロジェクト側はフィッシングサイトの運営者を追跡し、資金を取り戻す努力をしてください。

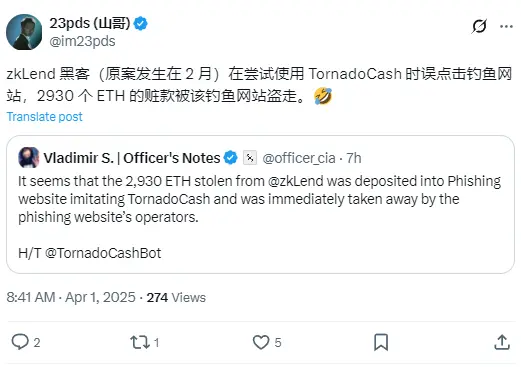
ChainCatcher のメッセージによると、SlowMist の創設者である余弦が監視したところ、zkLend のハッカーがフィッシングサイトを誤ってクリックし、2930 ETH の不正資金が盗まれた後、そのハッカーは zkLend に対してオンチェーンメッセージを送信し、「こんにちは、資金を Tornado Cash に移そうと思ったのですが、誤ってフィッシングサイトを使用してしまい、すべての資金を失ってしまいました。私は崩壊しました。この混乱と損失について深くお詫び申し上げます。2930 ETH はすべてそのサイトの運営者に奪われました。私の手元にはもう何も残っていません。運営者に焦点を当てて、資金の一部を取り戻せるかどうかを確認してください。これが私の最後のメッセージです。これを終わらせることが最良の選択かもしれません。再度お詫び申し上げます。」と述べています。以前のメッセージによると、SlowMist の最高情報セキュリティ責任者 @im23pds が監視したところ、zkLend のハッカー(事件は 2 月に発生)は Tornado Cash を使用しようとした際にフィッシングサイトを誤ってクリックし、2930 ETH の不正資金がそのフィッシングサイトに盗まれました。
app_icon
ChainCatcher Building the Web3 world with innovations.