BTC $77,744.20 -2.50%
ETH $2,224.87 -3.38%
BNB $715.15 -4.06%
XRP $1.24 -3.44%
SOL $96.71 -2.75%
TRX $0.3462 +4.78%
DOGE $0.0755 -2.54%
ADA $0.1912 -2.92%
BCH $283.27 +2.07%
LINK $10.93 -3.81%
HYPE $91.95 +17.34%
AAVE $123.17 -4.73%
SUI $0.8773 -2.67%
XLM $0.1638 -2.11%
ZEC $1,264.56 +2.27%
AAPL $350.52 +1.16%
AMZN $226.22 -10.40%
GOOGL $282.13 -3.76%
MSFT $524.71 -4.85%
META $618.03 +0.40%
NVDA $208.88 -2.12%
TSLA $396.61 -0.57%
SNDK $1,309.65 -2.58%
INTC $71.20 -22.38%
SPCX $140.66 -1.97%
MU $907.29 -4.35%
AMD $531.52 -4.65%

助記詞

すべて
記事
速報

Ledger:ある犯罪グループが数ヶ月間悪意のあるハードウェアを植え込み、助記詞を盗んでいたため、東南アジアおよび香港の販売チャネルが販売を一時停止しました。

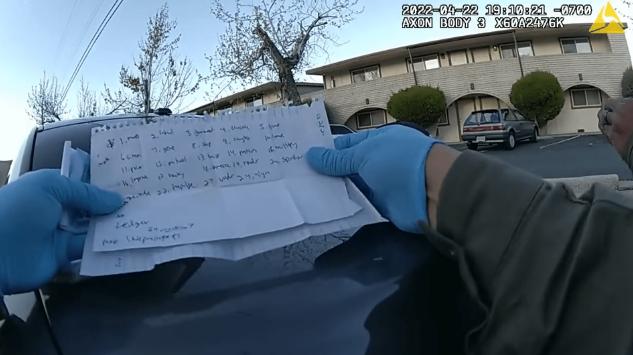
Ledgerはハードウェアウォレットの埋め込み攻撃事件に関する調査の進展を発表しました。彼らの発表によると、組織的な犯罪グループが数ヶ月をかけて正規のLedgerデバイスを購入し、分解後にカスタムハードウェアを埋め込んで助記詞を盗むための仕組みを作り、東南アジアの流通チャネルを通じて再び市場に投入しました。このグループは、助記詞の収集、資産の盗取、マネーロンダリングなどの関連システムも構築しており、Ledgerはその規模が数百万ドルに達すると述べています。Ledgerは、この事件は局所的な流通チャネルへの攻撃であり、同社のチップ、オペレーティングシステム、サーバーは侵害されていないと強調しています。会社は東南アジアおよび香港の認定ディーラーおよび販売業者に対し、販売を一時停止するよう求め、新しいセキュリティ規定を実施しています。これには、デバイスを棚や展示エリアに置くことを禁止し、返品されたデバイスの再販売を禁止することが含まれています。

慢雾解析 Ledger 疑似ハードウェア植え込みによる助記詞の盗難

慢雾安全の最高情報セキュリティ責任者23pdsは、LedgerデバイスのPCBがMt. Goxの前CEOマーク・カルペレスが説明した方法で改造されている場合、攻撃者は相当な技術レベルを持つことになると述べています。23pdsによれば、可能な攻撃の流れは、ウォレットがセキュリティチップ内で助記詞を生成し、ユーザーがメモするために画面に表示することから始まります。悪意のあるモジュールはSPIなどの画面データラインを通じて表示内容を取得し、完全な助記詞を記録した後、LTE/eSIMを介してデータを攻撃者に送信します。セキュリティチップは秘密鍵が直接読み取られたりエクスポートされたりするのを防ぐことができますが、外部モジュールが画面に表示されている情報を取得するのを防ぐことはできません。彼は、上記の分析はPCBが実際に述べられた方法で改造されているという前提に基づいており、関連する攻撃経路やハードウェアの埋め込み状況はまだ独立して検証される必要があると述べています。マーク・カルペレスは以前、彼が受け取ったLedgerハードウェアウォレットがスパイモジュールを埋め込まれている疑いがあると発表しました。デバイスはマレーシアから来ており、外装の収縮フィルムは無傷で、埋め込まれたものは画面本来のクッションパッドの位置に隠されており、LTE通信コンポーネント、アンテナ、eSIM、およびLedger SPIバスに接続されたマイクロコントローラーが含まれています。これにより、デバイスがユーザーに表示する文字を分析し、助記詞の設定が完了した後に関連データを送信します。
app_icon
ChainCatcher Building the Web3 world with innovations.