BTC $81,287.48 +0.26%
ETH $2,628.31 +0.58%
BNB $761.74 +0.08%
XRP $1.41 -0.45%
SOL $110.73 -2.18%
TRX $0.3399 +0.52%
DOGE $0.0875 -0.27%
ADA $0.2286 +0.82%
BCH $254.39 -0.86%
LINK $12.39 +0.64%
HYPE $92.09 -1.15%
AAVE $140.63 -1.43%
SUI $0.8620 +4.60%
XLM $0.1955 +0.80%
ZEC $1,468.97 -6.64%
AAPL $334.68 -0.09%
AMZN $254.68 +0.19%
GOOGL $351.63 +0.33%
MSFT $494.96 +0.10%
META $670.93 +0.30%
NVDA $221.96 -0.17%
TSLA $365.12 +0.19%
SNDK $1,781.89 -0.71%
INTC $109.59 +0.33%
SPCX $152.55 +0.02%
MU $1,010.62 -0.67%
AMD $554.89 -0.48%
BTC $81,287.48 +0.26%
ETH $2,628.31 +0.58%
BNB $761.74 +0.08%
XRP $1.41 -0.45%
SOL $110.73 -2.18%
TRX $0.3399 +0.52%
DOGE $0.0875 -0.27%
ADA $0.2286 +0.82%
BCH $254.39 -0.86%
LINK $12.39 +0.64%
HYPE $92.09 -1.15%
AAVE $140.63 -1.43%
SUI $0.8620 +4.60%
XLM $0.1955 +0.80%
ZEC $1,468.97 -6.64%
AAPL $334.68 -0.09%
AMZN $254.68 +0.19%
GOOGL $351.63 +0.33%
MSFT $494.96 +0.10%
META $670.93 +0.30%
NVDA $221.96 -0.17%
TSLA $365.12 +0.19%
SNDK $1,781.89 -0.71%
INTC $109.59 +0.33%
SPCX $152.55 +0.02%
MU $1,010.62 -0.67%
AMD $554.89 -0.48%

攻撃手法

すべて
記事
速報

北朝鮮のハッカー組織Lazarusが過去一年で最も多く使用した攻撃手法は標的型フィッシングです。

AhnLab が発表した『2025年ネットワーク脅威トレンドと2026年セキュリティ展望』レポートによると、北朝鮮背景のハッカー組織 Lazarus が過去12ヶ月で最も多く言及されており、主に「標的型フィッシング」を利用して攻撃を実施し、講演会の招待や面接のリクエストなどのメールに偽装してターゲットを誘導しています。レポートでは、Lazarus が今年2月21日の Bybit のハッキング事件(損失14億ドル)や最近の韓国取引所 Upbit の3000万ドルの脆弱性攻撃など、複数の重大な攻撃の主要な容疑者と見なされていると述べています。AhnLab は、セキュリティを向上させるために、企業は定期的なセキュリティ監査、迅速なパッチ更新、従業員教育の強化を含む多層防御システムを構築する必要があると述べています。同社はまた、個人ユーザーに対して多要素認証の使用、未知のリンクや添付ファイルの慎重な取り扱い、個人情報の過度な露出の回避、公式チャネルからのみコンテンツをダウンロードすることを推奨しています。AhnLab は、AI アプリケーションの普及に伴い、攻撃者が識別が難しいフィッシングメール、偽装ページ、ディープフェイクコンテンツを生成しやすくなるため、今後関連する脅威がさらに複雑化する可能性があると指摘しています。(Cointelegraph)

慢雾余弦:CEXの盗難事件の攻撃者が北朝鮮のハッカーLazarus Groupであることを確認し、その攻撃手法を明らかにしました。
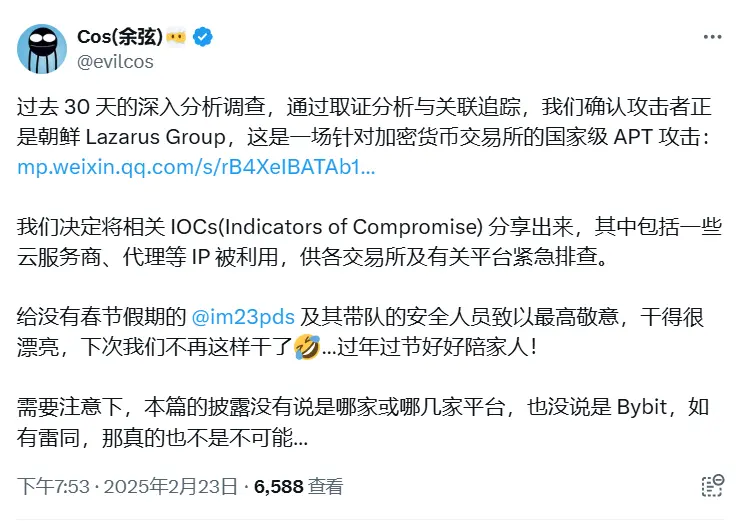
ChainCatcher のメッセージによると、SlowMist の創設者である余弦はソーシャルプラットフォームで次のように述べています。「証拠分析と関連追跡を通じて、CEX の盗難事件の攻撃者が北朝鮮のハッカー組織 Lazarus Group であることを確認しました。これは暗号通貨取引プラットフォームに対する国家レベルの APT 攻撃です。関連する IOC(Indicators of Compromise)を共有することに決定しました。その中にはいくつかのクラウドサービスプロバイダーやプロキシなどの IP が利用されています。注意が必要なのは、本記事の開示ではどのプラットフォームであるかは言及されておらず、Bybit であるとも言っていません。もし類似の事例があれば、それは本当に不可能ではありません。」攻撃者は pyyaml を利用して RCE(リモートコード実行)を行い、悪意のあるコードを配信し、ターゲットのコンピュータやサーバーを制御しました。この方法はほとんどのウイルス対策ソフトウェアの検出を回避しました。パートナーと情報を同期した後、さらに複数の類似の悪意のあるサンプルを取得しました。攻撃者の主な目標は、暗号通貨取引プラットフォームのインフラを侵入し、ウォレットの制御を取得し、その結果としてウォレット内の大量の暗号資産を不正に移転することです。SlowMist は Lazarus Group の攻撃方法を明らかにするまとめ記事を発表し、社会工学、脆弱性の悪用、権限の昇格、内部ネットワークへの侵入、資金移転などの一連の戦術を分析しました。また、実際のケースに基づいて APT 攻撃に対する防御の提案をまとめ、業界に参考を提供し、より多くの機関がセキュリティ防護能力を向上させ、潜在的な脅威の影響を減少させることを願っています。
慢雾余弦:CEXの盗難事件の攻撃者が北朝鮮のハッカーLazarus Groupであることを確認し、その攻撃手法を明らかにしました。
app_icon
ChainCatcher Building the Web3 world with innovations.