BTC $82,936.21 +0.40%
ETH $2,488.09 -1.63%
BNB $740.63 -2.15%
XRP $1.38 -1.66%
SOL $109.92 -2.24%
TRX $0.3323 -0.58%
DOGE $0.0845 -3.01%
ADA $0.2371 -4.23%
BCH $274.55 -7.44%
LINK $12.79 -1.40%
HYPE $85.45 -0.41%
AAVE $168.74 -1.83%
SUI $1.05 -3.55%
XLM $0.1925 -3.25%
ZEC $1,216.30 +0.63%
AAPL $334.08 -1.11%
AMZN $260.23 +0.57%
GOOGL $351.72 +0.10%
MSFT $533.03 +0.34%
META $723.07 +0.20%
NVDA $231.52 -2.25%
TSLA $387.99 +4.04%
SNDK $1,603.67 -2.81%
INTC $106.72 -2.65%
SPCX $163.81 -0.62%
MU $1,024.55 -4.21%
AMD $614.57 -3.46%

資産が盗まれた

すべて
記事
速報

Ledgerは東南アジアのユーザー資産が盗まれた事件を調査中で、CryptoBilisのディーラー機器が関与しています。
加密ハードウェアウォレットメーカーのLedgerは、東南アジアのユーザーに関わる資産盗難事件を調査中で、関連するユーザーはディストリビューターのCryptoBilisを通じてデバイスを購入していました。LedgerはCryptoBilisに販売および出荷の一時停止を要求し、過去90日以内にこのディストリビューターからデバイスを購入したユーザーにはデバイスの初期化を行わないように提案しました。すでに設定を完了している場合は、新しいニーモニックフレーズを使用して新しいLedger署名デバイスを作成し、資産を新しいウォレットに移動する必要があります。オンチェーン調査員のSpecterは、この事件によりビットコイン、イーサリアム、トロンネットワーク上の数百のウォレットが盗まれ、8600万ドル以上の損失が発生したと推定しています。セキュリティ研究者のtanuki42は、損失が7200万ドルを超えていると以前に推定し、金額はまだ増加していると述べています。現在、事件の具体的な原因と関与したデバイスにセキュリティの脆弱性が存在するかどうかは、調査確認を待っています。
first_img データ:アメリカ政府のアドレスがハッカーに侵入された疑い、2000万ドルの暗号資産が盗まれた

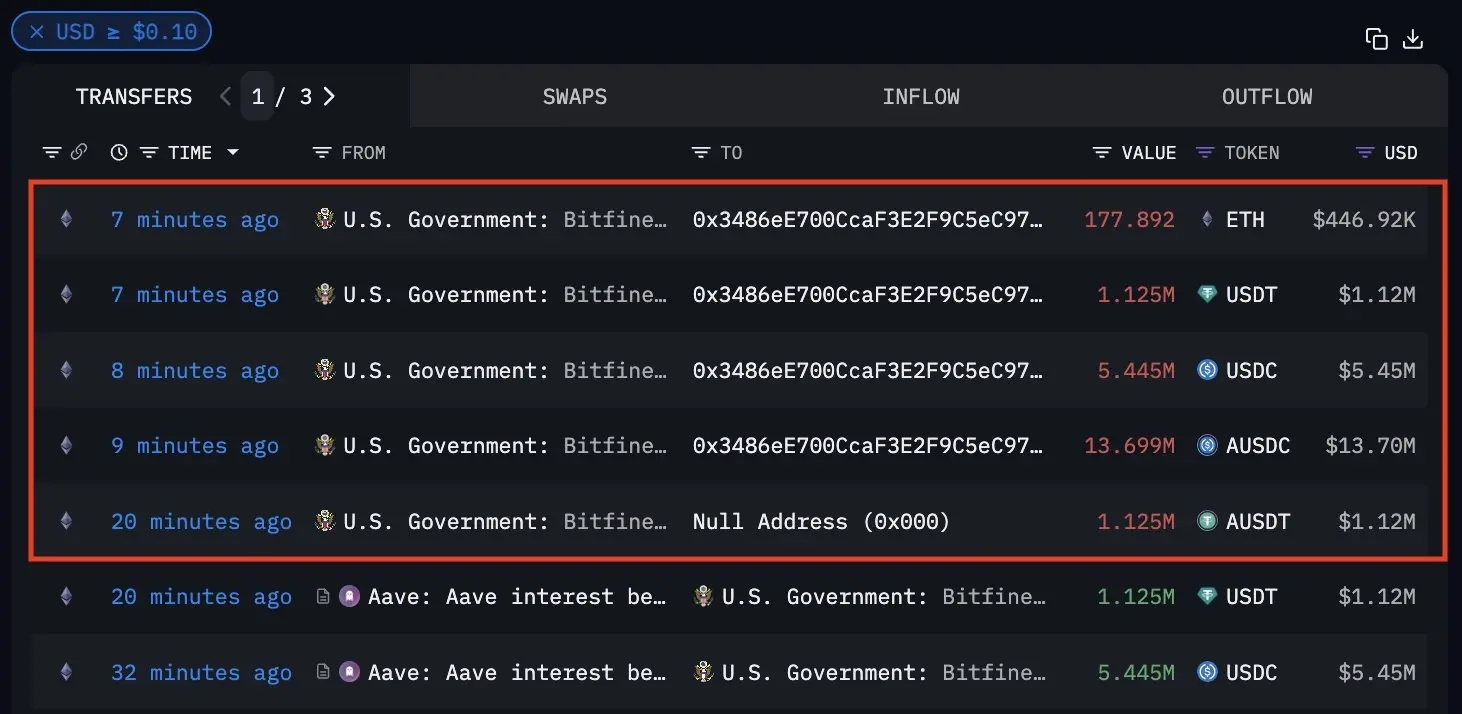
ChainCatcher のメッセージによると、Arkham の監視により、アメリカ政府に関連する暗号通貨ウォレットがハッキングされた疑いがあり、約 2000 万ドルの資産が盗まれました。盗まれた資金は、2016 年の Bitfinex 取引所ハッキング事件でアメリカ政府に押収された一部の資金に由来しています。攻撃者は、盗んだ資金を「0x348」で始まるウォレットアドレスに移転しました。盗まれた資産には、USDC、USDT、aUSDC、ETH などのさまざまな暗号通貨が含まれています。Arkham の報告によると、ハッカーは安定コインをイーサリアムに交換し、マネーロンダリングサービスに関連すると思われるアドレスを通じて資金洗浄を行い始めています。具体的には、攻撃されたアメリカ政府のアドレスは 0xc9E6E51C7dA9FF1198fdC5b3369EfeDA9b19C34c であり、このアドレスは以前に 9 つの異なる政府押収アドレスから Bitfinex ハッキングに関連する資金を受け取っていました。その中には、Bitfinex ケースの裁判所文書で名指しされたアドレス 0xE2F699AB099e97Db1CF0b13993c31C7ee42FB2ac も含まれています。以前のニュースによると、アメリカ政府のアドレスは Aave から 657 万ドル相当の安定コインを引き出し、その後 2135 枚の ETH に交換されました。
データ:アメリカ政府のアドレスがハッカーに侵入された疑い、2000万ドルの暗号資産が盗まれた

Beosin:インド取引所wazirxのマルチシグウォレットの管理者プライベートキーの漏洩により資産が盗まれた

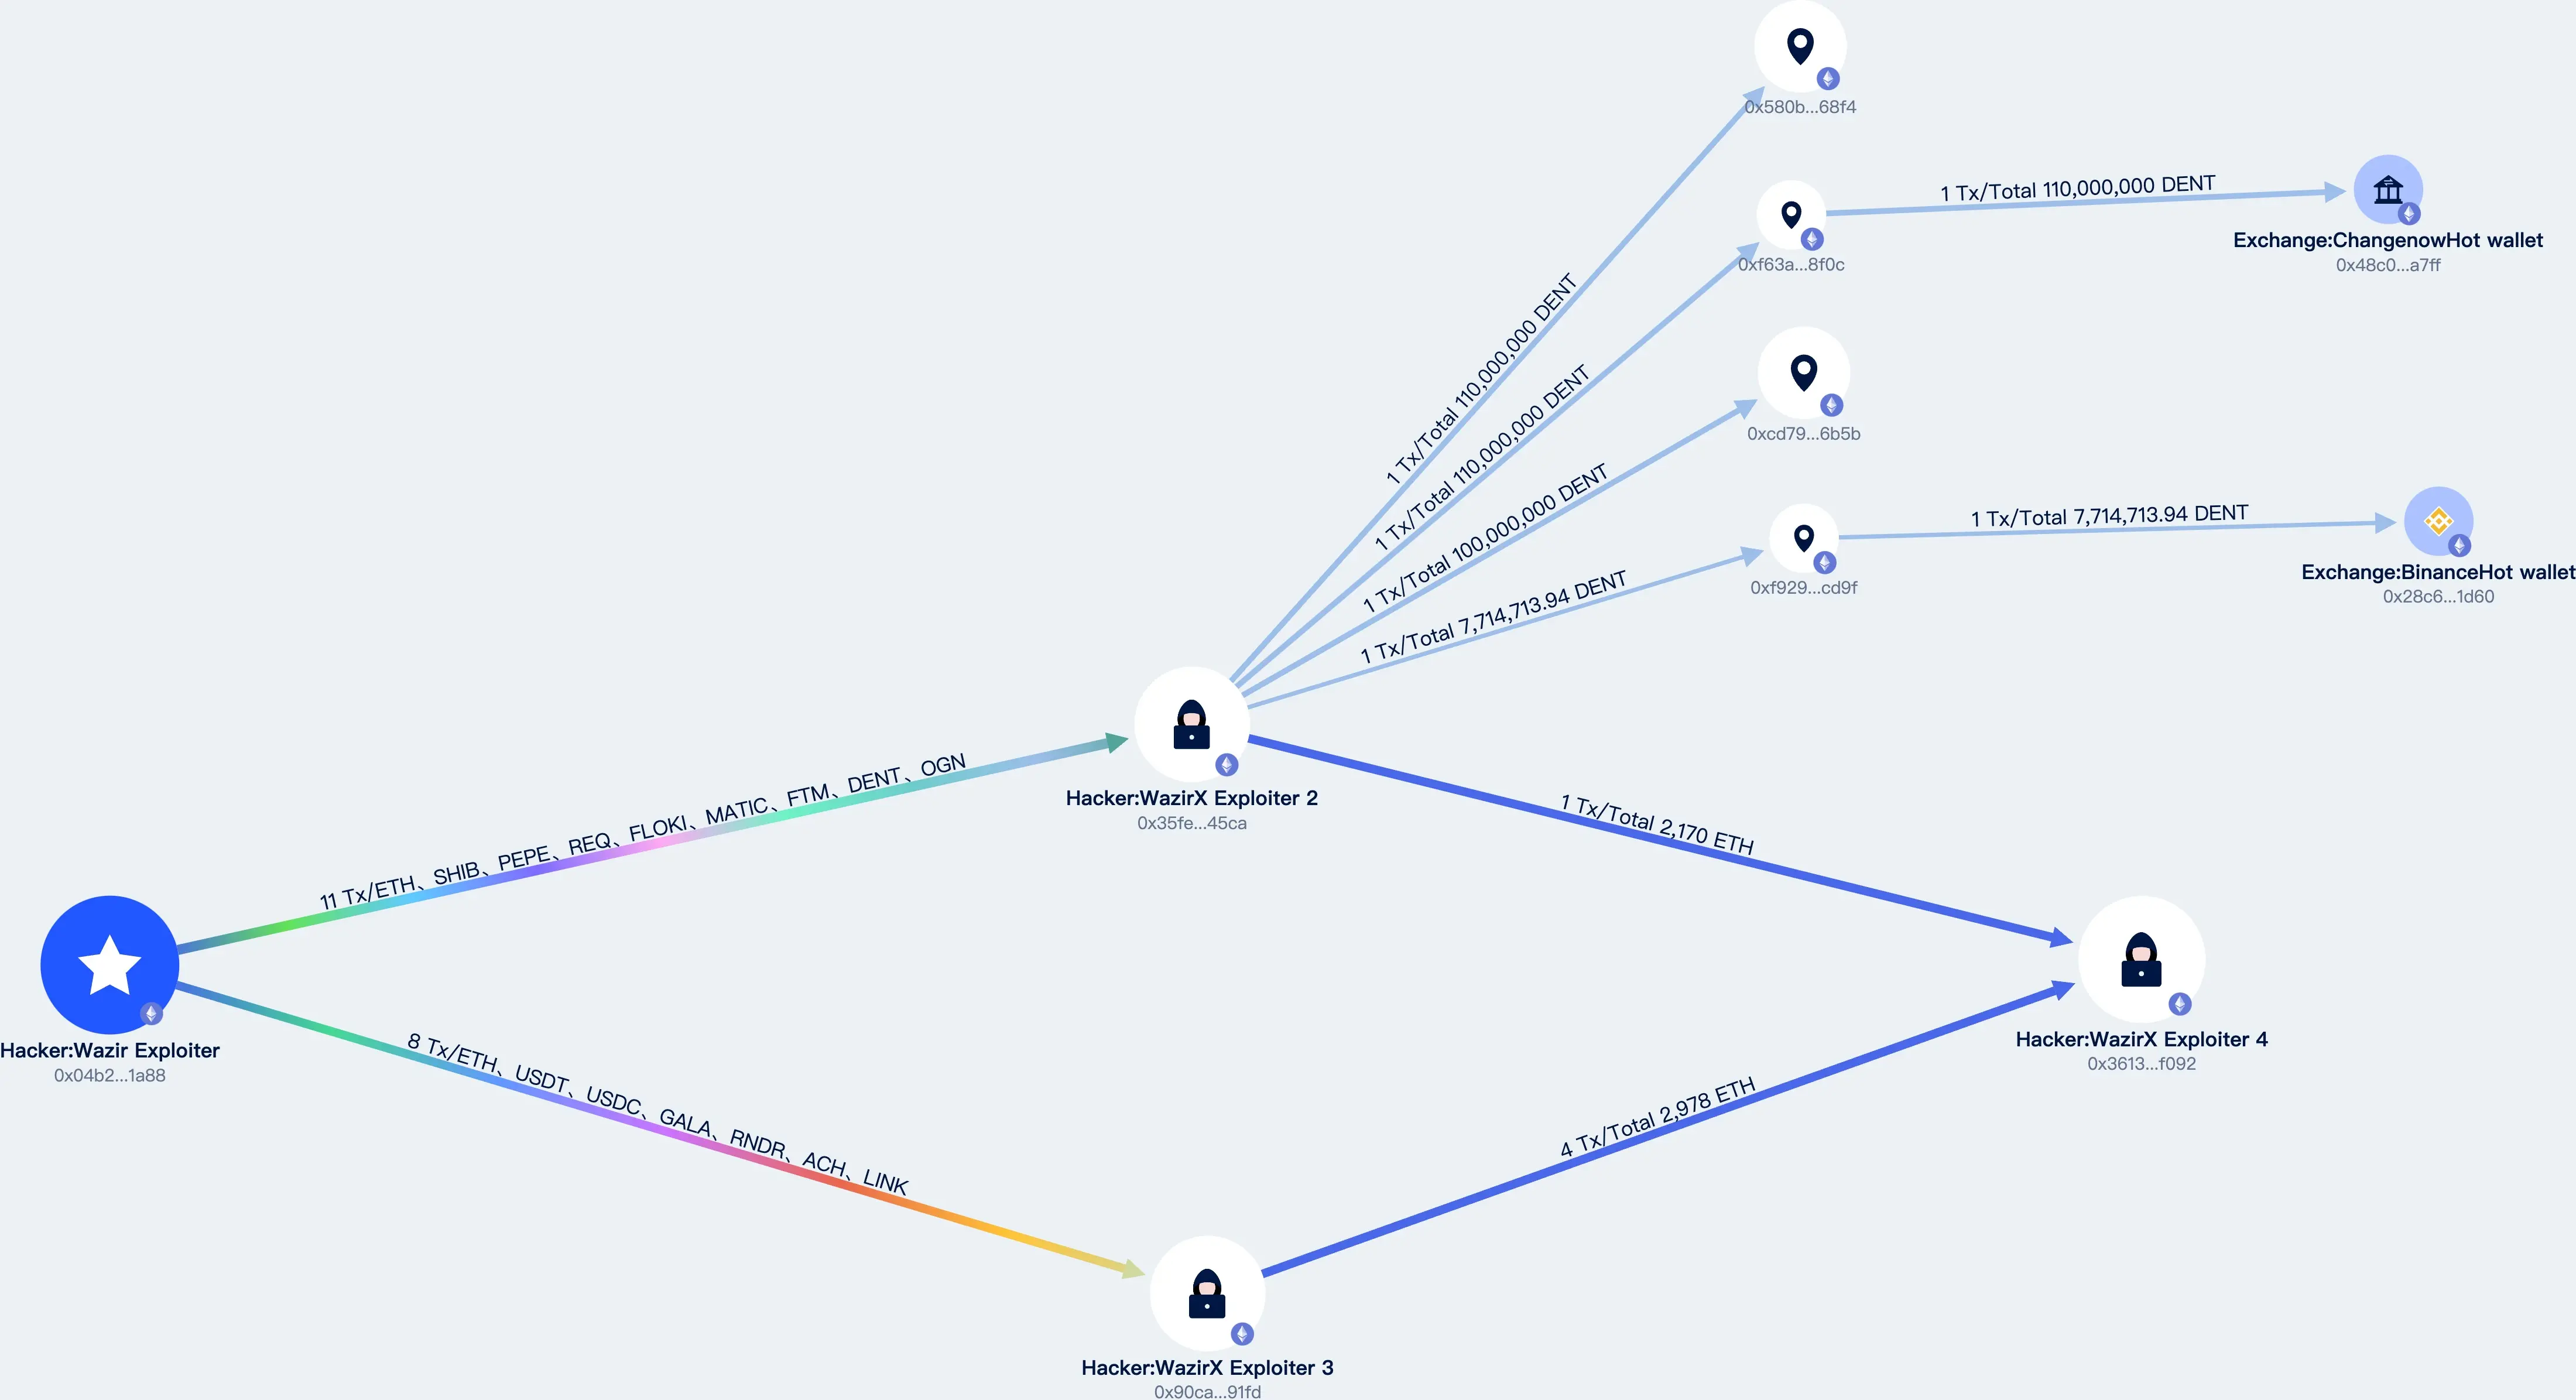
ChainCatcher のメッセージによると、Beosin Alert の監視警告により、インドの取引所 WazirX が攻撃を受け、攻撃者が取引所のマルチシグウォレット管理者の署名データを取得し、ウォレットのロジックコントラクトを変更して、ウォレットが誤ったロジックを実行し、資産を盗むことが判明しました。攻撃者アドレス:0x6eedf92fb92dd68a270c3205e96dccc527728066被攻撃アドレス:0x27fd43babfbe83a81d14665b1a6fb8030a60c9b4攻撃者の行動に基づき、マルチシグウォレットの管理者の秘密鍵が漏洩したことが原因と推測され、Beosin は攻撃原因を以下のように簡潔に分析しました:攻撃者が攻撃コントラクトをデプロイ:0x27fd43babfbe83a81d14665b1a6fb8030a60c9b4。このコントラクトの機能は、本コントラクトで指定されたトークン資産を引き出すことです。攻撃者は WazirX のマルチシグウォレット管理者の署名データを取得し、ウォレットのロジックコントラクトを既にデプロイされた攻撃コントラクトに変更しました。対応する取引は:https://etherscan.io/tx/0x48164d3adbab78c2cb9876f6e17f88e321097fcd14cadd57556866e4ef3e185d攻撃者は WazirX のマルチシグウォレットにトークン引き出し取引を提出しました。代理モードのメカニズムにより、ウォレットコントラクトは delegatecall を使用して攻撃コントラクトの関連関数を呼び出し、ウォレットのトークンを移動させます。盗まれた資金の一部のフローチャートによると、現在のところ、ハッカーは一部の資金を Changenow と Binance 取引所に移転させたようです。
Beosin:インド取引所wazirxのマルチシグウォレットの管理者プライベートキーの漏洩により資産が盗まれた
app_icon
ChainCatcher Building the Web3 world with innovations.