BTC $81,643.46 -0.68%
ETH $2,421.03 -0.99%
BNB $721.69 -0.80%
XRP $1.31 -1.87%
SOL $104.31 -1.07%
TRX $0.3351 +0.94%
DOGE $0.0809 -0.15%
ADA $0.2257 -1.68%
BCH $275.35 -0.77%
LINK $12.34 -1.05%
HYPE $80.11 -2.12%
AAVE $154.90 -1.38%
SUI $1.02 -1.24%
XLM $0.1812 -1.05%
ZEC $1,144.33 -6.48%
AAPL $343.48 +0.51%
AMZN $249.79 -1.61%
GOOGL $339.52 -2.74%
MSFT $528.28 -1.70%
META $707.41 -3.79%
NVDA $214.10 -1.46%
TSLA $352.68 -2.80%
SNDK $1,287.05 -7.13%
INTC $89.15 -6.41%
SPCX $145.55 -2.16%
MU $870.95 -6.03%
AMD $525.79 -5.65%

zoom

すべて
記事
速報

研究者は20未満のAIプロンプトを使用してZoomの脆弱性を発見し、24時間以内に攻撃チェーンを構築しました。

Decrypt の報道によると、イスラエルのサイバーセキュリティ企業 ASecurity が発表した報告書によれば、ある研究者が公開されている AI モデルを使用し、24 時間以内に 20 件未満のプロンプトを通じて Zoom の注釈ツールに複数の脆弱性を発見し、利用可能な攻撃チェーンを構築したとのことです。この脆弱性は CVE-2026-53413、CVE-2026-53414、CVE-2026-53415 と番号付けされており、攻撃者は会議中に被害者の操作なしでリモートでコードを実行し、デバイスを制御し、データを盗み、マイクやカメラを起動することができます。この攻撃は Windows、macOS、Linux、Android および iOS 版の Zoom で有効であることが確認されており、ASecurity はそのレベルを「国家級」と称しています。従来、このような利用ツールを構築するには専門チームが数ヶ月の作業と巨額の予算を必要としました。ASecurity は 6 月 10 日に Zoom に最初の脆弱性を報告し、Zoom は 6 月 22 日から 7 月 20 日の間に修正を順次公開しましたが、エンドツーエンドの暗号化会議におけるサーバー側の防護は悪意のあるメッセージをフィルタリングできず、ユーザーは手動で更新する必要があります。Zoom のスポークスマンは問題が解決されたことを確認し、ユーザーに最新バージョンを維持するように勧めました。

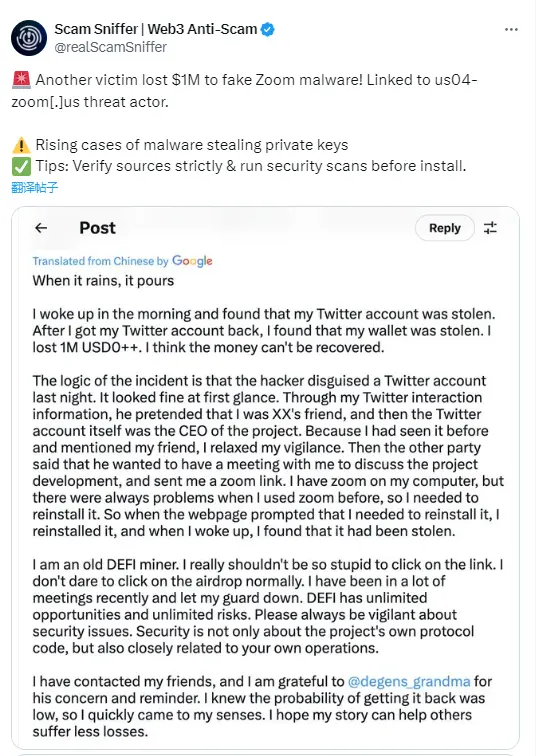
セキュリティアライアンス:北朝鮮のハッカーによる「偽Zoom」ソフトウェア攻撃が日常的な脅威となり、3億ドル以上の資産を盗み取る

ネットセキュリティの非営利団体 Security Alliance は、現在、北朝鮮のハッカーによる詐欺の試みが毎日複数発見されていると警告しています。これらの攻撃は、偽の Zoom 会議を通じて被害者を誘い込むものです。この詐欺手法は、「偽の Zoom 通話」において被害者にマルウェアをダウンロードさせ、パスワードや秘密鍵を含む敏感な情報を盗み取るものです。セキュリティ研究者の Taylor Monahan は、この戦術がユーザーから 3 億ドル以上の資産を奪っていると警告しています。詐欺は通常、Telegram アカウントから送信されたメッセージから始まります。このアカウントはしばしば被害者の「知人」に属しています。知人の身分のため、被害者は警戒心を緩めます。その後、会話は自然に「Zoom で昔話をする」招待に移行します。通話が始まると、ハッカーは音声の問題が発生したふりをし、「パッチファイル」と称するものを送信します。被害者がそのファイルを開くと、デバイスにマルウェアが植え付けられます。その後、ハッカーは「また今度」と言ってこの偽の通話を終了します。

分析:Venus 1300 万ドルのフィッシング攻撃事件はLazarusハッカー組織によるもので、偽装されたZoom会議の招待から発生した。

ChainCatcher のメッセージ、EurekaTrading の創設者 Kuan Sun がツイートでフィッシング攻撃によって 1,300 万ドルを失いかけたことを振り返る:2025 年 9 月 2 日、彼のウォレットに約 1,300 万ドルの資産が Lazarus ハッカーグループに盗まれそうになり、セキュリティチームが緊急対応し、最終的に資金を回収した。発端は一見正常な Zoom 会議の招待で、実際には巧妙に仕掛けられたフィッシングトラップだった。ハッカーは「半熟人」の関係、ディープフェイク動画、偽の Rabby プラグインを利用して、被害者の Venus ポジションに特化した攻撃を行った。偽のプラグインを信じて withdraw を実行したことで、資産が連帯責任で移動されるリスクにさらされた。PeckShield、SlowMist、Venus および複数のセキュリティチームが迅速に対応し、プロトコルを一時停止しリスクを調査し、最終的に資金の盗難を防いだ。ハードウェアウォレットは万能ではなく、プラグインやフロントエンドがハイジャックされるリスクは依然として存在する;Zoom リンク、アップグレードポップアップ、半熟人の関係はすべて攻撃の入り口となる可能性がある。
app_icon
ChainCatcher Building the Web3 world with innovations.