BTC $80,571.75 -0.86%
ETH $2,374.01 -0.53%
BNB $735.35 +0.69%
XRP $1.29 -1.54%
SOL $102.34 -1.28%
TRX $0.3295 +0.35%
DOGE $0.0785 -0.61%
ADA $0.2104 -0.88%
BCH $279.98 +1.45%
LINK $11.77 -1.73%
HYPE $76.53 -1.26%
AAVE $143.29 -2.74%
SUI $0.9549 -2.05%
XLM $0.1724 -1.78%
ZEC $1,175.46 -3.23%
AAPL $347.61 -0.12%
AMZN $248.93 -0.64%
GOOGL $321.58 -0.86%
MSFT $525.01 +0.91%
META $641.41 -0.88%
NVDA $211.12 -0.86%
TSLA $372.12 -0.95%
SNDK $1,236.93 -1.32%
INTC $86.66 +1.14%
SPCX $147.63 +0.14%
MU $880.93 +2.94%
AMD $517.50 +1.35%

drainer

すべて
記事
速報

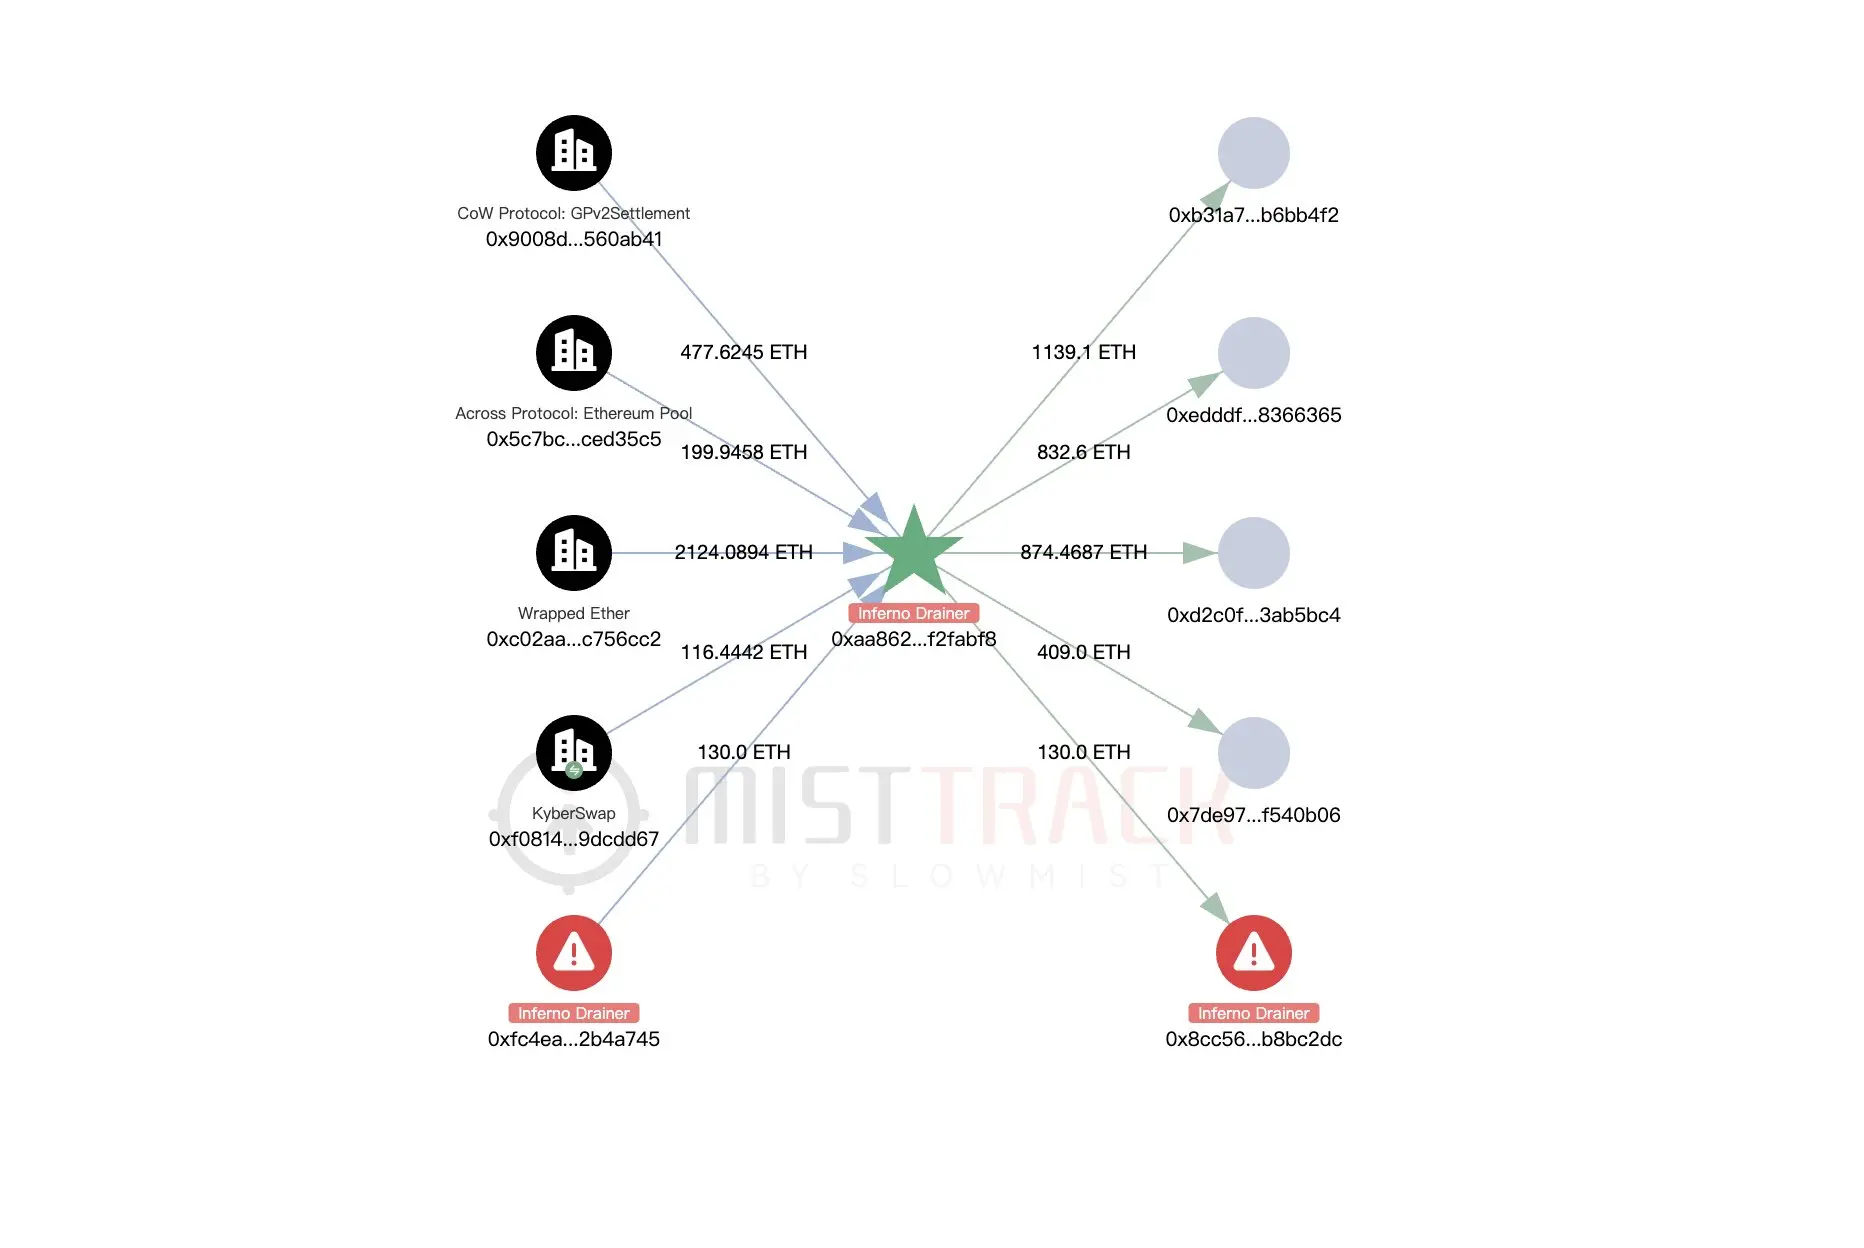
Inferno DrainerはEIP-7702を利用して新型フィッシング攻撃を実施し、ユーザーが一度に15万ドルの損失を被る結果となりました。

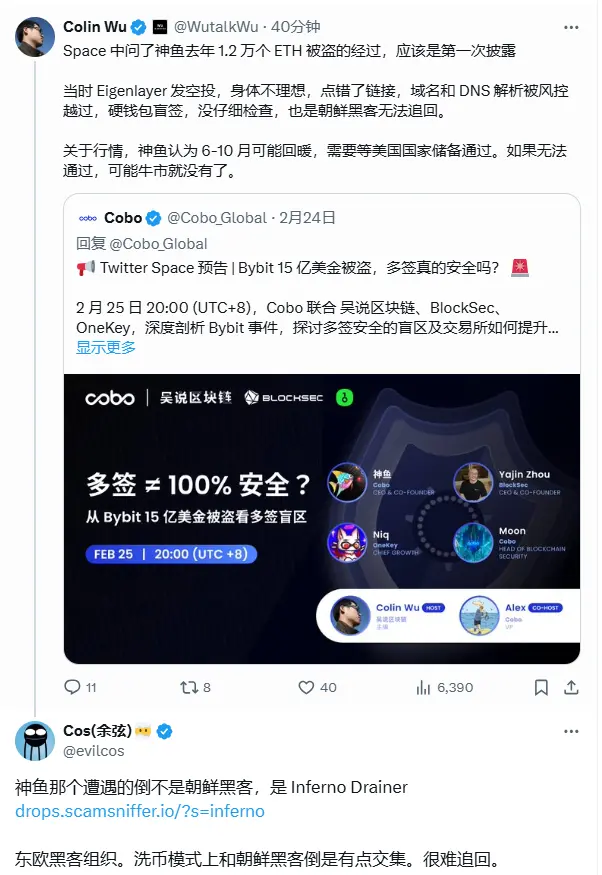
ChainCatcher のメッセージによると、beincrypto の報道で、ブロックチェーンセキュリティプラットフォーム Scam Sniffer が、著名なフィッシング組織 Inferno Drainer が最近イーサリアムの EIP-7702 機能を利用して新たな攻撃を仕掛け、ユーザーが一度に 15 万ドルの損失を被ったと明らかにしました。EIP-7702 はイーサリアムの Pectra アップグレードにおける提案で、外部アカウント(EOA)が取引中に一時的にスマートコントラクトウォレットとして振る舞うことを許可します。攻撃者はこれを利用して、承認された MetaMask ウォレットを通じてユーザーの資産を一括で移転させ、ウォレットの権限を直接制御するのではありません。慢雾科技の創設者である余弦氏は、この種の攻撃が従来の秘密鍵の盗難から、"execute" コマンドを利用してバックグラウンドで悪意のある承認を実行する形に進化したと述べています。セキュリティ専門家は、ユーザーに対して定期的にトークンの承認状態を確認し、Etherscan などのツールを使用して異常な委任行為を特定し、潜在的なリスクを防ぐことを推奨しています。
CPR:悪意のあるソフトウェアInferno Drainerが依然として活動中で、過去6ヶ月で900万ドルの暗号資産を盗んでいます。

ChainCatcher のメッセージによると、Decrypt の報道では、ネットワークセキュリティ会社 Check Point Research(CPR)の最新レポートが、2023年11月に運営停止を宣言した暗号通貨窃盗マルウェア Inferno Drainer が依然として活動しており、過去6ヶ月で900万ドル以上を盗んだことを示しています。このマルウェアは、3万以上の暗号ウォレットを攻撃し、主にイーサリアムと BNB Chain のユーザーをターゲットにしています。研究者たちは、Inferno Drainer のスマートコントラクトが2023年に展開された後も継続して運用されていることを発見しました。最新バージョンは、使い捨てスマートコントラクトとオンチェーン暗号設定を採用しており、隠密性が大幅に向上しています。そのコマンドコントロールサーバーはプロキシシステムを通じて混乱した通信を行い、攻撃の追跡を難しくしています。最近、このマルウェアは有名な Discord ボット Collab.Land の認証インターフェースを偽造してフィッシングを実施し、「微細な視覚的差異」を利用してユーザーに悪意のある取引に署名させるよう誘導しています。CPR は、正規の Collab.Land 自体がウォレット署名の検証を必要とするため、経験豊富なユーザーでも警戒心が薄れる可能性があると警告しています。CPR は、ユーザーがウォレットを接続する前にプラットフォームの真偽を必ず確認することを推奨しています。
app_icon
ChainCatcher Building the Web3 world with innovations.