바이낸스에서 560억 달러가 도난당한 사건에 대해 이야기해 봅시다
 핵심 관점


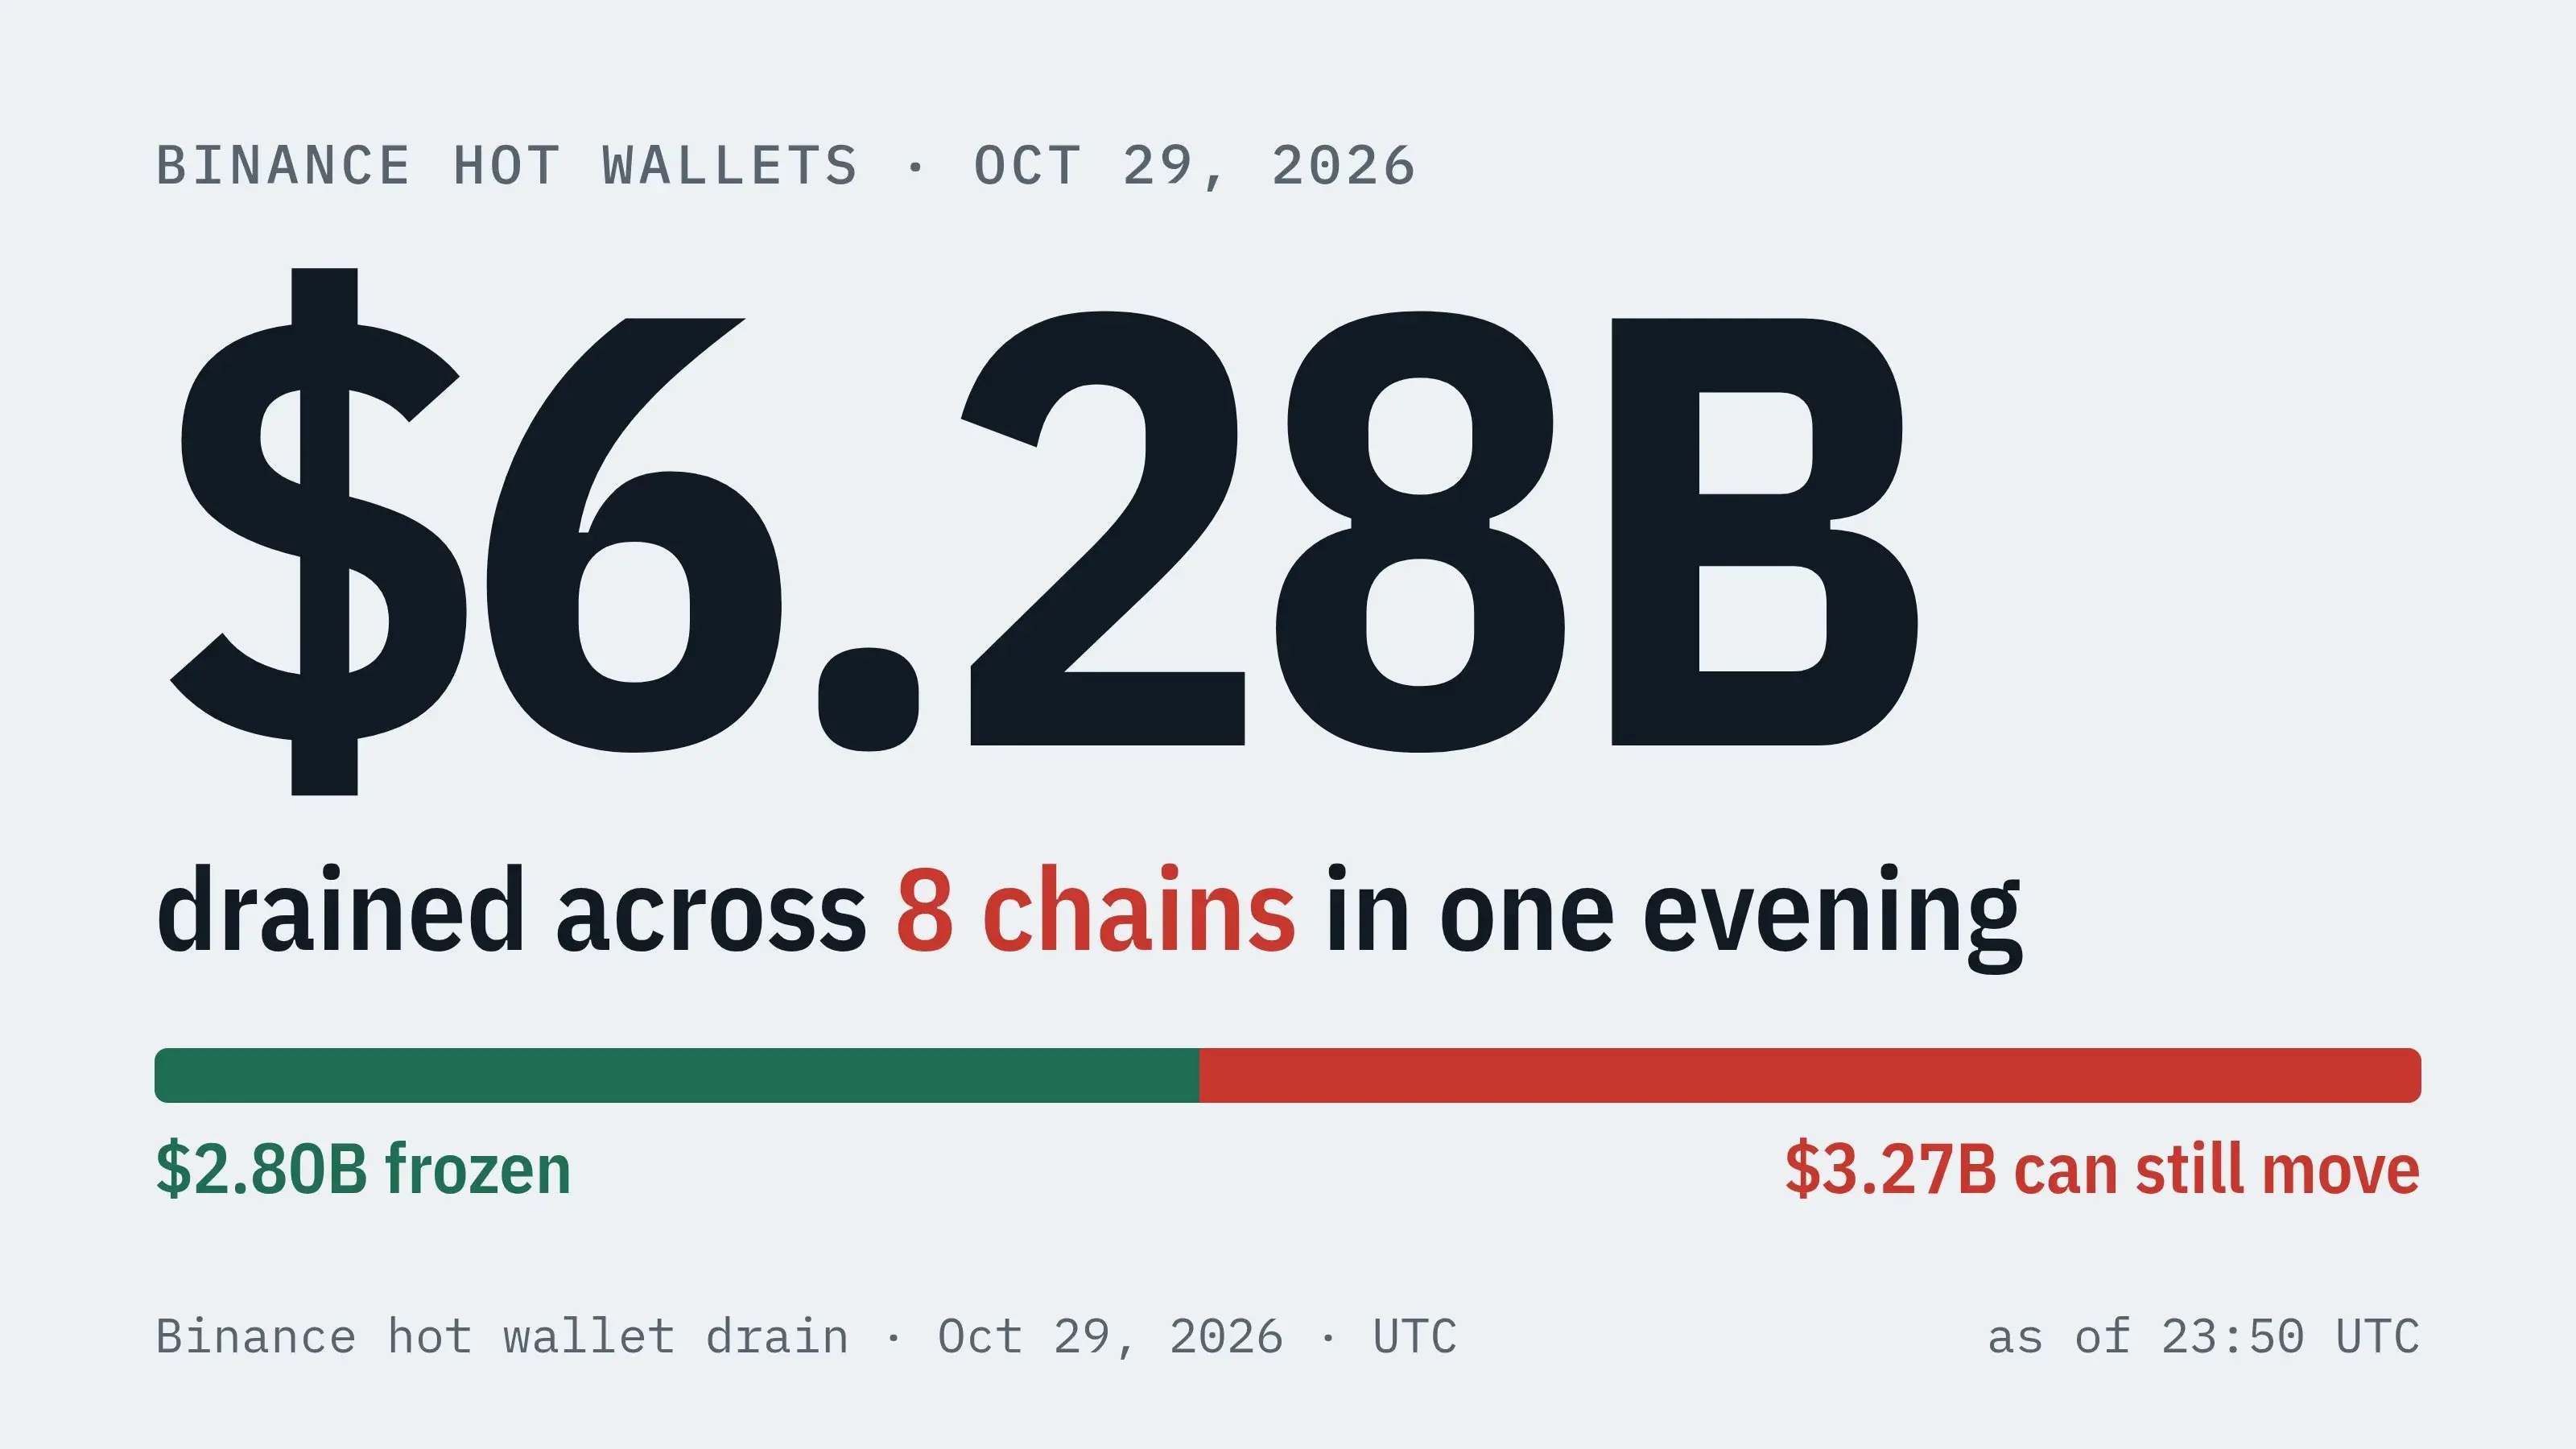
 바이낸스에서 50억 달러가 도난당했으며, 이는 암호화폐 역사상 최대의 해킹 공격입니다.
저자: Seven Research
오늘은 비교적 일찍 일어났고, 네 시나 다섯 시에 깼습니다. 트위터를 열어보니, 전부 바이낸스 해킹 소식이었습니다.
아침에 몇몇 보안 기관의 트윗을 따라가 보니, 이번 해킹으로 도난당한 금액이 정말 무시무시했습니다. 처음에 폭로된 몇 개의 핫 월렛에서 유출된 총 규모는 약 500억 달러 이상(최고 기준으로 550억에서 580억 달러까지)으로 추정됩니다. 이더리움 체인에서만 보면, 실질적으로 털린 몇 개의 핵심 핫 월렛은 330억에서 350억 달러 사이입니다. 지난해 초 바이비트에서 도난당한 15억 달러의 기록을 직접 깨뜨리며, 암호화폐 역사상 최대의 해킹 사건으로 기록되었습니다.
이후 여러 방면의 협력을 통해 거의 300억 달러에 가까운 금액이 동결되었습니다. 이번 스테이블코인 발행사들은 반응이 꽤 빨랐습니다. 사건 발생 약 40분 후, 테더는 15.7억 달러의 USDT를 동결했고, 서클은 8.23억 달러의 USDC를 동결했으며, 리플도 2억 달러를 차단했습니다. 그럼에도 불구하고 해커는 불과 몇 분 만에 25만 개 이상의 ETH(약 5.7억 달러 가치)와 많은 동결할 수 없는 토큰을 전송했습니다.
도난의 원인에 대해서는 현재로서는 권한이 매우 큰 주 개인 키가 유출된 것으로 보입니다.
보안 팀 블록에이드가 밝혀낸 과정은 꽤 충격적입니다. 베이징 시간으로 오늘 새벽 4시 21분, 해커는 먼저 토네이도 캐시에서 ETH를 약간 인출한 후, 바이낸스의 핵심 핫 월렛 "Binance 14"를 대상으로 EIP-7702 권한 거래를 시작했습니다. 당시 핫 월렛은 사용자들의 일상적인 출금을 정상적으로 처리하고 있었고, 해커는 실시간 Nonce(거래 순서 번호)를 알지 못했기에, 손에 쥐고 있던 개인 키로 50개의 연속 거래를 무작위로 서명하여 보냈고, 결과적으로 실제로 맞아떨어져 핫 월렛의 실행 권한을 미리 작성한 악성 계약에 연결시켰습니다.
권한을 얻은 지 불과 3분 후(4시 24분), 해커는 한 거래로 Binance 14에서 16.7만 개의 ETH, 16억 개 이상의 USDT 및 60종 이상의 토큰을 빼냈습니다. 더 심각한 것은, Binance 14가 체인상에서 또 다른 스마트 월렛(핫 월렛 34)의 소유자였고, 4시 41분에 해커는 그 지갑에서 7.8억 USDC를 빼내버렸습니다. 이런 방식은 계약의 취약점이 아니라, 주 개인 키가 이미 해커의 손에 완전히 넘어간 것입니다.
사건 발생 후 CZ도 트위터에 해킹당한 것 같다고 인정했습니다. 현재 바이낸스는 출금을 중단했으며, 바이낸스 알파도 중단되었습니다. 아침에 출금을 시도했지만, 계속해서 멈춰 있었고, 실제로 큰 영향을 미쳤습니다.
트위터에서 많은 KOL들이 꽤 낙관적인 것 같고, 바이낸스가 큰 손실을 감당할 수 있다고 생각하지만, 저는 이것이 매우 심각한 사고라고 느낍니다. 시장 상황은 이미 매우 솔직해졌습니다. BTC는 순간적으로 79,000 달러를 깨뜨렸고, BNB는 거의 7% 하락했습니다. 사건 발생 한 시간 만에 전체 네트워크에서 6.28억 달러가 폭발했습니다(6억 이상이 매수 포지션). 다른 더 세부적인 기술적 사항은 나중에 AI를 사용해 요약한 기사를 작성해 여러분께 보여드리겠습니다.
여러분은 이전에 쓴 기사 "암호화폐 거래소가 또 해킹당해 3.5억 달러, 암호화폐가 왜 북한 해커의 '현금 인출기'가 되었는가? 북한의 라자루스는 어떤 존재인가?"를 확인해 보세요.
그리고 저는 지금 여러분이 가장 경계해야 할 것은 바이낸스가 손실을 감당할 수 있는지가 아니라, 이 사건이 촉발한 일련의 기관 반응입니다.
현재 바이낸스 계좌에는 1,440억 달러의 자산이 쌓여 있으며, 많은 기관의 자금과 비즈니스가 모두 여기에 묶여 있습니다. 사실 오늘 새벽 연쇄 반응이 이미 시작되었습니다: 해커가 자금을 확보한 후, 첫 번째 시간에 체인에서 Aave에 권한을 부여했으며, 명백히 도난당한 수십만 개의 ETH를 예치하여 깨끗한 스테이블코인을 빌리려 했고, 이 문제를 DeFi 프로토콜에 떠넘기려 했습니다. 이로 인해 Aave는 이더리움 메인넷의 V3 시장을 긴급히 동결했습니다. 솔라나의 대출 선두주자 카미노도 대출 풀을 중단했습니다. 게다가 이번에 도난당한 것은 바이낸스 자체의 수익 자산인 wBETH로, 만약 해커가 체인에서 강제로 가격을 떨어뜨려 탈피하게 된다면, 체인에서 wBETH를 순환 대출로 레버리지를 건 대규모 투자자와 기관들은 연쇄 청산에 직면할 것입니다.
또한 현재 시장의 대부분의 시장 조성자와 양적 기관의 주요 자금과 주요 보증금 계좌는 바이낸스에 있습니다. 많은 기관이 교차 거래나 헤지를 하고 있으며, 바이낸스가 갑자기 출금을 중단하자 그들의 자금 체인 은 즉시 막혔습니다. 만약 시장이 계속해서 급격히 변동한다면, 그들은 바이낸스에서 자금을 인출하여 다른 곳의 보증금을 보충할 수 없게 되어, 스스로 청산을 피하기 위해 다른 거래소와 체인에서 포지션을 청산해야 하고, 강제로 현금을 회수해야 합니다. 이것이 바로 명백히 도난당한 것은 이더리움 계열의 자산인데, 오늘 솔라나와 많은 알트코인이 오히려 폭락한 이유입니다.
더군다나 많은 2, 3선의 작은 거래소, 금융 플랫폼, 심지어 많은 프로젝트 팀의 국고도 있습니다. 그들은 깊이가 없고, 본질적으로는 자금을 모아 바이낸스의 기관 계좌에 두고 이자를 받거나 헤지를 하고 있습니다. 만약 바이낸스가 출금을 중단하는 시간이 조금만 길어지면, 바이낸스에 자금을 묶어둔 기관과 작은 플랫폼은 즉시 유동성 위기에 직면하게 될 것입니다.
이 이야기를 하고 싶은 이유는, 제가 이전에 프로젝트 팀에서 일한 경험이 있고, 몇 차례 소규모 해킹 공격을 겪었기 때문입니다.
당시 주로 커뮤니티에 피싱 링크를 배포하는 것이었습니다. 가장 기억에 남는 사건은 새벽 네 시나 다섯 시에 발생했으며, 아시아 팀이 가장 깊이 잠들었을 때 해커가 Discord의 모드 계정을 대상으로 피싱을 시도하여 권한이 큰 계정을 탈취한 후, 커뮤니티에 피싱 링크를 배포하여 결국 한 사용자가 피해를 입었습니다.
오늘 네 시가 넘어서 바이낸스 해킹 소식을 보고, 시간대가 우연의 일치인 것 같고, 저도 약간의 자금이 그 안에 있습니다.
최근 해커들이 AI의 능력을 활용하는 것이 더 강해진 것 같은 느낌이 듭니다. 물론 AI가 직접 암호학을 뚫었다고 말하는 것은 아니지만, 우리 일반인들도 AI를 통해 자신의 능력을 확대할 수 있는 것처럼, 해커가 AI를 사용하면 더 강력한 공격 수단을 가지게 됩니다. 지난달(9월 24일) Bitget이 제3자 보안 소프트웨어의 0-day 취약점으로 새벽에 3.8억 달러를 도난당한 사건부터 오늘 Polymarket이 제3자 서비스 제공업체에 의해 해킹되어 거래가 중단된 사건까지, 단 한 달 만에 주요 플랫폼들이 연이어 공격을 받았습니다.
저 개인의 의심은 바이낸스나 관련 팀 내부에서도 AI를 사용하고 있으며, 사용 과정에서 일부 핵심 정보가 우연히 유출되었을 가능성이 있다는 것입니다. 많은 운영자나 개발자들이 종종 충분한 보안 의식이 부족하며(이 부분은 저 자신도 반성하고 있습니다), 예를 들어 번거로움을 피하기 위해 환경 설정이나 권한 논리가 포함된 내용을 AI에 직접 제공하여, 무의식적으로 해커의 자동화 도구가 취약점을 잡아내는 기회를 제공했을 수 있습니다.
이번 사건은 검은 백조 사건의 중첩처럼 느껴집니다: 어제 구글의 실적 발표가 폭발적으로 나왔고, 단 분기 자본 지출이 514억 달러에 달하며, 자유 현금 흐름이 -91억 달러로 전환되었고, 주가는 하루 만에 10% 폭락하여 5,000억 달러의 시가 총액이 증발했습니다. 시장은 AI 거품에 대한 우려가 이미 극에 달했으며; 이어서 오늘 바이낸스에서 이런 수준의 보안 사건이 발생하자 모든 검은 백조들이 한꺼번에 모인 것처럼 보입니다.
여러분은 최근에 더욱 조심해야 하며, 연쇄 반응이 완전히 폭발하기 전, 특히 자산을 작은 거래소나 중앙화 금융에 두고 있는 친구들은 최대한 자산 안전을 보호해야 합니다:
- 거래소를 사용하지 않을 수 있다면 최대한 거래소에 두지 마세요. 앞으로 이런 사건이 점점 더 많아질 것으로 예상됩니다. 특히 자금력이 약한 2, 3선의 작은 거래소는 그들의 기본 자금이 바이낸스에 묶여 있을지 아무도 모릅니다. 다른 사람의 지급 능력에 도박하지 마세요.
- 하드웨어 지갑을 사용할 수 있다면 최대한 하드웨어 지갑을 사용하세요. 니모닉은 오프라인에 안전하게 보관하고, 평소에 체인에서 불분명한 권한을 무작위로 서명하지 마세요(현재 EIP-7702가 도입되어, 무작위로 권한을 서명하면 전체 지갑 권한이 넘어갈 수 있습니다).
- 멀티 시그를 사용할 수 있다면 멀티 시그를 사용하세요. 개인 대자금이나 기관의 자금 모두, 단일 개인 키는 현재의 공격 방어 환경에서 너무 취약합니다. 권한을 분산시켜 서로 다른 장치에 두는 것이 더 안전합니다.
 위험 경고
 위험 경고