








Эфириум после конференции в Мумбаи: гонка за постквантовым 2028, задержка Glamsterdam и проблемы с поставками хардфорка
 Ключевые тезисы

 Devcon 8 перенесет эволюцию Ethereum против квантовых вычислений на 2028 год, но темп в 3 хардфорка за 24 месяца сталкивается с реальными препятствиями; полное разбор кризиса Gas, EIP-8288 и секундная детерминированность.
Автор: YQ
Перевод: Shenchao TechFlow
Гид от Shenchao: На только что завершившейся конференции Devcon 8 в Мумбаи исследователь фонда Ethereum Джастин Дрейк шокировал всех, предложив полностью завершить обновление для защиты от квантовых вычислений и ИИ до конца 2028 года. Это на целый год раньше официальной дорожной карты, что означает, что базовая сеть должна будет трижды провести значительные хард-форки в течение 24 месяцев.
Криптографические алгоритмы уже готовы, но реальные возможности доставки загораются красным светом. Тестовая сеть Glamsterdam была вынуждена отложить запуск до 2027 года из-за разрушения нескольких неизменных переменных контрактов механизмом газового резервуара. Ethereum стоит на перекрестке технических идеалов и сложности системной инженерии, и как плавно перейти на новый путь, не разрушая существующую экосистему, становится самым серьезным испытанием для всей отрасли.

Основные моменты
Исследователь фонда Ethereum Джастин Дрейк на первом дне открытия Devcon 8 установил целевой срок для достижения "полной защиты от квантовых вычислений и ИИ" на декабрь 2028 года. Это на целый год раньше, чем ранее запланированный крайний срок фонда в декабре 2029 года.
Чтобы достичь этой цели до конца 2028 года, Ethereum должен будет трижды провести крупные хард-форки в течение следующих 24 месяцев. Однако, если оглянуться на историю версий Ethereum за последние несколько лет, фактический интервал между хард-форками обычно составляет от 7 до 14 месяцев.
Следующее ключевое обновление Glamsterdam после запуска тестовой сети Sepolia уже остановилось. Новый механизм переоценки "газового резервуара" неожиданно разрушил восемь основных неизменных переменных существующих смарт-контрактов, что почти гарантирует задержку обновления основной сети до 2027 года.
На уровне базовой криптографии защита от квантовых вычислений уже практически готова: алгоритмы подписи на основе хеш-функций, легковесная виртуальная машина leanVM и реализация нулевых знаний в реальном времени на уровне менее секунды уже преодолели инженерную осуществимость. В настоящее время самым большим узким местом системы больше не являются теоретические алгоритмы, а то, как плавно завершить промышленную доставку, не разрушая существующие DeFi контракты на триллионы долларов.
Обзор данных конференции в Мумбаи: более сдержанный масштаб и сосредоточенные ценности
Восьмая конференция разработчиков Ethereum (Devcon 8) проходила с 3 по 6 ноября 2026 года в Jio World Centre в Мумбаи, Индия, что стало первым визитом Devcon на Южноазиатский субконтинент.
С точки зрения общего масштаба, четырехдневная конференция включала 370 специализированных докладов и 399 спикеров, что на 43% меньше по сравнению с Devcon 7, проведенной в Бангкоке. Это сокращение масштаба является продуманным выбором фонда Ethereum, который недавно сократил 54 позиции, что составляет около одной пятой от общего числа сотрудников.

Изображение: Обзор основных данных и распределение тем конференции Devcon 8 в Мумбаи
Повестка конференции полностью построена вокруг ядра ценностей фонда. Две трети тем в главном зале были четко помечены миссией фонда Ethereum CROPS: устойчивость к цензуре (Censorship Resistance), открытость и прозрачность (Open Source), защита конфиденциальности (Privacy) и безопасность на базовом уровне (Security).
Среди всех тем, безопасность на базовом уровне (70 обсуждений) и защита конфиденциальности (65 обсуждений) занимают первые места по популярности, за ними следуют темы, связанные с искусственным интеллектом (57 обсуждений). Соучредитель Ethereum Виталик Бутерин в своем открывающем выступлении отметил, что современные цифровые технологии требуют от пользователей слишком много слепого доверия, но предлагают слишком мало возможностей для открытой проверки; Ethereum должен создать основу для проверяемого доверия во всех аспектах, от операционных систем и архитектуры чипов до коммуникаций и искусственного интеллекта.
Следующая конференция разработчиков (Devcon IX) официально запланирована на 11-13 октября 2027 года в Лиссабоне, Португалия.
Вперед к 2028 году: радикальный график перехода к защите от квантовых вычислений
Согласно дорожной карте Strawmap, разработанной командой архитекторов фонда Ethereum, хард-форки после Glamsterdam будут продвигаться по алфавиту: H* соответствует Hegotá, за ним следуют I, J, K* и L* версии.
На этом радикальном пути эволюции строительство постквантового Ethereum разбивается на четыре ключевых этапа:
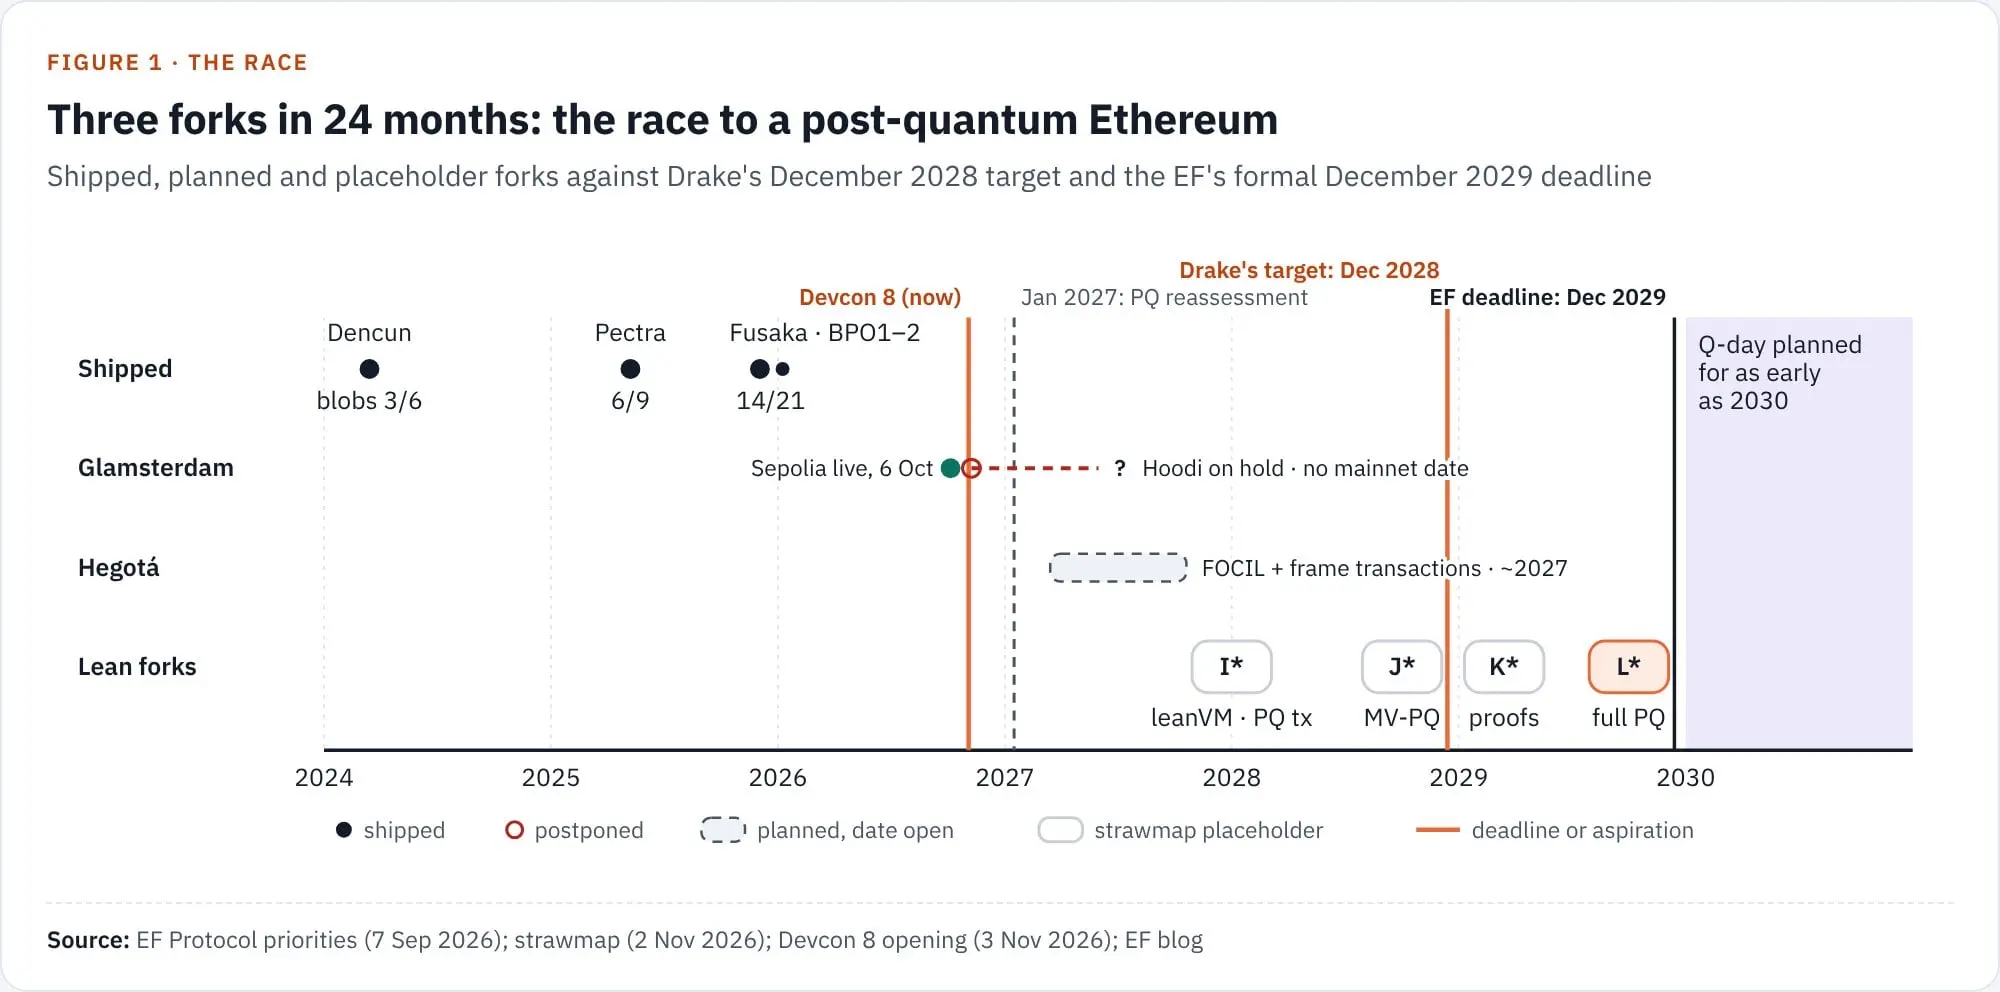
Изображение: Дорожная карта эволюции Ethereum после квантовых вычислений и расчет циклов доставки хард-форков
Первый шаг — это Hegotá, который будет запущен в 2027 году. Хотя это не чисто постквантовый хард-форк, он официально введет архитектуру "Frame Transactions", позволяя каждому аккаунту на цепи свободно связывать независимые схемы подписи, закладывая основу для полного отказа от алгоритма эллиптической кривой ECDSA в будущем.
Второй шаг — это хард-форк I, который введет суперлегковесную виртуальную машину leanVM, оптимизированную для нулевых знаний, и будет нативно поддерживать постквантовые легковесные транзакции. Третий шаг — это хард-форк J, который полностью внедрит подписи валидаторов на основе хеш-функций и постквантовую выборку данных, определяемую фондом как "минимально жизнеспособная постквантовая" (Minimum Viable Post-Quantum) защита. Наконец, в хард-форках K* и L* будет принудительно внедрено доказательство выполнения состояния и завершен окончательный цикл архитектуры Lean.
Три крупных хард-форка за 24 месяца означают, что в среднем каждый 8 месяцев необходимо успешно запустить один. Однако фактические интервалы доставки последних трех обновлений Ethereum составили 11 месяцев, 14 месяцев и 7 месяцев, и текущее состояние Glamsterdam прошло уже целых 11 месяцев с момента последнего обновления. Учитывая текущий темп доставки, достижение всех целей до конца 2028 года сталкивается с высокими реальными препятствиями.
Ощущение срочности, побуждающее основных исследователей ускорить процесс, исходит от двух внешних угроз:
Во-первых, это ускоряющееся снижение порога квантовых атак. Последние совместные исследования от Google Quantum AI, Калифорнийского университета в Беркли, фонда Ethereum и Стэнфордского университета указывают на то, что взлом существующей эллиптической кривой подписи Ethereum может потребовать менее 1200 логических кубитов (что эквивалентно менее 500000 физическим кубитам). Эта атака может быть завершена за считанные минуты, что достаточно для прямого захвата высокоценных транзакций, ожидающих упаковки в пуле памяти (Mempool).
Во-вторых, это неожиданный прорыв в криптографическом взломе с помощью искусственного интеллекта. В июле этого года компания Anthropic сообщила, что ее передовая большая модель обнаружила новый вектор атаки, снизив сложность восстановления ключа подписи HAWK-256 на основе решеток с 2 в 64 степени до 2 в 38 степени. Исследователь Джастин Дрейк прямо заявил, что отрасли необходимо заранее подготовиться к "состоянию защиты от атак", чтобы предотвратить математические взломы с помощью ИИ, которые могут опередить физические квантовые компьютеры и разрушить традиционную криптографическую систему.
Анализ сбоя Glamsterdam: что разрушил механизм газового резервуара?
Как ключевой узел, хард-форк Glamsterdam был запущен в тестовой сети Sepolia с 6 октября. Его основная цель — ввести EIP-8037 и EIP-8038, пытаясь вернуть ранее сожженный газ для выполнения в так называемый "газовый резервуар", чтобы снизить затраты на хранение состояния.
Однако 22 октября основная команда разработчиков была вынуждена срочно отозвать эту версию из второго тестового сетевого окружения. Команда по безопасности после глубокого анализа обнаружила, что этот, казалось бы, хитроумный механизм переоценки разрушил восемь основных неизменных переменных, на которые долгое время полагались существующие смарт-контракты.

Изображение: Анализ механизма газового резервуара хард-форка Glamsterdam и разрушенных неизменных переменных контрактов
В текущей архитектуре Ethereum разработчики обычно следуют ряду строгих правил: например, газовые затраты на внешние вызовы никогда не превышают лимит, установленный основной транзакцией; или транзакции, которые откатываются (Revert), не могут оказывать долговременного влияния на последующие операции.
Однако новый механизм газового резервуара разрушил эту определенность: даже полностью откатная злонамеренная подзадача может накопить невыплаченные суммы в резервуаре, что приводит к аномальному увеличению газа при выполнении последующего законного кода. Это явление не только позволяет злоумышленникам с почти нулевыми затратами насильственно подбирать соли адресов контрактов CREATE2, но и напрямую разрушает логику проверки безопасности в абстрактной системе Paymaster ERC-4337.
Запланированный на 5 ноября запуск основной тестовой сети Hoodi был полностью отложен. Основные разработчики в настоящее время все еще взвешивают, следует ли исправлять алгоритм резервуара с помощью патчей или полностью начинать заново. Из-за этого задержки, обновление основной сети Glamsterdam, вероятно, будет отложено до первого квартала 2027 года.
Реальная цена постквантового консенсуса: от хеш-подписей до агрегирования LeanVM
Если Ethereum отказывается от эллиптической кривой и переходит на хеш-подписи, это становится необратимой исторической судьбой, то базовая сеть должна будет заплатить высокую цену за пропускную способность и хранение.
В настоящее время подписи BLS, используемые валидаторами Ethereum, занимают всего 96 байт. Однако подписи на основе хеш-функций с квантовой устойчивостью (такие как SPHINCS+ или его легковесный вариант leanSPHINCS) обычно имеют размер более 4 КБ, что в 40 раз больше.

Изображение: Сравнение затрат на агрегирование постквантового консенсуса на основе хеш-подписей и LeanVM
В настоящее время в сети активно участвуют более 1,1 миллиона валидаторов. Если в каждом 12-секундном слоте блока (Slot) без разбора транслировать миллионы 4 КБ подписей, каждый слот будет генерировать более 4,4 ГБ ужасного потока данных, что мгновенно приведет к параличу любой децентрализованной сети.
Основным решением этой проблемы является внедрение виртуальной машины состояния доказательства leanVM. Используя систему доказательства STARK на уровне узлов проверки для рекурсивного сжатия огромного количества хэш-подписей, дискретная проверка тысяч узлов может быть упакована и сжата в одно короткое доказательство, что позволяет вернуть пропускную способность передачи обратно к безопасному уровню в десятки килобайт. В то же время предложение EIP-8450 создает единый реестр публичных ключей валидаторов после квантового перехода, обеспечивая плавный переход прав проверки при обновлении через форки.
Предложение EIP-8288: Позволить пулу памяти транзакций нести сложную криптографию
Чтобы также обеспечить защиту от квантовых атак на уровне выполнения транзакций, ведущие исследователи представили амбициозное и продуманное предложение EIP-8288.
Основная философия дизайна EIP-8288 очень ясна: тяжелые сложные криптографические доказательства должны быть изолированы от базового блокчейна, позволяя распределенному пулу памяти транзакций и профессиональным упаковщикам (Builder) нести вычислительное бремя.

Изображение: Рабочий процесс криптографии пула памяти транзакций EIP-8288 и рекурсивного доказательства блоков
В этой механике квантовые транзакции, инициированные обычными пользователями, при входе в пул памяти несут полные квантовые криптографические доказательства. Однако в момент, когда узел блока упаковывает транзакцию в цепь, строитель блока запускает агрегатор доказательств вне цепи, объединяя гетерогенные подписи сотен и тысяч транзакций в одно минимальное рекурсивное доказательство STARK, в конечном итоге записывая только резюме доказательства в заголовок блока.
Эта механика приносит три революционных преимущества: во-первых, фактические затраты на газ для квантовых подписей снижаются с 150000-200000 газа за прямую проверку на цепи до примерно 33000 газа; во-вторых, стоимость проверки доказательства приватной транзакции на цепи падает с миллионов газа до около 60000 газа; в-третьих, базовая сеть не требует развертывания специализированных предварительно скомпилированных контрактов (Precompile) для каждого нового алгоритма, что позволяет любым прорывам в криптографии в будущем бесшовно интегрироваться в Ethereum в виде доказательства.
Определенность завершения: Сокращение времени с более чем десяти минут до секунд
Помимо защиты от квантовых атак, еще одним ключевым прорывом, установленным на конференции в Мумбаи, является однопроходная финальность (Single Slot Finality, SSF).
На текущей основной сети Ethereum транзакция от момента упаковки в блок до получения необратимой финальности требует преодоления двух полных эпох, что в среднем занимает около 16 минут. Это значительно ограничивает эффективность расчетов для мостов между цепями, децентрализованных бирж и централизованных учреждений.
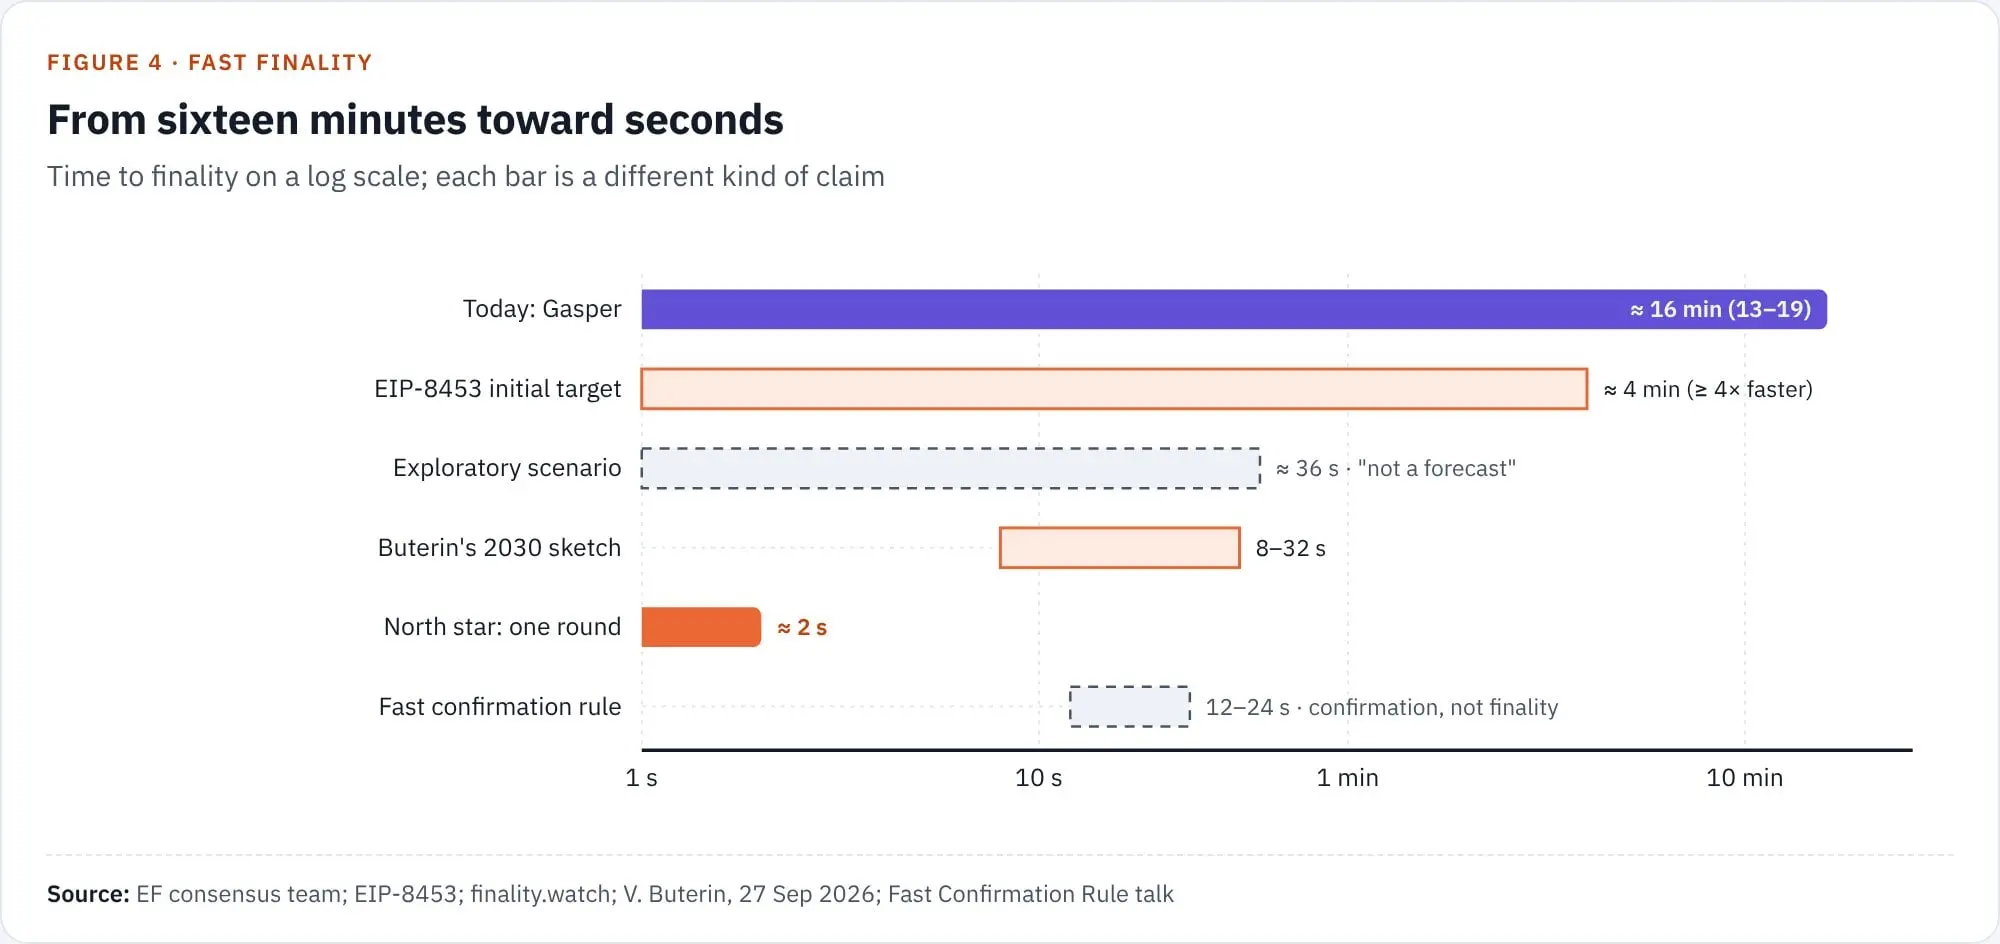
Изображение: Архитектура механизма декомпозированного консенсуса EIP-8453 и подтверждение финальности за секунды
Проектируемое предложение EIP-8453 "Декомпозированный консенсус" полностью разделяет традиционные обязанности консенсуса: ротационная быстрая комиссия из 512 валидаторов отвечает за немедленную упаковку блоков и голосование по доступности; в то время как движок подтверждения, состоящий из всех валидаторов, отвечает за предоставление необратимой финальной блокировки.
Эта механика в начальном варианте может сократить время окончательного подтверждения более чем в четыре раза. В долгосрочной перспективе финальность Ethereum ожидается сначала на уровне 36 секунд, а затем к "полярной цели" в 1 секунду для блока и 2 секунды для подтверждения финальности, что позволит децентрализованной сети полностью сопоставить опыт расчетов с централизованными высокопроизводительными облачными платформами.
Реализация нулевых знаний: Замена повторного выполнения полных узлов на доказательства реальной эффективности
В рамках расширения уровня выполнения Ethereum уверенно переходит от "глобального повторного выполнения полных узлов" к "реальной проверке нулевых знаний".
На протяжении долгого времени в отрасли существовали опасения по поводу потребления вычислительных ресурсов и временных задержек при генерации доказательств zkEVM. Однако в ходе тестирования 8 ноября три независимые команды доказателей успешно достигли стандарта реального времени менее чем за секунду в условиях использования от 4 до 16 потребительских графических процессоров (GPU), стоимость доказательства для одного блока была удивительно снижена до $0.003 - $0.007.
После преодоления ограничений по вычислительной мощности и стоимости формальная проверка безопасности (Assurance) стала новым институциональным препятствием. Фонд Ethereum планирует достичь 128-битного технического стандарта доказуемой безопасности в начале декабря, чтобы гарантировать, что сложный код рекурсивного проверяющего абсолютно не содержит логических уязвимостей. С будущим форком K* внедрение доказательства состояния станет обязательным требованием, и Ethereum официально откроет эру суперпропускной способности с десятками тысяч транзакций в секунду (Gigagas).
Другие ключевые экосистемные динамики во время недели в Мумбаи
На протяжении недели технологий в Мумбаи другие ключевые направления экосистемы Ethereum также продемонстрировали живую эволюцию:
Доступность данных Blob: С момента корректировки в январе этого года целевая емкость Blob была увеличена до 14 (максимум 21). За последние месяцы фактическое среднее использование на один блок составило около 4.4, а цена значительно ниже 1 цента, что позволяет инфраструктуре значительно опережать текущие экосистемные потребности.
Экосистема второго уровня: Долгосрочно отслеживающая сети второго уровня L2BEAT официально переименована в ETHBEAT, и большинство основных сетей Rollup стабильно функционируют на стадии 1 (базовая заблокированная стоимость около $14 миллиардов, Arbitrum около $9 миллиардов).
Кросс-цепная совместимость: Экономическая зона Ethereum успешно продемонстрировала атомные кросс-цепные вызовы между L1 и L2 в разработке сети, Gnosis Chain официально объявила о планах интеграции этого стандарта весной 2027 года.
Безопасность и самоуправление: В свете недавнего серьезного инцидента с безопасностью, когда горячий кошелек Binance подвергся целенаправленному проникновению, в результате которого было украдено активов на сумму $6.36 миллиардов, команда по сбору доказательств на блокчейне TRM Labs указала, что хакеры использовали предварительно подписанные EIP-7702 авторизации для массового опустошения средств. Абстракция учетных записей, хотя и увеличивает радиус выполнения одной операции, но коренная причина все еще заключается в управлении внутренними подписными данными, а не в наличии уязвимостей в самом дизайне протокола.
Окно наблюдения и размышления на будущее
Взглянув на всю конференцию в Мумбаи, Ethereum продемонстрировал невероятную техническую стойкость. От криптографической основы, реконструкции механизма консенсуса до доказательства на уровне выполнения, Ethereum полностью прояснил свой технологический план на третье десятилетие.
Ключевые окна, на которые стоит обратить внимание в ближайшие месяцы, включают: телефонную конференцию основных разработчиков ACDC и ACDE, которая состоится в середине ноября, на которой будет официально определен путь исправления уязвимости Glamsterdam и новый график тестовой сети; официальное рассмотрение фонда временной шкалы после квантов в январе следующего года; а также доставка 128-битного рубежа безопасности zkEVM к концу года.
Ethereum знает, как построить окончательный распределенный компьютер мирового уровня, способный противостоять квантовым атакам и технологическим изменениям в течение следующих десятилетий. Однако единственная и самая глубокая загадка, оставленная Мумбаи для всей отрасли, заключается в том, сможет ли основная команда, сохраняя уровень безопасности промышленного класса, действительно взять на себя ответственность за инженерное чудо, которое происходит каждые восемь месяцев.
 Предупреждение о рисках
 Предупреждение о рисках

Популярные статьи





