扫码下载
首页
快讯
深度
日历
数据
发现
BTC
$77,524.66
+0.81%
ETH
$2,291.46
+1.84%
BNB
$696.48
-0.09%
XRP
$1.28
+3.46%
SOL
$93.32
+1.36%
TRX
$0.3232
+1.97%
DOGE
$0.0751
+1.97%
ADA
$0.1899
+1.10%
BCH
$275.95
+0.47%
LINK
$11.09
-0.14%
HYPE
$85.57
+2.20%
AAVE
$127.02
-0.54%
SUI
$0.8961
+3.24%
XLM
$0.1637
-0.85%
ZEC
$1,212.14
+4.03%
AAPL
$332.27
-1.66%
AMZN
$250.76
+0.55%
GOOGL
$279.57
-1.66%
MSFT
$521.54
+0.59%
META
$623.14
+1.62%
NVDA
$207.91
+0.99%
TSLA
$399.68
-2.08%
SNDK
$1,116.33
+1.29%
INTC
$60.35
-1.73%
SPCX
$141.36
+1.68%
MU
$854.15
+0.99%
AMD
$490.35
+2.30%
BTC
$77,524.66
+0.81%
ETH
$2,291.46
+1.84%
BNB
$696.48
-0.09%
XRP
$1.28
+3.46%
SOL
$93.32
+1.36%
TRX
$0.3232
+1.97%
DOGE
$0.0751
+1.97%
ADA
$0.1899
+1.10%
BCH
$275.95
+0.47%
LINK
$11.09
-0.14%
HYPE
$85.57
+2.20%
AAVE
$127.02
-0.54%
SUI
$0.8961
+3.24%
XLM
$0.1637
-0.85%
ZEC
$1,212.14
+4.03%
AAPL
$332.27
-1.66%
AMZN
$250.76
+0.55%
GOOGL
$279.57
-1.66%
MSFT
$521.54
+0.59%
META
$623.14
+1.62%
NVDA
$207.91
+0.99%
TSLA
$399.68
-2.08%
SNDK
$1,116.33
+1.29%
INTC
$60.35
-1.73%
SPCX
$141.36
+1.68%
MU
$854.15
+0.99%
AMD
$490.35
+2.30%
首页
文章
快讯
专题
专栏
知识库
日历
市场
图表
活动
工具导航
网络安全
全部
文章
快讯
币安公布安全事件初查:约 28.5 亿美元资产被冻或拦截,将聘请网络安全机构全面审查
ChainCatcher 消息,据币安官方披露,10 月 29 日安全事件涉及约 63.4 亿美元数字资产,截至报告发布时约 28.5 亿美元资产已被冻结或拦截,金额有待核对并受市场价格波动影响。 币安初步调查称,攻击者通过虚假招聘面试及恶意软件下载入侵员工设备,随后利用内部 AI 工具和窃取的凭证触及钱包签名服务,绕过正常提现流程发起交易。攻击者还利用以太坊 EIP-7702 授权机制,使恶意合约获得热钱包部分执行权限。 币安表示,公司将承担被盗资金造成的财务影响;截至 10 月 31 日,受影响代币资产的 98% 已补足,其余流动性较低的资产仍在购买中。公司已关闭已识别的攻击入口,并正聘请独立安全专家进一步审查。
4 hours ago
币安
安全事件
数字资产
知情人士:币安购买的保险预计只能覆盖极小部分被盗损失
ChainCatcher 消息,据彭博社援引知情人士报道,币安持有董事及高管(D&O)责任保险,可应对监管调查或诉讼对高管的索赔,但与多数加密公司一样,币安未能获得网络(cyber)保险。加密领域的网络保险被认为几乎不可能获取。此外,币安用户保护基金 SAFU 也无外部保险或再保险支持。即便部分公司通过加密、犯罪或 D&O 保单寻求赔付,相关保单通常也存在大量拒赔条款。
9 hours ago
币安
SAFU
保险
网络安全
韩国总统李在明呼吁建立跨政府网络安全机构,应对币安被盗
ChainCatcher 消息,据路透社报道,韩国总统李在明 11 月 3 日在国务会议上提及币安近期遭遇的数十亿美元加密资产盗窃事件,呼吁建立强有力的跨政府网络安全协调机构,统筹公共及私营部门的安全防护工作。李在明表示,随着 AI 推动黑客攻击技术日益复杂,现有以事后检查和应对为主的安全体系已显露明显局限,必须建立主动预防机制。韩国国家情报院目前已对超过 2100 个中央及地方政府部门和公共机构展开紧急安全检查。此前,美国 FBI 将币安被盗事件归因于朝鲜黑客,但朝鲜已否认参与。
12 hours ago
李在明
币安
网络安全
朝鲜
Jun Song:已拒绝匿名黑帽组织的漏洞数据训练邀约
ChainCatcher 消息,开源 AI 从业者 Jun Song 在 X 发文称:昨日有匿名黑帽组织联系他,提出一项强化学习请求,愿支付极高金额,委托其对开源权重模型做后训练,所用数据为漏洞利用数据。Jun Song 同时运营韩国数据中心硬件出口业务,并推进项目 0xSupergemma。Jun Song 称,对方声称持有的攻击数据规模是他前所未见的,即便有人说这是执法机构卧底数据集,他也会相信。作为对照,他参与的一项白帽项目使用 GLM-5.3,数据量不到该规模的 1%,表现已大幅超过前沿模型。他已拒绝该请求,并表示真正担心的是最终会有其他人接受这笔交易。
2026-11-02
Jun Song
开源模型
网络安全
GLM
梁凤仪:拟为持牌机构制订网络安全架构
ChainCatcher 消息,香港证监会行政总裁梁凤仪在香港金融科技周 2026 上表示,香港证监会计划为持牌机构制订网络安全架构,并对风险较高的机构提出更高的要求,以加强其抵御 AI 驱动的网络威胁的能力。梁凤仪还表示,香港机构在代币化方面处于领先地位,而代币化须为市场带来实质经济效益,方能实现规模化发展。
2026-11-02
梁凤仪
香港证监会
代币化
网络安全
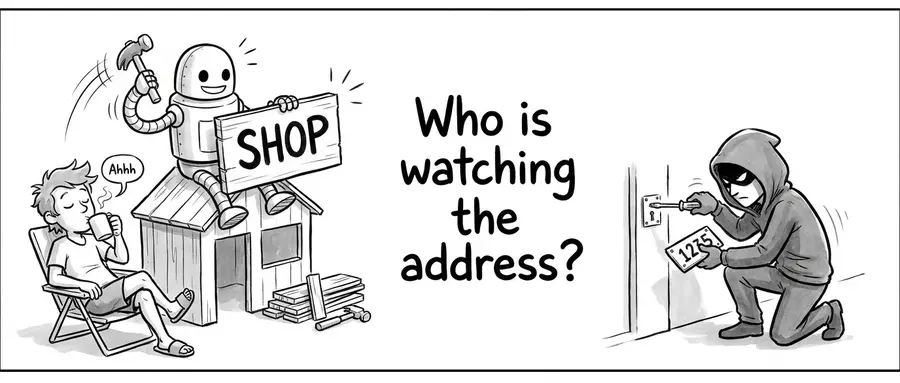
写代码可以交给 AI,域名(安全)可以交给谁?
10 月 31 日,十余个 DeFi 网站被劫持,代码没被改,被改的是域名指向。AI 让写代码和上线越来越容易,域名登记在哪里、谁能修改它、钥匙交给了谁,却很少有人想过。
2026-11-02
域名
DNS
DeFi
网络安全
Vercel
韩国金融委下周将紧急召开安全威胁应对会议,本土 5 大银行行长将出席
ChainCatcher 消息,鉴于近期黑客攻击事件频发,韩国金融委员会将于 11 月 5 日紧急召开金融业 AI 安全威胁应对座谈会,由金融委主席李亿远主持,金融监督院院长李灿镇、金融保安院院长朴相元,以及 KB 国民银行、新韩银行、韩亚银行、友利银行和 NH 农协银行五大银行行长将出席,重点检查近期金融业网络攻击事件后的安全强化措施落实情况。据悉,此次会议恰逢五大银行行长任期均将于 12 月 31 日届满,各金融集团已启动继任者遴选程序,网络安全与内部控制能力可能成为五大银行年末人事安排中的重要变量。
2026-11-01
金融业
网络安全
韩国金融委员会
美国选举援助委员会网站遭披露存在严重远程代码执行漏洞
ChainCatcher 消息,网络安全公司 XBOW 发文披露,其在美国选举援助委员会(EAC)的一款公开 Web 应用中发现一个未经身份验证即可利用的严重级别远程代码执行漏洞。该应用用于资源与物流计算,并非投票机或选民登记系统。漏洞可能允许攻击者通过构造特定 Web 请求,以 root 权限在后端容器中执行代码,并访问本地受保护资源及外部网络。XBOW 表示,已依据 EAC 公布的漏洞披露政策报告该问题,经 EAC 团队验证后,漏洞已于美国联邦中期选举之前修复。
2026-10-30
XBOW
网络安全
远程代码执行
DeepSeek 官网代码曝光 Cyber 网安模型,分企业与个人版
ChainCatcher 消息,IT之家 10 月 30 日报道,有开发者在 DeepSeek 官网前端代码中发现与 Cyber 网络安全模型相关的申请入口和接口逻辑。申请页面路由指向 /usage/model-application,并设置了 feature gate 开关,未获权限的账号访问时会被重定向回用量页面。代码中还出现与 Cyber Key 创建、额度管理相关的接口。代码中的模型标识为 cyber-personal-v3 与 cyber-enterprise-v4。个人版面向个人安全从业者,申请需提供身份证信息并完成人脸核验;企业版面向企业主体,除实名材料外还需提交营业执照与授权书。两类渠道的共同门槛包括账号已完成实名认证且状态正常、注册地为中国大陆并绑定大陆手机号、近 90 天内无违规记录。申请流程为填写申请表并提交审核,审核通过后创建 Cyber Key。目前该入口未出现在 DeepSeek 公开菜单中,处于灰度测试状态。有用户反馈,仅被灰度覆盖的账号能在用量页面看到相关板块,具备权限时会显示“DeepSeek Flash Cyber 网络安全专用 API”区域。截至报道时,DeepSeek 官方尚未就该模型发布正式公告,相关信息来自官网 JavaScript 代码观察与灰度用户反馈。
2026-10-30
DeepSeek
网络安全
API
灰度测试
微软:朝鲜黑客用 AI 批量生成钓鱼文档,假招聘与恶意代码开发已落地
ChainCatcher 消息,据韩联社报道,微软威胁情报 29 日发布的报告显示,朝鲜黑客组织正利用人工智能加快对韩国用户的网络攻击,从定制钓鱼文档、假招聘与身份伪装,扩展到恶意代码开发与软件供应链攻击。微软对 8 个朝鲜相关黑客组织的 AI 采用水平做了评估:其中 3 个已达四级中最高的“运营定型”阶段,将 AI 融入日常攻击流程;另有 4 个处于“加速”阶段、1 个处于“扩展”阶段。报告称,有组织在今年 8–9 月针对不同目标定制生成逾 100 份 PDF 诱饵文档,并出现数分钟内批量产出数十份的情形。今年 6 月 8–12 日,还出现利用 3 家伪装公司,向 AI、区块链与网络安全从业者发起假招聘邀约的案例。此外,微软分析朝鲜黑客可能借助 Cursor 等 AI 编程工具辅助代码生成、排错与规避检测;朝鲜侦察总局下属“Onyx Sleet”(韩方称安达利尔)与“Pearl Sleet”自 10 月下旬起,已在实战中使用开源 AI 渗透测试框架 ARTEX。微软认为,上述组织虽借 AI 提升了攻击速度与效率,但尚未进入完全自主攻击阶段,并建议企业加强求职者身份核验、钓鱼防护与恶意代码检测。
2026-10-30
朝鲜黑客
人工智能
网络安全
马斯克评 Binance 黑客事件:Everyday is Zeroday
ChainCatcher 消息,马斯克转发 Binance 黑客事件相关报道,并评论称 “Everyday is Zeroday”。Zero-day(零日漏洞)是网络安全领域的专业术语,指软件、系统或硬件中存在的安全漏洞,而开发者或厂商尚未有可用的修复方案,攻击者可能利用该漏洞发起攻击。 之所以叫 Zero-day,是因为厂商在漏洞被发现或获知时,已经没有提前修复的时间(0 天)。
2026-10-30
Binance
Zero-day
网络安全
埃森哲承包商泄露五角大楼访问凭证
ChainCatcher 消息,据美国科技媒体 Wired 报道,埃森哲 (ACN.N) 的一名承包商意外通过个人使用的 Anthropic Claude AI 智能体泄露了五角大楼的访问凭证。该 AI 智能体在美国国防部网络上运行了两个月,并将情报信息和系统架构图外传至第三方。
2026-10-30
Anthropic
AI
网络安全
Polymarket 用户称资产遭未授权转出,疑似前端遭攻击
ChainCatcher 消息,Polymarket 交易员 Car 在 X 平台发帖称,其 Polymarket 账户资产被盗约 80 万美元,所有持仓均被卖出,其朋友账户被盗约 60 万美元,并提醒用户锁定账户、暂勿与网站交互。另有多名用户在 X 平台及 Polymarket Discord 社区反映,网站前端疑似遭攻击,资产在未经授权情况下被转出,有用户称被盗约 20 万美元,也有用户称在官网收到未经授权的提现签名请求。截至发稿,Polymarket 官方尚未回应。今年 6 月,Polymarket 曾因第三方供应商被入侵遭前端钓鱼攻击,约 294 万美元用户资产被盗。
2026-10-30
Polymarket
账户被盗
网络安全
美国选举援助委员会网站遭披露存在严重远程代码执行漏洞
ChainCatcher 消息,网络安全公司 XBOW 发文披露,其在美国选举援助委员会(EAC)的一款公开 Web 应用中发现一个未经身份验证即可利用的严重级别远程代码执行漏洞。该应用用于资源与物流计算,并非投票机或选民登记系统。
2026-10-29
XBOW
网络安全
远程代码执行
Indodax 因网络攻击风险暂时暂停充提,称用户资产安全且未发现数据泄露
ChainCatcher 消息,因检测到网络攻击尝试增加,印尼加密货币交易所 Indodax 已暂时暂停用户充值与提现,以开展安全评估和风险缓解工作。 平台表示,目前用户资产安全,尚未发现未经授权的提现或数据泄露,待确认系统安全后将恢复充提服务,并通过官方渠道发布后续进展。
2026-10-29
Indodax
网络安全
风险管理
加密安全每日观察:韩国爆发连环金融黑客攻击,Bithumb 与头部券商中招引警方高规介入
2026 年 10 月 29 日发布。韩国金融及加密行业遭遇严峻的网络安全黑天鹅。据韩联社报道,韩国警察厅已正式启动对近期频发的证券公司与加密交易平台网络遇袭事件的刑事调查。目前,韩国加密货币交易所巨头 Bithumb,以及传统金融机构未来资产(Mirae Asset Management)和大信证券(Daishin Securities)均已确认遭到黑客攻击。这起跨越传统金融与 Web3 领域的连环案件,引发了市场对核心金融基础设施数据与资金安全的高度警惕。
2026-10-29
韩国
黑客攻击
Bithumb
传统券商
金融机构
国家调查本部
网络安全
数字资产
零信任架构
Allium:披露近期遭未经授权访问,核心平台已恢复上线
ChainCatcher 消息,Allium CEO 兼联合创始人 Ethan Chan 发文称,Allium 于 10 月 25 日发现一起安全事件,涉及未经授权访问其部分系统。Allium 立即采取措施限制访问并保护系统,已直接通知受影响客户,并继续提供更新和支持。Allium 已聘请独立网络安全公司协助响应和调查,重点加强认证和监控等安全控制。调查完成后,其计划分享调查结果摘要和应对措施。Allium 称,其核心平台,包括 Allium App、Explorer 和 Explorer APIs 已恢复上线,部分功能在恢复期间仍暂时不可用,最新可用性和更新发布在状态页面。Ethan Chan 表示,对事件造成的中断感到抱歉,并称维护客户信任需要清晰沟通和持续跟进。
2026-10-29
Allium
网络安全
系统恢复
赵长鹏提醒勿点击邮件链接或下载附件
ChainCatcher 消息,币安创始人赵长鹏在 X 发文提醒,不要点击邮件中的链接,也不要下载附件。赵长鹏表示,即使邮件来自信任的人,对方电脑也可能在不知情的情况下感染病毒。
2026-10-29
赵长鹏
币安
网络安全
皮查伊:新 AI 模型 Carbon 首推网络安全合作伙伴
ChainCatcher 消息,Alphabet CEO 皮查伊表示,新 AI 模型 Carbon 首先向网络安全合作伙伴推出。
2026-10-29
Carbon
网络安全
AI模型
Stable 主网将于 10 月 31 日升级至 v1.9.0,重点强化网络安全与稳定性
ChainCatcher 消息,Stable 官方宣布,Stable 主网将于 10 月 31 日 17:00(UTC+8)升级至 v1.9.0,升级高度为 45,091,000。此次升级主要包括协议安全加固及网络韧性优化,旨在提升交易处理与结算的安全性、可靠性和运行稳定性,为链上支付、交易所结算及企业财资管理等金融活动提供基础设施支持。
2026-10-28
Stable
协议安全
网络韧性
ChainCatcher
与创新者共建Web3世界
打开App