BTC $84,523.65 +2.43%
ETH $2,502.88 +2.54%
BNB $747.79 +2.01%
XRP $1.38 +5.04%
SOL $108.07 +2.33%
TRX $0.3320 +0.31%
DOGE $0.0833 +3.94%
ADA $0.2275 +2.86%
BCH $289.06 +3.96%
LINK $12.60 +3.81%
HYPE $82.38 +3.09%
AAVE $157.82 +3.18%
SUI $1.04 +2.80%
XLM $0.1860 +4.22%
ZEC $1,338.42 +12.46%
AAPL $344.00 +0.94%
AMZN $261.75 -0.74%
GOOGL $332.30 -2.92%
MSFT $531.04 -0.09%
META $708.81 +2.32%
NVDA $220.10 +1.30%
TSLA $385.45 +2.70%
SNDK $1,376.81 -0.31%
INTC $91.97 -1.16%
SPCX $161.63 +9.38%
MU $909.14 -0.39%
AMD $544.61 +0.26%

transitswap

全部
文章
快讯

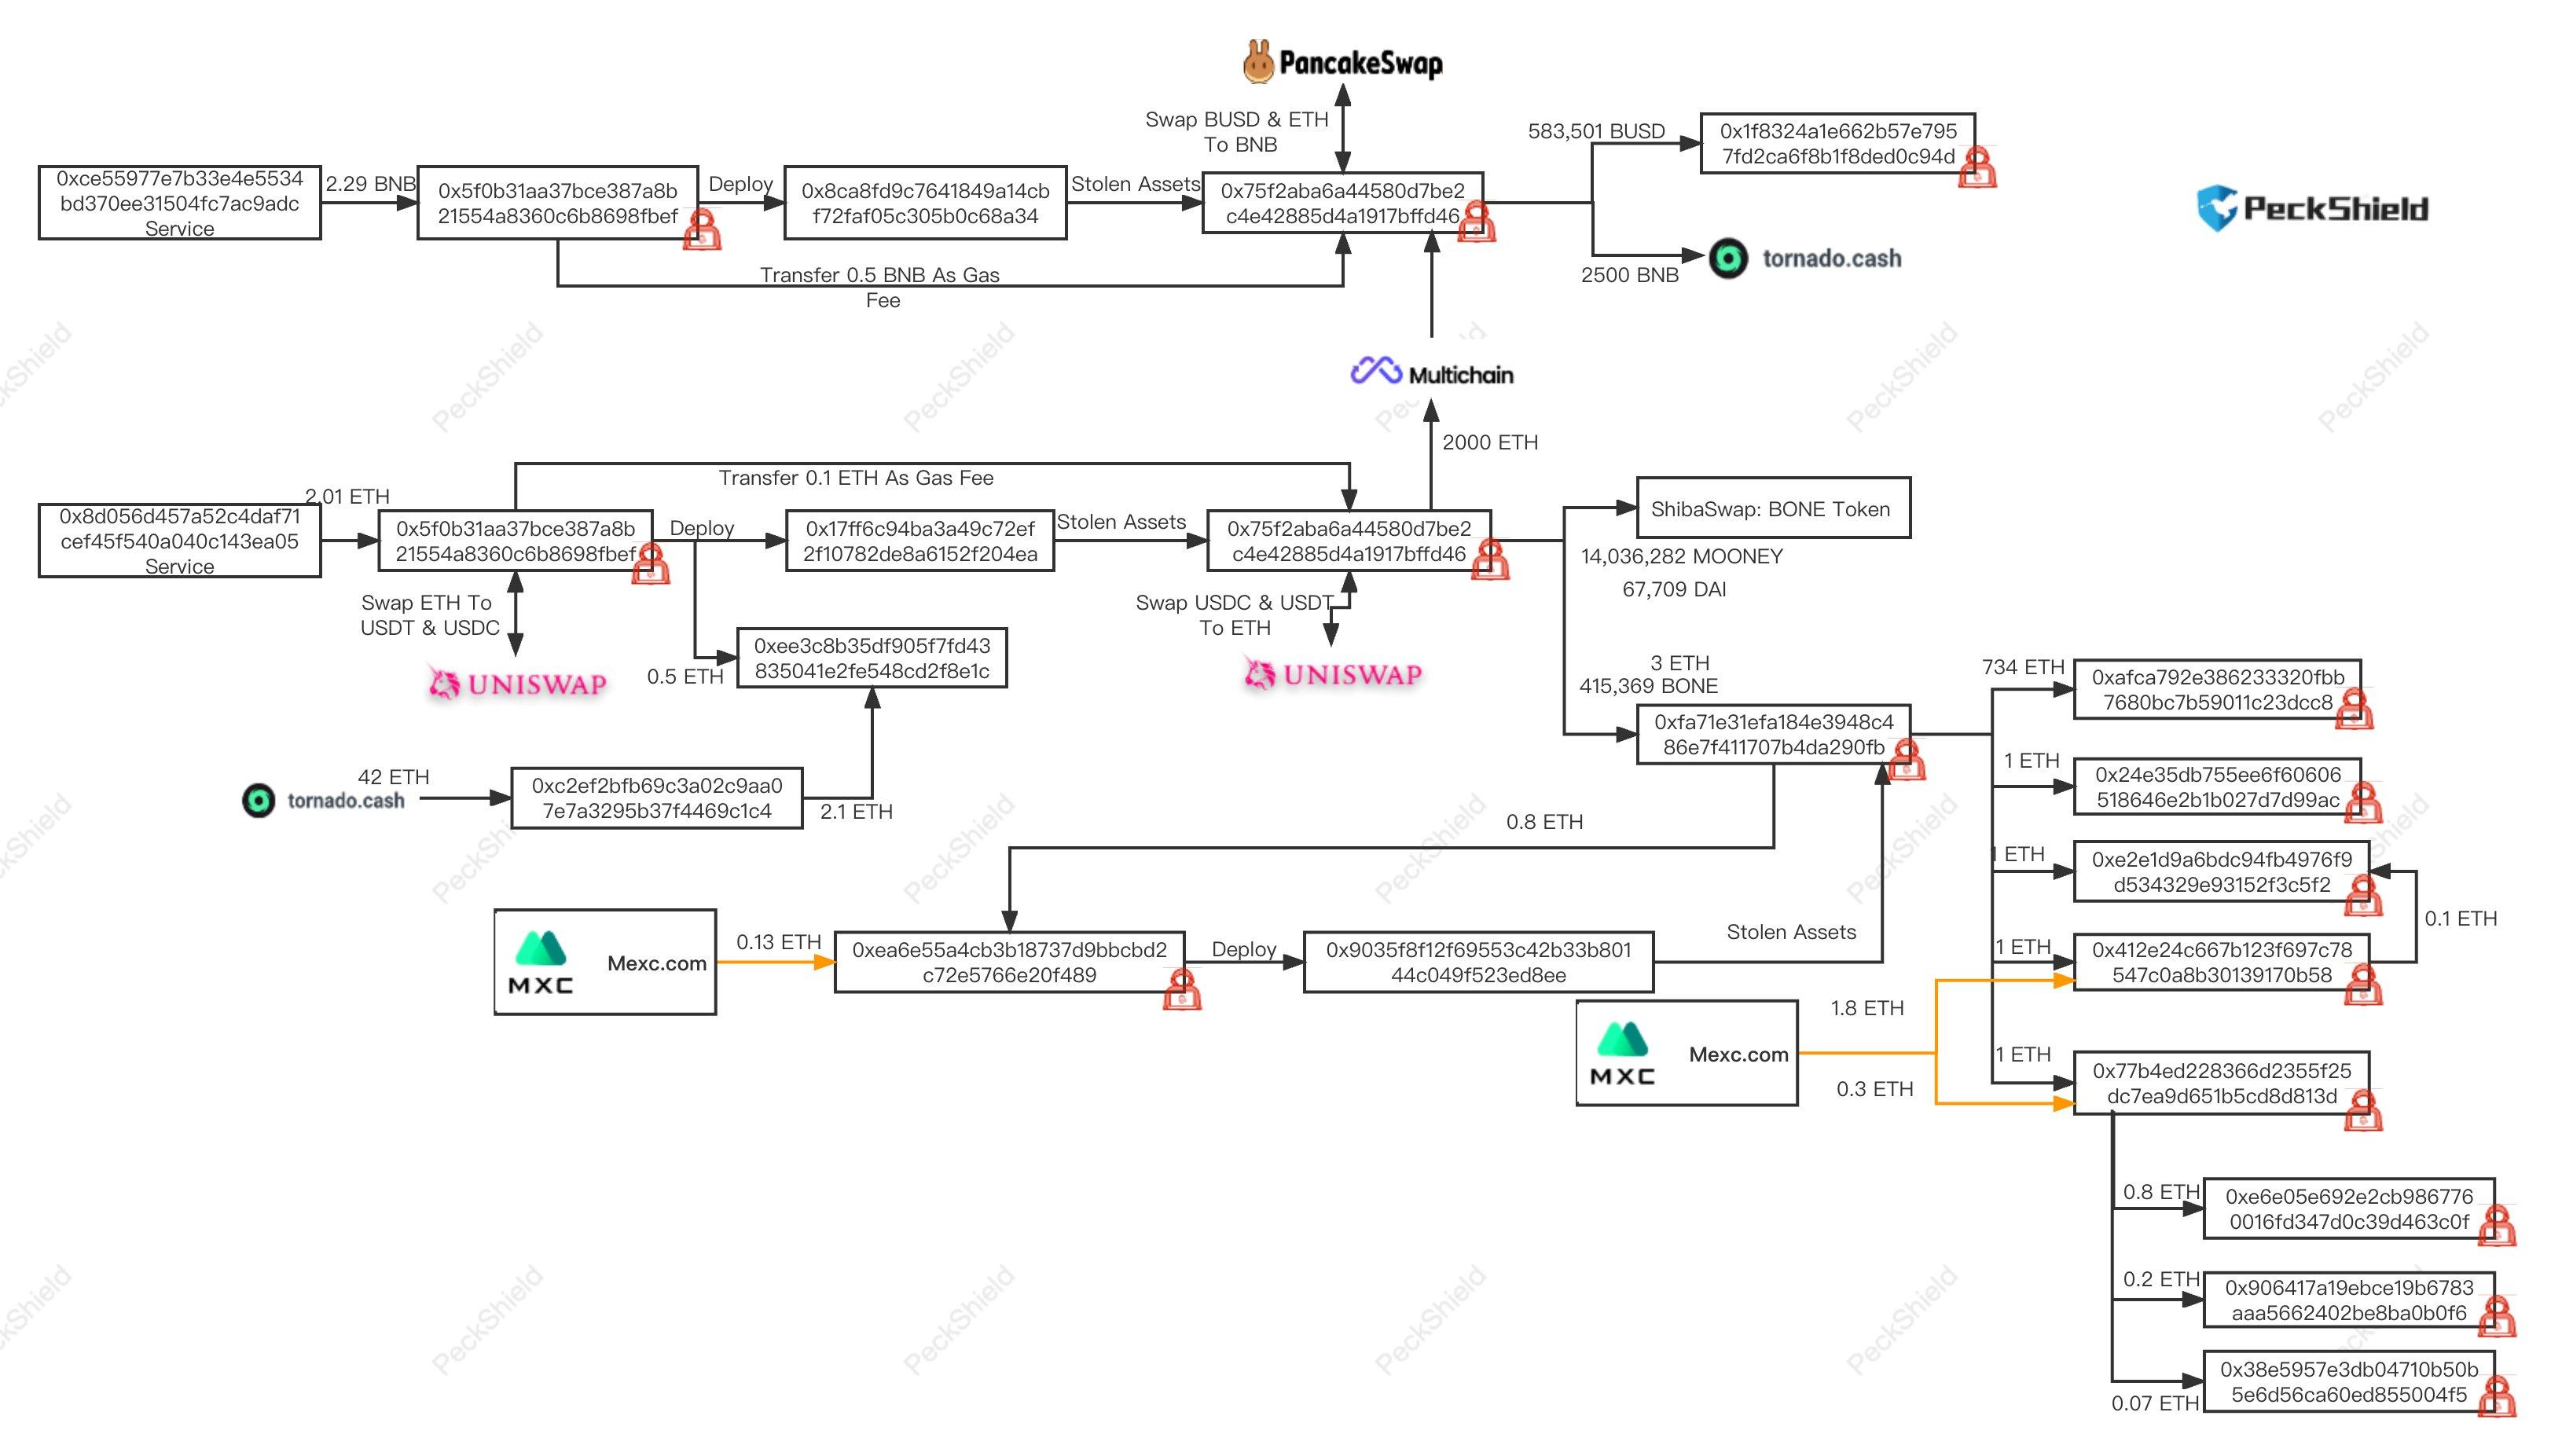
慢雾:Transit Swap 因任意外部调用被黑,2500 BNB 已转移到 Tornado Cash

链捕手消息,据慢雾安全团队情报,跨链 DEX 聚合器 Transit Swap 项目遭到攻击导致用户资产被非预期的转出。慢雾安全团队分析评估此次被盗资金规模超过 2300 万美元,黑客地址为 0x75F2...FD46 和 0xfa71...90fb。接着对此次攻击过程进行了分析: 1. 当用户在 Transit Swap 进行 swap 时,会先通过路由代理合约(0x8785bb...)根据不同的兑换类型选择不同的路由桥合约。随后路由桥合约(0x0B4727...)会通过权限管理合约(0xeD1afC...)的 claimTokens 函数将用户待兑换的代币转入路由桥合约中。因此在代币兑换前用户需要先对权限管理合约(0xeD1afC...)进行授权。 2. 而 claimTokens 函数是通过调用指定代币合约的 transferFrom 函数进行转账的。其接收的参数都由上层路由桥合约(0x0B4727...)传入,本身没有对这些参数进行任何限制只检查了调用者必须为路由代理合约或路由桥合约。 3. 路由桥合约(0x0B4727...)在接收到用户待兑换的代币后会调用兑换合约进行具体的兑换操作,但兑换合约的地址与具体的函数调用数据都由上层路由代理合约(0x8785bb...)传入,路由桥合约并未对解析后的兑换合约地址与调用数据进行检查。 4. 而代理合约(0x8785bb...)对路由桥合约(0x0B4727...)传入的参数也都来自于用户传入的参数。且代理合约(0x8785bb...)仅是确保了用户传入的 calldata 内各数据长度是否符合预期与所调用的路由桥合约是在白名单映射中的地址,未对 calldata 数据进行具体检查。 5. 因此攻击者利用路由代理合约、路由桥合约与权限管理合约均未对传入的数据进行检查的缺陷。通过路由代理合约传入构造后的数据调用路由桥合约的 callBytes 函数。callBytes 函数解析出攻击者指定的兑换合约与兑换数据,此时兑换合约被指定为权限管理合约地址,兑换数据被指定为调用 claimTokens 函数将指定用户的代币转入攻击者指定的地址中。实现了窃取所有对权限管理合约进行授权的用户的代币。 此次攻击的主要原因在于 Transit Swap 协议在进行代币兑换时并未对用户传入的数据进行严格检查,导致了任意外部调
app_icon
ChainCatcher 与创新者共建Web3世界