118 tỷ USD kinh doanh hacker Triều Tiên, cuộc chiến tấn công và phòng thủ không đối xứng bước vào thời đại AI
 Quan điểm cốt lõi

 Lợi thế tài nguyên không còn có nghĩa là an toàn tuyệt đối, điều thực sự nguy hiểm là sử dụng tư duy của thời đại cũ để đối phó với những mối đe dọa của thời đại mới.
Tác giả: Nancy,PANews
Thế giới đang bước vào một kỷ nguyên chiến tranh không đối xứng.
Tại chiến trường vật lý giữa Mỹ và Iran, Iran sử dụng máy bay không người lái, tên lửa và phong tỏa biển với chi phí thấp để tiến hành chiến tranh tiêu hao, nhằm kiềm chế tài nguyên quân sự của Mỹ với chi phí tương đối hạn chế và gây áp lực lên nền kinh tế toàn cầu.
Trong thế giới tiền điện tử, AI đang hạ thấp rào cản kỹ thuật cho các cuộc tấn công mạng, làm tăng hiệu quả hành động và khả năng phá hoại của kẻ tấn công. Kẻ tấn công có thể chỉ cần đầu tư một nguồn lực hạn chế để gây ra thiệt hại lớn cho các doanh nghiệp lớn và hệ thống phức tạp.
11,8 tỷ USD, một đội quân hacker cấp quốc gia
Hacker Bắc Triều Tiên thường xuyên phát động tấn công, khiến thị trường tiền điện tử hoang mang. Một số người bận rộn củng cố hàng rào an ninh, trong khi một số khác tìm ra cách tiếp cận khác. Gần đây, một nhà phát triển đã thiết kế một cơ chế xác thực khá khác biệt, cố gắng ngăn chặn người dùng Bắc Triều Tiên truy cập vào trang web từ góc độ tâm lý. Không ngờ, thí nghiệm an ninh mang tính chất châm biếm này lại vô tình thu hút một cuộc tấn công mạng thực sự.
Từ các từ khóa thường xuất hiện trong các sự kiện an ninh đến các tài liệu mà cộng đồng tiền điện tử sử dụng để chế giễu, hacker Bắc Triều Tiên đang dần trở thành một chủ đề không thể tránh khỏi trong ngành. Đằng sau những trò đùa là nỗi lo ngày càng sâu sắc về rủi ro an ninh mạng trên thị trường.
Dữ liệu từ Chainalysis cho thấy, tính đến ngày 29 tháng 10 năm 2026, thiệt hại do các cuộc tấn công hacker nghi ngờ liên quan đến Bắc Triều Tiên chiếm gần 89% tổng thiệt hại do các cuộc tấn công hacker tiền điện tử đã được báo cáo trong năm nay, trong khi tỷ lệ này vào năm 2021 chỉ là 15%. Về thiệt hại từ các cuộc tấn công đơn lẻ, thiệt hại trung bình từ các cuộc tấn công nghi ngờ liên quan đến Bắc Triều Tiên đã tăng từ 50,65 triệu USD vào năm 2021 lên khoảng 185 triệu USD vào năm 2026, gấp khoảng 3,7 lần so với năm 2021.
Là một trong những quốc gia lâu dài chịu lệnh trừng phạt quốc tế, Bắc Triều Tiên khó có thể thu được ngoại tệ và tài nguyên thông qua thương mại và hoạt động tài chính bình thường. Do đó, các cuộc tấn công mạng dần trở thành một phương tiện quan trọng để họ thu hút vốn và né tránh các hạn chế tài chính.
Sức mạnh hacker của Bắc Triều Tiên không phải là một nhóm các chuyên gia kỹ thuật chiến đấu độc lập, mà là một hệ thống hành động mạng cấp quốc gia được xây dựng lâu dài và có tổ chức cao. Từ việc tuyển chọn nhân tài, giáo dục tinh hoa đến huấn luyện quân sự, rồi đến hoạt động ngầm ở nước ngoài và thực chiến, Bắc Triều Tiên đã thiết lập một cơ chế đào tạo và hành động tương đối hoàn chỉnh.
Cơ chế này giống như quy trình tuyển chọn kim tự tháp cho các vận động viên toán học. Họ phát hiện ra một số thanh thiếu niên có tư duy logic và tài năng toán học nổi bật trên toàn quốc, đồng thời kiểm tra bối cảnh chính trị và độ trung thành của họ. Những nhân tài được tuyển chọn sẽ nhận được nguồn tài nguyên giáo dục tập trung, tham gia vào các khóa đào tạo dài hạn và hệ thống về khoa học máy tính, toán học và lập trình.
Sau khi hoàn thành đào tạo trong nước, một số người còn được cử đi nước ngoài, hoạt động dưới danh nghĩa sinh viên, nhân viên IT hoặc nhân viên kỹ thuật từ xa, tích lũy kinh nghiệm kỹ thuật trong môi trường thực tế, đồng thời học ngôn ngữ, văn hóa và thói quen làm việc của quốc gia mục tiêu, chuẩn bị cho các hành động tiếp theo.
Để thu hút và giữ chân những nhân tài kỹ thuật này, Bắc Triều Tiên còn cung cấp các đãi ngộ đặc biệt, bao gồm miễn một phần nghĩa vụ quân sự, quyền cư trú tại thủ đô, nhà ở, thu nhập cao hơn, cũng như nguồn tài nguyên giáo dục và y tế tốt hơn. Đối với một quốc gia có nguồn lực hạn chế, những động lực này có sức hấp dẫn đáng kể. Những hacker nắm giữ công nghệ hiếm có vì vậy đã đạt được vị thế xã hội đặc biệt, dần trở thành một nhóm đặc quyền mới nổi trong nước Bắc Triều Tiên.
Việc đào tạo nhân tài chỉ là bước đầu tiên, sự phân công tổ chức chuyên môn cao mới là vũ khí thực sự của "chiến binh bàn phím" Bắc Triều Tiên. Các nhân viên tình báo chịu trách nhiệm thu thập thông tin mạng toàn cầu, tìm kiếm lỗ hổng hệ thống, lựa chọn mục tiêu cho các hành động tấn công; các nhân viên hành động sử dụng giả danh, kỹ thuật xã hội và phần mềm độc hại để thực hiện thâm nhập, đánh cắp tài chính và thông tin nhạy cảm; còn có những người chuyên trách chuyển tiền, rửa tiền và hiện thực hóa tài sản, biến những gì thu được từ các cuộc tấn công mạng thành vốn có thể sử dụng.
Từ việc lựa chọn mục tiêu, thâm nhập kỹ thuật đến chuyển tiền, một vụ đánh cắp tài sản tiền điện tử có vẻ đơn giản, nhưng có thể là một chuỗi hành động xuyên biên giới hoàn chỉnh. Lazarus Group, APT38, Kimsuky, v.v., chính là những tổ chức hacker liên quan đến Bắc Triều Tiên khác nhau mà các cơ quan an ninh bên ngoài đã xác định dựa trên mục tiêu tấn công, phương pháp kỹ thuật và đặc điểm hành vi của chúng.
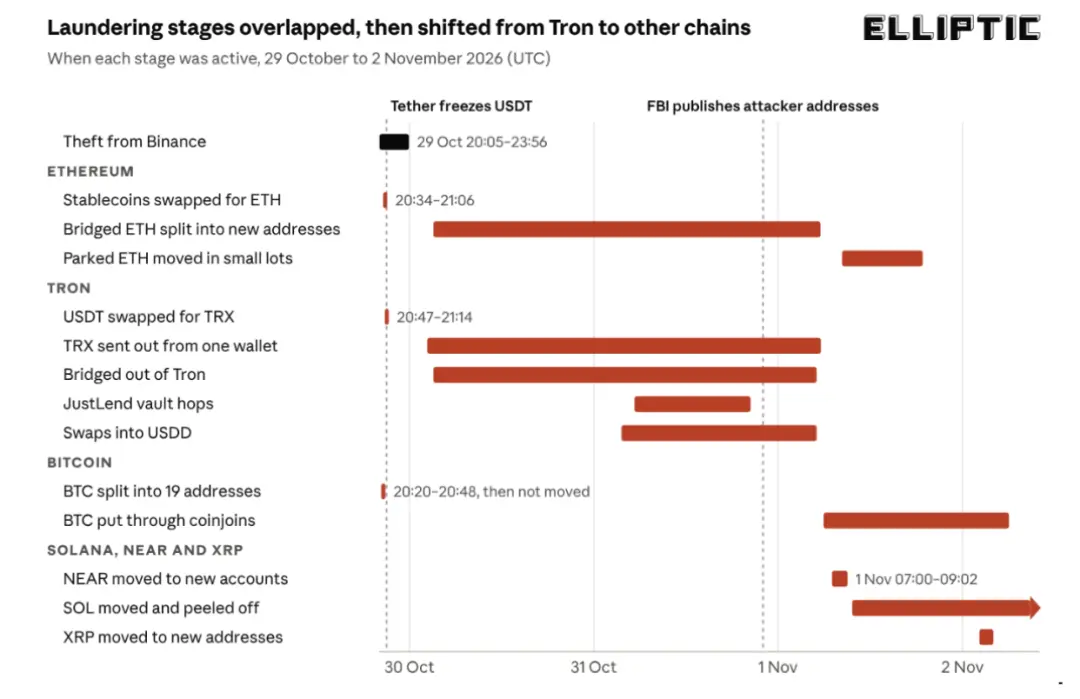
Theo thông tin từ nhà phân tích Darkfost gần đây, với sự xuất hiện của các cuộc tấn công nhằm vào Binance, tổng số tiền mà tổ chức Lazarus đã đánh cắp đã đạt 11,87 tỷ USD. Theo dữ liệu từ Ngân hàng Hàn Quốc vào năm 2025, con số này tương đương với 45% GDP của Bắc Triều Tiên và 35% Tổng thu nhập quốc dân (GNI). Nếu ước tính này chính xác, số tiền thu được từ các cuộc tấn công mạng sẽ không chỉ là thu nhập bất hợp pháp bổ sung, mà có thể trở thành một nguồn vốn đáng kể trong hệ thống kinh tế của Bắc Triều Tiên.
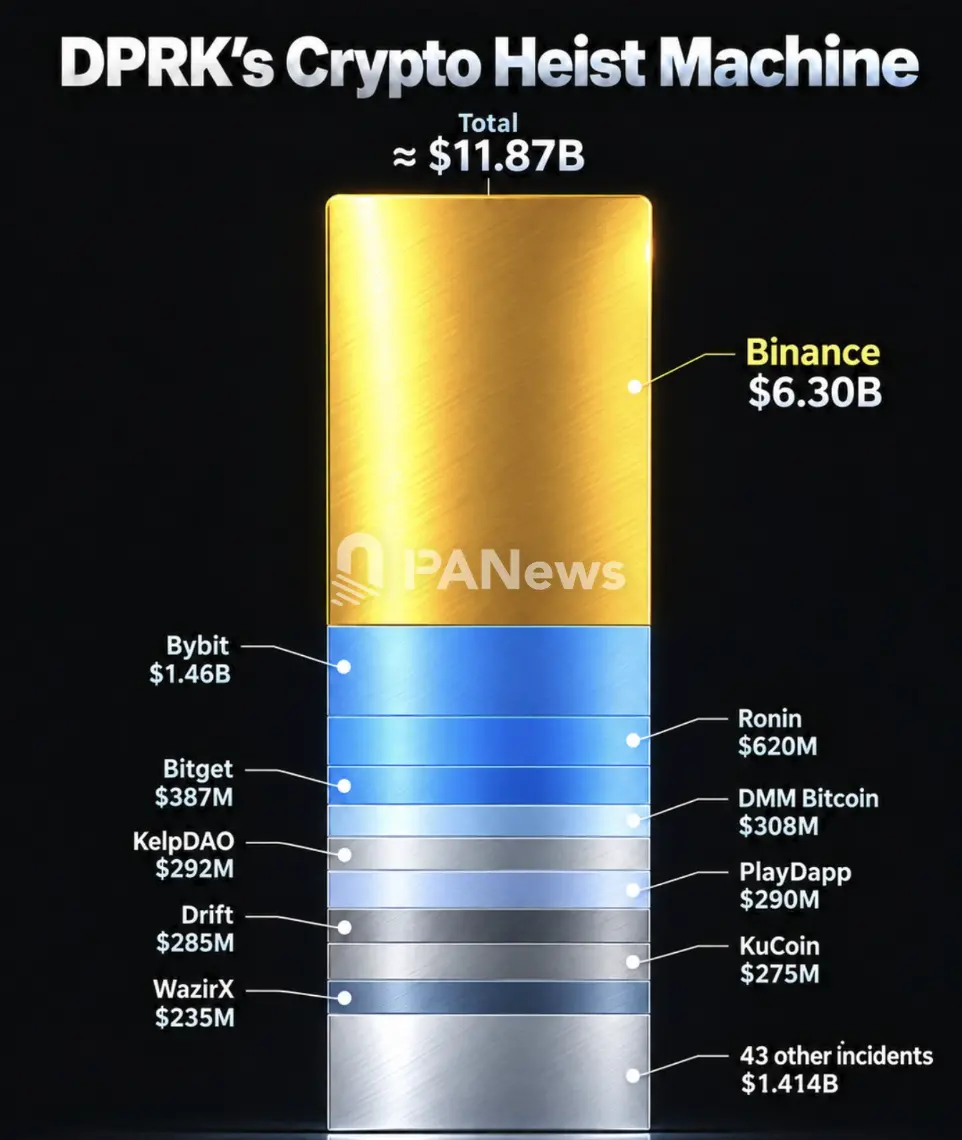
Đối với Bắc Triều Tiên, các cuộc tấn công mạng vừa là vũ khí chiến lược, vừa là một con đường khác để vượt qua phong tỏa tài chính và thu hút tài nguyên kinh tế. Một quốc gia mà hệ thống tài chính truyền thống khó có thể chạm tới, đang sử dụng không gian mạng để tìm kiếm những cách thức thu hút tài nguyên mới.
Lỗ hổng an ninh lớn nhất có thể là "đồng nghiệp" bên cạnh
Khi kẻ tấn công không còn cố gắng vượt qua tường lửa một cách trực diện, mà chọn cách tìm kiếm lối vào từ bên trong tổ chức, chi phí tấn công thường thấp hơn và tính ẩn danh cũng cao hơn. Hệ thống phòng thủ truyền thống dựa vào thiết bị an ninh và biên giới mạng đang phải đối mặt với những thách thức mới.
Hacker Bắc Triều Tiên đang phát huy tối đa phương thức tấn công không đối xứng này. Họ thông qua hồ sơ được tạo ra một cách tinh vi, hộ chiếu và thông tin danh tính giả mạo, giả danh là nhân viên IT hoặc ứng viên xin việc, chủ động tiếp cận các nhân viên cốt lõi của doanh nghiệp như lập trình viên, nhân viên vận hành.
Để giảm bớt sự cảnh giác của đối phương, kẻ tấn công thậm chí còn tham gia phỏng vấn video trực tiếp và cung cấp tài khoản mạng xã hội giả mạo có chứa ảnh đời thường và hoạt động hàng ngày, nhằm tạo dựng hình ảnh ứng viên đáng tin cậy nhất có thể. Một khi đã vượt qua quy trình tuyển dụng và gia nhập đội ngũ, họ có thể lợi dụng danh tính nhân viên hợp pháp để ngầm hoạt động lâu dài, dần tiếp cận hệ thống nội bộ, kho mã và quyền truy cập nhạy cảm, tìm kiếm cơ hội thâm nhập sâu hơn.
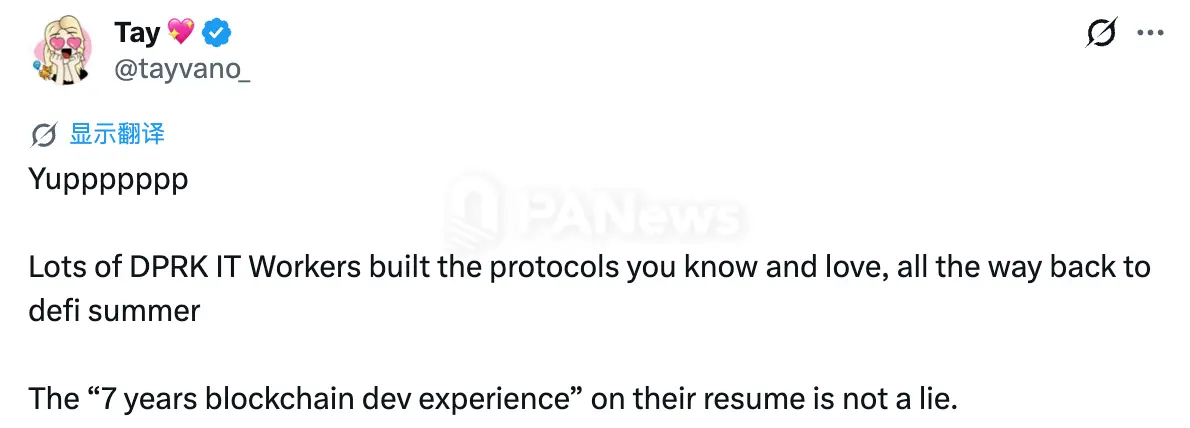
Dự án Ketman được quỹ Ethereum tài trợ đã xác định được 100 nhân viên IT Bắc Triều Tiên ngầm hoạt động trong các tổ chức Web3 trong vòng sáu tháng. Nhà nghiên cứu an ninh MetaMask, Taylor Monahan, cũng đã tiết lộ rằng ít nhất 40 giao thức DeFi đã thuê nhân viên IT Bắc Triều Tiên trong suốt quá trình phát triển của họ, kéo dài tới bảy năm. Những nhân viên này đã gia nhập các đội ngũ Web3 thông qua việc giả mạo hộ chiếu, visa và hồ sơ được viết công phu. Đáng chú ý, một phần kinh nghiệm phát triển blockchain của họ là có thật.
Theo thông tin mới nhất từ Binance, trong năm nay, nền tảng này đã chặn 57 cuộc tấn công mạng nghi ngờ liên quan đến Bắc Triều Tiên. Các phương thức tấn công bao gồm thâm nhập thông qua phỏng vấn xin việc giả mạo, sử dụng phần mềm độc hại giả mạo công cụ phát triển thông dụng, sửa đổi gói phần mềm và tiện ích mở rộng trình duyệt, cũng như giả mạo ứng dụng hội nghị video để dụ dỗ nhân viên chạy chương trình độc hại, và thông qua kỹ thuật xã hội để đánh cắp chứng chỉ, cài đặt trojan điều khiển từ xa.
Trong vụ đánh cắp tiền điện tử hơn 6 tỷ USD của Binance, theo thông tin điều tra ban đầu được công bố chính thức, kẻ tấn công đã tiếp cận một kỹ sư phần mềm trong đội ngũ cơ sở hạ tầng ví của Binance thông qua lời mời tuyển dụng với mức lương cao giả mạo. Sau nhiều vòng phỏng vấn video, kẻ tấn công đã dụ dỗ kỹ sư này chạy một chương trình độc hại giả mạo là dự án kiểm tra kỹ thuật trên máy tính làm việc của mình, cuối cùng kiểm soát thiết bị của nhân viên và đe dọa an ninh cơ sở hạ tầng ví. Người sáng lập Slow Mist, Yu Xian, chỉ ra rằng những sự kiện như vậy thuộc về mối đe dọa liên tục cao cấp (APT), liên quan đến việc lợi dụng tâm lý con người, thu thập thông tin tình báo, mã độc miễn dịch, lợi dụng chuỗi niềm tin, tấn công chéo có mục tiêu, thâm nhập môi trường đám mây, vượt qua kiểm soát rủi ro và khai thác lỗ hổng 0day.
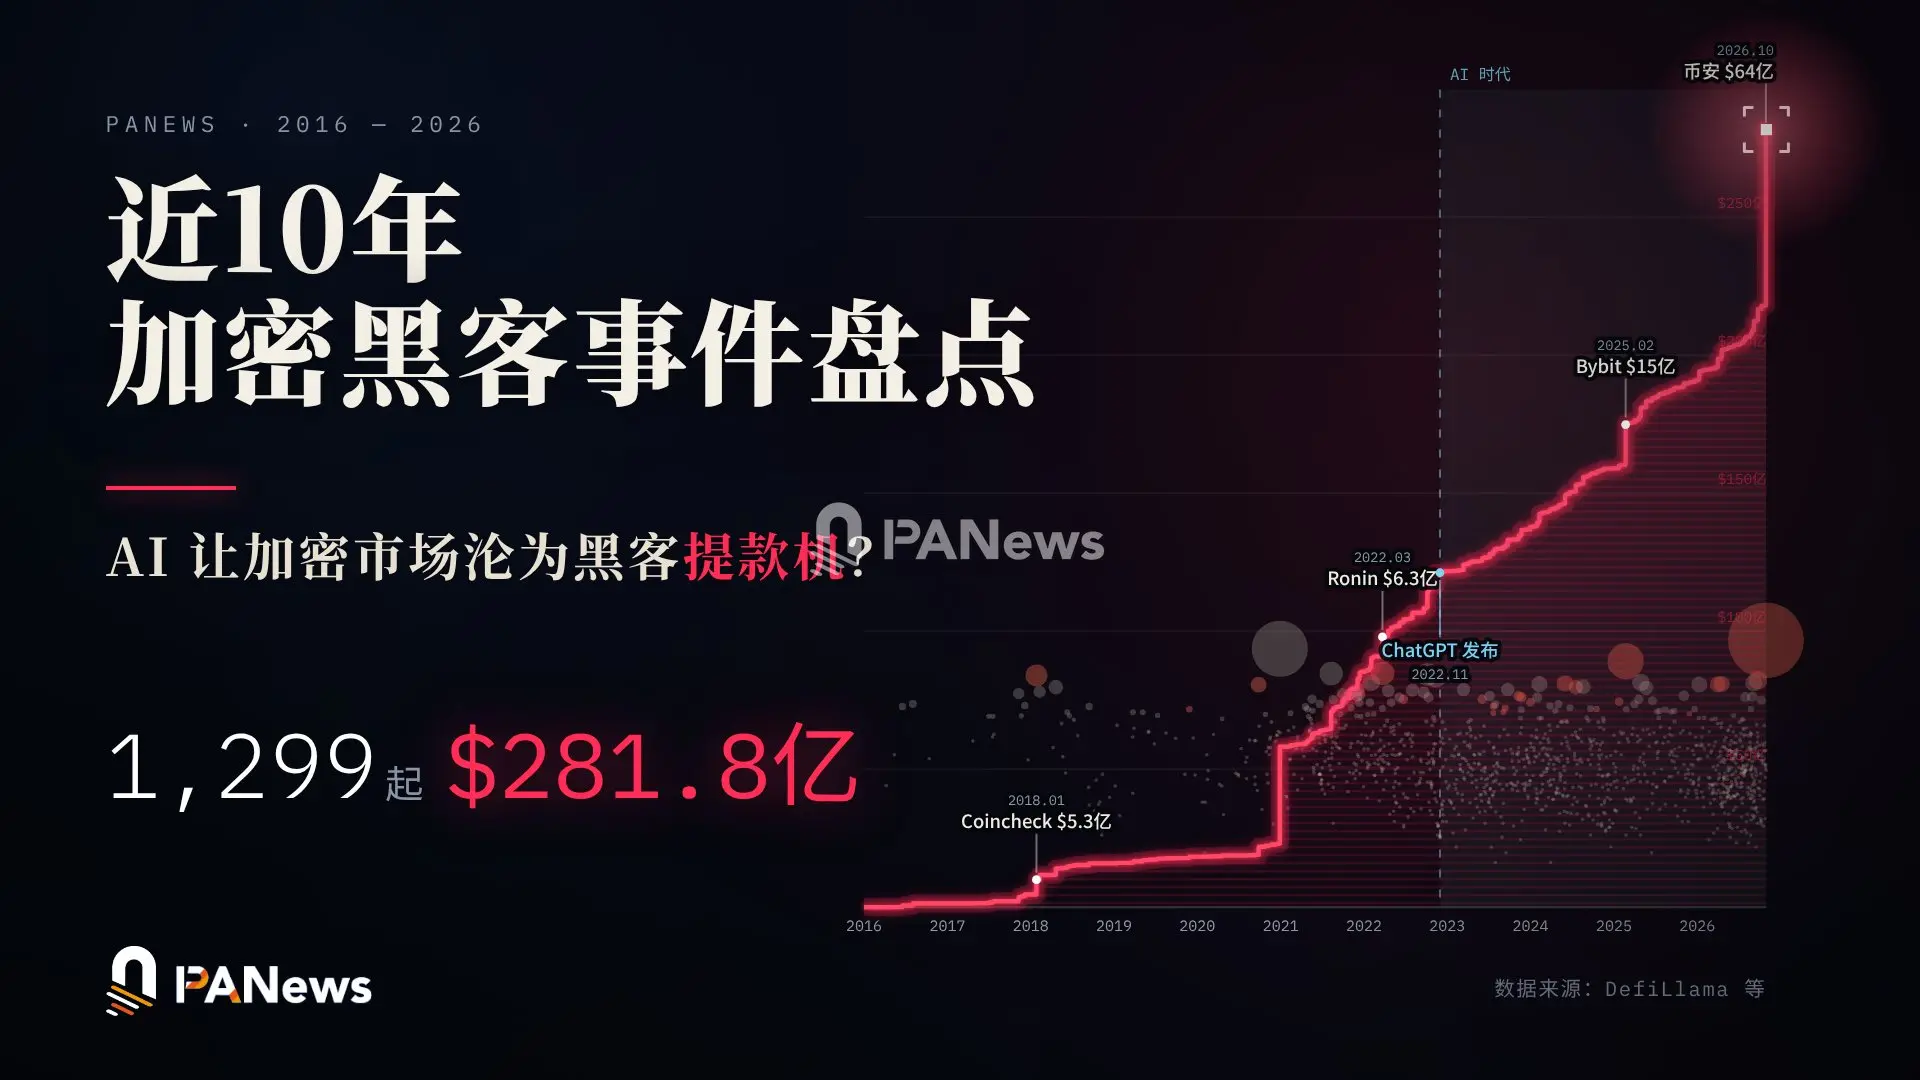
Các phương pháp tương tự đã có tiền lệ. Khi Ronin Network thuộc Axie Infinity bị tấn công vào năm 2022, tổ chức hacker liên quan đến Bắc Triều Tiên Lazarus Group cũng đã tiếp cận một kỹ sư cấp cao của Sky Mavis thông qua LinkedIn với vị trí công việc có mức lương cao. Sau nhiều vòng phỏng vấn, kẻ tấn công đã gửi một tài liệu mời làm việc giả mạo có chứa trojan, cuối cùng kiểm soát hệ thống liên quan đến nút xác thực và đánh cắp khoảng 625 triệu USD tài sản.
Đây chính là tình huống an ninh không đối xứng mà ngành công nghiệp tiền điện tử đang phải đối mặt. Trong quá khứ, phòng thủ an ninh chủ yếu dựa vào việc xây dựng các rào cản kỹ thuật vững chắc; nhưng với sự phát triển không ngừng của các cuộc tấn công xã hội, kẻ tấn công không nhất thiết phải nắm giữ công nghệ tiên tiến hơn hoặc có nhiều nguồn lực hơn, chỉ cần tìm ra một điểm yếu.
So với các lỗ hổng kỹ thuật, điều thực sự khó phòng ngừa có thể là những người đã được tin tưởng.
AI nâng cấp cuộc chiến tấn công và phòng thủ, cuộc chiến giành nguồn lực đã bắt đầu
Nếu như các cuộc tấn công xã hội đã giảm chi phí cho hacker trong việc vượt qua hàng rào của tổ chức, thì sự phát triển liên tục của AI đã làm tăng quy mô và hiệu quả của các cuộc tấn công mạng.
Báo cáo mới nhất từ nhóm tình báo đe dọa của Microsoft cho thấy, trong số 8 tổ chức hacker Bắc Triều Tiên mà họ theo dõi, đã có 3 tổ chức tích cực tích hợp công cụ AI vào quy trình tấn công hàng ngày, đạt cấp độ cao nhất trong mô hình trưởng thành ứng dụng AI của Microsoft.
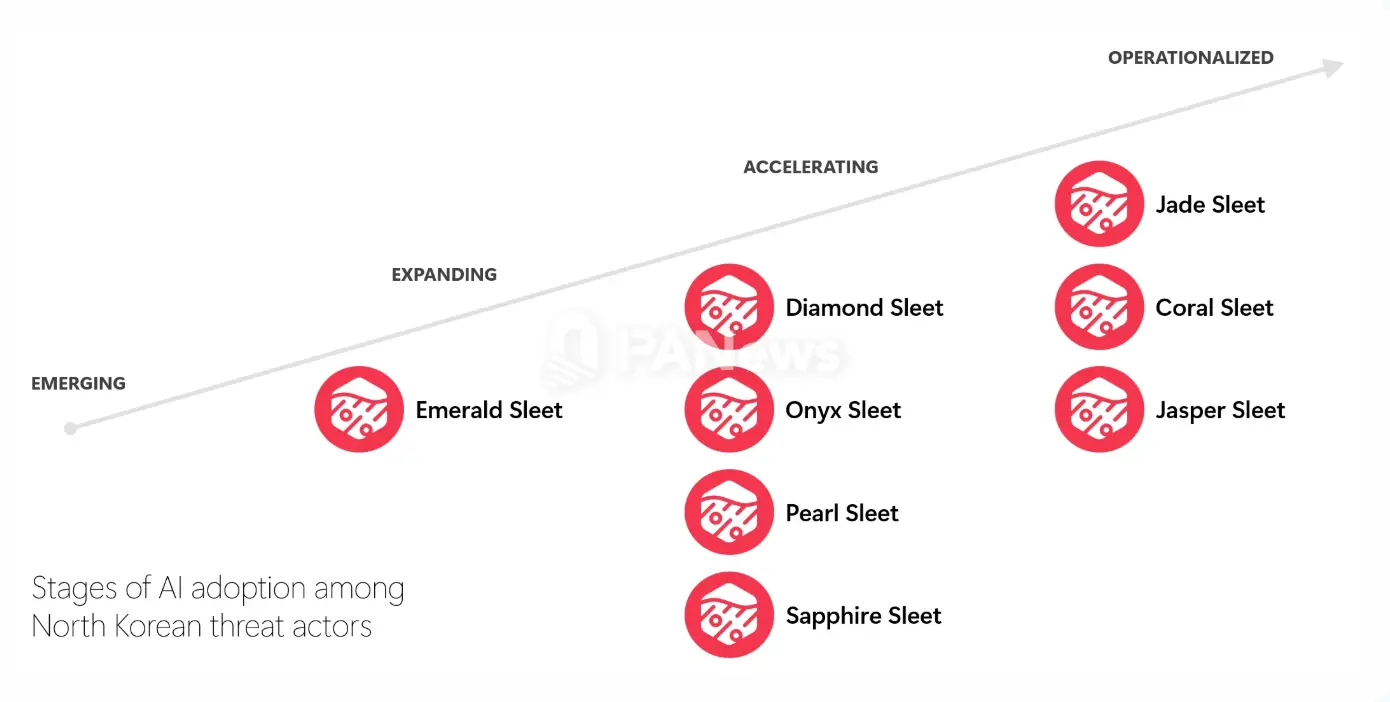
Trong lĩnh vực kỹ thuật xã hội và giả mạo danh tính, các tổ chức hacker Bắc Triều Tiên sử dụng AI để tạo ra hàng loạt nội dung lừa đảo, tuyển dụng và đầu tư, thông qua việc dịch và điều chỉnh ngữ điệu để giả mạo người nước ngoài, thậm chí tạo ra hồ sơ giả mạo, câu trả lời phỏng vấn, ảnh đại diện và video giọng nói. Trong đó, một tổ chức đã tạo ra hơn 100 tài liệu PDF lừa đảo tùy chỉnh nhắm vào người dùng Hàn Quốc trong khoảng thời gian từ tháng 8 đến tháng 9 năm 2026. Những nhân viên IT Bắc Triều Tiên làm việc từ xa được thuê bởi các doanh nghiệp nước ngoài cũng bắt đầu sử dụng AI để duy trì nhiều danh tính cùng một lúc.
Theo thông tin từ công ty an ninh Hàn Quốc Genians, tổ chức hacker Bắc Triều Tiên Kimsuky đã xây dựng mô hình ngôn ngữ lớn (LLM) và môi trường RAG tại địa phương vào tháng 8 năm nay, và để lại nhiều ghi chép sử dụng trình biên tập mã AI Cursor. Sau khi các công cụ liên quan bị chặn, họ có thể nhanh chóng chuyển đổi công cụ để tiếp tục hoạt động.
Microsoft cho rằng, những tổ chức này hiện chưa đạt được khả năng tấn công hoàn toàn tự động, và tác động thực tế của AI đối với tỷ lệ thành công và chi phí của các cuộc tấn công vẫn chưa rõ ràng. Nhưng từ việc do thám mục tiêu, kỹ thuật xã hội đến giả mạo danh tính và phát triển phần mềm độc hại, AI đã bước vào nhiều giai đoạn của quy trình tấn công. Nó không nhất thiết có thể biến những kẻ tấn công bình thường thành hacker hàng đầu, nhưng có thể rút ngắn thời gian và nhân lực cần thiết để thực hiện các cuộc tấn công phức tạp.
Trong sự kiện hacker Binance, công cụ AI cũng đã trở thành một phần của cuộc tấn công. Theo thông tin điều tra, kẻ tấn công đã thực hiện một cuộc tấn công chuỗi cung ứng, cung cấp cho kỹ sư một công cụ lập trình AI đã bị sửa đổi. Ngay cả khi kỹ sư phát hiện ra bất thường và thay đổi công cụ, thông tin vị trí của họ cũng như thông tin của các thành viên khác trong đội ngũ cơ sở hạ tầng ví đã bị lộ. Sau đó, kẻ tấn công đã kiểm soát máy tính của một kỹ sư và sử dụng công cụ AI nội bộ của Binance để tiếp tục xâm nhập vào thiết bị của các nhân viên khác, cuối cùng giành quyền kiểm soát chữ ký.
Khi khả năng của AI tiếp tục tăng cường, cuộc cạnh tranh giữa tấn công và phòng thủ mạng cũng đang mở rộng từ cuộc cạnh tranh về công nghệ và nhân tài truyền thống sang cuộc chiến giành dữ liệu, mô hình và tài nguyên tính toán, càng làm gia tăng tính không đối xứng trong cuộc chiến tấn công và phòng thủ mạng.
Gần đây, nhà nghiên cứu an ninh Jun Song đã chia sẻ rằng một tổ chức mũ đen ẩn danh đã liên hệ với ông, hy vọng ủy thác cho ông sử dụng dữ liệu khai thác lỗ hổng để huấn luyện mô hình trọng số mã nguồn mở thông qua học tăng cường, và sẵn sàng trả một khoản thù lao rất cao. Jun Song cho biết, đối phương tuyên bố rằng quy mô dữ liệu tấn công mà họ nắm giữ là điều mà ông chưa từng thấy trước đây, ngay cả khi có người nói với ông rằng đây là một bộ dữ liệu ngầm của cơ quan thực thi pháp luật, ông cũng sẽ tin. Để so sánh, trong một dự án mũ trắng mà ông tham gia sử dụng GLM-5.3, lượng dữ liệu sử dụng còn chưa đến 1% quy mô mà đối phương tuyên bố, nhưng hiệu suất của mô hình đã vượt xa các mô hình tiên tiến.
Trong cuộc cạnh tranh tấn công và phòng thủ AI, dữ liệu khai thác lỗ hổng chất lượng cao và quy mô lớn có thể trở thành nguồn tài nguyên quan trọng để huấn luyện mô hình an ninh mạng. Ai có thể thu thập nhiều dữ liệu hơn, mô hình mạnh hơn và sức mạnh tính toán đầy đủ hơn, người đó có thể chiếm ưu thế trong cuộc cạnh tranh tấn công và phòng thủ trong tương lai.
Nếu dữ liệu khai thác lỗ hổng khổng lồ có thể được chuyển đổi hiệu quả thành khả năng mô hình, kẻ tấn công có thể nâng cao hơn nữa hiệu suất khai thác lỗ hổng và thực hiện tấn công. Tương ứng, việc phòng thủ có thể thu thập đủ dữ liệu, mô hình và sức mạnh tính toán cũng sẽ ảnh hưởng đến khả năng nhận diện và ứng phó với các mối đe dọa mới.
Coinbase đã tiết lộ vào tháng 6 rằng họ đã nhận được quyền sử dụng mô hình tiên tiến Claude Mythos của Anthropic và sẽ sử dụng nó để củng cố an toàn cho ví tiền điện tử và tài sản. So với đó, vài tháng sau, Binance vẫn cho biết chưa nhận được quyền tương tự. Sự khác biệt trong quyền truy cập vào các mô hình tiên tiến có thể làm gia tăng khoảng cách về khả năng giữa các doanh nghiệp trong việc phát hiện lỗ hổng, kiểm toán an ninh tự động và phòng ngừa rủi ro.
Từ việc Iran sử dụng vũ khí chi phí thấp để kiềm chế sức mạnh quân sự của Mỹ, đến việc hacker Triều Tiên tăng tốc tấn công thông qua giả mạo danh tính, kỹ thuật xã hội và công cụ AI, chiến trường tuy khác nhau nhưng đều chỉ ra một thực tế rằng, lợi thế về tài nguyên không còn có nghĩa là an toàn tuyệt đối, điều thực sự nguy hiểm là sử dụng tư duy của thời đại cũ để đối phó với các mối đe dọa của thời đại mới.
 Cảnh báo rủi ro
 Cảnh báo rủi ro