Logic an toàn của ngành công nghiệp tiền điện tử đã hoàn toàn được viết lại
 Quan điểm cốt lõi

 Từ lỗ hổng hợp đồng thông minh đến xâm nhập hỗ trợ AI, từ tuyển dụng giả mạo đến tổ chức hacker Triều Tiên, bề mặt tấn công của ngành công nghiệp tiền mã hóa đang mở rộng từ chuỗi lên toàn bộ hệ thống tổ chức.
Tác giả: Cốc Dữ, ChainCatcher
Nếu nói rằng trong vài năm qua, điều mà ngành công nghiệp tiền điện tử sợ hãi nhất là một lỗi trong hợp đồng thông minh blockchain, thì bây giờ, có lẽ các dự án nên lo lắng hơn về việc: một nhân viên nào đó đang tham gia một cuộc phỏng vấn trực tuyến hoặc cuộc họp với đối tác có vẻ bình thường, và đã tải xuống phần mềm không an toàn.
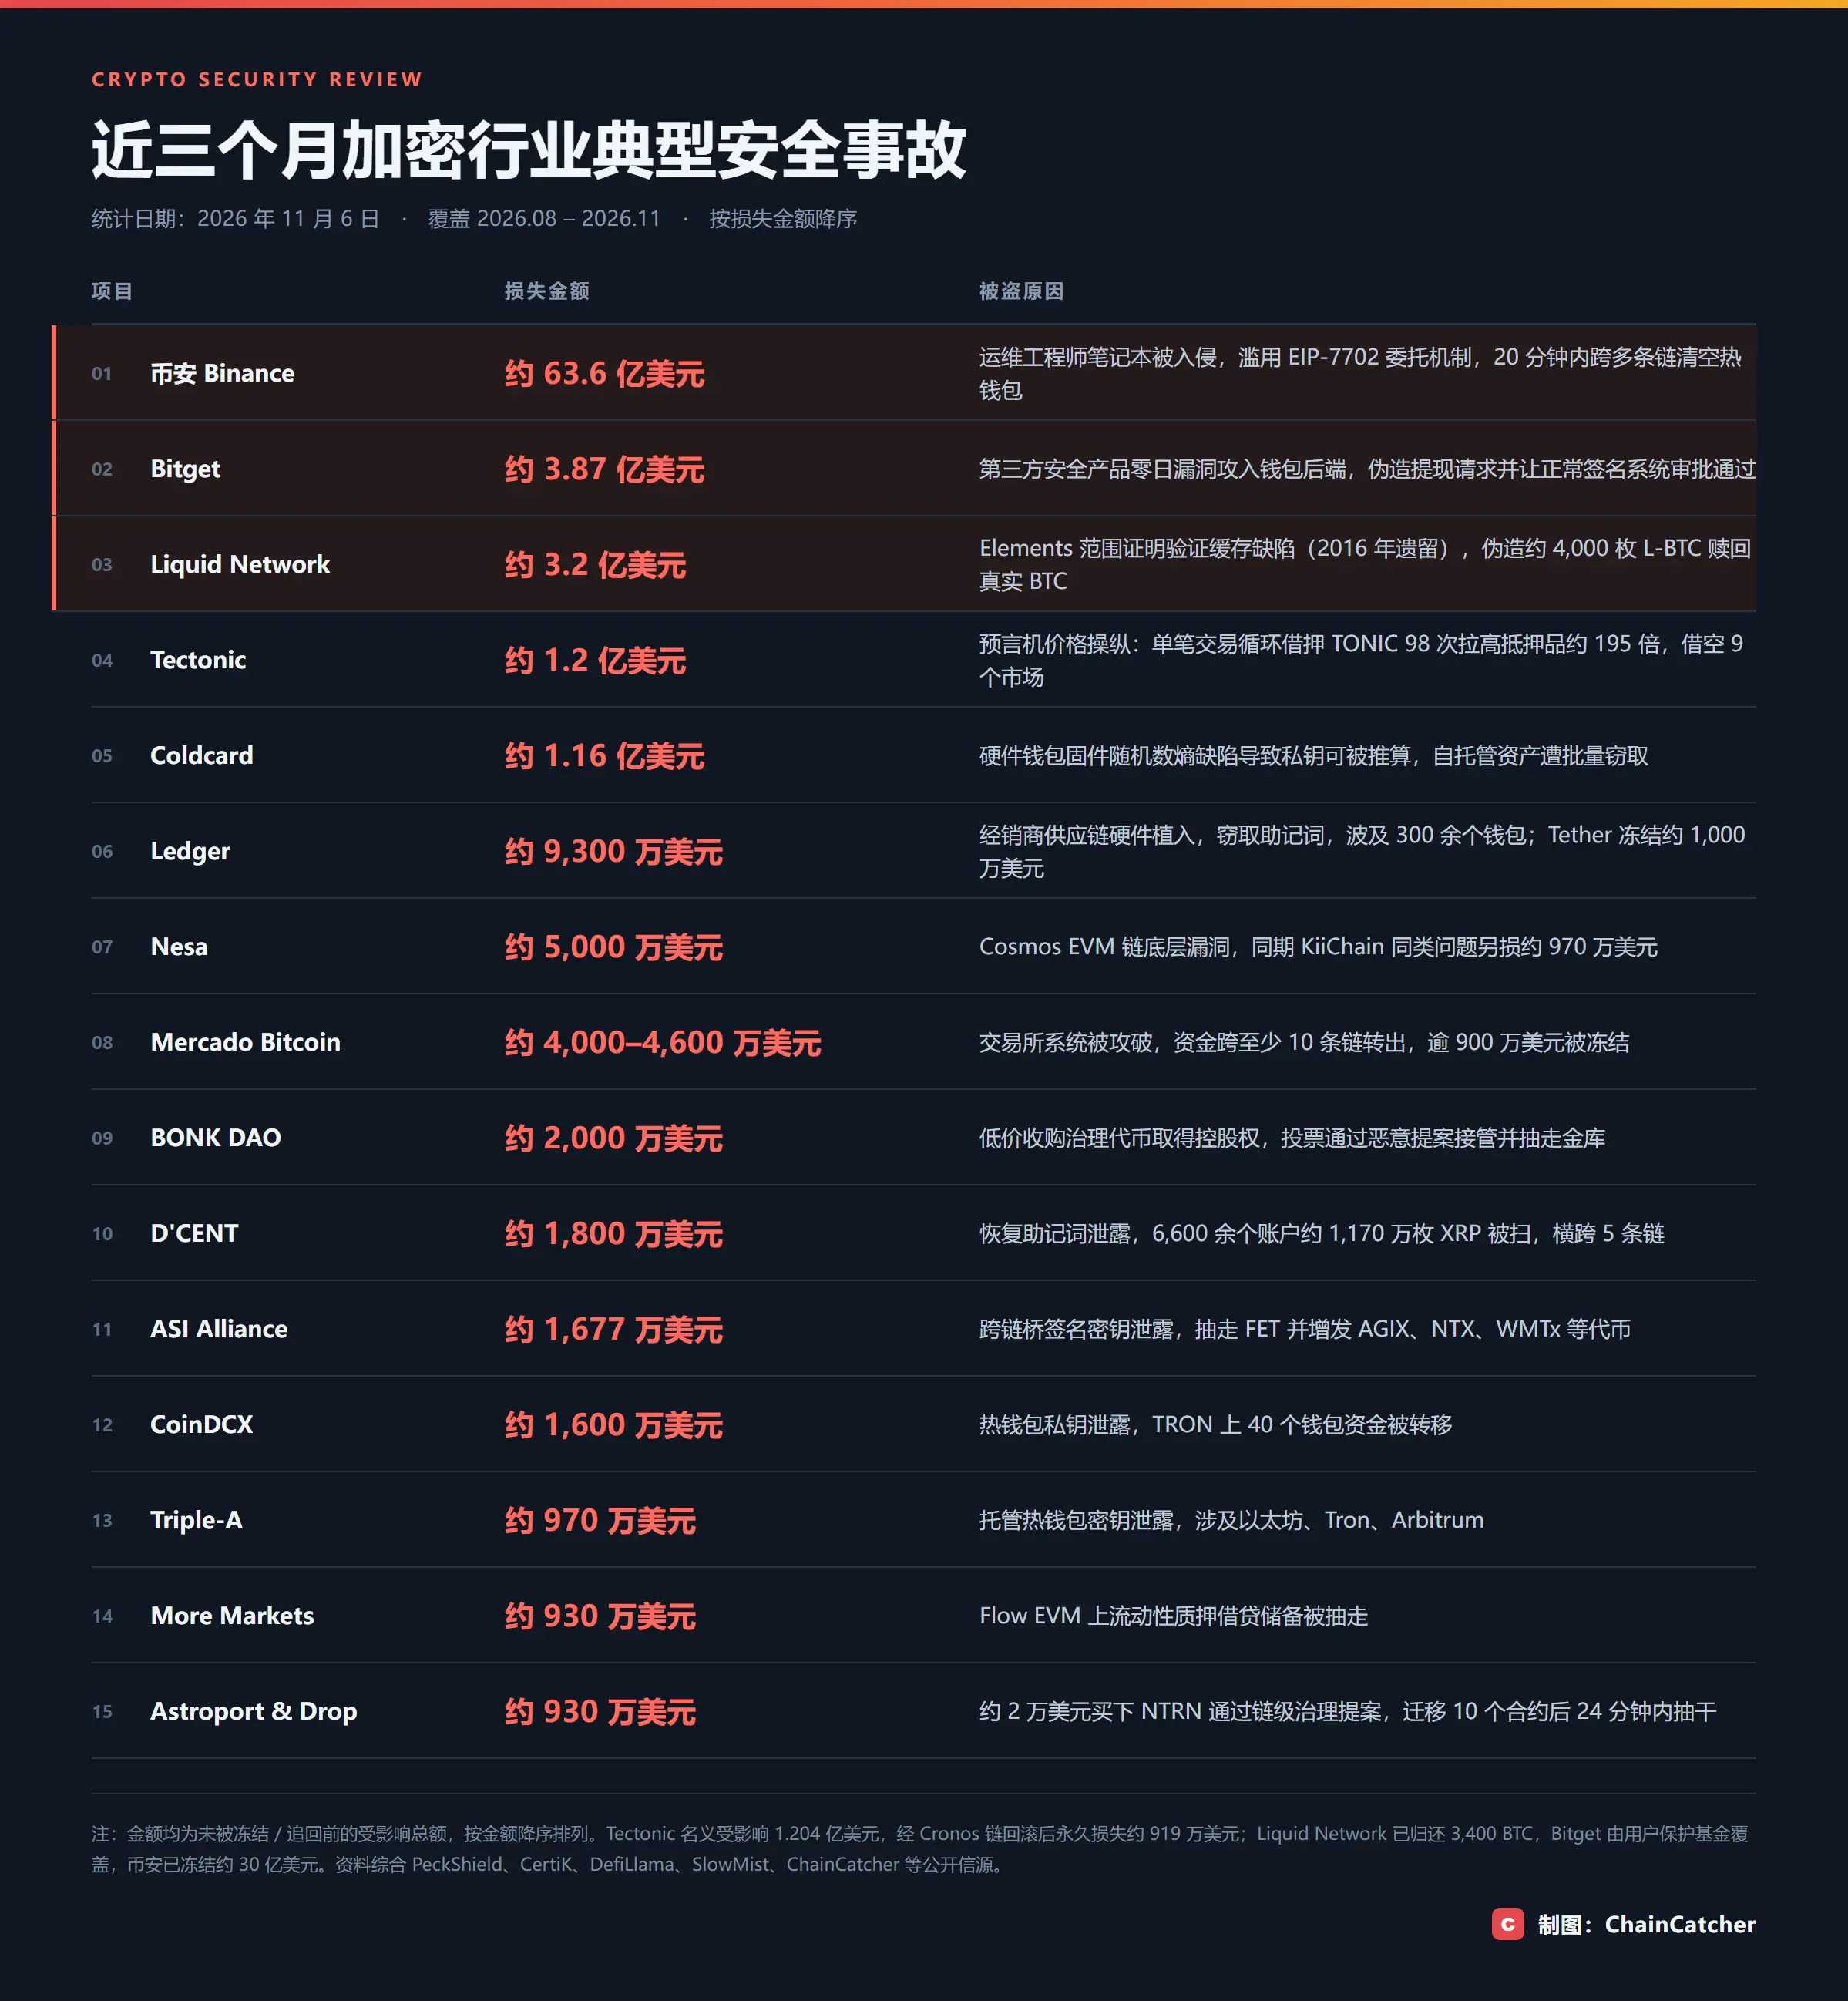
Vào ngày 29 tháng 10, sàn giao dịch tiền điện tử lớn nhất thế giới Binance đã gặp phải một sự kiện an ninh chưa từng có. Kẻ tấn công đã thâm nhập qua nhiều giai đoạn, cuối cùng kiểm soát hệ thống ký ví nội bộ của sàn giao dịch, dẫn đến khoảng 6.34 tỷ đô la tài sản kỹ thuật số bị ảnh hưởng.
Cuộc tấn công này không phải là khai thác lỗ hổng hợp đồng thông minh theo nghĩa truyền thống. Theo báo cáo điều tra sơ bộ được Binance công bố vào ngày 3 tháng 11, kẻ tấn công đã từng bước lấy được quyền truy cập vào hệ thống cốt lõi thông qua phỏng vấn tuyển dụng giả, phần mềm độc hại, thiết bị của nhân viên bị xâm nhập và công cụ AI nội bộ.
Điều đáng chú ý hơn là, đây không phải là một sự kiện đơn lẻ.
Vào tháng 9, Bitget đã gặp phải một sự kiện an ninh khoảng 387.5 triệu đô la, kẻ tấn công đã xâm nhập vào hệ thống backend của cơ sở hạ tầng ví quan trọng, vượt qua kiểm soát ủy quyền để hoàn tất việc chuyển tài sản; vào tháng 10, một số kênh phân phối phần cứng của Ledger tại Đông Nam Á đã bị lộ ra và bị cài đặt thành phần độc hại, dẫn đến tài sản của người dùng bị đánh cắp; trong nửa đầu năm nay, các dự án như Kelp DAO và Drift Protocol cũng lần lượt gặp phải các cuộc tấn công lên tới hàng trăm triệu đô la.
Từ hợp đồng thông minh đến sàn giao dịch tập trung, từ máy tính của nhân viên đến chuỗi cung ứng ví phần cứng, ngành công nghiệp tiền điện tử dường như đang phải đối mặt với một cuộc tấn công an ninh bao trùm toàn bộ chuỗi sản xuất.
Một, lỗ hổng gây thiệt hại lớn nhất, không còn nằm trong mã
Trong hơn mười năm đầu tiên của ngành công nghiệp tiền điện tử, khi nói về "an toàn", phần lớn các cuộc thảo luận đều xoay quanh việc "hợp đồng thông minh trên chuỗi có lỗ hổng hay không", điều này liên quan đến nền tảng của công nghệ blockchain, nhưng hiện nay phần lớn các cuộc tấn công và phá hoại đều đến từ bên ngoài hợp đồng thông minh.
Trong báo cáo nửa đầu năm của CertiK, loại thiệt hại lớn nhất là xâm nhập ví: 33 vụ, 444 triệu đô la, trung bình mỗi vụ hơn 13 triệu đô la. Lừa đảo đứng thứ hai, 63 vụ, 366 triệu đô la. Mặc dù có 204 vụ lỗ hổng mã, nhưng chỉ chiếm 11.5% thiệt hại.
"Điều khiến tôi quan tâm không phải là tổng số tiền, mà là hình dạng của thiệt hại." Cố đồng sáng lập và CEO của CertiK, Cố Như Huy, đã nói trong một cuộc phỏng vấn với Forbes, gần một nửa thiệt hại trong nửa đầu năm tập trung vào hai sự kiện Kelp DAO và Drift Protocol, tổng cộng khoảng 577 triệu đô la, "và cả hai đều xuất phát từ sai lầm ở cấp độ vận hành và cơ sở hạ tầng, không phải lỗ hổng mã theo nghĩa truyền thống."
Ông đưa ra một lời giải thích rất trực tiếp: "So với việc tìm lỗ hổng trong mã, tấn công quản lý khóa, quản trị đa chữ ký và cơ sở hạ tầng vận hành, lợi nhuận cao hơn nhiều."
Con đường này đã được chứng minh nhiều lần trong tháng này. Vấn đề của Ledger không nằm ở chip, mà ở nhà phân phối------thiết bị đã bị cài đặt trước khi đến tay người dùng; vấn đề của Ngrave không nằm ở ví, mà ở nhà cung cấp thông báo đẩy bị xâm nhập, sau đó là lừa đảo; vấn đề của Polymarket không nằm ở hệ thống của mình, mà ở một kịch bản của một công ty giám sát hiệu suất trang web của Anh; vấn đề của Bloom Trading nằm ở một lỗ hổng thực thi mã từ xa của một mô-đun bên thứ ba; vào ngày 31 tháng 10, ít nhất 12 đến 15 tên miền của các trang web DeFi đã bị thay đổi thành các trang giả mạo trong cùng một đợt tấn công DNS.
Quản trị cũng không ngoại lệ. X100 đã bị tấn công bằng khoản vay chớp nhoáng để chiếm đoạt 4.85 triệu đô la; Hifi Finance đã bị một địa chỉ được tài trợ bởi Tornado Cash gửi đề xuất độc hại, thiệt hại khoảng 1 triệu đô la; cuộc tấn công quản trị của Yapeswap còn đơn giản hơn------đặt số lượng tối thiểu là không.
Dữ liệu tiết lộ hướng di chuyển của hình thức tấn công: Giám đốc chính sách toàn cầu của TRM Labs, Ari Redbord, chỉ ra rằng các cuộc tấn công vào cơ sở hạ tầng và khóa chỉ chiếm 15% tổng số sự kiện, nhưng gây ra 76% thiệt hại.
Nhưng điều phiền phức hơn "tiền từ đâu mất" là sau khi mất. Đối với hầu hết các dự án, một khi bị tấn công, lòng tin của người dùng và thị trường khó có thể được khôi phục, ngay cả những dự án nổi tiếng lâu năm cũng không ngoại lệ.
Vào tháng 11 năm ngoái, Balancer đã mất 128 triệu đô la trong chưa đầy nửa giờ do lỗi làm tròn của bể ổn định có thể kết hợp v2, liên quan đến sáu chuỗi. Vào tháng 8 năm nay, giao thức từng quản lý 7 tỷ đô la này đã thông báo sẽ dần dừng hoạt động. Nhóm đã thừa nhận trong thư công khai rằng, lỗ hổng đã tồn tại gần một năm, họ vẫn đánh giá thấp ảnh hưởng của nó đến tỷ lệ áp dụng sau này: sau đó mỗi lần giao tiếp hợp tác, đều phải bắt đầu từ việc giải thích lỗ hổng đó, kết quả là chu kỳ quyết định kéo dài hơn, quy mô hợp tác nhỏ hơn.
Một lần lỗ hổng không chỉ là số tiền bị đánh cắp. Vấn đề tiếp theo là: nếu chi phí đã rõ ràng như vậy, tại sao hàng rào không dày lên theo?
Hai, công nghệ đang tiến bộ, nhưng tấn công lại nhanh hơn
Tình hình nghiêm trọng như vậy khiến người ta phải suy nghĩ: với sự tiến bộ của công nghệ, ngành công nghiệp tiền điện tử lẽ ra phải ngày càng an toàn hơn, tại sao lại ngày càng không an toàn hơn?
AI là một trong những yếu tố đáng chú ý nhất. Trong năm qua, sự phát triển của AI có thể nói là bùng nổ, các mô hình đa dạng xuất hiện, trong khi vô số công ty tiền điện tử tích hợp AI vào quy trình làm việc hàng ngày, thì nhóm hacker lại sử dụng AI một cách thành thạo hơn.
Microsoft trong đánh giá ngày 29 tháng 10 cho biết, trong số 8 nhóm hacker Bắc Triều Tiên mà họ theo dõi, đã có 3 nhóm tích hợp AI vào hoạt động hàng ngày, và 4 nhóm khác đang nhanh chóng mở rộng phạm vi sử dụng. Họ sử dụng mô hình sinh để giả mạo hàng loạt công ty tuyển dụng, tùy chỉnh kịch bản phỏng vấn, thậm chí hỗ trợ trực tiếp việc khai thác lỗ hổng.
Người sáng lập Slow Mist, Dư Toàn, đã đề cập đến một trường hợp: Moonwell đã bị đánh cắp 1.78 triệu đô la, mã gặp sự cố có dấu hiệu "Co-Authored-By: Claude Opus 4.6"------được tạo ra bởi AI, đã được hợp nhất trực tiếp vào môi trường sản xuất.
Nhà nghiên cứu an ninh Stacy Muur thẳng thắn nói: "An ninh tiền điện tử đã hoàn toàn sụp đổ", "Chúng ta đang bước vào một cuộc chạy đua vũ trang an ninh mạng khá nghiêm trọng"; đồng sáng lập Bankless, Ryan Sean Adams, cảnh báo AI đang trao cho hacker "siêu năng lực tăm tối", "thời gian còn lại cho chúng ta không nhiều." CZ cũng cho biết: "Ngành công nghiệp AI hiện chưa đạt được khả năng phòng thủ trước khả năng tấn công", ngành chỉ có thể "dùng AI để chống lại AI".
Rủi ro tiên tiến hơn là Agent. Phán đoán của Cố Như Huy là: "AI Agent có quyền truy cập ví, về bản chất là một loại người giữ khóa có quyền hạn cao mới. Khác biệt là, quá trình ra quyết định của nó có thể bị thao túng bởi các đầu vào bên ngoài, và những con người bất thường này có thể nhận ra, Agent không có đủ ràng buộc an toàn chưa chắc đã nhận diện được." CertiK đã ghi nhận một hình mẫu: vào tháng 6, robot chênh lệch giá nổi tiếng JaredFromSubway đã bị kẻ tấn công dụ dỗ vào một bể chênh lệch giá giả mạo, tự động phê duyệt hợp đồng độc hại, thiệt hại khoảng 7.5 triệu đô la.
Nhưng quy kết mọi thứ cho AI sẽ bỏ lỡ một nửa câu trả lời. Thiếu hụt cấu trúc đầu tư an ninh trong ngành cũng là một trong những yếu tố cốt lõi. Các dự án tiền điện tử thường chú trọng tiếp thị, nhẹ nhàng về an toàn, báo cáo kiểm toán thường nhanh chóng mất hiệu lực sau khi nâng cấp chuỗi, "xem kiểm toán, kiểm tra TVL, so sánh APY" đã hoàn toàn sụp đổ.
Quan sát của đối tác Dragonfly, Haseeb Qureshi, cung cấp một góc nhìn khác: vào năm 2026, số tiền bị đánh cắp trong DeFi ước tính khoảng 1.89 tỷ đô la, thấp hơn so với năm 2025, số lượng tấn công tăng lên nhưng quy mô mỗi lần giảm nhanh hơn------kẻ tấn công chuyển sang các giao thức nhỏ và dự án bị bỏ rơi, vì các giao thức lớn đã hoàn thành nhiều biện pháp củng cố. Điều này chứng tỏ rằng, không phải mối đe dọa đã nhỏ đi, mà là tài nguyên phòng thủ không đồng đều: các tổ chức hàng đầu có vốn để xây dựng hàng rào, trong khi các dự án dài hạn thì đang "chạy trốn".
Sự không đồng đều của tài nguyên phòng thủ chỉ là một mặt, mặt còn lại là đối thủ hoàn toàn không hoạt động theo cấu trúc chi phí của các công ty khởi nghiệp, mà là hoạt động như một cỗ máy nhà nước, đó là các hacker Bắc Triều Tiên.
Theo thống kê của Chainalysis, các hacker liên quan đến Bắc Triều Tiên đã đánh cắp khoảng 2.02 tỷ đô la vào năm 2025, tổng cộng khoảng 6.75 tỷ đô la trong nhiều năm. Đây không phải là những kẻ lẻ tẻ, mà là một hệ thống hành động có ngân sách quốc gia, có sự kiên nhẫn, được bố trí theo tháng------báo cáo của nhóm chuyên gia của UN đã rõ ràng liên kết việc đánh cắp tiền điện tử với quỹ phát triển tên lửa đạn đạo và vũ khí hạt nhân của Bắc Triều Tiên. Khi kẻ tấn công là một thực thể quốc gia, trong khi bên phòng thủ là một công ty khởi nghiệp, bản chất của cuộc chiến đã thay đổi.
Ngoài ra, các tiêu chuẩn mới cũng đang tạo ra các bề mặt tấn công mới. Trong vụ việc của Binance, kẻ tấn công đã lợi dụng cơ chế ủy quyền trừu tượng tài khoản EIP-7702, khiến ví nóng ủy thác logic thực thi cho hợp đồng độc hại------mỗi bước đổi mới đều mở rộng bề mặt tấn công.
Các điểm cần bổ sung hàng rào ngày càng nhiều, trong khi cửa sổ có thể bổ sung thường chỉ xuất hiện sau khi sự cố xảy ra.
Ba, ngành công nghiệp tái thảo luận về "an toàn"
Báo cáo điều tra sơ bộ của Binance vào ngày 3 tháng 11 đã tự vạch trần những điều xấu hổ, tiết lộ chi tiết cách mà hacker thực hiện các cuộc tấn công kỹ thuật xã hội. Báo cáo cũng tiết lộ rằng kể từ năm 2026, đội ngũ an ninh của Binance đã phát hiện và ngăn chặn 57 cuộc tấn công mạng nghi ngờ liên quan đến Bắc Triều Tiên, với các phương pháp từ tuyển dụng giả, phần mềm độc hại giả mạo công cụ phát triển phổ biến, đến các gói phần mềm bị sửa đổi và ứng dụng hội nghị video giả.
Cuộc thảo luận trong ngành nhanh chóng chuyển từ "ai đã làm" sang một câu hỏi khác: khi một nhân viên bị lừa, một máy tính bị thất thủ, còn những hàng rào nào có thể ngăn chặn thiệt hại mở rộng. Câu hỏi tương tự cũng áp dụng cho các vụ việc khác trong tháng này------nhà phân phối của Ledger, kịch bản bên thứ ba của Polymarket, đợt tấn công DNS vào ngày 31 tháng 10, điểm vào không nằm trong hệ thống của mình.
Người sáng lập CoinEx, Dương Hải Pha, đã quy kết điều này cho ba sai lầm có thể tránh được: môi trường phát triển và vận hành không được cách ly đầy đủ, quy trình sản xuất thiếu xác minh thứ hai, các bên tham gia ký tên không được kiểm tra độc lập. Câu nói sắc bén nhất của ông là, nếu các bên chỉ tin tưởng vào yêu cầu từ phía trên, "ngay cả khi áp dụng cấu trúc ký đa bên, cũng có thể biểu hiện giống như ký đơn"------các biện pháp này không cần công nghệ phức tạp, mà thiếu kỷ luật. Phán đoán của người sáng lập AltLayer, YQ, cũng gần giống: các cuộc tấn công này đã vượt ra ngoài phạm vi kiểm toán hợp đồng thông minh, bên phòng thủ phải hiểu quy trình làm việc hoàn chỉnh giữa thiết bị đầu cuối của nhân viên, công cụ nội bộ và cụm sản xuất.
Nhưng đơn giản hóa sự cố thành "một vài sai lầm cơ bản" cũng là một điều nguy hiểm. Người sáng lập Slow Mist, Dư Toàn, nhắc nhở rằng, chỉ khi thực sự gặp phải tấn công mới thấy được cách mà thu thập thông tin, mã độc miễn nhiễm, khai thác chuỗi tin cậy, đầu độc ngang và vượt qua kiểm soát rủi ro kết hợp lại, đây là một quá trình APT; "các phương pháp có vẻ thô sơ, trong mục tiêu và bối cảnh làm việc phù hợp, vẫn có thể gây ra hậu quả nghiêm trọng." Đồng sáng lập BitsLab, Luis, còn trực tiếp hơn: màn hình khóa không thể ngăn chặn phần mềm độc hại đã được cài đặt trong thiết bị, chi phí tấn công và phòng thủ vốn đã chênh lệch, AI còn tiếp tục khuếch đại sự không đối xứng này.
Hai phe trong kết luận thực ra đều nhất trí: an toàn không còn là thứ mà báo cáo kiểm toán trước khi ra mắt có thể cung cấp. Cố Vinh Huy nói, ngành công nghiệp hiện không còn phải đối mặt với "cách ngăn chặn một lỗ hổng đơn lẻ bị khai thác", mà là một hệ thống bảo vệ bao phủ toàn bộ vòng đời tài sản, ngay cả khi một khâu bị xâm nhập, cũng phải kiểm soát thiệt hại ở mức độ cục bộ. U Gia Ninh chỉ ra rằng, mô hình quản lý chủ yếu dựa vào kiểm toán trước khi triển khai đã khó có thể thích ứng, đánh giá liên tục, giám sát thời gian thực và xử lý khẩn cấp cần được đưa vào quản lý thường xuyên.
Một lớp bên ngoài nữa, là phần duy nhất có thể coi là tin tốt trong sự cố này. FBI vào ngày 31 tháng 10 đã quy kết cuộc tấn công cho hành động TraderTraitor của Triều Tiên, phối hợp với Cục Bảo vệ Đặc biệt và Bộ Điều tra Hình sự của Cục Thuế công bố hàng trăm địa chỉ liên quan, kêu gọi các nhà điều hành nút THORChain, nền tảng trao đổi tức thì, giao thức DeFi và các công ty phân tích blockchain chặn các giao dịch liên quan; các bên phát hành như Tether, Circle đã tổng cộng đóng băng khoảng 3 tỷ USD. Một sàn giao dịch gặp sự cố, toàn bộ quy trình thanh toán và phát hành của ngành công nghiệp đã được huy động trong vài chục giờ.
Nhưng sự hợp tác thay đổi là phân phối sau thiệt hại, không phải xác suất xảy ra thiệt hại. CertiK thống kê, trong nửa đầu năm, toàn ngành đã đóng băng hoặc hoàn trả số tiền là 115 triệu USD, chiếm 8,8% trong tổng thiệt hại 1,316 triệu USD; tỷ lệ thu hồi của Binance lần này cao đến kinh ngạc, là vì phần lớn bị đánh cắp là stablecoin, trong khi Bitcoin và Ethereum không có bên phát hành, kẻ tấn công vẫn nắm giữ khoảng 2,4 tỷ USD.
Kết luận
Từ lỗ hổng hợp đồng thông minh đến thiết bị nhân viên bị xâm nhập, từ nhà cung cấp dịch vụ bên thứ ba bị tấn công đến xâm nhập hỗ trợ AI, từ tấn công quản trị đến kế hoạch dài hạn của tổ chức hacker Triều Tiên, ngành công nghiệp tiền điện tử đang trải qua một sự thay đổi sâu sắc trong mô hình tấn công.
AI làm giảm thêm chi phí chuẩn bị tấn công, các tổ chức tấn công chuyên nghiệp làm tăng quy mô và tính liên tục của các cuộc tấn công, trong khi đầu tư an toàn lâu dài của các dự án lại không đủ, tạo ra nhiều cơ hội hơn cho những cuộc tấn công này.
Một dự án có thể bị tạm dừng rút tiền kịp thời, một giao dịch bất thường có thể bị bên phát hành stablecoin đóng băng, một cuộc tấn công cũng có thể chỉ gây ra rò rỉ dữ liệu người dùng và quyền truy cập hệ thống nội bộ bị xâm phạm. Nhưng những sự kiện này đều có nghĩa là, gần như tất cả các dự án tiền điện tử đã mất kiểm soát đối với ranh giới an toàn.
Blockchain có thể đảm bảo rằng các bản ghi giao dịch không thể bị thay đổi, nhưng không thể đảm bảo rằng người khởi xướng giao dịch không bị lừa đảo, cũng không thể đảm bảo rằng khóa ký giao dịch không bị đánh cắp. Khi kẻ tấn công bắt đầu vượt qua mã, tấn công trực tiếp vào con người và tổ chức, ngành công nghiệp tiền điện tử cần hiểu lại điều gì mới thực sự là an toàn.
Nếu nói rằng trong mười năm qua, đổi mới quan trọng nhất của ngành công nghiệp tiền điện tử là thiết lập một hệ thống chuyển giao giá trị không cần tin tưởng vào bên thứ ba, thì trong mười năm tới, ngành phải trả lời một câu hỏi khác: làm thế nào để thực sự bảo vệ tài sản và niềm tin của người dùng trong một môi trường đầy những người tham gia không đáng tin cậy?
 Cảnh báo rủi ro
 Cảnh báo rủi ro

Bài viết nổi bật