一個經銷商捅穿的窟窿:100 美元的責任上限,兜不住 9000 萬的損失
 核心觀點

 芯片是真的,系統沒被改,交易全經本人確認——錢還是沒了。硬體錢包第一次被追問:你到底負責什麼?
作者:谷昱,ChainCatcher
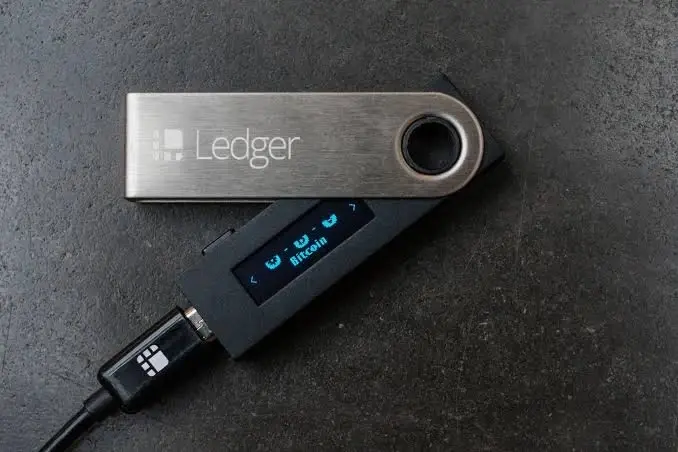
10 月 13 日下午,Ledger 發出事件以來最長的一份官方更新,把攻擊手法講到元器件級別:植入模塊藏在設備外殼內,"讀取螢幕上顯示的數據"------初始化時,設備會在螢幕上顯示 24 個單詞的助記詞,模塊識別這些界面後由微控制器解碼,再通過預配置的 eSIM 經 LTE 發送出去。
更關鍵的是緊隨其後的一句澄清:植入模塊是獨立元件,不修改安全元件,不修改操作系統,也不改變交易或簽名。晶片是真的,系統是原版的,每筆交易都經用戶本人確認------行業教給用戶的檢查,這批設備全部通過。助記詞只是在螢幕上出現了那幾十秒,就多了一雙眼睛。
但這份更新只回答了"設備裡發生了什麼",沒有回答"丟了錢的人怎麼辦"。164 條回覆裡,點讚最高的追問幾乎都在問同一件事:從官方授權經銷商買到被動手腳的設備並因此損失資金,Ledger 會承擔責任並賠償嗎?歐盟 MediaMarkt 渠道的用戶又該怎麼辦?Ledger 的口徑是:所有已確認的資金損失都涉及 CryptoBilis 售出的設備,其他渠道"尚未驗證"。
四天前,這還只是"某一家公司的某個經銷商出了問題";現在,它成了整個硬體錢包行業必須一起回答的問題:當設備離開工廠的那一刻起,究竟誰在為它的完整性負責?
一、從一家經銷商,到一條鏈路
10 月 9 日,東南亞用戶集中報告資產被轉走;10 月 10 日,Ledger 確認其中一名受影響用戶的設備含有未授權硬體植入,這是第一次拿到物理證據;同一天,CryptoBilis 宣布暫停 Ledger 設備的銷售與發貨。一家授權經銷商、一批受影響用戶、一次切割------敘事到這裡,幾乎是完整的。
但接下來幾天,每一條新線索都在把這個框架撐大。
第一處反常出在設備本身。 迄今確認被改裝的設備大多是全新機,而不是退回機。行業默認的風險模型一直是"用戶買新機---設備被改裝---退貨---下一位顧客中招",這條路徑成立的前提是改裝發生在售出之後;全新機被動過手腳,意味著改裝發生在設備到達任何用戶之前------問題從"渠道裡的一環"前移到了"倉庫裡的一個環節"。
第二處反常是工藝。 Karpelès 在博客中對比了早期樣本與最新樣本:前者帶有明顯的手工製作痕跡,後者看起來是按需生產。如果這一觀察成立,動手腳的就不是某個人的臨時起意,而是一條能批量產出植入模塊的鏈路。鏈上的數字也在同步上修:Specter 最早給出超過 8600 萬美元的估算,Bitquery 在 10 月 12 日的分析中跨 324 個錢包、多條鏈給出約 1.02 億美元------而 Ledger 至今只有一句:"我們尚未確認受影響用戶的總數或損失的總價值。"
然後線索開始跨出國界。歐洲一側,用戶 Johannes 稱從兩家不同門店的 MediaMarkt 買到兩台被改裝的設備,他請門店員工查了庫存記錄,其中至少一台來自 Aqipa GmbH------一家覆蓋全歐洲的分銷商,波及範圍可能遠超德國一國。亞洲一側,Karpelès 那台購自亞馬遜日本站、由中國賣家發貨、從馬來西亞寄出;研究機構 Tibane Labs 報告的日本賣家渠道 Nano X,同樣從馬來西亞發出。兩條相距萬里的線索,指向了同一個發貨地。
鏈條的另一端同樣專業。Tether 首日凍結了 1000 萬 USDT,攻擊者隨即將 1500 萬 USDT 換成 Tether 凍結不了的 USDD,再換回約 510 萬 USDT,其中約 423 萬流入幣安充值地址;2810 枚 ETH 分三輪進入 Tornado Cash。截至 10 月 11 日,仍有 15,475 枚 ETH、203 枚 BTC 和 1000 萬 USDT 在攻擊者手中。CZ 提出過一個更激進的推測------攻擊者買下了這家經銷商,並讓其簽署保密協議以保持沉默;這一說法尚未被證實,但鏈條的專業程度已經擺在那裡。
把這些線索拼在一起,很難再用"偶發"解釋:一家被收買的經銷商是事故,一條橫跨多國、能批量改裝、能規避凍結的鏈路是漏洞。前者可以靠切名單處置,後者不能。 Ledger 稱正在開發更完善的硬體防篡改措施,但未說明具體內容與落地時間;它給出的自查方案,是讓用戶對照元件照片、自己拆機檢查,而官方教程同時警告,拆開設備可能造成損壞。一套需要用戶自己拆機才能完成的驗證,本身就說明行業還沒有答案。
二、同行們在做什麼
事件之外,更有信息量的是各家廠商的反應差異。事實上,CryptoBilis 不僅銷售 Ledger,還銷售 Trezor、CoolWallet、Tangem、OneKey、SecuX、Ellipal 等眾多硬體錢包。
事件爆發當天下午,Keystone 中文帳號就發文推介 Keystone 3 Pro 的 PCI 級拆機自毀功能:一旦檢測到物理拆解或篡改,自動擦除晶片數據、設備作廢。這條推文獲得了 4.2 萬瀏覽。它恰好戳在本次攻擊的命門上------植入模塊必須開殼才能裝進去,自毀讓"悄悄裝"變成"裝了就沒"。但也正因為選在這個時間點,它把一件尷尬的事擺上了台面:行業手裡其實一直有技術答案,只是此前沒人覺得非做不可。
多數廠商的第一反應則是劃清界限。Trezor 將 CryptoBilis 移出授權名單、停止通過該渠道銷售,同時提醒用戶不要自行拆解設備;imKey 表示尚未收到相關反饋,將核查授權渠道。
SafePal 強調其設備在首次設置時驗證設備真偽與使用狀態、對曾被激活的設備發出警告並顯示首次激活日期、用防拆封條識別包裝是否被打開。Tangem 更徹底,從架構上讓動手腳變得不可能:安全晶片與 NFC 天線一體化密封,私鑰在晶片內生成與簽名,工廠寫入固件後不可修改------"無論用戶通過官方商店、經銷商還是其他渠道購買,只要 App 驗證設備為正品,即可確保私鑰僅由用戶控制。"
但 Tangem 的這句話恰恰繞過了要害:驗證,能不能自證? 事實是,Ledger 的 Genuine Check 只能驗證安全晶片為真,檢測不到晶片周圍元件被做過什麼物理改動------被植入模塊的設備,是能通過真偽校驗的。渠道這一端管得再緊,也只是縮小概率,不是消滅風險。
面對市場的質疑,OneKey 宣布對今年 3 月以來經該渠道購買的用戶無條件免費換新、舊設備不用寄回,同時對全部現有經銷商重新審核,"經營主體核實不了、最終受益人說不清楚的,一律取消授權",並承認"經銷商網絡會大幅縮小"。
三、100 美元:那條被翻出來的責任上限
OneKey 免費換新的消息傳開後,社區開始翻它的用戶協議,並反而形成 OneKey 本身的大型公共危機。
現行《服務協議》15.5 條寫著:如果 OneKey 被認定需對用戶承擔責任,其累計責任上限不超過以下三者中的最高者------(a) 該設備的實際購買價;(b) 事發前 12 個月內用戶就該付費服務實際支付的費用;(c) 一百美元(USD 100)。並且這是一個"單一累計上限,多項索賠、多個事件或多項法律依據都不會提高其額度"。
15.4 條更徹底:在適用法律允許的最大範圍內,OneKey 對任何數字資產的損失或減值不承擔責任,無論何種原因造成------設備與 App 只是管理密鑰的工具,不為資產提供保險或擔保。15.6 條給出了理由:App 與大部分服務免費,設備價格不含資產保險,OneKey 從不掌握用戶的資產與憑證,也不知道用戶存了多少。15.10 條則預留了退路:OneKey 可自行決定提供賠償、更換或其他幫助,但任何此類舉措都只是善意表示,不構成對責任的承認、不設先例,也不對任何人產生義務,並可要求用戶簽署免責聲明作為條件。
需要說清楚的是,這不是 OneKey 一家的做法。OneKey 官方曾列出其他硬體錢包在用戶協議中均列出很低的賠付模塊。把責任上限壓到設備售價或一個小額固定數字,是硬體錢包行業的普遍條款設計。真正值得討論的是它和"免費換新"放在一起時暴露出的那個錯配:
一邊是幾百美元一台的新設備、寧可多覆蓋 180 天的主動擔責;另一邊是一份把責任上限寫成 100 美元、並聲明"任何幫助都不構成承認責任"的契約。兩者在商業上都成立,但用戶對它們的感受是撕裂的------一家公司可以在道義上做到 120 分,同時在契約上只承諾 100 美元。而這 100 美元,恰恰是當風險真的落到用戶頭上時,唯一能被拿出來的東西。
它折射出的是整個品類的結構性錯配。自托管的全部倫理基礎是"用戶自己保管密鑰,因此用戶自己承擔後果"。這個前提在這次事件裡第一次出現裂縫:被攻破的那一環------從工廠到倉庫、從經銷商到家門口------恰恰是用戶無論如何都控制不了、也驗證不了的部分。責任被完整地放在了用戶身上,而風險的控制權在廠商手裡。
硬體錢包賣的一直是"工具",不是"保管"。當工具本身成為攻擊面,"工具不負責"這套說辭正面臨它第一次真正的壓力測試。
四、2026:硬體錢包的"物理年"
把視野拉開,這起事件是今年一連串問題裡最新、也最貴的一起。
2026 年已有六家硬體錢包品牌披露過安全問題,但真正導致用戶丟錢的只有兩起:7 月 Coldcard 固件弱熵導致助記詞可被推測,Galaxy Research 統計損失超過 1.15 億美元;以及這一次 Ledger 供應鏈植入,約 0.9 億美元。合計約 2.05 億美元。行業分析機構 Wise Advice 的評價是:"2026 年可能會成為硬體錢包安全史上最瘋狂的一年。"
其餘問題分布在同一條鏈的不同位置:Ledger 安全團隊 6 月用激光擊穿 Trezor Safe 7 的晶片、7 月擊穿 Tangem 卡片(兩者都需要實驗室設備,Tangem 稱對普通用戶風險"幾乎不存在");BitBox 8 月修復了多個自家工程師稱為"嚴重"的固件漏洞,未造成損失;Trezor 物流商洩露了 13,689 名買家的信息;SafePal 洩露了近 4 萬個家庭住址。
這一年裡,沒有任何一顆安全晶片在實驗室之外被真正攻破。攻擊者繞過了加密學,轉向了它旁邊的東西------隨機數、物流單、經銷商的倉庫、用戶家門口的快遞。
行業正在找答案,但答案還沒統一。慢霧創始人余弦認為"拆機自毀功能會是必備機制……否則就得有另一個機制來證明我手上拿到的硬體錢包是官方原本意圖的產物";Mindao 反駁說,一旦自毀反而無法證明機器是否被改裝,可拆卸至少還能對比電路圖,而 Ledger 官方其實提供了開機硬體完整性檢查,只是對普通用戶"太硬核";也有人給出最樸素的方案------跨品牌多簽,Trezor、OneKey、Keystone 各持一把,用 Sparrow 或 Electrum 做 2/3,"防止一家作惡"。
這些建議裡沒有一條是"買一顆更好的晶片"。它們全部指向同一件事:安全邊界已經從晶片,擴展到了晶片之外。
結語
"私鑰從未離開設備",是硬體錢包行業賣了十年的承諾。在這起事件裡,它字面成立,卻毫無意義。
安全元件沒有被修改,操作系統沒有被改動,每筆交易都經用戶本人確認,24 個單詞一步都沒有走出那塊晶片。它毫無意義,是因為密鑰不需要離開設備------只需要在螢幕上顯示的那幾秒裡,被人多看一眼。被攻破的不是加密學,甚至不是晶片,而是"驗證"這個動作本身:Genuine Check 驗得出晶片真偽,驗不出螢幕旁的眼睛。
所以行業要補的課不是把渠道管得更緊,而是讓設備自己作證,把驗收標準從"晶片是真的"升級為"整機是原裝的"------拆機自毀可能正在從可選項變成標配,這比任何一份經銷商名單的收縮都更根本。
而責任的那道題仍然懸置。這個行業通行的條款設計,是把服務做得儘可能重,同時把累計責任上限壓到一台設備的售價,或一個小額固定數字。它未必是在推卸責任,更像是在如實描述這個行業的責任結構:它造工具,不保管資產。真正的問題在於,用戶一直以為自己買的不是工具。
 風險提示