118 億美元朝鮮黑客生意背後,非對稱攻防戰進入 AI 時代
 核心觀點

 資源優勢不再意味著絕對安全,真正危險的是用舊時代的思維應對新時代的威脅。
作者:Nancy,PANews
全球正在進入一個非對稱戰爭時代。
在美伊的物理戰場上,伊朗利用低成本無人機、導彈和海上封鎖等手段打消耗戰,以相對有限的成本牽制美國軍事資源,並向全球經濟施加壓力。
加密世界,AI正在降低網絡攻擊的技術門檻,放大攻擊者的行動效率與破壞能力。攻擊者可能只需投入有限資源,就能對大型企業和複雜系統造成巨大損失。
118 億美元,一支國家級黑客軍團
朝鮮黑客頻頻發動攻擊,令加密市場人心惶惶。有人忙著加固安全防線,也有人另闢蹊徑。一名開發者近日設計了一套頗為另类的驗證機制,試圖從精神層面阻止朝鮮用戶訪問網站。沒想到,這場帶著惡搞意味的安全實驗,卻意外引來了真正的網絡攻擊。
從安全事件中的高頻關鍵詞,到加密社區調侃玩梗的素材,朝鮮黑客正逐漸成為行業繞不開的話題。而玩笑背後,是市場對網絡安全風險日益加深的擔憂。
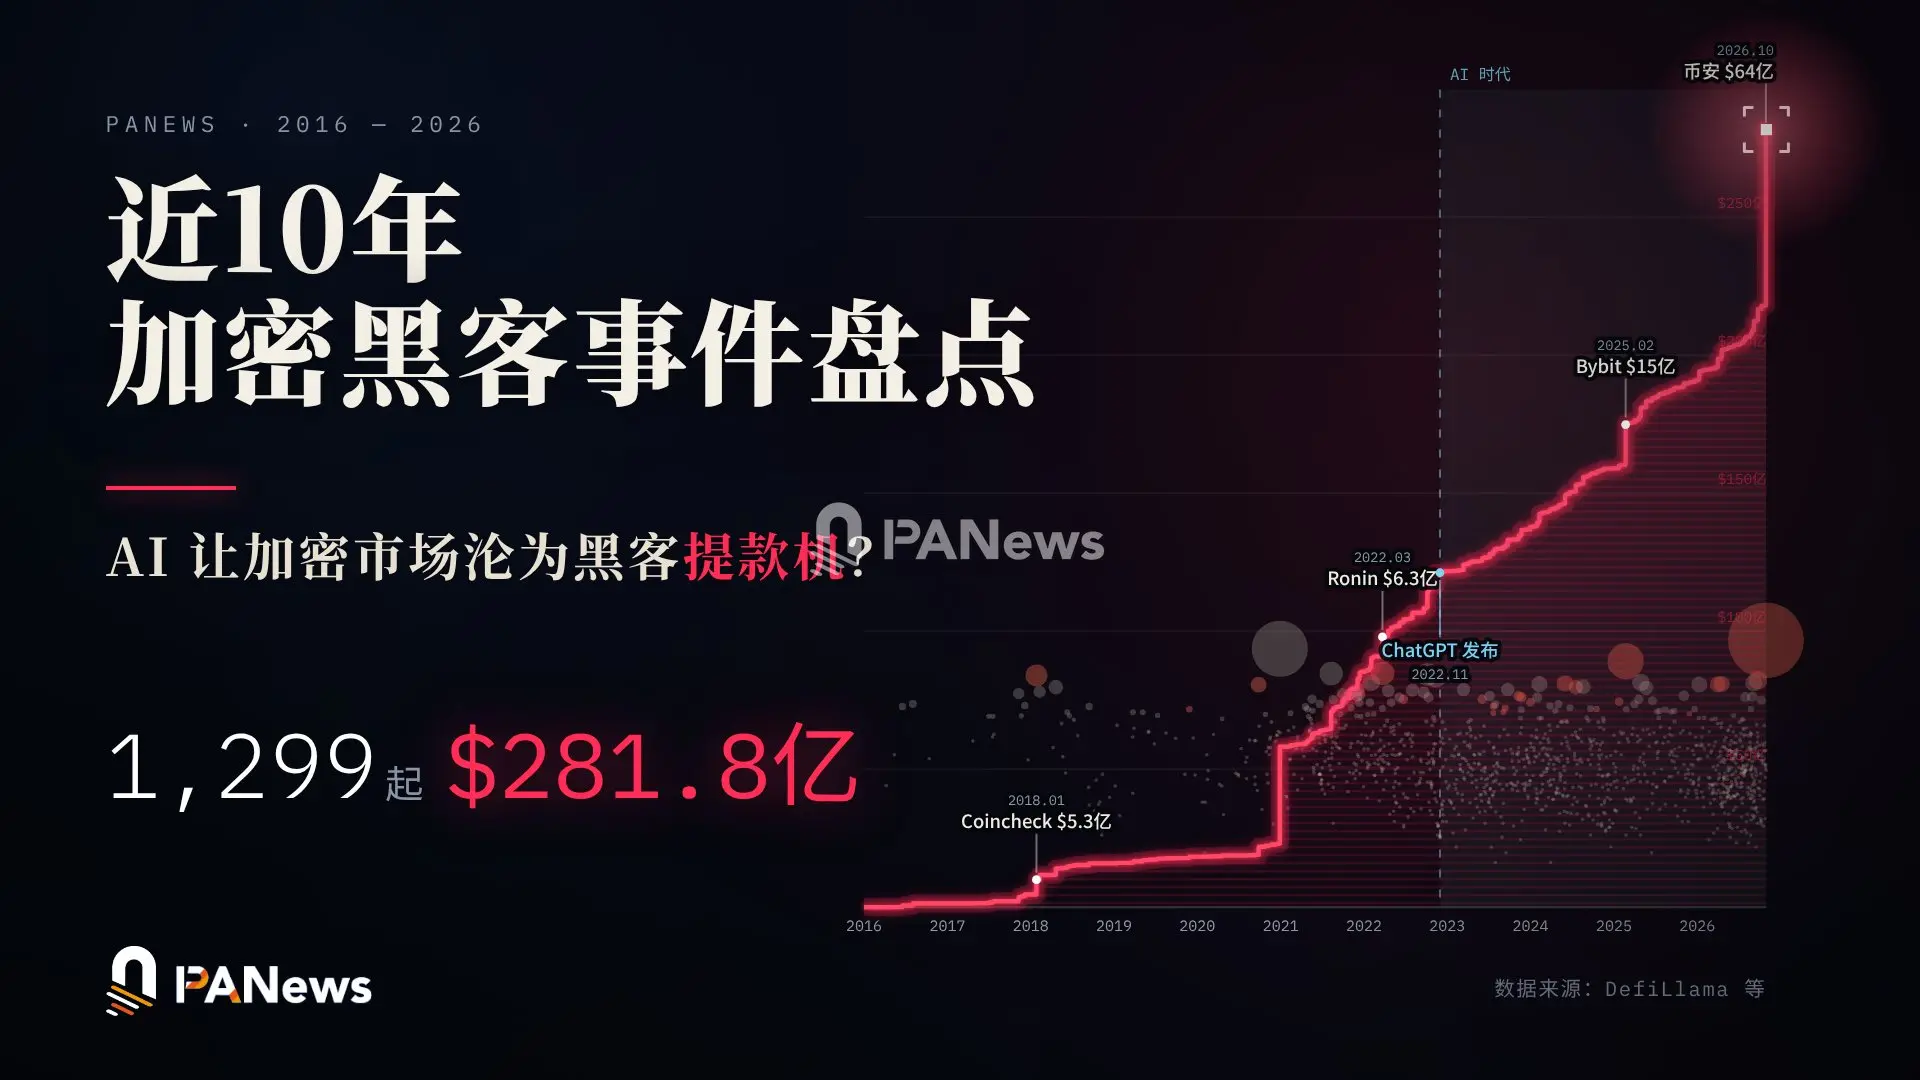
Chainalysis數據顯示,截至2026年10月29日,疑似與朝鮮有關的黑客攻擊造成的損失占今年已報告加密黑客攻擊損失的近89%,而2021年這一比例為15%。從單次攻擊造成的損失來看,疑似朝鮮相關攻擊的平均損失已從2021年的5065萬美元升至2026年的約1.85億美元,約為2021年的3.7倍。
作為全球長期受到國際制裁的國家之一,朝鮮難以通過正常的國際貿易和金融活動獲取外匯與資源。網絡攻擊因此逐漸成為其獲取資金、規避金融限制的重要手段。
朝鮮的黑客力量並非一群技術高手各自為戰,而是一套經過長期建設、高度組織化的國家級網絡行動體系。從人才選拔、精英教育到軍事化訓練,再到海外潛伏和實戰,朝鮮建立了一套相對完整的人才培養與行動機制。
這套機制頗似奧數選手的金字塔式選拔。從全國範圍內發掘少數具有突出邏輯思維和數學天賦的青少年,同時審查其政治背景與忠誠度。通過選拔的人才能夠獲得集中的教育資源,接受長期、系統的計算機科學、數學和編程訓練。
完成國內訓練後,部分人員還會被派往海外,以學生、IT從業者或遠程技術人員等身份活動,在真實環境中積累技術經驗,同時學習目標國家的語言、文化和工作習慣,為後續行動做準備。
為了吸引和留住這些技術人才,朝鮮還會提供特殊待遇,包括免除部分兵役義務、首都居住資格、住房、較高收入,以及更好的教育和醫療資源。對於一個資源有限的國家而言,這些激勵具有相當大的吸引力。掌握稀缺技術的黑客因此獲得了特殊的社會地位,逐漸成為朝鮮國內的新興特權群體。
人才培養只是第一步,高度專業化的組織分工,才是朝鮮"鍵盤戰士"的真正殺手鐧。偵察人員負責搜集全球網絡情報、尋找系統漏洞,為攻擊行動篩選目標;行動人員利用身份偽裝、社交工程和惡意軟件實施滲透,竊取資金與敏感信息;還有專門負責資金轉移、洗錢和資產變現的人员,將網絡攻擊所得轉化為可支配資金。
從目標篩選、技術滲透到資金轉移,一起看似簡單的加密資產盜竊事件,背後可能是一條完整的跨境行動鏈條。Lazarus Group、APT38、Kimsuky等,正是外部安全機構根據其攻擊目標、技術手段和行為特徵識別出的不同朝鮮關聯黑客組織。
據分析師Darkfost近期披露,隨著針對幣安的攻擊事件發生,Lazarus組織竊取的資金總額已達到118.7億美元。根據韓國銀行2025年的數據,這一數字相當於朝鮮GDP的45%、國民總收入(GNI)的35%。如果這一估算成立,網絡攻擊所得就不再只是額外的非法收入,而可能成為朝鮮經濟體系中規模相當可觀的資金來源。
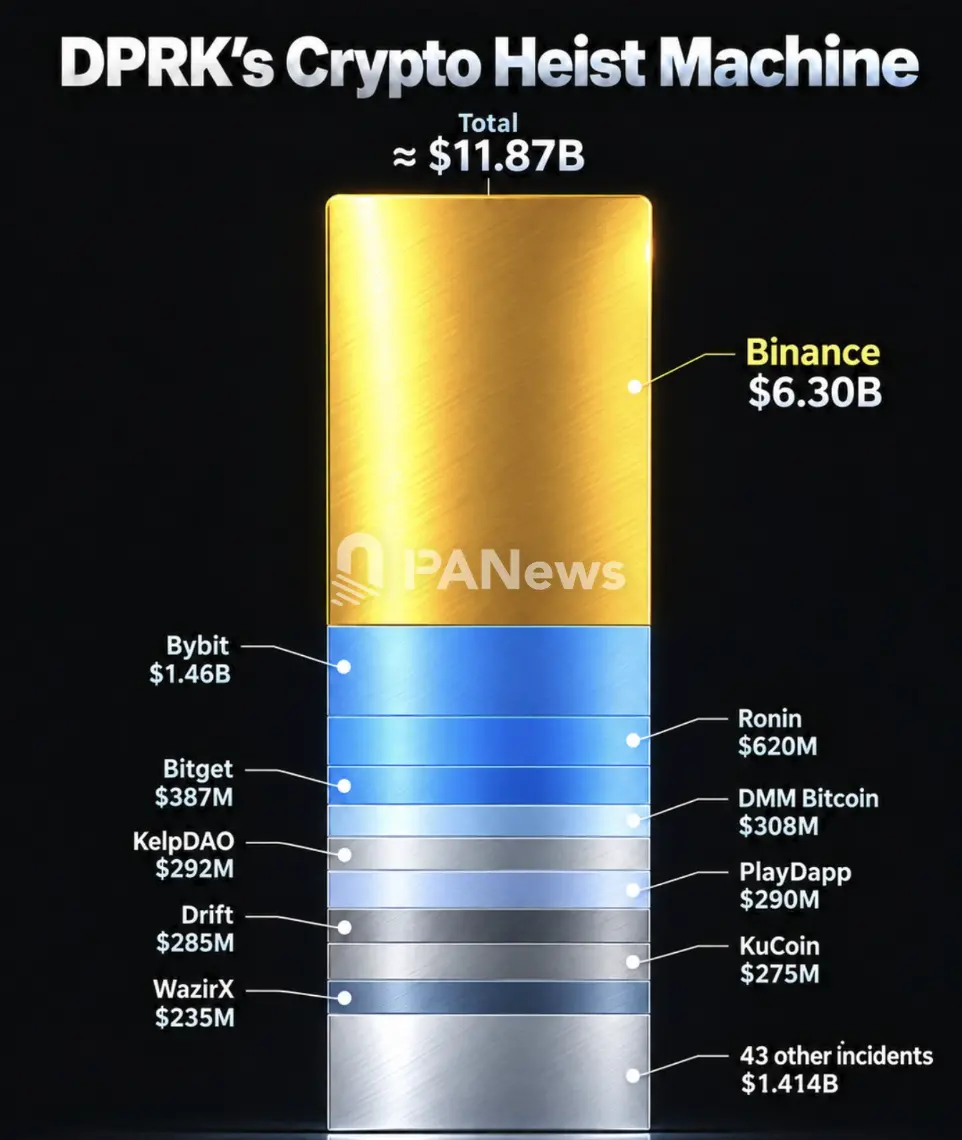
對朝鮮而言,網絡攻擊既是戰略武器,也是繞過金融封鎖、獲取經濟資源的另一條通道。一個傳統金融體系難以觸及的國家,正在利用網絡空間尋找新的資源獲取方式。
最大的安全漏洞,可能是身邊"同事"
當攻擊者不再試圖正面突破防火牆,而是選擇從組織內部尋找入口,攻擊成本往往更低,隱蔽性也更強。傳統依賴安全設備和網絡邊界構建的防禦體系,正面臨新的挑戰。
朝鮮黑客正在將這種非對稱攻擊方式發揮到極致。他們通過精心編造的簡歷、偽造的護照和身份信息,冒充IT從業者或求職者,主動接觸企業的開發人員、運維人員等核心員工。
為了進一步降低對方戒備,攻擊者甚至會參加真人視頻面試,並提供包含生活照和日常動態的虛假社交媒體賬號,盡可能塑造真實可信的求職者形象。一旦通過招聘流程進入團隊,他們便可能借助合法員工身份長期潛伏,逐步接觸內部系統、代碼倉庫和敏感權限,尋找進一步滲透的機會。
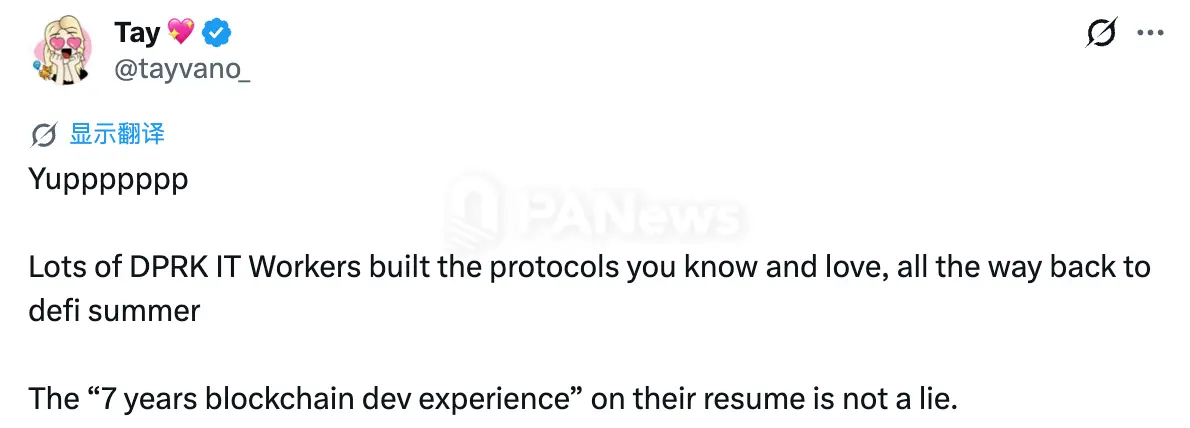
以太坊基金會資助項目Ketman曾在六個月內識別出100名潛伏於Web3組織中的朝鮮IT人員。MetaMask安全研究員Taylor Monahan此前也透露,至少40個DeFi協議在其發展歷程中雇佣過朝鮮IT人員,時間跨度長達七年。這些人員通過偽造護照、簽證和精心編寫的簡歷進入Web3團隊。更具迷惑性的是,他們的部分區塊鏈開發經驗是真實的。
據幣安最新披露,今年以來,該平台已攔截57起疑似與朝鮮有關的網絡攻擊。攻擊手段包括通過虛假求職面試實施滲透、利用偽裝成常用開發者工具的惡意軟件、篡改軟件包和瀏覽器插件,以及假冒視頻會議應用等方式誘導員工運行惡意程序,並通過社會工程攻擊竊取憑證、植入遠程控制木馬。
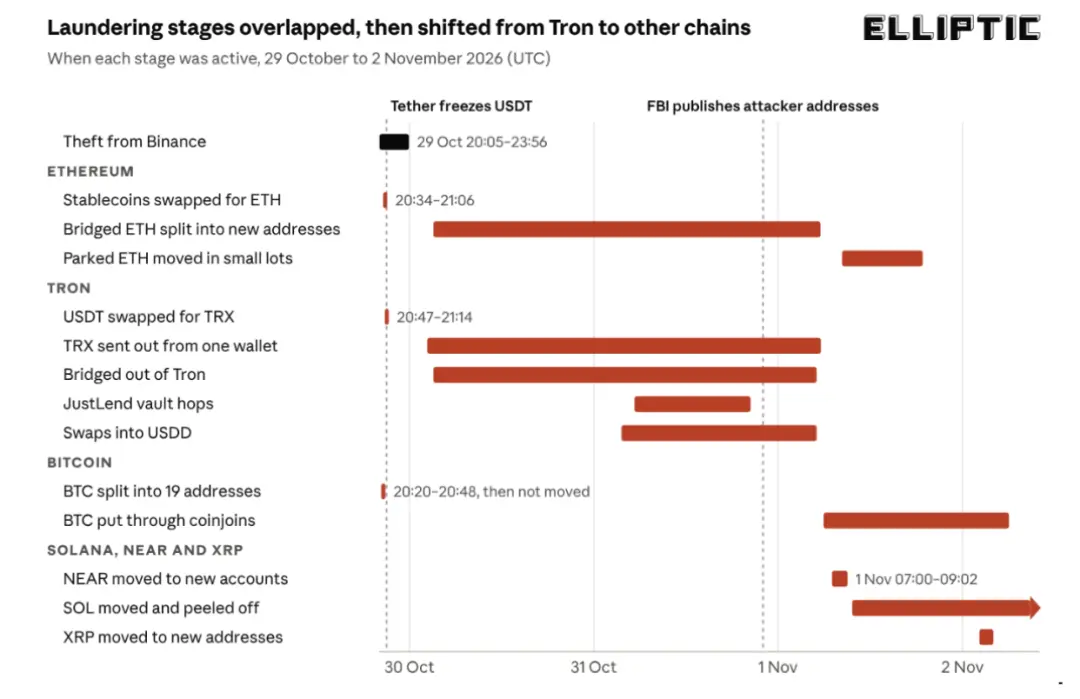
在此次幣安逾60億美元的盜幣事件中,根據官方最初披露的調查信息,攻擊者通過虛假高薪招聘邀約接觸幣安錢包基礎設施團隊的一名軟件工程師。經過多輪視頻面試後,攻擊者誘導其在工作電腦上運行偽裝成技術測試項目的惡意程序,最終控制員工設備,並進一步威脅錢包基礎設施安全。慢霧創始人余弦指出,這類事件屬於高級持續性威脅(APT),涉及人性利用、情報踩點、惡意代碼免殺、信任鏈利用、針對性橫向投毒、雲環境滲透、風控繞過及0day漏洞等多個環節。
類似手法早有先例。2022年Axie Infinity旗下Ronin Network遭遇攻擊時,朝鮮關聯黑客組織Lazarus Group也曾通過LinkedIn,以高薪職位接觸Sky Mavis的一名高級工程師。經過多輪面試後,攻擊者發送包含木馬的虛假工作邀請文件,最終控制驗證節點相關系統,盜走約6.25億美元資產。
這正是加密行業面臨的非對稱安全困境。過去,安全防禦更多依賴於構築堅固的技術壁壘;但隨著社會工程攻擊不斷演變,攻擊者未必需要掌握更先進的技術或擁有更多資源,只需找到一個薄弱環節。
相比技術漏洞,真正難以防範的,可能是那些已經獲得信任的人。
AI 升級攻防站,資源爭奪戰已經打響
如果說社會工程攻擊降低了黑客突破組織防線的成本,那麼AI的持續迭代,則進一步放大了網絡攻擊的規模和效率。
微軟威脅情報團隊的最新報告顯示,在其追蹤的8個朝鮮主要黑客組織中,已有3個將AI工具深度融入日常攻擊流程,達到微軟網絡威脅AI應用成熟度模型的最高等級。
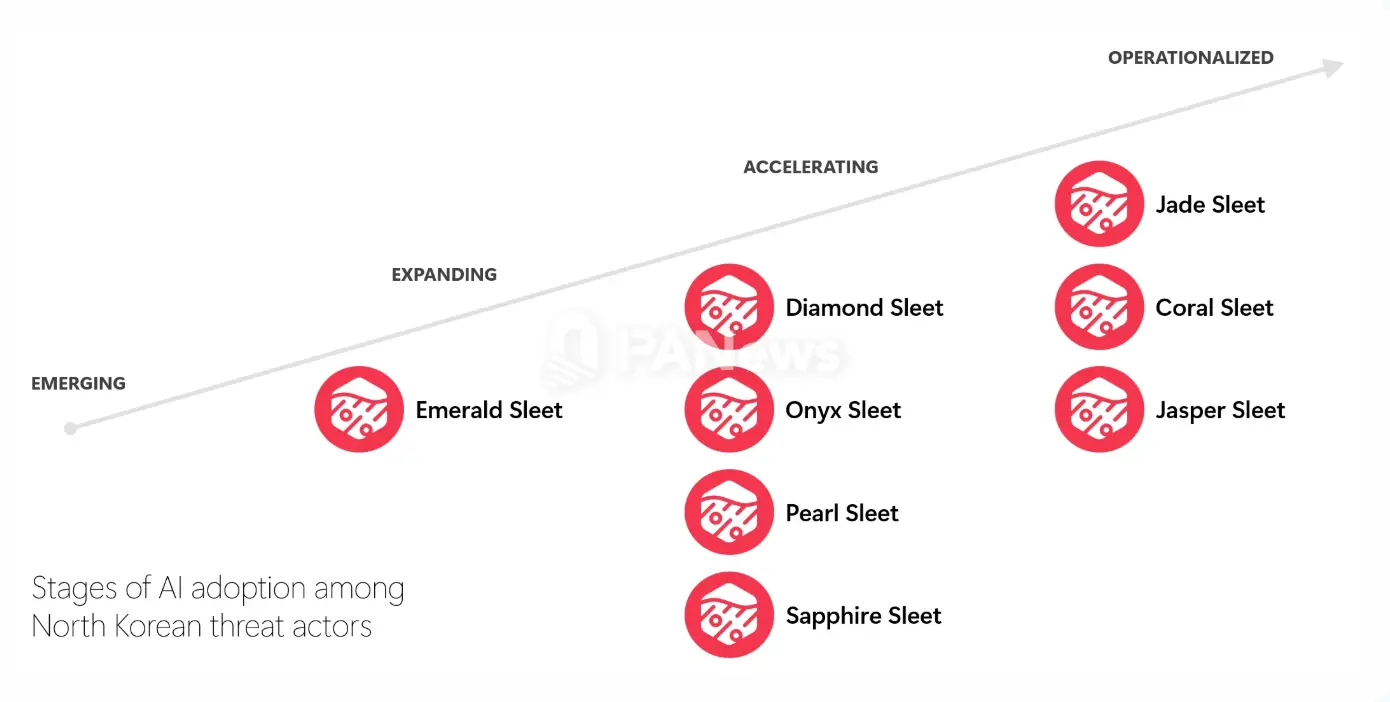
在社會工程和身份偽造方面,朝鮮黑客組織利用AI批量生成釣魚、招聘和投資類誘餌內容,通過翻譯和調整語氣冒充外國人,甚至生成虛假簡歷、面試回答、頭像和語音視頻。其中,一個組織在2026年8月至9月間,生成了100餘份針對韓國用戶的定制化釣魚PDF文件。以虛假身份受雇於海外企業的朝鮮遠程IT人員,也開始借助AI同時維護多個身份。
據韓國安全企業Genians披露,朝鮮黑客組織Kimsuky今年8月已搭建本地大語言模型(LLM)和RAG環境,並留下大量使用AI代碼編輯器Cursor的記錄,相關工具遭到攔截後可迅速切換工具,繼續開展活動。
微軟認為,這些組織目前尚未實現完全自主化攻擊,AI對攻擊成功率和成本的實際影響也仍不明確。但從目標偵察、社會工程到身份偽造和惡意軟件開發,AI已經進入攻擊流程的多個環節。它未必能直接把普通攻擊者變成頂尖黑客,卻能壓縮完成複雜攻擊所需的時間和人力。
幣安黑客事件,AI工具也成為攻擊的一環。據調查信息,攻擊者通過供應鏈攻擊,向工程師提供被篡改的AI編程工具。即使工程師發現異常後更換工具,其崗位信息以及錢包基礎設施團隊其他成員的信息也已暴露。此後,攻擊者在控制一名工程師的電腦後,又利用幣安內部AI工具進一步入侵其他員工設備,最終獲得簽名控制權。
隨著AI能力持續增強,網絡攻防之間的競爭,也正在從傳統的技術和人才競爭,延伸至數據、模型與算力資源的爭奪,也在進一步加劇網絡攻防的不對稱性。
近期,安全研究者Jun Song分享稱,一家匿名黑帽組織曾聯繫他,希望委託其使用漏洞利用數據對開源權重模型進行強化學習後訓練,並願意支付極高報酬。Jun Song表示,對方聲稱掌握的攻擊數據規模是他此前從未見過的,即便有人告訴他這是一份執法機構的臥底數據集,他也會相信。作為對照,他參與的一項白帽項目使用GLM-5.3,所用數據量還不到對方聲稱規模的1%,模型表現卻已大幅超過前沿模型。
而在AI攻防競爭中,高質量、規模化的漏洞利用數據,可能成為訓練網絡安全模型的重要資源。誰能獲得更多數據、更強的模型和更充足的算力,誰就可能在未來的攻防競爭中佔據優勢。
如果海量漏洞利用數據能夠被有效轉化為模型能力,攻擊者就可能進一步提高漏洞挖掘和攻擊執行效率。與之對應,防禦者能否獲得足夠的數據、模型和算力,也將影響其識別和應對新型威脅的能力。
Coinbase曾於6月披露,已獲得Anthropic前沿模型Claude Mythos的使用權限,並將其用於強化加密錢包和資產安全防線。相比之下,數月後幣安仍表示尚未獲得類似權限。前沿模型的訪問權限差異,可能進一步拉開不同企業在漏洞發現、自動化安全審計和風險防禦等方面的能力差距。
從伊朗利用低成本武器牽制美國軍事力量,到朝鮮黑客通過身份偽裝、社會工程和AI工具加速攻擊,戰場雖然不同,但均指向一個現實,資源優勢不再意味著絕對安全,真正危險的是用舊時代的思維應對新時代的威脅。
 風險提示
 風險提示