署名は有効であっても、意図が真実であるとは限らない:Binanceの630億ドル事件から見る暗号業界の次の一歩
 核心的な視点


 私たちは機械にどうやって署名するかを教えましたが、なぜ署名するのかは教えていません。
著者:黄鍵、観源科技
2026年10月30日午前4時05分(北京時間)。
世界最大の暗号通貨取引所バイナンスで、オンチェーン資産が大量に移動し始めました。その後20分間で、少なくとも10のブロックチェーン上のホットウォレットが次々と空にされました:イーサリアム約37.9億ドル、ビットコイン約14.7億ドル、トロン約6.3億ドル。
バイナンス自身の見解によれば、関与する資産は約63億ドル;オンチェーン分析会社TRMの統計によると、63.6億ドルです。
これは公開記録以来最大の暗号資産の盗難事件であり、2025年のBybit事件(15億ドル)のほぼ4倍に相当します。
1日が経過し、技術界で最も議論されているのは「イーサリアムの新機能が悪用された」ということです。しかし、私がより気にしているのはバイナンスの発表の中の一文です:
私鍵の漏洩の証拠は見つかりませんでした。
私鍵は失われていないが、資金は消えた。
この数語は、事件全体を理解するための鍵であり、私が考えるに暗号業界全体が再考すべき点です。
「すべてのプロセスが正しい」盗難事件
経路を再構築します。
攻撃の起点はチェーン上ではなく、1台のノートパソコンにありました。初期調査は、開発運用(DevOps)を担当するエンジニアに向かっています。攻撃者はこのマシンを通じてサービスコンテナにアクセスし、コンテナからホットウォレットシステムに対して未承認の取引を提出しました。
リクエストは内部から発信されたため------権限のあるマシンから、権限のあるアカウントから------すべてのチェックを通過しました。署名システムは通常通り機能し、実際の私鍵を使用して完全に合法的な署名を生成しました。
イーサリアム上で、この署名は1つのことを行いました:そのホットウォレットの実行権限を、攻撃者が事前にデプロイした契約コードに委任しました。簡単に言うと、署名したのは「お金を移動する」ことではなく、「このアカウントの今後の操作権を外部のプログラムに渡す」ことです。
この委任が一度有効になると、長期間有効です。その後、このウォレットに入るすべての資金は自動的に掃き取られます。
もう一つの注目すべき詳細があります:攻撃者はこのウォレットが現在どの取引番号(nonce)にあるかを正確には知らなかったということです。セキュリティ企業Aviatrixの振り返りによると、攻撃者は連続した番号で約50件の事前署名された承認を一度に取得し、その中の49件は無効で、1件が命中すればそれで十分でした。
次にタイムラインのもう一方を見てみましょう。セキュリティ会社Blockaidの自動検出は、掃除が始まってから2分以内に異常をマークし、11分以内に定性的な評価を完了し、1時間以内に攻撃者のアドレスが全ネットワークで悪意のあるものとしてマークされ、凍結が始まり、最終的に約30億ドルがロックされました。
一方で、20分で63億を移動させ、もう一方で1時間で30億を凍結させました。中間の時間差が、純損失です。
そして、これらすべてが発生している間、暗号システムは何のエラーも報告しませんでした。
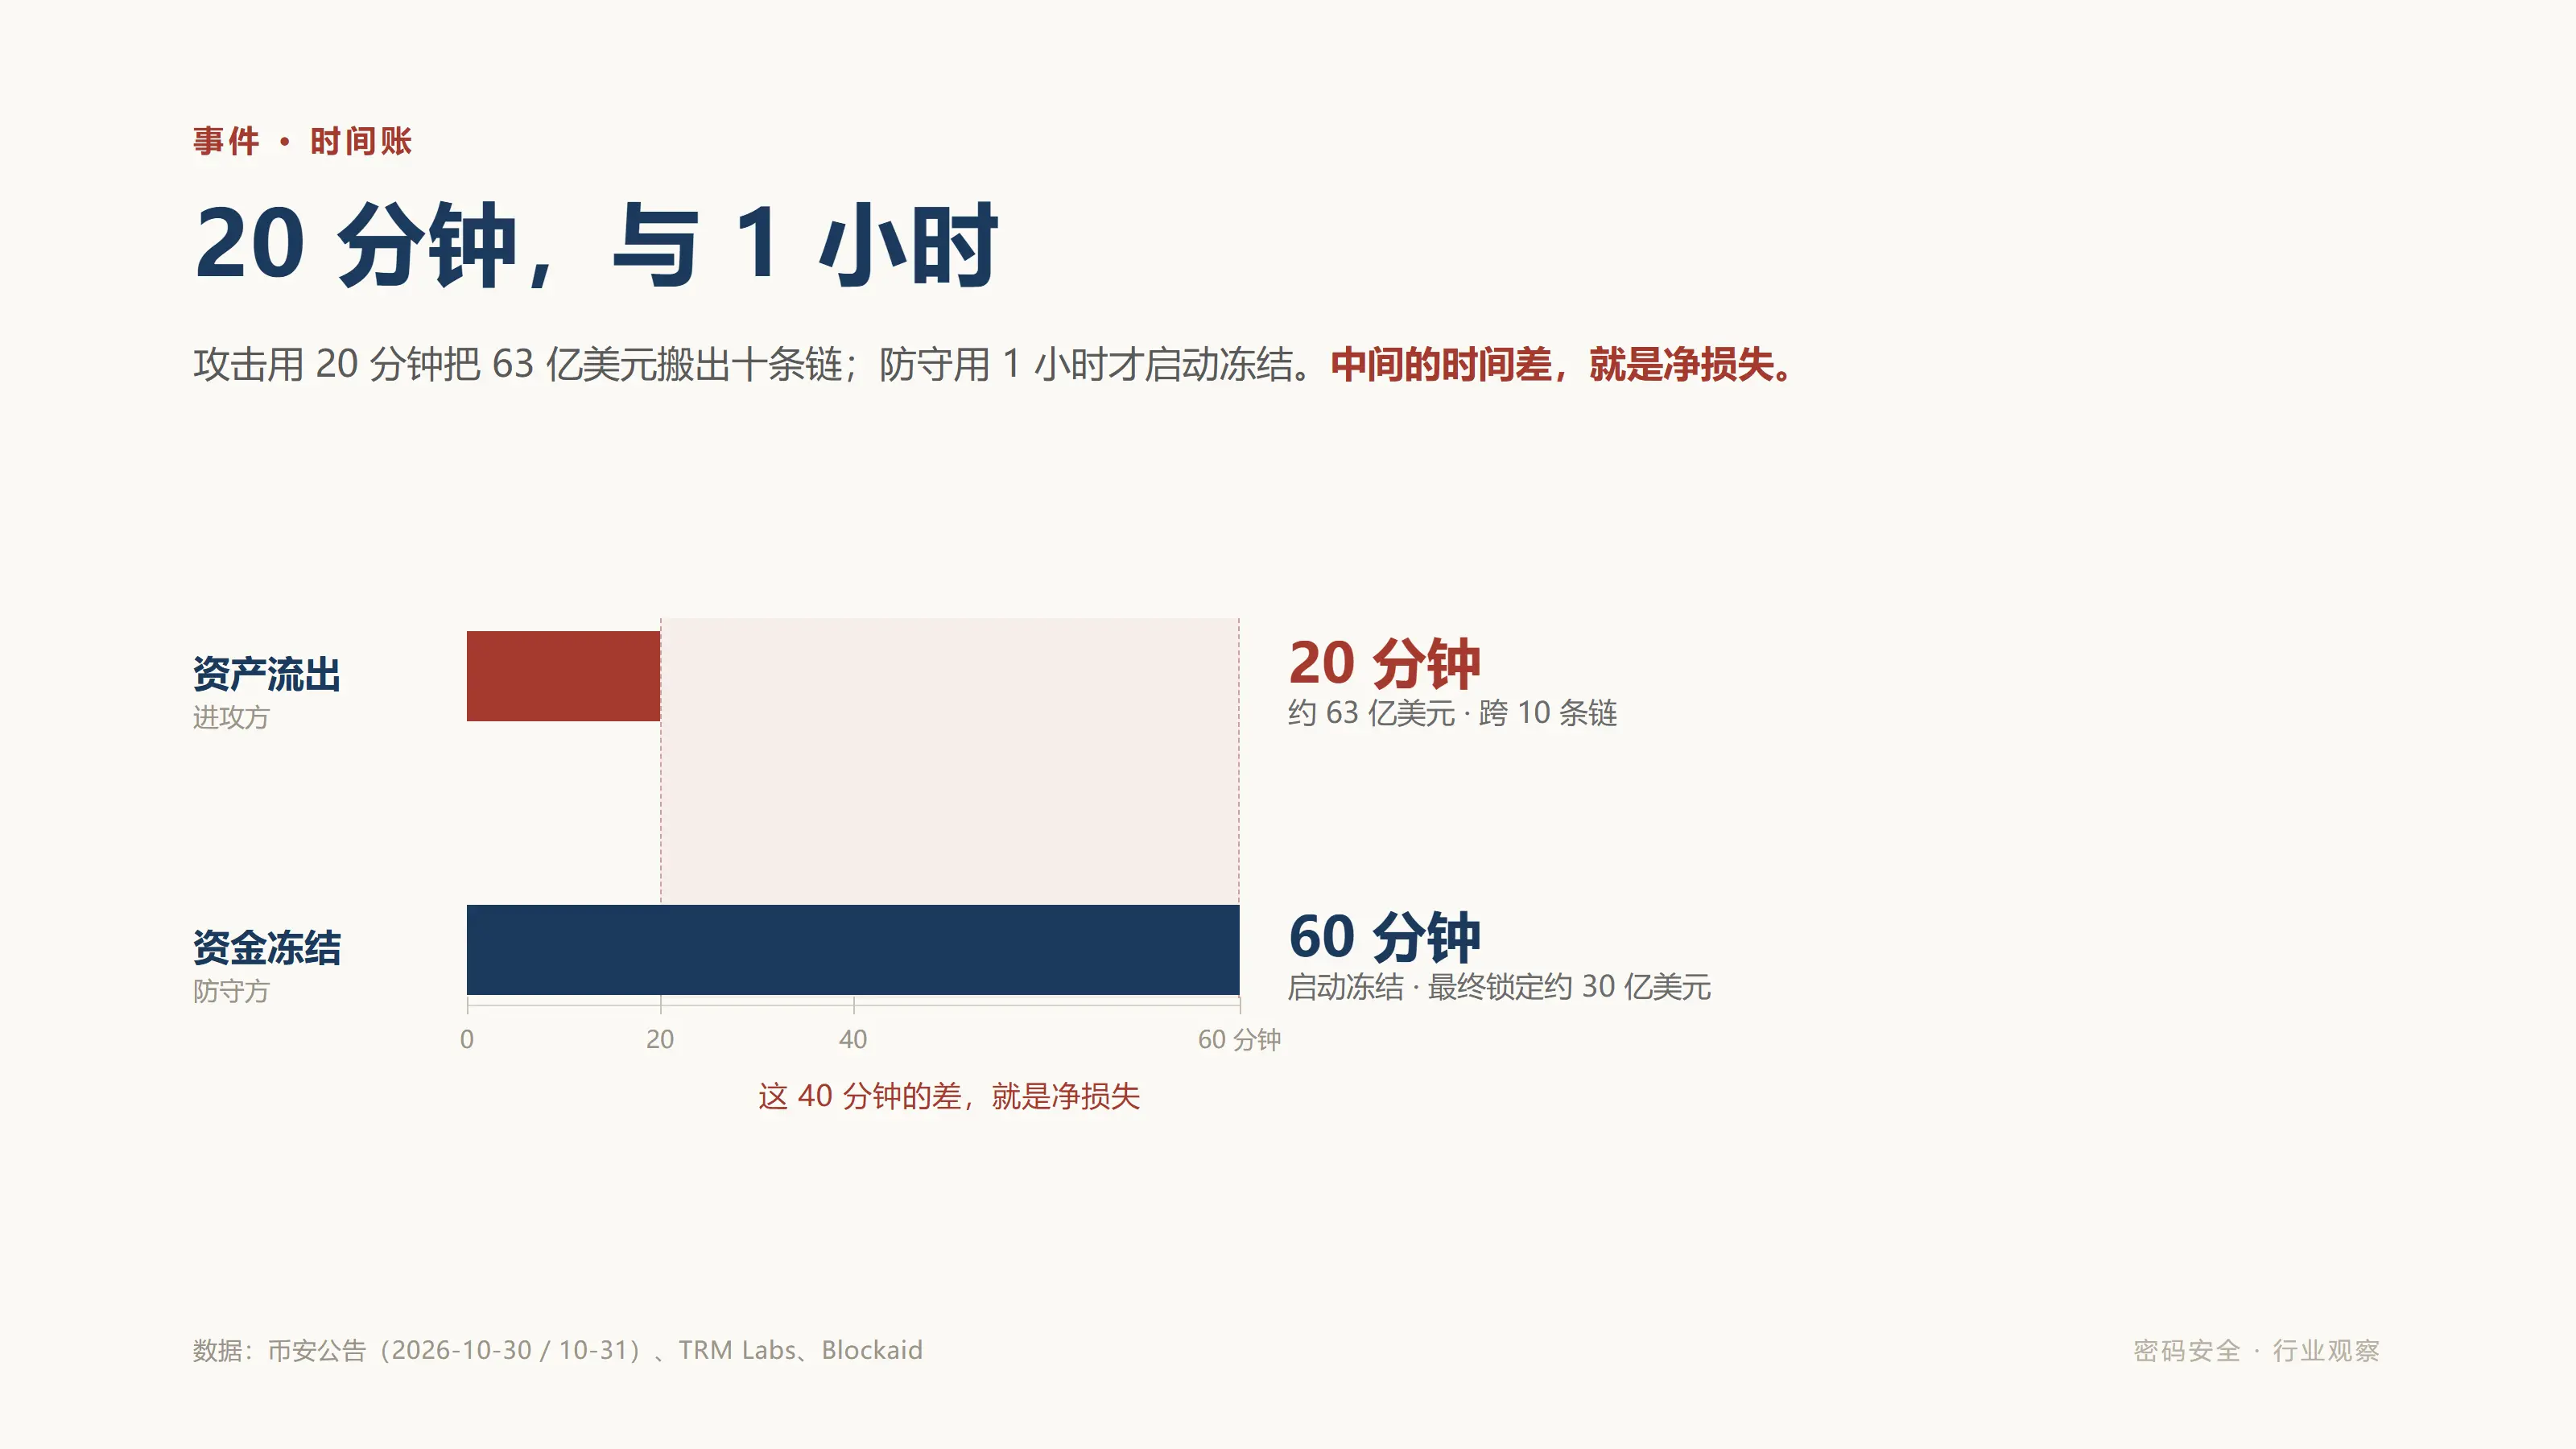
署名は行動、意図は内容
暗号学が証明できることは1つだけです:
このデータは、確かにその私鍵を持つ人によって署名された。
それが証明できないことは、長いリストがあります:署名した人がその時に意識があったか、誘導されていたか、何に署名しているかを知っていたか、もともと別のことに署名したかったか。
バイナンスの場合、私鍵は本物で、署名は本物で、プロセスは本物で、暗号機も正常でした。唯一歪んでいたのは、意図です。
これがこの記事が言いたいことです------署名と署名の意図は2つの異なる事柄です。
私たちの業界の過去20年以上の技術的蓄積のほとんどは、「署名が正しいかどうか」を解決することに集中してきました。アルゴリズムの強度、鍵の長さ、暗号機の性能、プロトコルの規範性------これらはすべて真の技術であり、確かに問題を解決しました。しかし、彼らが解決しているのは「このデータが偽造されていないかどうか」であり、「この操作が行われるべきかどうか」ではありません。
この2つの事柄の間には、まるごと署名戦略層が隔てています。そしてこの層は、過去に最も簡単にスキップされてきた部分であり、評価スコアを生まないからです。
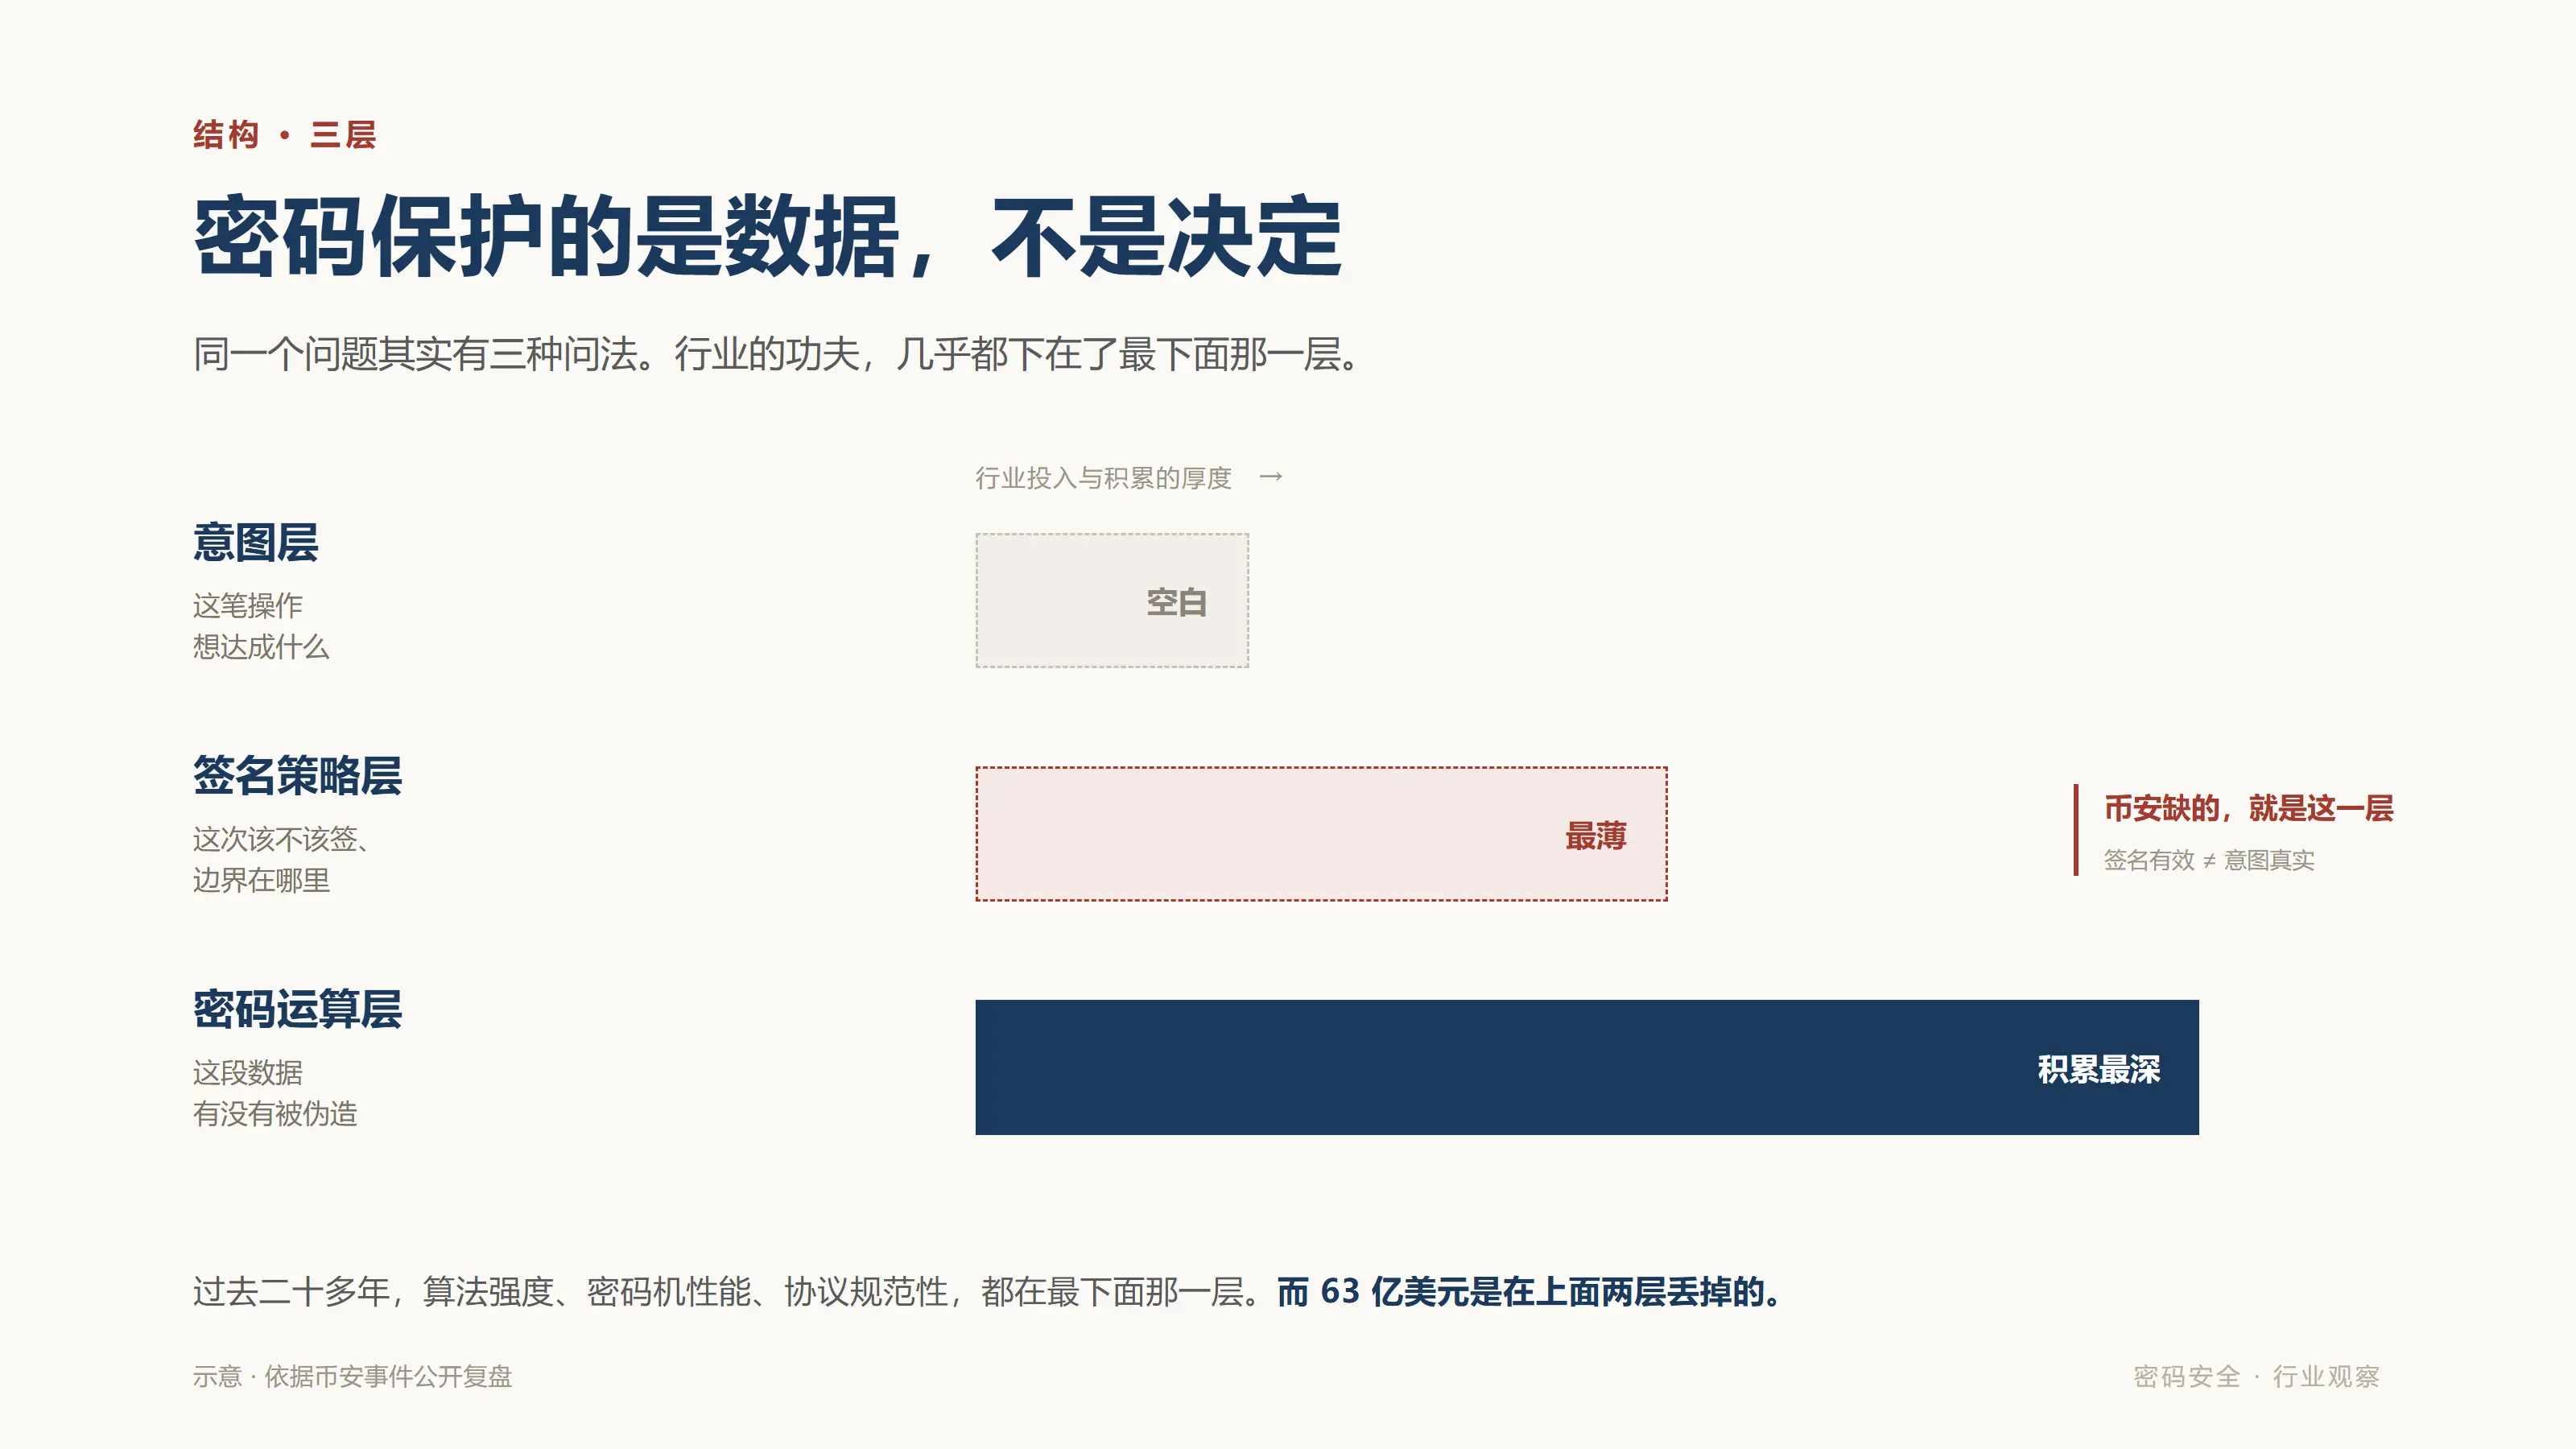
真の分水嶺:署名する人が機械に変わるとき
誰かが言うかもしれません、これは取引所の問題であり、政府システム、病院、銀行とは関係ないと。
関係は見た目以上に大きいです。なぜなら、真の分水嶺はこの事件ではなく、今後の2、3年にあるからです。
過去、署名という行動の背後には常に人がいました:彼はUシールドを挿入し、パスワードを入力し、金額を一瞥しました。人は内容に対して判断を持っています、たとえその判断が非常に粗雑であっても。署名が意図とほぼ等しい理由は、まさに「人」というプロセスが意味の検証器として機能していたからです。
今、このプロセスは移動しつつあります。
「国家情報化『十五五』計画」には、私が過小評価されていると思う2つの文があります。1つは「ネット信産業生態発展工程」コラムにあります:「知能体の相互信頼・相互接続・相互操作を推進し、多知能体、知能体群などの発展を加速する……知能体の身分識別などの基準を策定する」。もう1つはデータセキュリティの部分にあります:「分散型デジタルアイデンティティの相互通用・相互認識のアプリケーションを促進する」。
国家の判断は非常に明確です:機械主体はアイデンティティを持ち、識別を持ち、相互認識できる必要があります。これは必ず進むべきステップです。
しかし注意してください、「アイデンティティ識別」は「それは誰か」に答えます。それは「それが今何をすることを許可されているか」には答えず、ましてや「それが今行っていることが誰の意図を代表しているか」には答えません。
そしてこれが、今後最も致命的な空白です。
非常に普通のシナリオを想像してください。企業が財務エージェントに署名インターフェースを開放し、5万元以下の支払いを処理することを許可しました。ある日、巧妙に構成されたメールがこのエージェントを信じ込ませました:サプライヤーのアカウントが変更され、4.8万元の残金を支払う必要があります。エージェントは限度額を確認し、インターフェースを呼び出し、署名しました。
暗号学的に見れば、この署名は完璧です。ビジネス的には、これは限度内の標準的なプロセスです。唯一間違っているのは意図です------その意図は企業のものではなく、攻撃者のものです。
違いは:人が騙されると、「このお金は誰に、なぜ渡すのか」という常識に阻まれます;エージェントが騙されると、ただ忠実に構成された文脈を実行するだけです。
したがって、署名の主体が人からエージェントに変わると、「署名が有効」と「意図が真実」の間の距離は無限に拡大します。これはモデルの安全性の問題ではなく、暗号工学のインターフェース設計の問題です------私たちは「アイデンティティを証明する」ことを非常にしっかりと行いましたが、「意図を表現する」ための構造をほとんど設計していません。
一言で言えば:私たちは機械に署名の仕方を教えましたが、なぜ署名するのかは教えていません。
暗号評価19年、暗号改訂9年
ここまで来ると、あまり良い響きではないかもしれないことを言わなければなりません。
まずタイムラインを明確にしましょう。この歴史は多くの人が思っているよりも早く、問題をより明確に示しています。
2007年11月、国家暗号管理局は「情報セキュリティ等級保護商用暗号管理方法」を発行しました------公式の後の表現は、これは「暗号評価作業の始まりと出発点」です。2017年4月、7省5業界が暗号評価の試点を開始しました;同年9月、「商用暗号応用安全性評価管理方法(試行)」などの文書が発行され、暗号評価制度体系が初歩的に確立されました;2019年には「暗号法」が法律のレベルで初めて暗号評価の地位を確立しました。今年で、この道はほぼ20年になります。
そして、真の意味での大規模な「暗号改訂」は、2017年の試点が広がった後に初めて規模を持ちました。計算しても、10年未満です。
この時間差自体が一つの判断です:私たちは19年間「評価」を練習し、9年間「改訂」を練習しましたが、「使用」をほとんど練習していません。
業界には「評価を促進して改訂する」という表現があります------この4文字は実際に因果関係を明確にしています:評価が前にあり、改訂が後にあります。改訂は評価によって推進されます。
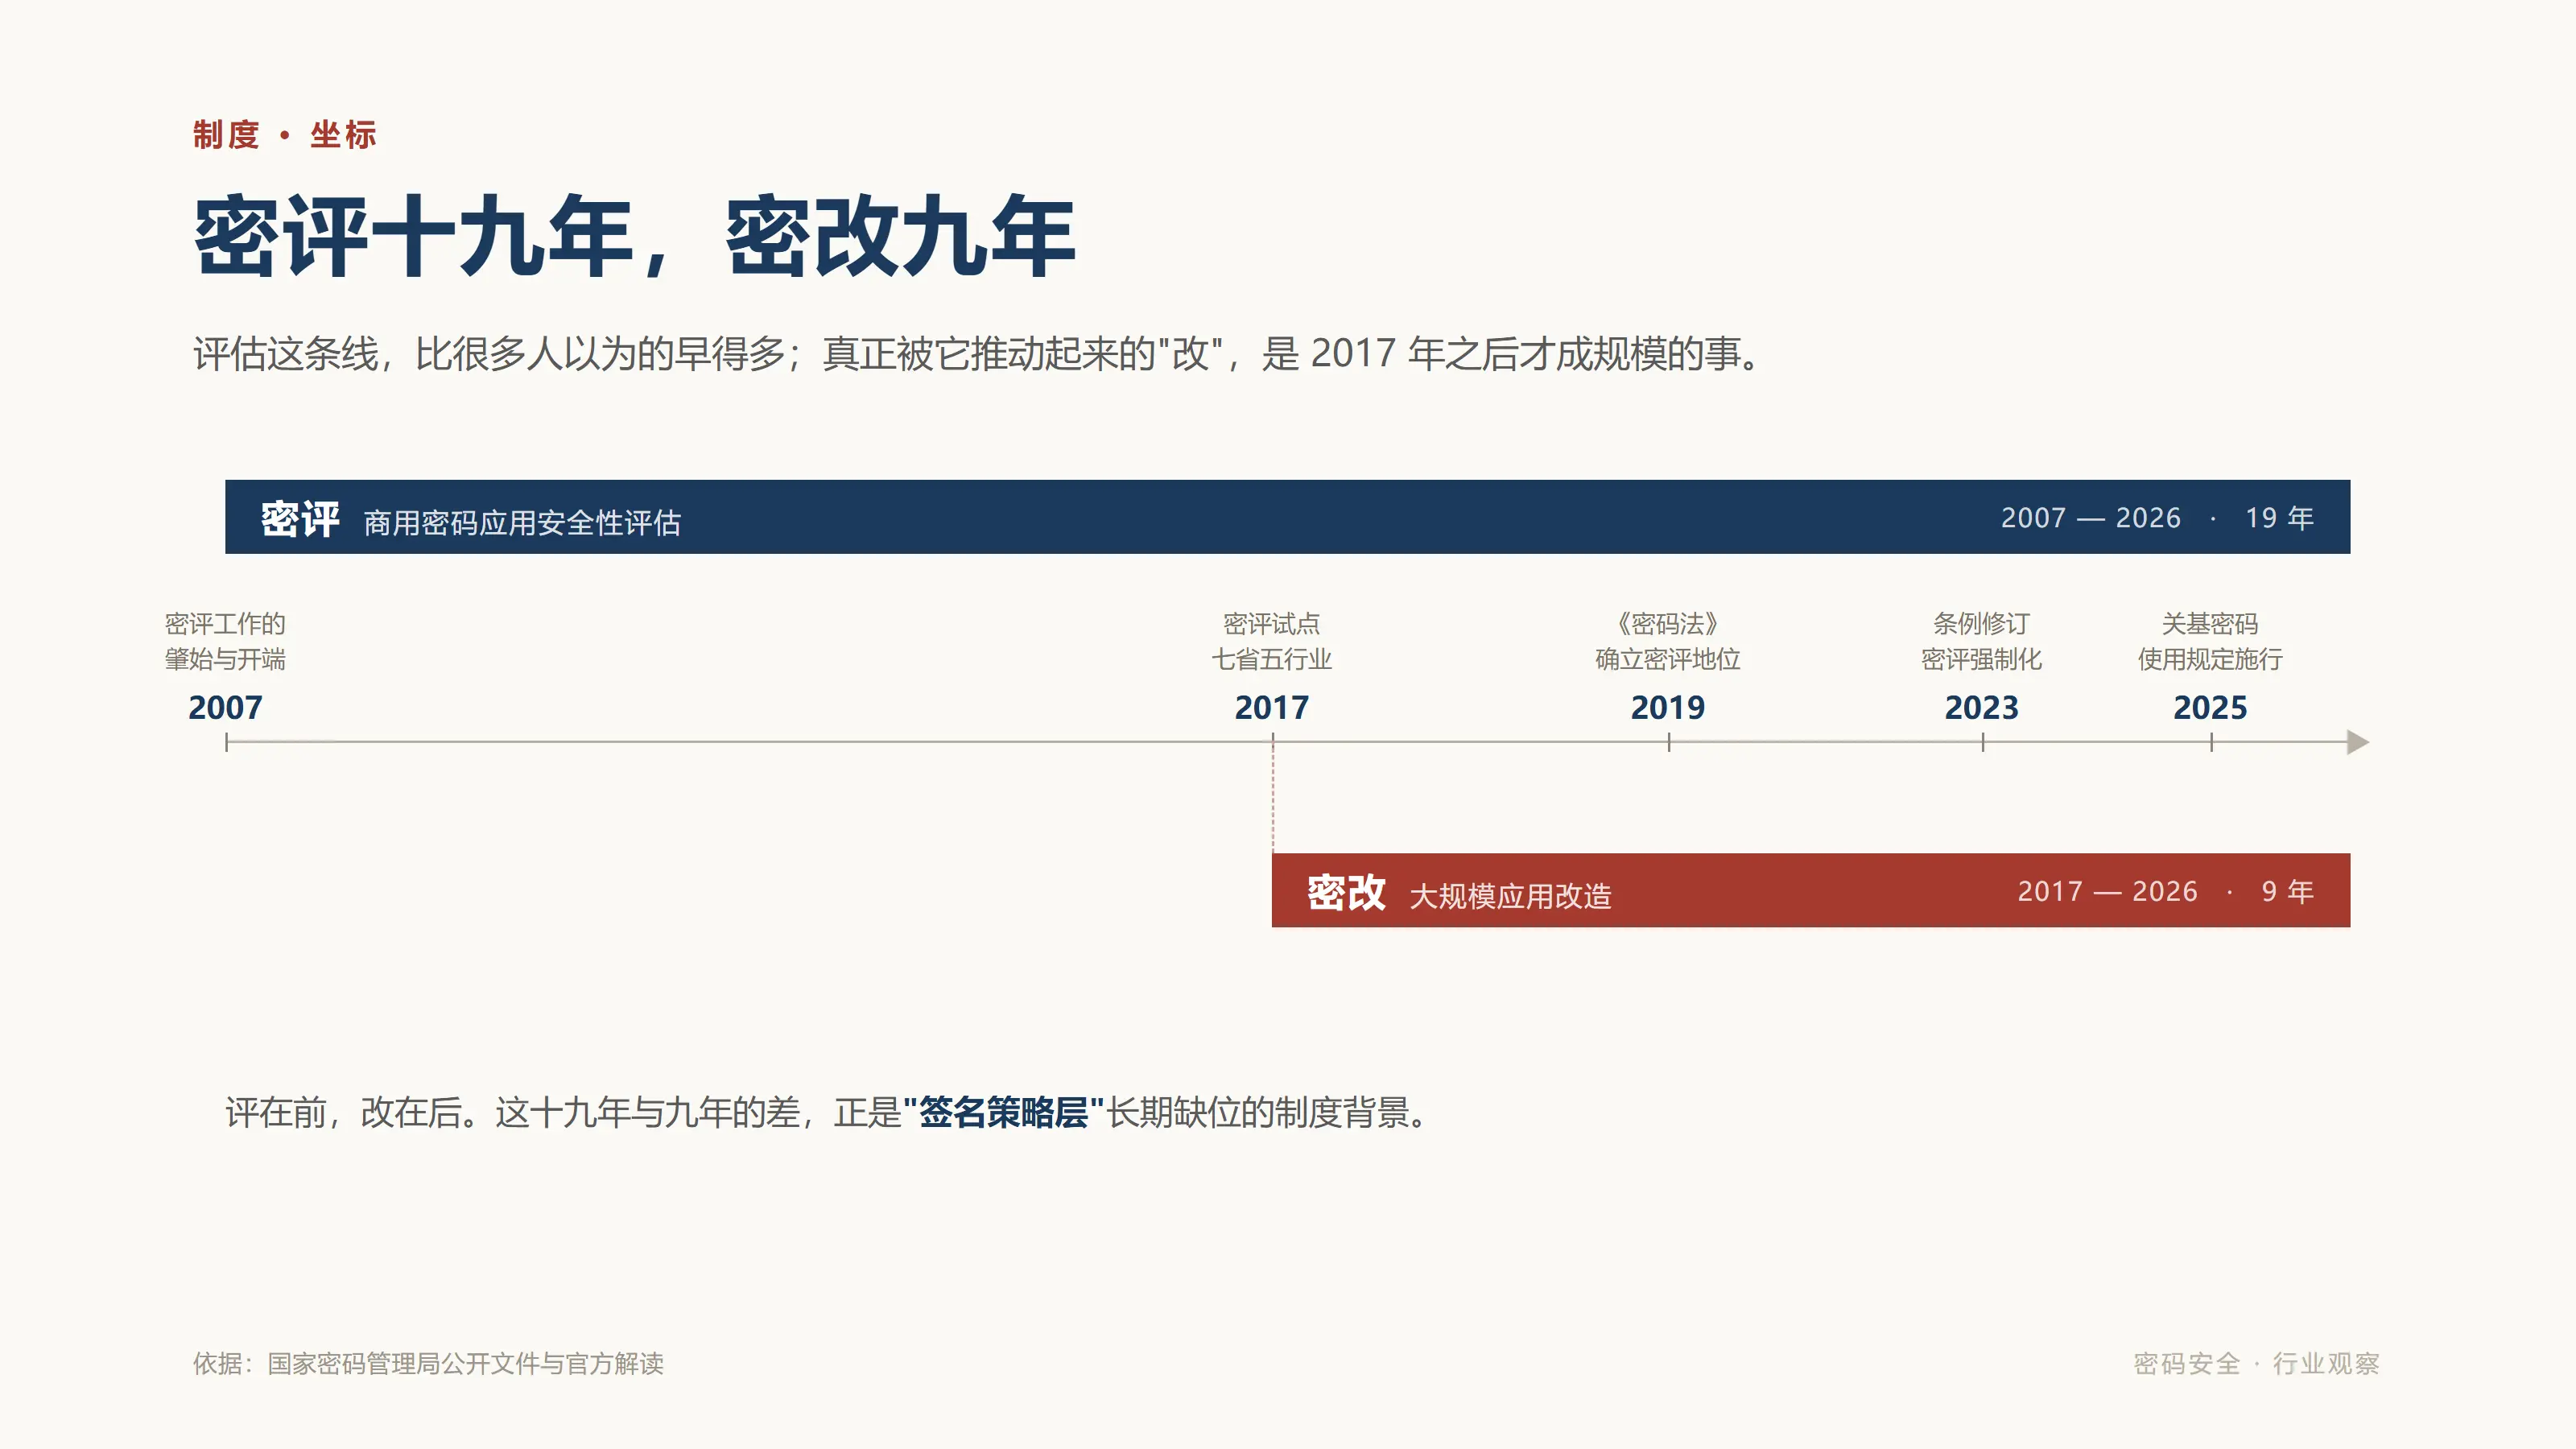
これらの年、商用暗号応用の主な流れはこの評価と改訂です。成果は実際にあります:『暗号法』から『商用暗号管理条例』、暗号評価管理方法から2025年8月1日施行の『重要情報基盤商用暗号使用管理規定』まで、制度の枠組みはかなり整っています;暗号評価は推奨から強制化に移行し、重要情報基盤が運用開始された後は毎年少なくとも1回評価されます。
これは大きな進歩であり、否定できません。
しかし、もう一つの側面を認める必要があります:評価の落ち着きは「コンプライアンス、正確性、有効性」です。この3つの言葉のうち、前の2つは検証可能であり、3つ目は最も難しく、最も曖昧にされやすいです。
規制当局は実際に業界よりも明確に見ています。『重要情報基盤商用暗号使用管理規定』の公式解釈には、ほぼ名指しで批判する一文があります: "一部のネットワークと情報システムの構築は、商用暗号の使用ニーズを深く分析せず、体系的に解決せず、商用暗号製品を機械的に積み重ねたり、単純に外部式、パッチ式の改造を実施したりして、商用暗号応用のコンプライアンス、正確性、有効性を保証することが難しい。" 「機械的な積み重ね」「外部式、パッチ式の改造」------この2つの文は同じ病を指しています:暗号を装着すべき部品として扱い、設計すべきメカニズムとしては扱わないこと。
バイナンスはこの病の極端なサンプルです。彼らの暗号施設は完備されており、暗号機は専門的で、鍵管理は規範的です。彼らが唯一欠けていたのは、署名する前に誰かが一言尋ねることでした:この鍵が今署名しようとしているのは一体何なのか。
その結果、私たちはすべてのコンプライアンスチェックを通過した暗号システムが、20分で自ら保護していた資産をすべて署名してしまったという不条理な対照を目の当たりにしました。
国家の座標系は、すでに描かれている
注目すべき時間関係があります:バイナンス事件の1週間前、10月23日、中央ネットワーク安全保障と情報化委員会は『国家情報化「十五五」計画』を発行しました。
この計画には、暗号が3つの場所に登場し、その表現は逐語的に読む価値があります:
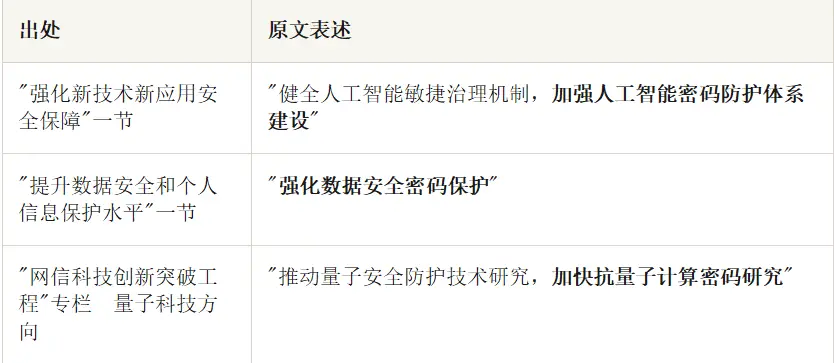
これらの動詞に注目してください:体系、保護、研究。どれも「製品を展開する」ではありません。
次に『重要情報基盤商用暗号使用管理規定』を見てみましょう。最も議論されているのは「同期計画、同期構築、同期運用」です。「三同期」のプロセス要件として読むだけでは、狭く読みすぎです。その本質は:暗号保障システムはビジネスシステムと共に設計されなければならず、ビジネスシステムが構築された後に壁に掛けるのではありません。
もう一つ見落とされがちな点------第7条は運営者に専門家を配置し、それぞれ鍵管理者、暗号操作員、暗号セキュリティ監査員の責任を負わせることを要求しています。
これら3つのポジションの分離は、法規のレベルで初めて「鍵操作」を「暗号化・復号化」から独立させました。これは「署名戦略層」が中国で制度的に落ちたことを示しています。
第三条線索は《ネットワークセキュリティ法》から来ています。2025年10月28日、第14回全国人民代表大会常務委員会第18回会議で改正決定が可決され、新法は2026年1月1日から施行されます。この改正の重点の一つは、法的責任の再構築です:重要な情報基盤の運営者が特に深刻な結果を引き起こした場合、罰金の上限が1000万元に引き上げられます;直接責任を持つ管理者およびその他の直接責任者の罰金の上限も100万元に引き上げられます。
最後の半文に注意してください。
これは、"署名は有効だが意図が歪んでいる"事故が発生した場合、規制当局が尋ねるのは"あなたの署名は確認されましたか"だけではなく、"この操作が許可されていることを証明できますか"ということを意味します。この証明を提示できない場合、署名した人、承認プロセスに関与した人、システムを設計した人は、すべて責任を負うことになります。
これが、"意図"が技術的な問題からガバナンスの問題に変わるところです。技術の空白が、証明責任によって埋められています。
三つの線索を合わせると、同じ判断を指し示します:
暗号作業の重心は、"装備があるか"から"正しく使われているか、無効になった場合どうするか、問題が発生した場合に明確に説明できるか"に移行しています。
"意図"に暗号を使う:五つの変化
今回の事件と上記の制度背景を結びつけて、暗号業界が一段階上に進むためには、五つの事柄で転換が必要だと考えます。 01 データの保護から操作の保護へ データは静的であり、操作は結果を伴います。バイナンスのその取引の内容は送金ではなく、権限付与です------送金は一時的なものであり、権限付与は長期的に有効です。この二つの操作のリスクの性質は完全に異なりますが、多くのシステムでは同じ承認フローを通っています。
暗号アプリケーションでも同様です。鍵の生成、鍵のエクスポート、鍵の廃棄、鍵の用途変更、これらの操作は一度呼び出されると、結果は永久的です。それらは通常の暗号化・復号化とは異なり、同じ認証と承認を共有すべきではありません。まず"不可逆操作リスト"を作成し、リスト上の各項目に対して個別に戦略を設計します。 02 アイデンティティのバインドからコンテンツのバインドへ 現在、多くのソリューションでは、署名が"誰が呼び出しているか"をカバーしています。これは不十分です。署名は"何を呼び出しているか"------方法、パラメータ、金額、時間、乱数、スコープをカバーする必要があります。
アイデンティティだけをバインドし、コンテンツをバインドしないのは、バイナンスの間違いです。これは技術的な詳細ではなく、設計原則です:暗号が保護すべきは"誰が発言したか"だけでなく、"何を発言したか"です。 03 "否認できない"から"誤用できない"へ
否認できないことは事後の責任回避を解決します。しかし、バイナンスの問題は、誰かが否認したのではなく、誰かが欺かれた状況で合法的な署名を完了したことです。この種のリスクに対してできることは、責任を追及することではなく、"誤用"が発生した時点で無効にすることです:委任にはスコープが必要で、限度が必要で、期限が必要で、"この取引のみに限る"という一言で固定される必要があります。 04 "権限を与える"から"撤回できる"へ 撤回能力は権限付与能力と同等に重要でなければなりません。
EIP-7702の委任メカニズム自体には問題はありません。それは"撤回されるまで"という設計です。問題は、撤回には誰かが特別な取引に署名する必要があり、その行動が誰の緊急計画にも含まれていないことです。緊急マニュアルにない行動は、午前4時には誰も行うことができません。
したがって:撤回の経路は事前に設定し、演習し、数分で完了できるようにする必要があります。暗号アプリケーションの有効性は、"普段正常に機能するか"だけでなく、"問題が発生した時に迅速に収束できるか"です。 05 "システムが責任を負う"から"人が責任を負う"へ これは甲方の安全責任者に向けたものです。新しい《ネットワークセキュリティ法》は"その他の直接責任者"を罰則に盛り込み、"三員分離"を部門規則に盛り込みました。これは、暗号が"購入して装備すれば完了"の調達項目ではなく、人に追跡できる責任の連鎖であることを意味します。
逆に言えば、これは機会でもあります:"意図が検証可能"になると、証明が必要な項目はコスト項目から資産項目に変わります。
この空白を誰が埋めるか
最後に分担について話しましょう。この事は一社では完結できません。
チップと暗号機メーカー:信頼の根に"操作の意味"を組み込みます。現在の暗号機は基本的に"データを与えれば署名する"ですが、次のステップは"理解してから署名する"------戦略制約を持つ署名をサポートし、"この署名は特定の用途、特定の限度でのみ許可される"という属性をハードウェア層の特性にする必要があります。
電子認証サービス機関:"あなたが誰であるかを証明する"から"あなたが何を許可したかを証明する"へ拡張します。用途、限度、時効制約を持つ権限証明書は、身分証明書よりもビジネスに近い層です。
アプリケーションとプラットフォームメーカー:署名メッセージを内容化し、ユーザーが理解できない16進数の署名をさせない;重要な操作を階層化する;撤回の入口を作成し、runbookに記載します。
評価機関:暗号評価の"有効性"項目に、検証可能な観察点を追加します------署名がビジネスコンテンツにバインドされているか、不可逆操作が個別の戦略であるか、撤回経路が存在し、演習されているか。これは"有効性"を形容詞から動詞に変える場所です。
オペレーター:"暗号三員"を職務設定から実際の権限隔離に変える;不可逆操作リストを作成する;少なくとも年に一度"権限撤回"の演習を行う。
もしこの事件が業界に具体的な製品方向を残すことができるとすれば、私はそれが:意図証明書(Intent Credential) ------それは署名を置き換えるものではなく、署名に意味を持たせるものです。
結論
最も素朴な問題に戻りましょう:私たちは暗号を使って、結局何を防いでいるのでしょうか?
データの盗難を防ぎ、アイデンティティの冒用を防ぎ、取引の改ざんを防ぐ------これらはすべて正しいですが、バイナンスのこの件は、より隠れたリスクがあることを思い出させます:すべての防護が正常に機能しているが、保護されるべきその行動自体が間違っている。
暗号学が保証するのは"このデータが偽造されていない"ということです。それは"この操作が発生すべきである"を保証するものではありません。
この二者の間の空白こそが、暗号業界が次に埋めるべき場所です。それを埋めるためには、単に新しい製品を展開するのではなく、暗号を"装備すべき部品"から"設計すべきメカニズム"に変える必要があります------毎回署名が発生する前に、この署名が何の意図を表現するのかを明確に尋ね、毎回権限が発効した後に、それをどのように取り戻すかを考えることです。
《国家情報化"十五五"計画》は"データセキュリティの暗号保護を強化する"ことを提案し、《重要な情報基盤商用暗号使用管理規定》は"同時に計画、同時に構築、同時に運用"を要求しています。この二つの文は実際には同じ事を言っています:
暗号はシステムのパッチではなく、システムの骨格であるべきです。
バイナンスは630億ドルを使って、業界全体に一度検証しました:暗号が"コンプライアンス"だけになったとき、それは何も保護できません。
しかし、それはまた別の事実も検証しました:暗号自体には間違いはありません。間違っているのは、私たちがそれを"データ"に使う一方で、"決定"に使うことが非常に少なかったことです。
次世代の暗号工学の命題は、より強力なアルゴリズムではなく、より明確な意図です。
したがって、最後の質問をあなたに残します:
あなたのシステムで、最後に誰かが真剣に"この署名は一体何を表現するのか"と尋ねたのは、いつですか?
 リスク警告
 リスク警告