バイナンス 63億ドルのハッカーがTraderTraitorに定位され、ラザロとは何の関係があるのか?
 核心的な視点

 初期は銀行を攻撃していましたが、後に暗号通貨の方が早くお金を得られることに気付きました。
11月1日、アメリカ連邦捜査局は通告を発表し、10月29日にバイナンスから盗まれた63億ドルを北朝鮮に帰属させました。通告の中で使われた言葉は「TraderTraitor」です。
この名前を検索すると、Bybitの15億、Bitgetの3億、そして数年前のいくつかの暗号通貨の大事件がこの名前に関連していることがわかります。
TraderTraitorは会社ではなく、組織図の一部でもありません。これはアメリカ政府が特定の行動に付けたコードネームです。
2022年4月、FBI、アメリカのサイバーセキュリティおよびインフラセキュリティ局(CISA)、アメリカ財務省が共同で発表した通告、番号AA22-108Aがありました。これはこの言葉が初めて正式に登場した時です。当時は、炒めるソフトウェアに偽装したいくつかのトロイの木馬、例えばDAFOM、TokenAIS、CryptAISを指していました。これらは見た目が立派で、インストールすると私有鍵を盗み始めます。
この行為を行う人々は、業界ではLazarus Group、APT38、BlueNoroff、Stardust Chollimaと呼ばれています。これは4つのチームではありません。Lazarus、すなわちラザロは総称であり、APT38(Mandiant)、BlueNoroff(カスペルスキー)、Stardust Chollima(CrowdStrike)は異なるセキュリティ会社が同じ金を稼ぐ線に付けた3つの名前です。
2年後、このラベルは具体的な行動に落ちました。2024年12月23日、FBI、アメリカ国防省サイバー犯罪センター、日本警察庁が共同でDMMが盗まれた3億ドルの事件の帰属を発表し、「TraderTraitorとして追跡された北朝鮮のネットワーカー」という表現を初めて使用し、彼らの3つの別名を挙げました:Jade Sleet(マイクロソフトの呼称)、UNC4899(グーグルの呼称)、Slow Pisces(パロアルトの呼称)。
現在、情報は比較的明確になっています。TraderTraitorはLazarusという大グループの中で、特に暗号資産を扱う部門であり、現在最も利益を上げています。彼らは少なくとも2020年からブロックチェーン、すなわち取引プラットフォーム、DeFi、ウォレットサービスプロバイダー、暗号ファンド、そして大量のコインを持つ個人に焦点を当てています。
銀行強盗から取引プラットフォーム強盗へ
Lazarusは傘下にさまざまな活動を持つ名前で、2014年にはソニー・ピクチャーズのハードディスクを削除し、2016年にはバングラデシュ中央銀行からお金を転送しました。
例えば、バングラデシュ中央銀行のこの事件では、当時の攻撃者はAPT38、またはBlueNoroffと呼ばれていました。2016年2月、彼らはSWIFT指令(銀行間送金に使用される国際メッセージ)を偽造し、バングラデシュ中央銀行のニューヨーク連邦準備銀行の口座から10億ドルを転送しようとしました。最終的には8100万ドルになりましたが、1つの送金のスペルミスによって中間行に止められました。
銀行の操作プロセスを研究し、人工レビューの隙間を見つけ、指令を偽造する技術は、後に暗号通貨取引プラットフォームにそのまま移されました。
2020年前後、彼らは手法をアップグレードし、ターゲットを暗号通貨の世界にしました。理由は簡単に推測できます。お金があり、規制がなく、流動性も良好です。
攻撃手法はいくつかあります。
第一の方法は偽の求人です。ヘッドハンターがLinkedInであなたを見つけ、話が盛り上がった後、「入社前のプログラミングテスト」や「内部ツール」のインストールパッケージを送ってきます。インストールすると、マシンは彼らのものになります。Roninの6.2億ドルは、こうして失われました。
第二の方法はサプライチェーンです。開発者のツールチェーンを汚染することに切り替えました:GitHubの悪意のあるリポジトリ、npmの毒入りパッケージ、JumpCloudのようなアイデンティティサービスプロバイダー。1人が感染すると、下流の一連の会社も感染します。
第三の方法は直接取引を変更することです。日本のDMM事件では、彼らは相手のログイン資格情報を盗み、ウォレット会社Gincoの内部通信に侵入し、本来正常であるべき送金を変更しました。Bybit事件では、彼らはSafe{Wallet}の開発者のコンピュータに侵入し、ウェブページの前端にスクリプトを埋め込み、署名者が見るのは正常なページですが、署名されたのは別の取引でした。
これにはバイナンスの今回の事件も含まれます。
攻撃者は36時間前に準備をし、50件のEIP-7702の承認をサインしました。これはイーサリアムの新機能で、ウォレットが一時的にプログラムを「レンタル」することを可能にし、その後バイナンスのホットウォレットが自動的にお金を転送することを可能にしました;40分で、10のネットワークを越えました。セキュリティ会社の結論は、彼らはバイナンスの署名システムにアクセスできた可能性が高いということです。
この組織の犯行金額
最も有名な12件で、97億ドルです。
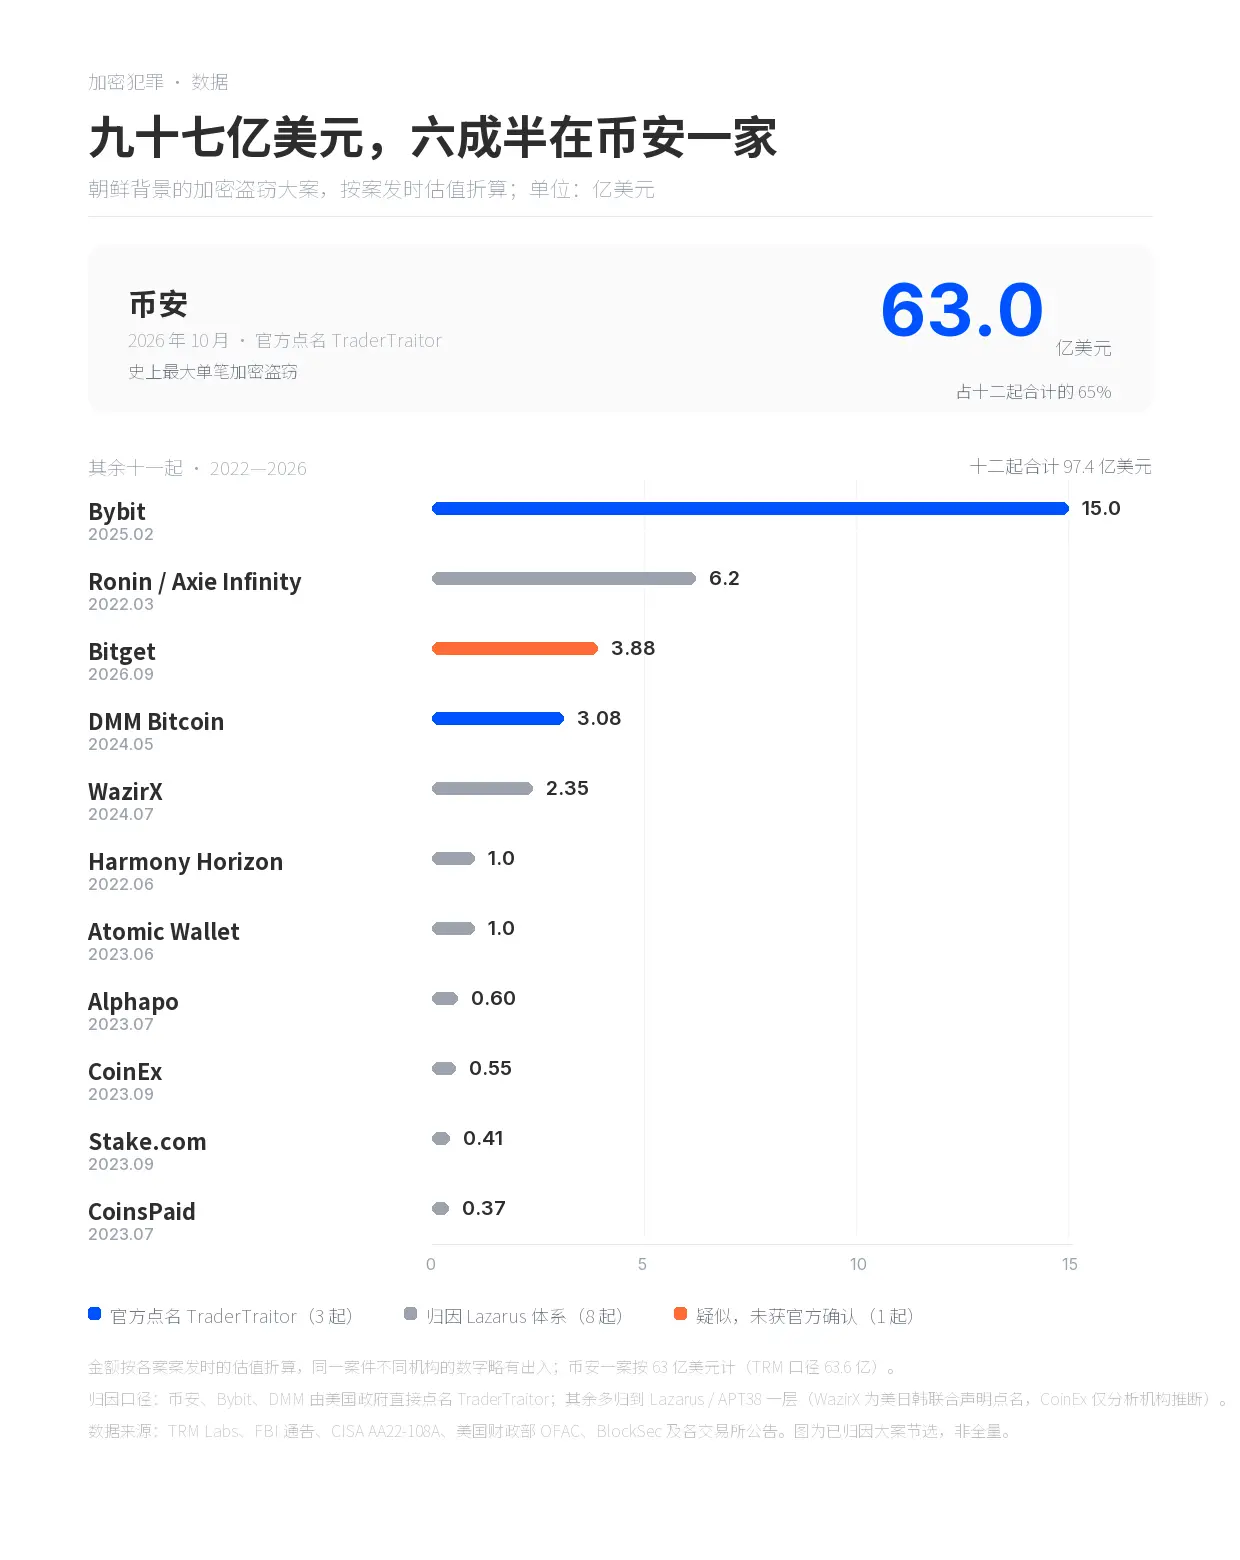
バイナンスだけで63億ドル。残りの10件は、2022年から2026年までの合計で34.4億ドルです。
Bybitの15億は改ざんされた前端からのもので、Roninの6.2億は騙されて開かれた求人から、Bitgetの3.88億はウォレットシステムに書き込まれた偽の引き出し指令からです。
DMMの3.08億、WazirXの2.35億、HarmonyとAtomicがそれぞれ1億、Alphapoが0.6億、CoinExが0.55億、Stakeが0.41億、CoinsPaidが0.37億です。
図の中で、バイナンス、Bybit、DMMの3件だけがアメリカ政府によって直接TraderTraitorとして名指しされています。Ronin、Harmony、Stake、Alphapo、CoinsPaid、AtomicはFBIによってLazarus/APT38に帰属され、WazirXは米韓日2025年1月の共同声明で名指しされ、CoinExはオンチェーン分析機関の推測のみです。Bitgetの事件は複数の機関がTraderTraitorとの関連を疑っていますが、正式な帰属はありません。
TRMの統計によると、北朝鮮は2017年以降100件の事件を行い、累計約128億ドルを得ています。今年はこれまでに74億ドル、2026年には世界の暗号資産の盗難総額の85%が北朝鮮に記録されるとされています。この表はその中の12件に過ぎません。
顔が一致する人々
アメリカの公式に名指しされ、写真が残っている北朝鮮のハッカーは一人ではありません。朴鎮赫(Park Jin Hyok)、Jon Chang Hyok、Kim Ilは2021年2月の訴状に記載されており、2024年にはRim Jong Hyokが追加され、懸賞金は1000万ドルです。
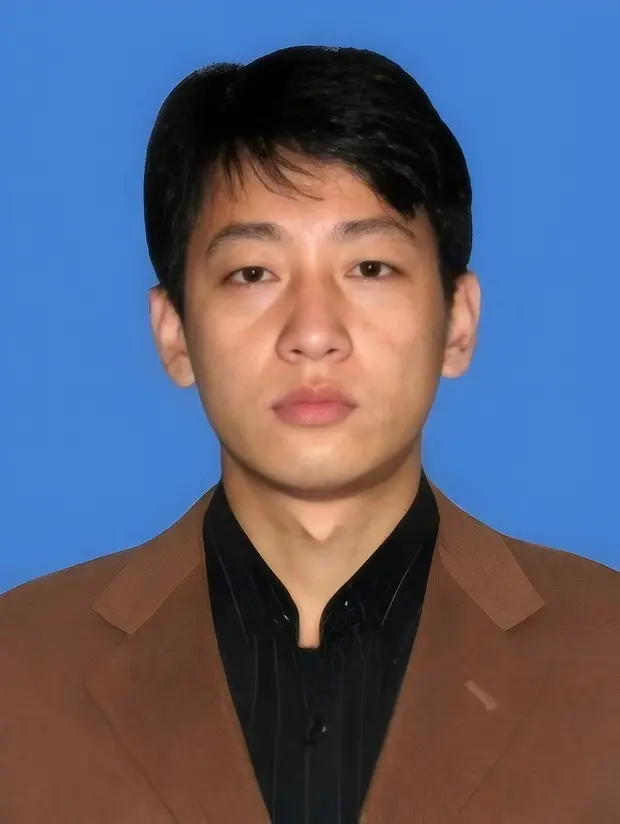
FBIに指名手配された朴鎮赫(Park Jin Hyok)
朴鎮赫は最初に起訴された人物の一人です:2018年6月、アメリカ司法省は彼に対して刑事告訴を行い、同年9月に解封されました。起訴状によれば、彼が関与した共謀には2014年のソニー・ピクチャーズ攻撃、2017年のWannaCry、そして2016年のバングラデシュ中央銀行からの8100万ドルの転送が含まれています。彼は現在も逃亡中で、出廷したことはありません。
バイナンスの盗難追跡
バイナンスは会社の資金、SAFU基金、先物保険基金を使用して約90%を補填し、残りの10%は流動性の低いトークンです;損失は全て会社が負担し、ユーザーには負担させません。
11月1日現在、約27億ドル、約42%がステーブルコイン発行者とArbitrumセキュリティ委員会によって凍結されています。攻撃者はまだ42万枚のイーサリアムと18,270枚のビットコインを保持しており、約24億ドルです。
マネーロンダリングの手法は依然として一般的な操作です:クロスチェーンブリッジでチェーンを交換し、THORChainのようなサービスでコインを交換し、ミキサーで多くの人のコインを混ぜて分散させ、最終的にはオフチェーン取引を行います。
今回、いくつかの小さな挿話があり、THORChainは最近のイーサリアムチェーンの再構成により、バイナンス攻撃事件で盗まれた資金のマネーロンダリングプロセスが遅延しました。このチェーンの再構成により、THORChainは10枚のETHを預けたユーザーに誤って返金を繰り返し、プロトコルが緊急停止され、すべてのユーザーのクロスチェーン交換が一時的に停止されました。これには北朝鮮のハッカー組織に関連するマネーロンダリング担当者も含まれています。
前回のBitgetの盗難資金はTHORChainを通過しましたが、THORChainは一切凍結せず、去中心化のため凍結できないと言いましたが、前回自分たちが盗まれたときはそうではありませんでした。
THORChainがサービスを復旧する際、もし今回のバイナンスの盗難資金が依然としてTHORChainを通過した場合、彼らがどのような言い訳をするのかは不明です。
 リスク警告
 リスク警告