BTC $76,132.55 -5.38%
ETH $2,241.06 -7.40%
BNB $693.13 -3.33%
XRP $1.21 -6.76%
SOL $90.06 -5.93%
TRX $0.3185 -0.33%
DOGE $0.0720 -6.24%
ADA $0.1845 -6.14%
BCH $274.16 -2.44%
LINK $10.84 -4.90%
HYPE $77.53 -7.94%
AAVE $130.80 -0.16%
SUI $0.8574 -7.48%
XLM $0.1545 -7.76%
ZEC $1,312.32 +1.17%
AAPL $343.89 -1.88%
AMZN $258.44 -2.25%
GOOGL $283.17 -1.65%
MSFT $533.76 -3.39%
META $605.54 -3.25%
NVDA $185.07 -6.85%
TSLA $348.42 -8.39%
SNDK $841.07 -16.77%
INTC $53.36 -7.07%
SPCX $127.04 -4.85%
MU $683.72 -12.12%
AMD $421.60 -12.17%
BTC $76,132.55 -5.38%
ETH $2,241.06 -7.40%
BNB $693.13 -3.33%
XRP $1.21 -6.76%
SOL $90.06 -5.93%
TRX $0.3185 -0.33%
DOGE $0.0720 -6.24%
ADA $0.1845 -6.14%
BCH $274.16 -2.44%
LINK $10.84 -4.90%
HYPE $77.53 -7.94%
AAVE $130.80 -0.16%
SUI $0.8574 -7.48%
XLM $0.1545 -7.76%
ZEC $1,312.32 +1.17%
AAPL $343.89 -1.88%
AMZN $258.44 -2.25%
GOOGL $283.17 -1.65%
MSFT $533.76 -3.39%
META $605.54 -3.25%
NVDA $185.07 -6.85%
TSLA $348.42 -8.39%
SNDK $841.07 -16.77%
INTC $53.36 -7.07%
SPCX $127.04 -4.85%
MU $683.72 -12.12%
AMD $421.60 -12.17%

北朝鮮

すべて
記事
速報

北朝鮮のハッカーがバイナンスの盗まれた資金を洗浄し、RUNEの24時間の上昇幅が約10%に達する。

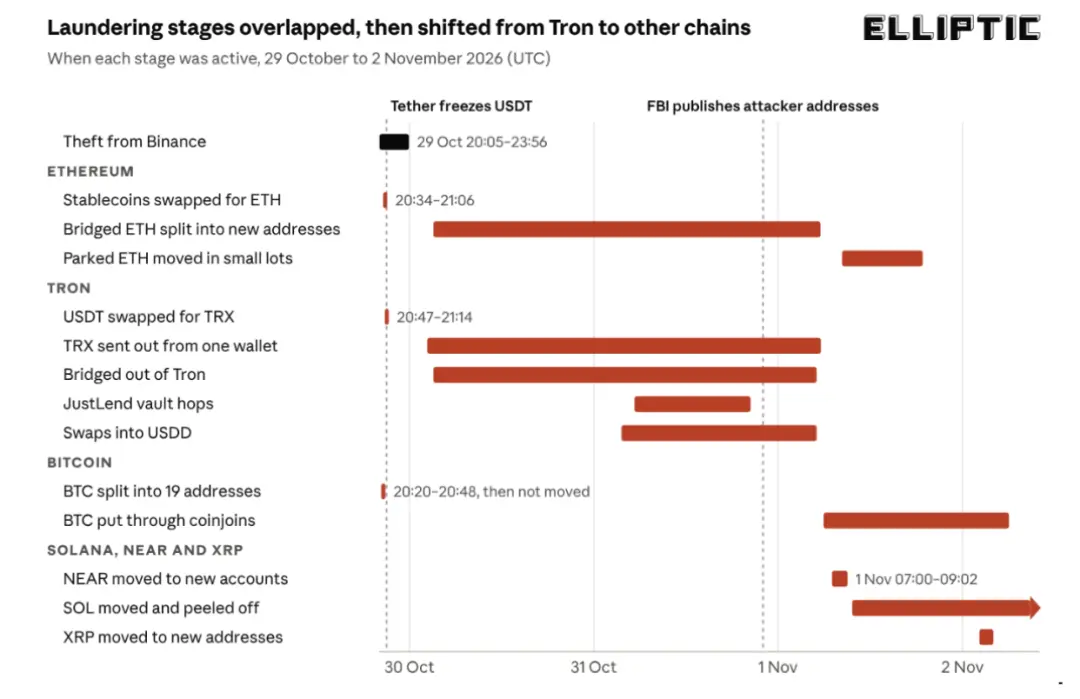
CoinDesk の報道によると、北朝鮮のハッカー組織 TraderTraitor は、分散型クロスチェーンプロトコル THORChain を通じて、バイナンスの 630 億ドルのハッキング事件の不正資金を移転しており、イーサリアムをビットコインに交換し、THORChain のネイティブトークン RUNE を過去 24 時間で約 10% 上昇させています。攻撃者はまず、盗まれた SOL を複数のウォレットに分散させ、USDC に交換してイーサリアムネットワークに転送し、その後 ETH を購入し、THORChain を通じて BTC にクロスチェーン交換しました。以前、攻撃者は一部の資金をトロンネットワークから THORChain に移転していました。オンチェーン調査機関 SomaXBT は、11 月 1 日時点で、攻撃者がこのプロトコルを通じて約 4830 万ドルを交換し、最終的に約 4270 万ドルを受け取り、手数料およびスリッページ損失が約 12% であると推定しています。アメリカの FBI は、10 月 29 日のバイナンスへの攻撃事件を TraderTraitor に帰属させ、THORChain のノードオペレーターおよび他の暗号サービスプロバイダーに関連するアドレスと資金をブロックするよう呼びかけています。BTC と ETH は USDT や USDC のように発行者によって凍結されることができないため、クロスチェーン交換は不正資金を回収する難易度を高めています。バイナンスは火曜日に、約 285 億ドルの盗まれた資金を凍結し、会社の資金を通じて影響を受けたトークンの約 98% を補填したと発表しました。オンチェーン分析機関 Elliptic は、現在不正資金は主に異なるアドレス間で移転しており、大規模に現金化されていない可能性があると考えており、攻撃者は今後、OTC 取引チャネルを通じて分割して現金化する可能性があります。

金与正がバイナンスの盗難事件について再び発言し、アメリカの敵対政策の延長と見なされる

韓国聯合ニュースが朝中社の報道を引用して伝えたところによると、北朝鮮労働党総務部長の金与正は4日、バイナンスのハッキング事件について談話を発表した。これは彼女が3日間で2回目の発言である。金与正は、北朝鮮はバイナンスのハッキング事件を偶発的または孤立した事件とは見なさず、ワシントンの北朝鮮に対する敵対政策の延長と見なしていると述べた。アメリカはこの事件を利用して政治的利益を得ようとしていると彼女は指摘した。彼女は、平和を維持する選択肢には「明らかに対話が含まれている」と述べたが、対話が北朝鮮にとって必ずしも国家利益に等しいわけではないと強調した。北朝鮮は「信頼できず、敵意に満ちた人々」と一緒に座る必要はなく、強硬な反制措置を取る可能性があることを示唆した。以前、金与正は11月2日に談話を発表し、関連する非難は「アメリカの政治的挑発」と「荒唐無稽な噂」であると述べた。アメリカのトランプ大統領は、ハッキング事件の背後に北朝鮮がいる場合、北朝鮮とコミュニケーションを取ると述べていた。

分析:疑わしい北朝鮮のハッカーがJupiter LendとCircleのクロスチェーンブリッジを通じて約146万ドルを移転した。Jupiterは資金の出所が切断されていないと述べている。

オンチェーンアナリスト @FabianoSolana が投稿したところによると、疑わしい北朝鮮のハッカーが Jupiter Lend と Circle のクロスチェーンブリッジを通じて約146万ドルの資金を移動させたとのことです。彼の分析によれば、資金は最初にFBIにマークされたSolanaウォレットアドレス(AffzFDで始まる)から出金され、中継ウォレットを経由して約35の一時的なアドレスに分散された後、再集約され、Jupiter Lendに預け入れられました。数分後、別の新しいウォレットから同額に近い金額が引き出されました。その後、資金はUSDCに交換され、Circleのクロスチェーンブリッジを通じてSolanaから出金され、Noble、dYdXを経由してSolanaネットワークの新しいアドレスに戻されました。関連する資金は16回の取引を通じて約146.34万ドルが出金され、さらに19回の取引を経て戻され、出金と戻しの金額は約10ドルの差がありました。このアナリストによれば、関連する資金は凍結されていないとのことです。これに対し、Jupiterの最高執行責任者Kash Dhandaは、現在の調査結果に基づいて、攻撃者はJupiter Lendを通じてのみ入金と出金の操作を行ったと述べ、以前のAave事件で盗まれたステーブルコインを利用して凍結できない資産を借り出したのとは異なるとしています。関連する資金の流れはLPトークンを通じて完全に追跡可能であり、資金の関連関係は切断されていないため、攻撃者がJupiter Lendを利用して資金の出所を洗浄したとは考えられないとしています。Jupiterのセキュリティチームは関連する資金の流れをリアルタイムで監視しています。記事執筆時点では、Circleが上述の資金移動および未凍結の理由について公に応答した形跡はありません。

北朝鮮は昨年のBybitの盗難に関与していることを否定し、アメリカが世論を誤導していると述べた。

朝中社によると、北朝鮮側はBinanceの盗難に関する声明を否定する中で、昨年アメリカが暗号通貨取引所Bybitで発生したハッキング事件の責任を北朝鮮に結びつけたことにも言及した。朝中社は、アメリカが国際世論を誤導し、世界各地で発生しているネット詐欺行為がすべて北朝鮮によるものであるという偽の印象を作り出していると述べ、これは北朝鮮に対する深刻な政治的挑発であるとした。北朝鮮は、ネット問題を政治化し、他国の内政に干渉する手段として利用しようとするあらゆる試みに断固反対し、これは北朝鮮民主主義人民共和国政府の一貫した政策立場であると述べた。朝中社はまた、国際社会が昨年アメリカの現政府が発足早々に違法に盗まれた暗号通貨資産を押収し、国家戦略備蓄として活用することを発表した事実を再考する必要があると述べた。朝中社は、盗まれた巨額の暗号通貨資金が回収された場合、誰の手に渡るのかを想像してみると、今回のハッキング事件の背後にある手がかりが見つかるかもしれないと指摘した。2025年2月21日、Bybitは大規模な盗難事件に遭い、総額約15億ドルに達した。アメリカのFBIおよび複数のオンチェーン分析機関は、その後、この事件を北朝鮮のLazarusグループ(TraderTraitor)に帰属させた。

first_img テザー:30分以内にバイナンスから盗まれた15億ドル以上のUSDTが凍結される

安定したコイン発行者Tetherは、11月2日に発表し、10月29日にバイナンスが攻撃を受けた後、30分以内に15億ドル以上のUSDTを凍結し、関連資金が移転、交換、または洗浄される前に遮断されたと述べました。Tetherは、アメリカ連邦捜査局が北朝鮮がこの攻撃に責任があると認定したと報告しました。FBIは10月31日に、北朝鮮が10月29日前後にバイナンスから60億ドル以上の仮想資産を盗んだと報告し、この活動をTraderTraitorと呼びました。TetherのCEOパオロ・アルドイーノは、攻撃が発生した数分後に15億ドル以上を凍結したと述べ、USDTは盗まれた資金を隠すためには適していないと述べました。Tether USA₮のCEOボー・ハインズは、会社が直ちに行動を起こし、15億ドル以上が攻撃関連者に流れるのを阻止したと述べ、この措置がアメリカ及び世界の安全に寄与すると述べました。Tetherは、アメリカ及び国際の法執行機関や業界パートナーと協力し、違法資金を追跡し、責任を追及する手助けをしていると述べました。Tetherはまた、10月31日現在、アメリカ司法省、シークレットサービス、FBIと協力して3590以上のウォレットを凍結し、約16億ドルのUSDTを凍結したと明らかにし、73カ国の360以上の法執行機関と協力していると述べました。バイナンス関連の凍結を含めると、Tetherは二次市場アドレスで70億ドル以上のUSDTを累計凍結しており、そのうち約12億ドルは再発行を通じて権利者または法執行機関に返還されています。
app_icon
ChainCatcher Building the Web3 world with innovations.