118億ドルの北朝鮮ハッカービジネスの背後に、非対称攻防戦がAI時代に突入
 核心的な視点

 資源の優位性はもはや絶対的な安全を意味しない。本当に危険なのは、旧時代の思考で新時代の脅威に対処することである。
著者:Nancy,PANews
世界は非対称戦争の時代に突入しています。
米国とイランの物理的な戦場では、イランが低コストのドローン、ミサイル、海上封鎖などの手段を利用して消耗戦を展開し、相対的に限られたコストで米国の軍事資源を抑制し、世界経済に圧力をかけています。
暗号の世界では、AIがネットワーク攻撃の技術的ハードルを下げ、攻撃者の行動効率と破壊能力を拡大しています。攻撃者は限られたリソースを投入するだけで、大企業や複雑なシステムに対して巨額の損失をもたらす可能性があります。
118億ドル、国家級ハッカー軍団
北朝鮮のハッカーが頻繁に攻撃を仕掛け、暗号市場は不安に包まれています。ある者はセキュリティ防御を強化することに忙しく、またある者は別の道を模索しています。最近、ある開発者が精神的な側面から北朝鮮のユーザーがウェブサイトにアクセスするのを阻止しようとする独特な検証メカニズムを設計しました。しかし、この悪ふざけの意味を持つセキュリティ実験が、実際のネットワーク攻撃を引き寄せる結果となりました。
セキュリティ事件における高頻度のキーワードから、暗号コミュニティがジョークとして使う素材まで、北朝鮮のハッカーは業界で避けて通れない話題となっています。その背後には、ネットワークセキュリティリスクに対する市場の懸念が深まっていることがあります。
Chainalysisのデータによれば、2026年10月29日現在、北朝鮮に関連する疑わしいハッカー攻撃による損失は、今年報告された暗号ハッカー攻撃の損失の約89%を占めており、2021年のこの割合は15%でした。単発の攻撃による損失を見ると、北朝鮮に関連する攻撃の平均損失は2021年の5065万ドルから2026年には約1.85億ドルに上昇し、2021年の3.7倍に達しています。
国際制裁を長期間受けている国の一つとして、北朝鮮は通常の国際貿易や金融活動を通じて外貨や資源を獲得することが困難です。そのため、ネットワーク攻撃は資金を調達し、金融制限を回避するための重要な手段となっています。
北朝鮮のハッカーは、個々の技術者が戦うのではなく、長期間の構築と高度に組織化された国家級のネットワーク行動システムを持っています。人材選抜、エリート教育から軍事訓練、海外潜伏と実戦に至るまで、北朝鮮は比較的完全な人材育成と行動メカニズムを確立しています。
このメカニズムは、数学オリンピック選手のピラミッド式選抜に似ています。全国から論理的思考と数学的才能に優れた少数の若者を発掘し、政治的背景と忠誠心を審査します。選抜された人材は、集中教育リソースを得て、長期的かつ体系的なコンピュータサイエンス、数学、プログラミングの訓練を受けることができます。
国内での訓練を終えた後、一部の人員は海外に派遣され、学生、IT業界の従事者、またはリモート技術者として活動し、実際の環境で技術経験を積むとともに、目標国の言語、文化、仕事の習慣を学び、後の行動に備えます。
これらの技術者を引き付け、留めるために、北朝鮮は特別な待遇を提供します。これには、一部の兵役義務の免除、首都居住資格、住居、高収入、より良い教育と医療資源が含まれます。資源が限られた国にとって、これらのインセンティブは非常に魅力的です。希少な技術を持つハッカーは特別な社会的地位を得て、北朝鮮国内の新興特権層となっています。
人材育成は第一歩に過ぎず、高度に専門化された組織分業こそが北朝鮮の「キーボード戦士」の真の武器です。情報収集担当者は世界のネットワーク情報を収集し、システムの脆弱性を探し、攻撃行動のターゲットを選定します。行動担当者は身分を偽装し、ソーシャルエンジニアリングやマルウェアを利用して侵入し、資金や機密情報を盗みます。また、資金移動、マネーロンダリング、資産の現金化を専門に行う担当者もおり、ネットワーク攻撃によって得た資金を可処分資金に変換します。
ターゲット選定、技術的侵入から資金移動まで、一見単純な暗号資産の盗難事件の背後には、完全な国境を越えた行動チェーンが存在する可能性があります。Lazarus Group、APT38、Kimsukyなどは、外部のセキュリティ機関がその攻撃ターゲット、技術手段、行動特性に基づいて識別した異なる北朝鮮関連のハッカー組織です。
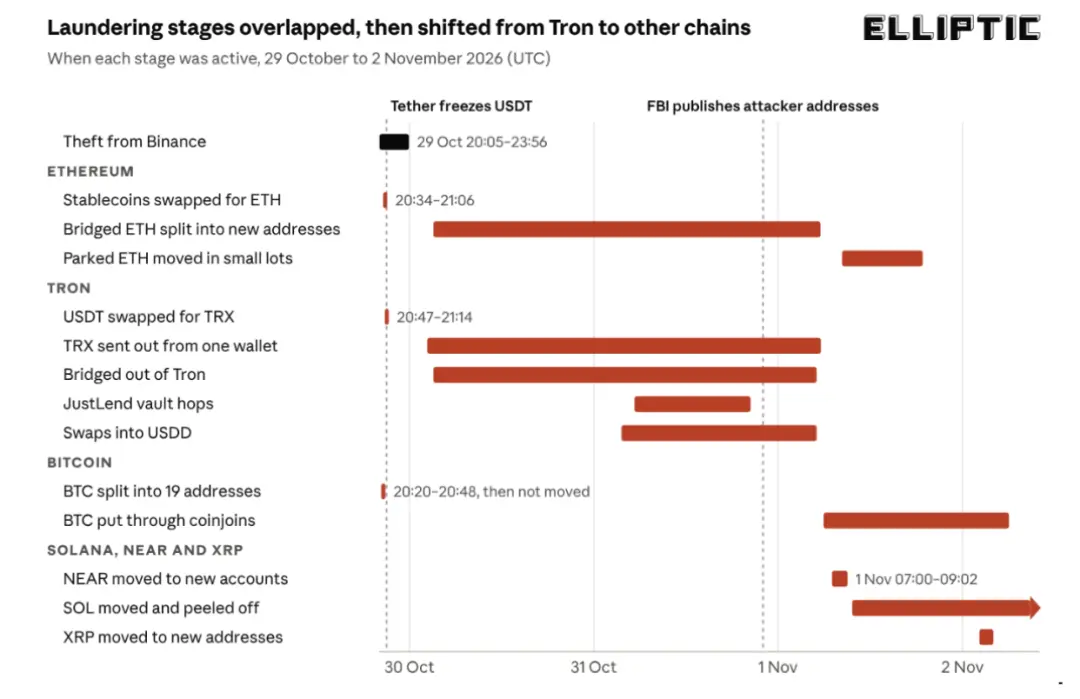
アナリストのDarkfostによれば、最近の報告では、バイナンスに対する攻撃事件が発生したことで、Lazarus組織が盗んだ資金の総額は118.7億ドルに達しています。韓国銀行の2025年のデータによれば、この数字は北朝鮮のGDPの45%、国民総所得(GNI)の35%に相当します。この推定が成立すれば、ネットワーク攻撃による収入は単なる追加の違法収入ではなく、北朝鮮の経済システムにおいてかなりの規模の資金源となる可能性があります。
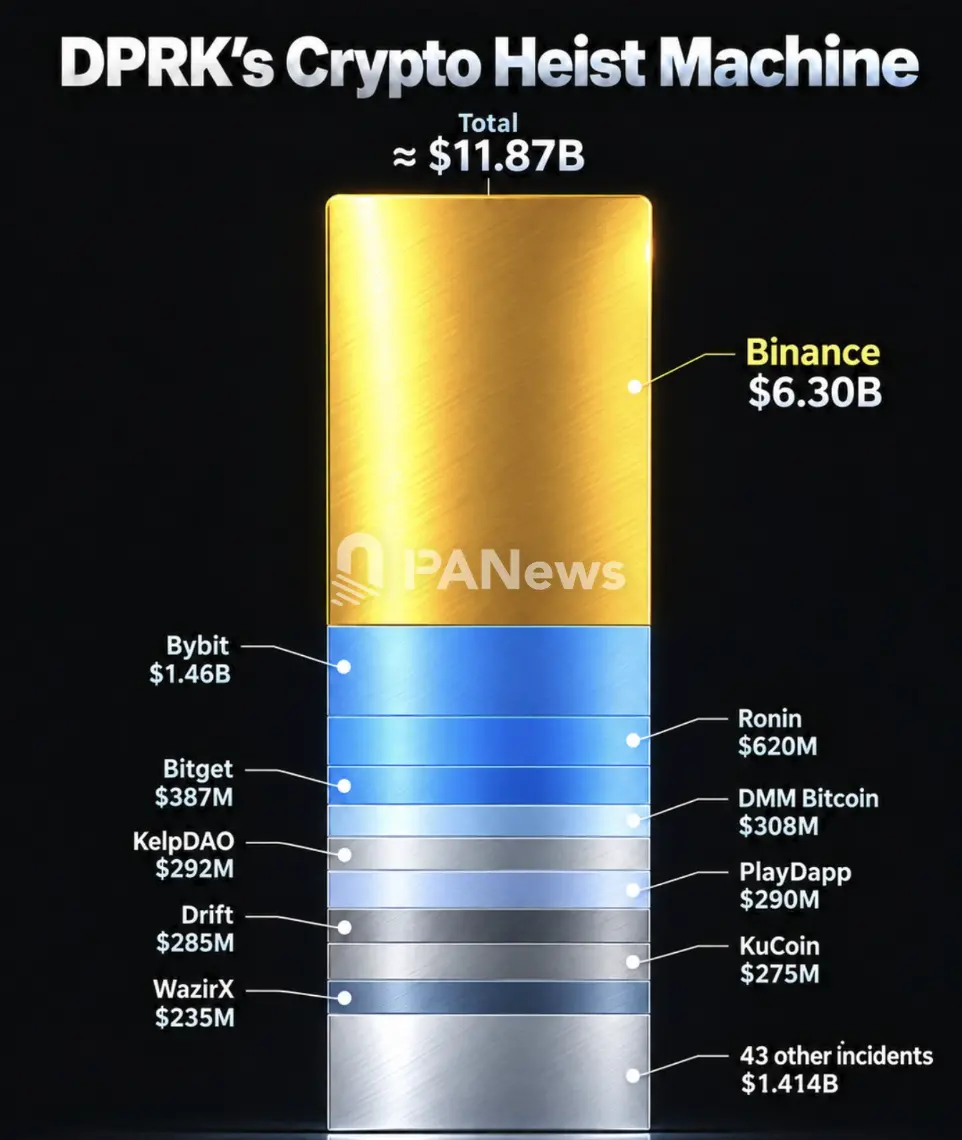
北朝鮮にとって、ネットワーク攻撃は戦略的武器であり、金融封鎖を回避し、経済資源を獲得するための別の手段でもあります。伝統的な金融システムが触れられない国が、ネットワーク空間を利用して新しい資源獲得の方法を探しています。
最大のセキュリティ脆弱性は身近な「同僚」
攻撃者がもはや防火壁を正面から突破しようとせず、組織内部から入口を探すことを選ぶと、攻撃コストは往々にして低く、隠密性も高まります。従来のセキュリティ機器とネットワーク境界に依存した防御システムは、新たな挑戦に直面しています。
北朝鮮のハッカーは、この非対称攻撃手法を極限まで発揮しています。彼らは巧妙に作成された履歴書、偽造されたパスポートや身分情報を使ってIT業界の従事者や求職者を装い、企業の開発者や運用担当者などの核心的な従業員に接触します。
相手の警戒をさらに下げるために、攻撃者は実際のビデオ面接に参加し、生活写真や日常の動態を含む偽のソーシャルメディアアカウントを提供し、できるだけリアルで信頼できる求職者のイメージを作り上げます。一旦採用プロセスを通過してチームに入ると、彼らは合法的な従業員の身分を利用して長期間潜伏し、内部システム、コードリポジトリ、機密権限に徐々に接触し、さらなる侵入の機会を探ります。
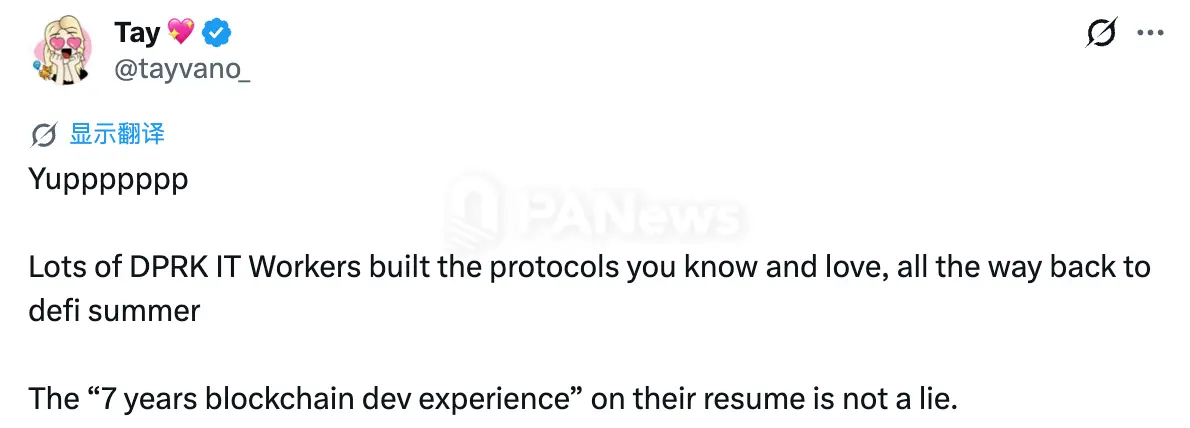
イーサリアム財団が資金提供するプロジェクトKetmanは、6ヶ月間でWeb3組織に潜伏していた北朝鮮のIT人員100名を特定しました。MetaMaskのセキュリティ研究者Taylor Monahanも、少なくとも40のDeFiプロトコルがその発展の過程で北朝鮮のIT人員を雇用していたことを明らかにし、その期間は7年に及びます。これらの人員は偽造されたパスポート、ビザ、巧妙に作成された履歴書を使ってWeb3チームに入っています。さらに混乱を招くのは、彼らの一部のブロックチェーン開発経験が実際のものであることです。
バイナンスの最新の報告によれば、今年に入ってから同プラットフォームは57件の北朝鮮に関連する疑わしいネットワーク攻撃を阻止しています。攻撃手法には、偽の求職面接を通じての侵入、一般的な開発者ツールに偽装したマルウェアの利用、ソフトウェアパッケージやブラウザプラグインの改ざん、偽のビデオ会議アプリを使って従業員に悪意のあるプログラムを実行させることが含まれています。また、ソーシャルエンジニアリング攻撃を通じて証明書を盗み、リモート制御のトロイの木馬を埋め込むことも行われています。
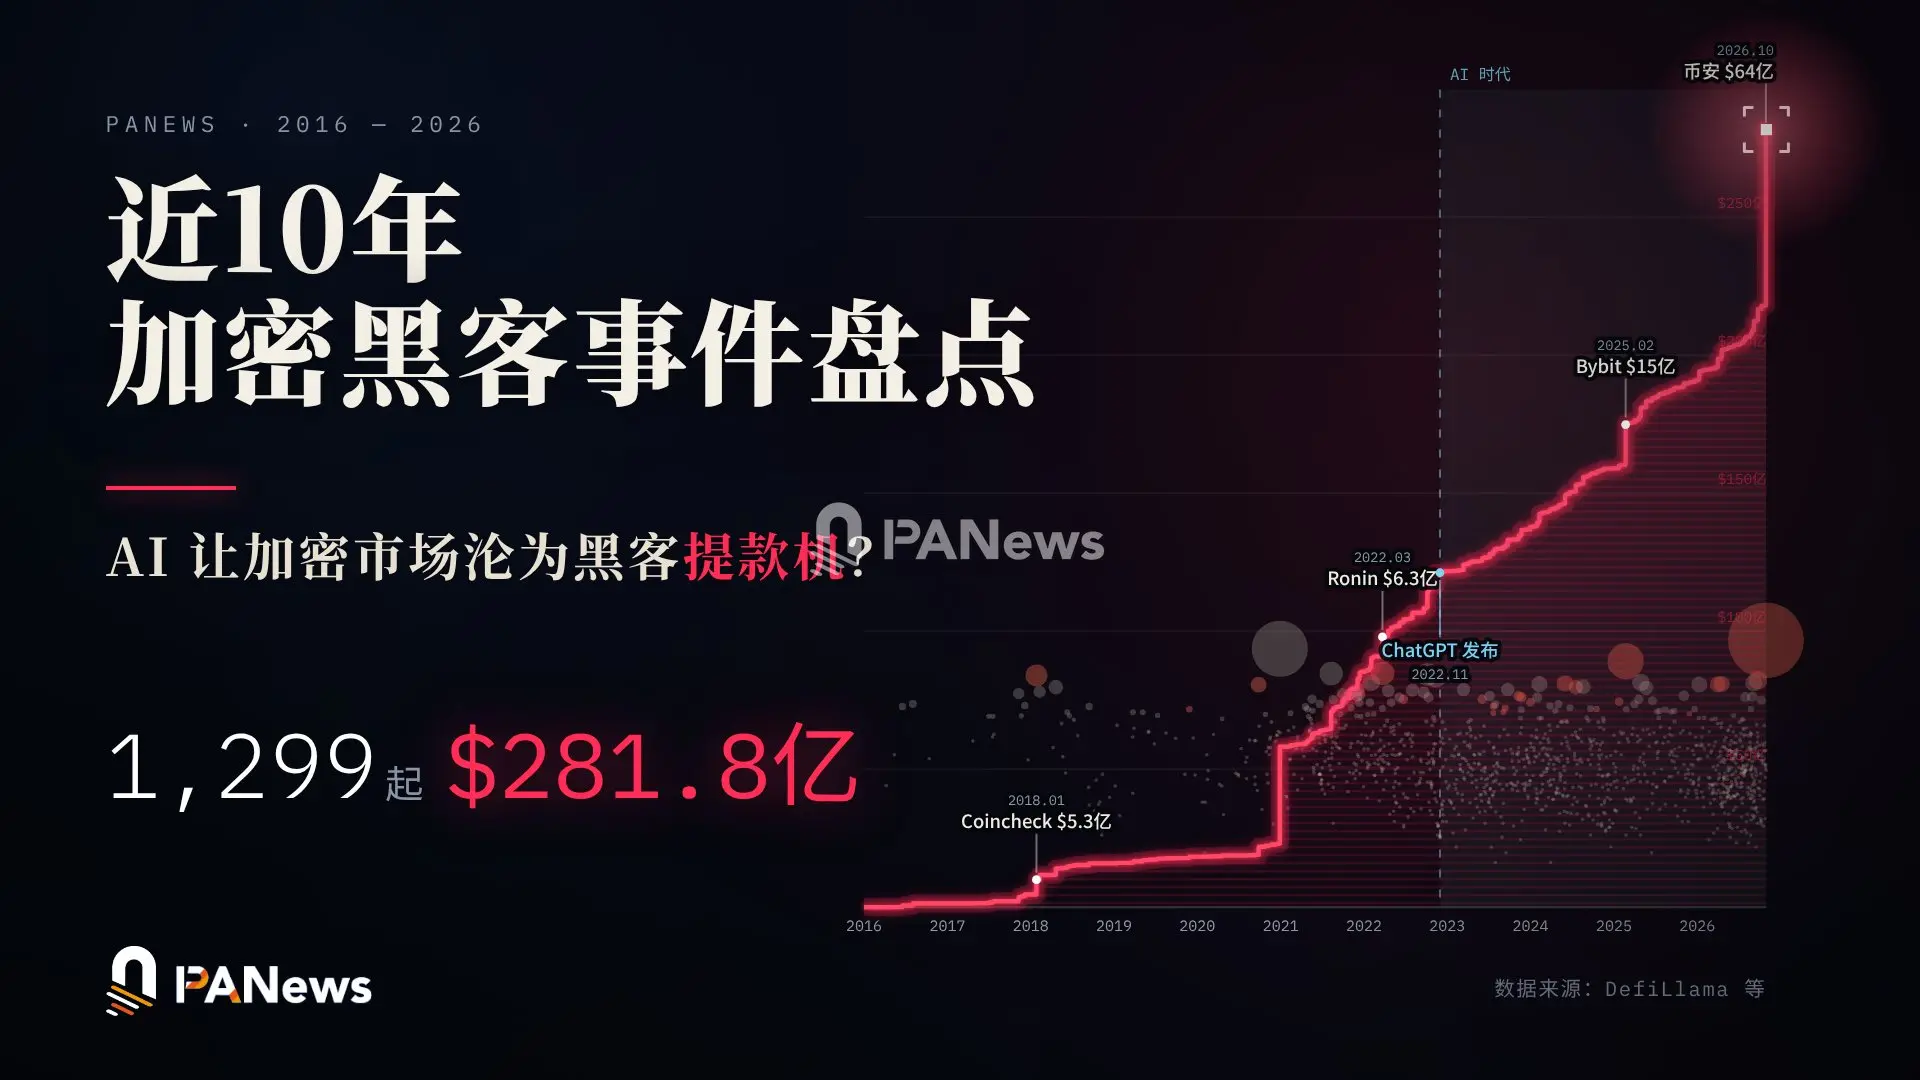
このバイナンスの60億ドルを超える盗難事件では、公式に最初に公開された調査情報によれば、攻撃者は偽の高給求人オファーを通じてバイナンスのウォレット基盤チームのソフトウェアエンジニアに接触しました。何度もビデオ面接を行った後、攻撃者は技術テストプロジェクトに偽装した悪意のあるプログラムを作業用コンピュータで実行させ、最終的に従業員のデバイスを制御し、ウォレット基盤の安全を脅かしました。慢雾の創設者である余弦は、この種の事件は高度な持続的脅威(APT)に属し、人間の利用、情報の偵察、悪意のあるコードの免疫回避、信頼の連鎖の利用、ターゲットを狙った横方向の毒物散布、クラウド環境への侵入、リスク管理の回避、0day脆弱性などの複数の段階を含むと指摘しています。
このような手法には先例があります。2022年にAxie InfinityのRonin Networkが攻撃を受けた際、北朝鮮関連のハッカー組織Lazarus GroupもLinkedInを通じて高給の職を持ちかけ、Sky Mavisの上級エンジニアに接触しました。何度も面接を行った後、攻撃者はトロイの木馬を含む偽の仕事の招待ファイルを送信し、最終的に検証ノード関連システムを制御し、約6.25億ドルの資産を盗みました。
これが暗号業界が直面している非対称なセキュリティのジレンマです。過去には、セキュリティ防御は堅固な技術的壁を構築することに依存していました。しかし、ソーシャルエンジニアリング攻撃が進化するにつれて、攻撃者は必ずしもより高度な技術や多くのリソースを持つ必要はなく、単に弱点を見つけるだけで済むのです。
技術的な脆弱性に比べて、真に防ぐのが難しいのは、すでに信頼を得ている人々かもしれません。
AIが攻防戦をアップグレード、資源争奪戦が始まった
もし社会工学的攻撃がハッカーが組織の防線を突破するコストを下げたとすれば、AIの継続的な進化はネットワーク攻撃の規模と効率をさらに拡大しています。
マイクロソフトの脅威情報チームの最新の報告によれば、追跡している8つの北朝鮮の主要なハッカー組織のうち、すでに3つがAIツールを日常の攻撃プロセスに深く統合し、マイクロソフトのネットワーク脅威AIアプリケーション成熟度モデルの最高レベルに達しています。
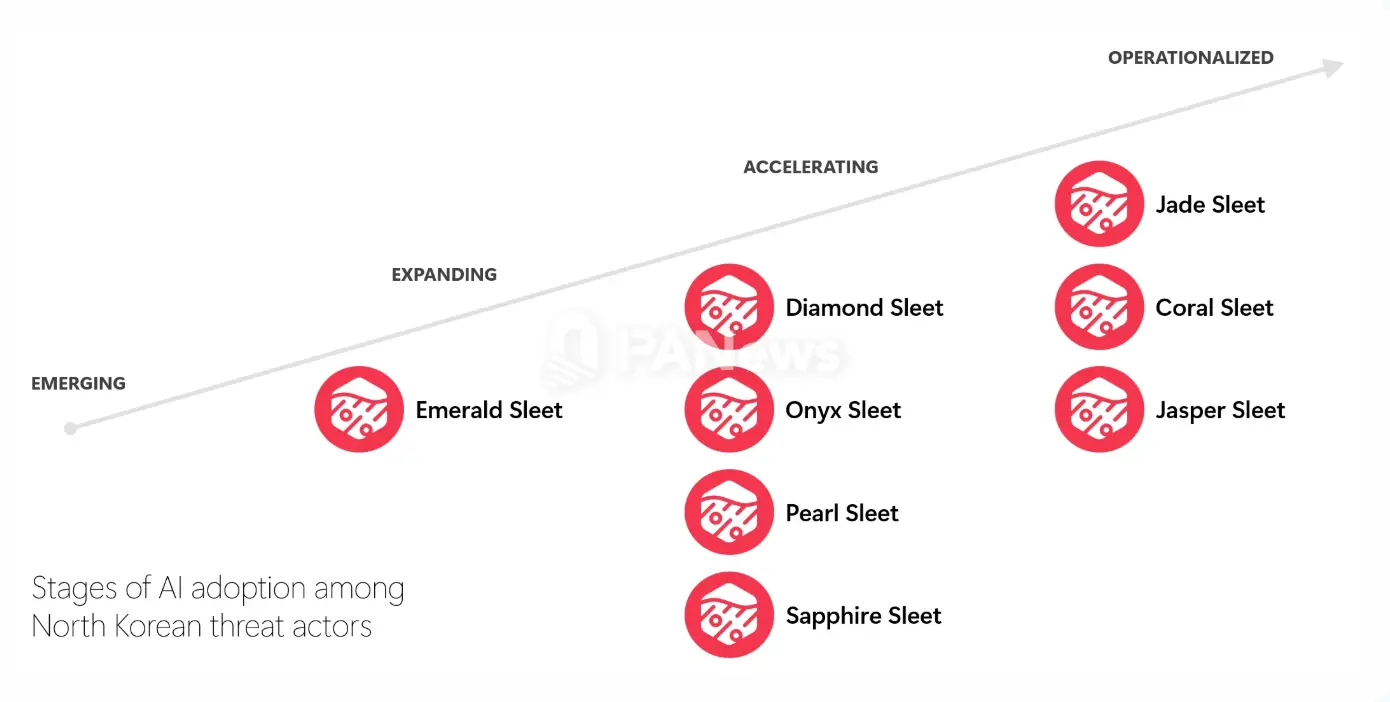
社会工学と身分偽装の面で、北朝鮮のハッカー組織はAIを利用してフィッシング、求人、投資関連の誘引コンテンツを大量に生成し、翻訳やトーンの調整を通じて外国人を装い、さらには偽の履歴書、面接回答、プロフィール写真、音声動画を生成しています。その中の一つの組織は、2026年8月から9月の間に、韓国のユーザーを対象とした100以上のカスタマイズされたフィッシングPDFファイルを生成しました。海外企業に偽の身分で雇われている北朝鮮のリモートIT人員も、AIを利用して同時に複数の身分を維持し始めています。
韓国のセキュリティ企業Geniansによれば、北朝鮮のハッカー組織Kimsukyは今年の8月にローカルな大規模言語モデル(LLM)とRAG環境を構築し、AIコードエディタCursorの使用記録を大量に残しています。関連ツールが遮断された後は、迅速にツールを切り替えて活動を続けることができます。
マイクロソフトは、これらの組織が現在完全に自律的な攻撃を実現しているわけではなく、AIが攻撃の成功率やコストに与える実際の影響もまだ明確ではないと考えています。しかし、ターゲットの偵察、社会工学、身分偽装、悪意のあるソフトウェア開発に至るまで、AIは攻撃プロセスの複数の段階に入り込んでいます。AIは必ずしも普通の攻撃者をトップハッカーに変えるわけではありませんが、複雑な攻撃を完了するために必要な時間と人員を圧縮することができます。
バイナンスのハッカー事件でも、AIツールが攻撃の一環となりました。調査情報によれば、攻撃者はサプライチェーン攻撃を通じて、エンジニアに改ざんされたAIプログラミングツールを提供しました。たとえエンジニアが異常を発見してツールを変更しても、その職務情報やウォレット基盤チームの他のメンバーの情報はすでに露出しています。その後、攻撃者は一人のエンジニアのコンピュータを制御した後、バイナンス内部のAIツールを利用して他の従業員のデバイスにさらに侵入し、最終的に署名の制御権を得ました。
AIの能力が継続的に強化されるにつれて、ネットワーク攻防の競争は、従来の技術や人材の競争から、データ、モデル、計算資源の争奪戦へと拡大し、ネットワーク攻防の非対称性をさらに悪化させています。
最近、安全研究者のJun Songは、ある匿名のハッカーグループが彼に連絡を取り、脆弱性データを使用してオープンソースの重みモデルを強化学習後に訓練することを委託したいと希望しており、非常に高額な報酬を支払う意向があると共有しました。Jun Songは、相手が主張する攻撃データの規模は彼がこれまで見たことがないものであり、もし誰かがこれが法執行機関の潜入データセットであると言ったとしても、彼は信じるだろうと述べています。対照的に、彼が参加したホワイトハットプロジェクトではGLM-5.3を使用しており、使用したデータ量は相手が主張する規模の1%にも満たないにもかかわらず、モデルの性能はすでに最先端のモデルを大幅に上回っています。
AIの攻防競争において、高品質で大規模な脆弱性データは、ネットワークセキュリティモデルを訓練するための重要なリソースとなる可能性があります。より多くのデータ、より強力なモデル、そしてより十分な計算能力を得ることができる者が、将来の攻防競争で優位に立つ可能性があります。
膨大な脆弱性データが効果的にモデル能力に転換されることができれば、攻撃者は脆弱性の発掘と攻撃の実行効率をさらに向上させることが可能になります。それに対して、防御者が十分なデータ、モデル、計算能力を得ることができるかどうかも、新たな脅威を認識し対処する能力に影響を与えるでしょう。
Coinbaseは6月に、Anthropicの最先端モデルClaude Mythosの使用権を取得したと発表し、それを暗号ウォレットと資産のセキュリティ防御に強化するために使用しています。それに対して、数ヶ月後にBinanceはまだ同様の権限を取得していないと述べています。最先端モデルへのアクセス権の違いは、脆弱性の発見、自動化されたセキュリティ監査、リスク防御などの面で異なる企業の能力の差をさらに広げる可能性があります。
イランが低コストの武器を利用してアメリカの軍事力を抑制することから、北朝鮮のハッカーが身分の偽装、ソーシャルエンジニアリング、AIツールを通じて攻撃を加速させることまで、戦場は異なりますが、すべては一つの現実を指し示しています。資源の優位性はもはや絶対的な安全を意味せず、真の危険は旧時代の思考で新時代の脅威に対処することです。
 リスク警告
 リスク警告