凍結と競争:バイナンスから640億ドルを盗んだ後、北朝鮮のハッカーはどのようにマネーロンダリングを行ったのか?
 核心的な視点

 バイナンスは約643億ドルを盗まれ、攻撃者は4日以内に約1.2万のウォレットを使用し、4万件以上の取引を完了させ、マネーロンダリングは高度に自動化されていました。Ellipticの統計によると、約285億ドル(44%)が凍結または押収され、残りの324億ドルは関連するアドレスに残っています。
著者|Dr. Tom Robinson(Elliptic)
編纂| 吴说区块链,元宝
この記事の内容は、いかなる投資財務アドバイスを構成するものではありません。読者は、居住地の法律および規制を厳守してください。吴说の公式アカウントにスターを付けてください。そうしないと、プッシュ通知を受け取れない可能性があります。
TL;DR:
· バイナンスが約 643 億ドルを盗まれ、11 のブロックチェーンが関与しています。4 日以内に、攻撃者は約 12,000 のウォレットを使用し、40,000 を超える取引を行い、その速度はマネーロンダリングが高度に自動化されていることを示しています。
· 約 285 億ドルが凍結または押収され(約 44%)、残りの約 324 億ドルは盗難に関連するアドレスに残っており、ごく一部は現金化されている可能性があります。
· Tron チェーンがマネーロンダリングの主要な通路となり、6.846 億 TRX が約 7,700 のアドレスに分割され、少なくとも 7 つのクロスチェーンブリッジを介してイーサリアムに転送されました。
· 攻撃者は、クロスチェーンブリッジのジャンプ、DEX での交換、貸し出し金庫の出入、Coinjoin 混合などの手段を総合的に利用し、追跡の難易度を大幅に増加させました。
· 2025 年の Bybit 事件の経験を参考に、ETH はまず BTC に交換され、その後 OTC ブローカーを通じて数ヶ月以内に現金化されると予想されます。
一、事件の振り返り:凍結との競争
10 月 29 日、世界最大の暗号通貨取引所の一つであるバイナンス(Binance)が 643 億ドル相当の暗号資産を盗まれ、11 の異なるブロックチェーンが関与しています。バイナンスは、攻撃がエンジニアのノートパソコンの侵入から始まったと述べています。
盗まれた資金のうち、34.6 億ドル(54%)はステーブルコイン(USDT、USDC など)です。ステーブルコインの発行者は凍結が可能なため、攻撃者の最優先事項は、凍結できない資産(ETH や TRX など)に交換することでした。
イーサリアム上: テザーは、盗まれた USDT が到着してから 37 分後に資金を凍結しました。しかし、凍結前に攻撃者は Uniswap などの分散型取引所(DEX)で 4.34 億 USDT を ETH に交換し、5,990 万 USDT を Aave 貸し出しプロトコルに担保として預け、19,762 枚の ETH を借り出しました。
Tron 上: 攻撃者は、テザーが残りの資金を凍結する前に、SunSwap を介して 2.34 億 USDT を TRX に交換しました。
Circle: 攻撃者が資金を交換する前に、全ての 8.23 億 USDC が凍結されました。
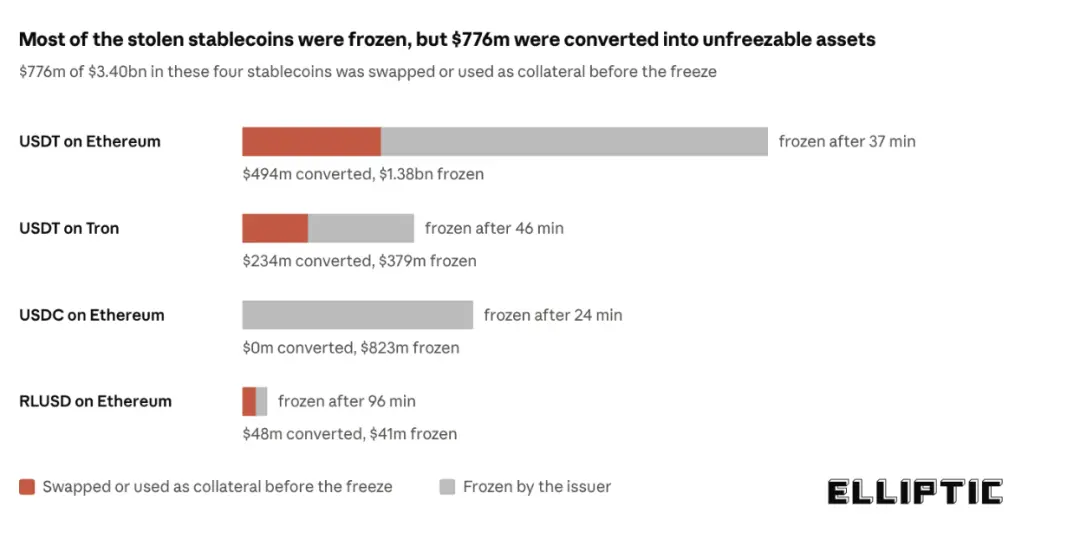
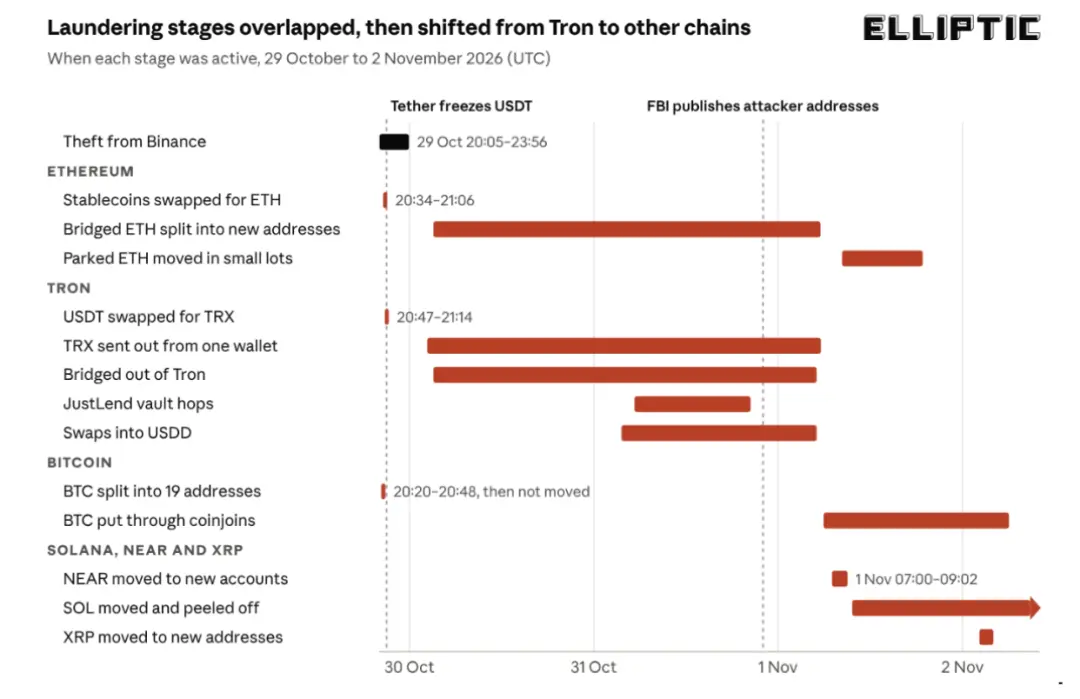
結果: 合計 285 億ドルが凍結または押収され、約 78.6 億ドルのステーブルコインが凍結前に成功裏に変換されました。同じ半時間内に、18,270 枚の BTC が 19 のアドレスに分割され、現在まで移動していません。
二、Tron が主要な通路に、資金がクロスチェーンでイーサリアムに移動
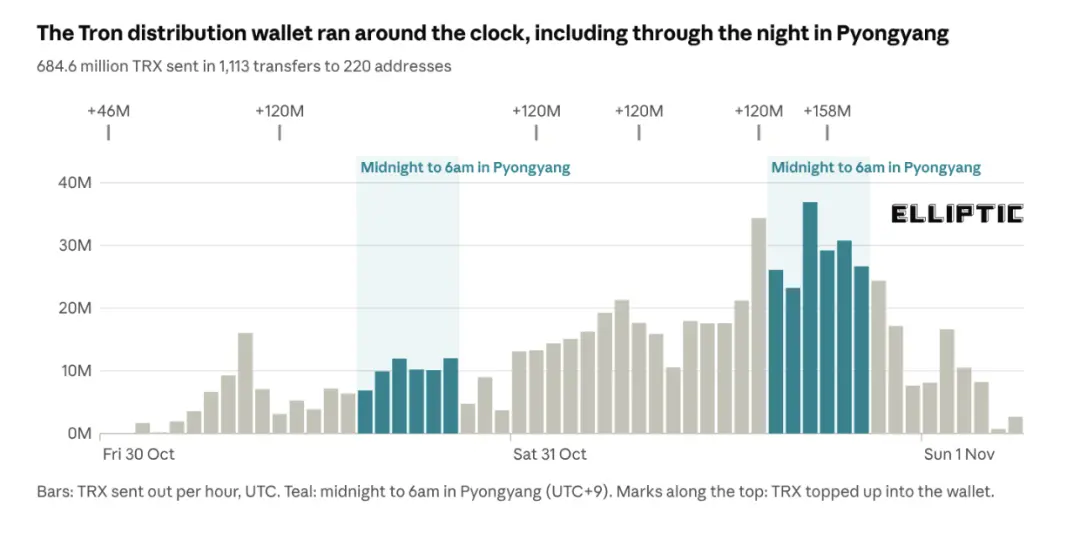
盗難が発生してから約 5 時間後の 10 月 30 日 02:19 UTC、攻撃者が保有する 6.846 億 TRX が数百の新しいアドレスに小額送信される分配ウォレットが開始されました。最終的に資金は約 7,700 のアドレスに拡散しました。
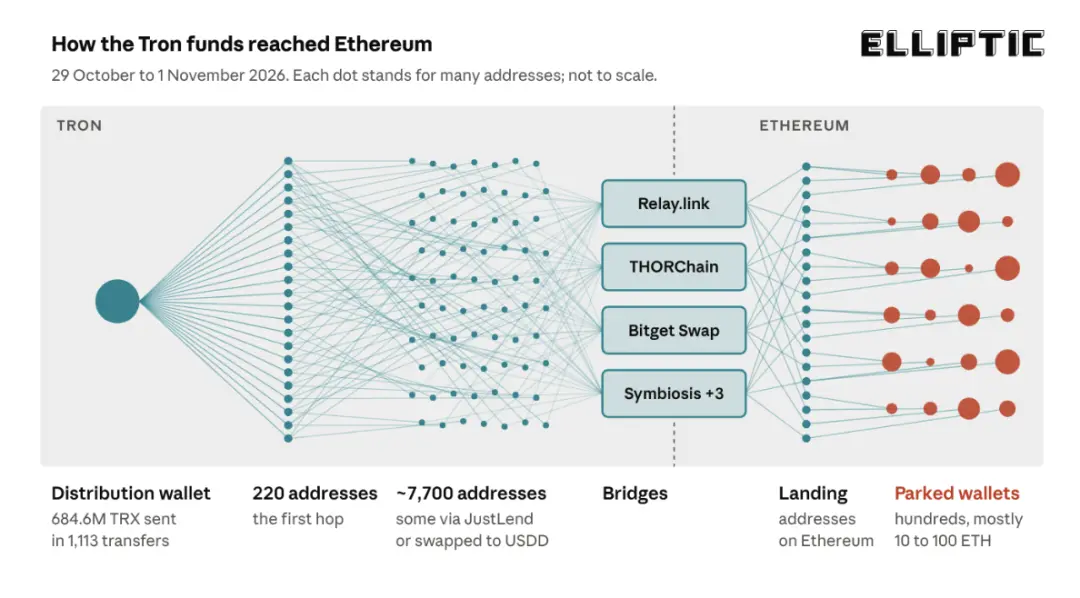
クロスチェーンブリッジ: その後 2.5 時間の間に、攻撃者は 6 つの異なるクロスチェーンブリッジを介して資金を初めて移動しました(ほとんどがテスト金額です)。ほぼ全ての TRX は最終的にイーサリアム上で ETH の形で支払われました。これまでに少なくとも 1.47 億ドルがクロスチェーンブリッジを介して Tron から移転されています。
イーサリアム上: 到着した ETH は新しいアドレスに転送された後、移動が停止しました。現在約 68,700 枚の ETH が約 850 の小さなアドレスに分散しており(ほとんどが 10--100 ETH を保有)、9 つの最大アドレスが攻撃者の 89% の ETH を保有し、10 月 30 日以降移動していません。
三、新しいルートと加速:貸し出し金庫と USDD
10 月 31 日、攻撃者は新しいマネーロンダリングルートを追加しました:
· 03:36 UTC から、一部の TRX が USDD("凍結不可能"とされるステーブルコイン)に交換されました。
· 05:18 UTC から、あるアドレスが 1.28 億 TRX を JustLend 貸し出し金庫に預け、1 つのアドレスから 16 の新しいアドレスに引き出しました --- --- 送信と受信の間に直接の転送関連はありません。
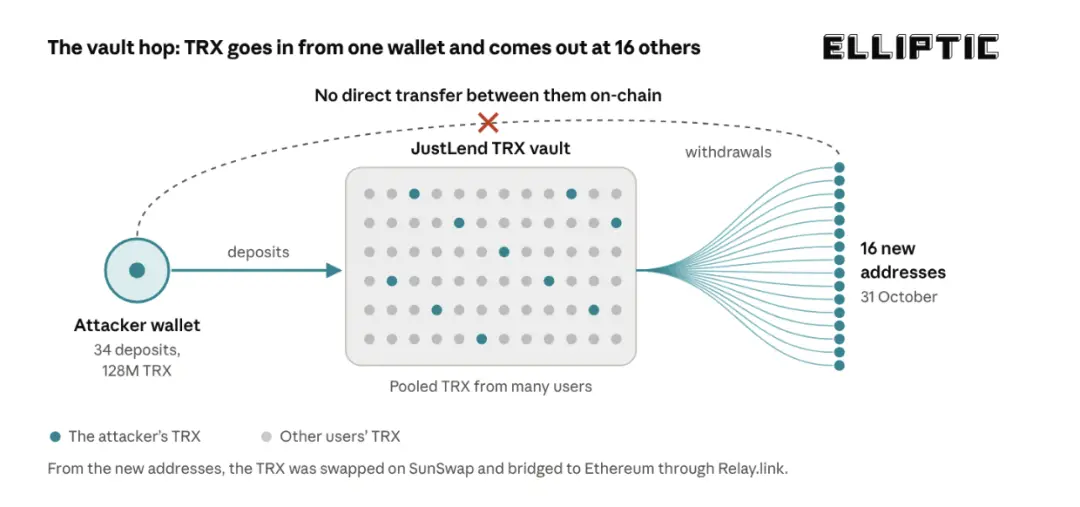
速度の向上: 分配ウォレットは 10 月 30 日のほとんどの時間で毎時\<1,200 万 TRX から、10 月 31 日には毎時最大 3,700 万 TRX に増加しました。平壌の夜にも継続して稼働し、最も忙しい時間帯(10 月 31 日 08:00 UTC)には攻撃者の Tron ウォレットが 1 時間に約 1,300 の取引を行いました。
10 月 31 日の夜、FBI はこの盗難事件を TraderTraitor に帰属させ、攻撃者のアドレスを公表しました。
四、多チェーンが動く:NEAR、SOL、BTC 混合と XRP
11 月 1 日、Tron の活動は基本的に停止し、他のチェーンが活発になり始めました:
· 07:00 UTC から:NEAR が新しいアカウントに移転されました。
· 08:19 UTC から:一部の停滞していた ETH が再び移動し始めました(各取引約 10 ETH)。
· 09:38 UTC から:約半分の SOL が新しいアドレスに移動され、その後小額が剥離されました。
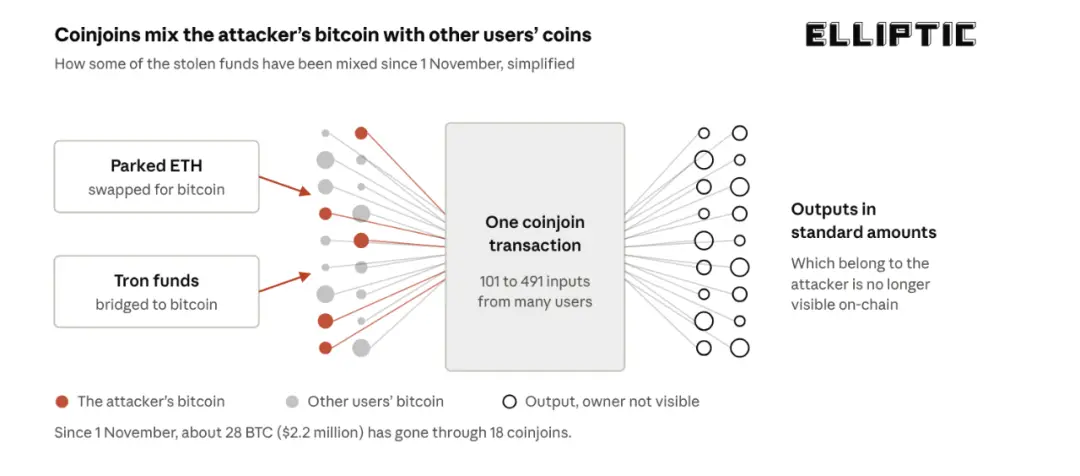
· 初めての混合: 05:55 UTC から、Tron の資金からの BTC が WabiSabi プロトコル(Wasabi ウォレットなどが使用するプロトコル)を介して Coinjoin 混合を行い始めました。その日の後半に、一部の ETH が BTC に交換され、同様に混合されました。11 月 2 日までに、約 28 BTC(220 万ドル)が 18 回の Coinjoin を通じて洗浄されました。
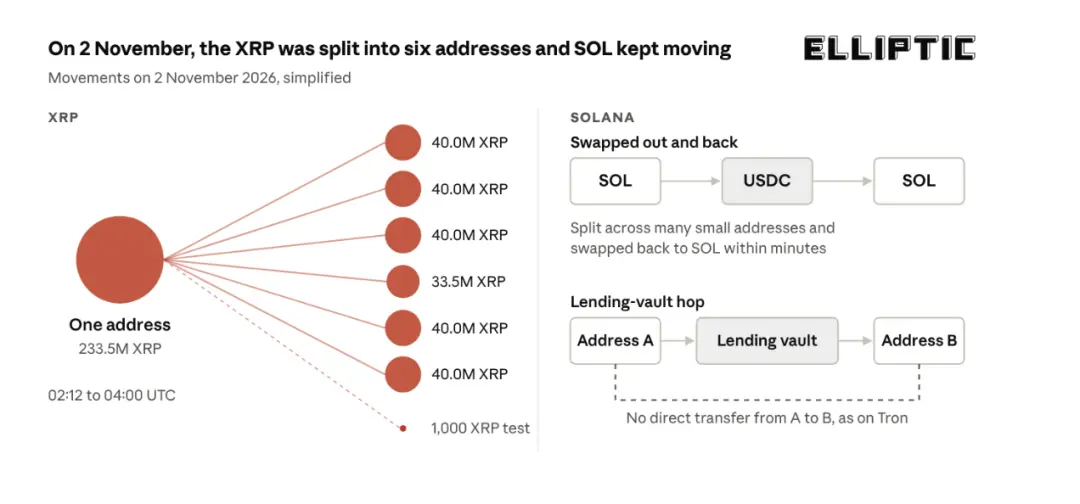
11 月 2 日、2.33 億 XRP が盗難後初めて移動し、6 つの新しいアドレスに送信されました。Solana 上で、攻撃者は一部の SOL を USDC に交換し、再度交換し、Tron と同様の方法で貸し出し金庫を介して移動しました。
五、追跡難易度を増加させる 6 つの戦略
資金を数千の新しいアドレスに分割する:追跡が必要な取引を増やします。
少なくとも 7 つのクロスチェーンブリッジを介してブロックチェーン間で移動する:入金と支払いは異なるチェーン上の独立した取引です。
DEX で資産を交換する:追跡される資産が常に変化します。
貸し出し金庫に飛び込む:送信と受信のアドレス間に直接の転送関連はありません。
Coinjoin で BTC を混合する:複数のユーザーのコインを統合し、入力と出力の間の可視的な関連を断ち切ります。
分割の追加の利点:小額の交換やクロスチェーンが価格に影響を与えずに行える;入金資金をスクリーニングする取引所に対してより目立たない;攻撃者が選択した速度で段階的にマネーロンダリングが可能。
六、マネーロンダリングは自動化されているのか?
マネーロンダリングの速度の速さは「資金を移動させる AI エージェント」の憶測を引き起こしました。しかし、証拠は通常の自動化を示しています:固定された時間、設定された金額、盲目的な再試行、数時間隔で新しい戦略を段階的に導入すること。また、人間の作業パターンに似た一時停止もあります。
Tron 上で盗まれた資金は約 32,000 件の取引を通じて移動し、ピーク時には毎時約 1,300 件(3 秒ごとに 1 件)に達しました。マネーロンダリングは明らかに自動化されていますが、現在のところ AI エージェントが意思決定を行っている証拠は見つかっていません。
七、資金は今どこに?現金化は?
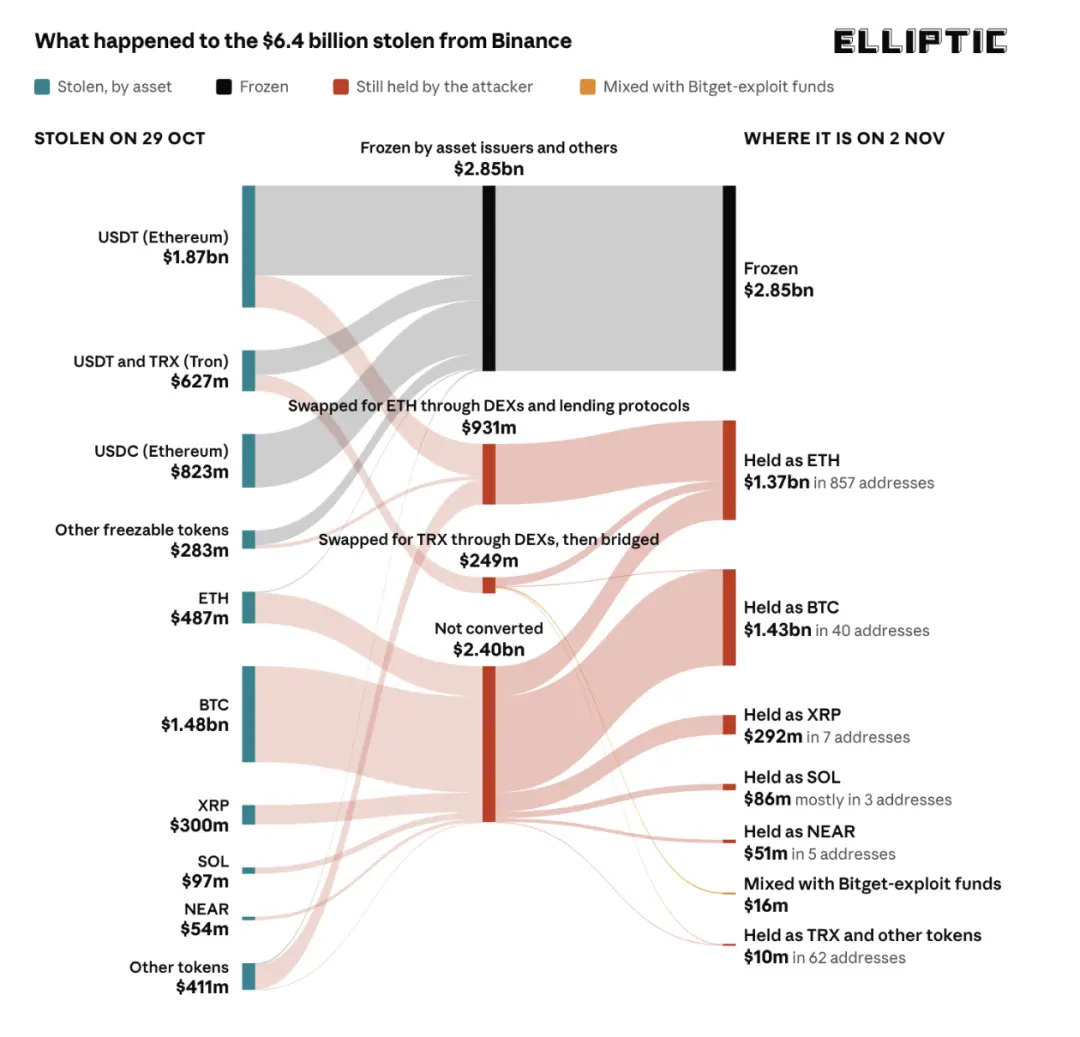
盗まれた 643 億ドルのうち、285 億ドルが凍結され、約 324 億ドルが盗難に関連するアドレスに残っています。大部分はまだ洗浄されていません(BTC と 9 つの最大アドレスの ETH)、これらの資金は極めて可能性が高く北朝鮮が保持しています。
約 1,600 万ドルが、2026 年 9 月の Bitget の脆弱性からの利益(同様に TraderTraitor によると考えられている)を保持するアドレスに送信されました。
現金化については:ごく一部が現金化されている可能性があります。攻撃者が使えるお金に変えるには、取引相手(中央集権型取引所や OTC ブローカーなど)を通じる必要があり、そこが資金が識別されて阻止される場所です。
八、今後何が起こるか?
2025 年 2 月の Bybit ハッキング事件を参考にすると、北朝鮮は 10 日以内に盗まれた 49.9 万 ETH を全て洗浄しました(主に BTC に交換され)、現金化には数ヶ月かかりました。Elliptic は Bybit の資金が最終的に Tron 上で USDT に変換され、疑わしい OTC 取引サービスを通じて現金化されたことを発見しました。
バイナンス事件のマネーロンダリングは現在遅れています。理由には、ETH と BTC が凍結できず、急ぐ必要がないことが含まれます。金額は Bybit の 2 倍以上であり、迅速な移動は交換時に大きな損失を意味します。FBI は攻撃者のアドレスを公表しており、各サービス機関が監視しています。
予想されるのは:ETH は多くの小額取引を通じて BTC に交換され、その後数ヶ月以内に OTC ブローカーを通じて現金化されるでしょう。
さらなる凍結はより困難になるでしょう。盗まれた資金の 44% を凍結できたのは稀であり(Bybit 事件では約 3%)、残りの最良の凍結機会は、運搬中に一時的に捕獲されたステーブルコインと、現金化ポイントの中央集権サービスです。
九、重要な用語の説明
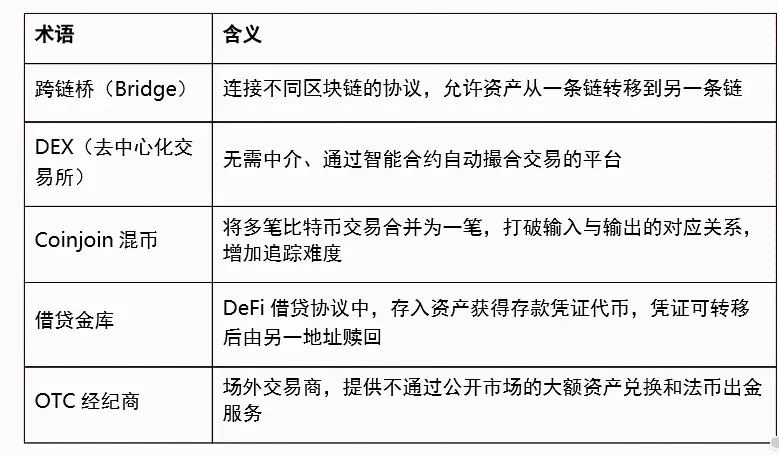
原文の出典:Elliptic Insights、著者 Dr. Tom Robinson。本記事は翻訳整理されたものであり、情報共有の目的のみで提供されており、いかなる投資アドバイスも構成しません。
 リスク警告 リスク警告