BTC $81,546.38 -1.95%
ETH $2,418.05 -3.25%
BNB $729.37 -1.65%
XRP $1.33 -2.54%
SOL $104.23 -2.38%
TRX $0.3323 +1.55%
DOGE $0.0817 -3.03%
ADA $0.2298 -2.53%
BCH $268.31 -2.11%
LINK $12.43 -3.54%
HYPE $80.87 -0.88%
AAVE $153.97 -3.92%
SUI $1.02 -2.13%
XLM $0.1827 -3.92%
ZEC $1,144.68 -6.12%
AAPL $344.79 +1.17%
AMZN $250.60 -2.88%
GOOGL $344.42 -2.86%
MSFT $531.64 -1.76%
META $731.96 -4.12%
NVDA $218.29 -4.76%
TSLA $364.31 -2.84%
SNDK $1,358.11 -8.68%
INTC $95.68 -7.55%
SPCX $150.01 -4.57%
MU $890.73 -6.98%
AMD $556.62 -8.60%

フィッシングメール

すべて
記事
速報

first_img Trezorのマーケティングプラットフォームが侵害され、34.7万人のユーザーがフィッシングメールを受け取った

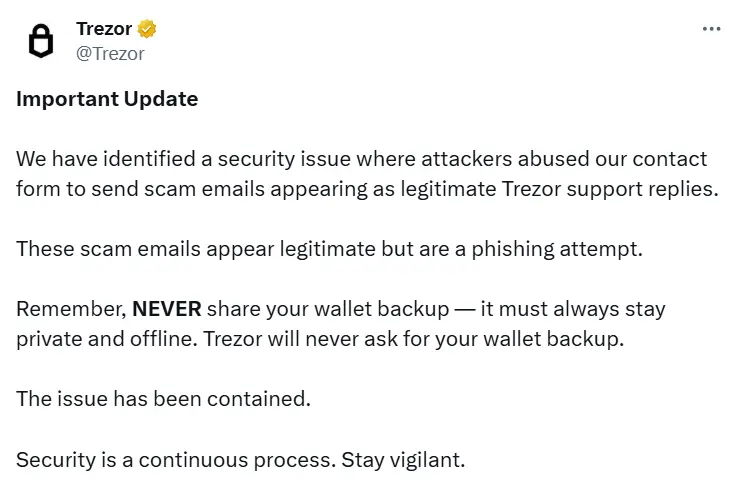
ビットコインハードウェアウォレットメーカー Trezor は、ニュースレターを送信するために使用している第三者マーケティングプラットフォーム Brevo でデータ漏洩が発生したと警告しています。攻撃者はこのプラットフォームを利用して、34.7 万人の Trezor 顧客にフィッシングメールを送信しました。攻撃者は Trezor のドメイン名を使ってメールを送信し、フィッシングの試みをより混乱させるために、メールには悪意のあるリンクが含まれており、ユーザーにアプリをダウンロードさせ、ウォレットのバックアップを入力させるよう誘導しています。Trezor は、DNS レベルで 20 分以内にそのドメイン名を閉鎖し、リンクが引き続き有効になるのを防いだと述べていますが、その前に約 2500 人がクリックしてしまいました。Trezor は、メールの送信を続けるのを防ぐために Brevo アカウントを一時停止し、このマーケティングプラットフォーム以外の Trezor システムには影響がないことを強調し、Trezor は顧客にウォレットのバックアップを提供するよう求めることは決してないとユーザーに注意を促しました。この事件の前に、Trezor は先月、第三者の履行パートナーである ShipMonk が攻撃を受け、11742 名の顧客データが漏洩したことを明らかにしました。また、先週はさらに 6.7 万人のアメリカの顧客の名前、メールアドレス、電話番号、配送先住所、注文番号が漏洩したと報告しました。今年に入ってから、暗号通貨ウォレット Ledger の決済処理業者 Global-e およびウォレットプロバイダー SafePal でもデータ漏洩が相次いでおり、SafePal では約 3.98 万人の顧客の注文情報が未承認でアクセスされました。

香港証券監察委員会は、一般の人々に対して、不法な者がその名義を悪用して詐欺行為を行っていることに警戒するよう呼びかけています。

ChainCatcher のメッセージによると、公式の発表として、香港証券先物委員会は、違法な者が証券監視委員会の名を騙って詐欺行為を行っていることに対して、一般市民に警戒を呼びかけています。この機関は、詐欺師が一部の証券監視委員会の上級管理職や著名な株式評論家を装い、フィッシングメールや偽造文書などの手段で一般市民に接触していることを発見しました。これらの詐欺師には、規制執行部の執行董事である魏弘福氏(Christopher Wilson)を装って詐欺メールを送信し、返信メールの受取人のコンピュータシステムにマルウェアやランサムウェアをインストールしようとする者や、証券監視委員会の最高財務責任者である温志遥氏を装い、「資料確認手続き」という名目でフィッシングメールを送信し、受取人の連絡先情報を取得しようとする者が含まれています。ターゲットには、証券監視委員会のライセンスを持つ法人およびその従業員が含まれています。香港証券監視委員会は、上記のすべての情報および主張が虚偽であることを強調し、出所不明の通信を扱う際には必ず警戒を高めるよう一般市民に呼びかけています。
app_icon
ChainCatcher Building the Web3 world with innovations.