BTC $80,429.03 -1.01%
ETH $2,338.21 -2.40%
BNB $729.00 -1.54%
XRP $1.29 -1.06%
SOL $101.12 -2.52%
TRX $0.3289 -0.20%
DOGE $0.0770 -2.62%
ADA $0.2064 -3.24%
BCH $274.01 -3.73%
LINK $11.53 -3.28%
HYPE $76.06 -1.67%
AAVE $136.78 -6.77%
SUI $0.9347 -4.10%
XLM $0.1701 -2.71%
ZEC $1,186.65 -3.57%
AAPL $346.81 -0.18%
AMZN $247.63 -0.35%
GOOGL $320.52 -0.33%
MSFT $523.47 -0.13%
META $641.21 -0.61%
NVDA $211.89 +0.05%
TSLA $371.51 -0.40%
SNDK $1,231.03 -1.16%
INTC $86.86 +0.22%
SPCX $146.91 -0.16%
MU $882.55 +0.43%
AMD $519.01 +0.46%

fuzzland

すべて
記事
速報

研究者は、6TBの中継データを購入することで、HuaweiやXiaomiなど19社に攻撃できると述べています。

安全研究者の寿超璠は、彼が中国の大手モデル中継所から約6TBのFableモデル呼び出しデータを購入したと述べ、その中にはSSHキー、VPN設定、阿里云キー、GitLabトークンなどの敏感な証明書が含まれていると報告しています。彼は、このデータの中のキーが彼に19の中国の大手企業および7つの中国とCIS政府関連機関のサーバーや内部システムにアクセスするのに十分であると述べています。これにはHuawei、小米、蔚来、MiniMaxが含まれています。大モデル中継所はユーザーとClaudeなどのモデルの間に位置しており、リクエストとレスポンスは最初にそこを通過するため、完全な平文を見ることができます。開発者がSSHキー、APIキー、VPN設定などをエージェントのコンテキストに入れると、中継所がこれらの記録を保存または販売した場合、会社のシステムキーも一緒に流出することになります。これは寿超璠が中継所のリスクについて警告するのは初めてではありません。彼が参加した4月の論文では、428のLLM中継所をテストし、9つが悪意のあるコードを積極的に注入し、17が研究者が故意に入れたAWSテストキーを見た後に本当にそれらのキーを使ってAWSを呼び出したことを発見し、1つはテストウォレット内のETHを直接転送しました。寿超璠はブロックチェーンセキュリティ会社Fuzzlandの共同創設者であり、長年にわたり脆弱性とサプライチェーンセキュリティの研究を行っています。3月末には、彼はClaude Code 2.1.88のリリースパッケージ内のソースマップが約50万行のTypeScriptソースコードを意図せず露出していることを最初に発見しました。

FuzzLand:100ドルでSonne Financeの650万ドル以上の資産がハッカーによるさらなる攻撃を防ぎました

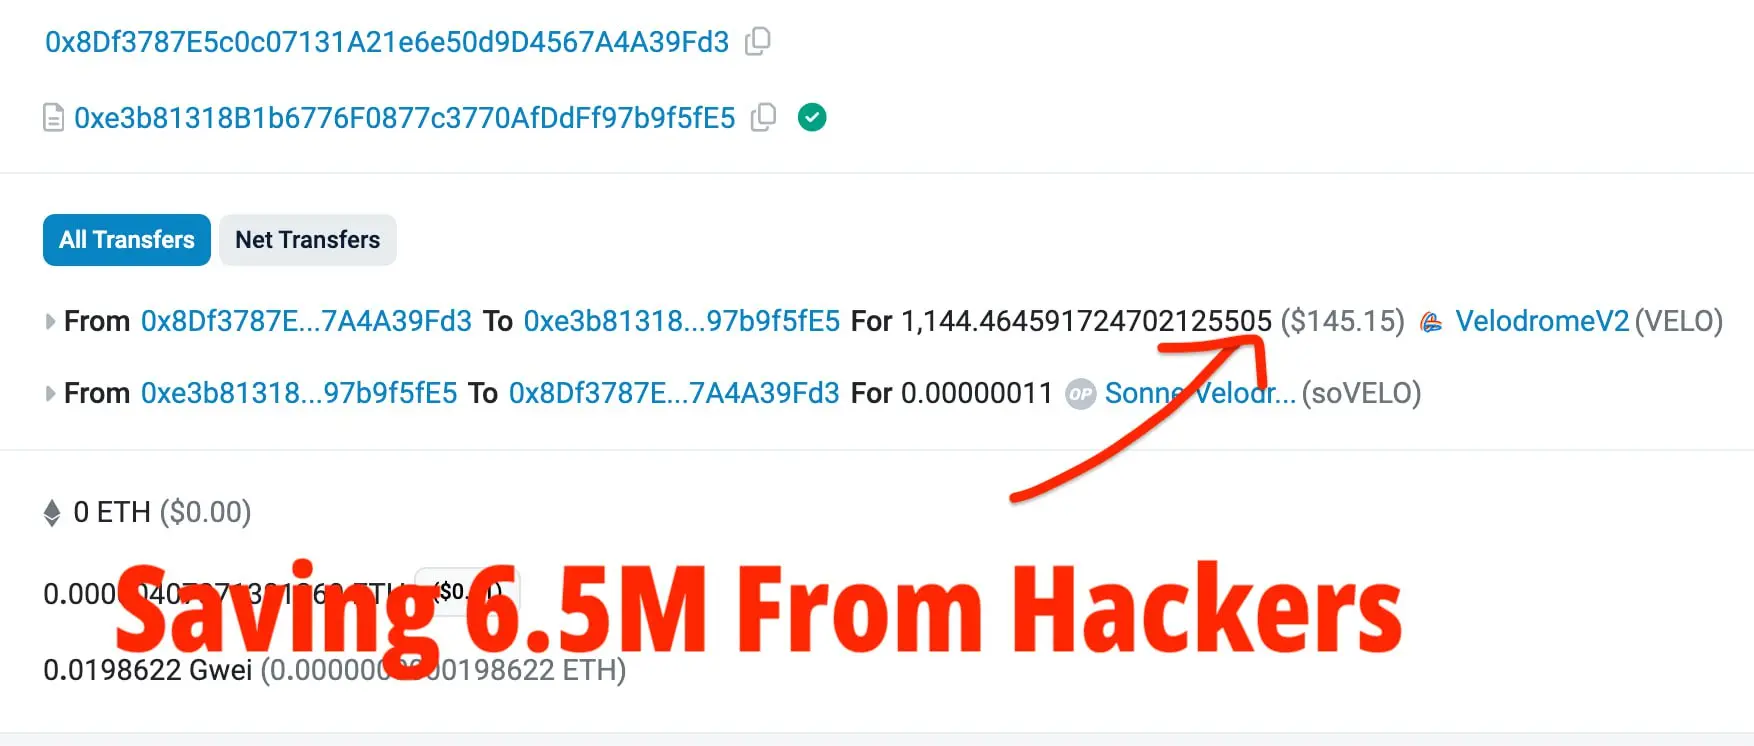
ChainCatcher のメッセージによると、ブロックチェーンセキュリティ会社 FuzzLand のメンバーが X プラットフォームで述べたところによれば、チームメンバーは 100 ドルを使って Sonne Finance 上の 650 万ドル以上の資産がハッカーによるさらなる攻撃を受けるのを防ぎました。具体的には、Compound に基づく Optimism ネイティブ貸出プロトコル Sonne には、未初期化の新しいプール(soVELO)がある場合、攻撃者が精度損失攻撃を行うことができる一般的な Compound V2 の脆弱性があります。FuzzLand はハッカーによる初回攻撃後すぐにこの攻撃を検知し、攻撃者が soVELO ポジションを保有していることを発見しました。これにより、清算せずに精度損失を利用することができませんでした。FuzzLand はすぐに 100 ドルでいくつかの VELO を交換し、soVELO プールに追加しました。この脆弱性はもはや利用できなくなり、約 650 万ドルの残り資金プールが再利用されるのを保護しました。以前の報道によると、今日の早い段階で OP チェーン上の Sonne Finance プロトコルがハッカーによるフラッシュローン攻撃を受け、攻撃者は複数回にわたって攻撃を行い、約 2000 万ドルの損失を引き起こしました。報告によれば、FuzzLand は自動化監査とオンチェーンリアルタイム監査に取り組んでいます。AI とファジング + 形式検証のモデルを通じて、セキュリティ監査の人手への依存を減らし、プロトコルや C エンドユーザーにオンチェーンリアルタイムファイアウォールを提供することを目指しています。
FuzzLand:100ドルでSonne Financeの650万ドル以上の資産がハッカーによるさらなる攻撃を防ぎました
app_icon
ChainCatcher Building the Web3 world with innovations.