바이낸스에서의 해킹을 통해 본 암호화폐 산업의 안전 환상: 동결, 보상 및 중앙화
 핵심 관점

 바이낸스는 전액 보상을 할 수 있지만, 도난당한 자산은 반드시 회수될 수 있는 것은 아닙니다. 비트코인이 탄생한 지 18년이 되었지만, 보안은 여전히 암호화폐 산업의 가장 큰 단점 중 하나입니다.
저자: Zhou, ChainCatcher
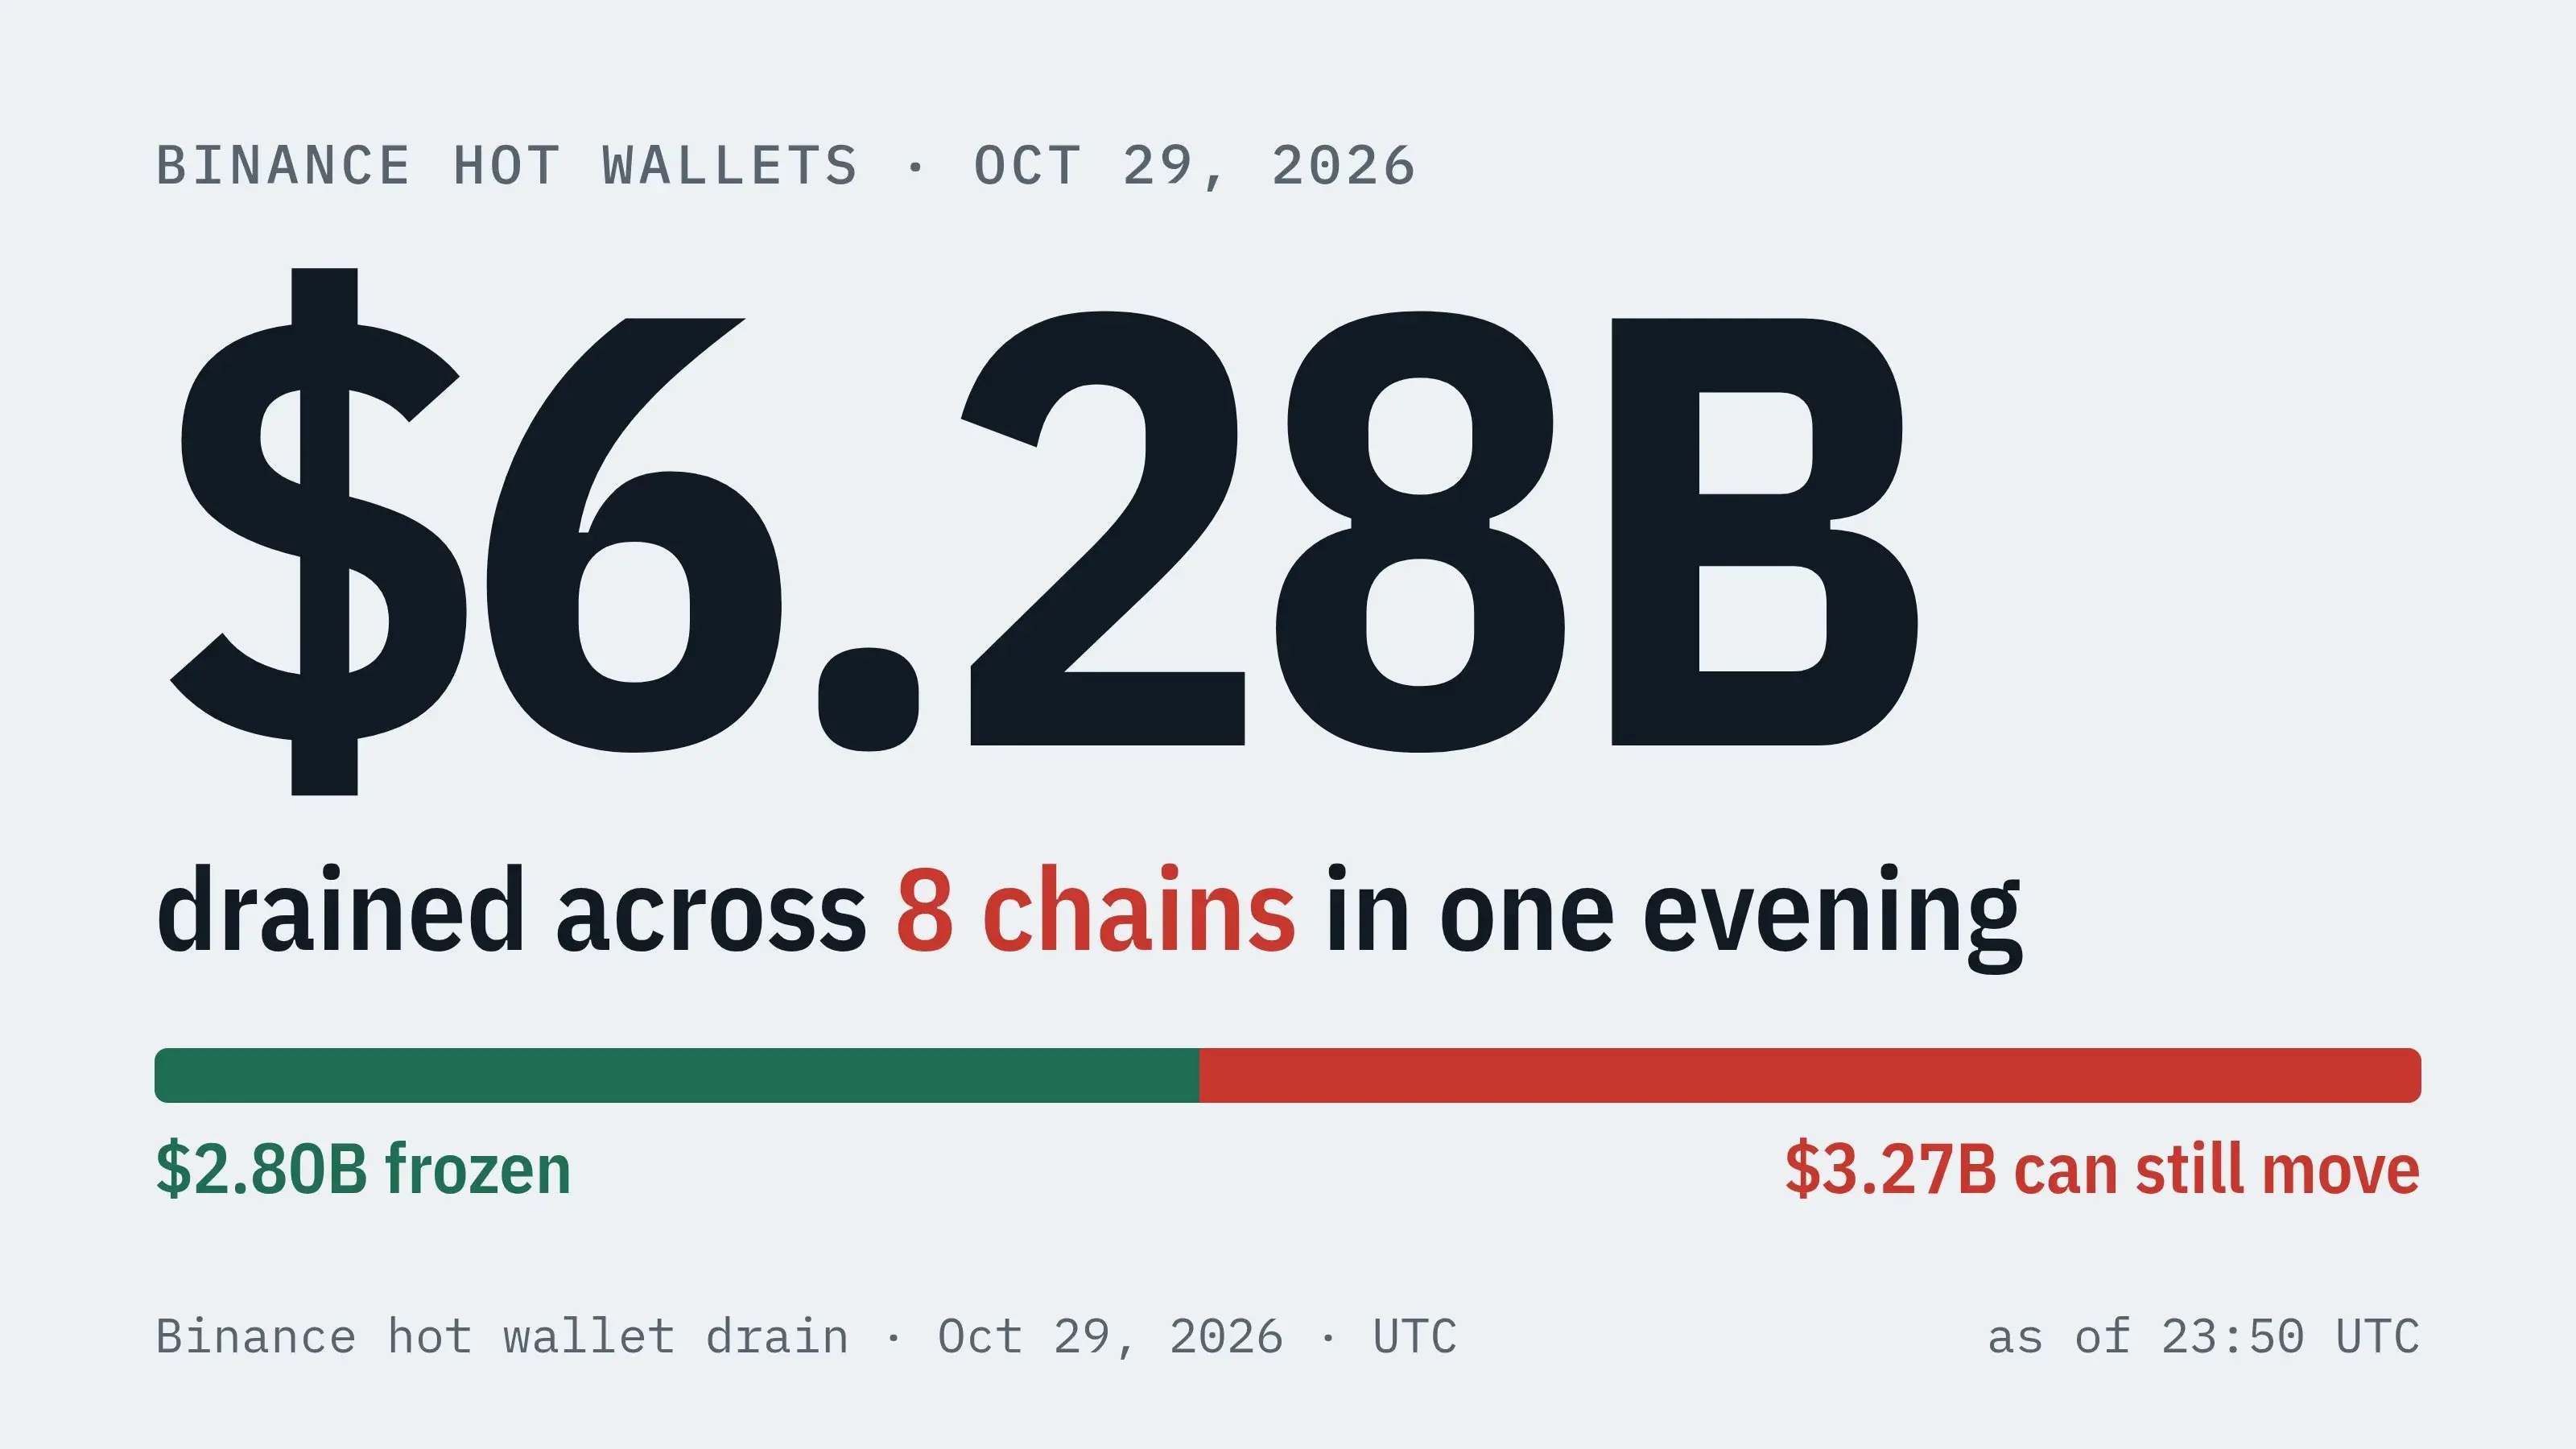
중국 표준시 10월 30일 새벽, 바이낸스가 해킹 공격을 받았고, 여러 블록체인에서 핫 월렛 자산이 연이어 전송되었습니다. 그날 아침, 바이낸스는 이번 보안 사건의 총 영향이 약 630억 달러에 달하며, 약 300억 달러가 체인에서 동결되었고, SAFU 기금과 회사 자금을 통해 모든 손실을 부담하겠다고 약속했습니다.
도난 당시 가치로 계산할 때, 이는 암호화폐 산업 역사상 가장 큰 규모의 도난 사건으로, 약 2025년 바이비트 도난 사건의 4배에 해당합니다. 소식이 전해진 후 비트코인은 한때 7.7만 달러 아래로 떨어졌고, BNB는 10% 가까이 하락했습니다.
동결된 300억 달러 외에 나머지 자산은 어디로 갔을까요? 바이낸스는 이것이 복잡한 공격이라고 주장하며, 공격자가 거래소의 서명 시스템을 어떻게 이용했는지 궁금증을 자아냅니다. 전액 보상 약속은 또 얼마나 큰 대가를 의미할까요?
1. 50개의 사전 서명 권한, 3분 24초 만에 바이낸스 핵심 핫 월렛을 비우다
공격 당일 자금 유출 과정은 ChainCatcher가 《바이낸스 56억 도난 사건 전 과정을 복기하다, 허이는 모든 도난 손실을 부담하겠다고 밝혔다》라는 글에서 정리했습니다. 이후 각자의 체인 복기에서 더 많은 공격 세부 사항이 보충되었습니다.
Cobo 공동 창립자 신어의 복기에 따르면, 공격자는 사전에 64종의 토큰을 포함한 전송 목록을 작성하고, 테스트 월렛으로 두 번의 리허설을 진행했으며, 마지막 리허설은 공식 공격 약 3시간 반 전에 이루어졌습니다. 느린 안개 창립자 유선은 해커의 조작이 다소 조잡했지만, 정식으로 행동하기 전에 충분한 리허설 준비를 했다고 밝혔습니다.
TRM Labs의 통계에 따르면, 가장 먼저 전송된 것은 바이낸스의 XRP 레저에서의 다섯 개 지갑으로, 시간은 새벽 4시 05분으로, 이더리움에서의 대규모 전송보다 약 20분 일찍 이루어졌습니다. 이후 바이낸스의 솔라나, 비트코인, 트론 등 체인에서 지갑이 연이어 전송되었고, 최종적으로 10개의 블록체인이 관련되었습니다.
이더리움에서 신어와 보안 회사 Blockaid의 분석 모두 공격자가 4시 20분에 50개의 권한을 포함한 거래를 방송했으며, 목표는 바이낸스 핫 월렛 Binance 14였습니다.
EIP-7702 메커니즘을 통해 일반 월렛은 서명을 통해 권한을 위임하여 스마트 계약에 실행 권한을 위임할 수 있지만, 각 권한은 월렛 당시의 거래 번호에서만 유효합니다.
Binance 14는 계속해서 사용자 출금을 처리하고 있었기 때문에 번호가 계속 변경되었고, 공격자는 50개의 연속 번호 서명을 미리 준비했으며, 그 중 하나가 적중하여 3분 24초 후에 월렛 자산이 한 번에 전송되었습니다.
이후 위임은 계속 유효했으며, 새로운 자금이 월렛에 들어오면 다시 스캔되어 전송되었습니다. TRM Labs가 기록한 마지막 전송은 아침 7시 56분에 발생했습니다. 자산이 바이낸스 월렛을 떠나는 동시에, 동결과 전송의 경주도 시작되었습니다.
2. 약 300억 달러가 동결되었고, 1.8만 개 BTC는 여전히 해커의 손에 있다
스테이블코인 발행자가 가장 먼저 움직였습니다. 주요 전송이 발생한 37분 후, 테더는 주요 수신 지갑에서 9.7억 개 이상의 USDT를 동결했습니다. 테더 CEO 파올로 아르도이노는 이후 이번 사건과 관련된 15.6억 개 이상의 USDT가 동결되었다고 밝혔습니다.
서클 CEO 제레미 알레어도 서클이 8억 개 이상의 USDC를 동결했다고 밝혔습니다. 리플은 4,054만 개의 RLUSD를 동결했으며, 월드 리버티 파이낸셜도 관련 USD1을 동결했습니다.
체인 통계에 따르면, 이더리움에서 전송된 약 375억 달러 자산 중 약 240억 달러가 동결되었고, 트론에서 전송된 약 63억 달러 중 약 38억 달러가 동결되었습니다.
공격자는 분명히 이를 예상했을 것입니다. 신어는 공격 과정에서 공격자가 일부 USDT와 같은 동결 가능한 자산을 ETH로 교환하여 발행자의 동결을 회피했다고 지적했습니다. TRM Labs에 따르면, 공격자는 10% 이상의 할인으로 약 3.25억 개의 USDT를 시장 조성자에게 판매하여 약 12.2만 개의 ETH로 교환했습니다.
체인 분석 플랫폼 Lookonchain의 모니터링에 따르면, 공격자는 UNI, ENA, PEPE 등 7종의 토큰을 매도하여 약 7만 개의 ETH를 교환했습니다. 체인 분석가 유진은 이 시장의 유일한 승자는 해커뿐이라고 탄식했습니다.
Arkham에 따르면, 발행자는 약 280억 달러를 동결했으며, 해커가 여전히 전송할 수 있는 자산은 약 290억 달러로, 주로 10개의 주소에서 49.6만 개의 ETH와 새벽 4시 48분 이후로 이동하지 않은 18,270.2개의 BTC가 포함되어 있습니다.
ETH는 이미 전송되기 시작했으며, 체인 모니터링 플랫폼 Onchain Lens에 따르면, 공격자는 30일 오후에 1.7만 개 이상의 ETH를 새로운 주소로 전송했습니다.
공격자의 신원에 대해 TRM Labs는 높은 신뢰도로 이를 북한 해커 조직 TraderTraitor에 귀속시켰으며, 미국 연방 수사국은 이전에 이 조직이 바이비트 사건의 배후라고 판단했습니다.
체인 탐정 ZachXBT는 공격자가 북한의 라자루스 그룹일 가능성이 있으며, 바이낸스와 올해 9월 비트겟 도난 사건의 자금이 THORChain을 통해 동일한 주소로 유입되어 혼합되었다고 발견했습니다.
느린 안개 창립자 유선도 바이낸스 해커 자금이 2025년 초 펨엑스 도난 사건의 해커 주소와 연관되어 있다고 밝혔으며, 해당 사건은 당시 북한 해커와 관련이 있는 것으로 밝혀졌습니다.
그러나 TRM Labs는 이번 공격자가 주로 시장 조성자 교환 및 대출 프로토콜을 통해 자금을 이동시켰다고 지적하며, 바이비트 사건 이후 대량으로 사용된 크로스 체인 브리지 방식과는 다르다고 설명했습니다.
3. 바이낸스는 전액 보상을 약속하며, 사건 조사는 여전히 진행 중
비정상적인 전송이 발생한 후, 바이낸스는 먼저 잠재적인 보안 문제에 대한 보고를 주목하고 있으며, 사용자 자금에 영향을 미쳤는지 확인하지 않았다고 밝혔습니다.
새벽 5시 52분 경, 바이낸스는 일부 사용자 출금이 기술적 오류로 인해 차단되었다고 밝혔습니다.
약 20분 후, 공식적으로 출금은 보안 문제가 완전히 해결된 후에 재개될 것이라고 발표했으며, 이후 바이낸스 Alpha 거래도 중단되었습니다.
아침 8시 경, 바이낸스 공동 창립자 허이는 바이낸스가 모든 도난 손실을 부담하겠다고 밝혔습니다.
8시 30분 경, 바이낸스는 모든 입금 및 출금을 중단한다고 발표했습니다.
10시 23분, 바이낸스는 초기 조사 결과를 발표하며, 사건이 DevOps 엔지니어의 노트북이 해킹당한 것과 관련이 있을 수 있으며, 공격자가 이를 통해 서비스 컨테이너에 접근하고 무단 출금 거래를 제출했다고 밝혔습니다. 현재 지갑 개인 키 유출의 증거는 발견되지 않았습니다.
조사가 진행됨에 따라, 12시 36분, 바이낸스는 입금이 정상적으로 운영되고 있으며, 출금은 보안 개조가 완료된 후 48시간 이내에 재개될 것이라고 밝혔습니다. 사건은 여러 요인에 의해 발생했으며, 해킹된 컴퓨터가 진입점일 수 있다고 설명했습니다.
16시 56분, 바이낸스는 후속 조사에서 더 많은 침입점을 발견했다고 밝혔으며, 이는 복잡한 공격이라고 설명했습니다.
바이낸스 중국어 커뮤니티 매니저 sisi는 직원 컴퓨터가 해킹당한 것은 공격의 시작일 뿐이며, 특정 엔지니어가 자금을 한 번에 전송할 수 있는 상황은 존재하지 않는다고 설명했습니다. 공동 CEO 리차드 텡은 조사 결과 책임을 특정 개인에게 돌리지 않았다고 밝혔습니다.
주목할 점은 사건 발생 3일 전, 바이낸스가 지난 주 동안 보안 팀이 여러 차례 북한 관련 공격을 식별하고 차단했다고 발표했으며, 북한 해커가 가짜 채용 면접, 코드 테스트 등의 방식으로 목표를 유도하여 악성 프로그램을 실행하도록 유도하고 있다고 경고했습니다.
보상 측면에서 바이낸스는 SAFU 기금과 회사 자금을 통해 모든 손실을 부담하겠다고 밝혔으며, 수리가 완료된 후 업데이트된 준비금 증명을 발표할 것이라고 전했습니다. CZ는 이번 손실이 약 600억 달러에 달하며, 그 중 300억 달러가 동결되었고, SAFU 기금은 약 100억 달러, 나머지 부족분은 약 200억 달러라고 밝혔습니다.
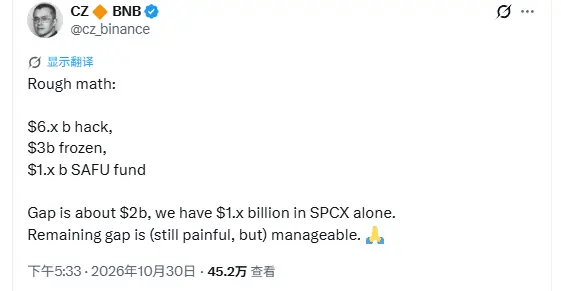
그는 바이낸스가 마스크의 트위터 인수에 참여할 때 5억 달러를 투자했으며, 이로 인해 보유한 SPCX 주식의 현재 가치는 10억 달러를 초과하여 대부분의 나머지 부족분을 충당할 수 있다고 밝혔습니다. 나머지 부분은 여전히 고통스럽지만 통제 가능하다고 덧붙였습니다.
허이는 이후 회사의 연간 수익이 손실을 충당하기에 충분하므로 당분간 SpaceX 주식을 매각할 필요가 없다고 응답했습니다.
이전에 암호화폐 블로거 암호화 무서움은 포브스 등 제3자가 추정한 연간 수익 160억에서 170억 달러를 바탕으로 바이낸스가 손실을 1년 이내에 회복할 수 있을 것이라고 추정했습니다.
4. 도난당한 BTC는 매도 압력이 되기 어렵고, 출금 중단의 충격이 더 크다
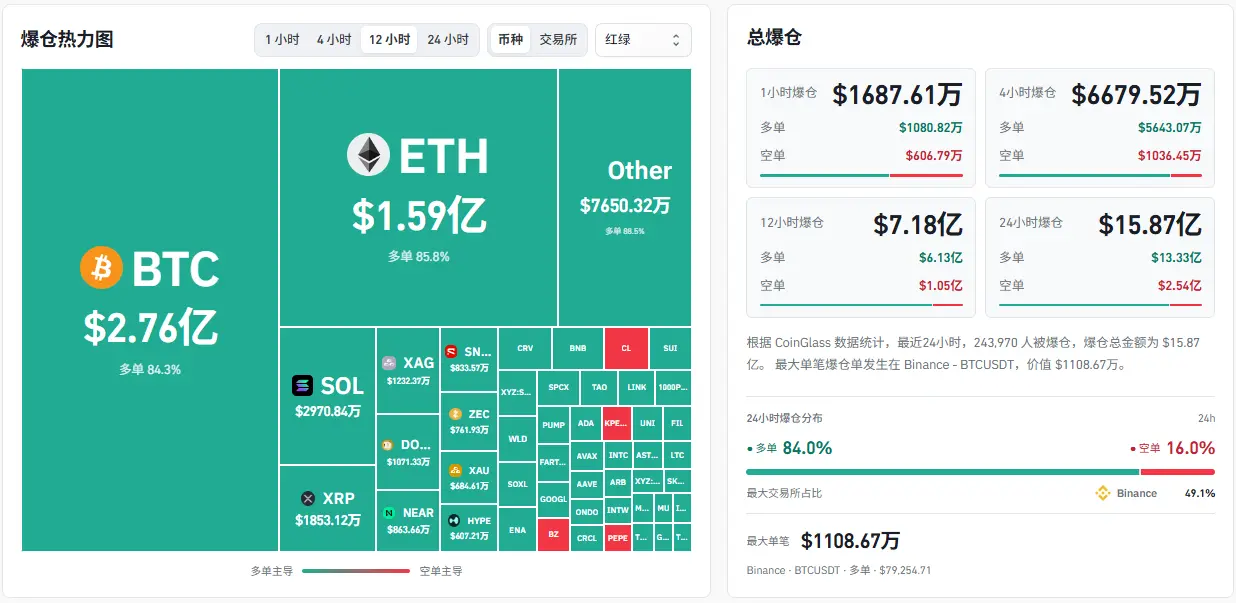
소식이 전해진 후, 암호화폐 시장은 전반적으로 하락했습니다. 데이터에 따르면, 공격 발생 한 시간 내에 전체 네트워크에서 6.277억 달러가 청산되었으며, 그 중 다수의 포지션이 6.066억 달러로, 바이낸스만으로도 3.448억 달러에 달했습니다.
1.8만 개의 BTC가 해커의 손에 들어가면서, 시장에서 가장 직접적인 우려는 매도 압력입니다. 암호화폐 분석가 벤슨 선은 이 부분의 BTC가 실제로 매도 압력으로 변하는 것은 쉽지 않다고 생각합니다. 비트코인에는 Tornado Cash와 같은 유동성이 충분히 깊은 대형 믹서가 없으며, 관련 주소는 각 거래소와 체인 분석 회사에 의해 표시될 것입니다. 주소를 분할하고 믹싱하는 것만 해도 연 단위로 계산되는 작업이며, 이후에는 할인된 가격으로 장외 거래를 통해 판매해야 합니다. 그의 관점에서 도난당한 BTC는 표면적으로는 악재이지만, 실제로는 변형된 락업과 같습니다.
암호화폐 KOL 호주 대사 형도 언급했듯이, ChipMixer, Bitcoin Fog, Samourai 등 비트코인 믹싱 서비스는 최근 몇 년간 차례로 중단되거나 기소되었으며, 대부분의 중앙화 거래소도 엄격한 KYC를 시행하고 자금을 동결하는 데 협조하고 있습니다. 2016년 Bitfinex에서 약 12만 개의 BTC가 도난당했으며, 해커는 일부만 세탁했습니다. 6년 후 미국 법 집행 기관은 약 9.4만 개를 회수했습니다.
암호화 저장 회사 Ballet의 창립자 바비 리는 이러한 비트코인은 회수하기 어려울 것이라고 말했습니다. 바이낸스에게는 회수할 수 없고, 해커에게도 판매하기 어려워 이 부분의 BTC는 오랫동안 체인에 묻힐 가능성이 있습니다.
ETH의 상황은 다릅니다. 벤슨 선은 대량의 ERC-20 토큰이 ETH로 교환된 후 Tornado Cash에 들어가면 기본적으로 추적하기 어렵다고 지적했습니다. 실제로 시장에서 매도 압력을 형성할 가능성이 있는 금액은 약 수십억 달러 규모입니다.
더 깊이 하락한 것은 오히려 알트코인입니다. 솔라나, XRP 등의 토큰은 비트코인과 이더리움보다 하락폭이 일반적으로 더 큽니다. KOL 세븐 리서치는 이것이 출금 중단과 직접 관련이 있다고 생각합니다. 업계 대부분의 시장 조성자와 양적 기관의 주요 보증금 계좌는 바이낸스에 있으며, 많은 기관이 거래소 간 차익 거래 또는 헤지를 하고 있습니다. 바이낸스가 출금을 중단하자 자금 체인 이 즉시 막혔습니다. 시장이 계속 변동할 때, 그들은 바이낸스에서 자금을 인출하여 다른 플랫폼의 보증금을 보충할 수 없고, 다른 거래소와 체인에서 강제로 청산하여 현금을 회수해야 했습니다.
세븐 리서치는 또한 많은 2, 3선 거래소, 자산 관리 플랫폼 및 프로젝트의 국고가 본질적으로 바이낸스의 기관 계좌에 자금을 집결하고 있다고 언급했습니다. 만약 출금 중단 시간이 길어지면 이러한 플랫폼은 유동성 위기에 직면할 수 있습니다.
현재 일부 기관이 행동을 시작했습니다. ChainUp Investment의 최고 투자 책임자 아만다 허는 로이터에 그들이 바이낸스에서 모든 포지션을 매도했으며, 옮길 수 있는 것은 먼저 옮기고, 옮길 수 없는 것은 매도하여 스테이블코인으로 바꿨다고 밝혔습니다.
향후 시장에 대해 암호화 거래자 봉크 가이는 시장이 위험에서 벗어났다고 생각하지 않는다고 말했습니다. 그는 지난해 10월 11일의 대규모 청산을 떠올리며, 당시 많은 사람들이 바닥이 즉시 올 것이라고 생각했지만, 결과적으로 시장은 긴 침체를 겪었다고 언급하며 신중하게 바닥을 잡을 것을 권고했습니다.
또한 투자자들은 현재 암호화 시장에서 돈을 버는 것이 점점 더 어려워지고 있으며, 돈을 지키는 것이 더 어렵다고 한탄하고 있습니다.
다섯, 개인 키를 지켰지만 서명 프로세스가 무너졌다
가격 변동 외에도 이번 사건은 업계의 경계를 더욱 높인 보안 문제를 드러냈습니다.
바이낸스는 개인 키 유출을 발견하지 못했다고 주장하지만, 공격자는 개인 키가 필요하지 않은 것 같습니다. TRM Labs는 전송된 자산의 지갑이 10개 체인에 분포되어 있으며, 키 유형과 서명 방식이 각각 다르지만 모두 약 30분 이내에 공격자에게 유효한 서명을 생성했다고 지적했습니다.
가장 가능성 있는 설명은 공격자가 바이낸스의 핫 월렛 서명 시스템이 자신의 의지에 따라 거래를 서명하도록 하는 능력을 얻었다는 것입니다.
50개의 권한이 미리 대량으로 서명되었으며, 이는 이러한 접근이 시간 제한이 있거나 특정 시스템을 통해 서명을 요청해야 함을 나타냅니다.
보안 회사 Blockaid의 CEO 이도 벤-나탄도 이 사건이 서명 기반 시설이 뚫린 것처럼 보이며, 개인 키 자체는 유출되지 않았다고 생각합니다. 신어도 핵심 문제는 서명 단계에 있을 수 있으며, 현재 계약의 취약점은 발견되지 않았습니다. 과연 개인 키가 유출되었는지 아니면 서명 시스템이 악용되었는지는 바이낸스의 추가 확인이 필요합니다.
그러나 느린 안개 보안 책임자 23pds는 개인 키 유출 가설에 더 기울고 있습니다. 세븐 리서치도 공격자가 바이낸스의 다른 스마트 월렛을 비우는 것을 보았을 때, 이 방식은 주 개인 키가 해커의 손에 들어갔다는 것을 의미한다고 생각합니다.
업계의 논의는 곧 방어로 전환되었습니다. OKX 창립자 쉬밍샹은 보안이 상업적 경쟁의 영역이 되어서는 안 된다고 말했습니다. 그는 검증되지 않은 주소로의 대규모 출금과 스마트 계약 권한 부여 거래에는 추가 검증 및 보안 지연을 추가해야 하며, 이러한 제한은 암호학적 서명 계층에서 강제로 시행되어야 한다고 제안했습니다. 지갑 관리 시스템이 뚫리더라도 이를 우회할 수 없도록 해야 한다고 강조했습니다. 그는 또한 필요할 경우 의심스러운 도난 자산을 신속하게 법적으로 동결할 수 있는 산업 협력 메커니즘을 구축할 것을 촉구했습니다.
게이트 창립자 한린은 보험금 솔루션을 공유했습니다. 개인 키는 MPC를 통해 세 개의 조각으로 나뉘어 사용자 장치, 게이트 및 제3자 재해 복구 기관이 보유하며, 자산 전출은 48시간 지연 설정이 되어 있어 그 기간 동안 사용자가 언제든지 동결할 수 있습니다.
주목할 점은 사건 발생 몇 시간 전, 마이크로소프트가 8개의 북한 해커 조직의 AI 응용 수준을 평가한 보고서를 발표했으며, 그 중 3개는 AI를 일상 공격 프로세스에 통합했습니다. 그러나 현재 이 공격이 AI를 사용했는지는 확인되지 않았습니다.
하드웨어 지갑 회사 OneKey의 창립자 이시는 Bybit와 바이낸스 모두 개인 키가 직접적으로 도난당하지 않았으며, 공격자가 뚫은 것은 거래 승인 프로세스라고 생각합니다. 이러한 위험은 콜드 스토리지에서도 존재합니다.
이시는 세계 최대 비트코인 ETF IBIT를 예로 들며, CoinGlass에 따르면 IBIT는 현재 약 76만 개의 BTC를 보유하고 있으며, 주로 Coinbase에서 관리하고 있다고 언급했습니다. 블랙록은 2025년에 앵커리지 디지털을 추가 관리자로 추가할 예정이지만, 최신 분기 보고서 기준으로는 이전 계획이 없습니다. Coinbase가 공개한 3억 2천만 달러의 상업 범죄 보험은 모든 고객이 공유하며, IBIT의 현재 규모로 계산할 때, 보장 비율은 1%도 되지 않습니다.
중대한 도난이 발생하고 자산을 회수할 수 없거나 충분한 보상을 받지 못할 경우, 손실은 ETF 보유자가 부담할 수 있습니다. 그는 IBIT가 공격 목표가 되었을 것이라고 의심하고 있습니다.
한편, 자금은 IBIT로 흘러가고 있습니다. 후오비 공동 창립자 두쥔은 그가 BTC를 배분했던 가족 사무실이 거래소 도난 및 콜드 지갑 공급망 보안 사건을 겪은 후, BTC를 IBIT로 교환하고 일부는 직접 코인을 팔아 실물 금으로 바꿨다고 밝혔습니다. 또한 일부 암호화 투자자들은 비트코인 현물을 직접 보유하는 것이 더 신뢰할 수 있는 선택이라고 생각하고 있습니다.
여섯, 동결 권한 재논의, 체인 상 개입 경계 주목
개인 키와 프로세스가 모두 무너질 수 있는 상황에서, 체인 상 동결은 자산 회수의 중요한 수단이 되었습니다.
30일 오전 8시 19분, Arbitrum은 성명을 발표하며, 보안 위원회가 긴급 조치를 취해 바이낸스 공격과 관련된 주소에서 74,559,805개의 ARB와 8,425개의 ETH를 중간 동결 지갑으로 전송했다고 밝혔습니다. 이는 약 3천만 달러의 가치입니다.
이 자산은 이후 보안 위원회의 추가 조치나 Arbitrum DAO의 거버넌스 투표를 통해서만 사용할 수 있습니다.
분석가들은 보안 위원회가 공격자의 주소를 명의로 전송을 실행하기 위해 시스템 계약을 임시로 업그레이드했으며, 이후 원래 구현으로 복원되었다고 지적했습니다. 전체 과정에서 공격자의 서명이 필요하지 않았습니다.
Arbitrum 규정에 따르면, 이러한 긴급 조치는 12명의 위원 중 최소 9명의 승인이 필요합니다. 올해 4월, Arbitrum은 같은 방식으로 KelpDAO 도난 사건에서 30,766개의 ETH를 동결했으며, 두 번 모두 북한에 귀속된 자금이었습니다.
체인 분석가 유진은 이 해커가 Arbitrum이 그의 지갑에서 직접 돈을 옮길 수 있다는 것을 예상하지 못했을 것이라고 조롱했습니다. 동결 자체는 다시 논란을 일으켰습니다.
지지자들은 해커 자산을 동결하는 것이 당연하다고 주장합니다. 암호화 분석가 yyy는 탈중앙화의 목적이 권력에 맞서고 대중에게 봉사하는 것이라면, 중앙화 수단이 대중을 돕는 데 사용된다면 존경받을 만하다고 말하며, 해커 자산 동결이 바로 그런 경우라고 주장했습니다.
질문자들은 주로 권력의 경계에 주목합니다. 암호화 연구자 CyberSatoshi는 이더리움 메인넷의 ETH는 변경할 수 없지만, 롤업의 잔액은 12명 중 9명의 다중 서명으로 관리되며, L2 자산의 주권 정도는 크로스 체인 브리지를 제어하는 관리자 키에 따라 달라진다고 생각합니다. 또한 어떤 경우에 블록체인 거버넌스가 소유자의 서명 없이 자산을 강제로 이전할 권한을 가져야 하는지에 대한 보다 명확한 경계가 필요하다고 제안하는 분석가도 있습니다.
동결 후 자산의 소유권도 어려운 문제입니다. KelpDAO 사건에서 동결된 ETH는 원래 피해 사용자에게 보상하는 데 사용될 예정이었지만, 5월 초 북한에 대한 테러리즘 판결을 받은 채권자들이 미국 법원에 제한 명령을 신청하며 이 ETH가 북한이 소유하는 재산이라고 주장했습니다. 5월 8일, 뉴욕 남부 연방 법원은 Arbitrum DAO가 자산을 Aave LLC로 이전할 수 있도록 투표하도록 허용했지만, 제한 명령은 자산과 함께 이전되었고, 법원은 핵심 논쟁에 대한 판결을 보류했습니다.
발행 시점까지 바이낸스 출금은 아직 복구되지 않았으며, 공식 일정에 따르면 11월 1일에 재개될 것으로 예상됩니다. 준비금 증명과 기술 복기 보고서가 언제 발표될지, 남은 BTC와 ETH가 언제 이동할지, 동결된 약 30억 달러 자산의 최종 귀속은 어떻게 될지에 대한 후속 진행이 필요합니다.
 위험 경고
 위험 경고