GCSA 통찰: 바이낸스 약 630억 달러 도난 사건 독립 증거 수집 및 EIP-7702 공격 경로 분석
 핵심 관점


 공격자는 도대체 어떻게 기업 내부 시스템과 블록체인 지갑 사이의 보안 경계를 넘어서 특정 접근 권한을 유효한 자산 이전 능력으로 전환할 수 있을까요?
서문
수십억 달러의 디지털 자산이 이동되었지만, 지갑의 개인 키는 아직 유출된 것으로 확인되지 않았습니다. 이는 이번 바이낸스 보안 사건에서 가장 의문스러운 모순입니다: 공격자는 어떻게 기업 내부 시스템과 블록체인 지갑 사이의 보안 경계를 넘어 특정 접근 권한을 유효한 자산 이동 능력으로 전환했을까요?
바이낸스의 초기 공개에 따르면, 사건은 한 명의 DevOps 엔지니어의 노트북이 침해되면서 시작되었고, 이후 내부 서비스 컨테이너와 무단 인출 프로세스에 영향을 미쳤습니다. 동시에 TRM Labs는 사건을 북한 관련 위협 활동 TraderTraitor에 높은 신뢰도로 귀속시켰고, 블록체인 조사자들은 라자루스와 관련된 의혹을 제기했습니다. 이러한 판단은 사건에 대한 배경을 제공하지만, 각 주요 거래에 대한 기술적 검증을 대체할 수 없으며, 실제 조작자의 신원을 직접적으로 증명할 수 없습니다.
GCSA는 이번 특별 증거 수집에서 다른 접근 방식을 선택했습니다: 손실 총액이나 공격자의 귀속을 최종 목표로 삼지 않고, 공개적으로 검증 가능한 거래, 서명 및 상태로 돌아갔습니다. 연구는 18개의 원본 거래와 그 외부 서명을 재검토하고, 바이낸스 14 관련 50개의 EIP-7702 초기 승인 서명과 1개의 승인 취소 서명을 검증하며, 위임 호출, 자산 이동, 제로 주소 취소 및 동결 지갑의 지정 블록 상태를 추적했습니다.
그 중 하나의 type-4 거래는 50개의 승인을 포함하고 있지만, 이는 50회의 위임이 모두 실제로 유효하다는 것을 의미하지 않습니다; 유효한 서명은 서명 능력을 증명하지만, 개인 키가 도난당했는지 또는 어떤 내부 시스템이 요청을 시작했는지를 역으로 추론할 수는 없습니다. GCSA는 MetaMask Gas Station과 관련된 세 개의 연속 거래를 추가로 검토했습니다: 충전된 ETH와 후속 두 거래의 최대 Gas 예산이 정확히 일치하여 제3자 서비스 상호작용 분석을 위한 검증 가능한 근거를 제공했습니다. 그러나 이른바 "공격자가 USDT를 잘못 선택했다", "MetaMask가 실제 IP를 보유하고 있다" 및 "IP로 신원을 확인할 수 있다"는 현재는 검증되지 않은 추측일 뿐입니다.
이것이 본 보고서와 일반 사건 보도의 주요 차이점입니다: "관찰된 블록체인 사실", "근거 있는 기술적 추론" 및 "여전히 오프체인 증거 수집이 필요한 근본 원인 및 신원 귀속"을 명확히 구분합니다. 이더리움의 주요 링크 검토는 10개의 체인의 전체 감사가 아니며; 자산이 블랙리스트에 올라간다고 해서 이미 회수된 것은 아닙니다; 약 630억 달러의 사건 영향 추정은 최종 순손실로 직접 간주될 수 없습니다.
이번 사건의 교훈은 특정 거래소에 국한되지 않습니다. 디지털 자산 보안의 경계는 이미 개인 키 자체에서 단말 장치, 서명 서비스, 권한 승인, 지속적 배포 환경 및 제3자 인프라로 확장되었습니다. 공개 장부는 자산이 어떻게 이동하는지를 복원할 수 있으며, "권한이 어떻게 상실되었는지, 누가 뒤에서 조작했는지"에 대한 진정한 답변은 여전히 완전한 온체인 및 오프체인 증거 체인에 의존해야 합니다.
GCSA 주요 발견
권한 메커니즘: 50개의 EIP-7702 서명이 모두 해당 지갑의 유효 서명으로 재검토되었지만, 서명의 유효성과 권한의 실제 실행은 두 가지 문제로, 이를 근거로 개인 키가 유출되지 않았다고 단정할 수는 없습니다.
자금 경로: 보고서는 바이낸스 14 및 핫 월렛 34의 일부 이더리움 자산 이동을 검토했습니다; 이는 주요 거래 샘플을 포함하며, 크로스 체인 총 손실의 독립적인 상계가 아닙니다.
Gas Station: 관련 충전액과 두 거래의 최대 Gas 예산이 정확히 일치합니다. 이는 후속 법적 보전 서비스 로그를 제공할 수 있지만, IP를 확보했거나 실제 신원을 확인했다는 것을 의미하지는 않습니다.
처리 상태: 보고서는 위임 취소, USDT 블랙리스트 및 목표 지갑 잔액을 검토했습니다; 권한 취소, 자산 동결 및 실제 반환은 서로 다른 증거 사항입니다.
연구 범위: 이번 독립 재검토는 이더리움의 주요 거래에 초점을 맞추었습니다. 침해의 근본 원인, 크로스 체인 전체 상계, 실제 회수 금액 및 공격자의 신원은 여전히 추가 증거 지원이 필요합니다.
특별 증거 수집 보고서
GCSA 바이낸스 네트워크 공격 특별 증거 수집 보고서
2026년 10월 30일 | 전체 사건 정리 및 이더리움 주요 링크 재검토 | 버전 2.0
자료 검색 마감: 2026-10-30 14:03 JST(일본, UTC+9) / 2026-10-30 05:03 UTC.
온체인 상태 앵커: 블록 26303316, 2026-10-30 04:55:47 UTC. 이 보고서는 위의 시점까지의 업데이트 스냅샷입니다.
핵심 결론
이번 사건은 플랫폼 수준의 보안 사건에 대한 공식 공개 및 크로스 체인 조사 자료가 형성되었습니다. 온체인 주요 증거는 바이낸스 14의 EIP-7702 위임, 자산 이동 및 이후 제로 주소 취소를 지원합니다; 완전한 침해 근본 원인, 최종 순손실 및 실제 회수 금액은 여전히 닫히지 않았습니다.
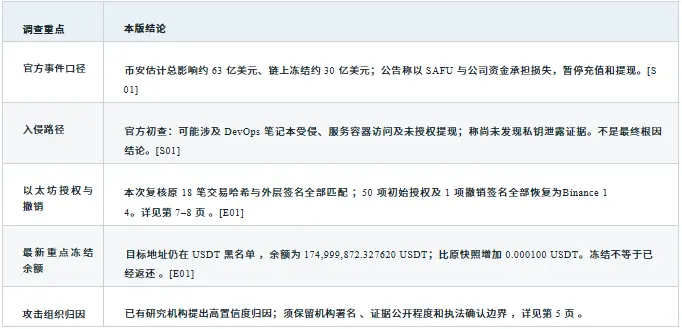
보고서 범위 및 읽기 내비게이션
원래 보고서 "증거 방법, 주소, 승인, 취소, Gas Station, 자금 흐름, 경로도, 거래별 색인, 닫히지 않은 증거"의 구조를 유지하며, 전체 사건 타임라인, 금액 기준, 사업 영향 및 처리 진행 상황을 추가했습니다. 원래 템플릿 표시는 문서의 연속성을 유지하기 위해 사용되며, 이번 업데이트가 해당 기관의 별도 도장을 받았음을 의미하지 않습니다.
2-5 페이지: 방법, 타임라인, 총액 및 귀속; 6-11 페이지: 온체인 특별; 12-13 페이지: 영향 및 후속 검증; 14-15 페이지: 원래 18건 및 추가 거래 색인; 16-17 페이지: 출처 및 첨부파일.
증거 방법 및 본판 업데이트
출처 등급 표기: E = 이번 공개 온체인 조회; S = 외부 공개 출처; O = 사용자 제공 원 보고서
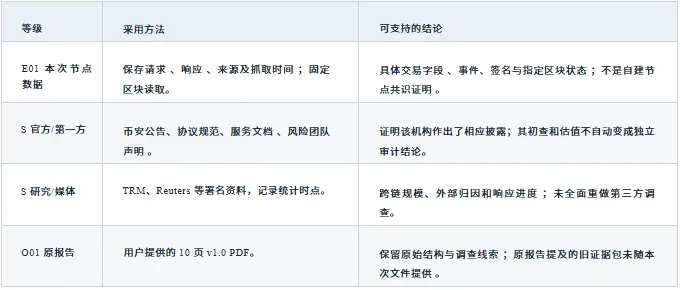
v1.0 대비 실질 업데이트
플랫폼 전체 및 크로스 체인 관점을 추가했습니다; 공식 초기 조사와 온체인 사실을 분리했습니다; 원래 18건 거래 해시, 외부 서명 및 51개의 승인 서명을 재코딩하고 재검토했습니다; 주요 USDT 상태 앵커를 26303316으로 업데이트하고 새로 발견된 소액 거래 T19를 추가했습니다. 원래 번호는 변경되지 않아 대조가 용이합니다.
이번 제한 및 대체 불가능한 증거
PublicNode의 두 도메인은 동일한 제공업체에 속하며, 두 개의 독립 노드 출처로 간주될 수 없습니다; 다른 제공업체의 접근은 실패했습니다. 역사적 코드, 역사적 잔액의 일부 조회는 HTTP 403을 반환하여 취소 전후 상태 재생 또는 독립 EVM 단계별 실행을 완료하지 못했습니다. 실패 응답도 함께 보존되었습니다.
일부 웹페이지는 직접 열기가 제한되어 있으며, 본문은 검색 서비스의 페이지 색인을 통해 읽었습니다; X 원 게시물이 접근 제한이 있을 경우 서명된 미디어를 통해 인용했습니다. 보고서는 사건 발생 시간, 보도 발표 시간, 조회 시간 및 온체인 블록 시간을 구분합니다. 공지가 시간대를 표시하지 않으면 강제로 변환하지 않습니다.
이번에는 내부 단말, HSM/MPC, 승인 시스템, 고객 계좌 또는 법 집행 자료에 접근하지 않았습니다. 서명하거나 거래를 방송하지 않았으며, 자산 이동, 권한 취소 또는 외부 증거 요청을 촉발하지 않았습니다. 어떤 내부 시스템의 원인 및 개인 신원 결론도 이번 공개 조회로 단독으로 결정할 수 없습니다.
전체 사건 타임라인
온체인 정확한 시점은 UTC를 기준으로 하며; JST = UTC+9, 베이징/홍콩 시간 = UTC+8.
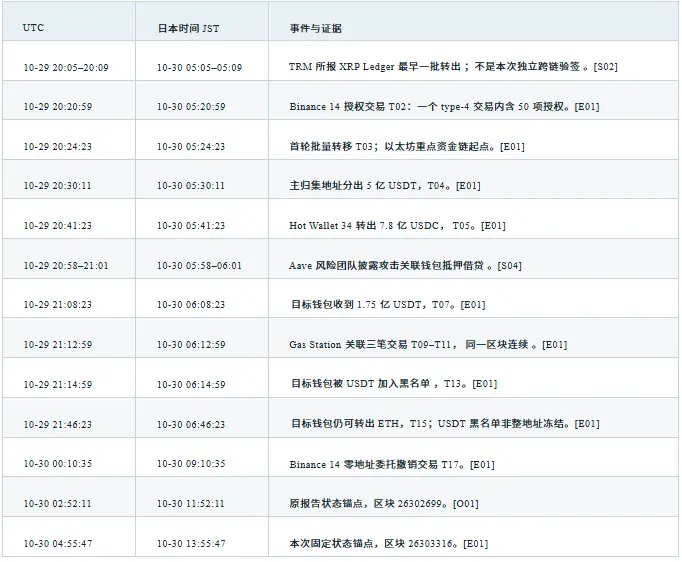
바이낸스 보안 통보 페이지는 2026-10-30 02:23을 표시하며, 페이지 시간대는 명확하지 않고 절대 시간 축이 삽입되지 않았습니다. 특정 체인의 첫 번째 알려진 거래, 미디어의 첫 보도 또는 공지 발표 시간을 전체 사건 침해 시작 시점과 혼동해서는 안 됩니다.
손실, 동결 및 회수의 기준
총액 주 표는 각 출처의 원래 기준을 유지합니다; 모든 달러는 USD를 의미합니다.
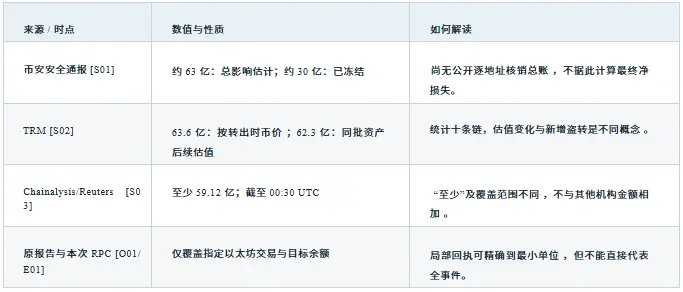
크로스 체인 범위 및 현재 조사 범위
TRM은 범위를 이더리움, 비트코인, 트론, XRP 원장, 솔라나, 아비트럼, 옵티미즘, 베이스, 아발란체, 폴리곤으로 설정했습니다. 그 주요 관찰은 다중 체인 일반 서명 전송과 이더리움 위임 메커니즘이 병행하고 있다는 것입니다; 본 보고서의 이번 독립 재검토는 이더리움에 집중되었으며, 나머지 아홉 체인의 거래별 검증이 완료되었다고 주장하지 않습니다. [S02 / E01]
동결 주체 및 처리 기준
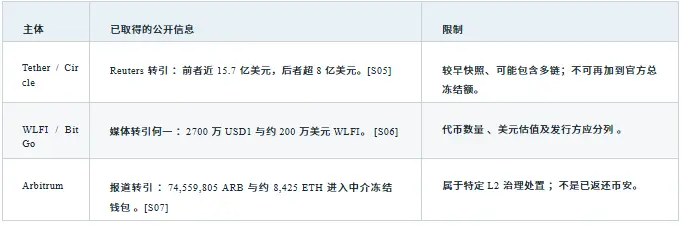
"동결"은 자산 이동이 제한됨을 의미합니다; "회수"는 검증 가능한 반환 또는 합법적 인수 필요합니다; "보상"은 입금 또는 상환 증거가 필요합니다. 63−30 = 33억 달러는 두 개의 근사치의 산술 차이일 뿐이며, 최종 순손실, 보상 부족 또는 공격자가 현재 보유하고 있는 것으로 간주할 수 없습니다.
침해 경로 및 공격 조직 귀속
온체인 능력, 내부 근본 원인, 기관 귀속 및 사법 인정을 분리합니다.
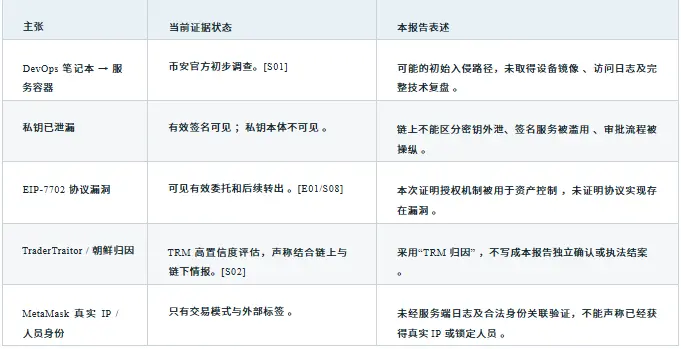
현재 증거로 뒷받침되는 기술적 서술
바이낸스 14에 대한 유효한 위임 서명이 존재하며, 제출자는 이러한 서명을 type-4 거래에 넣었습니다. 이후 외부 호출은 위임된 계좌의 맥락에서 실행되어 자산 대량 이동이 발생했습니다. 온체인은 "무슨 일이 발생했는지"를 설명합니다; 서명이 어떻게 생성되었는지, 누가 어떤 장치를 제어하고 있으며, 승인 시스템이 어떻게 실패했는지는 여전히 오프체인 증거가 필요합니다.
대량 nonce 창은 고빈도 거래 계좌에 적합하게 사용될 수 있습니다; 이는 메커니즘 설명이며, 50개의 승인을 단독으로 사용하여 "공격자가 개인 키가 없다"거나 "서명 인터페이스에만 접근할 수 있다"는 것을 유도할 수는 없습니다. 마찬가지로, 공식 "유출 증거가 발견되지 않았다"는 것도 모든 키가 결코 노출되지 않았음을 증명하는 것은 아닙니다.
여전히 닫혀야 할 인과 관계
단말 침해 증거 → 신원 및 세션 확보 → 서비스 컨테이너 접근 → 비즈니스 요청 / 승인 → 실제 서명 기록 → 온체인 거래. 요청 ID, 서명 요약, 시간 동기화 및 변경 불가능한 로그를 연결해야 하며, 하나의 거래 해시로 전체 내부 공격 경로를 대체할 수 없습니다.
핵심 주소
주소 이름은 원 보고서 및 블록 탐색기 태그를 따릅니다; 태그는 블록체인 합의에서 귀속 필드가 아닙니다.
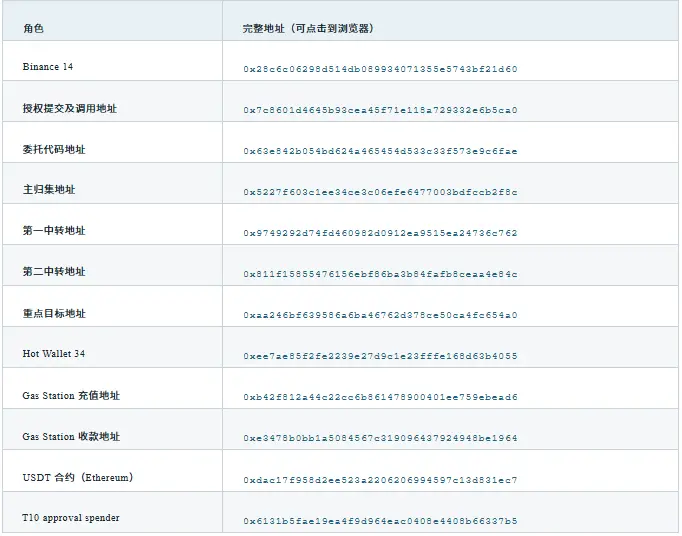
거래 관계는 주소 간에 어떤 행동이 발생했는지를 증명할 수 있습니다. 수취, 수수료 대납, 주소 태그, 공공 서비스 연관 또는 먼지 전입만으로 동일한 제어자, 공동 범죄 또는 서비스 제공자의 책임을 판단할 수 없습니다.[O01/E01]
50 항목 승인에 대한 개별 검증
T02에 해당하며, 원래 authorizationList 순서를 유지하고 브라우저의 정렬로 체인 상의 원래 순서를 대체하지 않습니다.
T02는 블록 26300753, 인덱스 138에 위치하며, 시간은 2026-10-29 20:20:59 UTC입니다. 발신자 0x7c86…5ca0, 수신자 Binance 14, 외부 nonce=10, input=0x, 영수증 성공.[E01]
이는 1건의 type-4 거래에서 50개의 승인으로, 50건의 승인 거래가 아닙니다. chain_id는 모두 1이며, delegate는 모두 0x63e8…6fae입니다; nonce는 18,914,824에서 18,914,775로 역순입니다.
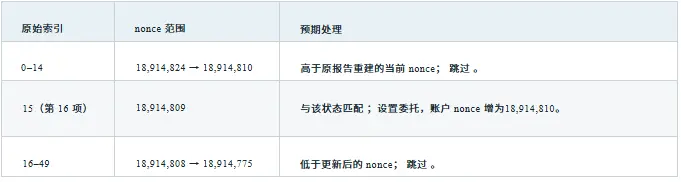
동일 블록 인덱스 133의 T01은 Binance 14 nonce 18,914,808을 사용합니다. 원 보고서는 이를 바탕으로 승인 전 nonce를 재구성하고 브라우저 유효성 기록으로 교차 검증합니다. 이번에 전체 블록과 승인 필드를 재확보했지만 독립적인 역사 stateDiff / trace가 없으므로 "제16항 발효"는 해당 방법 경계를 유지해야 합니다.[O01/E01]
서명 및 실행 유효성은 두 가지 검사
이번 50개의 초기 승인 서명은 모두 Binance 14로 복원되었습니다; 철회 거래의 1개 승인도 일치합니다. 서명 복원 검사는 해당 키로 유효하게 서명되었는지를 확인합니다; 실행 유효성은 당시의 nonce, 코드 및 체인 ID에 의존합니다. 50개의 유효 서명이 50개가 모두 실행되었음을 의미하지는 않습니다. 첨부파일은 개별 결과와 원래 순서를 유지합니다.[E01]
승인 요약은 keccak256(0x05 || RLP(chain_id, delegate, nonce))로 계산됩니다. 프로토콜은 승인 처리를 실행 전에 두며; 외부 실행 실패는 이미 발효된 위임을 자동으로 철회하지 않으므로 receipt.status만으로 승인이 성립되었는지를 판단할 수 없습니다.[S08]
00시 10분 철회 및 위임 호출
T17에 해당하며; 위임 철회와 자금 회수, ERC-20 허용 철회는 다른 작업입니다.
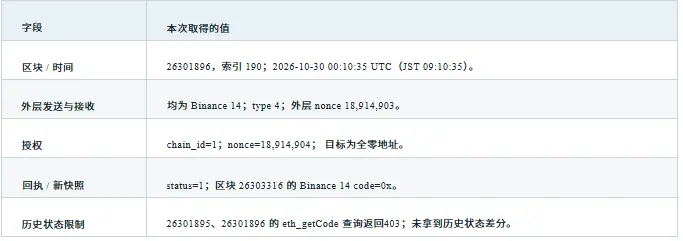
외부 nonce와 승인 nonce는 1 차이가 나며, 발신자 nonce가 먼저 증가하는 처리 순서에 부합합니다. 제로 주소 승인의 의미는 위임 코드를 비우는 것입니다. 거래 내용, 프로토콜 규칙 및 이후의 빈 코드가 철회 결론을 지원하지만 이를 본 독립적으로 재생하여 철회 전후의 실행 상태로 설명할 수는 없습니다.[E01/S08]
철회 후의 위험 경계
T02에서 T17까지는 3시간 49분 36초가 경과했습니다. 위임을 비운 후, 후속 호출은 더 이상 해당 위임을 통해 원래 코드를 실행하지 않습니다; 이는 이미 전송된 자산을 회수하지 않으며, 모든 ERC-20 역사 허용을 지우지 않으며, 원 서명 기반 시설이 복구되었음을 증명할 수 없습니다.
위임 계약 호출 및 소스 코드 신뢰도
원 보고서는 첫 번째 라운드 선택자 0x8a179be4, calldata 중 65개 항목(ETH 자리 표시자 포함) 및 64개의 영수증 로그를 기록합니다. T05의 다른 호출 선택자 0x043ff9d2는 Hot Wallet 34와 관련이 있으며, 영수증은 그가 주 수집 주소로 780,000,000 USDC를 전송했음을 지원합니다.[O01/E01]
원 보고서는 브라우저 Target.sol이 2026-10-30 00:30 UTC의 AI 재구성 전시로, 공격자의 원래 소스 코드가 아님을 설명합니다. 독립적인 컴파일 일치 및 개별 명령 trace를 확보하지 못했으므로 소스 코드 페이지 태그만으로 이를 배포 논리와 완전하게 동등하다고 판단할 수 없습니다.[O01]
MetaMaskGasStation 주요 거래
블록 26301011, 2026-10-29 21:12:59 UTC; T09--T11은 인덱스 85, 86, 87에 연속적으로 위치합니다.
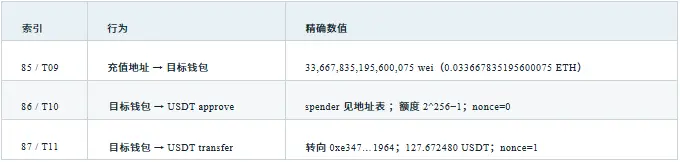
최대 가스 예산 검증
T10: 49,285 × 357,379,522,580 wei; T11: 46,503 × 345,233,327,425 wei. 두 항목을 합하면 33,667,835,195,600,075 wei로 T09 충전과 정확히 일치합니다.[E01]
이는 gasLimit × maxFeePerGas의 상한을 검증하는 것입니다. 이번에 gasUsed × effectiveGasPrice로 T10과 T11의 실제 비용 합계는 0.023108419450134449 ETH로 계산되며; 최대 예산과 혼용할 수 없으며, ETH 상한 및 USDT 지급액으로 환전 거래를 추정할 수 없습니다.[E01]
사실, 강력한 추론 및 아직 증명되지 않은 사항
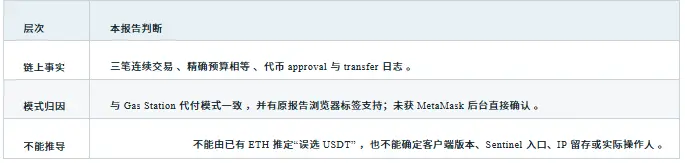
T08은 목표 지갑이 21:10:59 UTC에 2 ETH를 수신했음을 보여줍니다. MetaMask 공식 문서는 원주 토큰이 있을 때 다른 토큰으로 수수료를 지불할 수 있다고 설명하므로 "이미 ETH가 있다"와 "대납 사용"은 모순되지 않습니다.[E01/S09]
후속 법적 연관을 위해 제공되는 필드는 bundle, 요청 ID, 견적, 시간, 서버 접근 로그 및 프록시 체인입니다. 여기서는 증거 보존 제안이며, 개인 로그를 확보했다는 것을 의미하지 않습니다.
자금 흐름 및 최신 동결 상태
다음은 Ethereum USDT 주요 링크입니다; 중계는 전체 사건 손실에 중복 계산되지 않습니다.
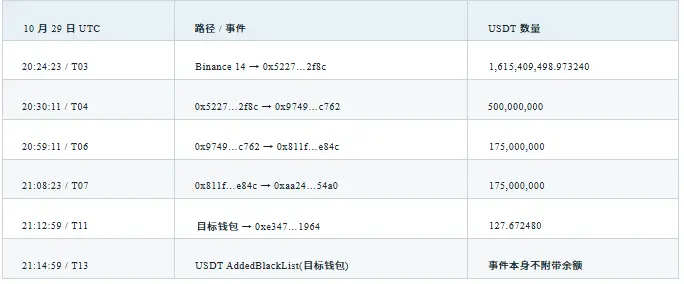
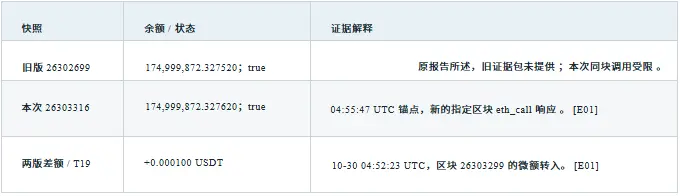
원 스냅샷은 175,000,000−127.672480=174,999,872.327520을 충족합니다. T19의 토큰 전송 주소는 0xe347a7aa40f814469279760735c289cbcdbe1964이며, Gas Station 수신 주소와는 처음과 끝만 유사하고 전체 주소는 다릅니다. 이를 서비스 제공자가 다시 지불하거나 공격자가 공동으로 제어하는 주소로 잘못 기록해서는 안 됩니다.
증가 쿼리 범위는 블록 26302700--26303316으로, 해당 전입을 얻었으나 목표 주소 USDT 전출 로그는 반환되지 않았습니다. 해당 창 쿼리는 새 스냅샷과 일치하지만, 이전 블록 잔액을 재확보한 것과 같지 않습니다.
T14 이후 20 ETH를 수신했습니다; T15는 21.995031755405165251 ETH를 전송했습니다. USDT 블랙리스트는 ETH 또는 전체 이더리움 주소를 동결하지 않습니다. T12의 두 번째 승인도 교환 완료와 같지 않습니다.
첫 번째 라운드 167,464.247856558836135296 ETH는 원 보고서 브라우저 내부 호출 전시에서 왔으며, 이번에는 trace가 없으므로 이를 이번 독립 실행 증거로 변경하지 않습니다. T05의 7.8억 USDC와 외부 보도에서 약 8.23억 총수는 다른 범위를 가지고 있습니다.
공격 경로 및 증거 경계
파란색: 체인 상 링크; 녹색: 처분 / 상태; 노란색: 체인 외 초기 조사 또는 아직 닫히지 않은 사항.
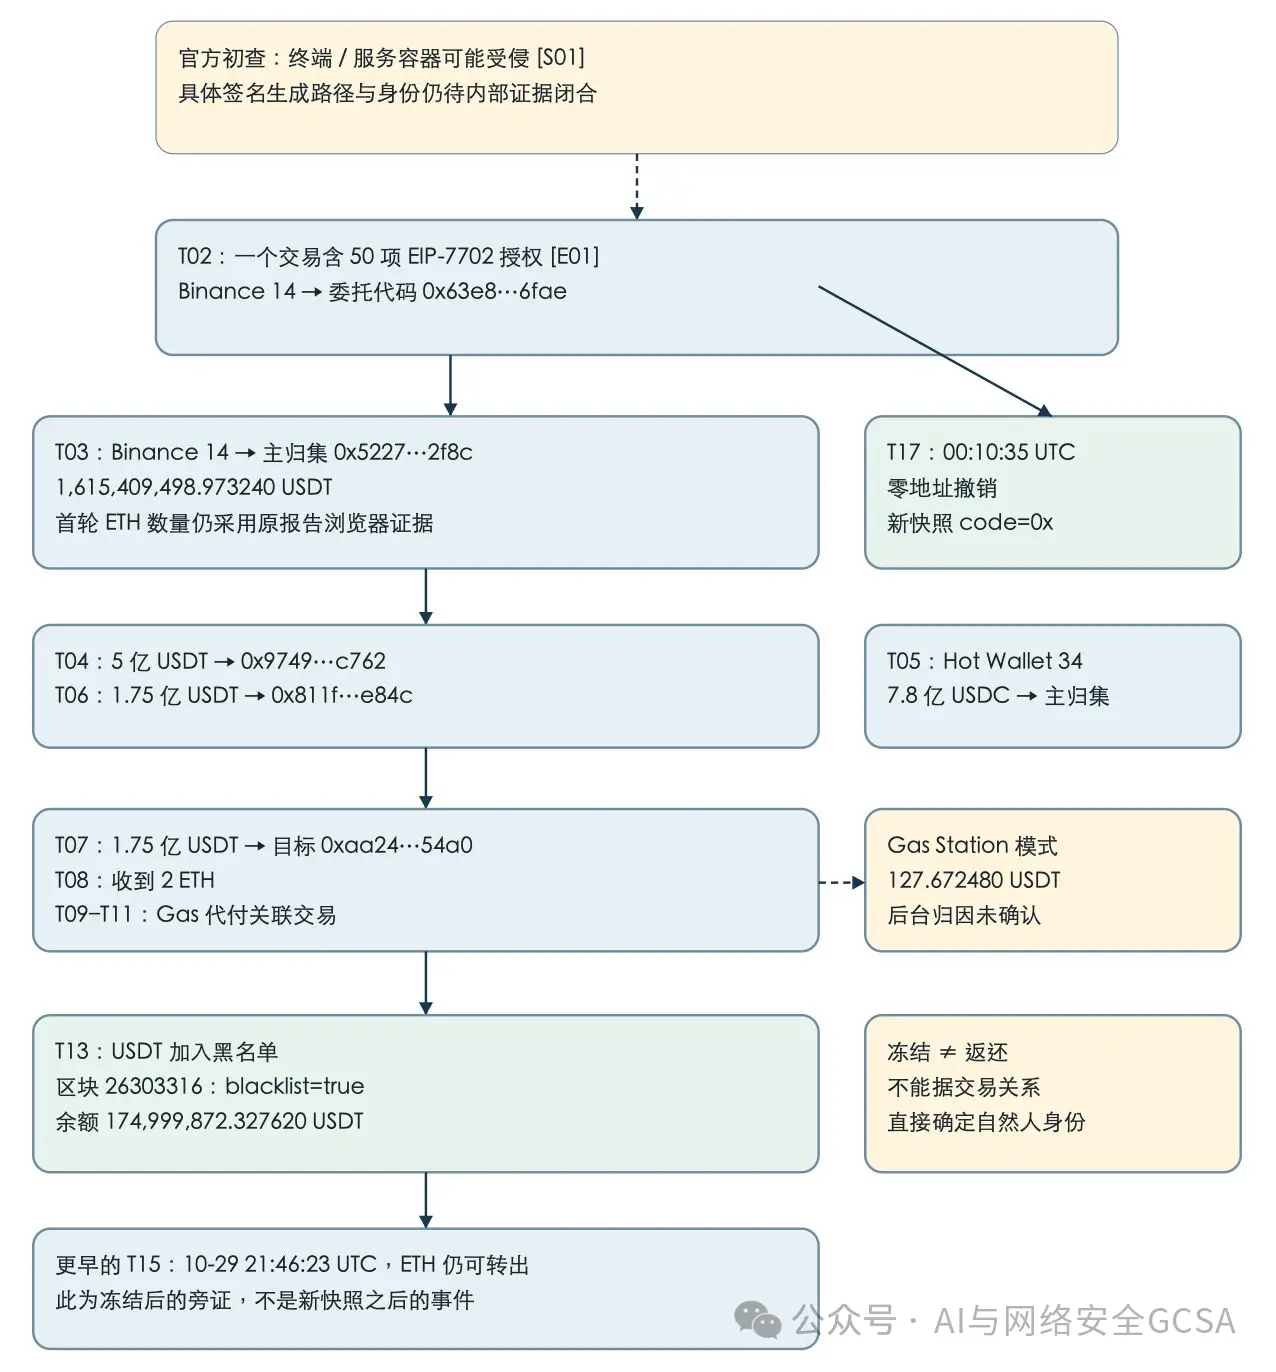
그림의 주축은 이더리움 주요 링크만 포함합니다. 크로스 체인 전체 모습은 서명 연구에서 나오며, 본 그림을 10개 체인의 완전한 자금 흐름도로 확대하지 않았습니다. 점선은 체인 외 증거 보완이 필요한 연관성을 나타냅니다.
비즈니스 영향 및 생태계 처분
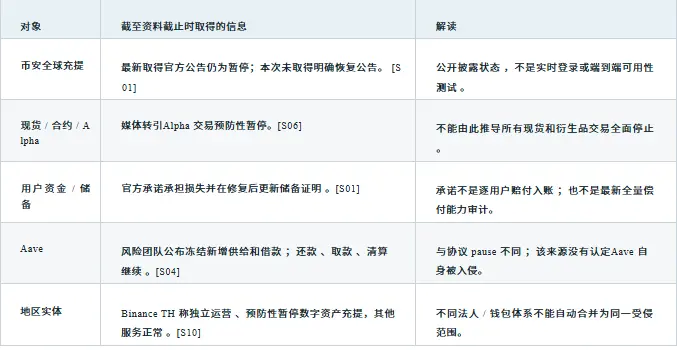
서비스, 자산 제어 및 사용자 약속에 따라 각각 기록하며; 뉴스 제목을 전 플랫폼 운영 상태로 간주하지 않습니다.
DeFi 전파 위험
LlamaRisk는 공격 연관 지갑이 6000만 USDT를 담보로 약 19,762 WETH를 빌려주었다고 발표했습니다; 그 01:00 UTC에 공개된 포지션은 여전히 초과 담보 상태입니다. 동결된 신규 포지션은 추가 대출을 제한하기 위해 사용되지만, 기존 활용률, 담보 가격 및 청산 위험은 여전히 지속적으로 관찰해야 합니다.[S04]
시장 영향은 사건 시점 데이터로 간주해야 합니다
Reuters는 사건 기간 동안 BTC, ETH가 하락했다고 보도했으며, 다른 연구는 가격 변화에 따라 평가를 변경했습니다. 본 보고서는 사건 발생 이후의 모든 시장 변동을 공격에 귀속시키지 않으며, 역사적인 장중 가격을 보고서 제출 시의 실시간 시세로 포장하지 않으며, 이를 바탕으로 거래 방향을 제공하지 않습니다.[S03]
현재 실행 가능한 사용자 소통 기준
충전, 출금 및 보상 배치는 공식 채널의 새로운 공지를 기준으로 하며; 보고서의 오래된 지갑 및 공격 주소는 식별 및 검증을 위해서만 사용됩니다. "해동 검증", "보상 수령"을 주장하며 지갑 연결, 복구 구문 제출 또는 송금을 요구하는 외부 메시지는 본 보고서에서 검증된 처리 프로세스에 해당하지 않습니다.
아직 닫히지 않은 증거
후속 검증과 관련하여 다음은 작업 우선 순위 제안이며, 내부 처분, 자산 동결 또는 서비스 제공자와의 연락이 실행되었다는 것을 의미하지 않습니다.
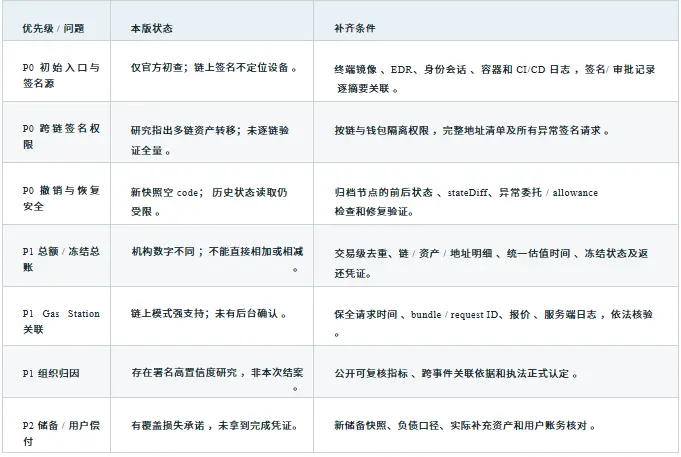
보고서 다음 버전의 명확한 업데이트 촉발 조건
공식 기술 복기 또는 충전 및 인출 복구 공지를 발표합니다; 동결 / 반환 상태 변화; 전체 체인 중복 제거 총계 획득; 검증 가능한 새로운 귀속 증거 발생; 또는 주요 주소의 코드, 잔액, 블랙리스트 상태 변경. 매번 업데이트 시 이전 스냅샷을 보존해야 하며, 역사적 수치를 덮어쓰지 않아야 합니다.
이 보고서는 일회성 마감 스냅샷입니다. 백엔드 모니터링 또는 자동 업데이트 작업을 생성하지 않았습니다; 이후 발생하는 새로운 변화는 자동으로 제출된 PDF에 기록되지 않습니다.
거래 인덱스
완전 해시는 Etherscan에서 클릭하여 확인할 수 있습니다; 거래 번호는 원 보고서와 일치합니다. 이번 RPC 영수증은 모두 성공적입니다.
T01 권한 부여 전 Binance14 일반 거래
UTC 10-29 20:20:59 | 블록 26300753 | 인덱스 133 | 상태 0x1
0xca63641eaeb49779d80ba11ce4fe894d635f2e98c032e9efd5bb4ce304ae56da
T0250 항목 위임 권한
UTC 10-29 20:20:59 | 블록 26300753 | 인덱스 138 | 상태 0x1
0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b
T03 첫 번째 대량 전송
UTC 10-29 20:24:23 | 블록 26300770 | 인덱스 189 | 상태 0x1
0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3
T04 집계 주소 분산 5억 USDT
UTC 10-29 20:30:11 | 블록 26300799 | 인덱스 218 | 상태 0x1
0x68d7d69deaeb9750c38020b4f8d3728146ca8d2267eba1e38cf9b56722ad659a
T05 핫 월렛34의 USDC 전송
UTC 10-29 20:41:23 | 블록 26300855 | 인덱스 26 | 상태 0x1
0xdc102dd89dded5a83f1008906883ffb7c81ff3b7d7965d8c7277d170b5e17481
T06 중계 1.75억 USDT
UTC 10-29 20:59:11 | 블록 26300942 | 인덱스 117 | 상태 0x1
0x1fb992f92a45afec23d7d5740c7958a644fb90ef0cba19ca39bd2c6534fb670b
T07 목표 지갑이 1.75억 USDT를 수신했습니다
UTC 10-29 21:08:23 | 블록 26300988 | 인덱스 58 | 상태 0x1
0xb6d7d3ffcbdd0465e1ab743a8d943218176cac7b15edefa7b7bcd5e853e4266f
T08 목표 지갑이 2 ETH를 수신했습니다
UTC 10-29 21:10:59 | 블록 26301001 | 인덱스 80 | 상태 0x1
0xb9ecd720caf142fcd2c5eec36510930bc5d6a0c0ebfd69ec8084b47a464d2ae9
T09 가스 스테이션 충전
UTC 10-29 21:12:59 | 블록 26301011 | 인덱스 85 | 상태 0x1
0x9a3a5d8ce9ae4d5865f21f92b741cc51fa75ac19cd9bb79d23fa2224ba38ccc3
T16 / T18은 제3자 제로 값 또는 먼지 부가 메시지 단서에 해당하며, 목표 주소로의 전송으로 공격 참여로 간주되지 않습니다. 블록과 영수증은 거래 존재를 검증할 수 있습니다; 외부 주소 레이블과 자연인 소속은 추가 증거가 필요합니다.
T10 USDT 무한도 권한 부여
UTC 10-29 21:12:59 | 블록 26301011 | 인덱스 86 | 상태 0x1
0x3825815ffa7d04c818f11d6708da7c87f6dc218362a501f432b7f26a651739c6
T11 USDT 대납 수수료
UTC 10-29 21:12:59 | 블록 26301011 | 인덱스 87 | 상태 0x1
0x11be88b460501b4652e760c41e08cc1f18575e14b6c6ffbb3383e043c2decf34
T12 두 번째 USDT 권한 부여
UTC 10-29 21:14:35 | 블록 26301019 | 인덱스 70 | 상태 0x1
0x4c96890a51f65f5ce41f6b2921b43fd5c62a467eba87de2f29fc32c75f7bfbc8
T13 USDT 블랙리스트 거래
UTC 10-29 21:14:59 | 블록 26301021 | 인덱스 199 | 상태 0x1
0x0c07a5e428ce233a3bcb40f257ad899594421341d63ce94016822063362707bf
T14 목표 지갑이 20 ETH를 수신했습니다
UTC 10-29 21:29:11 | 블록 26301092 | 인덱스 58 | 상태 0x1
0xbba4ede016d92774812b742656cb1b7ee50fa6ca31315f5d168707cccd72a4b7
T15 목표 지갑에서 ETH 전송
UTC 10-29 21:46:23 | 블록 26301178 | 인덱스 127 | 상태 0x1
0xcb9f8b9fab72935389945f689f4b012b0005738108234daa6594d0f31469a39f
T16 제3자 제로 값 부가 메시지 거래
UTC 10-29 22:06:47 | 블록 26301280 | 인덱스 300 | 상태 0x1
0x5594c9508b7ec5fc5b1dca0892acf554c89f595cd14e3237dd197823870360ed
T17 EIP-7702 위임 취소
UTC 10-30 00:10:35 | 블록 26301896 | 인덱스 190 | 상태 0x1
0xafbf94c92a8d749988411669fa14d4f8866d9b4420b4ebd299f28e958dac7209
T18 제3자 69wei 부가 메시지 거래
UTC 10-30 02:52:11 | 블록 26302699 | 인덱스 138 | 상태 0x1
0xf117e2f197fdf502cad7194ed362f2551d2df4032c858fdd3ca5f6f758bbf34e
T19 이번 추가: 0.000100 USDT 소액 전송
UTC 10-30 04:52:23 | 블록 26303299 | 인덱스 255 | 상태 0x1
0x2b482d64b3a8a8b63db8d3634662cd9145b95fb87f8d7633c6d1bc41bf767e88
T19는 거래, 영수증 및 전송 로그를 확보했습니다; 원래 18건 해시 / 외부 서명 검증 총수에는 포함되지 않습니다.
T16 / T18은 제3자 제로 값 또는 먼지 부가 메시지 단서에 해당하며, 목표 주소로의 전송으로 공격 참여로 간주되지 않습니다. 블록과 영수증은 거래 존재를 검증할 수 있습니다; 외부 주소 레이블과 자연인 소속은 추가 증거가 필요합니다.
검증 가능한 출처 등록 (1)
출처 번호는 본문과 일치합니다; 제목 아래의 링크를 클릭하면 원 페이지를 열 수 있습니다.
[S01] Binance | 보안 사건 업데이트
https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
페이지 2026-10-30 02:23, 시간대 미표기; 이번 검색 인덱스를 통해 전문을 읽었습니다. 공식 초기 조사, 총액, 중단 및 약속.
[S02] TRM Labs | Binance 사건 분석
https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
페이지 2026-10-29; 본문 통계는 10-30 00:30 UTC 기준입니다. 기관 간 크로스 체인 규모 및 귀속, 검색 인덱스를 통해 읽었습니다.
[S03] 로이터 / 마켓 스크리너 | 분석가 반응
https://www.marketscreener.com/news/analysts-react-as-binance-freezes-assets-after-6-3-billion-security-breach-ce785fdad08cf127
페이지 10-29 23:40 EDT; Chainalysis 00:30 UTC 통계 인용. 미디어 인용, 원본 총계 모방하지 않음.
[S04] 라마 리스크 / 아베 거버넌스 | 응답
https://governance.aave.com/t/binance-hot-wallet-exploit-aaves-response/25954
마지막 업데이트 2026-10-30 01:00 UTC. 제1자 위험 서비스 제공자가 대출 및 동결 조치를 공개했습니다.
[S05] 로이터 / Investing.com | 발행자 동결
https://www.investing.com/news/stock-market-news/tether-circle-freeze-238-billion-after-binance-reports-security-incident-4985511
10-29 18:26, 업데이트 18:30, 페이지 시간대 미확인. 발행자가 동결한 초기 미디어 스냅샷.
[S06] 로이터 / AsiaOne | 바이낸스 보안 사건
https://www.asiaone.com/money/binance-hacked-32b-assets-frozen-security-incident
페이지 10-30 01:47, 시간대 미확인. 알파, WLFI / 비트고 등 인용; 제목 신원과 본문 달러 혼용 불가.
[S07] CoinMarketCal / TradingView | 아비트럼 동결
https://www.tradingview.com/news/coinmarketcal%3A90e434733094b%3A0-arbitrum-security-council-freezes-funds-linked-to-binance-exploit-30-oct-2026/
2026-10-30; 아비트럼 성명 인용. 원본 X 전체를 직접 검증하지 않음.
검증 가능한 출처 및 증거 첨부
모든 자료는 본 보고서 마감 시간에 따라 정리되었습니다; 서로 다른 출처의 커버 시간은 일치하지 않음.
[S08] 이더리움 EIP-7702 | EOA를 위한 코드 설정
https://eips.ethereum.org/EIPS/eip-7702
프로토콜 규칙 출처; 권한 요약, nonce, 제로 주소 삭제 및 처리 순서.
[S09] 메타마스크 | 가스 스테이션
https://support.metamask.io/manage-crypto/transactions/metamask-gas-station/
공식 기능 설명; 수수료를 다른 토큰으로 지불할 수 있으며, 본 사건의 특정 클라이언트 또는 서버 로그를 증명하지 않음.
[S10] 바이낸스 TH | 입출금 공지
https://www.binance.th/en/announcement/crypto-deposit-%7C-withdrawal/d596e0d30341443aa477056a126e712a
2026-10-30; 지역 실체 공개 설명. 검색 인덱스 읽기를 통해, 현재 서비스 상태 점검을 대체하지 않음.
[S11] 코인텔레그래프 | 실시간 사건 보도
https://cointelegraph.com/news/binance-linked-wallet-faces-possible-exploit-blockchain-researcher-warns
이번에 얻은 최신 읽을 수 있는 항목 10-30 03:49 UTC; 진행 상황 교차 확인 및 원 게시물 접근을 위해 사용.
[S12] 로이터 / 더 스타 | TRM 귀속
https://www.thestar.com.my/tech/tech-news/2026/10/30/blockchain-analysis-firm-trm-says-north-korea-behind-binance-crypto-theft
2026-10-30 12:33 MYT(13:33 JST); 귀속 연구 확인을 위한 당일 전파 및 시간.
지역 자료 및 증거 패키지
[O01] 사용자 제공 GCSABinanceForensicReportCN.pdf, 10 페이지, 버전 1.0. 이전 버전 CSV, HTML 및 스크립트는 파일과 함께 제공되지 않았으며, 이번에 수신된 첨부파일로 가장하지 않음.
원 PDF SHA-256: 9cd681ed994fa6d757e7caf0d492407d8910bc973ce441aa7f1d7af42741994e
[E01] 이번 증거 패키지: 원 18 건 및 신규 T19의 공개 RPC 거래 / 영수증, 지정 블록 조회, 서명 검증 결과, 실패 응답, 출처 등록 및 SHA256SUMS.txt. 제공자: ethereum-rpc.publicnode.com / ethereum.publicnode.com; 두 도메인은 동일한 서비스 제공자에 속함.
첨부파일은 이번에 실제로 획득하고 생성된 자료만 포함. 해시는 파일 변화를 확인하는 데 사용되며, 사법적 타임스탬프가 아니며 상류 노드 또는 미디어 콘텐츠가 반드시 정확하다는 것을 증명하지 않음. 내부 계좌 5개, 키, 개인 IP 또는 획득되지 않은 로그는 첨부되지 않음.
 위험 경고
 위험 경고