








860 миллионов долларов, испарившихся за кулисами: похищение в цепочке поставок Ledger и самый уязвимый элемент аппаратных кошельков
 Ключевые тезисы

 А когда границы безопасности расширяются от чипов до доставки на ваш порог, последней линией защиты, которую может сделать пользователь, возможно, останется только: не спешите вкладывать деньги.
Автор: Гу Юй, ChainCatcher
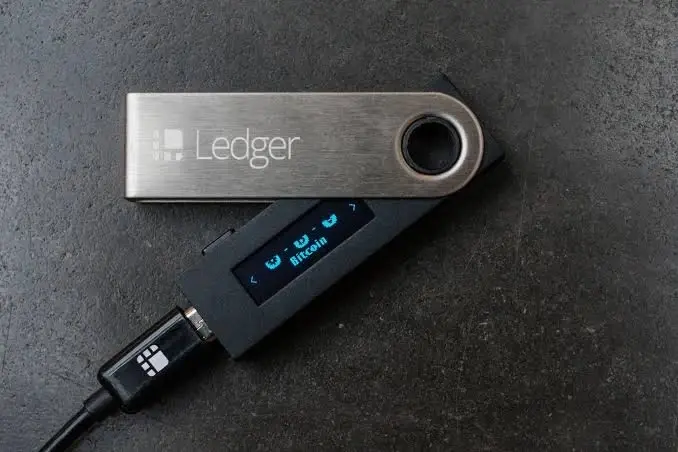
Один человек перевел 80 биткойнов на только что купленный Ledger. Устройство было куплено у официального авторизованного дистрибьютора, мнемоническая фраза была записана от руки и заперта в сейфе. Эти монеты поступили 29 сентября, стоимость покупки составила около 5,2 миллиона долларов, а прибыль на пике достигала 1,38 миллиона долларов. 9 октября в 05:54 (UTC) все 80 BTC были переведены в одной транзакции.
Он сделал все, что требовалось по учебнику.
В тот же день утром на X и Reddit начали появляться массовые аналогичные отчеты: один пользователь потерял почти 100 тысяч USDT с его Ledger Stax, мнемоническая фраза также была написана от руки и заперта в сейфе. Единственное общее между этими пользователями — все устройства были куплены у юго-восточноазиатского дистрибьютора CryptoBilis.
9 октября в 13:32 (UTC) Ledger подтвердил, что проводит расследование, и потребовал от CryptoBilis приостановить все продажи и отгрузки устройств Ledger; пользователям, купившим устройства через этот канал в течение 90 дней, не следует инициализировать их, если они еще не были инициализированы, а тем, кто уже инициализировал, следует немедленно перевести активы на новое устройство с новой мнемонической фразой.
I. Масштаб потерь может превысить 90 миллионов долларов
Насколько велики потери, в настоящее время можно оценить только по данным блокчейна.
Блокчейн-расследователь Specter в 12:24 первым опубликовал десять адресов, на которые были собраны средства, охватывающих биткойн, эфириум и Tron, оценив потери более 86 миллионов долларов; другой исследователь tanuki42 перечислил восемь из этих адресов, указав более 72 миллионов долларов; SlowMist под брендом MistTrack заявил, что цифра "приближается к 90 миллионам долларов"; Bitquery охватил 311 кошельков, оценив потери примерно в 92,9 миллиона долларов, из которых эфириум составил около 42 миллионов, биткойн — около 17,6 миллионов, USDT — около 16,5 миллионов. Arkham пометил эти адреса как "Кража Ledger", и на пятницу днем на помеченных адресах все еще оставалось около 71,5 миллионов долларов, среди которых крупнейшие позиции включали около 29,4 миллионов долларов в ETH, 17,5 миллионов долларов в BTC, 13,6 миллионов долларов в USDD и 10,8 миллионов долларов в USDT.
Более важным, чем общая сумма, является портрет жертв. Lookonchain зафиксировал, что один адрес три недели назад купил устройство и положил 7 миллионов USDT, которые были переведены за десять часов до отчета, возможно, это была самая крупная единичная транзакция; три других помеченных адреса биткойнов в 13:44 (UTC) в совокупности держали около 211 BTC, при этом не было никаких выводов. По данным Chain INK, в этом случае было задействовано около 98 кошельков, в среднем по 890 тысяч долларов на каждый.
Это не случай, когда розничные инвесторы теряют по несколько сотен долларов. Это те кошельки, в которые кто-то вложил свои сбережения.
Сравнивая это с другим случаем в этом году, различия в распределении более красноречивы, чем общая сумма. В июле Coldcard из-за недостатка случайных чисел в прошивке привел к тому, что мнемоническая фраза могла быть предсказана, потери составили около 111 миллионов долларов, но они были распределены по более чем 5200 кошелькам, в среднем по 21 тысяче долларов; в то время как случай CryptoBilis за менее чем день занял второе место (около 87 миллионов долларов), но затронул только около 98 кошельков, в среднем почти 890 тысяч долларов.
В случае с Coldcard это была широкая сеть, а в этом случае — точечный сбор. Это распределение само по себе поддерживает предположение о "внедренном модуле": злоумышленник контролирует каждую мнемоническую фразу, сгенерированную на каждом модифицированном устройстве, и может ждать — ждать, пока деньги поступят, прежде чем действовать, и выбирает только те, которые стоит атаковать. 80 BTC, зафиксированные Lookonchain, были переведены за один раз после того, как они спокойно лежали в устройстве в течение десяти дней.
II. После разборки устройства: микроконтроллер на шлейфе экрана
Ledger еще не объяснил механизм атаки, но некоторые уже разобрали устройство.
Самое конкретное описание поступило от бывшего CEO Mt.Gox Марка Карпелеса. Он заявил, что одно из устройств, которое он получил, пришло из Малайзии — выставлено на Amazon по полцены, отправлено из Малайзии, а не из Японии, где он сделал заказ, что само по себе было первым сигналом тревоги. После разборки он обнаружил скрытый модуль на месте, где должен был находиться экран: одинарный провод антенны, укороченная батарея или пространство, освобожденное от снятого экрана, модуль LTE с eSIM и микроконтроллер, подключенный к SPI-шине устройства.
Его вывод: этот микроконтроллер может распознавать шрифт, используемый Ledger на экране 128×64, фиксировать интерфейс настройки мнемонической фразы и передавать текст мнемонической фразы, отображаемый пользователю по буквам, через LTE.
Главный информационный директор SlowMist 23pds предложил соответствующий технический путь: злоумышленник устанавливает микроконтроллер внутри устройства, подключая его к SPI-данным экрана; мнемоническая фраза генерируется внутри защищенного элемента и отображается на экране для записи пользователем, а вредоносный модуль синхронно записывает каждый символ, выводимый на экран, и передает его через встроенный LTE или eSIM. Он подчеркнул, что защищенный элемент предназначен для предотвращения прямого считывания или экспорта закрытого ключа, но он не контролирует, что отображается на экране — те несколько секунд, когда мнемоническая фраза появляется на экране, являются окном атаки.
Это объясняет самый нелогичный момент всего инцидента: эти устройства могут проходить проверку подлинности Ledger. Поскольку защищенный элемент настоящий, он действительно правильно генерирует мнемоническую фразу и действительно нормально подписывает, он просто "наблюдается". Прошивка также не может обнаружить это, потому что внедренный модуль слушает только во время обновления экрана. То есть единственный способ обнаружить это — разобрать устройство.
Существуют также две другие возможности: первая — предустановленная мнемоническая фраза — злоумышленник заранее включает устройство, настраивает, записывает, повторно упаковывает, и пользователь думает, что "настраивает новое устройство", на самом деле использует набор слов, который уже известен злоумышленнику; вторая — фишинг. Разработчик 0xQuit считает, что некоторые жертвы могли стать жертвами фишинга, утверждая, что утверждать, что "Ledger был взломан", — это безответственно.
III. "Официальная авторизация" подтверждает только право на продажу, а не цепочку поставок
CryptoBilis не является уличным торговцем.
Он был основан в 2020 году в Куала-Лумпуре и является официальным авторизованным дистрибьютором, указанным черным по белому на странице дистрибьюторов на официальном сайте Ledger, охватывающим Малайзию, Индонезию и Филиппины, кроме Ledger также продает Trezor, OneKey, Tangem и SafePal.
Проблема как раз в этом. Пользователи следуют установленным в отрасли стандартам безопасности: если не удается купить напрямую с официального сайта, ищут "официального авторизованного дистрибьютора". Но авторизация подтверждает только право этой компании на дистрибуцию, а не целостность каждого устройства в ее складе и не каждого сотрудника, который его обрабатывает. Устройство выходит из фабрики, проходит логистику, попадает на склад, сортируется, передается дистрибьютору и доставляется к двери — на любом этапе этой цепочки может произойти перехват, разборка, восстановление — термоусадочная пленка на устройстве Карпелеса была целой.
Как только устройство покидает хранение Ledger, слово "авторизация" больше не предоставляет никакой физической защиты.
Еще более тонкий момент — временная линия. Новые раскрытые записи компании показывают, что CryptoBilis был приобретен в марте этого года, а человек с зарегистрированным адресом в китайской провинции Хэйлунцзян по имени "Цзя Мин" с 3 августа владеет 100% акций компании. Бывший соучредитель подтвердил приобретение в марте, заявив, что предыдущие акционеры после этого вышли из всех операционных, управленческих и административных должностей, и после передачи не могли узнать о фактической работе компании, призвав нынешнее руководство к прозрачности. По данным TechFlow, приобретатель подписал соглашение о конфиденциальности с бывшими руководителями, ограничивающее их раскрытие деталей сделки, срок действия которого истекает 19 октября — в момент вспышки инцидента 9 октября бывшие руководители юридически не могли свободно говорить о деталях приобретения.
В настоящее время нет убедительных доказательств, что изменение акционерного капитала связано с кражей устройств, Ledger также только приостановил продажи, не выдвинув никаких обвинений.
10 октября CryptoBilis объявил о приостановке продаж и отгрузок аппаратных кошельков всех брендов во всех магазинах и онлайн-каналах в Малайзии, Филиппинах и Индонезии, и напомнил пользователям: мнемоническая фраза должна генерироваться устройством при инициализации и записываться пользователем вручную, если устройство поставляется с уже напечатанной или написанной карточкой мнемонической фразы, это следует считать небезопасным.
Кроме того, CryptoBilis не является единственным каналом, у которого возникли проблемы в этом году. В сентябре Trezor признал, что его логистический подрядчик ShipMonk был взломан, и данные о реальных именах, телефонах и домашних адресах около 81 тысячи клиентов из США были раскрыты; в январе этого года Ledger раскрыл, что платежный процессор Global-e раскрыл некоторые имена и контактные данные покупателей с официального сайта. Эти события сами по себе не привели к потере средств, но они многократно передавали "кто и когда получил аппаратный кошелек" злоумышленникам.
За последние три месяца самая уязвимая часть холодного хранения переместилась от кода к логистике.
IV. Возврат, самопомощь и самый дешевый совет
Окно для возврата закрывается.
По данным MistTrack, Tether уже заморозил значительное количество USDT на соответствующих адресах; злоумышленники сразу начали обменивать USDT на USDD — стабильную монету Tron, которую Tether не может заморозить. По данным Onchain Lens, уже 430,2 ETH (около 1,07 миллиона долларов) прошло через четыре кошелька в Tornado Cash. Биткойн и эфириум не имеют функции заморозки, как только деньги уходят, остается только барьер обмена.
SlowMist и Security Alliance открыли каналы для помощи, последний призвал пользователей, чьи средства были переведены на соответствующие адреса, обратиться в их экстренную команду SEAL 911.
Из предложений, данных отраслью, самый практичный совет поступил от CZ. Он, оценивая это как "атаку на цепочку поставок, ограниченную одним дистрибьютором", предложил конкретный план действий:
"После покупки аппаратного кошелька (или загрузки нового программного кошелька) подождите несколько недель, прежде чем переводить какие-либо значительные суммы. В течение этих нескольких недель продолжайте следить за новостями… оборудование может быть модифицировано, а официальный сайт программного обеспечения также может быть атакован. Самостоятельное хранение означает дополнительные обязательства."
Логика этого "периода изоляции" не техническая, а информационная: если партия устройств была модифицирована, когда она была доставлена дистрибьютору, блокчейн-аналитикам потребуется время, чтобы обнаружить первую партию украденных и выдать сигнал тревоги — эти две недели — это время, которое вы покупаете для себя.
Но этот инцидент действительно изменил границы термина "самостоятельное хранение".
За последние десять лет отрасль практически полностью строила нарратив безопасности самостоятельного хранения на криптографии и аппаратном обеспечении: защищенные элементы, EAL5+, стирание PIN-кода, аудит с открытым исходным кодом. Все это не было взломано. Взломали путь от фабрики до вашего порога — путь, состоящий из логистических компаний, складов, дистрибьюторов и курьеров, каждый этап которого не может быть проверен пользователем.
Аппаратные кошельки обещают, что "закрытый ключ никогда не покинет устройство". Ирония в том, что закрытый ключ действительно никогда не покидал устройство — он просто был "показан" кому-то на несколько секунд.
А когда границы безопасности расширяются от чипа до доставки к вашей двери, последней линией защиты, которую может сделать пользователь, возможно, остается только: не спешите вкладывать деньги.
 Предупреждение о рисках Предупреждение о рисках
Популярные статьи





