








Từ sự bất thường trong chuỗi cung ứng đến nghi ngờ về việc cài đặt phần cứng: Phân tích toàn bộ sự kiện bị đánh cắp của người dùng Ledger
 Quan điểm cốt lõi

 Ví lạnh, không còn là câu trả lời an toàn tuyệt đối nữa.
Sáng tạo | Odaily Azuma
Lâu nay được coi là "giải pháp lưu trữ tiền an toàn nhất", ví lạnh giờ đây cũng không còn an toàn nữa.
Tối ngày 9 tháng 10, thám tử trên chuỗi Specter đã đăng bài cho biết, đã phát hiện nhiều báo cáo về việc ví của người dùng Ledger bị đánh cắp trên X và Reddit. Sau khi theo dõi các địa chỉ liên quan, Specter phát hiện, các địa chỉ liên quan đã nhận tiền từ hàng trăm ví trên nhiều chuỗi khối chính như Ethereum, TRON, Bitcoin, với tổng thiệt hại vượt quá 86 triệu USD.
Từ bất thường trong chuỗi cung ứng đến nghi ngờ phần cứng bị cài cắm, vấn đề nằm ở đâu?
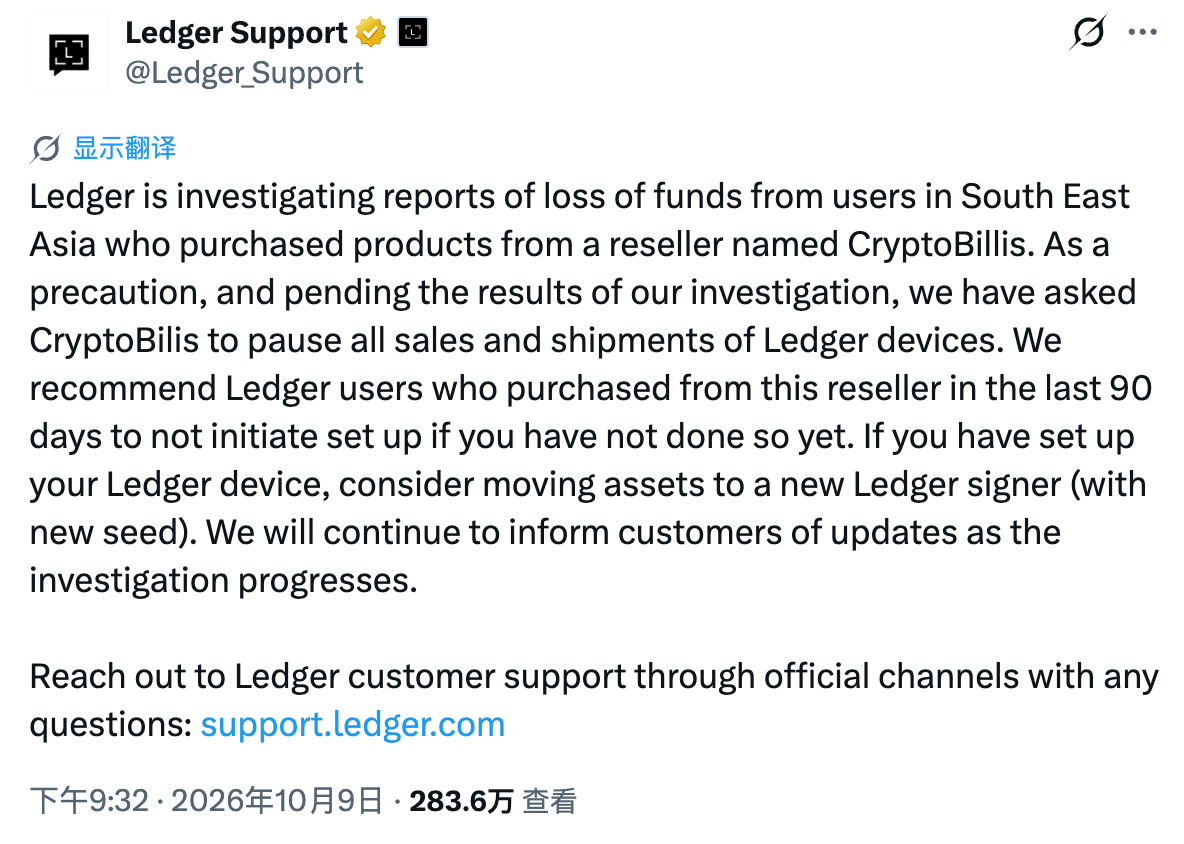
Sau khi sự việc xảy ra, Ledger đã ngay lập tức phát hành tuyên bố, chỉ ra rằng họ đang điều tra một vụ đánh cắp tài sản liên quan đến người dùng Đông Nam Á, những người này trước đó đã mua thiết bị qua nhà phân phối CryptoBilis. Ledger đã yêu cầu nhà phân phối này ngừng bán và giao hàng, và khuyên những người dùng đã mua thiết bị qua kênh này trong 90 ngày qua không nên khởi tạo lại; những người đã hoàn tất cài đặt nên tạo thiết bị ký Ledger mới bằng cụm từ khôi phục mới và chuyển tài sản sang ví mới.
Thông tin cụ thể hơn đến từ cựu CEO Mt. Gox, Mark Karpelès. Ngày 8 tháng 10, Karpelès đã cảnh báo rằng có người đang bán thiết bị Ledger giả mạo hoặc bị sửa đổi với SIM ẩn, những SIM này có khả năng truyền tải cụm từ khôi phục bị đánh cắp.
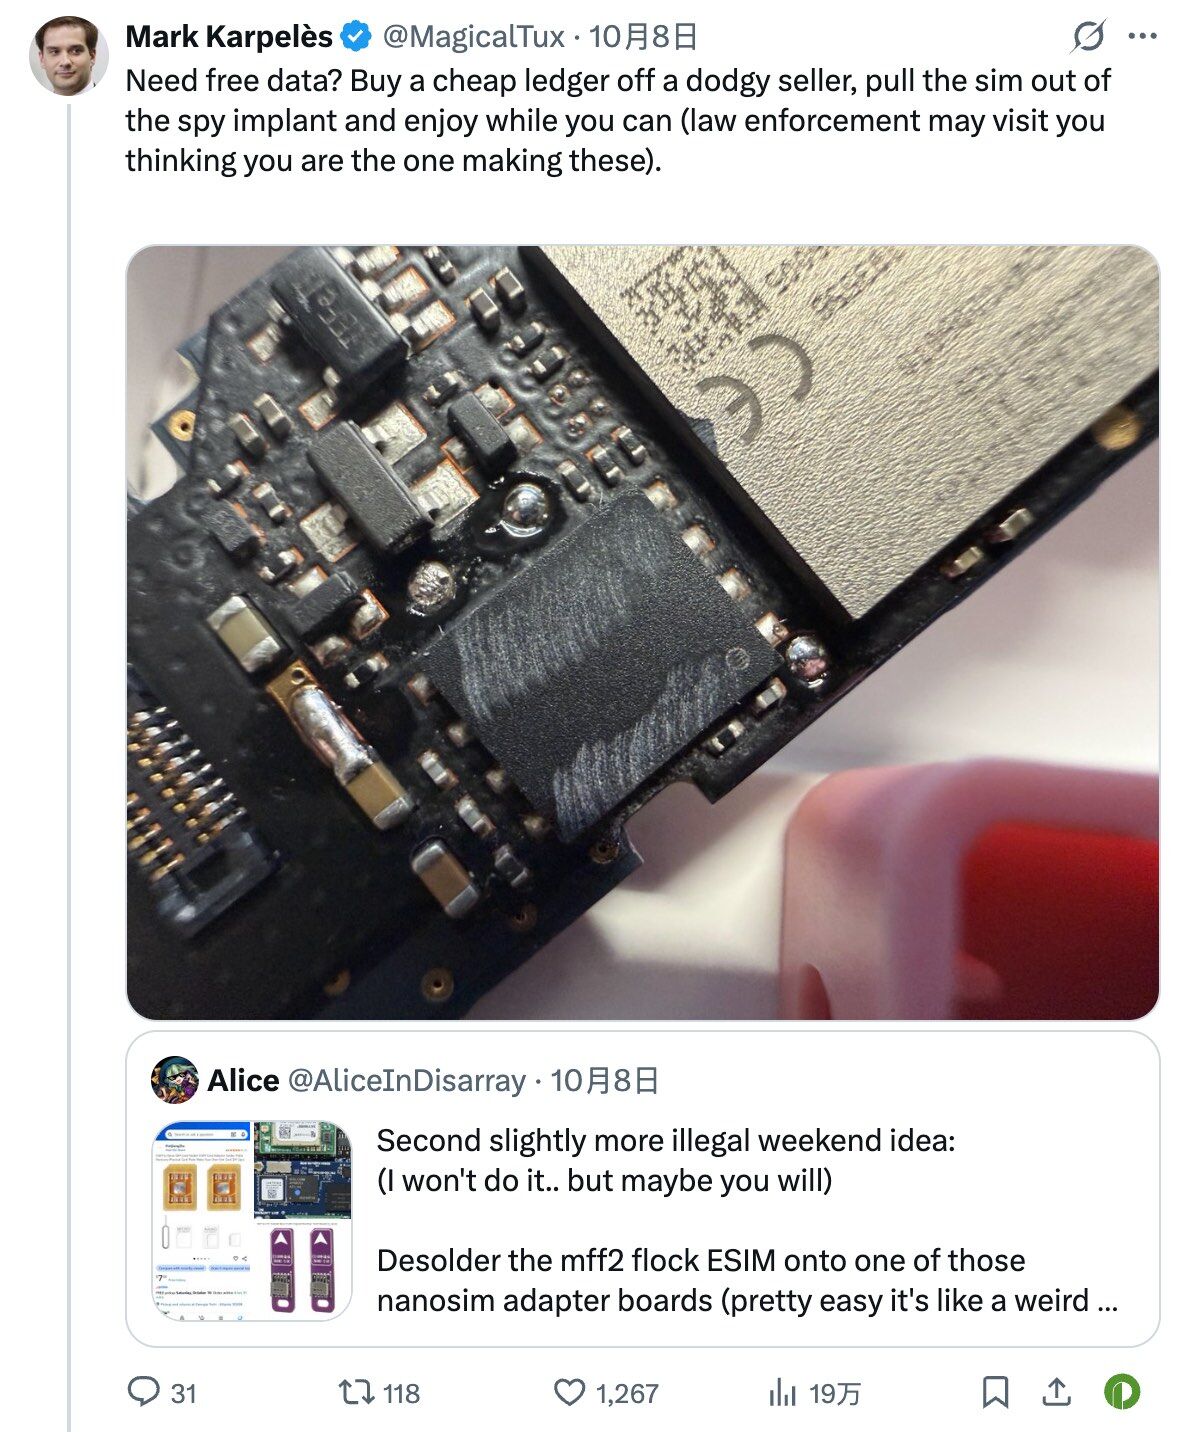
Sau sự kiện, Karpelès tiết lộ rằng, một thiết bị ví phần cứng Ledger mà ông mua từ Malaysia có bao bì nguyên vẹn, nhưng bên dưới lớp đệm màn hình lại ẩn chứa một mô-đun nghi ngờ có chip SIM.

Giám đốc an ninh thông tin của SlowMist, 23pds, suy đoán rằng, kẻ tấn công có thể đã sử dụng mô-đun độc hại để chặn dữ liệu hiển thị trên màn hình thiết bị, ghi lại cụm từ khôi phục khi người dùng khởi tạo ví và xem cụm từ khôi phục, sau đó truyền thông tin ra ngoài qua LTE hoặc eSIM.
Mối nguy hiểm của loại tấn công này nằm ở chỗ nó có thể vượt qua nhận thức thông thường của người dùng về tính an toàn của ví phần cứng. Các thành phần bảo mật của ví phần cứng có thể bảo vệ khóa riêng, ngăn không cho nó bị đọc trực tiếp, nhưng không nhất thiết có thể ngăn chặn phần cứng bên ngoài chặn thông tin trên màn hình. Nói cách khác, ngay cả khi các thành phần bảo mật cốt lõi không bị xâm phạm, thiết bị bị can thiệp vật lý vẫn có thể dẫn đến việc lộ cụm từ khôi phục.
Tuy nhiên, cơ chế tấn công trên hiện vẫn chỉ là suy đoán kỹ thuật, nguyên nhân cụ thể của sự kiện an ninh này vẫn cần được xác minh thêm. Một quan điểm khác cho rằng, kẻ tấn công chọn hành động vào ngày hôm qua chính vì cảnh báo của Karpelès đang dần lan rộng, kẻ tấn công lo ngại hành động của mình đã bị lộ, vì vậy mới bắt đầu thực hiện việc chuyển tiền.
Nếu con đường tấn công này cuối cùng được xác nhận, thì sự kiện này không chỉ phơi bày vấn đề an toàn của một loại ví, mà còn là một rủi ro cơ bản hơn: khi người dùng không thể xác nhận rằng phần cứng trong tay họ vẫn đáng tin cậy từ khi xuất xưởng đến khi giao hàng, thì việc tự quản lý còn an toàn đến mức nào?
Lamborghini, hạn chế bảo mật, chuyển nhượng cổ phần… CryptoBilis đầy nghi vấn
Khi cuộc điều tra sâu hơn, bối cảnh của nhà phân phối CryptoBilis cũng dần được hé lộ.
CryptoBilis là một nhà bán lẻ thương mại điện tử Web3 và công cụ tự quản lý có trụ sở tại Petaling Jaya, Malaysia, hoạt động bao gồm các sản phẩm như ví phần cứng. Theo thông tin công khai, công ty được thành lập bởi Arravind Prabu và Vimal Selvamany, trong đó Arravind giữ chức vụ CEO và Vimal giữ chức vụ CTO.
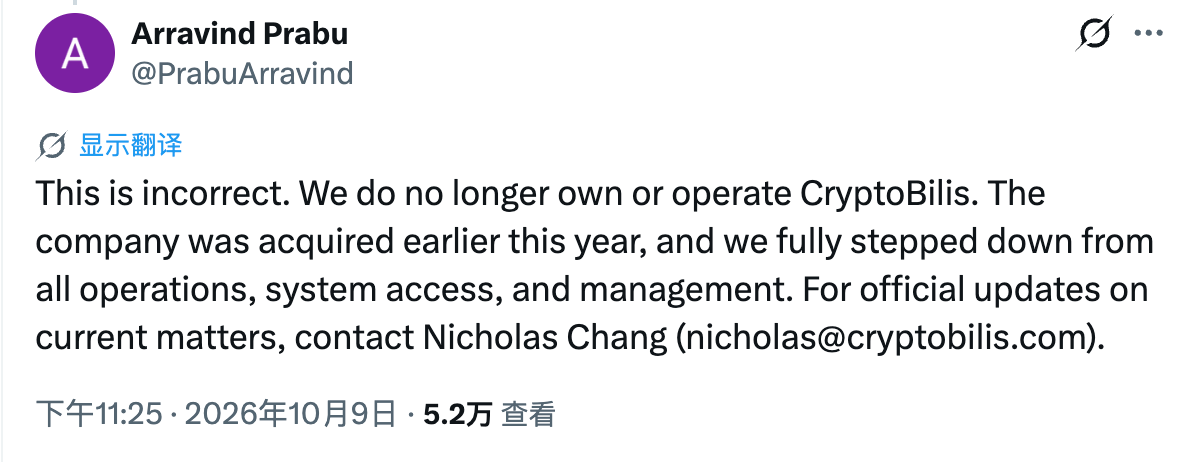
Tuy nhiên, sau khi sự việc thu hút sự chú ý, Arravind Prabu nhanh chóng làm rõ trên X rằng, thông tin bên ngoài cho rằng ông vẫn đang điều hành CryptoBilis là không chính xác. Công ty đã được mua lại từ tháng 3 năm nay, và đội ngũ quản lý cũ đã rút lui khỏi tất cả quyền vận hành, quản lý và hệ thống. Đối với sự kiện hiện tại, ông khuyên bên ngoài liên hệ với một người phụ trách hiện tại là Nicholas Chang (nicholas@cryptobilis.com).
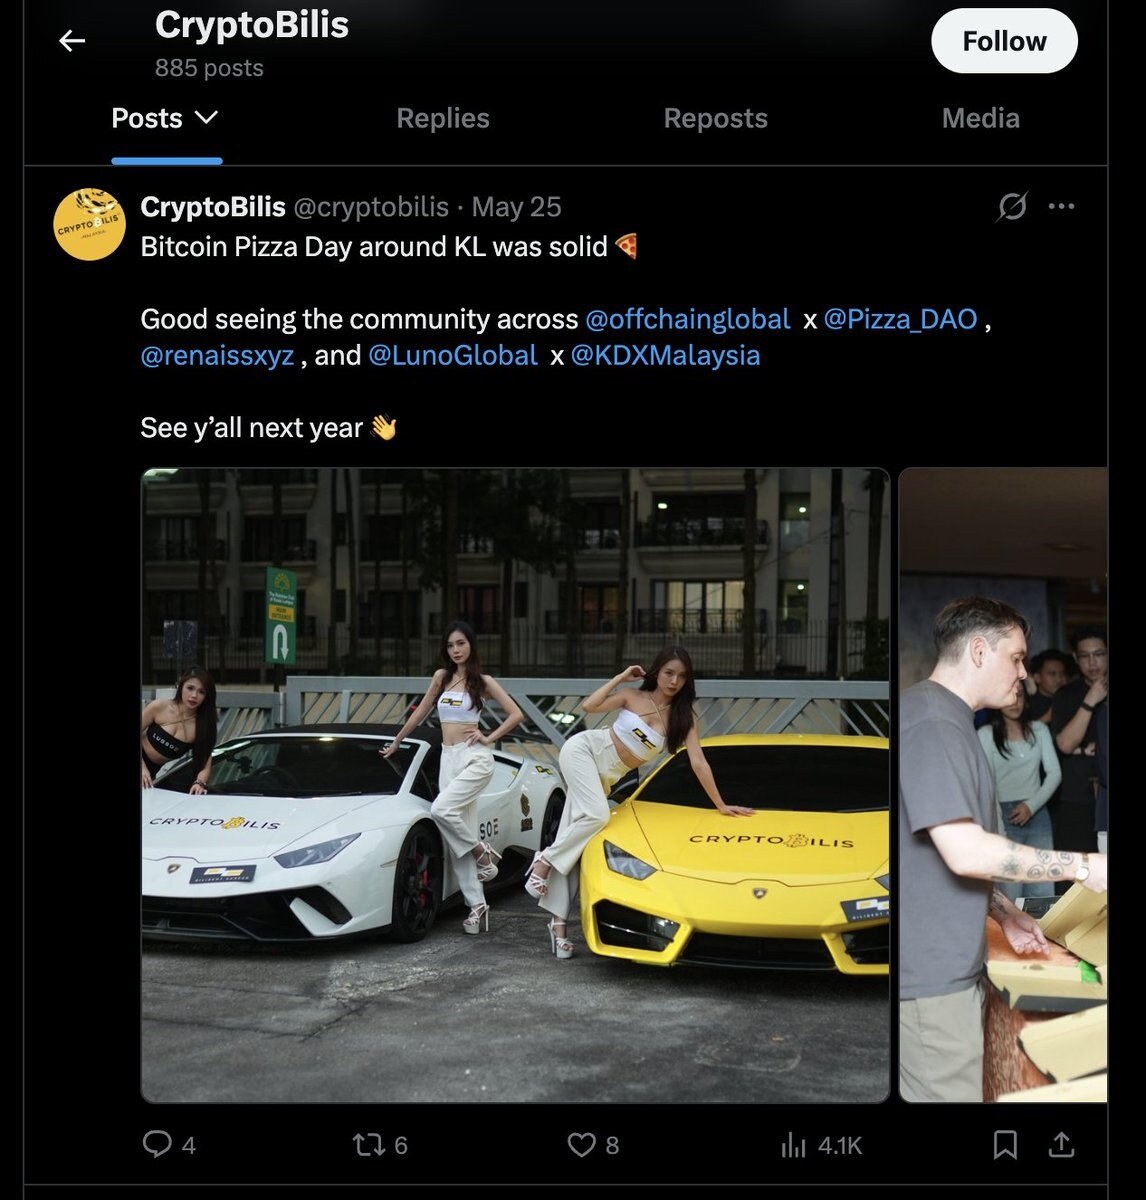
Người dùng trong cộng đồng ngay lập tức tiếp tục hỏi, nếu công ty đã chuyển nhượng, tại sao trước đó không công bố chính thức, tài khoản gần đây nhất thậm chí còn đăng hình Lamborghini… Arravind Prabu đã phản hồi rằng, bài đăng đó được đội ngũ quản lý mới phát hành, đội ngũ cũ do điều khoản bảo mật trong hợp đồng phải đợi đến ngày 19 tháng 10 mới có thể công bố giao dịch, và hiện tại đã không còn quyền truy cập vào tài khoản, hệ thống và quy trình vận hành của công ty.
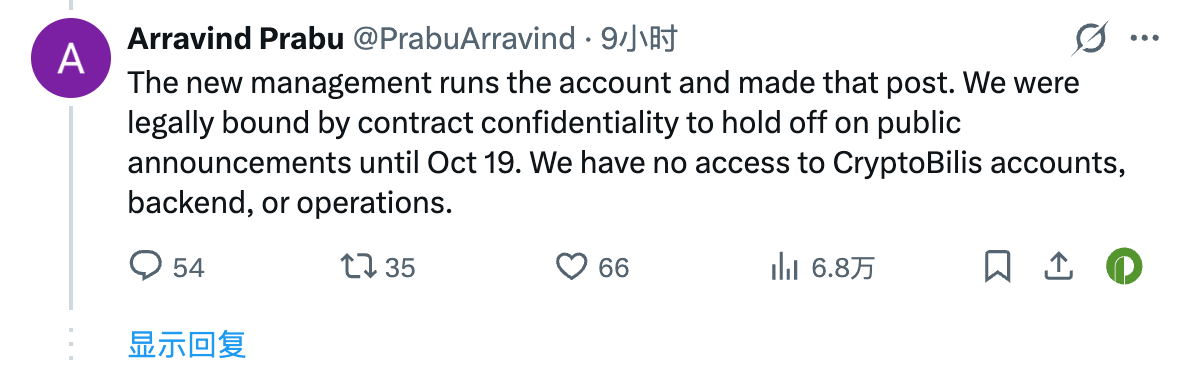
Đội ngũ quản lý cũ đã rút lui khỏi hoạt động, đó là tuyên bố công khai của cựu CEO; còn về những gì đã xảy ra trong công ty sau khi chuyển nhượng, hiện vẫn thiếu thông tin xác minh độc lập.
Một thông tin đáng chú ý khác đến từ cổ phần của công ty. Bitcoin News đã tiết lộ sau sự việc rằng, hồ sơ chuyển nhượng cổ phần cho thấy, một cá nhân tên JIAMING, có địa chỉ đăng ký tại tỉnh Hắc Long Giang, Trung Quốc, đã nắm giữ 100% cổ phần của CryptoBilis từ ngày 3 tháng 8.
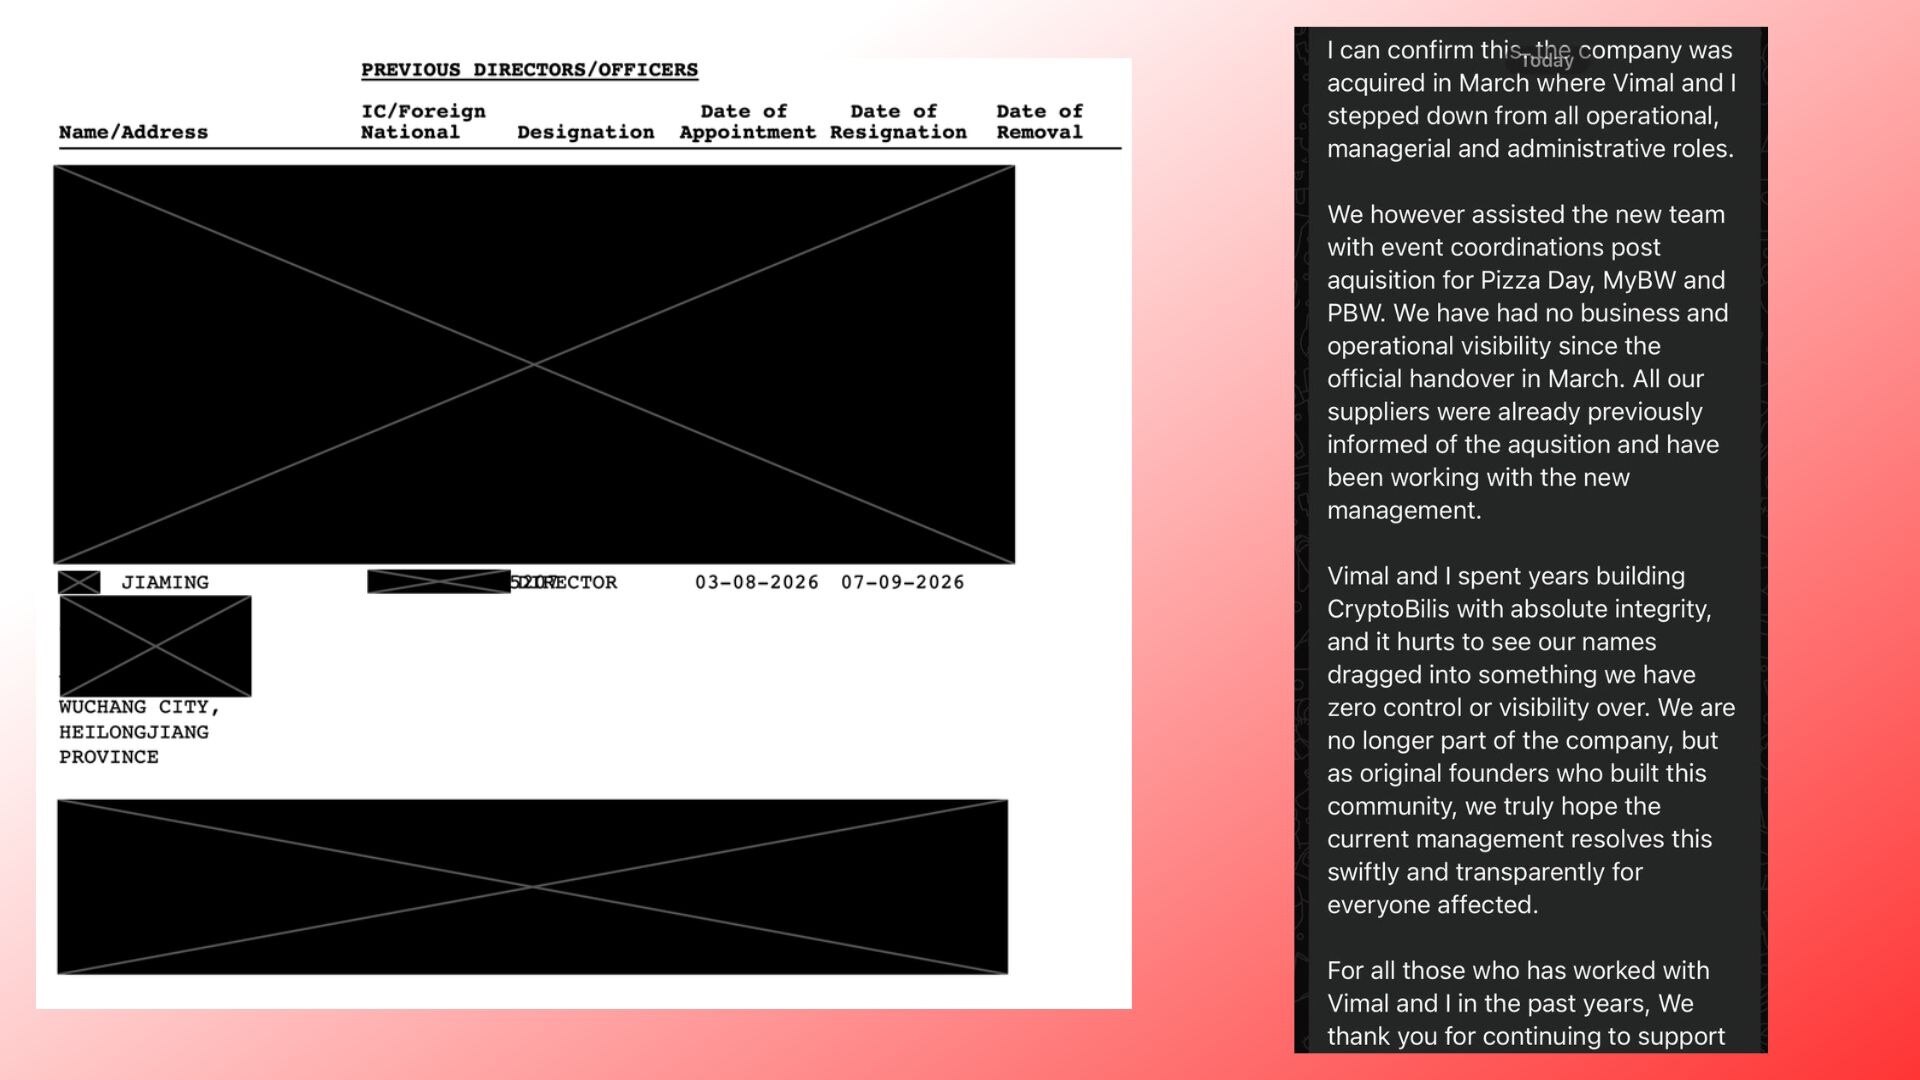
Điều này có nghĩa là, ít nhất từ thông tin công khai, CryptoBilis rõ ràng đã chuyển nhượng cổ phần trước vài tháng khi sự tấn công chuỗi cung ứng nghi ngờ xảy ra. Tuy nhiên, các sắp xếp giao dịch cụ thể của việc thay đổi cổ phần, tình hình thực tế của đội ngũ quản lý mới, và liệu cổ đông mới có liên quan đến thiết bị bị nghi ngờ hay không, hiện vẫn chưa có bằng chứng xác thực nào để xác nhận. Không thể chỉ dựa vào địa chỉ đăng ký của cổ đông mới hoặc thời gian mua lại để liên kết trực tiếp với sự kiện trộm cắp.
Đối mặt với cuộc điều tra, CryptoBilis đã thông qua tài khoản X chính thức công bố ngừng bán và giao hàng ví phần cứng tại tất cả các cửa hàng và kênh trực tuyến ở Malaysia, Philippines và Indonesia, các cửa hàng vật lý tạm thời đóng cửa. Công ty cho biết, động thái này nhằm phối hợp với cuộc điều tra sự kiện an ninh của Ledger, và chấp nhận sự kiểm tra của các chuyên gia độc lập đối với quy trình nội bộ; các đơn hàng chưa giao sẽ được bộ phận chăm sóc khách hàng chủ động liên hệ xử lý, tiến triển tiếp theo dự kiến sẽ được công bố trong ba ngày làm việc.
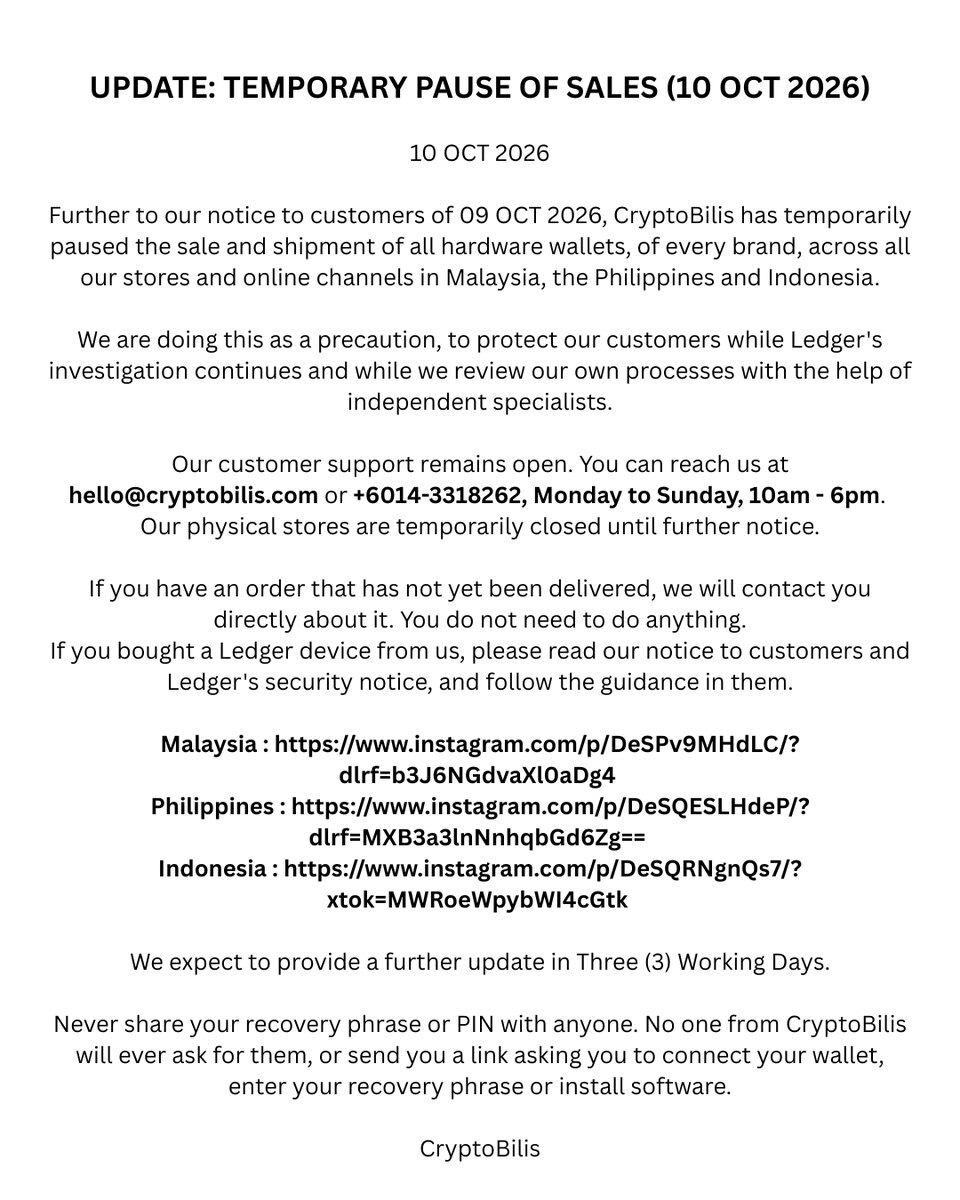
Tính đến thời điểm bài viết, câu hỏi quan trọng nhất của sự kiện vẫn chưa được giải đáp------ thiết bị đã bị can thiệp ở giai đoạn nào, chuỗi cung ứng ban đầu có bị lợi dụng hay không, và đội ngũ quản lý hiện tại có thể cung cấp đủ hồ sơ để khôi phục quá trình giao hàng hay không------ những câu hỏi này vẫn cần chờ đợi cuộc điều tra và công bố tiếp theo để có câu trả lời.
Trường hợp thiệt hại cá nhân: Một nhà đầu tư lớn vừa mới mua ví cách đây một tuần…
Từ tình hình theo dõi trên chuỗi hiện tại, thiệt hại của sự kiện này không chỉ quy mô lớn mà dòng tiền cũng thể hiện những đặc điểm khác nhau.
Giám đốc nghiên cứu Galaxy, Alex Thorn, phân tích rằng, thiệt hại bitcoin liên quan đến sự kiện chuỗi cung ứng Ledger, CryptoBilis hiện tại là 213.42 đồng, tương đương khoảng 17.7 triệu USD theo giá tại thời điểm đó. Trong đó, khoảng 92% bitcoin đã được tập hợp lại có thời gian nắm giữ chưa đến 90 ngày. Hiện tại, số BTC liên quan đã được theo dõi vẫn chưa được chi tiêu, tập trung tại 3 địa chỉ tập hợp.

Thiệt hại của các nạn nhân cá nhân còn đáng chú ý hơn. Theo theo dõi của Lookonchain, một người dùng có địa chỉ được đánh dấu là TY24Ya đã mua thiết bị Ledger liên quan cách đây ba tuần, sau đó đã gửi 7 triệu USDT vào ví, nhưng số tiền này đã bị chuyển đi toàn bộ trong khoảng 10 giờ; một người dùng khác đã mua 80 đồng BTC với giá khoảng 5.2 triệu USD cách đây bốn tháng, trong thời gian đó đã có lúc lãi khoảng 1.38 triệu USD, nhưng một tuần trước sau khi mua thiết bị Ledger từ CryptoBilis, đã chuyển toàn bộ BTC vào thiết bị đó và cuối cùng chịu thiệt hại toàn bộ.
Liệu tiền có thể được thu hồi không?
Ngay sau khi sự kiện xảy ra, kẻ tấn công đã nhanh chóng bắt đầu quy trình rửa tiền và trộn coin.
Cơ quan phân tích trên chuỗi Onchain Lens đã theo dõi và cho biết, kẻ tấn công nghi ngờ đã gửi 430.2 đồng ETH vào Tornado Cash thông qua 4 ví, trị giá khoảng 1.07 triệu USD, cố gắng cắt đứt chuỗi nguồn gốc trên chuỗi Ethereum.
Trong khi đó, ngành công nghiệp cũng đã bắt đầu "bao vây" số tiền bất hợp pháp của kẻ tấn công. Tether hiện đã đóng băng một phần USDT liên quan đến sự kiện này, nhưng hacker cũng rất khôn ngoan và chuyên nghiệp, sau khi Tether can thiệp đã nhanh chóng sử dụng cơ chế SUN.io và USDD PSM trong hệ sinh thái Tron để đổi nhanh USDT chưa bị đóng băng thành stablecoin phi tập trung USDD có khả năng chống kiểm duyệt cao hơn, một số giao dịch còn liên quan đến ví nóng của Binance (hoặc có thể trở thành manh mối để xác định danh tính hacker trong tương lai).
Hiện tại, chìa khóa để truy tìm tài sản nằm ở việc có thể nhận diện kịp thời và chặn lại các khoản tiền vẫn còn trên các nền tảng tập trung hoặc địa chỉ stablecoin có thể bị đóng băng, tài sản đã vào các giao thức trộn tiền, chuyển giao giữa các chuỗi hoặc các con đường phức tạp khác, việc theo dõi và thu hồi có thể trở nên khó khăn hơn.
Tính đến thời điểm hiện tại, Ledger vẫn chưa công bố kế hoạch thu hồi tài sản đầy đủ, cũng như chưa tiết lộ các sắp xếp bồi thường cho nạn nhân. Khi cuộc điều tra tiến triển, việc có thể thu hồi tài sản hay không, ai sẽ chịu trách nhiệm, vẫn cần được xác nhận thêm.
Ví lạnh, không còn là câu trả lời an toàn tuyệt đối
Trong một thời gian dài, ví lạnh luôn được coi là một trong những giải pháp tự quản lý tài sản tiền điện tử đáng tin cậy nhất, Ledger càng là thương hiệu đại diện tiêu biểu trong thị trường này. So với việc lưu trữ trên sàn giao dịch, người dùng tự bảo quản khóa riêng, vốn dĩ là để giảm sự phụ thuộc vào bên thứ ba. Nhưng sự kiện lần này đã đặt ra một câu hỏi đáng lo ngại ------ nếu thiết bị mà người dùng mua đã bị can thiệp trước khi giao hàng, ngay cả khi bao bì còn nguyên vẹn, các thành phần an toàn cốt lõi không bị xâm phạm, tài sản vẫn có thể đối mặt với rủi ro.
Tất nhiên, hiện tại con đường tấn công cụ thể của sự kiện vẫn chưa được xác nhận cuối cùng, cũng không thể vì vậy mà phủ nhận tính an toàn tổng thể của ví phần cứng, nhưng ít nhất nó nhắc nhở người dùng rằng, an toàn không chỉ phụ thuộc vào thiết bị mà còn phụ thuộc vào kênh mua, quy trình khởi tạo và cách bảo quản cụm từ khôi phục.
Khi rủi ro có thể bắt đầu từ nguồn gốc chuỗi cung ứng, ngay cả những giải pháp tự quản lý có vẻ an toàn nhất cũng có thể bị thất bại. Lần này, thực sự là một điều khó lường.
 Cảnh báo rủi ro
Bài viết nổi bật





