Phân tích toàn bộ quá trình vụ trộm 5,8 tỷ của Binance, He Yi cho biết sẽ chịu trách nhiệm toàn bộ thiệt hại bị đánh cắp
 Quan điểm cốt lõi

 Nhưng từ Mt.Gox đến Binance, mười hai năm đã trôi qua, sàn giao dịch vẫn là mắt xích yếu nhất và cũng hấp dẫn nhất trong chuỗi ngành này.
Tác giả: Cốc Dữ, ChainCatcher
Vào lúc 4 giờ 24 phút sáng theo giờ Bắc Kinh ngày 30 tháng 10, dữ liệu trên chuỗi cho thấy ví nóng được gán nhãn Binance 14 của Binance đã chuyển 167,464 ETH đến một địa chỉ chưa từng xuất hiện trước đó, đồng thời mang theo 63 loại token, bao gồm khoảng 1.615 tỷ USDT. Giao dịch này có giá trị khoảng 2.5 tỷ USD.
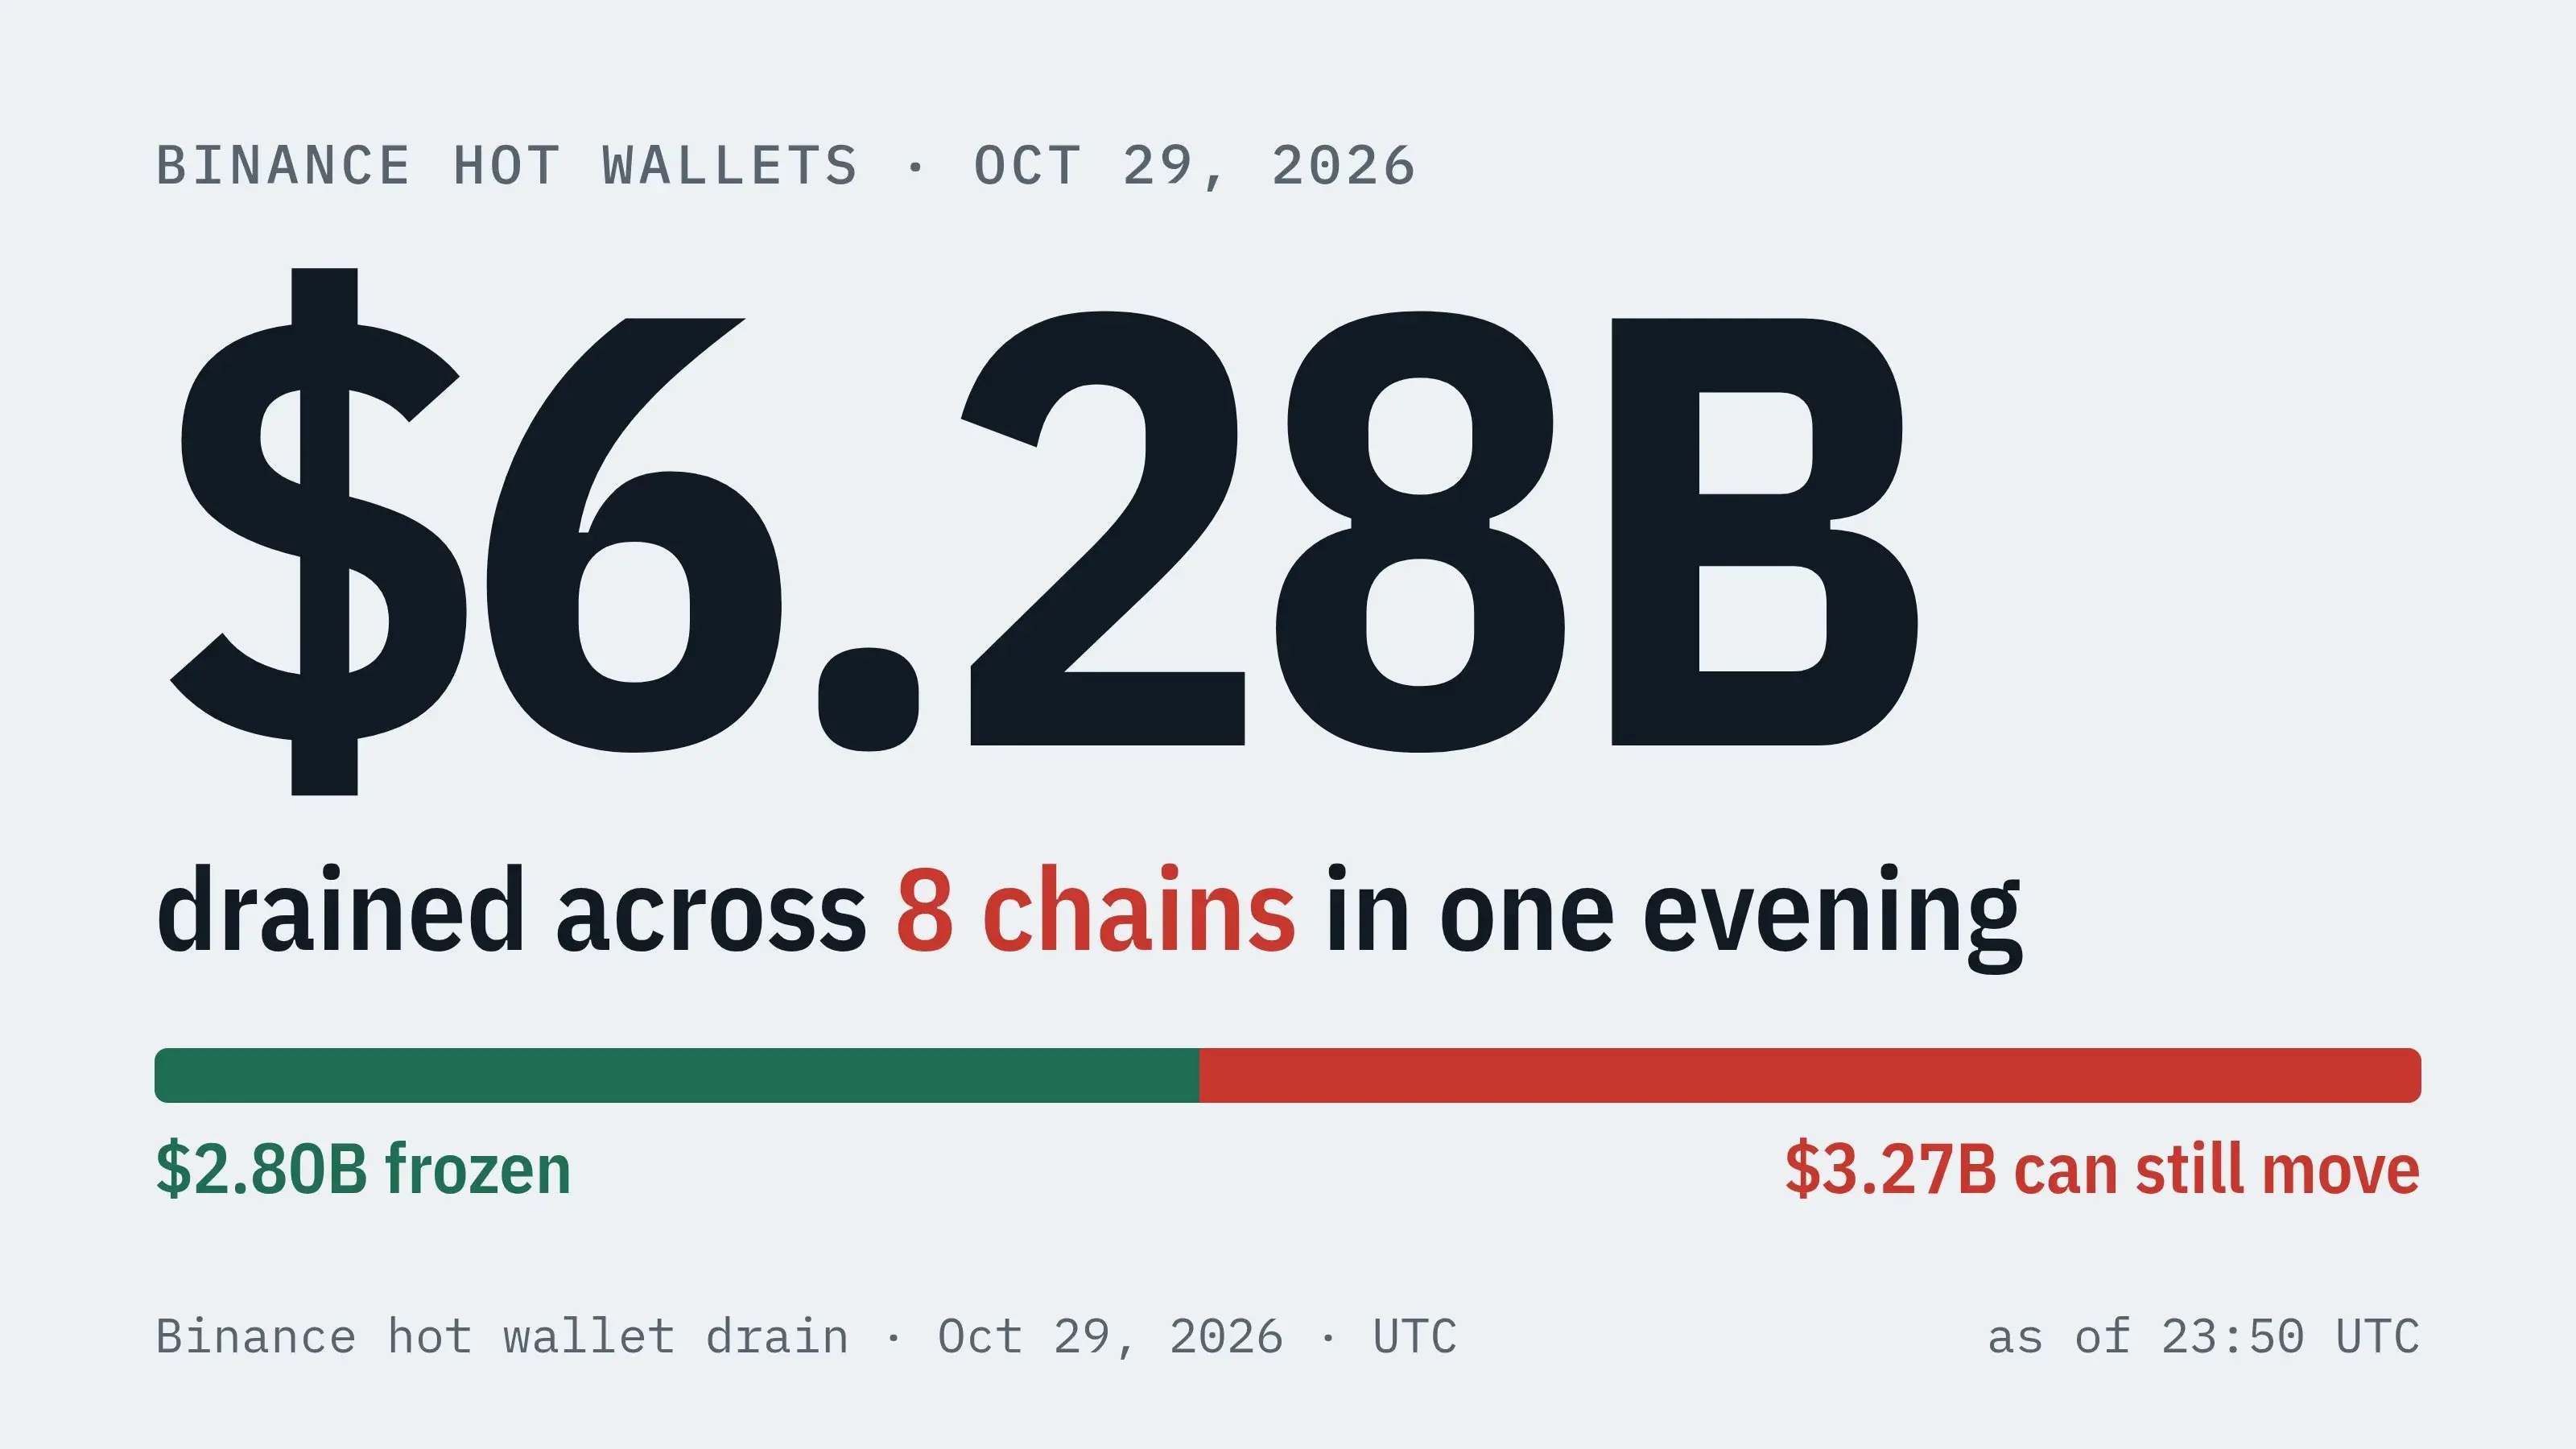
40 phút sau, tổng số tiền ra khỏi ví được đưa ra bởi nhiều tiêu chí thống kê dừng lại ở khoảng 5.8 tỷ USD. Con số này vượt qua khoảng 1.5 tỷ USD của Bybit vào tháng 2 năm 2025, trở thành vụ trộm lớn nhất trong lịch sử sàn giao dịch tiền điện tử - và nó thuộc về một sàn giao dịch có đội ngũ an ninh lớn nhất thế giới và bảng cân đối tài sản dày nhất.
Chỉ vài giờ trước đó, nền tảng giao dịch dự đoán hàng đầu Polymarket đã tạm ngừng giao dịch do một nhà cung cấp dịch vụ bên thứ ba bị tấn công. Gần như cùng lúc, hai nền tảng giao dịch tiền điện tử hàng đầu đã tạm ngừng giao dịch hoặc rút tiền do sự cố tấn công của hacker, làm nổi bật tính nghiêm trọng cực độ trong lĩnh vực an ninh tiền điện tử.
I. 40 phút, 5.8 tỷ USD
Công tác chuẩn bị cho cuộc tấn công đã hoàn tất một ngày trước khi chuyển tiền xảy ra. Từ ngày 28 đến 29 tháng 10, một địa chỉ hoàn toàn mới đã nhận ba khoản tiền khoảng 0.1 ETH thông qua máy trộn Tornado Cash - đó là phí gas. Sàn giao dịch sẽ không bao giờ sử dụng máy trộn để thanh toán phí gas, nhà phân tích trên chuỗi Spreek đã đưa ra cảnh báo đầu tiên, lời của anh ấy là: đây có thể là việc bảo trì ví thông thường, nhưng có vẻ cực kỳ đáng ngờ.
Vào lúc 4 giờ 24 phút sáng, giao dịch chuyển tiền bất thường đầu tiên đã diễn ra. 24 giây sau, ví thứ hai Binance 16 đã chuyển 28,005 ETH đến cùng một địa chỉ. Vào lúc 04:41, Hot Wallet 34 đã chuyển 780 triệu USDC; vào lúc 04:59, lại chuyển 43 triệu. Toàn bộ quá trình diễn ra một cách yên tĩnh, liên tục, không bị gián đoạn, giống như một cuộc điều chuyển nội bộ được ủy quyền. Trong vòng 15 phút, kẻ tấn công đã chuyển khoảng 195,460 ETH đến một địa chỉ mới khác.
Tính đến thời điểm bài viết được phát hành, số tiền ra khỏi ví liên quan đến ví gán nhãn của Binance khoảng 5.8 tỷ USD: 3.528 tỷ trên mạng Ethereum, 1.449 tỷ Bitcoin, 628 triệu Tron, Arbitrum, Optimism và Base tổng cộng 38 triệu. Cần lưu ý rằng, số tiền ra không đồng nghĩa với việc bị đánh cắp, càng không đồng nghĩa với tổn thất cuối cùng - Binance vẫn chưa công bố bất kỳ con số nào, và có khả năng có sự đánh giá sai trên chuỗi.
Nhưng phản ứng của thị trường đã đến trước thực tế. Bitcoin đã có lúc giảm xuống dưới 79,000 USD, Ethereum giảm xuống dưới 2,240 USD, trong vòng một giờ toàn mạng đã bị thanh lý 627.7 triệu USD, trong đó 606.6 triệu là lệnh mua, riêng Binance đã chiếm 344.8 triệu. BNB đã có lúc giảm 6%, xuống khoảng 710 USD.
II. 2.54 tỷ USD bị đóng băng
Trong vòng một giờ sau khi sự kiện xảy ra, Tether và Circle đã hành động. Giám đốc điều hành Tether, Paolo Ardoino cho biết đã đóng băng hơn 1.567 tỷ USDT, con số ban đầu được công bố là 971 triệu; Circle đã đóng băng khoảng 823 triệu USDC.
Kết quả xác minh mà Binance đưa ra vào sáng ngày 30 là: Tổng số tài sản hiện đang bị đóng băng là 2.54 tỷ USD, và con số này có thể tiếp tục tăng lên khi hợp tác với các cơ quan thực thi pháp luật, nhà phát hành, công ty tình báo blockchain và các đối tác trong ngành.
Đây là sự thật cấu trúc đáng ghi nhận nhất của sự kiện này. USDT và USDC là các token phát hành tập trung, nhà phát hành giữ quyền đóng băng bất kỳ địa chỉ nào - các stablecoin bị hacker đánh cắp, có khả năng đã bị khóa lại tại chỗ, không thể di chuyển. Trong khi đó, ETH và BTC thuộc về mạng không có nhà phát hành, không có tổ chức nào có thể nhấn nút đó.
Vì vậy, đã xuất hiện một sự đối lập mỉa mai: Trong ngành này, tiền càng "phi tập trung", càng khó lấy lại sau khi bị đánh cắp; càng phụ thuộc vào nhà phát hành tập trung, lại càng an toàn hơn.
Phản ứng từ các bên đã tạo thành một phổ phát ngôn rõ ràng. Binance chính thức rất kiềm chế: trước tiên là "đã nhận thấy báo cáo về vấn đề an ninh tiềm ẩn, đang điều tra, chưa xác nhận rằng quỹ của người dùng bị ảnh hưởng"; sau đó cho biết một số người dùng bị cản trở trong việc rút tiền do "lỗi kỹ thuật", đang được khôi phục; đến sáng ngày 30 đã chuyển sang "đang tiến hành kiểm tra an ninh, việc rút tiền sẽ được khôi phục sau khi vấn đề an ninh được giải quyết hoàn toàn", đồng thời tạm ngừng rút tiền và giao dịch Binance Alpha.
Người đồng sáng lập He Yi xác nhận đội ngũ đang điều tra và cho biết sẽ chịu toàn bộ tổn thất bị đánh cắp. CZ, người không còn tham gia quản lý hàng ngày, đã nói một cách trực tiếp nhất: "An toàn quỹ của người dùng, có vẻ như Binance thực sự đã bị hack. Tôi không còn quản lý Binance.com, nhưng với tư cách là cổ đông, tôi mong đợi tất cả quỹ của người dùng sẽ được bù đắp toàn bộ."
Về tổn thất ròng, người sáng lập DefiLlama 0xngmi đã tính toán một phép toán: tài sản được quản lý của Binance khoảng 144 tỷ USD, trừ đi các stablecoin bị đóng băng, tổn thất lần này khoảng 1 tỷ USD, chiếm 0.69% tài sản được quản lý, "Binance có thể dễ dàng bù đắp bằng bảng cân đối tài sản." CZ đã chia sẻ lại và bổ sung: Tổn thất có thể hơi cao hơn con số này, nhưng sẽ được bù đắp toàn bộ.
Điều này đã dẫn đến một câu hỏi khác. Quỹ bảo vệ tài sản người dùng SAFU được Binance thành lập vào năm 2018, quy mô công khai lâu dài ở mức khoảng 1 tỷ USD. Nếu tổn thất ròng đúng như CZ nói hơi cao hơn 1 tỷ, thì nguồn thực sự để bù đắp không còn là quỹ đó, mà là bảng cân đối tài sản của chính Binance. Cơ chế bù đắp đã chuyển từ "một bể chuẩn bị sẵn", thành "tín dụng của một công ty."
III. Lần thứ ba của Binance: từ 41 triệu đến 5.6 tỷ
Đây không phải là lần đầu tiên Binance bị hacker tấn công.
Vào ngày 7 tháng 5 năm 2019, tại độ cao khối 575012, hacker đã rút 7,000 Bitcoin từ ví nóng của Binance, khi đó trị giá khoảng 41 triệu USD, chiếm 2% tổng số Bitcoin mà họ nắm giữ. Thông báo của Binance mô tả rất chi tiết: hacker đã sử dụng các kỹ thuật tấn công phức hợp như lừa đảo qua mạng, virus, để lấy được nhiều khóa API và mã xác thực 2FA của người dùng. Khi đó, CZ đã nói "Hôm nay không phải là một ngày tốt, nhưng chúng tôi sẽ giữ sự minh bạch", quỹ SAFU đã chịu toàn bộ, và các giao dịch đã bị tạm ngừng một tuần.
Vào ngày 7 tháng 10 năm 2022, cầu nối đa chuỗi Token Hub của BNB Chain đã xuất hiện lỗ hổng, kẻ tấn công đã đúc ra 2 triệu BNB trong hai lần, trị giá khoảng 566 triệu USD, BNB Chain đã tạm ngừng việc tạo khối. Trước đó còn có hai sự cố vào tháng 3 và tháng 7 năm 2018 do người dùng API gặp phải lừa đảo kích hoạt sự kiện kiểm soát rủi ro.
Trong bảy năm, đã có ba lần, số tiền từ 41 triệu đến 566 triệu rồi đến 5.6 tỷ. Con số đã tăng hơn một nghìn lần, nhưng điểm rơi của cuộc tấn công gần như không thay đổi: mỗi lần đều không phải là toán học của khóa bị tấn công, mà là quy trình cầm khóa bị vượt qua.
Năm 2019 là lừa đảo để lấy khóa API và 2FA; năm 2022 là logic xác thực của cầu nối đa chuỗi; lần này, dấu vết trên chuỗi chỉ ra rằng quyền ký của ví nóng đã bị đánh cắp. Hình thức đang thay đổi, nhưng vị trí không thay đổi - tất cả đều ở "điểm giao nhau giữa con người và hệ thống."
IV. Năm đen tối của sàn giao dịch 2026
Vài giờ trước khi Binance gặp sự cố, một nền tảng tiền điện tử hàng đầu khác vừa trải qua một cuộc tấn công quy mô nhỏ hơn nhiều, nhưng con đường lại gần như giống hệt.
Vào sáng ngày 30 tháng 10, thị trường dự đoán Polymarket đã phát hành tuyên bố trên tài khoản chính thức của mình: đã phát hiện và khắc phục một vấn đề ảnh hưởng đến nền tảng quốc tế Polymarket.com, một nhà cung cấp bên thứ ba đã bị tấn công, sự kiện đã được chuyển giao cho các cơ quan thực thi pháp luật; do tính thận trọng cao, nền tảng đã tạm ngừng giao dịch. Khoảng một giờ sau, giao dịch đã hoàn toàn được khôi phục. Polymarket cho biết, bất kỳ ai bị ảnh hưởng sẽ được bồi thường toàn bộ.
Không phải ví, cũng không phải hợp đồng bị tấn công. Theo CNBC và NBC News, vấn đề xuất phát từ DebugBear - một công cụ giám sát hiệu suất trang web và phân tích trang web có trụ sở tại Vương quốc Anh bị hack, Polymarket vì vậy đã chuyển sự kiện này cho các cơ quan thực thi pháp luật của Vương quốc Anh. DebugBear cũng đã xác nhận trên tài khoản X của mình rằng họ đang trải qua một "sự kiện an ninh kéo dài." Nền tảng của Polymarket tại Mỹ không bị ảnh hưởng.
Quy mô tổn thất không thể so sánh với Binance. Dữ liệu từ cơ quan phân tích blockchain Arkham chỉ ra khoảng 2.65 triệu USD; CNBC trích dẫn phân tích từ Betting Intelligence và Polysights cho biết, một tài khoản đã rút ít nhất 2.7 triệu USD từ 710 ví khác nhau. Số tiền không lớn, nhưng bản chất thì rõ ràng: kẻ tấn công không chạm vào hệ thống của Polymarket, họ đã chạm vào phần mềm của người khác được cài đặt trong hệ thống của Polymarket.
Vào ngày 24 tháng 9 năm 2026, Bitget cũng đã bị hacker tấn công, tổn thất khoảng 387.5 triệu USD. Theo sự phục hồi của Galaxy Research và BlockSec, kẻ tấn công không lấy được khóa riêng, mà đã lợi dụng lỗ hổng zero-day của hai sản phẩm an ninh bên thứ ba để lấy được chứng chỉ cao cấp nội bộ, chèn lệnh rút tiền giả vào backend ví, sau đó xóa dấu vết. Giám đốc điều hành Bitget Gracy Chen cho biết: họ không làm giả yêu cầu rút tiền của người dùng, cũng không lấy được khóa riêng của ví lạnh hoặc ví nóng. Yêu cầu giả mạo về cấu trúc hoàn toàn giống với chuyển khoản nội bộ hợp pháp, vì vậy hệ thống ủy quyền đã phê duyệt chúng.
Vụ việc của Bybit vào tháng 2 năm 2025 là phiên bản trước của cùng một kịch bản: khoảng 1.5 tỷ USD Ethereum, kẻ tấn công đã xâm nhập vào giao diện UI và giao diện hiển thị giao dịch mà người ký đa chữ ký sử dụng, khiến người ký nghĩ rằng họ đang phê duyệt một giao dịch thông thường. Khóa riêng vẫn an toàn trong suốt quá trình, hợp đồng Safe cũng không có vấn đề - vấn đề nằm ở màn hình phía trước khóa. FBI đã quy trách nhiệm cho Triều Tiên.
Galaxy Research đã có một câu tóm tắt cho hai sự kiện này, gần như có thể trở thành bia mộ cho toàn ngành: Không ai tấn công toán học của khóa riêng, họ tấn công người hoặc hệ thống nói cho toán học biết phải làm gì.
Giai đoạn rửa tiền cũng đang được công nghiệp hóa. BlockSec đã theo dõi khoảng 269 triệu USD dòng tiền ròng vào THORChain trong vụ Bitget; Galaxy cho biết THORChain đã từ chối yêu cầu từ Bitget về việc từ chối dịch vụ với lý do "phi tập trung, không cần giấy phép" - tiền của Bybit năm đó cũng đi theo con đường tương tự. Khi tiền chảy ra khỏi các giao thức tập trung, việc lấy lại không còn là vấn đề kỹ thuật, mà là vấn đề lập trường.
Dữ liệu ngành cũng không khả quan. SlowMist thống kê trong nửa đầu năm 2026 đã xảy ra 182 sự kiện an ninh, tổn thất khoảng 956 triệu USD, số sự kiện tăng 50.41% so với năm trước; CertiK có số liệu là 344 sự kiện, 1.316 tỷ USD; Hacken thống kê tổn thất 1.18 tỷ USD trong quý ba, tăng 55% so với quý trước, trong đó 77% liên quan đến các điểm mù trong chuỗi cung ứng.
Sắp xếp theo số tiền tổn thất, trong thống kê của Blockaid, khóa riêng và an ninh hoạt động chiếm 74.3%; sắp xếp theo số sự kiện, lỗ hổng mã chiếm 79.3%. Nói cách khác: vấn đề thường gặp nhất là mã, còn vấn đề nghiêm trọng nhất luôn là quyền hạn.
Kết luận
Từ khoảng 450 triệu đô la của Mt.Gox, đến 1.5 tỷ của Bybit, rồi đến con số 5.6 tỷ ngày hôm nay vẫn đang thay đổi------kỷ lục "vụ trộm lớn nhất trong lịch sử" được làm mới mỗi vài năm, năm ngoái thậm chí còn được làm mới hai lần, và mỗi lần làm mới, ngành công nghiệp đều trở nên giàu có hơn, chuyên nghiệp hơn và tuân thủ hơn so với lần trước. Điều này cho thấy tốc độ đầu tư an toàn của các công ty tiền điện tử vẫn không theo kịp tốc độ phát triển của công nghệ hacker và AI.
Còn đáng chú ý hơn là bản chất của đối thủ. Hai vụ Bybit và Bitget lần lượt được FBI, Elliptic và Chainalysis quy cho Lazarus của Triều Tiên, vụ Binance lần này có phương pháp tương tự cao với hai vụ trước. Một quốc gia bị trừng phạt, bị cô lập, đang coi sàn giao dịch tiền điện tử như một nguồn ngoại tệ ổn định nhất của mình------và chi phí của việc kinh doanh này do người dùng toàn cầu cùng gánh chịu.
Binance có lẽ sẽ đủ khả năng chi trả 1 tỷ đô la này, người dùng có khả năng sẽ không mất một xu nào, và việc rút tiền cũng sẽ được khôi phục. Nhưng từ Mt.Gox đến Binance, mười hai năm đã trôi qua, sàn giao dịch vẫn là mắt xích yếu nhất và cũng hấp dẫn nhất trong chuỗi ngành này; và điều bị tấn công không bao giờ là mật mã, mà là quy trình, là chuỗi cung ứng, là màn hình hiển thị nội dung giao dịch.
 Cảnh báo rủi ro
 Cảnh báo rủi ro