Chữ ký có hiệu lực, không đồng nghĩa với ý định thực sự: Nhìn từ sự kiện 6,3 tỷ USD của Binance để thấy bước tiếp theo của ngành công nghiệp tiền mã hóa
 Quan điểm cốt lõi


 Chúng tôi đã dạy máy móc cách ký, nhưng vẫn chưa dạy nó tại sao lại ký.
Tác giả: Hoàng Kiện, Quan Nguyên Công Nghệ
4 giờ 05 phút sáng ngày 30 tháng 10 năm 2026, theo giờ Bắc Kinh.
Sàn giao dịch tiền điện tử lớn nhất thế giới Binance, tài sản trên chuỗi bắt đầu bị chuyển ra hàng loạt. Trong 20 phút sau đó, ít nhất 10 ví nóng trên các blockchain đã lần lượt bị làm sạch: Ethereum khoảng 3,79 tỷ USD, Bitcoin khoảng 1,47 tỷ USD, Tron khoảng 630 triệu USD.
Theo cách tính của Binance, tài sản liên quan khoảng 6,3 tỷ USD; theo thống kê của công ty phân tích trên chuỗi TRM, con số là 6,36 tỷ USD.
Đây là vụ trộm tài sản tiền điện tử lớn nhất kể từ khi có hồ sơ công khai, gần gấp bốn lần vụ Bybit năm 2025 (1,5 tỷ USD).
Một ngày trôi qua, điều mà giới công nghệ bàn tán nhiều nhất là "tính năng mới của Ethereum bị lạm dụng". Nhưng tôi lại quan tâm đến một câu trong thông báo của Binance:
Không phát hiện bằng chứng rò rỉ khóa riêng.
Khóa riêng không bị mất, nhưng tiền thì đã đi.
Câu này là chìa khóa để hiểu toàn bộ sự kiện, và cũng là điều mà tôi nghĩ toàn bộ ngành tiền điện tử cần phải suy nghĩ lại.
Một vụ trộm "tất cả các bước đều đúng"
Khôi phục lại chuỗi liên kết.
Điểm khởi đầu của cuộc tấn công không nằm trên chuỗi, mà ở một chiếc laptop. Cuộc điều tra ban đầu chỉ ra một kỹ sư phụ trách phát triển và vận hành (DevOps), kẻ tấn công đã vào một container dịch vụ thông qua chiếc máy này, sau đó từ container gửi một giao dịch không được ủy quyền đến hệ thống ví nóng.
Vì yêu cầu được phát ra từ bên trong ------ từ một máy có quyền, một tài khoản có quyền ------ tất cả các kiểm tra trên đường đi đều đã được thông qua. Hệ thống ký vẫn hoạt động bình thường, sử dụng khóa riêng thật, ký ra một chữ ký hoàn toàn hợp pháp.
Trên Ethereum, chữ ký này đã làm một việc: ủy quyền quyền thực thi của ví nóng đó cho một đoạn mã hợp đồng mà kẻ tấn công đã triển khai trước. Nói một cách đơn giản, nó không ký "chuyển một khoản tiền", mà là "giao quyền thao tác của tài khoản này cho một chương trình do người ngoài viết".
Một khi ủy quyền này có hiệu lực, nó sẽ có hiệu lực lâu dài. Từ đó, mọi đồng tiền gửi vào ví này sẽ tự động bị quét đi.
Còn một chi tiết đáng suy ngẫm: kẻ tấn công không biết ví này đang ở giao dịch số bao nhiêu (nonce) vào thời điểm đó. Công ty an ninh Aviatrix đã suy đoán rằng, kẻ tấn công đã nhận được khoảng 50 giấy ủy quyền đã ký trước theo số liên tiếp, và nộp lên một lần ------ 49 cái là vô dụng, 1 cái trúng, là đủ.
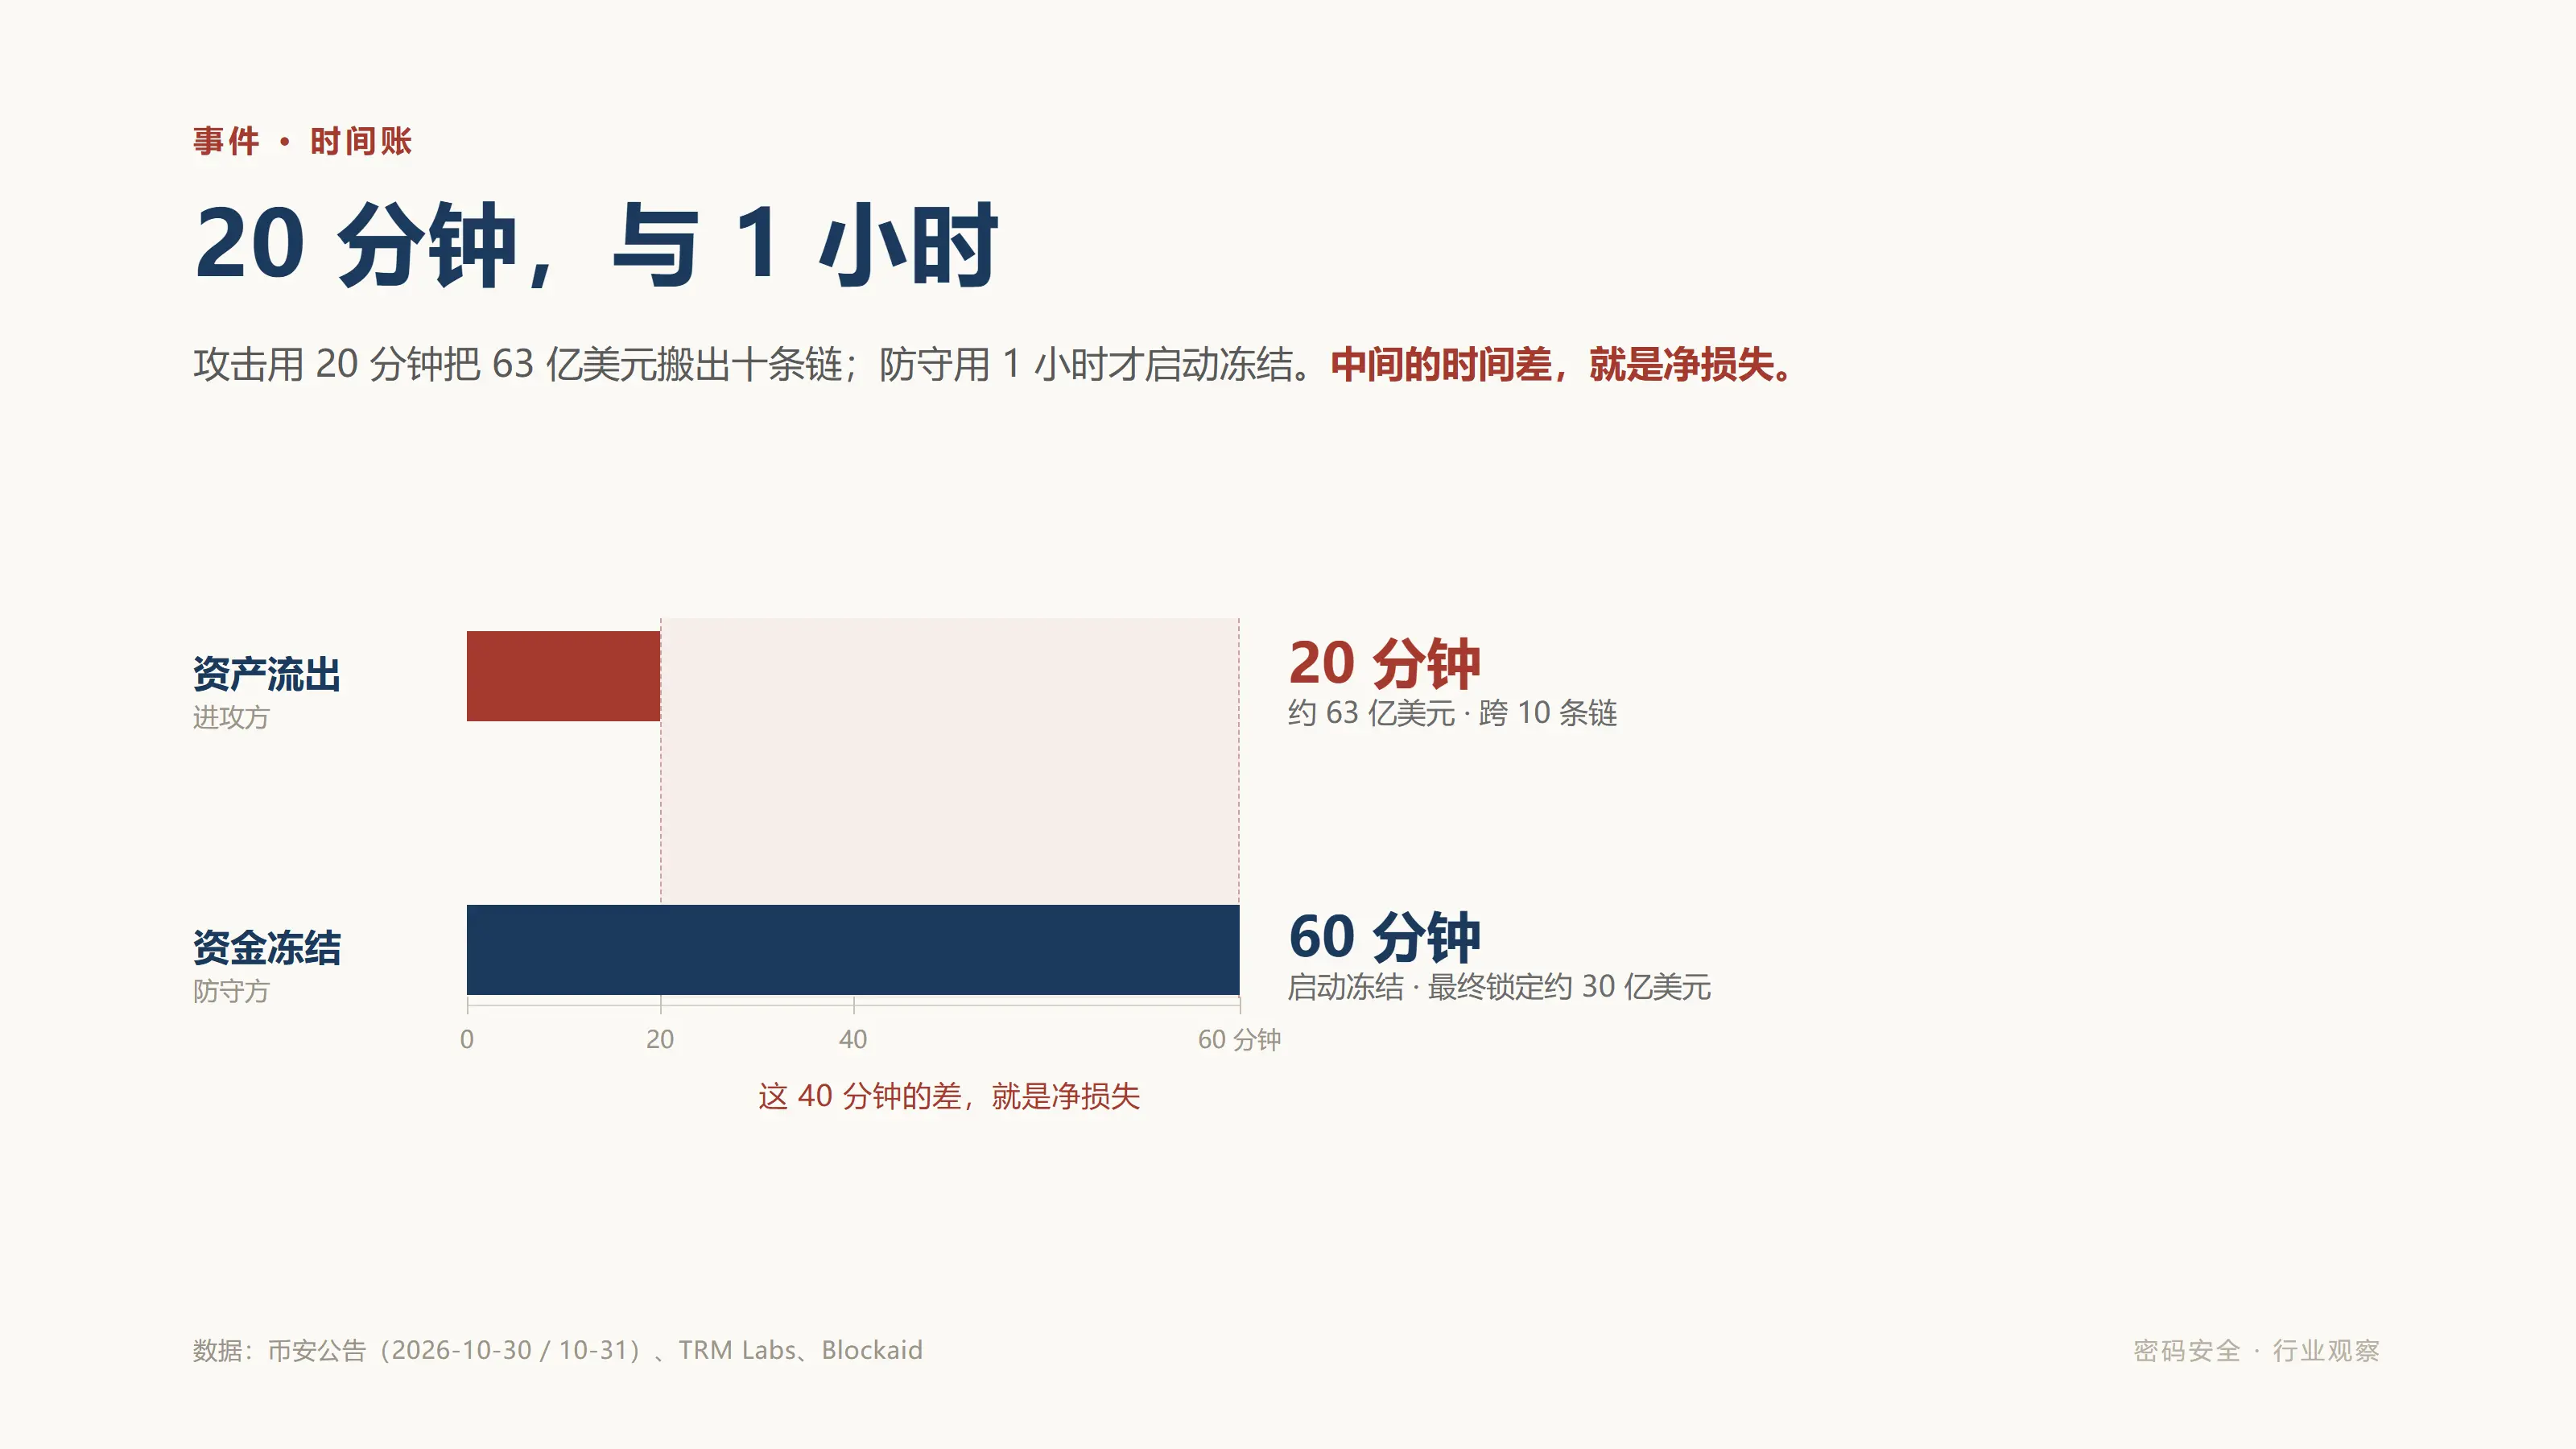
Hãy nhìn nửa còn lại của dòng thời gian. Việc phát hiện tự động của công ty an ninh Blockaid đã đánh dấu bất thường chỉ chưa đầy hai phút sau khi vụ quét xảy ra, hoàn thành định tính trong 11 phút, trong một giờ, địa chỉ của kẻ tấn công đã bị toàn mạng đánh dấu là độc hại, việc đóng băng ngay lập tức bắt đầu, cuối cùng khóa khoảng 3 tỷ USD.
Một bên là 20 phút chuyển đi 6,3 tỷ, một bên là 1 giờ đóng băng 3 tỷ. Khoảng thời gian ở giữa chính là tổn thất ròng.
Và tất cả những điều này xảy ra, hệ thống mật mã không báo bất kỳ lỗi nào.
Chữ ký là hành động, ý định là nội dung
Điều mà mật mã học có thể chứng minh chỉ có một điều:
Dữ liệu này, thực sự được ký bởi người nắm giữ khóa riêng đó.
Nhưng nó không thể chứng minh một loạt điều: người ký lúc đó có tỉnh táo không, có bị dụ dỗ không, có biết mình đang ký gì không, có phải là muốn ký một điều khác không.
Lần này, Binance, khóa riêng là thật, chữ ký là thật, quy trình là thật, máy mã hóa cũng tốt. Điều duy nhất bị sai lệch là ý định.
Đây chính là câu mà bài viết này muốn nói ------ chữ ký và ý định của chữ ký là hai điều khác nhau.
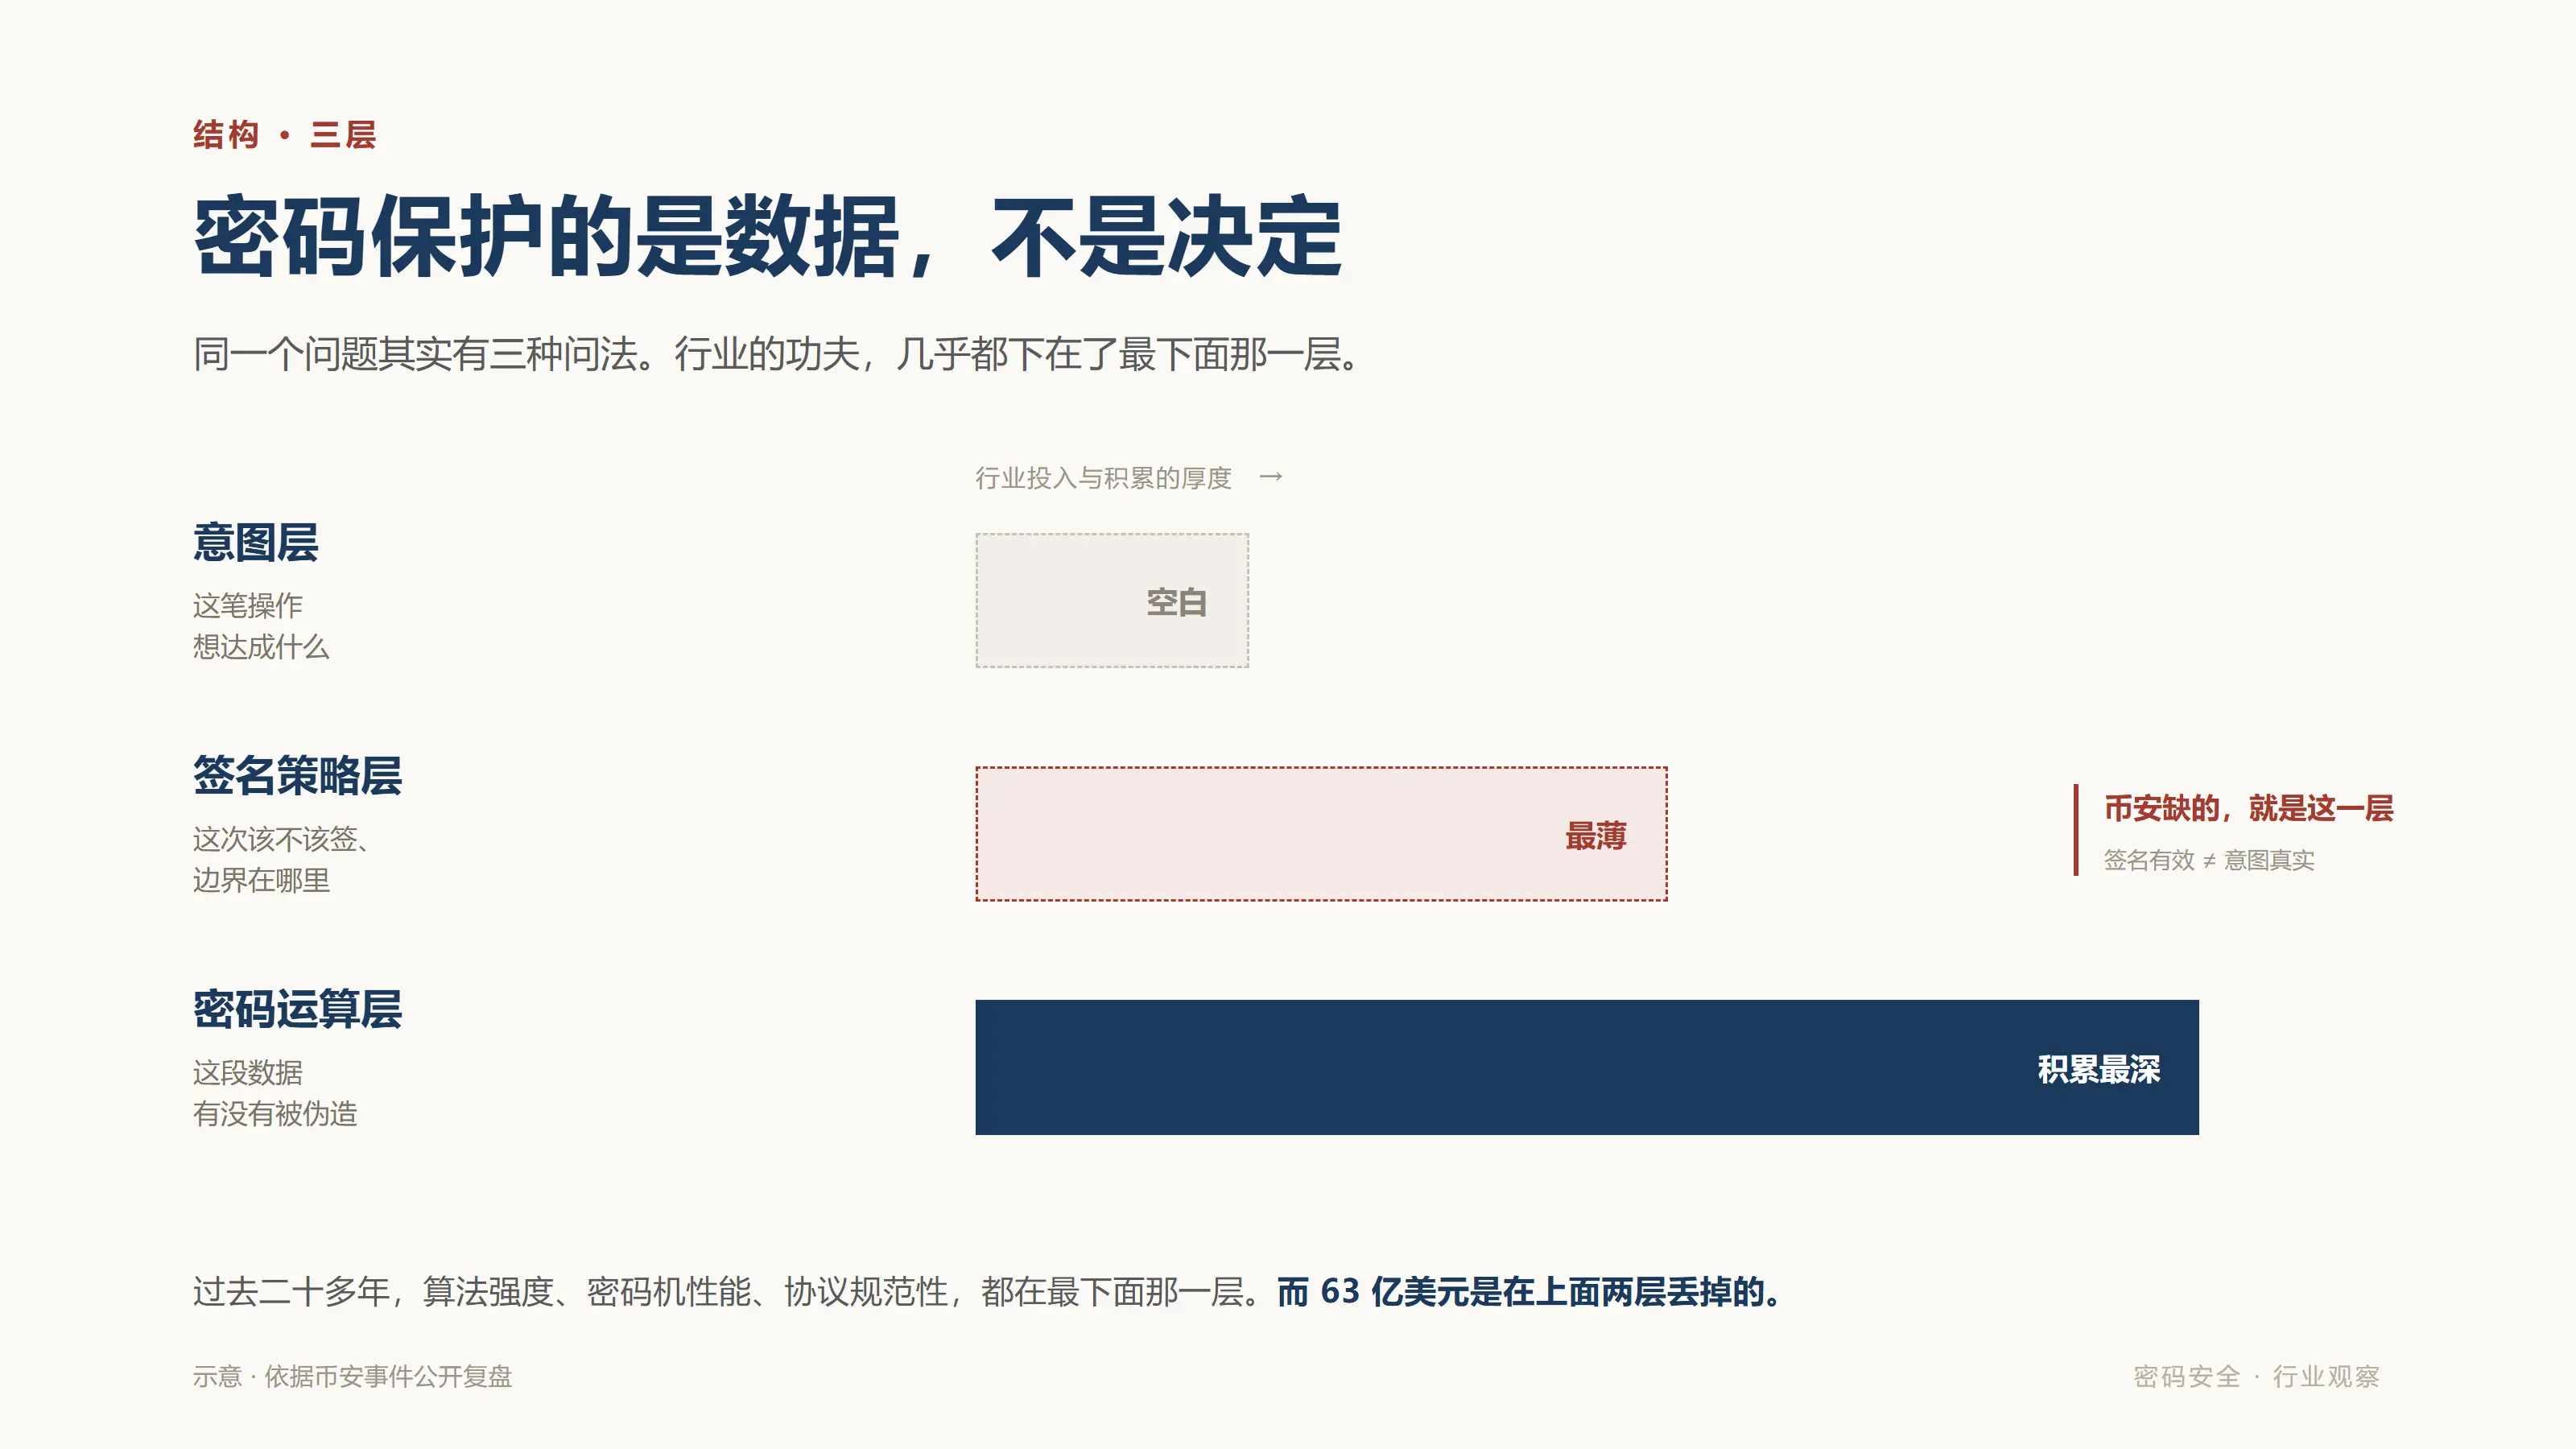
Tích lũy kỹ thuật của ngành chúng ta trong hơn hai mươi năm qua, phần lớn đều nhằm giải quyết "chữ ký có đúng không". Độ mạnh của thuật toán, độ dài khóa, hiệu suất máy mã hóa, tính quy chuẩn của giao thức ------ tất cả đều là công sức thực sự, và thực sự đã giải quyết vấn đề. Nhưng những gì chúng giải quyết là "dữ liệu này có bị giả mạo không", chứ không phải "giao dịch này có nên xảy ra không".
Giữa hai điều này, có một toàn bộ tầng chiến lược chữ ký. Và tầng này, chính là điều dễ bị bỏ qua nhất trong quá khứ, vì nó không tạo ra bất kỳ điểm đánh giá nào.
Ranh giới thực sự: khi người ký trở thành máy móc
Có người sẽ nói, đây là vấn đề của sàn giao dịch, liên quan gì đến hệ thống chính phủ, bệnh viện, ngân hàng?
Mối quan hệ lớn hơn nhiều so với vẻ bề ngoài. Bởi vì ranh giới thực sự không nằm ở sự kiện này, mà ở hai ba năm tiếp theo.
Trong quá khứ, hành động ký luôn có một người đứng sau: anh ta cắm USB, nhập mật khẩu, ngẩng đầu nhìn số tiền. Con người có khả năng phán đoán về nội dung, dù phán đoán có thể rất thô sơ. Chữ ký có thể gần như tương đương với ý định, chính là vì "con người" đóng vai trò như một bộ kiểm tra ngữ nghĩa.
Bây giờ, giai đoạn này đang bị loại bỏ.
Trong "Kế hoạch thông tin quốc gia 15 năm", có hai câu mà tôi nghĩ bị đánh giá thấp. Một câu trong chuyên mục "Dự án phát triển hệ sinh thái ngành công nghiệp mạng": "Thúc đẩy sự tin cậy, kết nối và tương tác giữa các thực thể thông minh, tăng tốc phát triển các thực thể thông minh, nhóm thực thể thông minh…" Nghiên cứu các tiêu chuẩn nhận dạng thực thể thông minh." Câu còn lại trong phần an toàn dữ liệu: "Thúc đẩy ứng dụng nhận dạng số phân tán tương tác và công nhận lẫn nhau."
Đánh giá của nhà nước rất rõ ràng: chủ thể máy móc phải có danh tính, phải có nhận dạng, phải có khả năng công nhận lẫn nhau. Đây là bước cần phải thực hiện.
Nhưng hãy chú ý, "nhận dạng" trả lời cho câu hỏi "nó là ai". Nó không trả lời "nó được phép làm gì vào lúc này", càng không trả lời "những gì nó đang làm vào lúc này, đại diện cho ý định của ai".
Và đây, chính là khoảng trống nghiêm trọng nhất trong thời gian tới.
Hãy tưởng tượng một cảnh rất bình thường. Doanh nghiệp đã mở một giao diện ký cho đại lý tài chính, cho phép nó xử lý các khoản thanh toán dưới 50.000 nhân dân tệ. Một ngày nào đó, một email được xây dựng tinh vi khiến đại lý này tin rằng: tài khoản nhà cung cấp đã thay đổi, cần phải thanh toán thêm một khoản tiền 48.000 nhân dân tệ. Đại lý đã kiểm tra hạn mức, gọi giao diện, ký tên.
Từ góc độ mật mã, chữ ký lần này hoàn hảo không tì vết. Từ góc độ kinh doanh, đây là một quy trình tiêu chuẩn trong hạn mức. Điều duy nhất sai là ý định ------ ý định đó không phải của doanh nghiệp, mà là của kẻ tấn công.
Sự khác biệt nằm ở chỗ: con người bị lừa sẽ bị chặn lại bởi những kiến thức thông thường như "tiền này cho ai, tại sao lại cho". Đại lý bị lừa chỉ sẽ trung thành thực hiện ngữ cảnh mà nó được xây dựng.
Vì vậy, khi chủ thể ký từ con người chuyển thành đại lý, khoảng cách giữa "chữ ký hợp lệ" và "ý định thực sự" sẽ được phóng đại vô hạn. Đây không phải là vấn đề an toàn mô hình, mà là vấn đề thiết kế giao diện của kỹ thuật mật mã ------ chúng ta đã làm rất chắc chắn việc "chứng minh danh tính", nhưng gần như không thiết kế bất kỳ cấu trúc nào cho "biểu đạt ý định".
Một câu: Chúng ta đã dạy máy móc cách ký, nhưng chưa dạy nó lý do tại sao phải ký.
Đánh giá mật mã mười chín năm, cải cách mật mã chín năm
Nói đến đây, cần phải nói một câu có thể không dễ nghe.
Trước tiên hãy làm rõ dòng thời gian. Lịch sử này bắt đầu sớm hơn nhiều so với nhiều người nghĩ, và cũng có thể giải thích vấn đề rõ ràng hơn.
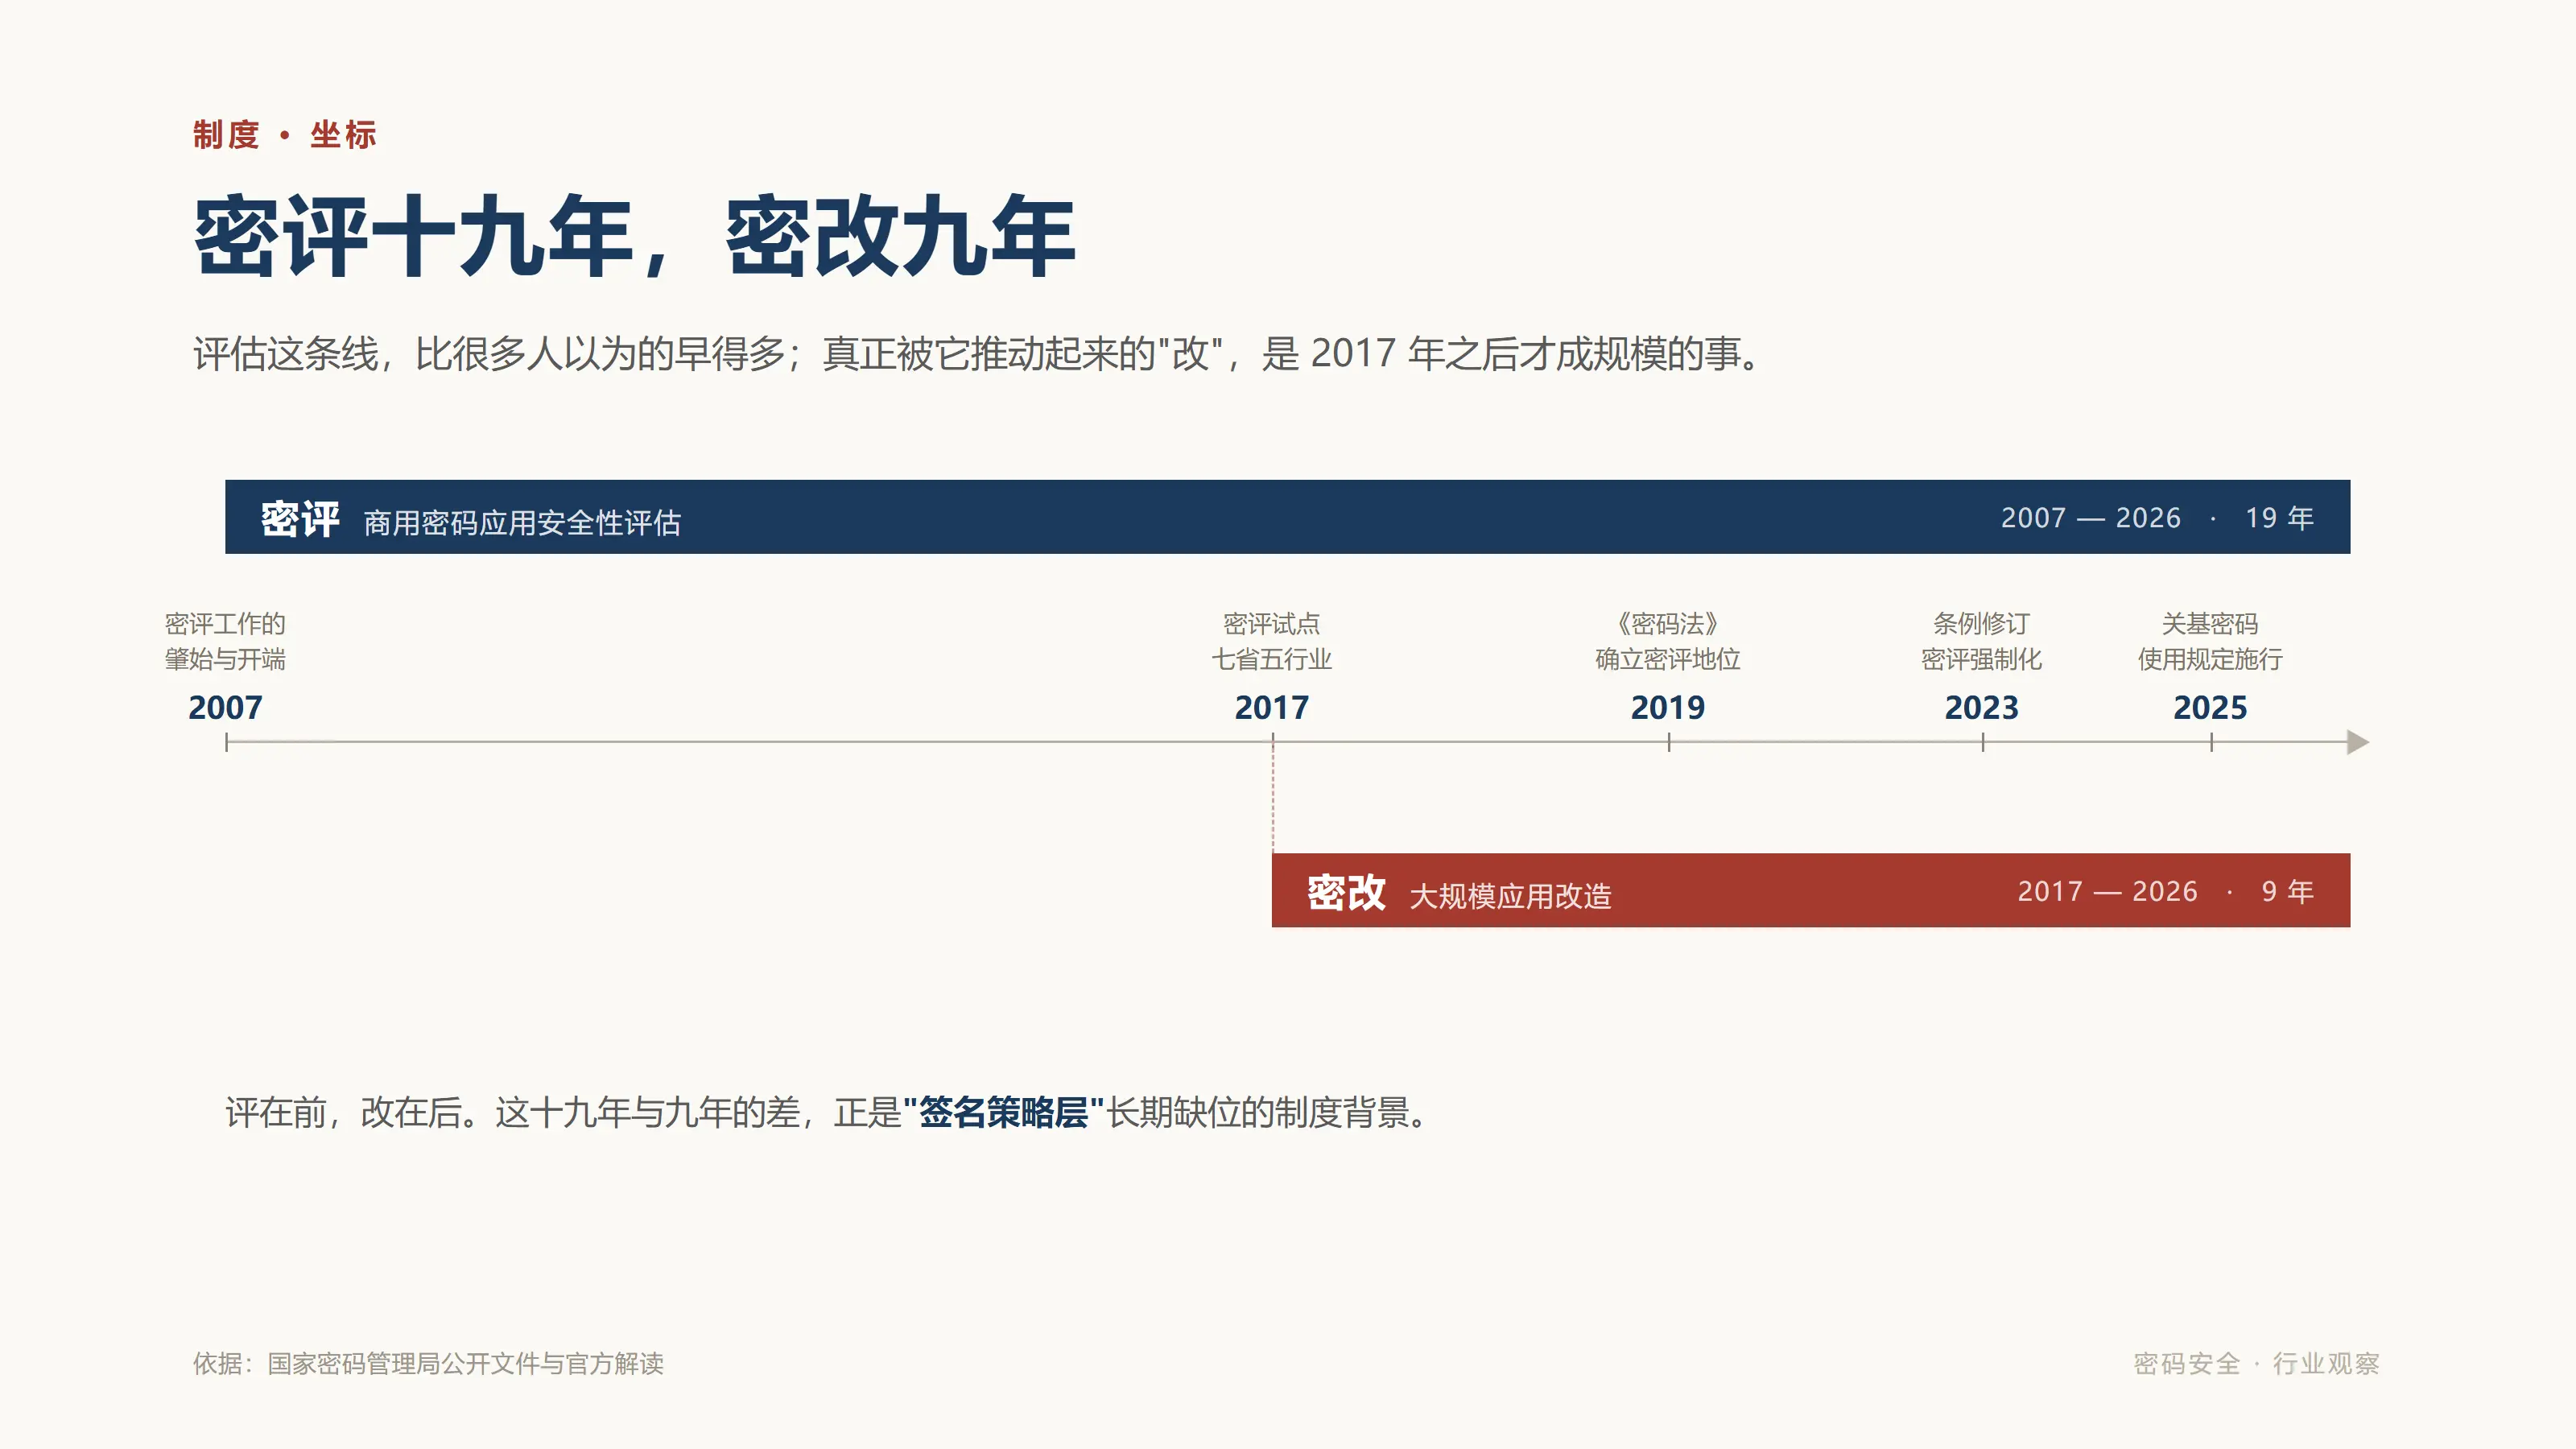
Vào tháng 11 năm 2007, Cục Quản lý Mật mã Quốc gia đã ban hành "Quy định quản lý mật mã thương mại bảo vệ cấp độ an ninh thông tin" ------ cách diễn đạt chính thức sau này là, đây là "khởi đầu và khởi động công việc đánh giá mật mã". Vào tháng 4 năm 2017, bảy tỉnh và năm ngành đã khởi động thí điểm đánh giá mật mã; cùng năm tháng 9, các tài liệu như "Quy định quản lý an toàn ứng dụng mật mã thương mại (thí điểm)" đã được ban hành, hệ thống đánh giá mật mã đã được thiết lập ban đầu; đến năm 2019, "Luật mật mã" lần đầu tiên xác lập vị trí của đánh giá mật mã ở cấp độ pháp lý. Đến năm nay, con đường này đã đi gần hai mươi năm.
Và "cải cách mật mã" theo nghĩa thực sự chỉ trở nên quy mô sau khi thí điểm vào năm 2017 được mở rộng. Tính toán kỹ lưỡng, chưa đến mười năm.
Khoảng thời gian này tự nó đã là một phán đoán: chúng ta đã luyện tập mười chín năm "đánh giá", chín năm "cải cách", nhưng rất ít luyện tập "sử dụng".
Trong ngành có một khái niệm gọi là "đánh giá thúc đẩy cải cách" ------ bốn từ này thực sự đã nói rõ mối quan hệ nguyên nhân: đánh giá trước, cải cách sau. Cải cách là được thúc đẩy bởi đánh giá.
 Những năm qua, dòng chính của ứng dụng mật mã thương mại chính là sự đánh giá và cải cách này. Thành tựu là rất thực tế: từ "Luật mật mã" đến "Quy định quản lý mật mã thương mại", từ quy định quản lý đánh giá mật mã đến "Quy định quản lý sử dụng mật mã thương mại cho cơ sở hạ tầng thông tin quan trọng" có hiệu lực từ ngày 1 tháng 8 năm 2025, khung Hệ thống đã hoàn thiện tương đối; đánh giá mật mã đã từ khuyến nghị chuyển sang bắt buộc, cơ sở hạ tầng thông tin quan trọng sau khi hoàn thành và đi vào hoạt động sẽ được đánh giá ít nhất một lần mỗi năm.
Đây là một bước tiến lớn, không thể phủ nhận.
Nhưng cũng phải thừa nhận một mặt khác: điểm dừng của đánh giá là "tính tuân thủ, tính chính xác, tính hiệu quả". Ba từ này, hai từ đầu có thể kiểm chứng, từ thứ ba khó nhất, và cũng dễ bị bỏ qua nhất.
Cơ quan quản lý thực sự nhìn rõ hơn so với ngành. Trong phần giải thích chính thức của "Quy định quản lý sử dụng mật mã thương mại cho cơ sở hạ tầng thông tin quan trọng", có một đoạn gần như chỉ trích rõ ràng: "Một số mạng và hệ thống thông tin chưa phân tích sâu nhu cầu sử dụng mật mã thương mại và giải quyết một cách hệ thống, chỉ đơn giản là chồng chất các sản phẩm mật mã thương mại, hoặc thực hiện cải cách kiểu gắn thêm, vá lỗi đơn giản, tính tuân thủ, tính chính xác, tính hiệu quả của ứng dụng mật mã thương mại khó có thể đảm bảo." "Chồng chất cơ học""cải cách kiểu gắn thêm, vá lỗi" ------ hai câu này nói về cùng một bệnh: coi mật mã như một bộ phận cần lắp đặt, chứ không phải là một cơ chế cần thiết kế.
Lần này, Binance là một mẫu cực đoan của căn bệnh này. Cơ sở hạ tầng mật mã của nó là hoàn chỉnh, máy mã hóa là chuyên nghiệp, quản lý khóa là quy chuẩn. Điều duy nhất thiếu là trước khi ký giao dịch đó, có ai đó hỏi một câu: khóa này sắp ký, thực sự là cái gì.
Và vì vậy chúng ta đã thấy một sự đối chiếu vô lý: một hệ thống mật mã đã vượt qua tất cả các kiểm tra tuân thủ, trong 20 phút đã ký ra toàn bộ tài sản mà nó bảo vệ.
Hệ tọa độ của quốc gia, đã được vẽ ra
Cần lưu ý mối quan hệ thời gian: một tuần trước sự kiện Binance, vào ngày 23 tháng 10, Ủy ban An ninh Mạng và Thông tin Trung ương đã ban hành "Kế hoạch thông tin quốc gia 15 năm".
Trong kế hoạch này, mật mã xuất hiện ở ba nơi, cách diễn đạt đáng để đọc từng chữ:
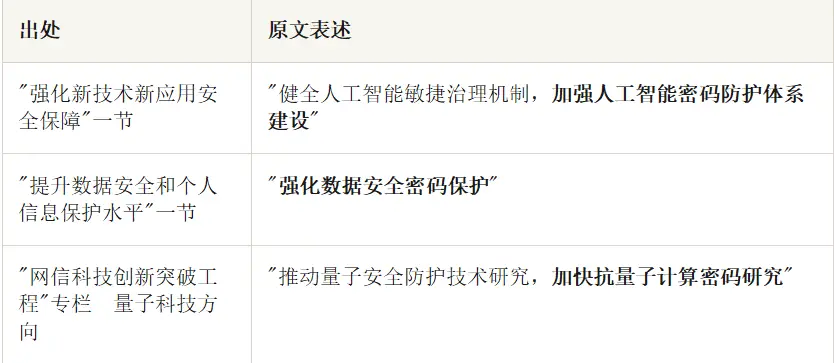
Chú ý đến những động từ này: hệ thống, bảo vệ, nghiên cứu. Không có một động từ nào là "triển khai sản phẩm".
Hãy nhìn vào "Quy định quản lý sử dụng mật mã thương mại cho cơ sở hạ tầng thông tin quan trọng". Điều được thảo luận nhiều nhất là "kế hoạch đồng bộ, xây dựng đồng bộ, vận hành đồng bộ". Nếu chỉ đọc thành yêu cầu quy trình "ba đồng bộ", thì đã đọc quá nhỏ. Thực chất của nó là: hệ thống bảo đảm mật mã phải được thiết kế cùng với hệ thống kinh doanh, chứ không phải sau khi hệ thống kinh doanh đã hoàn thành, tìm một bức tường để treo lên.
Còn một điều dễ bị bỏ qua ------ Điều thứ bảy yêu cầu các nhà điều hành phải trang bị nhân viên chuyên nghiệp, đảm nhận các trách nhiệm quản lý khóa, vận hành mật mã, kiểm toán an ninh mật mã.
Sự tách biệt của ba vị trí này, lần đầu tiên ở cấp độ pháp lý đã tách "thao tác khóa" ra khỏi "mã hóa và giải mã". Đây là sự hiện thực hóa thể chế của "tầng chiến lược chữ ký" tại Trung Quốc.
Ba manh mối đến từ "Luật An ninh mạng". Vào ngày 28 tháng 10 năm 2025, Hội đồng Thường vụ Quốc hội khóa XIV đã thông qua quyết định sửa đổi, luật mới có hiệu lực từ ngày 1 tháng 1 năm 2026. Một trong những điểm nhấn của lần sửa đổi này là tái cấu trúc trách nhiệm pháp lý: đối với những nhà điều hành cơ sở hạ tầng thông tin quan trọng gây ra hậu quả đặc biệt nghiêm trọng, mức phạt tối đa được nâng lên một triệu nhân dân tệ; đối với những người quản lý trực tiếp chịu trách nhiệm và những người có trách nhiệm trực tiếp khác, mức phạt tối đa được nâng lên một trăm ngàn nhân dân tệ.
Lưu ý nửa câu cuối.
Điều này có nghĩa là, khi một sự cố "chữ ký hợp lệ nhưng ý định bị bóp méo" xảy ra, cơ quan quản lý sẽ không chỉ hỏi "chữ ký của bạn đã được xác minh chưa", mà là "bạn có thể chứng minh rằng thao tác này là được ủy quyền không". Nếu bạn không đưa ra được chứng minh này, người ký, người phê duyệt quy trình, người thiết kế hệ thống đều phải chịu trách nhiệm.
Đây chính là nơi "ý định" từ vấn đề kỹ thuật trở thành vấn đề quản lý. Khoảng trống kỹ thuật đang được trách nhiệm chứng minh lấp đầy.
Ba manh mối kết hợp lại, chỉ ra cùng một phán đoán:
Trọng tâm công việc mật mã đang chuyển từ "có lắp đặt hay không", sang "sử dụng đúng hay không, nếu không hiệu lực thì phải làm sao, nếu có sự cố thì có thể giải thích rõ không".
Sử dụng mật mã cho "ý định": Năm sự chuyển biến
Kết hợp sự kiện này và bối cảnh hệ thống ở trên, tôi cho rằng ngành công nghiệp mật mã cần phải tiến lên một bước, cần chuyển đổi trong năm vấn đề. 01 Từ bảo vệ dữ liệu, chuyển sang bảo vệ thao tác Dữ liệu là tĩnh, thao tác là có hậu quả. Nội dung giao dịch của Binance không phải là chuyển khoản, mà là ủy quyền ------ chuyển khoản là một lần, ủy quyền có hiệu lực lâu dài. Hai loại thao tác này có bản chất rủi ro hoàn toàn khác nhau, nhưng trong nhiều hệ thống, chúng đi qua cùng một quy trình phê duyệt.
Trong ứng dụng mật mã cũng vậy. Tạo khóa, xuất khóa, hủy khóa, thay đổi mục đích sử dụng khóa, những thao tác này gọi một lần, hậu quả là vĩnh viễn. Chúng không nên chia sẻ cùng một bộ xác thực và phê duyệt với một lần mã hóa và giải mã thông thường. Trước tiên hãy lập một danh sách "các thao tác không thể đảo ngược", sau đó thiết kế chiến lược riêng cho từng mục trong danh sách. 02 Từ liên kết danh tính, chuyển sang liên kết nội dung Hiện nay trong nhiều giải pháp, chữ ký chỉ bao phủ "ai đang gọi". Điều này không đủ. Chữ ký phải bao phủ "gọi cái gì" ------ phương pháp, tham số, số tiền, thời gian, số ngẫu nhiên, phạm vi.
Chỉ liên kết danh tính mà không liên kết nội dung là sai lầm của Binance. Đây không phải là chi tiết kỹ thuật, mà là nguyên tắc thiết kế: mật mã không chỉ bảo vệ "ai đã nói", mà còn là "nói cái gì". 03 Từ "không thể phủ nhận", chuyển sang "không thể sử dụng sai"
Tính không thể phủ nhận giải quyết vấn đề từ chối sau này. Nhưng vấn đề của Binance không phải là có người từ chối, mà là có người hoàn thành chữ ký hợp pháp trong tình huống bị lừa dối. Đối với loại rủi ro này, những gì có thể làm không phải là truy cứu trách nhiệm, mà là khiến "sử dụng sai" không có hiệu lực khi xảy ra: ủy quyền phải có phạm vi, phải có hạn mức, phải có thời gian hết hạn, và phải có thể bị một câu "chỉ dành cho giao dịch này" đóng chặt. 04 Từ "có thể ủy quyền", chuyển sang "có thể thu hồi" Khả năng thu hồi phải quan trọng như khả năng ủy quyền.
Cơ chế ủy quyền của EIP-7702 bản thân nó không sai, thiết kế của nó là "cho đến khi bị thu hồi". Vấn đề nằm ở chỗ, việc thu hồi cần có ai đó chủ động ký một giao dịch đặc biệt, và hành động này không nằm trong bất kỳ kế hoạch khẩn cấp nào. Những hành động không có trong sổ tay khẩn cấp, vào lúc bốn giờ sáng sẽ không ai dám thực hiện.
Vì vậy: kênh thu hồi cần được chuẩn bị trước, cần được diễn tập, và có thể hoàn thành trong vài phút. Hiệu quả của ứng dụng mật mã không chỉ là "có thể hoạt động bình thường hay không", mà còn là "có thể nhanh chóng kết thúc khi có sự cố hay không". 05 Từ "hệ thống chịu trách nhiệm", chuyển sang "người chịu trách nhiệm" Điều này dành cho người phụ trách an ninh của bên A. Luật An ninh mạng mới đã đưa "các nhân viên có trách nhiệm trực tiếp khác" vào hình phạt, "ba nhân viên tách biệt" được đưa vào quy định của bộ. Điều này có nghĩa là mật mã không còn là một mục mua sắm "mua về lắp đặt là xong", mà là một chuỗi trách nhiệm có thể truy cứu đến người.
Nói cách khác, đây cũng là cơ hội: khi "ý định có thể xác minh" trở thành yêu cầu chứng minh, nó đã chuyển từ mục chi phí thành mục tài sản.
Ai sẽ lấp đầy khoảng trống này
Cuối cùng nói về phân công. Việc này không phải là một công ty có thể hoàn thành.
Các nhà sản xuất chip và máy mật mã: đưa "ngữ nghĩa thao tác" vào trong gốc tin cậy. Hiện nay, máy mật mã cơ bản chỉ là "đưa dữ liệu thì ký", bước tiếp theo là phải "hiểu rồi mới ký" ------ hỗ trợ chữ ký có ràng buộc chính sách, để "chữ ký này chỉ được phép sử dụng cho một mục đích nào đó, một hạn mức nào đó" trở thành thuộc tính của lớp phần cứng, chứ không chỉ là thỏa thuận của lớp ứng dụng.
Các tổ chức dịch vụ chứng thực điện tử: từ "chứng minh bạn là ai", mở rộng sang "chứng minh bạn đã ủy quyền cái gì". Giấy chứng nhận ủy quyền có ràng buộc về mục đích, hạn mức, thời gian hiệu lực, là một lớp gần gũi với nghiệp vụ hơn so với chứng minh thư.
Các nhà sản xuất ứng dụng và nền tảng: làm cho nội dung của thông điệp chữ ký trở nên rõ ràng, đừng để người dùng ký một đoạn mã hex mà họ không hiểu; phân cấp các thao tác quan trọng; tạo ra lối vào thu hồi, và viết vào sổ tay vận hành.
Các tổ chức đánh giá: trong mục "hiệu quả" của đánh giá mật mã, tăng thêm các điểm quan sát có thể kiểm tra ------ chữ ký có liên kết với nội dung nghiệp vụ hay không, các thao tác không thể đảo ngược có chính sách riêng hay không, lối thu hồi có tồn tại và đã được diễn tập hay không. Đây là nơi biến "hiệu quả" từ tính từ thành động từ.
Các nhà điều hành: biến "ba nhân viên mật mã" từ thiết lập vị trí thành phân tách quyền hạn thực sự; thiết lập danh sách các thao tác không thể đảo ngược; ít nhất một năm một lần diễn tập "thu hồi quyền".
Nếu nói rằng sự kiện này có thể để lại cho ngành một hướng sản phẩm cụ thể, tôi cho rằng đó là: Chứng nhận ý định (Intent Credential) ------ nó không thay thế chữ ký, mà làm cho chữ ký có ngữ nghĩa.
Kết luận
Quay trở lại câu hỏi đơn giản nhất: chúng ta làm mật mã, rốt cuộc đang phòng ngừa điều gì?
Phòng ngừa dữ liệu bị đánh cắp, phòng ngừa danh tính bị mạo danh, phòng ngừa giao dịch bị sửa đổi ------ tất cả đều đúng. Nhưng sự việc của Binance nhắc nhở chúng ta, còn một loại rủi ro kín đáo hơn: tất cả các biện pháp bảo vệ đều hoạt động bình thường, nhưng hành động được bảo vệ đó lại sai.
Mật mã đảm bảo rằng "đoạn dữ liệu này không bị giả mạo". Nó không đảm bảo rằng "thao tác này nên xảy ra".
Khoảng trống giữa hai điều này chính là nơi ngành công nghiệp mật mã cần lấp đầy trong bước tiếp theo. Để lấp đầy nó, không phải là triển khai thêm một loạt sản phẩm, mà là biến mật mã từ "một bộ phận cần lắp đặt", thành "một cơ chế cần thiết kế" ------ trước mỗi lần chữ ký xảy ra, hãy hỏi rõ ràng chữ ký này muốn biểu đạt ý định gì; sau mỗi lần ủy quyền có hiệu lực, hãy nghĩ rõ ràng cách thu hồi nó.
"Đề án thông tin quốc gia" đã đề xuất cần "tăng cường bảo vệ mật mã an toàn dữ liệu", "Quy định quản lý sử dụng mật mã thương mại cho cơ sở hạ tầng thông tin quan trọng" yêu cầu "lập kế hoạch đồng bộ, xây dựng đồng bộ, vận hành đồng bộ". Hai câu này kết hợp lại, thực ra đang nói về cùng một điều:
Mật mã không nên là bản vá của hệ thống, mà nên là bộ khung của hệ thống.
Binance đã dùng 6,3 tỷ đô la để xác minh một lần cho toàn ngành: khi mật mã chỉ còn lại "tuân thủ", nó không bảo vệ được bất cứ điều gì.
Nhưng nó cũng xác minh một điều khác: bản thân mật mã không sai. Sai lầm là chúng ta đã sử dụng nó cho "dữ liệu", nhưng rất ít sử dụng cho "quyết định".
Đề tài của thế hệ kỹ thuật mật mã tiếp theo không phải là thuật toán mạnh hơn, mà là ý định rõ ràng hơn.
Vì vậy, câu hỏi cuối cùng để lại cho bạn:
Trong hệ thống của bạn, lần cuối cùng có ai đó nghiêm túc hỏi "chữ ký này thực sự muốn biểu đạt điều gì", là khi nào?
 Cảnh báo rủi ro
 Cảnh báo rủi ro