GCSA 洞察:幣安約 63 億美元被盜事件獨立取證與 EIP-7702 攻擊鏈路分析
 核心觀點


 攻擊者究竟如何越過企業內部系統與鏈上錢包之間的安全邊界,將某種訪問權限轉化為有效的資產轉移能力?
前言
數十億美元的數位資產被轉走,錢包私鑰卻尚未被證實洩露。這是此次幣安安全事件最值得追問的矛盾:攻擊者究竟如何越過企業內部系統與鏈上錢包之間的安全邊界,將某種訪問權限轉化為有效的資產轉移能力?
按照幣安初步披露,事件可能始於一名DevOps工程師的筆記本電腦受侵,繼而波及內部服務容器與未經授權的提現流程。與此同時,TRM Labs將事件高置信度歸因於朝鮮相關威脅活動TraderTraitor;鏈上調查者也提出了Lazarus相關懷疑。這些判斷為事件提供了背景,但並未替代對每一筆關鍵交易的技術驗證,更不能直接證明實際操作者身份。
GCSA此次專項取證選擇了不同的切入點:不以損失總額或攻擊者歸因為終點,而是回到可以公開核驗的交易、簽名和狀態。研究對18筆原始交易及其外層簽名進行複核,驗證Binance 14相關50項EIP-7702初始授權簽名和1項撤銷授權簽名,並追蹤委託調用、資產轉移、零地址撤銷及凍結錢包的指定區塊狀態。
其中,一筆type-4交易容納了50項授權,但這絕不等於50次委託均實際生效;有效簽名證明簽署能力,並不能反推出私鑰是否失竊,或哪個內部系統發起了請求。GCSA進一步核對了MetaMask Gas Station關聯的三筆連續交易:充值的ETH與後續兩筆交易的最大Gas預算精確吻合,為分析第三方服務交互提供了可複核依據。但所謂"攻擊者誤選USDT"、MetaMask握有真實IP以及由IP鎖定身份,目前都只是未經證實的推測。
這也是本報告與一般事件報導的主要差異:把"已觀察到的鏈上事實""具備依據的技術推斷"和"仍需鏈下取證的根因及身份歸屬"明確分開。以太坊重點鏈路的複核並非十條鏈的全量審計;資產進入黑名單也不等於已經追回;約63億美元的事件影響估計,更不能直接視為最終淨損失。
這起事件的啟示不止於某一家交易所。數位資產安全的邊界,早已從私鑰本身延伸到終端設備、簽名服務、權限審批、持續交付環境及第三方基礎設施。公開賬本能夠還原資產如何移動,真正回答"權限如何失守、誰在背後操作",仍須依靠完整的鏈上與鏈下證據鏈。
GCSA 關鍵發現
授權機制:50項EIP-7702簽名均被複核為對應錢包有效簽名,但簽名有效與授權實際執行是兩個問題,不能直接據此認定私鑰未洩露。
資金路徑:報告核查了Binance 14及Hot Wallet 34的部分以太坊資產轉移;所覆蓋的是重點交易樣本,而非跨鏈總損失的獨立核銷。
Gas Station:關聯充值額與兩筆交易的最大Gas預算精確匹配。可提示後續依法保全服務日誌,但不代表已經獲取IP或確認真實身份。
處置狀態:報告核查了委託撤銷、USDT黑名單及目標錢包餘額;撤銷授權、凍結資產和實際返還是不同的證據事項。
研究範圍:本次獨立複核聚焦以太坊重點交易。入侵根因、跨鏈全額核銷、實際追回金額與攻擊者身份仍待進一步證據支持。
專項取證報告
GCSA 幣安網路攻擊專項取證報告
2026 年 10 月 30 日 | 全事件梳理與以太坊重點鏈路複核 | 版本 2.0
資料檢索截止:2026-10-30 14:03 JST(日本,UTC+9) / 2026-10-30 05:03 UTC。
鏈上狀態錨點:區塊 26303316,2026-10-30 04:55:47 UTC。此報告為截至上述時點的更新快照。
核心結論
本次已形成平台級安全事件的官方披露與跨鏈調查資料。鏈上重點證據支持 Binance 14 的 EIP-7702 委託、資產轉移及隨後零地址撤銷;完整入侵根因、最終淨損失與實際追回金額仍未閉合。
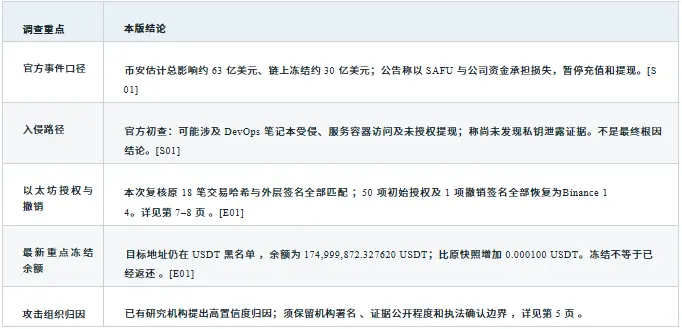
報告範圍與閱讀導航
沿用原報告 "證據方法 、地址、授權、撤銷、Gas Station、資金流 、路徑圖 、逐筆索引 、未閉合證據 " 的結構 ,新增全事件時間線 、金額口徑、業務影響與處置進展 。原模板標識僅用於保持文檔連續性 ,不代表本次更新獲得該機構另行簽章 。
第 2--5 頁 :方法 、時間線 、總額與歸因;第 6--11 頁 :鏈上專項;第 12--13 頁 :影響與後續核驗 ;第 14--15 頁 :原 18 筆及新增交易索引 ;第 16--17 頁 :來源與附件。
證據方法與本版更新
來源等級標識 :E = 本次公開鏈上查詢 ;S = 外部公開來源 ;O = 用戶提供原報告
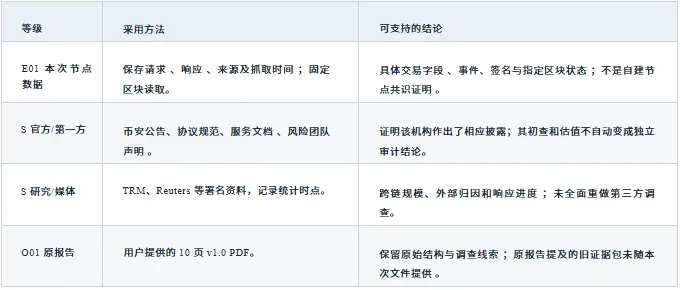
相比 v1.0 的實質更新
新增平台整體和跨鏈視角 ;將官方初查與鏈上事實分開 ;重新編碼並複核原有 18 筆交易哈希 、外層簽名及 51 項授權簽名 ;將重點 USDT 狀態錨點更新至 26303316,並補入新發現的微額交易 T19。原編號保持不變 ,便於對照。
本次限制與不可替代的證據
PublicNode 的兩個域名屬於同一提供方,不能稱為兩個獨立節點來源 ;另一個提供方訪問失敗 。歷史代碼 、歷史餘額的部分查詢返回 HTTP 403 ,因此沒有完成撤銷前後狀態重放或獨立 EVM 逐指令執行。失敗響應也一併保留。
部分網頁直接打開受限 ,正文通過搜索服務的頁面索引讀取;X 原帖有訪問限制時僅使用署名媒體轉引 。報告區分事件發生時間 、報導發佈時間 、查詢時間與鏈上區塊時間 。公告若未標時區,不強行換算 。
本次未接觸內部終端 、HSM/MPC、 審批系統 、客戶賬戶或執法材料。沒有簽名或廣播交易 ,沒有觸發資產轉移、撤銷授權或對外發送取證請求 。任何內部系統成因及自然人身份結論均不能由本次公開查詢單獨確定 。
全事件時間線
鏈上精確時點以 UTC 為主 ;JST = UTC+9,北京 / 香港時間 = UTC+8。
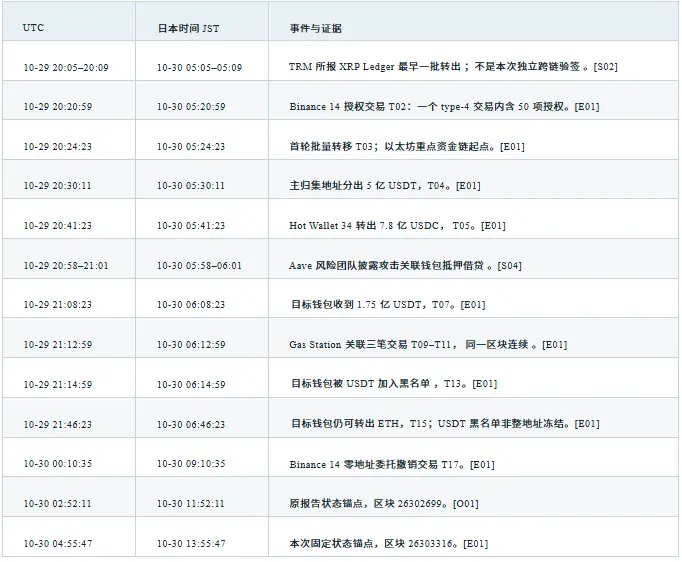
幣安安全通報頁面顯示 2026-10-30 02:23,頁面時區未明確 ,未插入絕對時間軸 。不能把某條鏈首筆已知交易 、媒體首次報導或公告發佈時間混為全案入侵開始時刻 。
損失、凍結與追回的口徑
總額主表保留各來源原口徑;所有美元均指 USD。
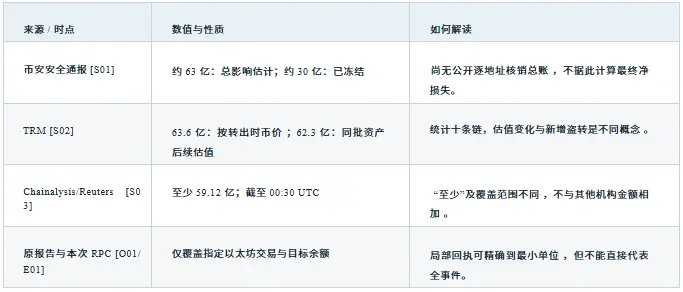
跨鏈範圍與當前調查覆蓋
TRM 將範圍列為 Ethereum、Bitcoin、Tron、XRP Ledger、Solana、Arbitrum、Optimism、Base、Avalanche、 Polygon。 其關鍵觀察是多鏈普通簽名轉帳與以太坊委託機制並行 ;本報告本次獨立複核集中在以太坊,未聲稱完成其餘九鏈的逐筆驗簽 。[S02 / E01]
凍結方及處置口徑
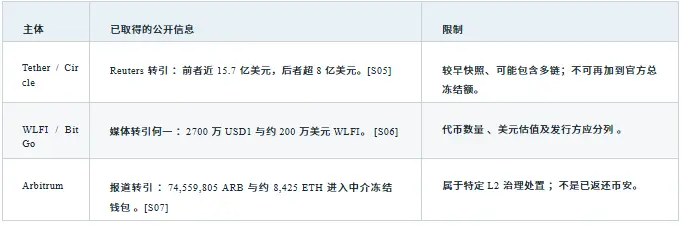
"凍結"表示資產移動受限 ; "追回"需要可驗證返還或合法接管 ; "賠付"需要入賬或償付證據。63−30 = 33 億美元只能是對兩個約數的算術差 ,不能認定為最終淨損失、賠付缺口或攻擊者現持有額。
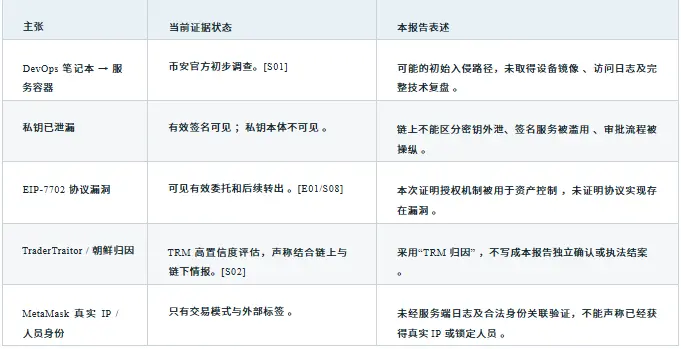
入侵路徑與攻擊組織歸因
將鏈上能力 、內部根因、機構歸因和司法認定分開 。
當前最能由證據支撐的技術敘述
存在對 Binance 14 有效的委託簽名 ,提交者將這些簽名放入 type-4 交易 。隨後外部調用在被委託賬戶上下文執行,發生資產批量轉移。鏈上說明"發生了什麼" ;簽名如何生成、何人控制何台設備以及審批系統如何失效 ,仍需鏈下證據。
批量 nonce 窗口可能用於適配高頻交易賬戶 ;這是一種機制解釋 ,不能單靠 50 項授權推導出"攻擊者沒有私鑰"或"只能訪問簽名接口" 。同樣 ,官方 "未發現洩露證據"也不等於已證明所有密鑰從未暴露。
仍需閉合的因果鏈
終端受侵證據 → 身份與會話獲取 → 服務容器訪問 → 業務請求 / 審批 → 實際簽名記錄 → 鏈上交易 。必須用請求 ID、簽名摘要 、時間同步和不可篡改日誌串聯 ,不能用一個交易哈希替代整條內部攻擊路徑。
核心地址
地址名稱沿用原報告與區塊瀏覽器標籤 ;標籤不是區塊鏈共識中的歸屬字段 。
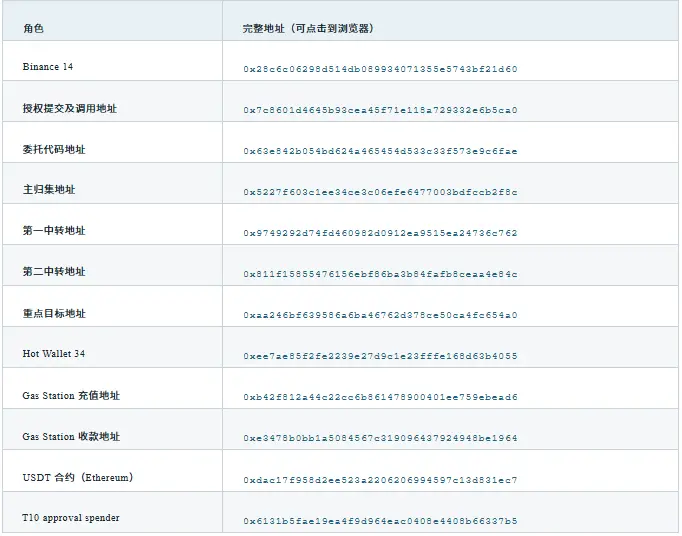
交易關係可以證明地址之間發生了哪些行為;不能僅憑收款、手續費代付、地址標籤、公共服務關聯或塵埃轉入,判定同一控制人、共同犯罪或服務提供方責任。[O01/E01]
50 項授權的逐項核驗
對應 T02;保留原始 authorizationList 順序,不以瀏覽器的排序代替鏈上原順序。
T02 位於區塊 26300753、索引 138;時間為 2026-10-29 20:20:59 UTC。發送者 0x7c86…5ca0,接收者 Binance 14,外層 nonce=10,input=0x,回執成功。[E01]
這是 1 筆 type-4 交易中的 50 項授權,不是 50 筆授權交易。chain_id 全部為 1,delegate 均為 0x63e8…6fae;nonce 從 18,914,824 倒序至 18,914,775。
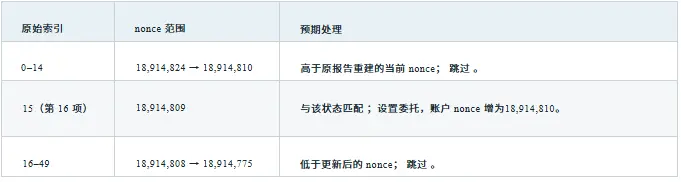
同一区块索引 133 的 T01 使用 Binance 14 nonce 18,914,808。原報告據此重建授權前 nonce,並用瀏覽器有效性記錄交叉核對。本次重新取得全塊與授權字段,但沒有獨立歷史 stateDiff / trace,故 "第 16 項生效"須保留該方法邊界。[O01/E01]
簽名與執行有效性是兩種檢查
本次 50 項初始授權簽名全部恢復為 Binance 14;撤銷交易的 1 項授權也匹配。簽名恢復檢查是否由對應密鑰有效簽署;執行有效性還依賴當時的 nonce、代碼及鏈 ID。50 個有效簽名不代表 50 項均執行。附件保留逐項結果與原始順序。[E01]
授權摘要按 keccak256(0x05 || RLP(chain_id, delegate, nonce)) 計算。協議將授權處理置於執行前;外層執行失敗不會自動撤銷已生效的委託,因此不能只用 receipt.status 判斷授權是否成立。[S08]
00 時 10 分撤銷與委託調用
對應 T17;撤銷委託與追回資金、撤銷 ERC-20 allowance 是不同操作。
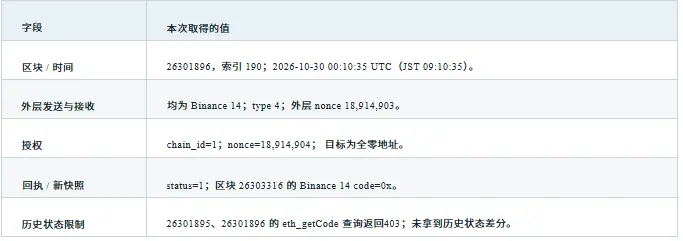
外層 nonce 與授權 nonce 相差 1,符合發送者 nonce 先遞增的處理順序。零地址授權的含義是清空委託代碼。交易內容、協議規則和隨後空 code 支持撤銷結論,但不能將其描述為本次獨立重放了撤銷前後的執行狀態。[E01/S08]
撤銷後的風險邊界
從 T02 到 T17 相隔 3 小時 49 分 36 秒。清空委託後,後續調用不再經該委託運行原代碼;它不會撤回已轉出資產,不清除全部 ERC-20 歷史 allowance,也不能證明原簽名基礎設施已經修復。
委託合約調用與源碼可信度
原報告記錄首輪 selector 0x8a179be4、calldata 中 65 個條目(含 ETH 占位項)及 64 條回執日誌。T05 的另一調用 selector 0x043ff9d2 涉及 Hot Wallet 34,回執支持其向主歸集地址轉出 780,000,000 USDC。[O01/E01]
原報告說明瀏覽器 Target.sol 為 2026-10-30 00:30 UTC 的 AI 重建展示,不是攻擊者原始源碼。未取得獨立編譯匹配與逐指令 trace,不能僅憑源碼頁面標籤認定其完整等價於部署邏輯。[O01]
MetaMaskGasStation 重點交易
區塊 26301011,2026-10-29 21:12:59 UTC;T09--T11 連續位於索引 85、86、87。
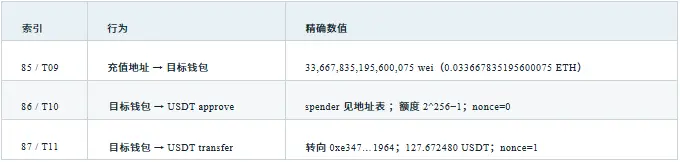
最大 Gas 預算核對
T10:49,285 × 357,379,522,580 wei;T11:46,503 × 345,233,327,425 wei。兩項相加為 33,667,835,195,600,075 wei,與 T09 充值精確一致。[E01]
這核對的是 gasLimit × maxFeePerGas 的上限。本次按 gasUsed × effectiveGasPrice 計算 T10 與 T11 的實際費用合計為 0.023108419450134449 ETH;不能與最大預算混用,也不能據 ETH 上限和 USDT 支付額推定兌換成交。[E01]
事實、強推斷與尚未證明事項
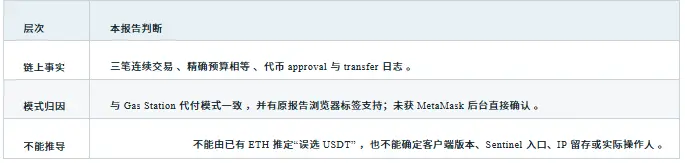
T08 顯示目標錢包在 21:10:59 UTC 收到 2 ETH。MetaMask 官方文檔說明有原生代幣時也可以選擇其他代幣支付手續費,因此 "已有 ETH" 與 "使用代付" 並不矛盾。[E01/S09]
可供後續依法關聯的字段包括 bundle、請求 ID、報價、時間、服務端訪問日誌及代理鏈。此處是證據保全建議,不表示已取得任何私人日誌。
資金流向與最新凍結狀態
以下為 Ethereum USDT 重點鏈路;中轉不重複計入全事件損失。
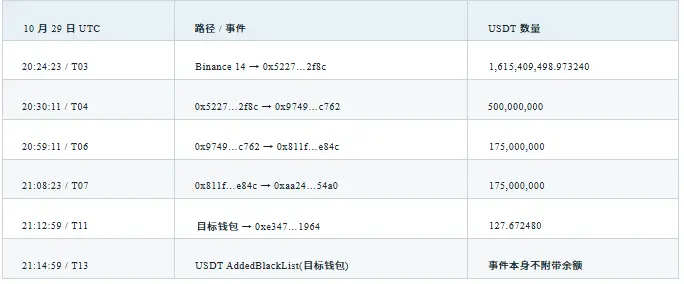
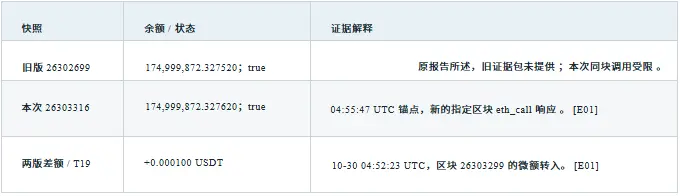
原快照滿足 175,000,000−127.672480=174,999,872.327520。T19 的代幣發送地址為 0xe347a7aa40f814469279760735c289cbcdbe1964,與 Gas Station 收款地址僅首尾相似,完整地址不同。不得將它誤記為服務方再次付款或攻擊者共同控制地址。
增量查詢範圍為區塊 26302700--26303316,得到該筆轉入,未返回目標地址 USDT 轉出日誌。該窗口查詢與新快照一致,但不等於已重新取得舊區塊餘額。
T14 後收到 20 ETH;T15 轉回 21.995031755405165251 ETH。USDT 黑名單不凍結 ETH 或整個以太坊地址。T12 的第二筆 approve 也不等於完成兌換。
首輪 167,464.247856558836135296 ETH 來自原報告瀏覽器內部調用展示,本次沒有 trace,故不改標為本次獨立執行證據。T05 的 7.8 億 USDC 與外部報導約 8.23 億總數是不同覆蓋範圍。
攻擊路徑與證據邊界
藍色:鏈上鏈路;綠色:處置 / 狀態;黃色:鏈下初查或尚未閉合事項。
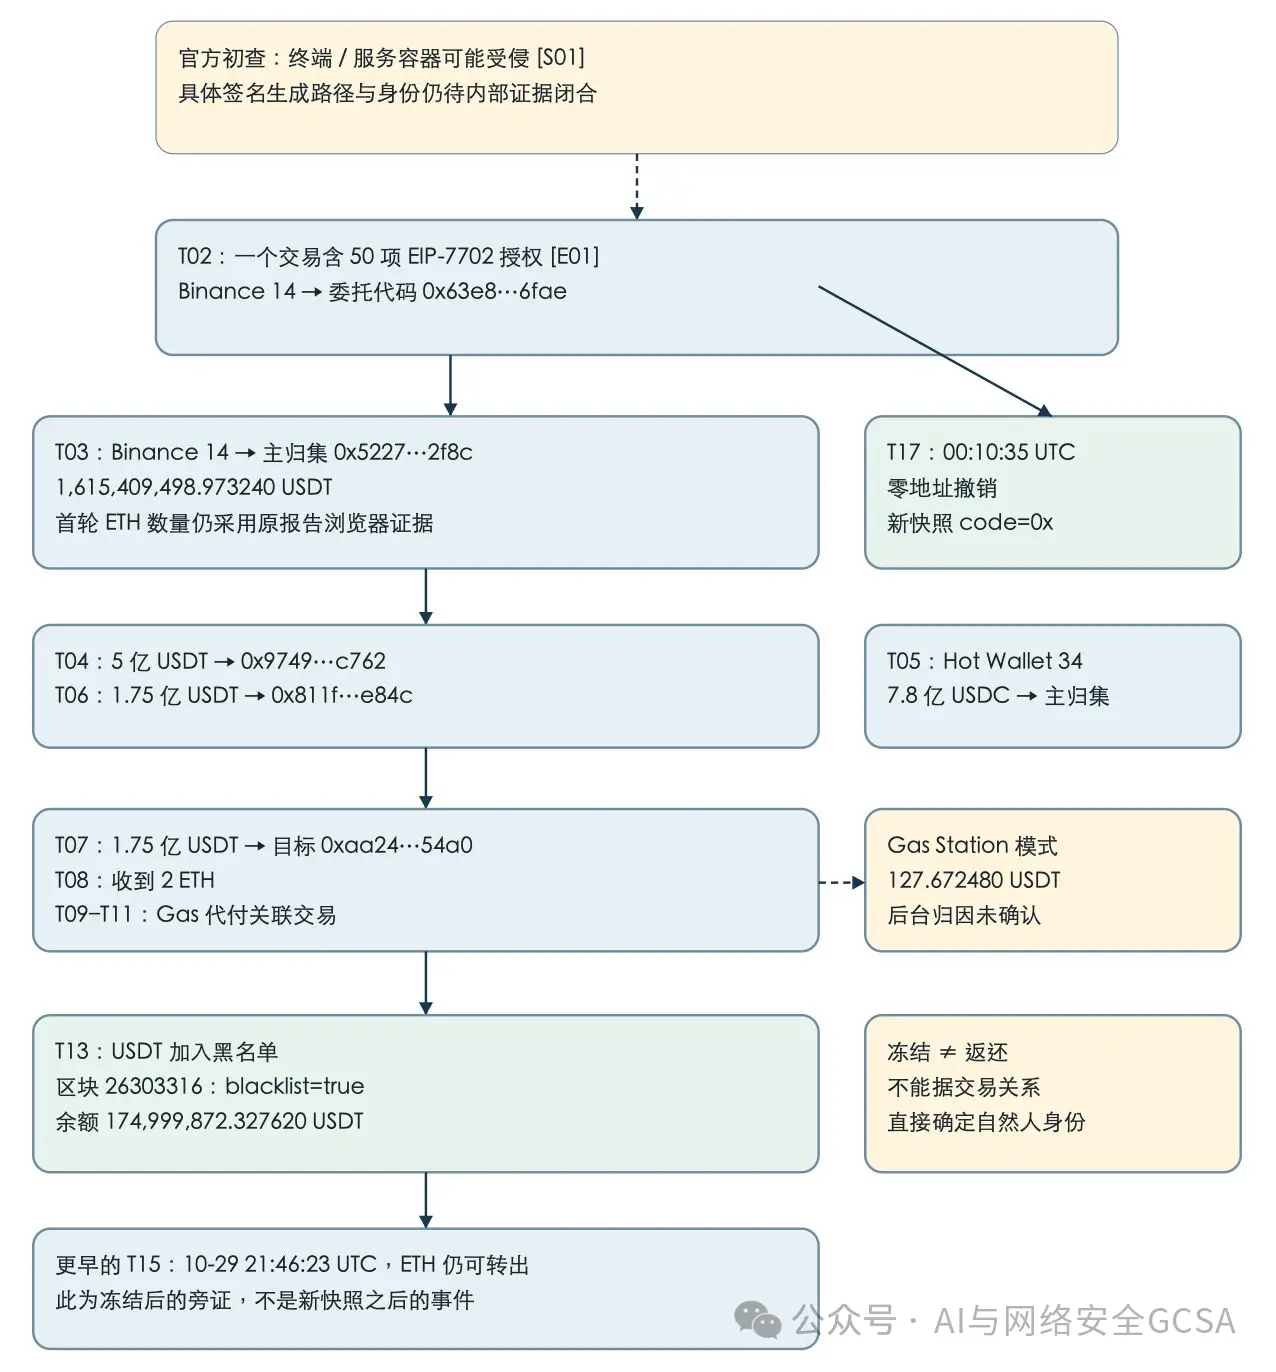
圖中主幹只覆蓋以太坊重點鏈路。跨鏈全貌來自署名研究,未把本圖擴大為十條鏈的完整資金流圖。虛線表示需鏈下證據補齊的關聯。
業務影響與生態處置
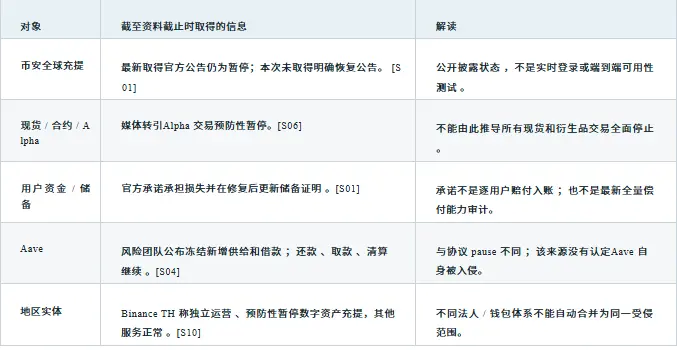
按服務、資產控制與用戶承諾分別記錄;不把新聞標題當成全平台運行狀態。
DeFi 傳導風險
LlamaRisk 公布攻擊關聯錢包以 6000 萬 USDT 抵押借出約 19,762 WETH;其 01:00 UTC 披露的頭寸仍超額抵押。凍結新增倉位用於限制進一步借貸,但現有利用率、抵押品價格和清算風險仍需持續觀察。[S04]
市場影響應作為事件時點數據
Reuters 報導事件期間 BTC、ETH 下跌,另有研究估值隨價格變化。本報告不將事件發生後的所有市場波動歸因於攻擊,不將歷史盤中價格包裝成報告交付時的即時行情,也不據此提供交易方向。[S03]
當前可操作的用戶溝通口徑
充值、提現與賠付安排以官方渠道的新公告為準;報告中的舊錢包和攻擊地址只用於識別與核查。任何聲稱 "解凍驗證""補償領取" 而要求連接錢包、交出助記詞或轉帳的外部消息,都不屬於本報告驗證過的處理流程。
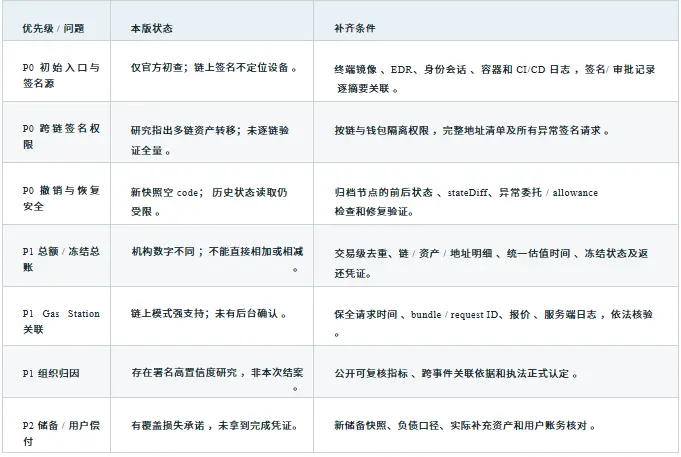
尚未閉合的證據
與後續核驗以下是工作優先級建議,不表示已執行內部處置、資產凍結或聯繫服務商。
報告下一版的明確更新觸發條件
發布官方技術復盤或充提恢復公告;凍結 / 返還狀態變化 ;取得全鏈去重總帳 ;出現可複核的新歸因證據;或關鍵地址的 code、餘額、黑名單狀態改變 。每次更新需保留前一快照,而不是覆蓋歷史數值。
本報告是一次性截止快照。沒有創建後台監控或自動更新任務;後續發生的新變化不會自動寫回已交付 PDF。
逐筆交易索引
完整哈希可點擊查看 Etherscan;交易編號與原報告保持一致 。本次 RPC 回執均為成功 。
T01授權前Binance14普通交易
UTC 10-29 20:20:59 | 區塊 26300753 | 索引 133 | status 0x1
0xca63641eaeb49779d80ba11ce4fe894d635f2e98c032e9efd5bb4ce304ae56da
T0250項委託授權
UTC 10-29 20:20:59 | 區塊 26300753 | 索引 138 | status 0x1
0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b
T03首輪批量轉移
UTC 10-29 20:24:23 | 區塊 26300770 | 索引 189 | status 0x1
0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3
T04歸集地址分流5億USDT
UTC 10-29 20:30:11 | 區塊 26300799 | 索引 218 | status 0x1
0x68d7d69deaeb9750c38020b4f8d3728146ca8d2267eba1e38cf9b56722ad659a
T05HotWallet34的USDC轉移
UTC 10-29 20:41:23 | 區塊 26300855 | 索引 26 | status 0x1
0xdc102dd89dded5a83f1008906883ffb7c81ff3b7d7965d8c7277d170b5e17481
T06中轉1.75億USDT
UTC 10-29 20:59:11 | 區塊 26300942 | 索引 117 | status 0x1
0x1fb992f92a45afec23d7d5740c7958a644fb90ef0cba19ca39bd2c6534fb670b
T07目標錢包收到1.75億USDT
UTC 10-29 21:08:23 | 區塊 26300988 | 索引 58 | status 0x1
0xb6d7d3ffcbdd0465e1ab743a8d943218176cac7b15edefa7b7bcd5e853e4266f
T08目標錢包收到2ETH
UTC 10-29 21:10:59 | 區塊 26301001 | 索引 80 | status 0x1
0xb9ecd720caf142fcd2c5eec36510930bc5d6a0c0ebfd69ec8084b47a464d2ae9
T09GasStation充值
UTC 10-29 21:12:59 | 區塊 26301011 | 索引 85 | status 0x1
0x9a3a5d8ce9ae4d5865f21f92b741cc51fa75ac19cd9bb79d23fa2224ba38ccc3
T16 / T18 屬第三方零值或塵埃附言線索 ,不因向目標地址轉入而認定參與攻擊 。區塊和回執可複核交易存在 ;外部地址標籤與自然人歸屬需要額外證據。
T10USDT無限額度授權
UTC 10-29 21:12:59 | 區塊 26301011 | 索引 86 | status 0x1
0x3825815ffa7d04c818f11d6708da7c87f6dc218362a501f432b7f26a651739c6
T11USDT代付費用
UTC 10-29 21:12:59 | 區塊 26301011 | 索引 87 | status 0x1
0x11be88b460501b4652e760c41e08cc1f18575e14b6c6ffbb3383e043c2decf34
T12第二筆USDT授權
UTC 10-29 21:14:35 | 區塊 26301019 | 索引 70 | status 0x1
0x4c96890a51f65f5ce41f6b2921b43fd5c62a467eba87de2f29fc32c75f7bfbc8
T13USDT黑名單交易
UTC 10-29 21:14:59 | 區塊 26301021 | 索引 199 | status 0x1
0x0c07a5e428ce233a3bcb40f257ad899594421341d63ce94016822063362707bf
T14目標錢包收到20ETH
UTC 10-29 21:29:11 | 區塊 26301092 | 索引 58 | status 0x1
0xbba4ede016d92774812b742656cb1b7ee50fa6ca31315f5d168707cccd72a4b7
T15目標錢包轉出ETH
UTC 10-29 21:46:23 | 區塊 26301178 | 索引 127 | status 0x1
0xcb9f8b9fab72935389945f689f4b012b0005738108234daa6594d0f31469a39f
T16第三方零值附言交易
UTC 10-29 22:06:47 | 區塊 26301280 | 索引 300 | status 0x1
0x5594c9508b7ec5fc5b1dca0892acf554c89f595cd14e3237dd197823870360ed
T17撤銷EIP-7702委託
UTC 10-30 00:10:35 | 區塊 26301896 | 索引 190 | status 0x1
0xafbf94c92a8d749988411669fa14d4f8866d9b4420b4ebd299f28e958dac7209
T18第三方69wei附言交易
UTC 10-30 02:52:11 | 區塊 26302699 | 索引 138 | status 0x1
0xf117e2f197fdf502cad7194ed362f2551d2df4032c858fdd3ca5f6f758bbf34e
T19本次新增:0.000100USDT微額轉入
UTC 10-30 04:52:23 | 區塊 26303299 | 索引 255 | status 0x1
0x2b482d64b3a8a8b63db8d3634662cd9145b95fb87f8d7633c6d1bc41bf767e88
T19 已取得交易 、回執和 Transfer 日誌 ;不計入原 18 筆哈希 / 外層簽名複核總數 。
T16 / T18 屬第三方零值或塵埃附言線索 ,不因向目標地址轉入而認定參與攻擊 。區塊和回執可複核交易存在 ;外部地址標籤與自然人歸屬需要額外證據。
可複核來源登記(一)
來源編號與正文對應;點擊標題下的鏈接可打開原頁面。
[S01] Binance | Security Incident Update
https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
頁面 2026-10-30 02:23,時區未標;本次經搜索索引讀取全文。官方初查、總額、暫停與承諾。
[S02] TRM Labs | Binance incident analysis
https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
頁面 2026-10-29;正文統計截至 10-30 00:30 UTC。機構跨鏈規模與歸因,經搜索索引讀取。
[S03] Reuters / MarketScreener | Analysts react
https://www.marketscreener.com/news/analysts-react-as-binance-freezes-assets-after-6-3-billion-security-breach-ce785fdad08cf127
頁面 10-29 23:40 EDT;轉引 Chainalysis 00:30 UTC 統計。媒體轉引,不冒充原始總帳。
[S04] LlamaRisk / Aave governance | Response
https://governance.aave.com/t/binance-hot-wallet-exploit-aaves-response/25954
最後更新 2026-10-30 01:00 UTC。第一方風險服務商披露借貸與凍結措施。
[S05] Reuters / Investing.com | 發行方凍結
https://www.investing.com/news/stock-market-news/tether-circle-freeze-238-billion-after-binance-reports-security-incident-4985511
10-29 18:26,更新 18:30,頁面時區未明。發行方凍結的較早媒體快照。
[S06] Reuters / AsiaOne | Binance 安全事件
https://www.asiaone.com/money/binance-hacked-32b-assets-frozen-security-incident
頁面 10-30 01:47,時區未明。Alpha、WLFI / BitGo 等轉引;標題新元與正文美元不可混用。
[S07] CoinMarketCal / TradingView | Arbitrum 凍結
https://www.tradingview.com/news/coinmarketcal%3A90e434733094b%3A0-arbitrum-security-council-freezes-funds-linked-to-binance-exploit-30-oct-2026/
2026-10-30;轉引 Arbitrum 聲明。未直接驗證對應原始 X 全文。
可複核來源與證據附件
所有本次資料均按本報告截止時間整理;不同來源覆蓋時間不一致。
[S08] Ethereum EIP-7702 | 設定 EOAs 的代碼
https://eips.ethereum.org/EIPS/eip-7702
協議規則來源;授權摘要、nonce、零地址清除及處理順序。
[S09] MetaMask | 燃料站
https://support.metamask.io/manage-crypto/transactions/metamask-gas-station/
官方功能說明;可主動選擇其他代幣支付手續費,不證明本案具體客戶端或服務端日誌。
[S10] Binance TH | 存款 / 提現通知
https://www.binance.th/en/announcement/crypto-deposit-%7C-withdrawal/d596e0d30341443aa477056a126e712a
2026-10-30;地區實體公開說明。經搜索索引讀取,不替代其當前服務狀態檢查。
[S11] Cointelegraph | 實時事件報導
https://cointelegraph.com/news/binance-linked-wallet-faces-possible-exploit-blockchain-researcher-warns
本次取得最新可讀條目 10-30 03:49 UTC;用於交叉核對進展和查找原帖入口。
[S12] Reuters / The Star | TRM 歸因
https://www.thestar.com.my/tech/tech-news/2026/10/30/blockchain-analysis-firm-trm-says-north-korea-behind-binance-crypto-theft
2026-10-30 12:33 MYT(13:33 JST);用於核對歸因研究的當日傳播與時間。
本地材料與證據包
[O01] 用戶提供的 GCSABinanceForensicReportCN.pdf,10 頁,版本 1.0。其舊版 CSV、HTML 和腳本未隨文件提供,本次沒有將其冒充為已收到的附件。
原 PDF SHA-256:9cd681ed994fa6d757e7caf0d492407d8910bc973ce441aa7f1d7af42741994e
[E01] 本次證據包:原 18 筆及新增 T19 的公開 RPC 交易 / 回執、指定區塊查詢、簽名複核結果、失敗響應、來源登記與 SHA256SUMS.txt。提供方:ethereum-rpc.publicnode.com / ethereum.publicnode.com;兩個域名屬同一服務方。
附件只包含本次實際取得和生成的資料。哈希用於檢查文件變化,不是司法時間戳,也不能證明上游節點或媒體內容必然正確。未附內部賬5戶、密鑰、私人 IP 或未取得的日誌。
 風險提示
 風險提示