一文速覧 Pump.fun 攻撃事件の前因後果
 前社員が「ハッキングされたアカウント」の秘密鍵を掌握しており、チーム管理の不備が主な原因です。
執筆:Charlemagne
翻訳:暗号韋馱,AC Capital
Pump の盗難事件のまとめ、@0x_charlemagne お兄さんの事故原因に関する素晴らしい分析に感謝し、ここで翻訳し、私の個人的な推測を少し加えます。
攻撃はどのように行われたのか?
まず、この攻撃者 @STACCoverflow はすごいハッカーではなく、@pumpdotfun の元従業員であるべきです。彼は Pump が各土狗 Raydium 取引ペアを作成するための機能権限を持つウォレットアカウントを所有しており、これを「ハッキングされたアカウント」と呼びます。そして、Pump 上で作成された土狗が Raydium の基準に達する前のすべての Bonding Curve LP プールを「準備アカウント」と呼びます。
攻撃者は @marginfi から一時的な貸付を借りて、すべての作成されたが Raydium 状態に満たされていないプールをすべて満たしました。本来この時に行われる操作は、仮想プール「準備アカウント」にある $Sol が Raydium の基準に達したため、「ハッキングされたアカウント」に転送されることです。しかしこの時、攻撃者は転送された $Sol を引き抜き、これら本来 Raydium に上がるべきでロックされるはずの memecoin が Raydium に上がれなくなりました(プールにお金がないため)。
では、攻撃者は誰の金をハッキングしたのか?
これについて @0x_charlemagne お兄さんは説明しました:
まず、@marginfi のお金ではないことは確かです。なぜなら、フラッシュローンの資金は同じブロックで返済され、その用途は準備アカウントからハッキングされたアカウントにお金を転送する操作をトリガーするためだけで、損失はありません。
次に、過去にすでに Raydium に送られた土狗は LP がロックされているため、影響を受けないはずです(個人的な推測)。
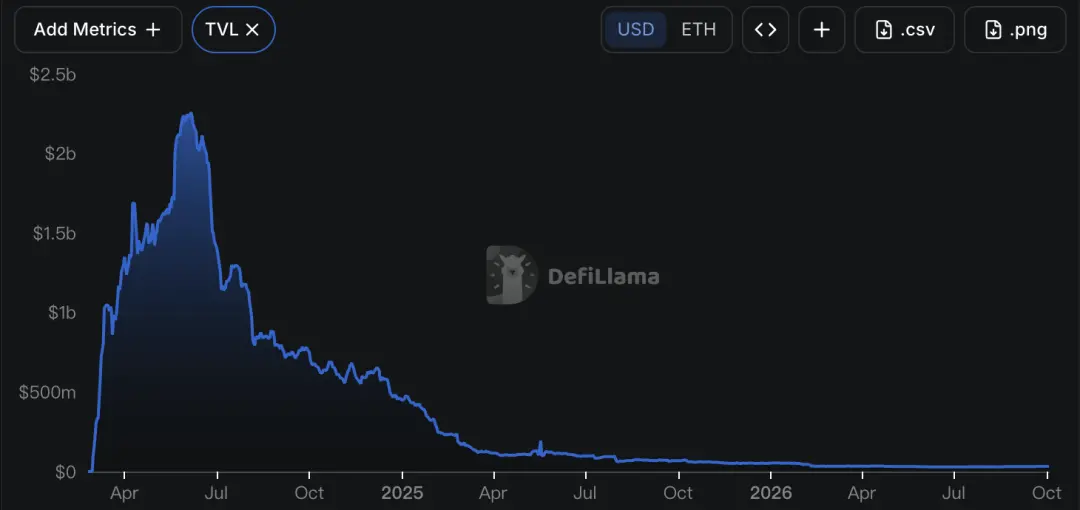
不運なのは、この攻撃が発生する前に、Pump 内のすべての未満たされたプールにおいて、すでに購入したユーザーの $Sol が上記の攻撃によって引き抜かれたことです。これが、損失が $80M に達する可能性がある理由を説明しています(注:最新の情報によると、損失額は約 200 万ドルです)。
なぜ攻撃者はこの「ハッキングされたアカウント」の秘密鍵を持っていたのか?
まず、チームの管理が不適切であることは確かで、これは言い訳の余地がありません。Blast のあの北朝鮮の愛国ネットワーク開発将軍と同じです。
次に、推測してみましょう。このプールを満たすこと自体が、攻撃者の以前の仕事の一部であった可能性があります。例えば、Friendtech V1 が昨年ローンチされたとき、大量にあなたのキーを買おうとするボットがいて、最初の数日間はおそらく公式のものであり、キーのマーケットメイキングを行い、初期の熱を引き出す役割を果たしていました。
大胆に推測すると、当時 Pump は初期のコールドスタートを行うために、攻撃者にプロジェクト自身の資金を使って発行したコインのプールを満たすように任せた(おそらく大部分は自分で発行したもので、例えば $test $alon など)ことで、Raydium に上げて注目を集めることを狙っていたのかもしれません。ただ、最終的にそれが内通者の鍵になるとは思ってもみなかったのでしょう。
教訓
まず、模倣プロジェクトは注意が必要です。単に表面的な部分を真似るだけではダメで、製品を作ったらそこに置いておくだけでは誰も取引しません。相互支援のプールを作るには、初期の推進力を提供する必要があります。
そして、権限管理をしっかり行い、安全に注意してください。
 リスク警告
 リスク警告