BTC $71,487.19 -3.98%
ETH $2,017.46 -2.95%
BNB $653.62 -4.75%
XRP $1.03 -2.92%
SOL $81.42 -4.19%
TRX $0.3153 -0.49%
DOGE $0.0658 -3.97%
ADA $0.1717 -3.11%
BCH $224.61 -3.22%
LINK $10.02 -4.39%
HYPE $71.45 -2.50%
AAVE $113.46 -8.12%
SUI $0.8001 -4.51%
XLM $0.1474 -1.23%
ZEC $954.00 -4.65%
AAPL $355.74 +0.16%
AMZN $268.25 +0.56%
GOOGL $299.77 +1.94%
MSFT $521.37 +0.26%
META $622.20 -2.14%
NVDA $164.88 -5.76%
TSLA $396.64 +1.44%
SNDK $926.12 -6.56%
INTC $61.58 -1.65%
SPCX $140.44 -0.61%
MU $793.70 -2.48%
AMD $584.03 +5.11%
BTC $71,487.19 -3.98%
ETH $2,017.46 -2.95%
BNB $653.62 -4.75%
XRP $1.03 -2.92%
SOL $81.42 -4.19%
TRX $0.3153 -0.49%
DOGE $0.0658 -3.97%
ADA $0.1717 -3.11%
BCH $224.61 -3.22%
LINK $10.02 -4.39%
HYPE $71.45 -2.50%
AAVE $113.46 -8.12%
SUI $0.8001 -4.51%
XLM $0.1474 -1.23%
ZEC $954.00 -4.65%
AAPL $355.74 +0.16%
AMZN $268.25 +0.56%
GOOGL $299.77 +1.94%
MSFT $521.37 +0.26%
META $622.20 -2.14%
NVDA $164.88 -5.76%
TSLA $396.64 +1.44%
SNDK $926.12 -6.56%
INTC $61.58 -1.65%
SPCX $140.44 -0.61%
MU $793.70 -2.48%
AMD $584.03 +5.11%

lazarus

전체
글
뉴스 플래시

바이낸스 해킹은 가짜 채용에서 시작되었으며, 수법은 Axie 사건과 유사하다

바이낸스가 발표한 10월 29일 보안 사건 초기 조사 보고서에 따르면, 공격은 가짜 채용에서 시작되었습니다. 보고서에 따르면, 9월 한 바이낸스 소프트웨어 엔지니어가 정식 구직 플랫폼을 통해 프로젝트 총괄로 가장한 사람과 연락을 취했고, 가짜 HR 비디오 면접과 가짜 CEO 2차 면접을 거친 후, 작업용 컴퓨터에 과제 코드 저장소를 다운로드하라는 요청을 받았습니다. 그 안에는 제로데이 트로이 목마가 포함되어 있어 단말 방어를 우회했습니다. 공격자는 이후 침해된 장치와 내부 AI 도구를 이용해 다른 두 명의 지갑 엔지니어의 컴퓨터를 제어하고 배포 자격 증명을 훔쳤으며, 결국 10월 29일 악성 스크립트를 실행해 약 630억 달러를 빼돌렸습니다. 바이낸스는 약 285억 달러를 동결하거나 차단했으며, 영향을 받은 자산의 98%를 보충했다고 밝혔습니다.이 방법은 2022년 3월 Axie Infinity 사이드체인 로닌 크로스체인 브리지 해킹 사건과 거의 완전히 일치합니다. 당시 북한 해커 조직 라자루스는 LinkedIn에서 고액 연봉 직위로 개발사 스카이 마비스의 한 고위 엔지니어에게 접근했으며, 여러 차례 면접 후 트로이 목마가 포함된 오퍼 파일을 전송하여 검증 노드 개인 키를 제어하고 약 6.25억 달러를 훔쳤습니다. 바이낸스 보고서에 따르면, 올해 들어 북한과 관련된 의심스러운 사이버 공격 57건을 탐지하고 차단했으며, 방법에는 가짜 면접, 인기 개발 도구로 위장한 악성 소프트웨어, 변조된 소프트웨어 패키지 및 브라우저 플러그인 등이 포함됩니다.

북한은 지난해 Bybit 해킹 사건과의 관련성을 부인하며 미국이 여론을 오도하고 있다고 주장했다

조선중앙통신에 따르면, 북한 측은 바이낸스 해킹 사건과 관련된 부인 성명에서 지난해 미국이 암호화폐 거래소 바이빗에서 발생한 해킹 사건의 책임을 북한과 연관 지었다고 언급했다. 조선중앙통신은 미국이 국제 여론을 오도하여 전 세계에서 발생하는 사이버 사기 행위가 모두 북한의 소행이라는 잘못된 인상을 주고 있으며, 이는 북한에 대한 심각한 정치적 도발이라고 밝혔다. 북한은 사이버 문제를 정치화하고 타국 내정에 간섭하는 수단으로 삼으려는 어떤 시도에도 단호히 반대하며, 이는 북한 민주주의 인민공화국 정부의 일관된 정책 입장이라고 말했다.조선중앙통신은 또한 국제 사회가 지난해 미국 현 정부가 출범하자마자 불법적으로 도난당한 암호화폐 자산을 압수하고 국가 전략 비축물로 삼겠다고 발표한 사실을 다시 한번 되새길 필요가 있다고 밝혔다. 조선중앙통신은 도난당한 막대한 암호화폐 자금이 회수될 경우 누가 그 자금을 차지하게 될지를 상상해보면 이번 해킹 사건의 배후에 대한 단서를 발견할 수 있을 것이라고 말했다. 2025년 2월 21일, 바이빗은 대규모 해킹 사건을 겪었으며, 총 가치 약 15억 달러에 달하는 자금이 도난당했다. 미국 FBI 및 여러 블록체인 분석 기관은 이후 이 사건을 북한의 라자루스 그룹(트레이더트레이터)에게 돌렸다.

first_img 쿠아이 동: ZachXBT는 바이낸스가 해킹당한 것이 북한의 라자루스 때문일 것이라고 추측합니다

암호화폐 KOL 쿠아이 동(2016년 입문)은 글에서, 체인 추적자 ZachXBT가 이번 공격으로 바이낸스에서 587억 5천만 달러를 탈취한 주체가 북한 인민군 총참모부 정보국 소속의 라자루스 그룹이라고 추측했다고 전했다.쿠아이 동은 또한 이 조직의 과거 관련 도난 결과를 나열했으며, 일본 DMM 거래소 약 3억 달러, 인도 WazirX 거래소 약 2.3억 달러, Bybit 약 15억 달러, 체인 프로토콜 Kelp DAO 약 2.92억 달러, 그리고 Bitget 약 3.8억 달러를 포함한다고 밝혔다.그는 또한 바이낸스가 이 중 약 절반의 자산을 회수했지만, 비트코인, 이더리움 등은 회수하기가 더 어렵다고 언급하며 해커의 최종 목표는 자산을 북한으로 유입하는 것이라고 말했다. ZachXBT는 관련 논의에서 이 사건이 북한 라자루스 그룹과 관련이 있을 가능성이 높다고 답변했다. 공개된 정보에 따르면, 10월 30일 전후로 바이낸스 관련 핫 월렛에서 대규모 자산 유출이 발생했으며, 크로스 체인 통계에 따르면 약 550억에서 620억 달러에 달한다고 한다. 자오창펑은 실제로 해킹당한 것 같다고 언급하며, 실제 순손실은 약 10억 달러를 약간 초과할 수 있지만 전액 보상할 것이라고 말했다.

ZachXBT의 잠입 조사 공개: Lazarus 그룹의 자금 세탁 범죄에 침투하고 Bybit 공격 사건과 관련된 자금을 동결하는 데 도움을 줌

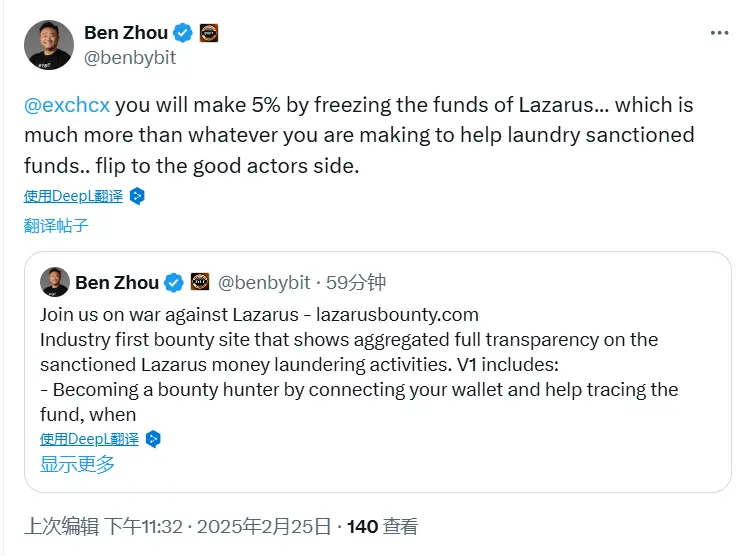
"체인 탐정" ZachXBT는 고객으로 위장하여 북한 배경의 해커 조직인 Lazarus Group과 관련된 범죄 집단의 자금을 세탁하는 데 도움을 주고 2025년 Bybit 공격 사건과 관련된 자금을 동결하는 데 협력했다고 발표했습니다.ZachXBT는 2025년 2월 Bybit가 15억 달러 규모의 공격을 받은 후, Telegram과 Discord 공개 그룹에서 15개 이상의 계정이 도난 자금과 관련된 거래를 처리하는 데 도움을 요청하는 것을 발견했습니다. 이후 그는 "Jimmy Green"이라는 별명을 사용하는 Telegram 사용자 중 한 명에게 연락하여 여러 거래를 통해 신뢰를 구축했습니다.그의 공개에 따르면, 2025년 3월 6일 그는 한 이더리움 주소로 349.7만 달러 USDC를 이체하여 상대방과 USDC와 TRON 체인 USDT 교환 거래를 진행했습니다. 해당 주소의 가스 자금 출처는 Bybit 공격 자금으로 추적 가능하며, Bybit 공격 블랙리스트 주소로 공개되어 있습니다.ZachXBT는 후속 대화에서 상대방이 자신의 팀이 Bybit 도난 자금 처리에 참여했으며, 자금이 Solana와 같은 체인으로 이전될 것이라고 미리 알려주었다고 밝혔습니다. 거래 시간, 금액 및 체인 데이터 매칭을 통해 그는 1,200만 달러 이상의 Bybit 공격 자금과 관련된 지갑 클러스터를 발견했으며, 자금 경로에는 BTC→ETH→SOL→TRON 등 여러 네트워크가 포함되어 있으며, 약 44.2만 개의 USDT가 Tether에 의해 동결되었습니다. 해당 범죄 집단은 Uniswap 유동성 풀 및 저유동성 토큰 등을 통해 자금을 세탁하려고 시도했습니다.또한 상대방은 다른 고객의 약 300만 달러 사기 수익 자금을 처리하는 데 도움을 주었다고 밝혔으며, ZachXBT는 관련 자금 흐름이 제재된 Huione Guarantee 관련 지갑으로 이어진 것을 추적했습니다.ZachXBT는 이번 조사에서 349.7만 달러의 자금을 선행 투자했으며, 각 거래에 대해 약 5%의 손실 위험을 부담하고, 최종적으로 얻은 정보는 관련 조사 기관 및 법 집행 기관에 즉시 제공되었다고 밝혔습니다. 2022년 이후로 북한 관련 사건과 관련된 자금을 7,500만 달러 이상 동결하는 데 도움을 주었습니다.
app_icon
ChainCatcher Building the Web3 world with innovations.