








Полный обзор дела о краже 5,8 миллиарда на Binance, где Хэ И заявил, что возьмет на себя все украденные убытки
 Ключевые тезисы

 Но с Mt.Gox до Binance прошло двенадцать лет, и биржи по-прежнему остаются самым уязвимым и самым привлекательным звеном в этой цепочке производства.
Автор: Гу Юй, ChainCatcher
По московскому времени 30 октября в 4:24 утра данные блокчейна показали, что горячий кошелек, помеченный как Binance 14, перевел 167,464 ETH на адрес, который ранее никогда не появлялся, одновременно забрав 63 токена, включая около 1.615 миллиарда USDT. Эта транзакция оценивалась примерно в 2.5 миллиарда долларов.
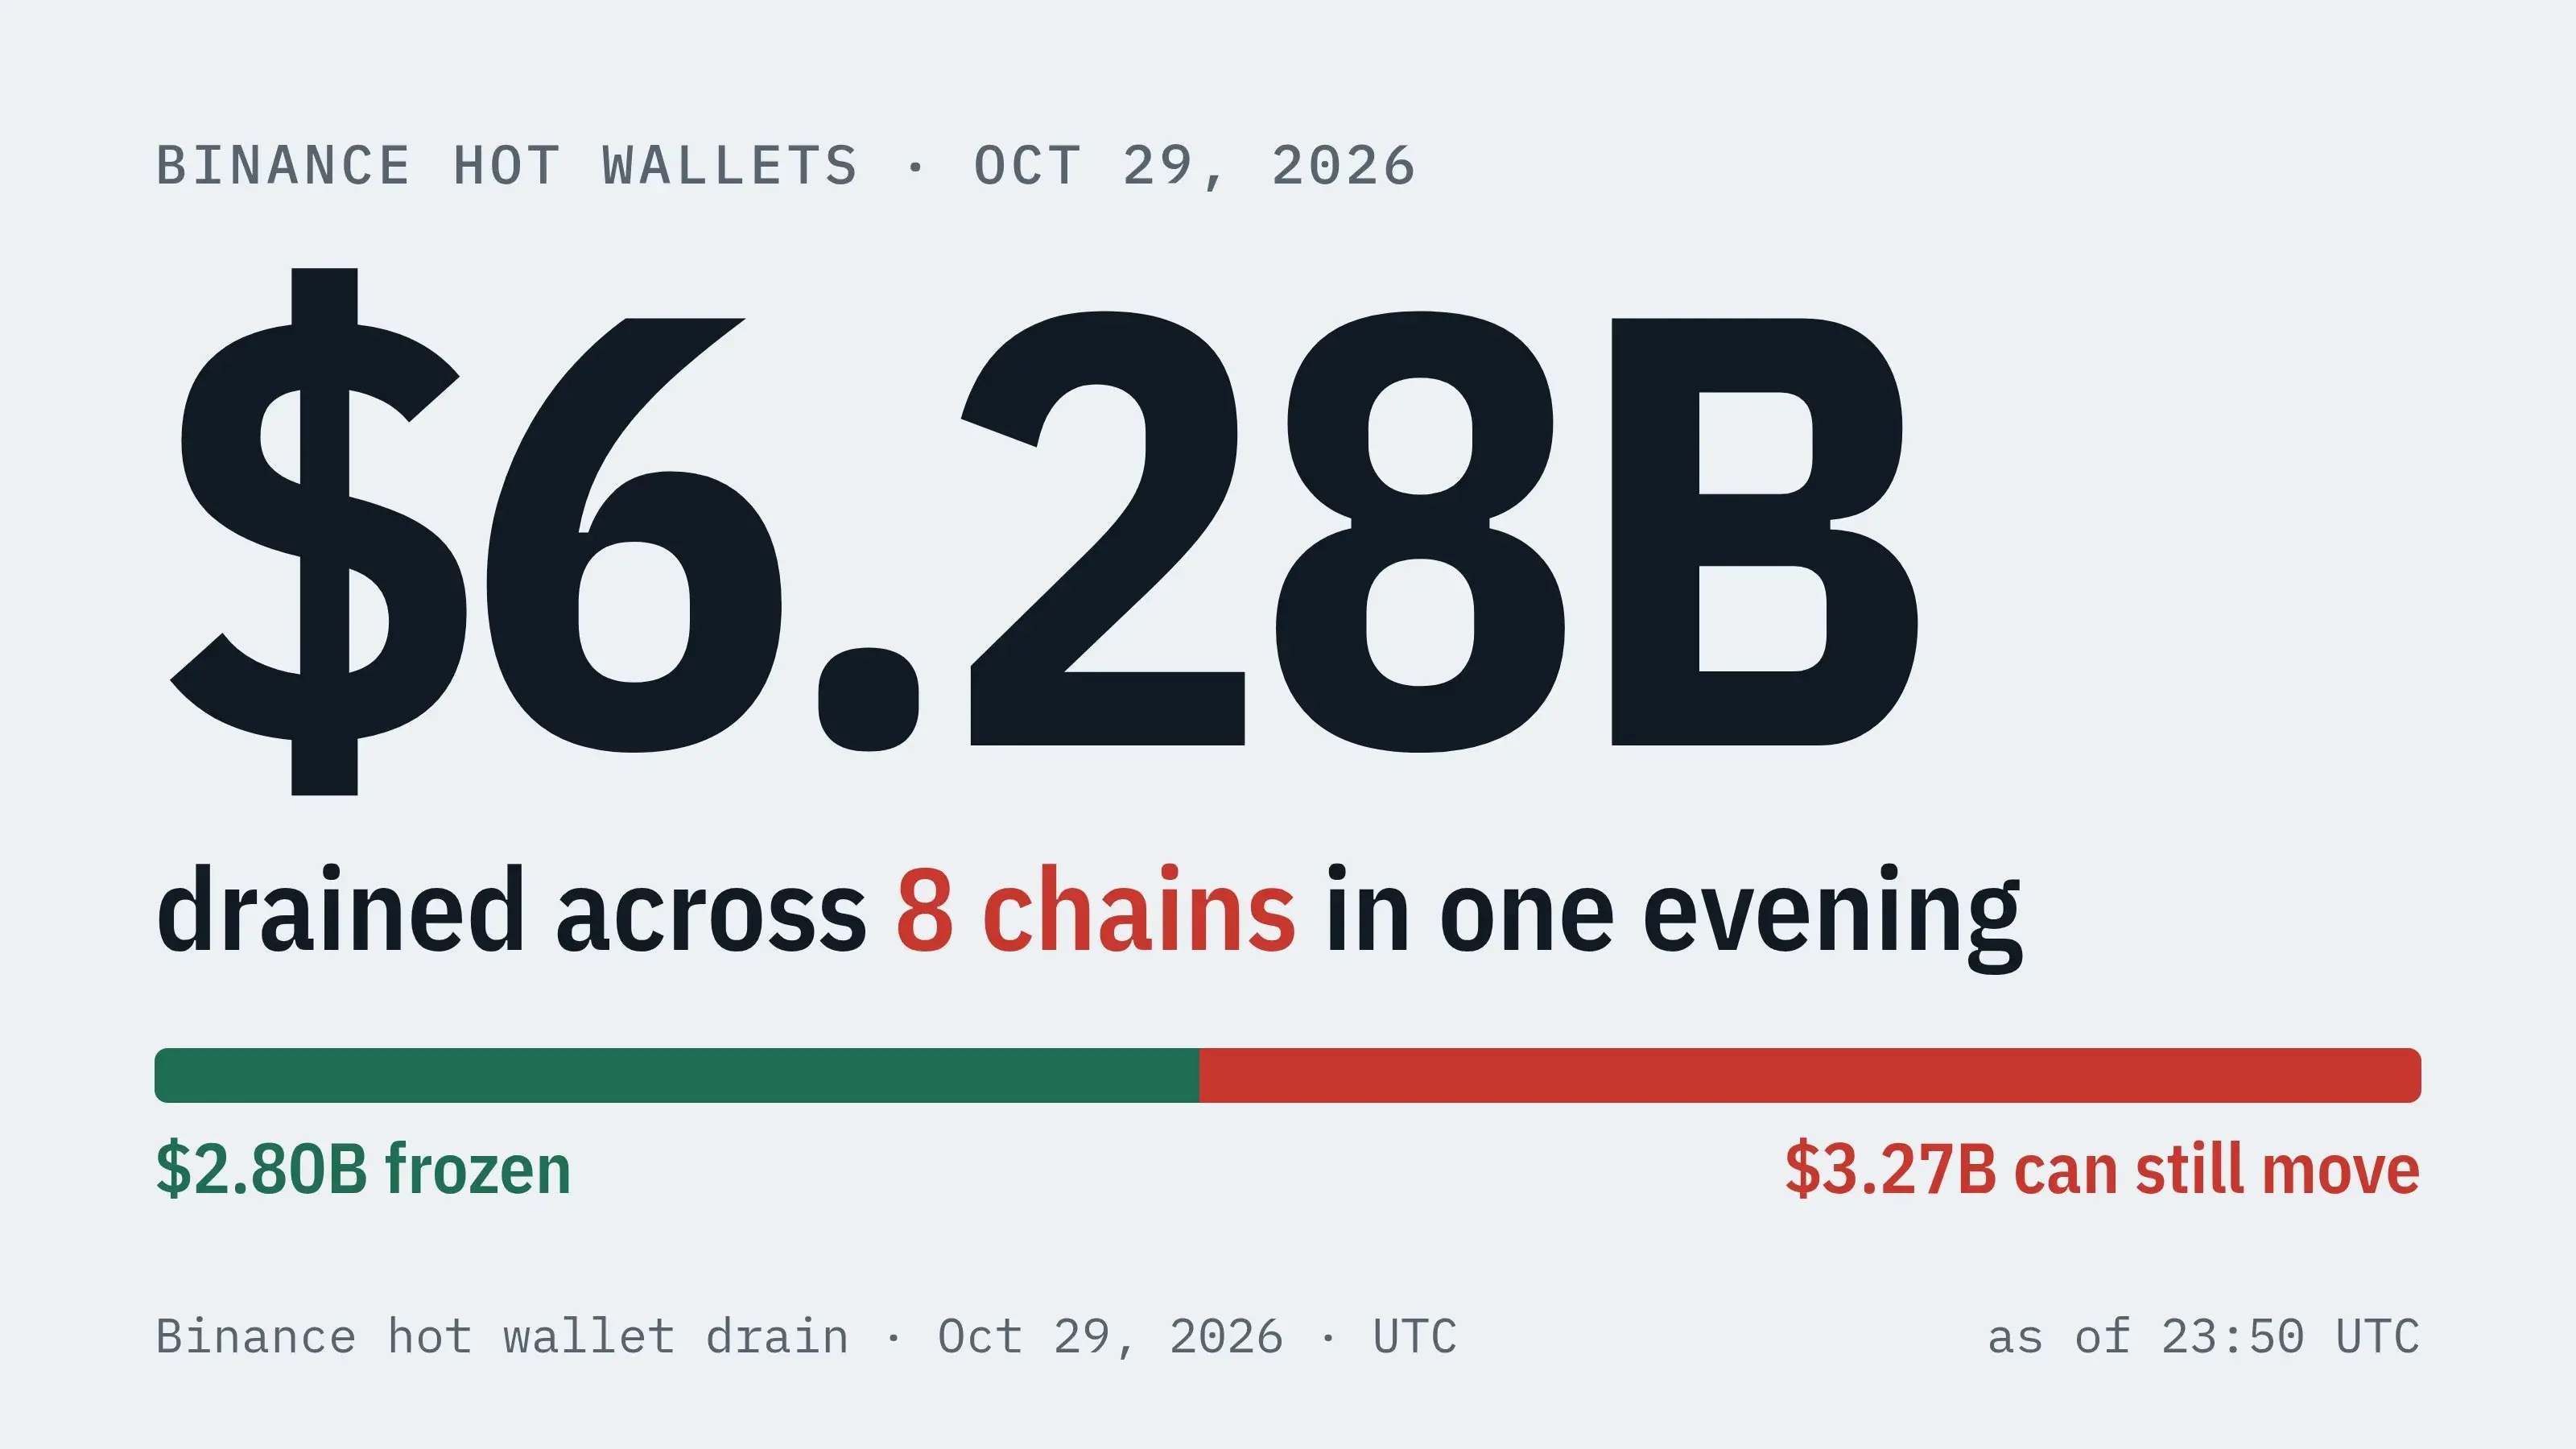
Через 40 минут общая сумма оттока, согласно нескольким статистическим данным, остановилась около 5.8 миллиарда долларов. Эта цифра превышает около 1.5 миллиарда долларов Bybit в феврале 2025 года, став крупнейшим в истории криптовалюты случаем кражи средств с биржи — и это произошло в бирже с самой большой командой безопасности и самым мощным балансом.
Всего несколько часов назад ведущая платформа для прогнозирования рынков Polymarket приостановила торговлю из-за взлома стороннего поставщика услуг. Почти в то же время две ведущие криптобиржи приостановили торговлю или вывод средств из-за хакерских атак, что подчеркивает крайнюю серьезность ситуации в области безопасности криптовалют.
I. 40 минут, 5.8 миллиарда долларов
Подготовка к атаке была завершена за день до перевода. С 28 по 29 октября новый адрес получил три транзакции по примерно 0.1 ETH через миксер Tornado Cash — это были газовые сборы. Биржа никогда не использует миксер для оплаты газа, и аналитик блокчейна Spreek выпустил первый сигнал тревоги, сказав: это может быть обычное обслуживание кошелька, но выглядит крайне подозрительно.
В 4:24 утра по московскому времени первая аномальная транзакция была завершена. Через 24 секунды второй кошелек Binance 16 перевел 28,005 ETH на тот же адрес. В 04:41 горячий кошелек 34 перевел 780 миллионов USDC; в 04:59 еще 43 миллиона. Весь процесс был тихим, непрерывным и без перерывов, как авторизованный внутренний перевод. В течение 15 минут злоумышленник перевел около 195,460 ETH на другой новый адрес.
На момент публикации отток, связанный с кошельком Binance, составил около 5.8 миллиарда долларов: 3.528 миллиарда в сети Ethereum, 1.449 миллиарда в Bitcoin, 628 миллионов в Tron, и 38 миллионов в Arbitrum, Optimism и Base. Следует отметить, что отток не равен краже, и тем более не равен окончательным потерям — Binance еще не опубликовала никаких цифр, и существует вероятность неверной интерпретации данных блокчейна.
Но реакция рынка предшествовала фактам. Bitcoin на время упал ниже 79,000 долларов, Ethereum упал ниже 2,240 долларов, и за час было ликвидировано 627.7 миллионов долларов, из которых 606.6 миллионов были длинными позициями, а Binance составила 344.8 миллионов. BNB на время упал на 6%, до уровня около 710 долларов.
II. 2.54 миллиарда долларов заморожены
В течение часа после инцидента Tether и Circle начали действовать. Генеральный директор Tether Паоло Ардоино сообщил, что было заморожено более 1.567 миллиарда USDT, первоначально сообщенная цифра составила 971 миллионов; Circle заморозила около 823 миллионов USDC.
Утром 30 числа Binance представила результаты проверки: в настоящее время общая сумма замороженных активов составляет 2.54 миллиарда долларов, и по мере сотрудничества с правоохранительными органами, эмитентами, блокчейн-аналитическими компаниями и отраслевыми партнерами эта цифра может продолжать расти.
Это структурный факт, который стоит зафиксировать в этом инциденте. USDT и USDC — это токены централизованного выпуска, эмитенты сохраняют за собой право замораживать любые адреса — вероятно, украденные злоумышленниками стейблкоины уже заблокированы на месте и не могут быть перемещены. В то время как ETH и BTC принадлежат сетям без эмитента, никакая организация не может нажать на эту кнопку.
Таким образом, возникло ироничное сопоставление: в этой отрасли, чем более "децентрализованными" являются средства, тем труднее их вернуть после кражи; чем больше зависит от централизованных эмитентов, тем безопаснее.
Ответы сторон составили четкий спектр мнений. Официальный ответ Binance был самым сдержанным: сначала "обратили внимание на сообщения о потенциальных проблемах с безопасностью, проводим расследование, пока не подтверждено, что средства пользователей пострадали"; затем заявили, что некоторые пользователи столкнулись с проблемами вывода средств из-за "технической ошибки", и это восстанавливается; к утру 30 числа изменили на "проводится проверка безопасности, вывод средств будет восстановлен после полного решения проблемы безопасности", одновременно приостановив вывод средств и торговлю на Binance Alpha.
Соучредитель Хэ И подтвердила, что команда проводит расследование и заявила, что возьмет на себя все убытки от кражи. CZ, который уже не участвует в повседневном управлении, сказал более прямо: "Безопасность средств пользователей, похоже, Binance действительно была взломана. Я больше не управляю Binance.com, но как акционер я ожидаю, что все средства пользователей будут полностью покрыты."
Что касается чистых убытков, основатель DefiLlama 0xngmi подсчитал: активы, находящиеся под управлением Binance, составляют около 144 миллиардов долларов, за вычетом замороженных стейблкоинов, убытки составляют около 1 миллиарда долларов, что составляет 0.69% от активов под управлением, "Binance может легко покрыть это своим балансом." CZ перепостил и добавил: убытки могут быть немного выше этой цифры, но будут полностью покрыты.
Это поднимает другой вопрос. Фонд безопасности активов пользователей SAFU, созданный Binance в 2018 году, долгое время открыто заявлял о размере около 1 миллиарда долларов. Если чистые убытки, как сказал CZ, немного превышают 1 миллиард, то фактическим источником покрытия уже не является этот фонд, а баланс самой Binance. Механизм покрытия изменился с "подготовленного пула" на "кредит компании".
III. Третий раз Binance: от 41 миллиона до 5.6 миллиарда
Это не первый случай, когда Binance подверглась хакерской атаке.
7 мая 2019 года, на высоте блока 575012, хакеры вывели 7,000 биткойнов из горячего кошелька Binance, тогда это стоило около 41 миллиона долларов, что составило 2% от общего объема их биткойнов. В объявлении Binance было очень подробно описано: хакеры использовали фишинг, вирусы и другие сложные методы атаки, чтобы получить большое количество API-ключей пользователей и коды двухфакторной аутентификации Google. Тогда CZ сказал: "Сегодня не лучший день, но мы будем оставаться прозрачными", фонд SAFU полностью покрыл убытки, операции по вводу и выводу были приостановлены на неделю.
7 октября 2022 года в кроссчейн-мосту Token Hub сети BNB Chain возникла уязвимость, злоумышленники дважды создали 2 миллиона BNB, стоимостью около 566 миллионов долларов, и BNB Chain на время приостановила создание блоков. Еще раньше, в марте и июле 2018 года, произошло два инцидента, вызванных фишингом API пользователей.
За семь лет трижды, сумма от 41 миллиона до 566 миллионов и затем до 5.6 миллиарда. Цифры увеличились более чем в тысячу раз, но место атаки почти не изменилось: ни разу не была взломана математика ключей, а обошли процесс, использующий ключи.
В 2019 году это был фишинг для получения API-ключей и 2FA; в 2022 году это была логика проверки кроссчейн-моста; в этот раз следы на блокчейне указывают на то, что права подписи горячего кошелька были украдены. Формы меняются, но место остается прежним — все на стыке "человека" и "системы".
IV. 2026, черный год для бирж
За несколько часов до инцидента с Binance другая ведущая криптоплатформа только что пережила гораздо меньшую, но почти такую же атаку.
30 октября в 4:00 утра платформа прогнозирования Polymarket выпустила заявление на своем официальном аккаунте: было обнаружено и исправлено проблему, затрагивающую международную платформу Polymarket.com, одна из сторонних компаний была взломана, инцидент передан правоохранительным органам; в целях высокой осторожности платформа временно приостановила торговлю. Примерно через час торговля полностью восстановилась. Polymarket заявила, что все пострадавшие получат полное возмещение.
Взлом произошел не в кошельке и не в контракте. Согласно отчетам CNBC и NBC News, проблема возникла из-за DebugBear — инструмента мониторинга производительности веб-сайтов и веб-аналитики, базирующегося в Великобритании, который был взломан, и Polymarket передала инцидент британским правоохранительным органам. DebugBear также подтвердил в тот же день на своем аккаунте в X, что они переживают "продолжающееся событие безопасности". Американская платформа Polymarket не пострадала.
Масштабы убытков не сопоставимы с Binance. Данные аналитической компании Arkham указывают на около 2.65 миллиона долларов; CNBC ссылается на анализ Betting Intelligence и Polysights, который утверждает, что один аккаунт вывел как минимум 2.7 миллиона долларов из 710 других кошельков. Сумма небольшая, но природа ясна: злоумышленники не трогали систему Polymarket, они затронули программное обеспечение других людей, установленное в системе Polymarket.
24 сентября 2026 года Bitget также подвергся хакерской атаке, убытки составили около 387.5 миллиона долларов. Согласно восстановлению Galaxy Research и BlockSec, злоумышленники не получили приватные ключи, а использовали уязвимость нулевого дня двух сторонних продуктов безопасности, чтобы получить внутренние высокие учетные данные, вставив поддельные команды вывода в заднюю часть кошелька, после чего удалили следы. Генеральный директор Bitget Грейси Чен заявила: они не подделывали запросы на вывод средств пользователей и не получили приватные ключи холодного или горячего кошелька. Поддельные запросы по структуре полностью совпадали с законными внутренними переводами, поэтому система авторизации их одобрила.
Инцидент с Bybit в феврале 2025 года — это предыдущая версия того же сценария: около 1.5 миллиарда долларов в Ethereum, злоумышленники взломали интерфейс пользователя и интерфейс отображения транзакций, используемые подписантами мультиподписей, заставив подписантов думать, что они одобряют обычный перевод. Приватные ключи оставались в безопасности, контракт Safe также не имел проблем — проблема заключалась в экране перед ключами. ФБР отнесло это к Северной Корее.
Galaxy Research подводит итог этим двум инцидентам, который почти можно считать эпитафией для всей отрасли: никто не атакует математику приватных ключей, они атакуют того, кто говорит математике, что делать, или систему.
Этапы отмывания денег также становятся индустриализированными. BlockSec отслеживает около 269 миллионов долларов чистыми, которые поступили в THORChain в деле Bitget; Galaxy утверждает, что THORChain отказался от запроса Bitget о предоставлении услуг, ссылаясь на "децентрализованный, без разрешений" подход — средства Bybit в свое время шли по аналогичному пути. Когда средства уходят в децентрализованные протоколы, их возврат уже не является технической проблемой, а становится вопросом позиции.
Данные по отрасли также выглядят плохо. SlowMist сообщает, что в первой половине 2026 года произошло 182 инцидента безопасности с убытками около 956 миллионов долларов, количество инцидентов увеличилось на 50.41% по сравнению с прошлым годом; по данным CertiK, количество составило 344 инцидента на 1.316 миллиарда долларов; Hacken сообщает о потерях в третьем квартале в 1.18 миллиарда долларов, что на 55% больше, из которых 77% связано с проблемами в цепочке поставок.
Сортируя по сумме убытков, статистика Blockaid показывает, что безопасность приватных ключей и операций составляет 74.3%; сортируя по количеству инцидентов, уязвимости в коде составляют 79.3%. Иными словами: наибольшее количество проблем связано с кодом, а самые серьезные проблемы всегда связаны с правами доступа.
Заключение
От примерно 450 миллионов долларов Mt.Gox до 1.5 миллиарда Bybit и до сегодняшних 5.6 миллиарда, эта цифра все еще меняется ------ рекорд "самого крупного кражи в истории" обновляется каждые несколько лет, а в последний год даже дважды, и каждый раз отрасль становится более богатой, более профессиональной и более регулируемой. Это показывает, что темпы инвестиций в безопасность криптокомпаний все еще не успевают за развитием хакерских технологий и ИИ.
Более того, стоит обратить внимание на природу противника. Дела Bybit и Bitget были отнесены к северокорейской группе Lazarus ФБР, Elliptic и Chainalysis, а недавний инцидент с Binance по методам очень похож на предыдущие два. Одна из стран, находящаяся под санкциями и изоляцией, использует криптовалютные биржи как свой самый стабильный источник иностранной валюты ------ а стоимость этого бизнеса разделяется между глобальными пользователями.
Binance, вероятно, сможет покрыть эти 1 миллиард долларов, пользователи, скорее всего, не потеряют ни копейки, и вывод средств будет восстановлен. Но с Mt.Gox до Binance, прошло двенадцать лет, и биржи по-прежнему остаются самым уязвимым и самым привлекательным звеном в этой цепочке поставок; и никогда не были взломаны криптографические системы, а процессы, цепочки поставок и тот экран, который отображает содержание сделок.
 Предупреждение о рисках
 Предупреждение о рисках

Популярные статьи





