








Обсудим инцидент с кражей 5,6 миллиарда долларов у Binance
 Ключевые тезисы


 Бинанс украли 5 миллиардов долларов, что стало крупнейшей хакерской атакой в истории криптовалют.
Автор: Seven Research
Сегодня я встал довольно рано, проснулся около четырех-пяти часов. Открыв Twitter, увидел множество сообщений о краже на Binance.
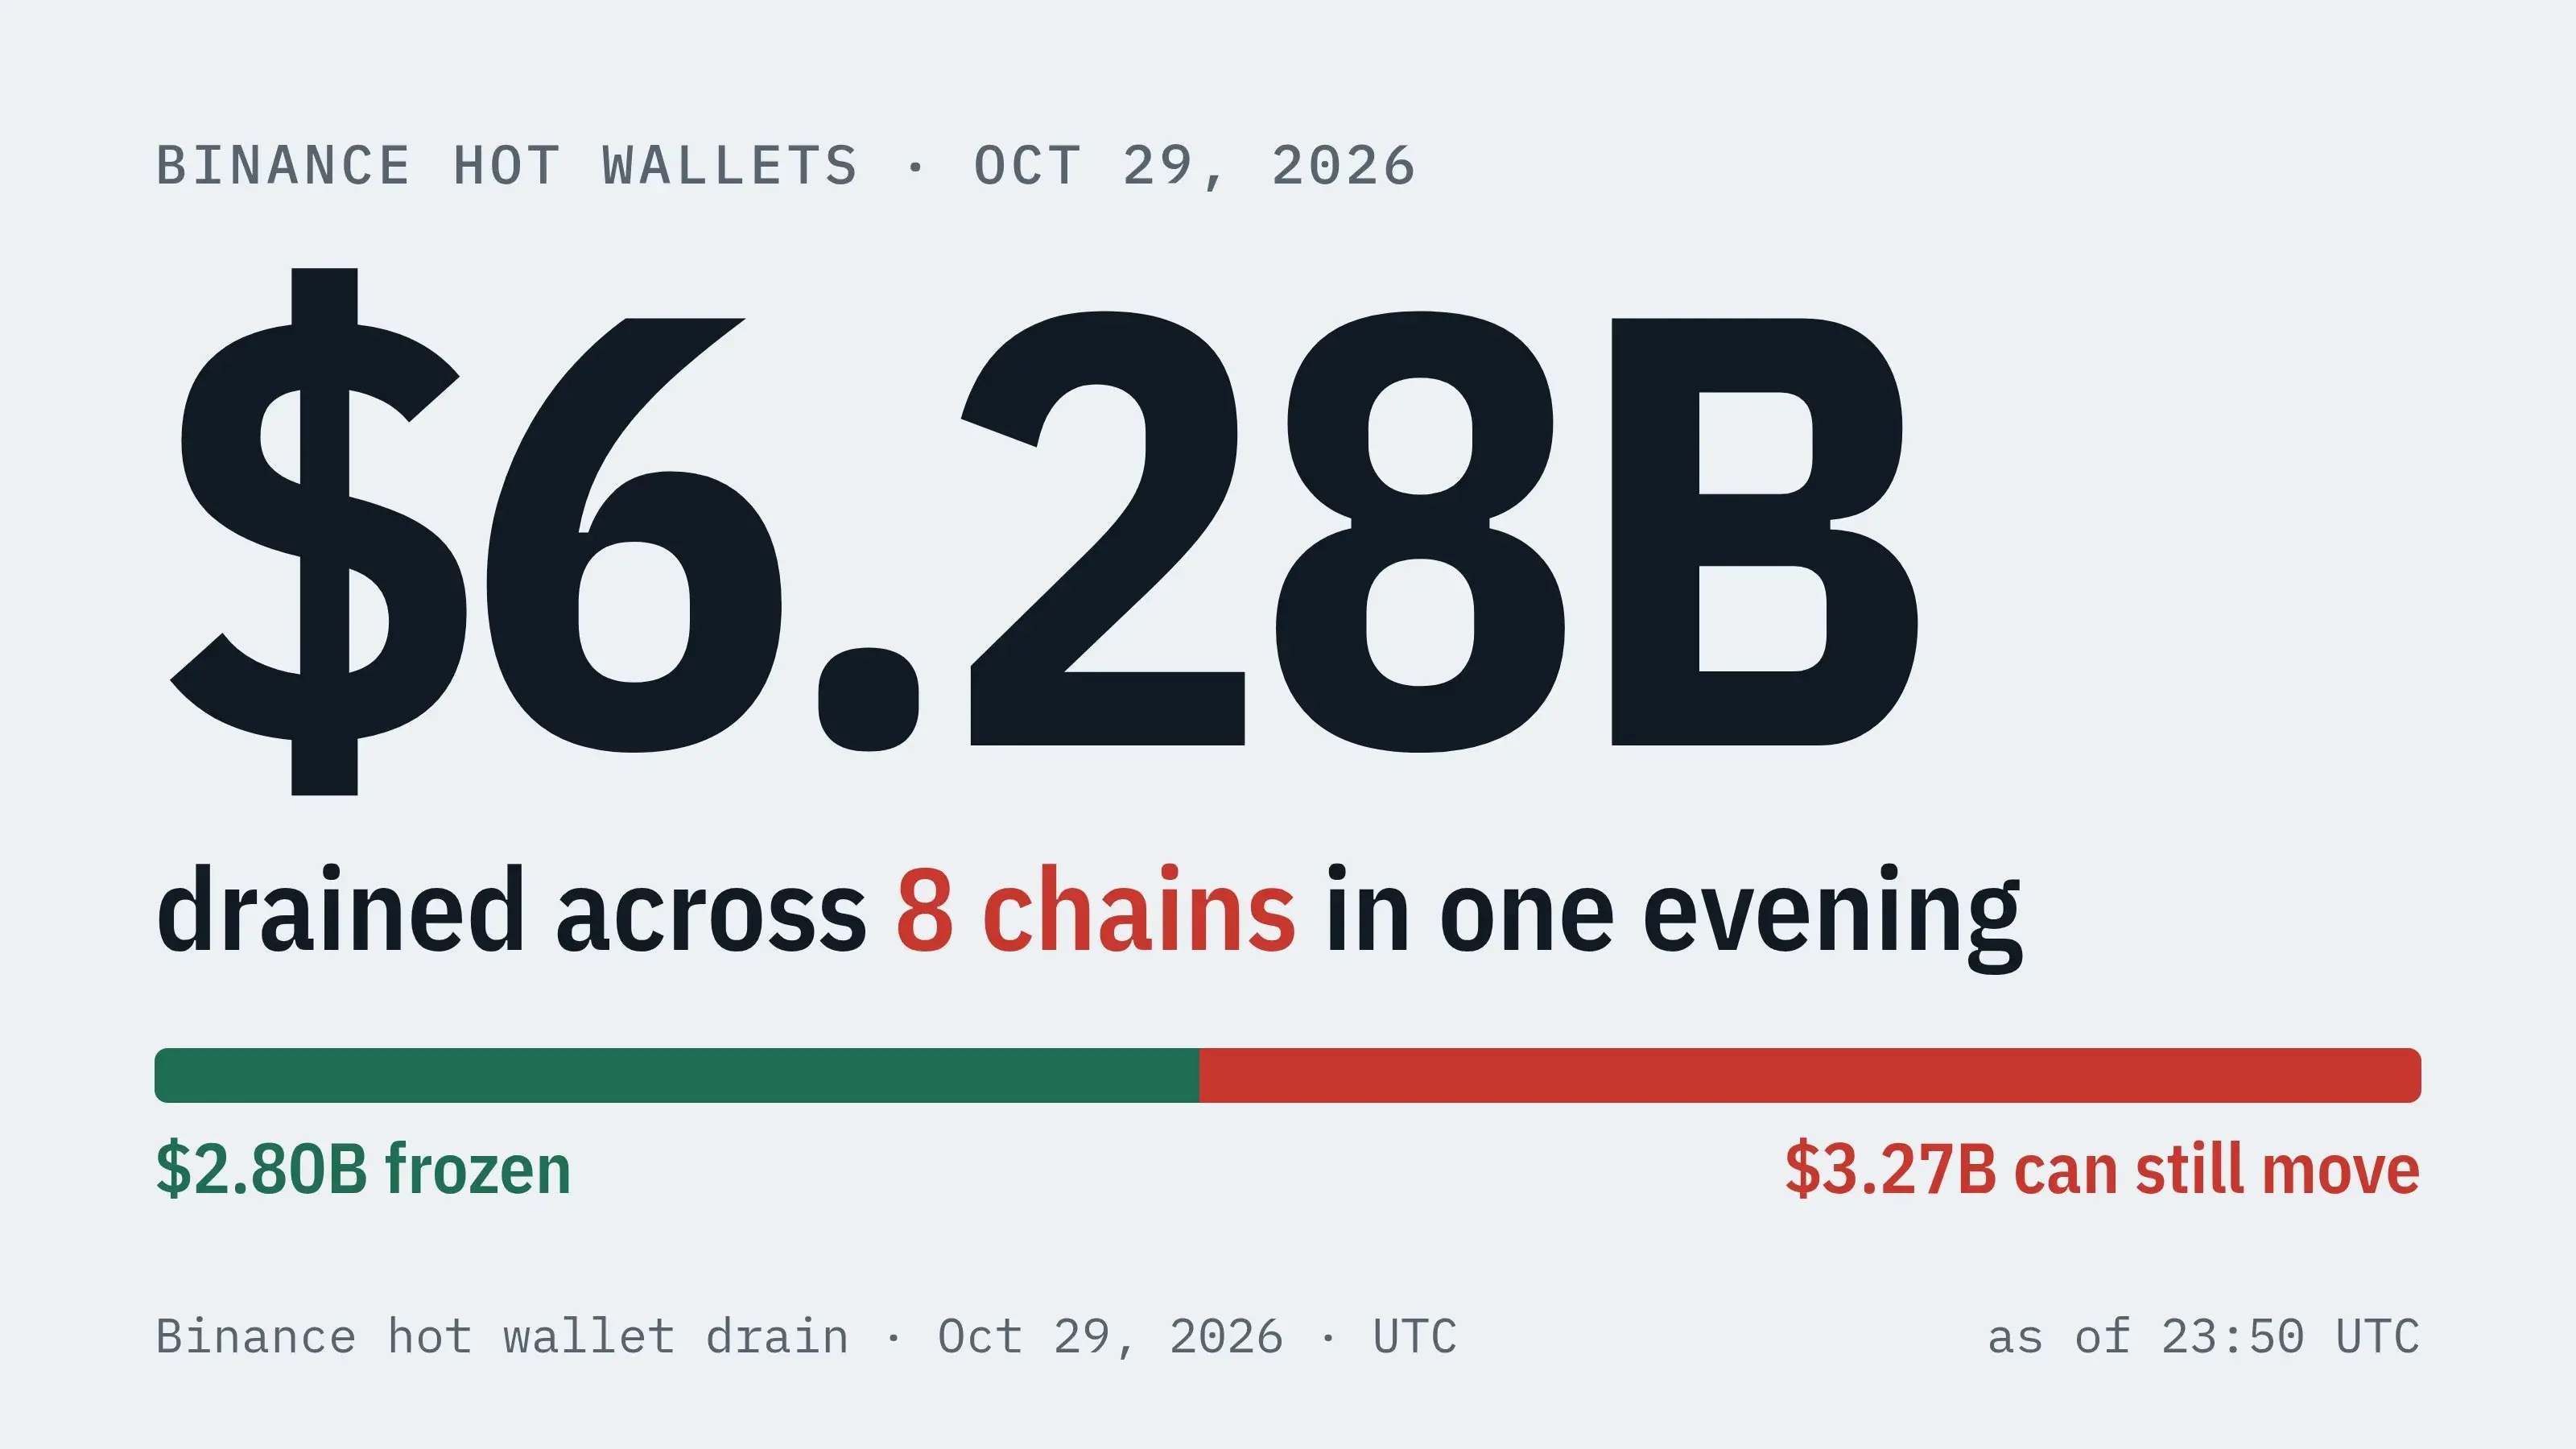
Утром я пролистал несколько твитов от различных агентств безопасности, и сумма украденного действительно пугающая. Первоначально сообщалось о нескольких горячих кошельках, из которых было выведено около 5 миллиардов долларов (по самым высоким оценкам, сумма достигала от 5.5 до 5.8 миллиардов); если смотреть только на блокчейн Ethereum, несколько основных горячих кошельков были опустошены на сумму от 3.3 до 3.5 миллиардов долларов. Это побило рекорд кражи в 1.5 миллиарда долларов на Bybit в начале прошлого года и стало крупнейшей хакерской атакой в истории криптовалют.
Позже, благодаря совместным усилиям, было заморожено почти 3 миллиарда долларов. Эмитенты стейблкоинов отреагировали довольно быстро: примерно через 40 минут после инцидента Tether заморозила 1.57 миллиарда долларов USDT, Circle заморозила 823 миллиона долларов USDC, а Ripple также остановила 200 миллионов долларов. Но даже при этом хакеры успели за несколько минут перевести более 250 тысяч ETH (стоимостью около 570 миллионов долларов) и множество токенов, которые нельзя было заморозить.
Что касается причин кражи, на данный момент, скорее всего, это утечка главного приватного ключа с большими правами доступа.
Процесс, который раскрыл команда безопасности Blockaid, довольно впечатляющий. В 4:21 утра по пекинскому времени хакеры сначала вывели немного ETH из Tornado Cash в качестве газа, а затем сразу же инициировали авторизационную транзакцию EIP-7702, нацелившись на основной горячий кошелек Binance "Binance 14". Поскольку в то время горячий кошелек продолжал обрабатывать обычные выводы пользователей, хакеры не знали актуальный Nonce (номер транзакции), поэтому просто использовали полученный приватный ключ и слепую подпись для 50 последовательных транзакций, которые были отправлены. В результате они действительно попали в цель, и все права на выполнение горячего кошелька были переданы заранее написанному злонамеренному контракту.
Всего через 3 минуты после получения прав (в 4:24) хакеры одной транзакцией вывели 167 тысяч ETH, более 1.6 миллиарда USDT и более 60 различных токенов из Binance 14. Более того, Binance 14 также был владельцем другого смарт-кошелька (Hot Wallet 34), и в 4:41 хакеры также вывели 780 миллионов USDC из этого кошелька. Этот метод не является уязвимостью контракта, это значит, что главный приватный ключ полностью оказался в руках хакеров.
После инцидента CZ также признал в твите, что это выглядит как взлом. Теперь Binance приостановила вывод средств, и Binance Alpha также остановила свою работу. Утром я попытался вывести средства, но они застряли, и это действительно оказало значительное влияние.
Я заметил, что многие KOL в Twitter выглядят довольно оптимистично, считая, что у Binance достаточно ресурсов, чтобы покрыть убытки, но я считаю, что это очень серьезный инцидент. Рынок уже отреагировал: BTC мгновенно упал ниже 79,000 долларов, BNB упал почти на 7%, и всего через час после инцидента на всей сети было потеряно 628 миллионов долларов (более 600 миллионов из которых были длинными позициями). Другие более детальные технические детали я соберу с помощью ИИ и позже поделюсь с вами.
Вы можете посмотреть ранее написанную статью "Крупнейшие биржи криптовалют снова ограблены на 350 миллионов долларов, почему криптовалютный рынок стал 'банком' для северокорейских хакеров? Кто такие северокорейские Lazarus?"
Кроме того, я считаю, что сейчас всем нужно быть настороже не из-за того, сможет ли Binance покрыть убытки, а из-за цепной реакции, которую это вызвало.
На счету Binance все еще находится 144 миллиарда долларов активов, и многие учреждения завязаны на этих деньгах и бизнесе. На самом деле, уже сегодня утром цепная реакция началась: как только хакеры получили криптовалюту, они сразу же авторизовали Aave на блокчейне, явно намереваясь внести украденные десятки тысяч ETH и получить чистые стейблкоины, сбросив последствия на DeFi-протоколы. Это испугало Aave, и они срочно заморозили рынок V3 на основной сети Ethereum, а ведущий кредитор на Solana Kamino также приостановил свои кредитные пулы. Более того, среди украденного были и собственные активы Binance wBETH, и если хакеры вызовут обвал на блокчейне, то крупные держатели и учреждения, использующие wBETH для кредитного плеча, могут столкнуться с цепной ликвидацией.
Кроме того, сейчас в кругу большинства маркет-мейкеров и количественных учреждений основные средства и главные маржинальные счета находятся в Binance. Многие учреждения занимаются арбитражем между биржами или хеджированием, и теперь, когда Binance внезапно приостановила вывод средств, их финансовые цепочки оказались заблокированными. Если рынок продолжит резко колебаться, они не смогут вывести деньги из Binance для пополнения маржи в других местах, и чтобы избежать ликвидации, им придется принудительно закрывать позиции на других биржах и на блокчейне, чтобы вернуть наличные. Вот почему, хотя украденные активы были из экосистемы Ethereum, сегодня Solana и множество альткойнов также упали.
Не говоря уже о многих второстепенных биржах, инвестиционных платформах и даже казначействах некоторых проектов, которые не имеют глубины и по сути просто собирают деньги и хранят их на счетах Binance, чтобы получать проценты или хеджироваться. Если Binance немного затянет время с приостановкой вывода, эти учреждения и небольшие платформы, которые держат деньги в Binance, немедленно столкнутся с паникой.
Я хочу обсудить это, потому что раньше я работал в проекте и пережил несколько небольших хакерских атак.
В то время основное внимание уделялось фишинговым ссылкам, которые распространялись в сообществе. Я хорошо помню один случай, когда в четыре-пять часов утра, когда азиатская команда спала наиболее крепко, хакеры целенаправленно нацелились на модераторские аккаунты Discord, чтобы украсть аккаунты с большими правами, а затем разослали фишинговые ссылки в сообществе, в результате чего один из пользователей кликнул на вредоносную ссылку.
Сегодня, проснувшись около четырех, я увидел новости о краже на Binance, и это совпало с тем, что у меня также есть немного денег на этой платформе.
У меня есть ощущение, что хакеры в последнее время стали сильнее благодаря использованию ИИ. Конечно, это не значит, что ИИ непосредственно взломал криптографию, но как обычные люди могут использовать ИИ для увеличения своих возможностей, так и хакеры, обладая ИИ, становятся еще более мощными, и их методы атак становятся более эффективными. Учитывая, что в прошлом месяце (24 сентября) Bitget был ограблен на 380 миллионов долларов из-за уязвимости нулевого дня в стороннем программном обеспечении, а сегодня Polymarket также приостановил торговлю из-за взлома стороннего провайдера, всего за месяц ведущие платформы подверглись атакам одна за другой.
Лично у меня есть подозрение, что Binance или связанные с ней команды также используют ИИ и случайно раскрыли некоторые ключевые данные в процессе его использования. Многие операторы или разработчики часто не имеют достаточной безопасности (это также касается меня), например, чтобы упростить задачу, они могли передать ИИ конфигурации среды или логики прав доступа, что случайно дало хакерам возможность использовать автоматизированные инструменты для нахождения уязвимостей и проникновения.
Кажется, это наложение черного лебедя: как раз вчера отчет Google обрушился, за квартал капитальные расходы составили 51.4 миллиарда долларов, свободный денежный поток стал отрицательным на 9.1 миллиарда, акции упали на 10% за день, что привело к потере 500 миллиардов долларов рыночной капитализации, и рынок уже был полон опасений по поводу пузыря ИИ; затем сегодня Binance столкнулась с такой серьезной проблемой безопасности, и все черные лебеди, похоже, собрались вместе.
В последнее время всем стоит быть осторожнее, пока цепная реакция не полностью разразилась, особенно тем, кто хранит активы на небольших биржах или централизованных инвестиционных платформах, постарайтесь защитить свои активы:
- Если возможно, не храните активы на биржах. В будущем такие инциденты, вероятно, будут происходить все чаще. Особенно это касается небольших бирж с низким уровнем безопасности, никто не знает, не застряли ли их основные средства в Binance, не стоит рисковать чужой способностью к выплатам.
- Если возможно, используйте аппаратные кошельки. Храните мнемонические фразы в оффлайне, и не подписывайте неясные авторизации на блокчейне (сейчас есть EIP-7702, случайная подпись может привести к тому, что все права вашего кошелька будут переданы).
- Если возможно, используйте мультиподпись. Независимо от того, являются ли это личные крупные средства или средства учреждения, один приватный ключ в текущей атакующей среде слишком уязвим, лучше разделить права и хранить их на разных устройствах.
 Предупреждение о рисках
 Предупреждение о рисках
Популярные статьи





