








GCSA Инсайты: независимое расследование кражи около 6,3 миллиарда долларов США с Binance и анализ цепочки атак EIP-7702
 Ключевые тезисы


 Как именно злоумышленники преодолевают безопасные границы между внутренними системами предприятия и кошельками на блокчейне, превращая определенные права доступа в возможность эффективного перемещения активов?
Автор:AI и кибербезопасность GCSA
Введение
Десятки миллиардов долларов цифровых активов были переведены, но приватные ключи кошельков еще не были подтверждены как утекшие. Это противоречие является наиболее важным вопросом в связи с инцидентом безопасности Binance: как злоумышленники смогли преодолеть границу безопасности между внутренними системами компании и кошельками на блокчейне, превратив определенные права доступа в возможность эффективного перевода активов?
Согласно предварительным данным Binance, инцидент мог начаться с взлома ноутбука инженера DevOps, что затем затронуло внутренние сервисные контейнеры и несанкционированные процессы вывода средств. В то же время TRM Labs с высокой степенью уверенности связывает инцидент с угрозами, связанными с Северной Кореей, известными как TraderTraitor; исследователи блокчейна также выдвинули подозрения на счет Lazarus. Эти выводы предоставляют контекст инцидента, но не заменяют техническую проверку каждой ключевой транзакции и не могут напрямую доказать личность фактического оператора.
GCSA выбрала другой подход для специального сбора доказательств: не исходя из общей суммы убытков или идентификации злоумышленника, а возвращаясь к транзакциям, подлежащим публичной проверке, подписям и состоянию. Исследование повторно проверило 18 оригинальных транзакций и их внешние подписи, подтвердив 50 первоначальных авторизационных подписей EIP-7702, связанных с Binance 14, и 1 подпись на отмену авторизации, а также отслеживало вызовы, переводы активов, отмены нулевых адресов и состояние замороженных кошельков в определенных блоках.
Среди них одна транзакция типа-4 содержала 50 авторизаций, но это вовсе не означает, что все 50 поручений фактически вступили в силу; действительная подпись подтверждает возможность подписания, но не может доказать, был ли украден приватный ключ или какая внутренняя система инициировала запрос. GCSA дополнительно проверила три последовательные транзакции, связанные с MetaMask Gas Station: сумма зачисленного ETH точно совпадала с максимальным бюджетом газа для последующих двух транзакций, предоставляя проверяемую основу для анализа взаимодействия с третьими сторонами. Однако утверждения о том, что "злоумышленник ошибочно выбрал USDT", что MetaMask имеет реальный IP-адрес и что личность была определена по IP, на данный момент остаются неподтвержденными предположениями.
Это также является основным отличием данного отчета от обычных отчетов о событиях: четкое разделение "наблюдаемых фактов на блокчейне", "обоснованных технических выводов" и "причин и идентификаций, которые все еще требуют сбора доказательств вне сети". Проверка ключевых ссылок Ethereum не является полным аудитом всех десяти цепочек; внесение активов в черный список не означает, что они были возвращены; оценка влияния инцидента в 6,3 миллиарда долларов не может быть напрямую интерпретирована как окончательные чистые убытки.
Уроки этого инцидента касаются не только одной биржи. Границы безопасности цифровых активов давно расширились за пределы самого приватного ключа, охватывая конечные устройства, сервисы подписания, процессы утверждения, среды непрерывной доставки и инфраструктуру третьих сторон. Публичный реестр может восстановить, как перемещаются активы, и действительно ответить на вопрос "как были утрачены права доступа и кто стоит за операцией", но для этого все еще необходима полная цепочка доказательств как на блокчейне, так и вне его.
Ключевые выводы GCSA
Механизм авторизации: 50 подписей EIP-7702 были проверены как действительные подписи соответствующего кошелька, но действительность подписи и фактическое выполнение авторизации — это два разных вопроса, и на основании этого нельзя утверждать, что приватный ключ не был скомпрометирован.
Путь средств: отчет проверил часть переводов активов Ethereum между Binance 14 и Hot Wallet 34; охвачены ключевые образцы транзакций, а не независимая сверка общих убытков между цепочками.
Gas Station: сумма зачисления точно соответствует максимальному бюджету газа для двух транзакций. Это может указывать на последующее законное сохранение журналов услуг, но не означает, что был получен IP-адрес или подтверждена реальная личность.
Статус обработки: отчет проверил отмену поручений, черный список USDT и баланс целевого кошелька; отмена авторизации, заморозка активов и фактическое возвращение — это разные доказательства.
Область исследования: данная независимая проверка сосредоточена на ключевых транзакциях Ethereum. Причины вторжения, полная сверка между цепочками, фактическая сумма возврата и личность злоумышленника все еще требуют дальнейшей поддержки доказательств.
Специальный отчет о сборе доказательств
Отчет GCSA о сетевой атаке на Binance
30 октября 2026 года | Полный обзор инцидента и проверка ключевых ссылок Ethereum | Версия 2.0
Срок сбора данных: 2026-10-30 14:03 JST (Япония, UTC+9) / 2026-10-30 05:03 UTC.
Точка привязки состояния на блокчейне: блок 26303316, 2026-10-30 04:55:47 UTC. Этот отчет является обновленной снимком на указанный момент времени.
Основные выводы
На данный момент сформированы официальные раскрытия инцидента на уровне платформы и материалы для межцепочечного расследования. Ключевые доказательства на блокчейне поддерживают поручения EIP-7702, переводы активов и последующую отмену нулевого адреса для Binance 14; полные причины вторжения, окончательные чистые убытки и фактическая сумма возврата все еще не закрыты.
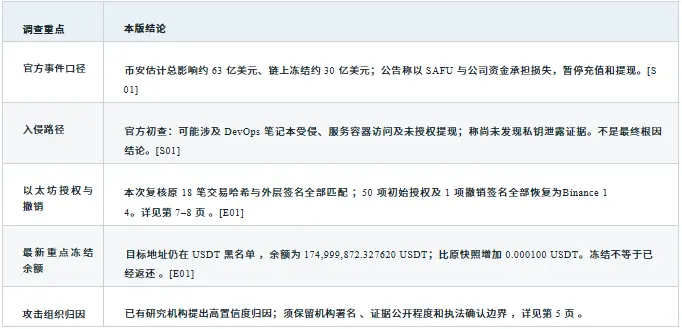
Область отчета и навигация по чтению
Сохранена структура оригинального отчета "Методы доказательства, адреса, авторизация, отмена, Gas Station, потоки средств, схемы, поэтапный индекс, незакрытые доказательства", добавлены временная шкала всех событий, критерии сумм, влияние на бизнес и прогресс обработки. Оригинальные обозначения шаблона используются только для поддержания непрерывности документа и не означают, что это обновление получило отдельную печать от данного учреждения.
Страницы 2-5: методы, временная шкала, общая сумма и атрибуция; страницы 6-11: специальные данные на блокчейне; страницы 12-13: влияние и последующая проверка; страницы 14-15: оригинальные 18 транзакций и новый индекс транзакций; страницы 16-17: источники и приложения.
Методы доказательства и обновления данной версии
Идентификация уровня источника: E = публичный запрос на блокчейне; S = внешние публичные источники; O = пользователь предоставил оригинальный отчет.
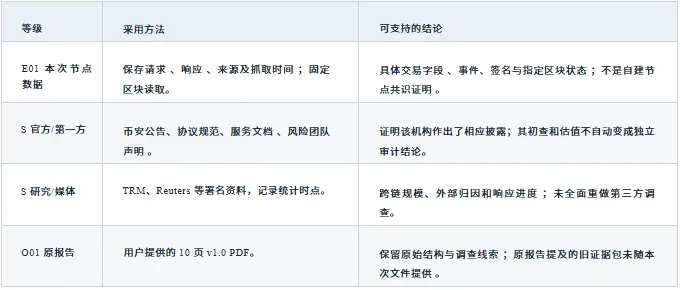
Существенные обновления по сравнению с v1.0
Добавлен общий и межцепочечный взгляд; отделены официальные предварительные расследования от фактов на блокчейне; повторное кодирование и проверка оригинальных 18 транзакций, хешей, внешних подписей и 51 авторизационной подписи; обновлена ключевая точка состояния USDT до 26303316 и добавлена новая обнаруженная транзакция T19. Оригинальные номера остались неизменными для удобства сопоставления.
Ограничения и незаменимые доказательства
Два домена PublicNode принадлежат одному и тому же поставщику, их нельзя считать двумя независимыми источниками узлов; другой поставщик не смог получить доступ. Часть запросов на исторические коды и балансы возвращала HTTP 403, поэтому не удалось завершить воспроизведение состояния до и после отмены или независимое выполнение EVM по инструкциям. Ответы на ошибки также были сохранены.
Некоторые веб-страницы открываются с ограничениями, текст читается через индекс страниц поисковых сервисов; если оригинальный пост X имеет ограничения доступа, используется только ссылка на подписанные медиа. Отчет различает время инцидента, время публикации отчета, время запроса и время блока на блокчейне. Если в объявлении не указана часовая зона, пересчет не производится.
В этот раз не было доступа к внутренним терминалам, HSM/MPC, системам утверждения, клиентским счетам или материалам правоохранительных органов. Не было подписей или транзакций, не было инициировано перемещение активов, отмена авторизации или отправка запросов на сбор доказательств. Любые причины внутренних систем и выводы о личностях не могут быть определены только на основании данного публичного запроса.
Временная шкала всех событий
Точные временные точки на блокчейне указаны в основном по UTC; JST = UTC+9, время Пекина / Гонконга = UTC+8.
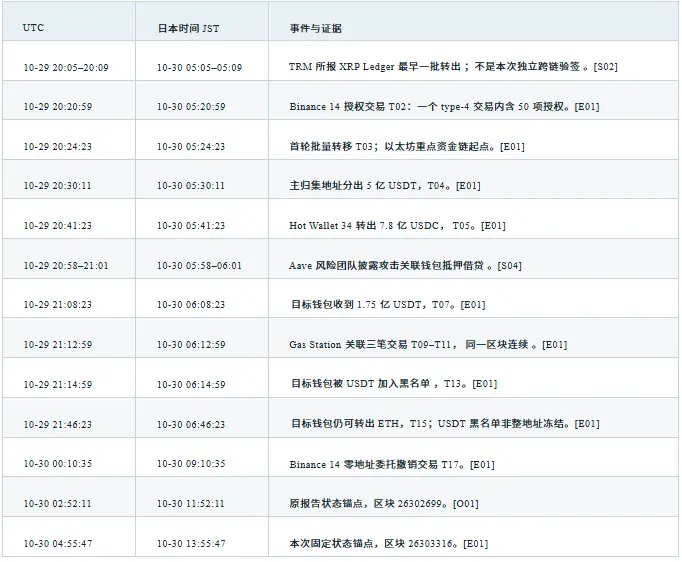
Страница уведомления о безопасности Binance показывает 2026-10-30 02:23, часовой пояс страницы не уточнен, абсолютная временная шкала не вставлена. Нельзя путать первую известную транзакцию на какой-либо цепочке, первое сообщение в СМИ или время публикации объявления с моментом начала полного вторжения.
Критерии убытков, заморозки и возврата
Основная таблица сохраняет оригинальные критерии из различных источников; все суммы в долларах обозначают USD.
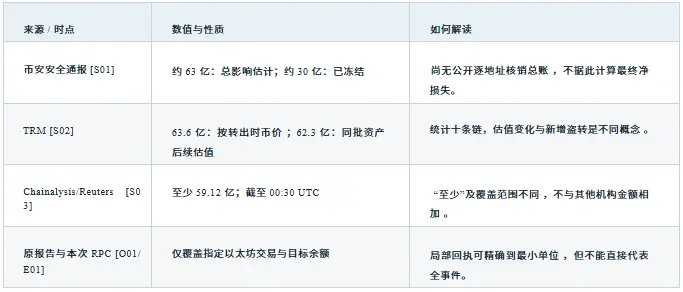
Область межцепочечного расследования и текущее покрытие
TRM определила область как Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche, Polygon. Ключевое наблюдение заключается в том, что обычные подписи межцепочечных переводов и механизмы поручений Ethereum действуют параллельно; данный отчет сосредоточен на независимой проверке Ethereum и не утверждает, что завершил проверку всех девяти других цепочек. [S02 / E01]
Замораживающая сторона и критерии обработки
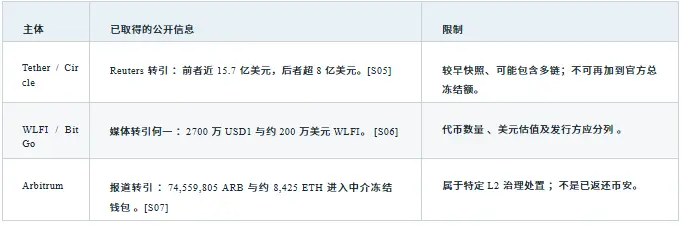
"Заморозка" означает, что перемещение активов ограничено; "возврат" требует проверяемого возврата или законного захвата; "компенсация" требует доказательства зачисления или выплаты. 63−30 = 33 миллиарда долларов могут быть лишь арифметической разницей между двумя округлениями, и не могут считаться окончательными чистыми убытками, дефицитом компенсации или активами, которые в настоящее время удерживает злоумышленник.
Путь вторжения и атрибуция атакующей организации
Разделить возможности на блокчейне, внутренние причины, атрибуцию организаций и судебные определения.
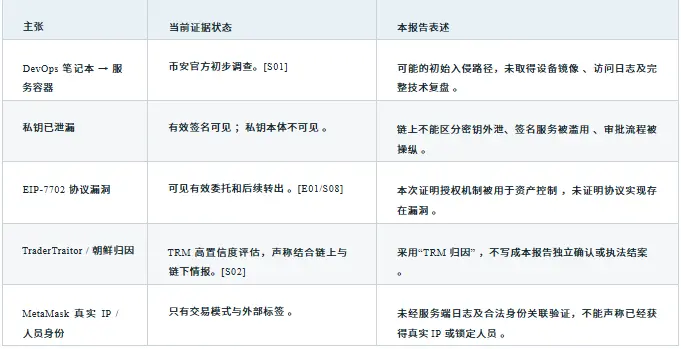
Текущая техническая нарратив, поддерживаемая доказательствами
Существуют действительные поручения для Binance 14, подписанные, которые были помещены в транзакцию типа-4. Затем внешние вызовы выполнялись в контексте доверенного аккаунта, что привело к массовым переводам активов. Блокчейн объясняет "что произошло"; как были сгенерированы подписи, кто контролировал какие устройства и как система утверждения вышла из строя, все еще требует доказательств вне сети.
Массовое окно nonce может использоваться для адаптации к счетам высокочастотной торговли; это механизм объяснения, который не может быть основан только на 50 авторизациях для вывода "злоумышленник не имеет приватного ключа" или "может получить доступ только к интерфейсу подписания". Точно так же официальное "не обнаружено доказательств утечки" не означает, что все ключи никогда не были раскрыты.
Цепочка причин, которую еще нужно закрыть
Доказательства вторжения конечного устройства → получение идентичности и сессии → доступ к сервисным контейнерам → бизнес-запрос / утверждение → фактические записи подписей → транзакции на блокчейне. Необходимо связать идентификатор запроса, сводку подписей, синхронизацию времени и неизменяемые журналы, нельзя заменить одну хеш-транзакцию на всю внутреннюю цепочку атак.
Основные адреса
Названия адресов сохраняются из оригинального отчета и меток блокчейн-браузера; метки не являются полями атрибуции в консенсусе блокчейна.
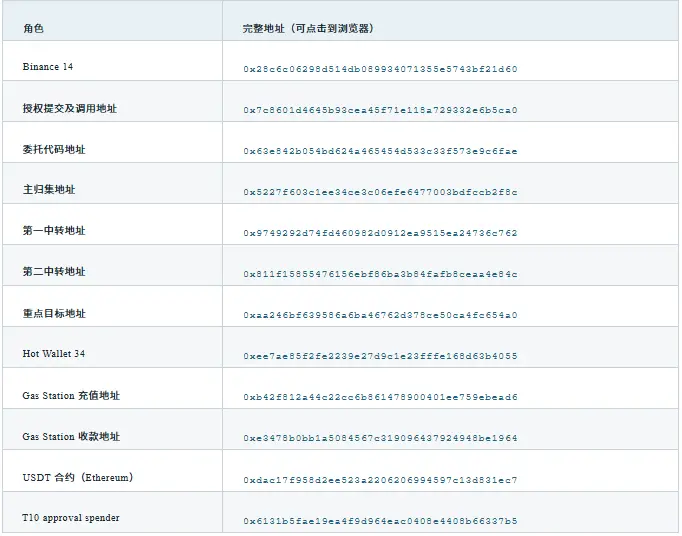
Торговые отношения могут подтвердить, какие действия происходили между адресами; нельзя судить о том, что контролирующее лицо одно и то же, о совместном преступлении или ответственности поставщика услуг, основываясь только на получении средств, оплате комиссий, метках адресов, связях с общественными службами или переводах пыли. [O01/E01]
50 пунктов авторизации поэтапной проверки
Соответствует T02; сохраняйте оригинальный порядок authorizationList, не заменяя его сортировкой браузера.
T02 находится в блоке 26300753, индекс 138; время 2026-10-29 20:20:59 UTC. Отправитель 0x7c86…5ca0, получатель Binance 14, внешний nonce=10, input=0x, подтверждение успешно. [E01]
Это 50 пунктов авторизации в одной транзакции типа-4, а не 50 транзакций авторизации. chain_id все равны 1, delegate все равны 0x63e8…6fae; nonce от 18,914,824 в обратном порядке до 18,914,775.
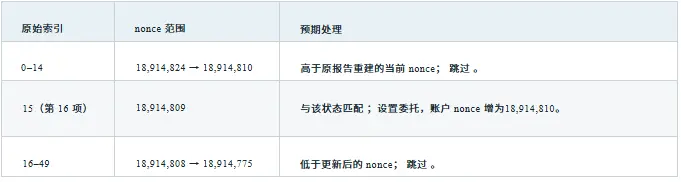
В том же блоке индекс 133 T01 использует Binance 14 nonce 18,914,808. Исходный отчет восстановил nonce перед авторизацией на основе этого и перекрестно проверил с записями о действительности в браузере. В этот раз была восстановлена вся информация о блоке и полях авторизации, но нет независимой истории stateDiff / trace, поэтому "16-й пункт вступает в силу" должен сохранить границы этого метода. [O01/E01]
Подпись и действительность исполнения — это два вида проверки
Все 50 первоначальных подписей авторизации восстановлены для Binance 14; одна отмененная транзакция также совпадает. Проверка восстановления подписи осуществляется на предмет того, была ли она действительно подписана соответствующим ключом; действительность исполнения также зависит от nonce, кода и chain ID на тот момент. 50 действительных подписей не означают, что все 50 были выполнены. Приложение сохраняет поэтапные результаты и оригинальный порядок. [E01]
Резюме авторизации рассчитывается по формуле keccak256(0x05 || RLP(chain_id, delegate, nonce)). Протокол помещает обработку авторизации перед исполнением; внешний сбой исполнения не отменяет уже вступившие в силу делегирования, поэтому нельзя судить о действительности авторизации только по receipt.status. [S08]
Отмена и вызов делегирования в 00:10
Соответствует T17; отмена делегирования и возврат средств, отмена ERC-20 allowance — это разные операции.
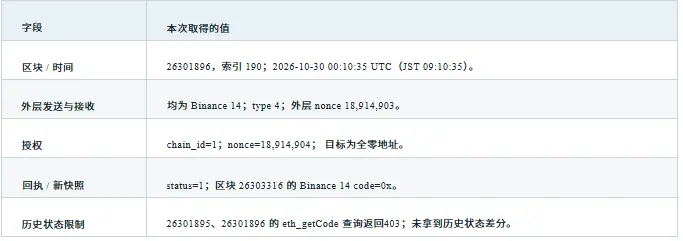
Внешний nonce отличается от nonce авторизации на 1, что соответствует порядку обработки, при котором nonce отправителя сначала увеличивается. Авторизация на нулевом адресе означает очистку кода делегирования. Содержимое транзакции, правила протокола и последующий пустой код поддерживают вывод об отмене, но нельзя описывать это как независимое воспроизведение состояния исполнения до и после отмены. [E01/S08]
Риски после отмены
С момента T02 до T17 прошло 3 часа 49 минут 36 секунд. После очистки делегирования последующие вызовы больше не выполняются через этот делегат; они не отменяют уже переведенные активы, не очищают всю историю ERC-20 allowance и не могут доказать, что оригинальная инфраструктура подписи была восстановлена.
Доверие к вызовам контрактов делегирования и исходному коду
Исходный отчет фиксирует первый селектор 0x8a179be4, 65 записей в calldata (включая ETH-заполнитель) и 64 записи о подтверждениях. Другой селектор вызова T05 0x043ff9d2 касается Hot Wallet 34, подтверждение поддерживает его перевод 780,000,000 USDC на основной адрес. [O01/E01]
Исходный отчет указывает, что браузер Target.sol представляет собой AI-восстановление, показанное 2026-10-30 00:30 UTC, а не оригинальный исходный код злоумышленника. Не было получено независимого соответствия компиляции и поинструкционного trace, поэтому нельзя утверждать, что его полная эквивалентность логике развертывания основана только на метках страницы исходного кода. [O01]
MetaMaskGasStation ключевые транзакции
Блок 26301011, 2026-10-29 21:12:59 UTC; T09--T11 последовательно находятся на индексах 85, 86, 87.
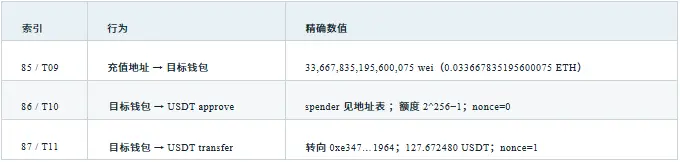
Проверка максимального бюджета Gas
T10: 49,285 × 357,379,522,580 wei; T11: 46,503 × 345,233,327,425 wei. Сумма двух составляет 33,667,835,195,600,075 wei, что точно совпадает с T09. [E01]
Это проверяет верхний предел gasLimit × maxFeePerGas. В этот раз, по расчету gasUsed × effectiveGasPrice, фактические расходы T10 и T11 составляют 0.023108419450134449 ETH; нельзя смешивать с максимальным бюджетом и нельзя предполагать обмен на основе предельной суммы ETH и суммы платежа USDT. [E01]
Факты, сильные выводы и еще не доказанные моменты
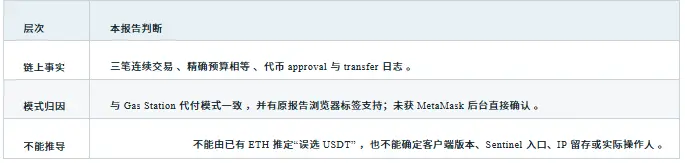
T08 показывает, что целевой кошелек получил 2 ETH в 21:10:59 UTC. Официальная документация MetaMask указывает, что при наличии нативного токена также можно выбрать другие токены для оплаты комиссии, поэтому "уже есть ETH" и "использовать оплату" не противоречат друг другу. [E01/S09]
Доступные для дальнейшего законного связывания поля включают bundle, request ID, котировки, время, серверные журналы доступа и цепочку Делегирование. Здесь представлены рекомендации по обеспечению доказательств, это не означает, что были получены какие-либо частные журналы.
Направление потоков средств и текущее состояние заморозки
Ниже представлены ключевые цепочки Ethereum USDT; промежуточные переводы не учитываются в общем ущербе.
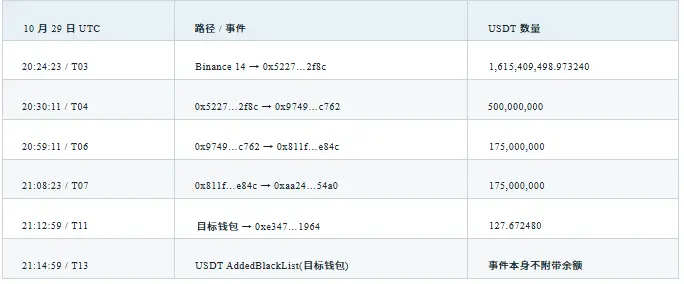
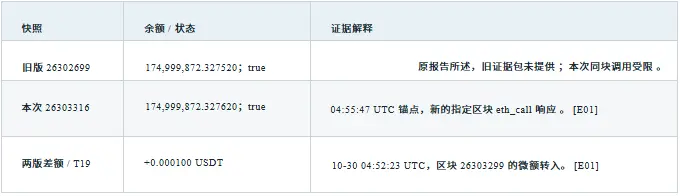
Исходный снимок соответствует 175,000,000−127.672480=174,999,872.327520. Адрес отправки токенов T19 равен 0xe347a7aa40f814469279760735c289cbcdbe1964, который лишь частично совпадает с адресом получения Gas Station, полный адрес отличается. Нельзя ошибочно считать его повторной оплатой со стороны поставщика услуг или адресом, совместно контролируемым злоумышленником.
Инкрементальный диапазон запроса составляет блоки 26302700--26303316, получен этот перевод, не возвращены журналы вывода USDT на целевой адрес. Этот запрос совпадает с новым снимком, но не равен уже восстановленному старому балансу блока.
После T14 было получено 20 ETH; T15 вернул 21.995031755405165251 ETH. Черный список USDT не замораживает ETH или весь адрес Ethereum. Вторая транзакция approve T12 также не равна завершенному обмену.
Первый раунд 167,464.247856558836135296 ETH поступил из внутреннего вызова браузера исходного отчета, в этот раз нет trace, поэтому не изменяется статус как независимого доказательства исполнения. 7.8 миллиарда USDC T05 и внешние отчеты о примерно 8.23 миллиарда имеют разные охваты.
Путь атаки и границы доказательств
Синий: цепочка на блокчейне; зеленый: обработка / состояние; желтый: предварительное расследование вне цепи или еще не закрытые моменты.
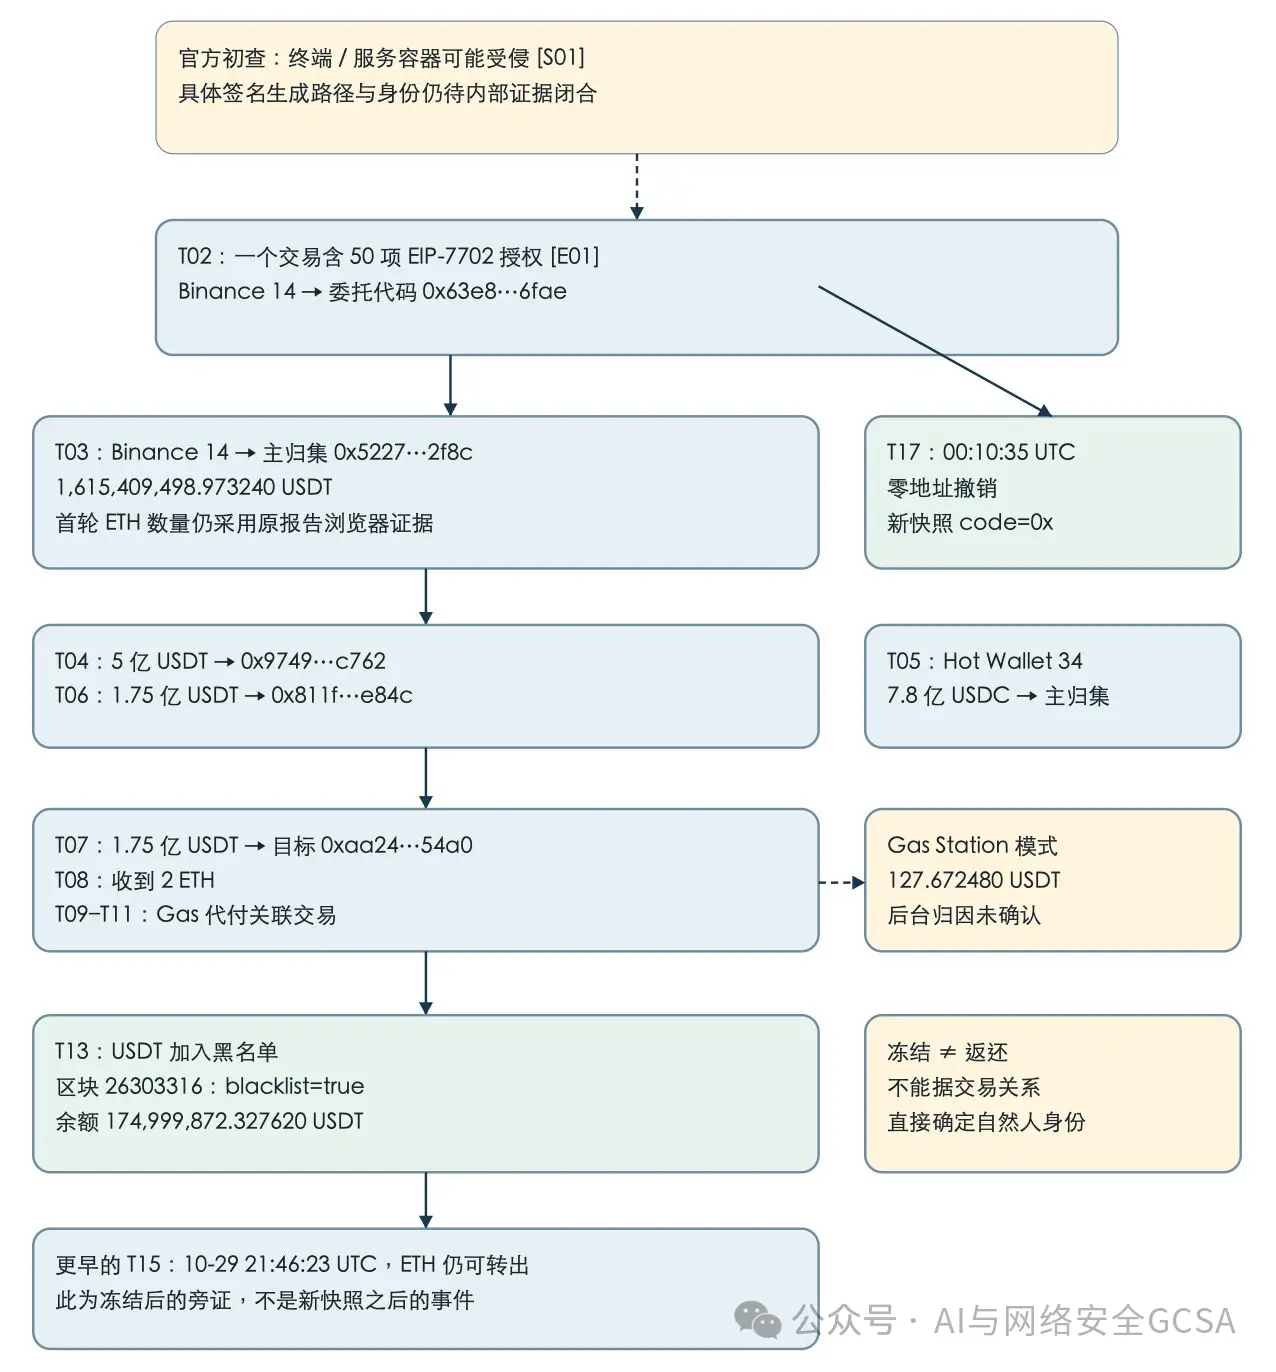
На изображении основная линия охватывает только ключевые цепочки Ethereum. Полный обзор межцепочечных связей представлен в подписанном исследовании, это изображение не расширено до полного графика потоков средств по десяти цепочкам. Пунктирная линия указывает на необходимость дополнить доказательства вне цепи.
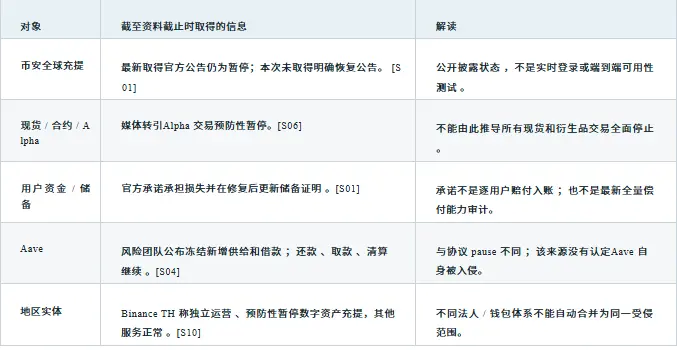
Влияние на бизнес и экосистемные меры
Записывается по услугам, контролю активов и обязательствам пользователей; не следует воспринимать заголовки новостей как состояние работы всей платформы.
Риски передачи в DeFi
LlamaRisk опубликовал информацию о кошельках, связанных с атакой, которые заложили 60 миллионов USDT для займа около 19,762 WETH; их позиция, раскрытая в 01:00 UTC, все еще была избыточно заложена. Замороженные новые позиции используются для ограничения дальнейшего кредитования, но текущая загрузка, цена залога и риск ликвидации все еще требуют постоянного наблюдения. [S04]
Влияние на рынок следует рассматривать как данные в момент события
Reuters сообщает, что в период события BTC и ETH упали, также есть исследования, оценивающие изменения в зависимости от цен. Этот отчет не связывает все колебания рынка после события с атакой, не упаковывает исторические цены в реальное время на момент доставки отчета и не предоставляет направления для торговли на основе этого. [S03]
Текущие операционные каналы для общения с пользователями
Порядок пополнения, вывода и компенсации определяется новыми объявлениями из официальных каналов; старые кошельки и адреса атак в отчете используются только для идентификации и проверки. Любые внешние сообщения, утверждающие "разблокировка проверки", "получение компенсации", которые требуют подключения кошелька, передачи мнемонической фразы или перевода, не относятся к процессу, проверенному в этом отчете.
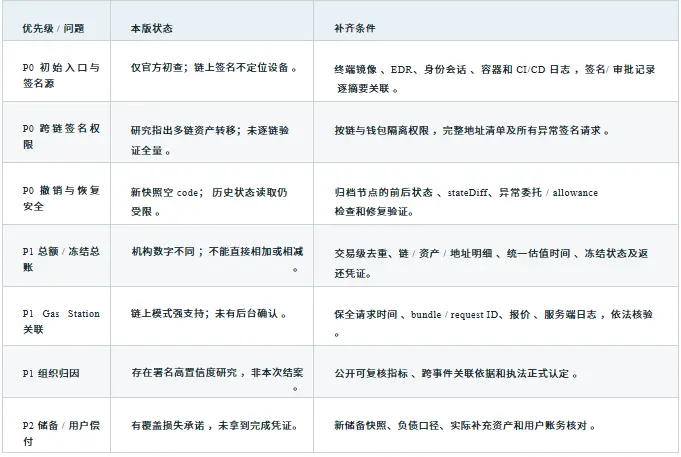
Еще не закрытые доказательства
Следующие пункты являются рекомендациями по приоритетам работы, не означающими, что были выполнены внутренние меры, заморозка активов или контакт с поставщиками услуг.
Ясные условия для триггера обновления следующей версии отчета
Опубликован официальный технический обзор или уведомление о восстановлении депозитов/выводов; изменение состояния заморозки/возврата; получение общего реестра по устранению дубликатов по всей цепочке; появление новых подтверждающих доказательств; или изменение кода, баланса, статуса в черном списке ключевого адреса. Каждое обновление должно сохранять предыдущий снимок, а не перезаписывать исторические значения.
Этот отчет является одноразовым снимком. Не создана система мониторинга в фоновом режиме или задачи автоматического обновления; новые изменения, произошедшие позже, не будут автоматически записываться обратно в предоставленный PDF.
Индекс по сделкам
Полный хэш можно просмотреть на Etherscan; номер транзакции соответствует оригинальному отчету. Все RPC-ответы в этот раз успешны.
T01 Авторизация перед Binance 14 обычных сделок
UTC 10-29 20:20:59 | Блок 26300753 | Индекс 133 | статус 0x1
0xca63641eaeb49779d80ba11ce4fe894d635f2e98c032e9efd5bb4ce304ae56da
T0250 Разрешение на 250 пунктов
UTC 10-29 20:20:59 | Блок 26300753 | Индекс 138 | статус 0x1
0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b
T03 Первый раунд массового перевода
UTC 10-29 20:24:23 | Блок 26300770 | Индекс 189 | статус 0x1
0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3
T04 Сбор адреса, распределение 500 миллионов USDT
UTC 10-29 20:30:11 | Блок 26300799 | Индекс 218 | статус 0x1
0x68d7d69deaeb9750c38020b4f8d3728146ca8d2267eba1e38cf9b56722ad659a
T05 Перевод USDC с HotWallet34
UTC 10-29 20:41:23 | Блок 26300855 | Индекс 26 | статус 0x1
0xdc102dd89dded5a83f1008906883ffb7c81ff3b7d7965d8c7277d170b5e17481
T06 Перевод 175 миллионов USDT
UTC 10-29 20:59:11 | Блок 26300942 | Индекс 117 | статус 0x1
0x1fb992f92a45afec23d7d5740c7958a644fb90ef0cba19ca39bd2c6534fb670b
T07 Целевой кошелек получил 175 миллионов USDT
UTC 10-29 21:08:23 | Блок 26300988 | Индекс 58 | статус 0x1
0xb6d7d3ffcbdd0465e1ab743a8d943218176cac7b15edefa7b7bcd5e853e4266f
T08 Целевой кошелек получил 2 ETH
UTC 10-29 21:10:59 | Блок 26301001 | Индекс 80 | статус 0x1
0xb9ecd720caf142fcd2c5eec36510930bc5d6a0c0ebfd69ec8084b47a464d2ae9
T09 Пополнение GasStation
UTC 10-29 21:12:59 | Блок 26301011 | Индекс 85 | статус 0x1
0x9a3a5d8ce9ae4d5865f21f92b741cc51fa75ac19cd9bb79d23fa2224ba38ccc3
T16 / T18 относятся к третьим лицам с нулевыми значениями или следами пыли, не считаются участниками атаки из-за перевода на целевой адрес. Блоки и квитанции могут подтвердить существование транзакций; внешние адресные метки и принадлежность физическим лицам требуют дополнительных доказательств.
T10 Безлимитная авторизация USDT
UTC 10-29 21:12:59 | Блок 26301011 | Индекс 86 | статус 0x1
0x3825815ffa7d04c818f11d6708da7c87f6dc218362a501f432b7f26a651739c6
T11 Оплата комиссии USDT
UTC 10-29 21:12:59 | Блок 26301011 | Индекс 87 | статус 0x1
0x11be88b460501b4652e760c41e08cc1f18575e14b6c6ffbb3383e043c2decf34
T12 Второе разрешение на USDT
UTC 10-29 21:14:35 | Блок 26301019 | Индекс 70 | статус 0x1
0x4c96890a51f65f5ce41f6b2921b43fd5c62a467eba87de2f29fc32c75f7bfbc8
T13 Транзакция USDT в черном списке
UTC 10-29 21:14:59 | Блок 26301021 | Индекс 199 | статус 0x1
0x0c07a5e428ce233a3bcb40f257ad899594421341d63ce94016822063362707bf
T14 Целевой кошелек получил 20 ETH
UTC 10-29 21:29:11 | Блок 26301092 | Индекс 58 | статус 0x1
0xbba4ede016d92774812b742656cb1b7ee50fa6ca31315f5d168707cccd72a4b7
T15 Целевой кошелек перевел ETH
UTC 10-29 21:46:23 | Блок 26301178 | Индекс 127 | статус 0x1
0xcb9f8b9fab72935389945f689f4b012b0005738108234daa6594d0f31469a39f
T16 Транзакция с нулевым значением третьего лица
UTC 10-29 22:06:47 | Блок 26301280 | Индекс 300 | статус 0x1
0x5594c9508b7ec5fc5b1dca0892acf554c89f595cd14e3237dd197823870360ed
T17 Отмена делегирования EIP-7702
UTC 10-30 00:10:35 | Блок 26301896 | Индекс 190 | статус 0x1
0xafbf94c92a8d749988411669fa14d4f8866d9b4420b4ebd299f28e958dac7209
T18 Транзакция с нулевым значением третьего лица 69wei
UTC 10-30 02:52:11 | Блок 26302699 | Индекс 138 | статус 0x1
0xf117e2f197fdf502cad7194ed362f2551d2df4032c858fdd3ca5f6f758bbf34e
T19 Новое добавление: 0.000100 USDT мелкий перевод
UTC 10-30 04:52:23 | Блок 26303299 | Индекс 255 | статус 0x1
0x2b482d64b3a8a8b63db8d3634662cd9145b95fb87f8d7633c6d1bc41bf767e88
T19 Получены транзакция, квитанция и журнал Transfer; не учитываются в оригинальных 18 хэшах / общем количестве внешних подписей.
T16 / T18 относятся к третьим лицам с нулевыми значениями или следами пыли, не считаются участниками атаки из-за перевода на целевой адрес. Блоки и квитанции могут подтвердить существование транзакций; внешние адресные метки и принадлежность физическим лицам требуют дополнительных доказательств.
Регистрация проверяемых источников (один)
Номер источника соответствует тексту; кликнув по ссылке под заголовком, можно открыть оригинальную страницу.
[S01] Binance | Обновление по инциденту безопасности
https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
Страница 2026-10-30 02:23, часовой пояс не указан; данный текст был полностью прочитан через поисковый индекс. Официальное предварительное расследование, общая сумма, приостановка и обязательства.
[S02] TRM Labs | Анализ инцидента Binance
https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
Страница 2026-10-29; статистика текста до 10-30 00:30 UTC. Масштаб межсетевого взаимодействия и атрибуция, прочитано через поисковый индекс.
[S03] Reuters / MarketScreener | Реакция аналитиков
https://www.marketscreener.com/news/analysts-react-as-binance-freezes-assets-after-6-3-billion-security-breach-ce785fdad08cf127
Страница 10-29 23:40 EDT; цитата Chainalysis 00:30 UTC статистика. Медиацитата, не выдает себя за оригинальный реестр.
[S04] LlamaRisk / Управление Aave | Ответ
https://governance.aave.com/t/binance-hot-wallet-exploit-aaves-response/25954
Последнее обновление 2026-10-30 01:00 UTC. Поставщик услуг первого уровня раскрывает меры по кредитованию и замораживанию.
[S05] Reuters / Investing.com | Эмитент замораживает
https://www.investing.com/news/stock-market-news/tether-circle-freeze-238-billion-after-binance-reports-security-incident-4985511
10-29 18:26, обновление 18:30, часовой пояс неясен. Ранее замороженные медиа-снимки эмитента.
[S06] Reuters / AsiaOne | Инцидент безопасности Binance
https://www.asiaone.com/money/binance-hacked-32b-assets-frozen-security-incident
Страница 10-30 01:47, часовой пояс неясен. Alpha, WLFI / BitGo и другие ссылки; заголовок в новых долларах и текст в долларах США не могут быть смешаны.
[S07] CoinMarketCal / TradingView | Замораживания Arbitrum
https://www.tradingview.com/news/coinmarketcal%3A90e434733094b%3A0-arbitrum-security-council-freezes-funds-linked-to-binance-exploit-30-oct-2026/
2026-10-30; ссылка на заявление Arbitrum. Не подтверждено прямое соответствие оригинальному тексту X.
Проверяемые источники и доказательства
Все материалы были собраны на момент окончания данного отчета; разные источники охватывают разные временные промежутки.
[S08] Ethereum EIP-7702 | Установить код для EOAs
https://eips.ethereum.org/EIPS/eip-7702
Источник правил протокола; резюме полномочий, nonce, очистка нулевого адреса и порядок обработки.
[S09] MetaMask | Газовая станция
https://support.metamask.io/manage-crypto/transactions/metamask-gas-station/
Официальное описание функций; можно выбрать другие токены для оплаты комиссии, не подтверждая конкретные клиентские или серверные журналы данного случая.
[S10] Binance TH | Уведомление о депозите / выводе
https://www.binance.th/en/announcement/crypto-deposit-%7C-withdrawal/d596e0d30341443aa477056a126e712a
2026-10-30; публичное объяснение регионального органа. Поиск индексирования не заменяет проверку текущего состояния услуг.
[S11] Cointelegraph | Прямое освещение инцидента
https://cointelegraph.com/news/binance-linked-wallet-faces-possible-exploit-blockchain-researcher-warns
Последний доступный элемент 10-30 03:49 UTC; используется для перекрестной проверки прогресса и поиска оригинальной записи.
[S12] Reuters / The Star | Атрибуция TRM
https://www.thestar.com.my/tech/tech-news/2026/10/30/blockchain-analysis-firm-trm-says-north-korea-behind-binance-crypto-theft
2026-10-30 12:33 MYT (13:33 JST); используется для проверки исследований атрибуции на день распространения и времени.
Местные материалы и пакет доказательств
[O01] Пользовательский GCSABinanceForensicReportCN.pdf, 10 страниц, версия 1.0. Его старая версия CSV, HTML и скрипты не были предоставлены с файлом, и в этот раз не выдаются за полученные вложения.
Оригинальный PDF SHA-256: 9cd681ed994fa6d757e7caf0d492407d8910bc973ce441aa7f1d7af42741994e
[E01] Пакет доказательств: оригинальные 18 транзакций и новые T19 с открытыми RPC транзакциями / квитанциями, запросами по указанным блокам, результатами проверки подписей, неудачными ответами, регистрацией источников и SHA256SUMS.txt. Поставщик: ethereum-rpc.publicnode.com / ethereum.publicnode.com; оба домена принадлежат одному и тому же поставщику услуг.
Вложение содержит только фактически полученные и сгенерированные материалы. Хэш используется для проверки изменений в файле, не является судебной меткой времени и не может подтвердить, что узлы или медиа-контент являются безусловно правильными. Не прилагаются внутренние счета 5, ключи, частные IP или не полученные журналы.
 Предупреждение о рисках
 Предупреждение о рисках

Популярные статьи





