








Изучая иллюзию безопасности в криптоиндустрии на примере кражи с Binance: заморозка, компенсация и централизация
 Ключевые тезисы

 Бинанс может полностью компенсировать, но украденные активы не всегда можно вернуть. Биткойн существует 18 лет, и безопасность по-прежнему является одной из самых больших слабостей криптоиндустрии.
Автор: Чжоу, ChainCatcher
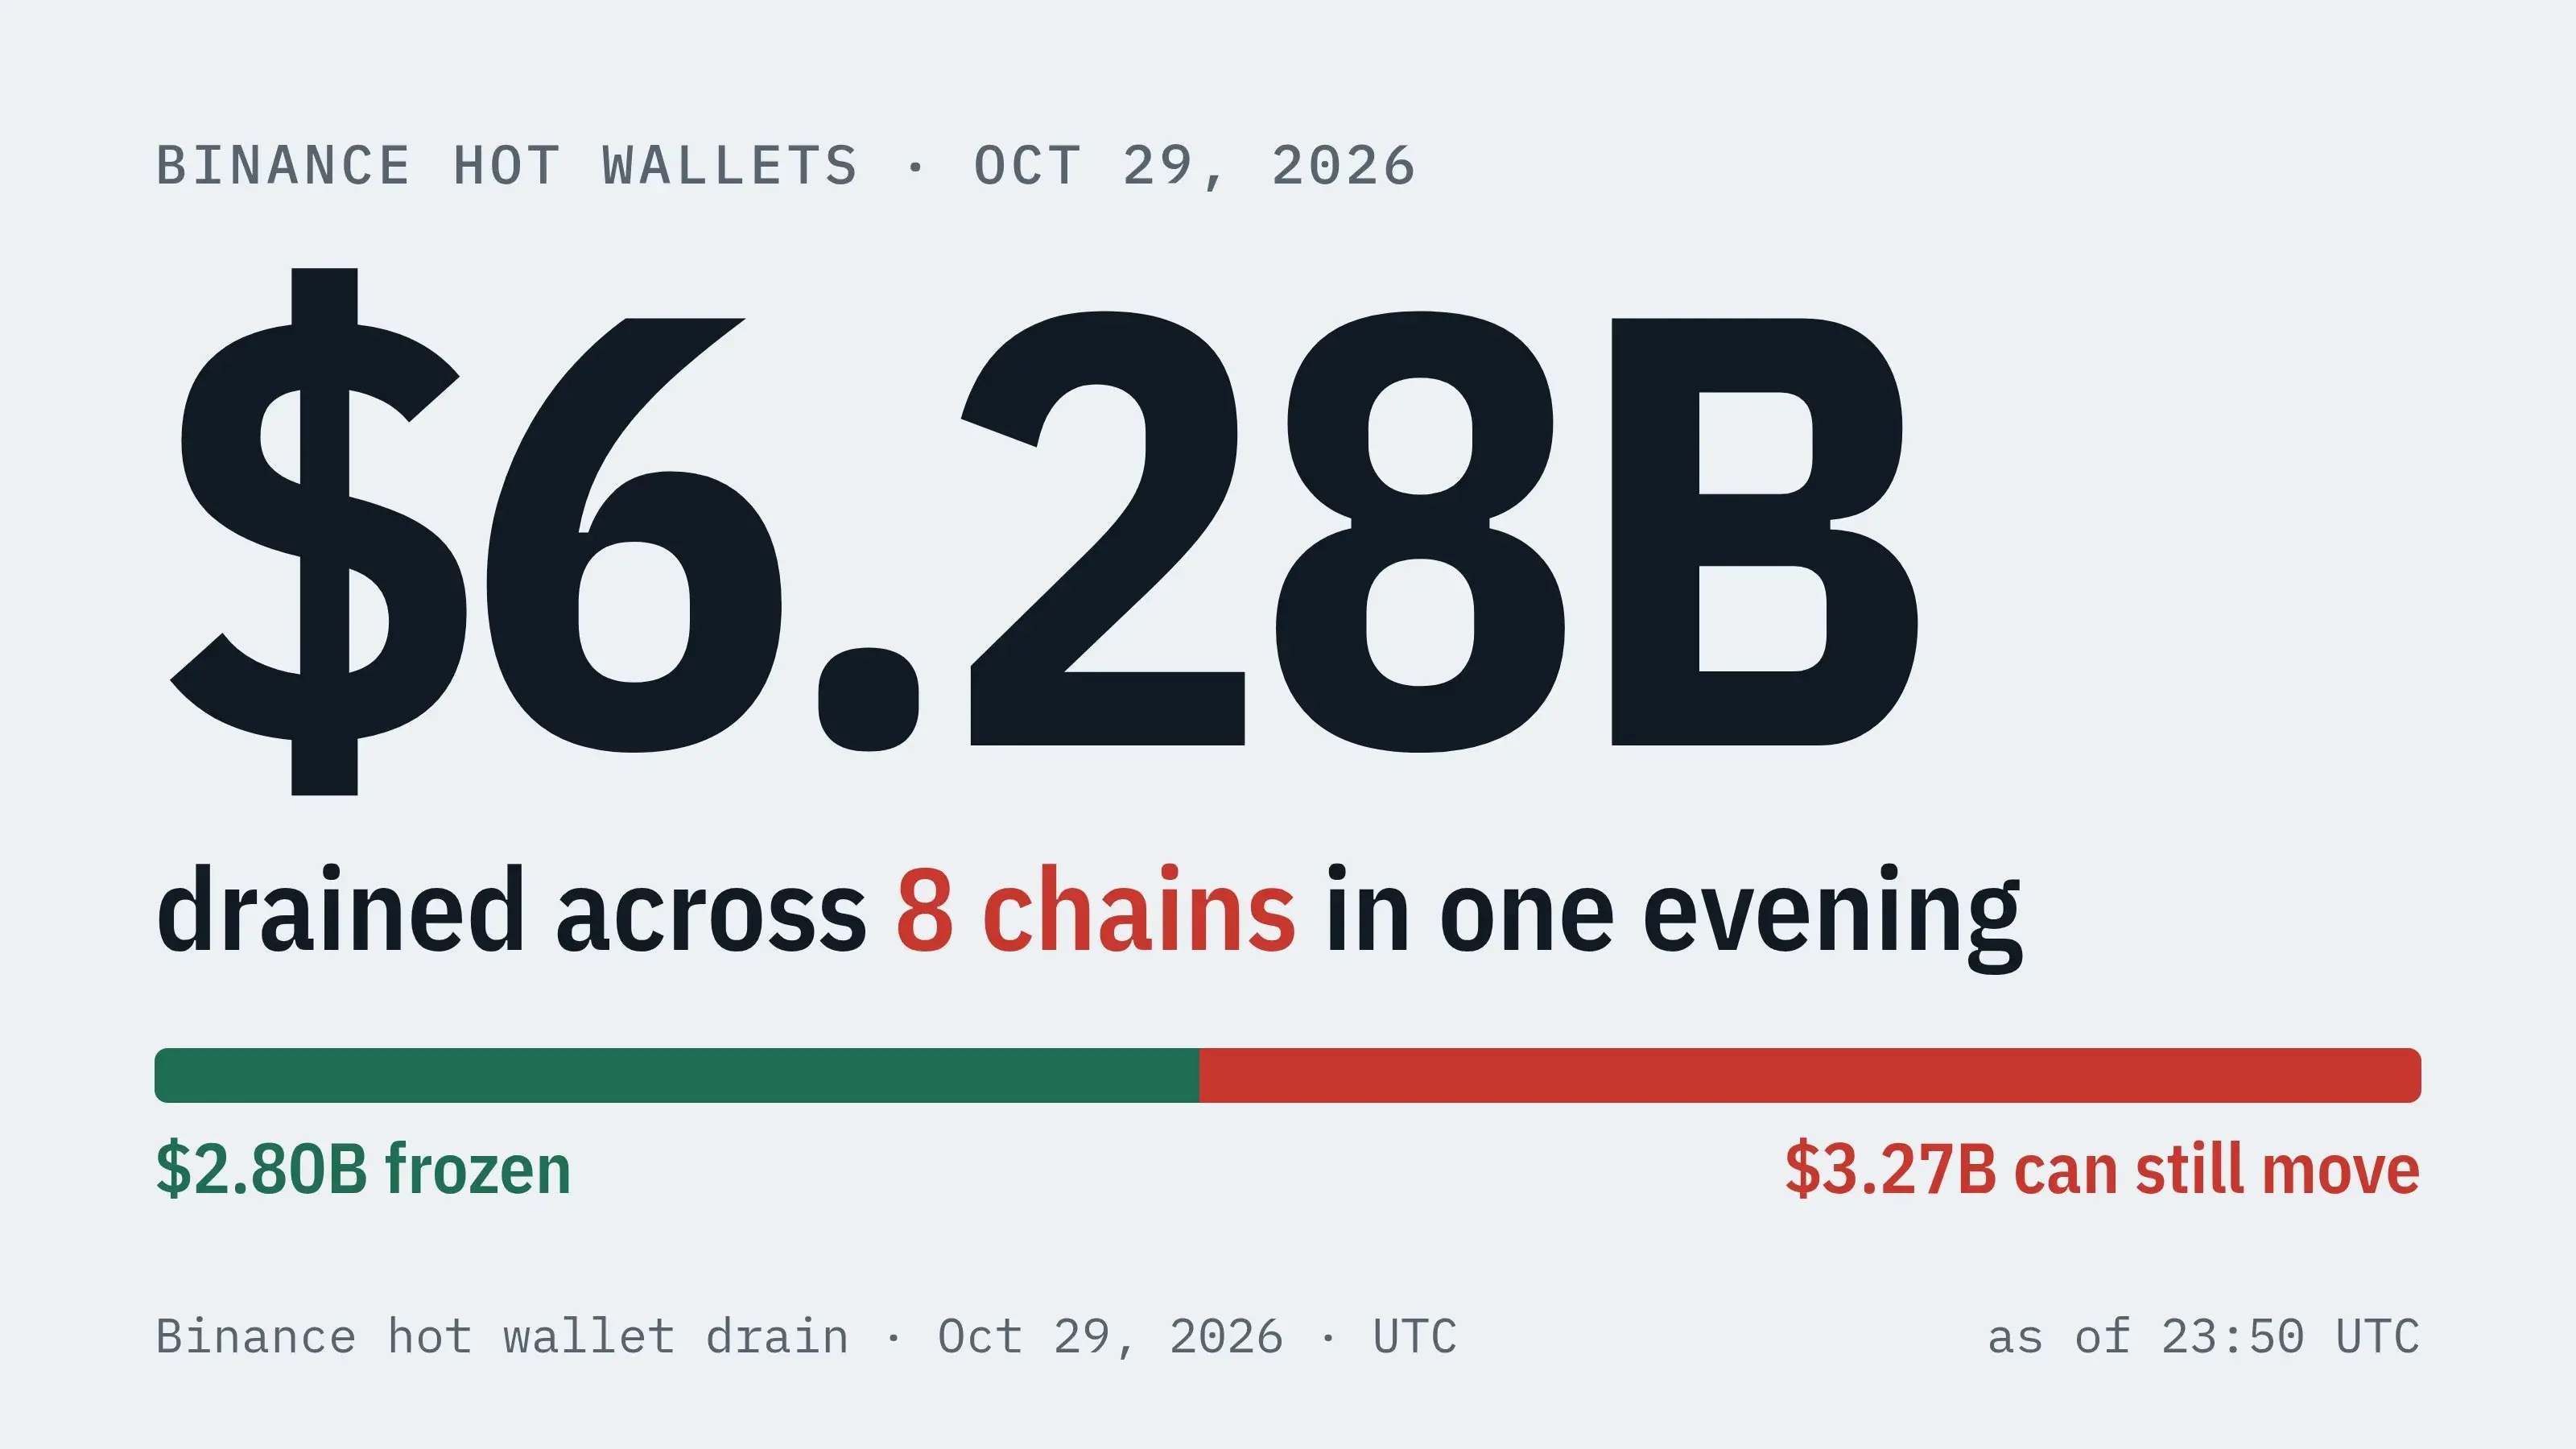
По московскому времени 30 октября в Binance произошла хакерская атака, в результате которой активы горячих кошельков на нескольких блокчейнах были последовательно переведены. Утром того же дня Binance подтвердила, что общая сумма ущерба от этого инцидента составляет около 6,3 миллиарда долларов, из которых около 3 миллиардов долларов уже заморожены на блокчейне, и пообещала покрыть все убытки за счет фонда SAFU и собственных средств компании.
По оценкам, это крупнейшая кража в криптоиндустрии за всю историю, в четыре раза превышающая кражу на Bybit в 2025 году. После появления новости цена биткойна на некоторое время упала ниже 77 тысяч долларов, а BNB снизился почти на 10%.
Куда ушли оставшиеся активы, помимо замороженных 3 миллиардов долларов? Binance заявила, что это была сложная атака, как хакеры смогли использовать систему подписей биржи в своих интересах? Обещание полного возмещения убытков, какую цену это будет иметь?
I. 50 предподписанных авторизаций, 3 минуты 24 секунды для опустошения основного горячего кошелька Binance
Процесс вывода средств в ночь атаки был подробно описан ChainCatcher в статье «Обзор полного процесса кражи 5,6 миллиарда долларов у Binance, Хэ И заявил, что возьмет на себя все украденные убытки». После этого различные стороны провели анализ на блокчейне, добавив больше деталей о нападении.
По словам соучредителя Cobo Шэнь Юй, хакеры заранее составили список из 64 токенов для перевода и дважды провели репетицию с тестовым кошельком, последний раз за три с половиной часа до официальной атаки. Основатель SlowMist Юй Сянь отметил, что действия хакеров были довольно грубыми, но перед началом атаки они тщательно подготовились.
Согласно статистике TRM Labs, первыми были переведены пять кошельков Binance на XRP Ledger, время перевода — 4:05, что на 20 минут раньше, чем крупные переводы на Ethereum. Затем кошельки Binance на Solana, Bitcoin, Tron и других блокчейнах были последовательно переведены, в конечном итоге затронув десять блокчейнов.
На Ethereum анализы Шэнь Юй и компании безопасности Blockaid показали, что хакеры в 4:20 транслировали транзакцию с 50 авторизациями, целью которой был горячий кошелек Binance 14.
С помощью механизма EIP-7702 обычные кошельки могут делегировать права выполнения смарт-контракту, подписывая авторизацию, но каждая авторизация действительна только для текущего номера транзакции кошелька.
Поскольку Binance 14 постоянно обрабатывал вывод средств пользователей, номера транзакций постоянно менялись, хакеры заранее подготовили 50 подписей с последовательными номерами, одна из которых сработала, и через 3 минуты 24 секунды активы кошелька были переведены одним разом.
После этого делегирование оставалось действительным, как только новые средства поступали в кошелек, они снова немедленно выводились, последняя зафиксированная TRM Labs транзакция произошла в 7:56. В то время как активы покидали кошелек Binance, также началась гонка между заморозкой и переводом.
II. Около 3 миллиардов долларов заморожено, 18,000 BTC все еще в руках хакеров
Эмитенты стейблкоинов первыми отреагировали. Через 37 минут после основного перевода Tether заморозила более 970 миллионов USDT в основном получающем кошельке. Генеральный директор Tether Паоло Ардоино затем заявил, что было заморожено более 1,56 миллиарда USDT, связанных с этим инцидентом.
Генеральный директор Circle Джереми Аллер также сообщил, что Circle заморозила более 800 миллионов USDC. Ripple заморозила 40,54 миллиона RLUSD, а World Liberty Financial также заморозила соответствующий USD1.
Согласно статистике на блокчейне, из примерно 3,75 миллиарда долларов активов, переведенных на Ethereum, около 2,4 миллиарда долларов уже заморожены; из примерно 630 миллионов долларов, переведенных на Tron, около 380 миллионов долларов уже заморожены.
Хакеры явно предвидели это. Шэнь Юй отметил, что в процессе атаки хакеры обменяли часть замораживаемых активов, таких как USDT, на ETH, чтобы избежать заморозки со стороны эмитента. По данным TRM Labs, хакеры продали около 325 миллионов USDT маркетмейкерам с дисконтом более 10%, получив около 122,000 ETH.
Согласно мониторингу на блокчейне платформы Lookonchain, хакеры также распродали UNI, ENA, PEPE и другие семь токенов, получив в общей сложности около 70,000 ETH. Аналитик на блокчейне Юй Цзинь отметил, что единственным победителем на этом рынке являются хакеры.
Согласно статистике Arkham, эмитенты заморозили около 2,8 миллиарда долларов, активы, которые хакеры все еще могут перевести, составляют около 2,9 миллиарда долларов, в основном это 496,000 ETH на 10 адресах, а также 18,270.2 BTC, которые с 4:48 утра не перемещались и распределены по 19 адресам.
ETH уже начал перемещаться, согласно мониторингу на блокчейне платформы Onchain Lens, хакеры 30 числа после обеда перевели более 17,000 ETH на новый адрес.
Что касается личности хакеров, TRM Labs с высокой степенью уверенности связывает их с северокорейской хакерской группой TraderTraitor, которую ФБР ранее определило как организаторов кражи на Bybit.
Блокчейн-детектив ZachXBT указал, что хакеры, возможно, являются группой Lazarus из Северной Кореи, и обнаружил, что средства Binance, украденные в сентябре этого года, через THORChain попали на тот же адрес и были смешаны.
Основатель SlowMist Юй Сянь также отметил, что средства хакеров Binance связаны с адресом хакеров, участвовавших в краже на Phemex в начале 2025 года, которая также была связана с северокорейскими хакерами.
Однако TRM Labs отметила, что хакеры в основном использовали обмены с маркетмейкерами и кредитные протоколы для перемещения средств, что отличается от массового использования кросс-чейн мостов в случае с Bybit.
III. Binance обещает полное возмещение, расследование продолжается
После появления аномальных переводов Binance сначала сообщила, что обратила внимание на сообщения о потенциальных проблемах с безопасностью и еще не подтвердила, что средства пользователей были затронуты.
Около 5:52 утра Binance заявила, что вывод средств некоторых пользователей был заблокирован из-за технической ошибки.
Примерно через 20 минут официальные лица сообщили, что вывод средств будет восстановлен после полного решения проблемы с безопасностью, после чего торговля на Binance Alpha также была приостановлена.
Около 8:00 утра соучредитель Binance Хэ И заявил, что Binance возьмет на себя все украденные убытки.
Около 8:30 Binance объявила о приостановке всех депозитов и выводов.
В 10:23 Binance опубликовала предварительные результаты расследования, заявив, что инцидент может быть связан с взломом ноутбука одного из инженеров DevOps, через который хакеры получили доступ к контейнеру службы и подали несанкционированные транзакции на вывод средств, при этом не было обнаружено доказательств утечки приватных ключей кошелька.
По мере продвижения расследования, в 12:36 Binance сообщила, что депозиты работают нормально, вывод средств будет восстановлен в течение 48 часов после завершения безопасности, и отметила, что инцидент был вызван множеством факторов, и взломанный компьютер мог быть входной точкой.
В 16:56 Binance снова сообщила, что в ходе дальнейшего расследования были обнаружены дополнительные точки взлома, это была сложная атака.
Менеджер китайского сообщества Binance sisi объяснила, что взлом компьютера сотрудника был лишь началом атаки, и не было ситуации, когда какой-либо инженер мог бы одним нажатием кнопки перевести средства. Со-генеральный директор Ричард Тенг заявил, что расследование не возлагает ответственность на какого-либо конкретного человека.
Стоит отметить, что всего за три дня до инцидента Binance объявила, что за последнюю неделю ее команда безопасности выявила и предотвратила несколько атак, связанных с Северной Кореей, и предупредила, что северокорейские хакеры используют ложные собеседования и тестирование кода, чтобы заставить цели запускать вредоносные программы.
Что касается возмещения, Binance заявила, что возьмет на себя все убытки за счет фонда SAFU и собственных средств компании и выпустит обновленное подтверждение резервов после завершения ремонта. CZ заявил, что убытки составляют около 6 миллиардов долларов, из которых 3 миллиарда долларов уже заморожены, фонд SAFU составляет около 1 миллиарда долларов, а оставующийся дефицит составляет около 2 миллиардов долларов.
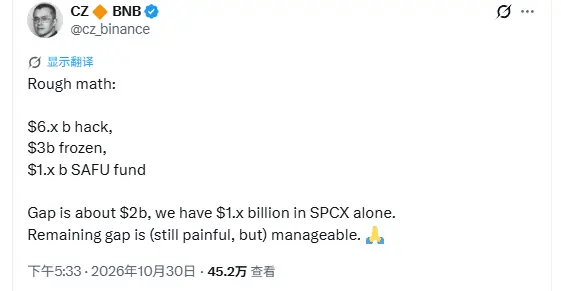
Он отметил, что Binance в свое время вложила 500 миллионов долларов в приобретение Twitter Маском, и теперь стоимость акций SPCX, которые она держит, превышает 1 миллиард долларов, что может покрыть большую часть оставшегося дефицита, а оставшаяся часть все еще болезненна, но контролируема.
Хэ И затем ответил, что доход компании за год достаточно, чтобы покрыть убытки, поэтому временно не нужно продавать акции SpaceX.
Ранее крипто-блогер Крипто Непокоримый по оценкам Forbes и других третьих сторон, исходя из годового дохода в 16-17 миллиардов долларов, предположил, что Binance может вернуть свои убытки менее чем за год.
IV. Украденные BTC вряд ли окажут давление на рынок, приостановка вывода средств имеет больший удар
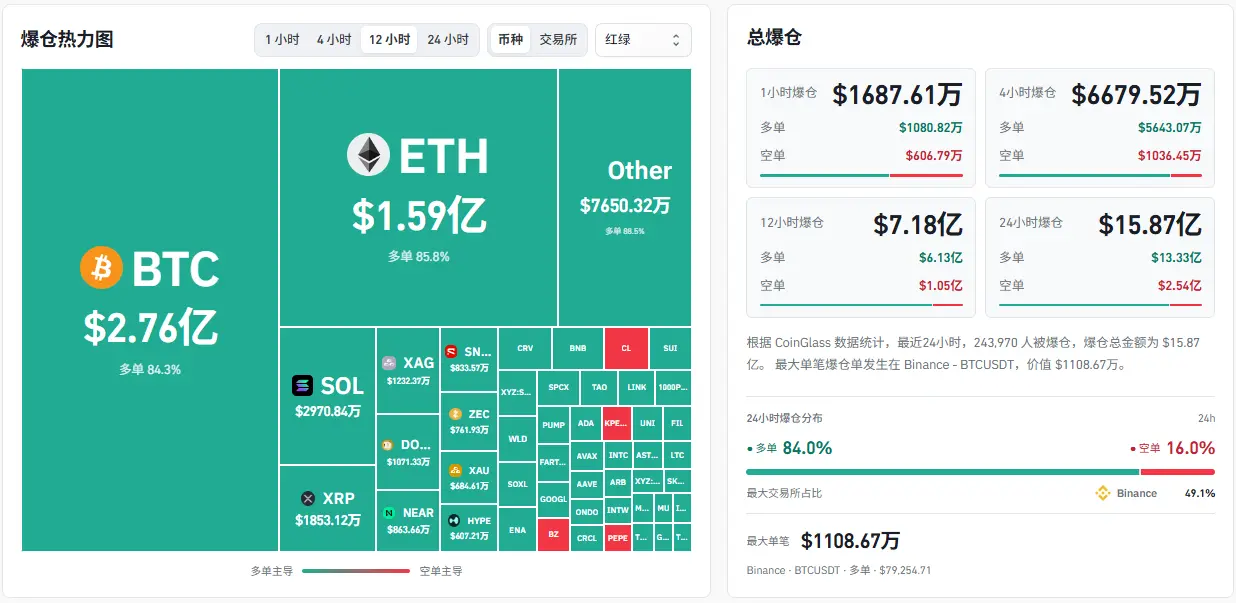
После появления новости рынок криптовалют в целом упал. Данные показывают, что в течение часа после атаки на всей сети было ликвидировано 627,7 миллиона долларов, из которых 606,6 миллиона долларов приходилось на длинные позиции, и только Binance составила 344,8 миллиона долларов.
18,000 BTC попали в руки хакеров, и самое прямое беспокойство рынка — это давление на продажу. Криптоаналитик Бенсон Сун считает, что эти BTC не так легко превратить в давление на продажу. На биткойне нет крупных миксеров, таких как Tornado Cash, с достаточной ликвидностью, и соответствующие адреса будут отмечены всеми крупными биржами и аналитическими компаниями на блокчейне, просто разделение адресов и смешивание — это работа, рассчитанная на годы, после чего еще нужно будет продать по сниженной цене через внебиржевые сделки. По его мнению, украденные BTC на первый взгляд негативны, но на самом деле это эквивалентно скрытой блокировке.
Крипто KOL Ту Ао Да Ши Син также упомянул, что такие биткойн-миксер-сервисы, как ChipMixer, Bitcoin Fog, Samourai, в последние годы были закрыты или подверглись судебным искам, большинство централизованных бирж также внедрили строгую KYC и будут сотрудничать с замораживанием. В 2016 году на Bitfinex было украдено около 120 000 BTC, хакеры смогли отмыть лишь небольшую часть, а через 6 лет американские правоохранительные органы вернули около 94 000 монет.
Основатель криптохранилища Ballet Бобби Ли заявил, что эти биткойны, вероятно, уже невозможно вернуть. Для Binance это невозможно вернуть, а для хакеров также сложно продать, эта часть BTC может надолго остаться заблокированной в сети.
Ситуация с ETH несколько иная. Бенсон Сун отметил, что большое количество токенов ERC-20, обменянных на ETH, затем попадает в Tornado Cash, что делает их практически неотслеживаемыми, и реальное давление на рынок может составлять около нескольких миллиардов долларов.
На самом деле, более глубокие падения наблюдаются у альткойнов, таких как Solana, XRP и других токенов, которые в целом упали больше, чем биткойн и эфириум. KOL Seven Research считает, что это напрямую связано с приостановкой вывода средств. Большинство маркет-мейкеров и количественных учреждений в индустрии имеют свои основные маржинальные счета на Binance, многие учреждения занимаются арбитражем или хеджированием между биржами, и когда Binance приостановила вывод средств, финансовая цепочка была немедленно заблокирована. Когда рынок продолжает колебаться, они не могут вывести деньги из Binance для пополнения маржи на других платформах и вынуждены закрывать позиции на других биржах и в сети, чтобы вернуть наличные.
Seven Research также упомянул, что многие второстепенные биржи, финансовые платформы и казначейства проектов по сути также собирают средства на институциональных счетах Binance, и если время приостановки вывода средств затянется, эти платформы могут столкнуться с паникой.
В настоящее время некоторые учреждения начали действовать, главный инвестиционный директор ChainUp Investment Аманда Хе сообщила Reuters, что они продали все свои позиции на Binance, что можно было перевести, было переведено, а что нельзя — продано и обменяно на стейблкоины.
Что касается будущего рынка, криптотрейдер Бонк Гай заявил, что не считает, что рынок вышел из опасной зоны. Он вспомнил о массовом ликвидировании 11 октября прошлого года, когда многие думали, что дно будет достигнуто немедленно, но рынок пережил длительный период застоя, поэтому он советует осторожно набирать позиции и остерегаться повторного падения.
Некоторые инвесторы также выражают сожаление, что зарабатывать на крипторынке становится все труднее, а сохранить деньги еще труднее.
Пять, ключи безопасности сохранены, процесс подписи под угрозой
Помимо колебаний цен, это событие также насторожило индустрию, так как оно выявило проблемы безопасности.
Binance заявила, что не обнаружила утечек приватных ключей, и, похоже, злоумышленникам они не нужны. TRM Labs указала, что кошельки, из которых были переведены активы, распределены по десяти цепочкам, типы ключей и схемы подписи различаются, но все они в течение примерно получаса создали действительные подписи для злоумышленников.
Наиболее вероятное объяснение заключается в том, что злоумышленники получили возможность заставить систему подписи горячего кошелька Binance подписывать транзакции по своему усмотрению.
50 авторизаций были заранее подписаны оптом, что также указывает на то, что такой доступ может иметь временные ограничения или требовать запроса подписи через какую-то систему.
Генеральный директор компании безопасности Blockaid Идо Бен-Натан также считает, что это больше похоже на взлом инфраструктуры подписи, а сам приватный ключ не был скомпрометирован. Шэнь Ю также считает, что основная проблема может заключаться в процессе подписи, в настоящее время не обнаружено уязвимостей в контрактах, и остается неясным, произошла ли утечка приватного ключа или была использована система подписи, что еще предстоит подтвердить Binance.
Тем не менее, главный информационный директор Slow Mist 23pds более склонен к гипотезе утечки приватного ключа. Seven Research также считает, что, судя по тому, что злоумышленник смог одновременно опустошить другой умный кошелек Binance, такая тактика больше похожа на то, что основной приватный ключ уже попал в руки хакера.
Обсуждение в индустрии быстро перешло к обороне. Основатель OKX Сюй Минсян заявил, что безопасность не должна становиться областью коммерческой конкуренции. Он предложил, чтобы крупные выводы на непроверенные адреса и сделки, предоставляющие права на умные контракты, должны сопровождаться дополнительной проверкой и безопасной задержкой, и эти ограничения должны быть принудительно реализованы на уровне криптографической подписи, даже если система управления кошельками будет взломана. Он также призвал создать механизм отраслевого сотрудничества, чтобы при необходимости быстро замораживать подозрительные украденные активы.
Основатель Gate Хан Лин поделился решением с сейфом, где приватный ключ разбивается на три фрагмента с помощью MPC, которые хранятся на устройствах пользователей, Gate и в третьей стороне для аварийного восстановления, а вывод активов устанавливается с задержкой в 48 часов, в течение которой пользователь может заморозить средства в любое время.
Стоит отметить, что всего за несколько часов до инцидента Microsoft выпустила отчет, в котором оценивала уровень применения ИИ восьми северокорейскими хакерскими группами, три из которых уже интегрировали ИИ в свои повседневные атакующие процессы. Однако пока не подтверждено, использовался ли ИИ в этой атаке.
Основатель компании аппаратных кошельков OneKey Иши считает, что ни Bybit, ни Binance не были непосредственно ограблены, злоумышленники взломали процесс одобрения транзакций, и такой риск также существует в холодном хранении.
Иши привел в пример крупнейший в мире биткойн ETF IBIT, по оценкам CoinGlass, IBIT в настоящее время владеет около 760 000 BTC, которые в основном хранятся на Coinbase. Хотя BlackRock в 2025 году добавит Anchorage Digital в качестве дополнительного хранителя, по состоянию на последний квартальный отчет планов по переводу средств все еще нет. Страхование от коммерческих преступлений на сумму 320 миллионов долларов, раскрытое Coinbase, делится всеми его клиентами, и, исходя из текущего размера IBIT, покрытие составляет менее 1%.
Если произойдет крупное ограбление и активы не удастся вернуть или получить полное возмещение, убытки могут быть понесены держателями ETF. Он подозревает, что IBIT стал целью атаки.
Тем временем средства продолжают поступать в IBIT. Соучредитель Huobi Ду Цзюнь сообщил, что семейные офисы, которые он ранее настраивал на BTC, после инцидентов с кражей на бирже и проблем с безопасностью цепочки поставок холодных кошельков начали обменивать BTC на IBIT, а часть просто продала монеты и купила физическое золото. Некоторые криптоинвесторы также считают, что держать биткойн в спотовом режиме — это более надежный выбор.
Шесть, спор о праве на заморозку вновь вспыхнул, границы вмешательства в цепочку вызывают внимание
Когда приватные ключи и процессы могут быть под угрозой, заморозка на цепочке стала важным средством для возврата активов.
30 числа в 8:19 утра Arbitrum выпустил заявление, в котором говорится, что его комитет по безопасности принял экстренные меры и перевел 74 559 805 ARB и 8 425 ETH с адреса, связанного с атакой на Binance, в промежуточный замороженный кошелек, стоимость которого составляет около 30 миллионов долларов.
Эти активы могут быть использованы только после дальнейших действий со стороны комитета по безопасности или в результате голосования управления Arbitrum DAO.
Некоторые аналитики отметили, что комитет по безопасности временно обновил системный контракт, чтобы выполнить перевод от имени адреса злоумышленника, а затем восстановил исходную реализацию, и весь процесс не требовал подписи злоумышленника.
Согласно уставу Arbitrum, такие экстренные действия требуют одобрения как минимум 9 из 12 членов. В апреле этого года Arbitrum заморозил 30 766 ETH в деле о краже KelpDAO аналогичным образом, оба случая касались средств, приписываемых Северной Корее.
Аналитик по цепочке Ю Цзин подшутил, что этот хакер, возможно, не ожидал, что Arbitrum сможет напрямую перевести деньги с его кошелька. Заморозка сама по себе снова вызвала споры.
Сторонники считают, что заморозка активов хакеров является вполне оправданной. Криптоаналитик yyy заявил, что децентрализация направлена на противодействие власти и служение обществу, если централизованные меры используются для помощи обществу, это заслуживает похвалы, заморозка активов хакеров как раз относится к такой ситуации.
Скептики в основном сосредоточены на границах власти. Криптоисследователь CyberSatoshi считает, что ETH в основной сети Ethereum не подлежит изменению, но баланс на Rollup управляется многофакторной подписью 12 из 9, степень суверенитета активов L2 зависит от ключа администратора, контролирующего межцепочечный мост. Некоторые аналитики также поднимают вопрос о том, в каких случаях управление блокчейном должно иметь право принудительно переводить активы без подписи владельца, и это все еще требует более четких границ.
После заморозки также возникает вопрос, кому принадлежат активы. Замороженные ETH в деле KelpDAO изначально планировались для компенсации пострадавшим пользователям, но в начале мая группа кредиторов, имеющих судебные решения о терроризме против Северной Кореи и еще не получивших компенсацию, подала в суд в США на ограничительный приказ, утверждая, что эти ETH принадлежат имуществу, на которое имеет право Северная Корея. 8 мая федеральный суд Южного округа Нью-Йорка разрешил Arbitrum DAO голосовать за передачу активов Aave LLC, но ограничительный приказ был передан вместе с активами, и суд оставил решение по основному спору.
На момент публикации вывод средств из Binance еще не восстановлен, согласно официальному графику, ожидается, что он будет перезапущен 1 ноября. Когда будут опубликованы доказательства резервов и технический отчет, когда начнут перемещаться оставшиеся BTC и ETH, и какова будет окончательная судьба замороженных активов на сумму около 3 миллиардов долларов, все еще остается под вопросом.
 Предупреждение о рисках
 Предупреждение о рисках
Популярные статьи





