BTC $75,922.46 +0.58%
ETH $2,246.21 +1.10%
BNB $694.42 +0.58%
XRP $1.14 -3.05%
SOL $90.08 +1.22%
TRX $0.3173 -0.26%
DOGE $0.0718 +0.81%
ADA $0.1843 +0.44%
BCH $262.39 -4.90%
LINK $10.82 +1.25%
HYPE $79.05 +2.01%
AAVE $130.58 +1.66%
SUI $0.8669 +0.97%
XLM $0.1526 -0.65%
ZEC $1,313.69 +4.05%
AAPL $342.89 +0.23%
AMZN $260.06 +0.74%
GOOGL $286.14 +1.04%
MSFT $532.62 +0.40%
META $613.09 +1.99%
NVDA $187.74 +1.49%
TSLA $358.91 +3.41%
SNDK $835.45 -1.83%
INTC $56.27 +4.55%
SPCX $135.12 +6.80%
MU $692.29 +1.43%
AMD $446.38 +5.75%
BTC $75,922.46 +0.58%
ETH $2,246.21 +1.10%
BNB $694.42 +0.58%
XRP $1.14 -3.05%
SOL $90.08 +1.22%
TRX $0.3173 -0.26%
DOGE $0.0718 +0.81%
ADA $0.1843 +0.44%
BCH $262.39 -4.90%
LINK $10.82 +1.25%
HYPE $79.05 +2.01%
AAVE $130.58 +1.66%
SUI $0.8669 +0.97%
XLM $0.1526 -0.65%
ZEC $1,313.69 +4.05%
AAPL $342.89 +0.23%
AMZN $260.06 +0.74%
GOOGL $286.14 +1.04%
MSFT $532.62 +0.40%
META $613.09 +1.99%
NVDA $187.74 +1.49%
TSLA $358.91 +3.41%
SNDK $835.45 -1.83%
INTC $56.27 +4.55%
SPCX $135.12 +6.80%
MU $692.29 +1.43%
AMD $446.38 +5.75%

助记词

全部
文章
快讯

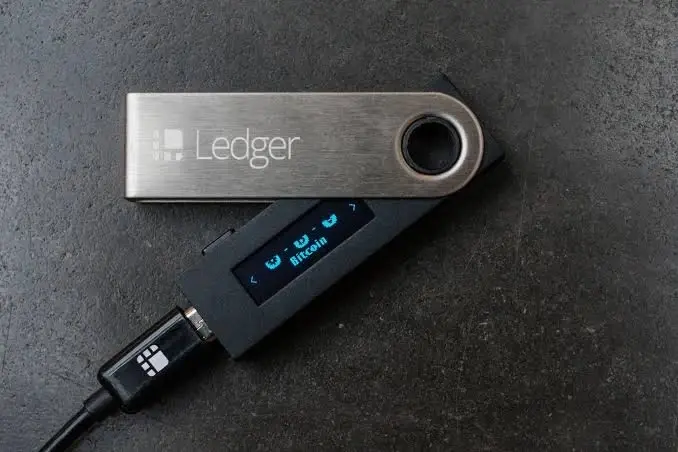
硬件钱包经销商 CryptoBilis 宣布暂停 Ledger 设备销售,配合资金损失调查

ChainCatcher 消息,硬件钱包经销商 CryptoBilis 发布通知称,由于 Ledger 正在调查一起涉及东南亚用户的资金损失事件,该公司已暂停所有 Ledger 设备的销售与发货,并正配合 Ledger 的调查。Ledger 此前表示,正调查从该经销商处购买产品的东南亚用户报告的资金损失,作为预防措施已要求 CryptoBilis 暂停相关设备的销售与发货,并建议过去 90 天内从其购买设备的用户,若尚未完成初始化则暂不要设置。 CryptoBilis 提醒,已完成设置的用户应遵循 Ledger 建议,将资产转移至使用新助记词生成的新 Ledger 签名设备。其强调,助记词须由设备在初始化时自行生成并由用户亲手抄写;若设备附带已印好或写好的助记词卡片或纸张,或助记词曾被他人看到,应将该钱包视为不安全,且不要向任何人透露助记词或 PIN 码。通知还提示警惕声称可协助追回损失资金的第三方,此类提议多为骗局。 对于已发生资金损失的用户,CryptoBilis 建议通过其官方客服渠道联系,并提供订单编号、购买时间与地点、设备序列号、受影响钱包地址及交易 ID,同时保留设备与包装,不要重置或丢弃,并建议向警方报案。该公司称不会向用户发送要求连接钱包、输入助记词或安装软件的链接。

first_img Socket 曝光 77 个 Firefox 恶意钱包扩展,40 个确认窃取助记词

ChainCatcher 消息,据 Decrypt 报道,安全公司 Socket 发布研究结果,将 77 个 Firefox 扩展身份关联到其称为“越位钱包盗窃工厂”的恶意活动,其中 40 个已确认存在恶意行为。 这些扩展伪装成 OKX、Rabby Wallet、TronLink 等 Web3 产品,通过伪造钱包界面诱导用户导入钱包,或使用修改版真实钱包代码,在用户输入时窃取助记词和私钥。Mozilla 签名记录显示该活动从 3 月 9 日持续至 8 月 3 日,Socket 报告时仍有多个扩展在线。 其中约半数扩展展示逼真的钱包界面并要求用户导入现有钱包,从而截获输入的助记词或私钥;另有 13 个是 Rabby 的修改版本,在正常运作的同时将钱包存储的账户数据发送至外部服务器;还有 5 个专门收集已保存的凭证和剪贴板内容。 此外,37 个扩展伪装成密码生成器、暗黑模式切换、VPN、货币转换器和笔记工具,实际运行共享同一硬编码凭证的体育比分应用。9 个已确认的恶意扩展最初以足球、篮球等比分应用形式发布,后续更新才替换为钱包窃取代码。 Socket 将该活动命名为“越位钱包盗窃工厂”,但提醒尚未确认所有扩展背后由同一操作者控制。Socket 团队表示,任何在这些扩展中输入过助记词或私钥的用户都应视为“永久泄露”,并立即将资金转移至新钱包,因为卸载扩展无法撤销已发送到别处的助记词。
app_icon
ChainCatcher 与创新者共建Web3世界