Mô hình lớn của Mỹ hướng tới sự đóng kín, lấy lý do an ninh
 Quan điểm cốt lõi

 Chính phủ lần đầu tiên thành công trong việc đóng vai trò là người phê duyệt giữa mô hình AI thương mại và người dùng của nó.
Tác giả:晓静
Biên tập: Xu Qingyang
Sáng ngày 27 tháng 6, Anthropic thông báo: Chính phủ Hoa Kỳ đã phê duyệt việc triển khai lại mô hình an ninh mạng mạnh nhất của họ, Mythos 5, đến hơn 100 cơ quan của Mỹ, bao gồm các doanh nghiệp lớn và các cơ quan chính phủ. Phiên bản công khai của Fable 5 "sắp trở lại".
Theo bức thư của Bộ trưởng Thương mại Gina Raimondo gửi đồng sáng lập viên Anthropic Tom Brown, Raimondo thông báo với Anthropic rằng bà đã "xác định rằng các biện pháp bảo vệ an ninh thích hợp đã được thiết lập".
Nhưng trong cùng một bức thư, Raimondo chỉ ra rằng tất cả các yêu cầu khác trong chỉ thị ban đầu vào ngày 12 tháng 6 vẫn có hiệu lực, và không đề cập gì đến thời điểm Fable 5 sẽ trở lại công chúng.
Gần như đồng thời, vào rạng sáng ngày 27 tháng 6, OpenAI đã chính thức phát hành ba mô hình trong dòng GPT-5.6: Sol, Terra, Luna. Cũng theo yêu cầu của Nhà Trắng, GPT-5.6 chỉ mở API cho "các đối tác được chính phủ phê duyệt từng trường hợp", phiên bản ChatGPT vẫn chưa được ra mắt.
Nhìn lại toàn bộ thời gian: Ngày 2 tháng 6, Trump ký lệnh hành pháp về AI, ngày 9 tháng 6, Anthropic phát hành Fable 5 và Mythos 5, ngày 12 tháng 6, Bộ Thương mại ra lệnh thu hồi hoàn toàn, ngày 26 tháng 6, OpenAI phát hành GPT-5.6 nhưng bị hạn chế phát hành, ngày 27 tháng 6, Mythos 5 được phép phục hồi có điều kiện.
Chưa đầy một tháng, chính phủ Hoa Kỳ đã trải qua một chu kỳ hoàn chỉnh "dừng lại - đàm phán - cho phép có điều kiện" đối với các mô hình AI tiên tiến.
Dean W. Ball, trưởng nhóm chiến lược của OpenAI (cựu cố vấn AI của Nhà Trắng), đã tóm tắt tác động của sự việc này đối với ngành công nghiệp trong blog ngày 16 tháng 6: "Các nhà phát triển mô hình AI tiên tiến hiện cần một 'đèn xanh' rõ ràng từ chính phủ để phát hành".
Dean W. Ball trong bài viết dài ngày 26 tháng 6 có tiêu đề "What Should Be Done" đã đánh giá: "Không ai biết yêu cầu để được cấp phép thực sự là gì. Khi tôi nói 'không ai', tôi có ý nghĩa theo nghĩa đen: dường như ngay cả các cơ quan chính phủ cũng không biết."
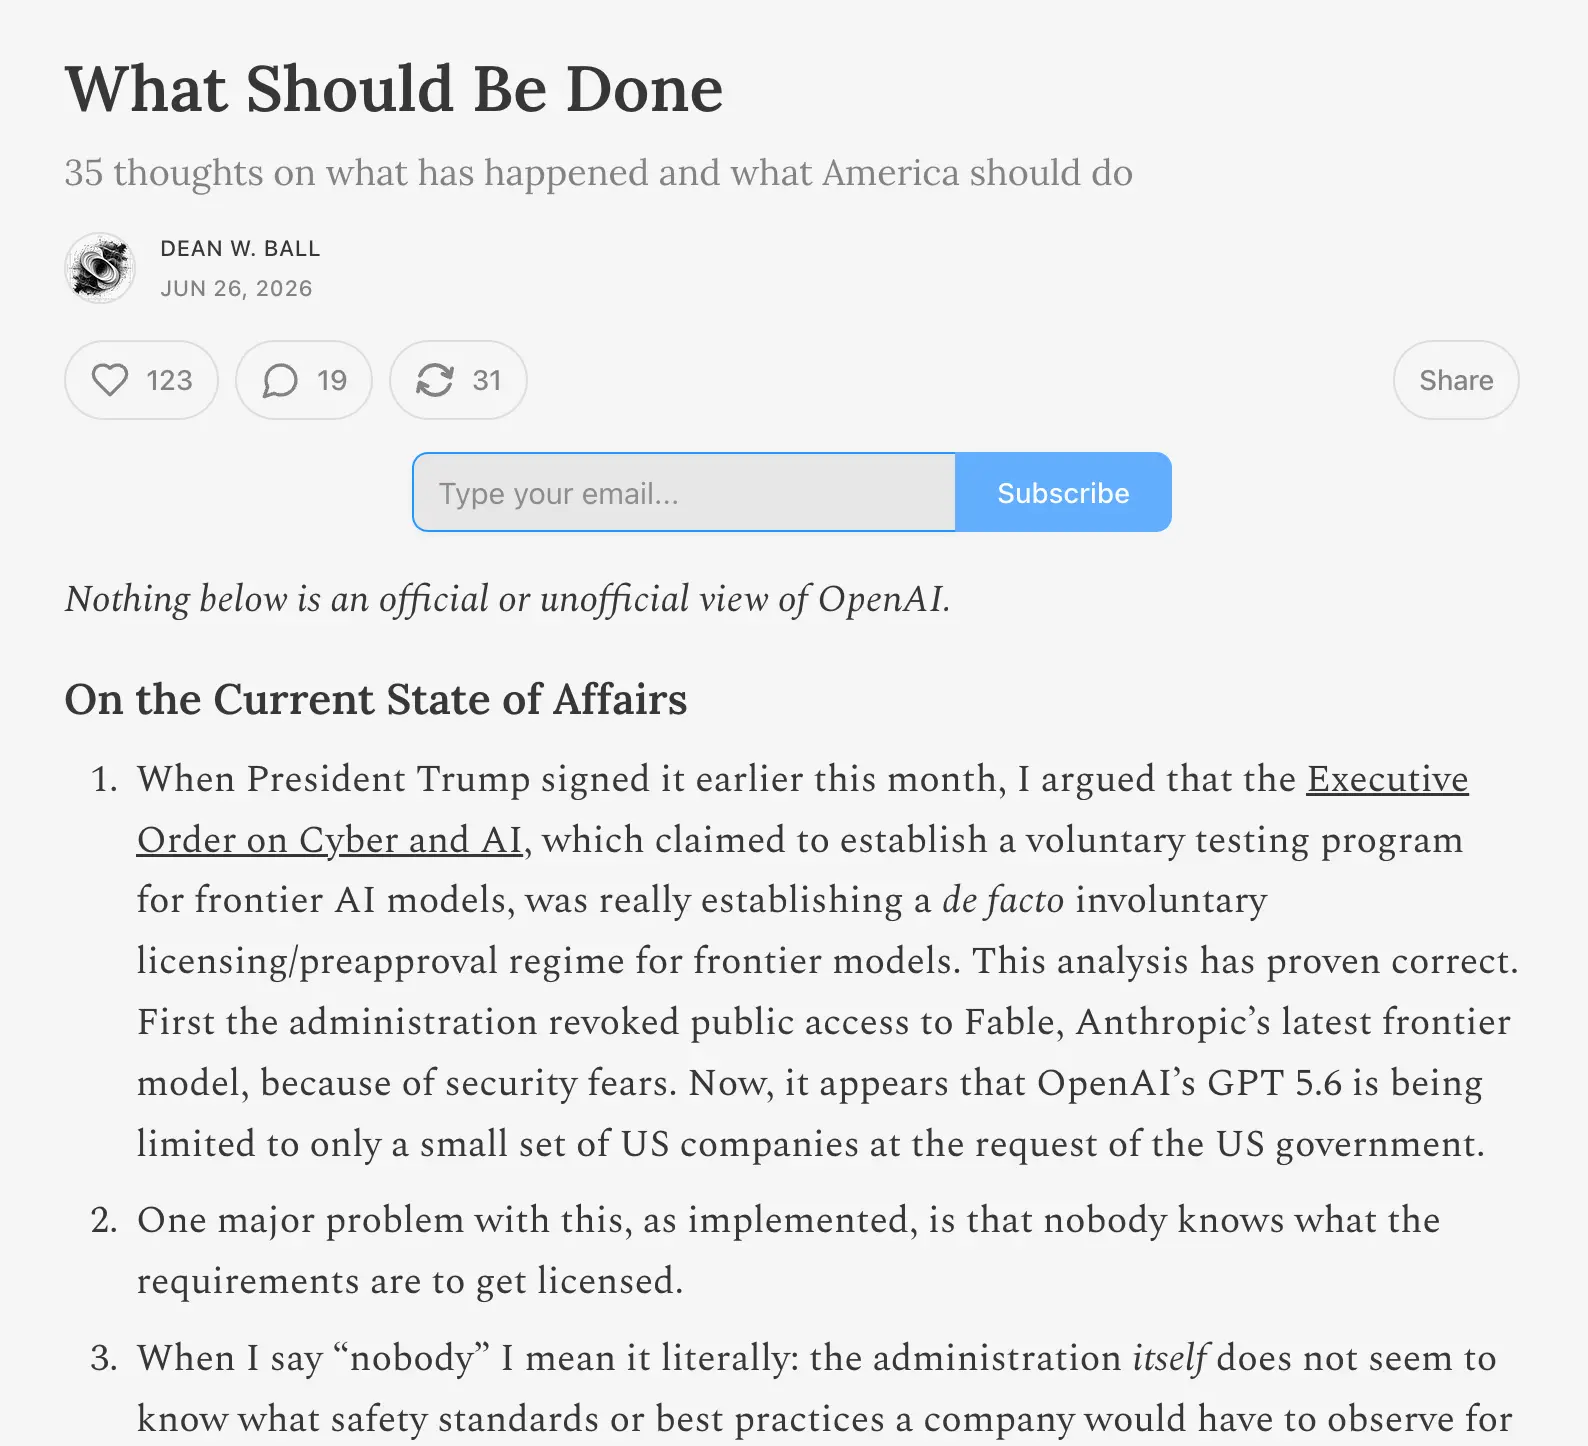
Hình: Bài viết dài của Dean W. Ball "What Should Be Done"
01 Có thật sự mạnh đến mức không an toàn không?
Đây là câu hỏi cốt lõi của toàn bộ sự việc. Hành động của chính phủ dựa trên một giả định ngầm: khả năng của các mô hình này đã mạnh đến mức tạo ra rủi ro an ninh không thể chấp nhận. Nhưng đánh giá chính thức của các công ty liên quan lại đưa ra kết luận hoàn toàn ngược lại.
OpenAI trong blog phát hành GPT-5.6 đã công bố kết quả đánh giá an ninh đầy đủ, theo khung chuẩn bị mà OpenAI tự thiết lập và công khai, Sol không vượt qua giới hạn này. Định nghĩa của giới hạn đỏ trong khung này là: mô hình có thể tự phát hiện và khai thác các lỗ hổng chưa biết của mục tiêu có giá trị cao mà không cần sự hỗ trợ của con người hay không.
Kết quả kiểm tra cụ thể là: Sol có thể nhận diện lỗ hổng và khai thác nguyên lý (exploitation primitives) trên Chromium và Firefox, nhưng "không tự tạo ra chuỗi tấn công end-to-end hoàn chỉnh trong điều kiện thử nghiệm". Đánh giá của OpenAI là: Sol giỏi hơn trong việc giúp người khác tìm lỗ hổng và vá lỗi, chứ không phải thực hiện tấn công hoàn chỉnh một cách đáng tin cậy từ đầu đến cuối.
Nhưng OpenAI ngay sau đó cũng viết một câu "rất có tình cảm": "benchmark thresholds cannot capture every way a model may be used or combined with other tools." Mặc dù theo tiêu chuẩn của chúng tôi không vượt qua giới hạn, nhưng ai biết được thực tế sẽ được sử dụng như thế nào? Điều này đã tạo ra một vùng xám mơ hồ.
Anthropic thì không "có tình cảm" như vậy. Trong tuyên bố ngày 13 tháng 6, Anthropic đã phản bác từng điểm lý do của chính phủ. Chính phủ tuyên bố đã phát hiện ra phương pháp jailbreak của Fable 5, Anthropic phản hồi rằng: Thứ nhất, đây chỉ là một "jailbreak không phổ quát hẹp", về bản chất là để mô hình đọc một đoạn mã và chỉ ra khuyết điểm; Thứ hai, "các mô hình công khai khác, bao gồm GPT-5.5 của OpenAI, cũng có thể làm được"; Thứ ba, Anthropic đã đầu tư hàng nghìn giờ vào kiểm tra đội đỏ, "không có bất kỳ người thử nghiệm nào tìm thấy jailbreak phổ quát".
Giám đốc điều hành của Anthropic, Dario Amodei, trong bài viết dài ngày 11 tháng 6 có tiêu đề "Policy on the AI Exponential" đã dự đoán trước tình huống này, trong tuyên bố đã rõ ràng phát biểu: "Chính phủ có thể ngăn chặn việc triển khai không an toàn, nhưng quy trình phải minh bạch, công bằng, rõ ràng và dựa trên sự thật kỹ thuật. Hành động này không phù hợp với những nguyên tắc này."
Hai đối thủ cạnh tranh gay gắt nhất, trong cùng một tháng, đã đưa ra cùng một kết luận bằng các hệ thống đánh giá độc lập của riêng họ: theo khung an ninh tự xây dựng của ngành, các mô hình này không tạo ra rủi ro không thể triển khai.
Vậy vấn đề đặt ra là, nếu mô hình không vượt qua giới hạn đỏ của ngành, chính phủ có lý do gì để can thiệp? Dean Ball tiết lộ thêm: Chính phủ trước đó đã thuê một quan chức duy nhất có kinh nghiệm về AI tiên tiến để đứng đầu Trung tâm Tiêu chuẩn và Đổi mới AI (CAISI), người này từng làm việc tại OpenAI và Anthropic, nhưng chỉ vài ngày sau đã bị sa thải bởi cấp trên. Đội ngũ CAISI còn lại trong toàn bộ "thời kỳ khủng hoảng sau Mythos" ở trong trạng thái ngừng việc, thậm chí không được phép giao tiếp với các cơ quan chính phủ khác. "Trong số các quan chức chính phủ mà tôi biết, không ai có kinh nghiệm về AI tiên tiến."
Ý của Ball là, những người đưa ra quyết định quản lý, không có tiêu chuẩn an toàn rõ ràng và cũng không đánh giá được khả năng kỹ thuật của các mô hình này.
Câu hỏi tự nhiên tiếp theo là: Liệu Fable 5 và GPT-5.6 Sol có thực sự vượt qua một "điểm kỳ dị về mối đe dọa đối với con người" nào đó không? Có tồn tại một giới hạn khả năng khách quan nào, mà khi vượt qua phải bị quản lý không?
Nhiều chuyên gia trong lĩnh vực AI cho biết, về mặt kỹ thuật không tồn tại một đường giới hạn như vậy. Khả năng của mô hình là một đường cong tăng liên tục. Mỗi thế hệ mô hình khi phát hành đều là "mạnh nhất từ trước đến nay", nhưng chỉ có lần này kích hoạt sự can thiệp trực tiếp của chính phủ.
Có ba điều kiện ngầm ẩn đứng sau:
Thứ nhất, khả năng đã trở nên "có thể trình diễn". Anthropic tự quảng bá Mythos 5 là "mô hình an ninh mạng mạnh nhất thế giới", trường hợp Stripe di chuyển 50 triệu dòng mã trong một ngày đã được lan truyền rộng rãi. Những câu chuyện này khiến các chính trị gia không hiểu công nghệ cũng có thể tưởng tượng "nếu kẻ xấu sử dụng thì sẽ ra sao".
Cựu giám đốc khoa học AI của Meta, người đoạt giải Turing, Yann LeCun đã chỉ ra logic này từ tháng 11 năm 2025: Khi Anthropic phát hành báo cáo đầu tiên về mối đe dọa tấn công mạng AI, LeCun đã trực tiếp gọi nó là "regulatory theater" (kịch bản quản lý), cáo buộc Anthropic lợi dụng nỗi sợ hãi về an toàn AI để "manipulate legislators" (thao túng các nhà lập pháp) nhằm thực hiện "regulatory capture" (bắt giữ quản lý).
Phán đoán của LeCun lúc đó là: Các công ty đóng kín hệ thống đã phóng đại một cách hệ thống mối đe dọa an toàn AI, với mục đích thiết lập một rào cản tuân thủ mà chỉ các công ty lớn mới có thể vượt qua, loại bỏ các đối thủ cạnh tranh mã nguồn mở. Anthropic không ngờ rằng, viên đá đầu tiên lại rơi vào chính mình.
Thứ hai, có người đã đưa cho một con dao. Giám đốc điều hành Amazon, Andy Jassy, đã gửi báo cáo về những rủi ro an ninh của mô hình Anthropic đến chính phủ. Amazon là nhà đầu tư lớn nhất của Anthropic, cũng là đối tác dịch vụ đám mây của họ, đồng thời còn có mô hình tự phát triển (dòng Nova) cạnh tranh với Anthropic. Do đó, chính phủ đã có được nguồn hợp pháp để hành động.
Thứ ba, Trump vừa ký lệnh hành pháp về AI vào đầu tháng này, yêu cầu chính phủ trong 60 ngày phải xây dựng "quy tắc tự nguyện nộp đơn" cho các mô hình tiên tiến. Lệnh hành pháp cần một trường hợp thực thi đầu tiên để chứng minh rằng nó không phải là một mảnh giấy vô nghĩa. Fable 5 đã gặp phải tình huống này.
Điều này dẫn đến một câu hỏi sâu sắc hơn, nếu "quá mạnh thì phải quản lý", và "mạnh đến mức nào thì được coi là quá mạnh" do cơ quan quản lý quyết định, mà tiêu chuẩn không công khai, không có ngưỡng rõ ràng, không có quy trình khiếu nại, thì mỗi lần phát hành mô hình tiên tiến trong tương lai sẽ phải đối mặt với sự không chắc chắn tương tự. Doanh nghiệp không biết mô hình của mình khi nào sẽ kích hoạt quản lý.
Hình ảnh do AI tạo ra
02 Bài học lịch sử, cuộc chiến mã hóa 30 năm trước
Chính phủ Hoa Kỳ cố gắng sử dụng kiểm soát xuất khẩu để ngăn chặn sự lan truyền của những công nghệ được cho là nguy hiểm, có thể gợi nhớ đến một tiền lệ lịch sử rất tương tự, cuộc "chiến tranh mã hóa" (Crypto Wars) vào những năm 90.
Sau khi Chiến tranh Lạnh kết thúc, Internet bắt đầu thương mại hóa, các nhà khoa học máy tính đã phát triển công nghệ mã hóa để bảo vệ an toàn cho việc truyền dữ liệu. Chính phủ Hoa Kỳ đã phân loại các thuật toán mã hóa mạnh thành "hàng quân sự" (munitions), đưa chúng vào cùng danh sách kiểm soát xuất khẩu với tên lửa và xe tăng (ITAR/EAR). Logic rất giống với ngày nay, nếu kẻ thù có được mã hóa mạnh, NSA (Cơ quan An ninh Quốc gia Hoa Kỳ) sẽ không thể nghe lén các cuộc giao tiếp của họ, an ninh quốc gia bị đe dọa.
Điều này có nghĩa là các công ty phần mềm của Mỹ chỉ có thể xuất khẩu phiên bản mã hóa yếu với khóa 40 bit cho khách hàng nước ngoài, phiên bản mà NSA có thể dễ dàng phá vỡ, trong khi phiên bản nội địa có thể sử dụng mã hóa mạnh 128 bit. Người dùng nước ngoài biết rằng họ nhận được "phiên bản bị cắt giảm", bắt đầu chuyển sang các sản phẩm thay thế từ châu Âu và Israel.
Năm 1991, một người đam mê mã hóa tên là Phil Zimmermann đã viết PGP (Pretty Good Privacy), một phần mềm cho phép người bình thường cũng có thể sử dụng mã hóa mạnh để bảo vệ email. Ông đã tải PGP lên Internet. Ngay lập tức, Hải quan Hoa Kỳ đã tiến hành điều tra hình sự đối với ông - tội danh là "xuất khẩu hàng quân sự trái phép".
Sự phản công của Zimmermann rất khéo léo: ông đã in toàn bộ mã nguồn của PGP thành một cuốn sách để xuất bản. Cuốn sách được bảo vệ bởi Tu chính án thứ nhất, tự do xuất bản là quyền hiến pháp. Bạn có thể kiểm soát phần mềm, nhưng bạn không thể cấm xuất khẩu một cuốn sách. Cuộc điều tra kéo dài ba năm và cuối cùng vào năm 1996 đã đóng lại mà chính phủ không đưa ra cáo buộc nào.
Gần như cùng thời điểm, NSA đã đưa ra một kế hoạch táo bạo hơn: chip Clipper. Ý tưởng thiết kế là tất cả các thiết bị giao tiếp phải được cài đặt chip này, chip sẽ chịu trách nhiệm mã hóa giao tiếp, chip có cơ chế quản lý khóa tích hợp, dưới sự ủy quyền của pháp luật, chính phủ có thể giải mã giao tiếp thông qua khóa được quản lý. Giao tiếp giữa người dùng là mã hóa đối với bên thứ ba, nhưng chính phủ có thể giải mã bất cứ lúc nào. Chính phủ Clinton đã thúc đẩy mạnh mẽ kế hoạch này. Kết quả là, giới học thuật phát hiện ra những thiếu sót trong thiết kế của chip, ngành công nghệ đã đồng loạt phản đối, công chúng đã phản đối mạnh mẽ, và vào năm 1996, kế hoạch này đã hoàn toàn thất bại.
Năm 1995, nhà toán học Daniel Bernstein muốn công bố mã nguồn của thuật toán mã hóa mà mình viết trên mạng, nhưng chính phủ đã cấm với lý do kiểm soát xuất khẩu. Ông đã kiện Bộ Tư pháp. Tòa phúc thẩm số 9 đã đưa ra một phán quyết có ảnh hưởng sâu rộng: mã nguồn phần mềm được bảo vệ bởi Tu chính án thứ nhất là "lời nói" (speech), việc chính phủ kiểm soát xuất khẩu mã hóa là vi hiến. Phán quyết này đã trực tiếp làm lung lay nền tảng pháp lý của toàn bộ hệ thống kiểm soát.
Vào tháng 1 năm 2000, chính phủ Clinton đã nới lỏng đáng kể kiểm soát xuất khẩu mã hóa. Nguyên nhân là không thể kiểm soát được nữa. PGP đã lan truyền khắp thế giới, các thuật toán mã hóa mã nguồn mở đã phổ biến toàn cầu, việc kiểm soát chỉ đang cản trở khả năng cạnh tranh của các công ty Mỹ, khách hàng nước ngoài đã chuyển sang các nhà cung cấp khác.
Sau khi nới lỏng kiểm soát, mới có được mã hóa đầu cuối của Signal và WhatsApp ngày nay. Nếu kiểm soát của những năm 90 vẫn tiếp tục đến ngày nay, những sản phẩm này sẽ không thể tồn tại.
Trong những năm 90, những gì bị kiểm soát là các thuật toán mã hóa mạnh, lý do là an ninh quốc gia, công cụ là kiểm soát xuất khẩu hàng quân sự ITAR, những người bị tổn thương là các công ty phần mềm của Mỹ (buộc phải xuất khẩu phiên bản yếu), không bị ảnh hưởng là các nhà phát triển nước ngoài (tự viết thuật toán mã hóa).
Năm 2026, những gì bị kiểm soát là khả năng của các mô hình AI tiên tiến, lý do vẫn là an ninh quốc gia, công cụ là chỉ thị kiểm soát xuất khẩu.
Lần này, ai sẽ thực sự bị tổn thương?
Các phương tiện truyền thông nước ngoài nhận xét: "Không ai chi 100 tỷ đô la để xây dựng trung tâm dữ liệu chỉ để phục vụ cho 100 công ty được chính phủ phê duyệt."
Chi phí đào tạo các mô hình tiên tiến tính bằng hàng tỷ đô la, trong khi cửa sổ thu hồi chi phí chỉ kéo dài vài tháng sau khi phát hành, sau đó mô hình trở thành mô hình kém tiên tiến hơn, cạnh tranh gia tăng, biên lợi nhuận bị thu hẹp. Mỗi tuần trì hoãn phê duyệt đều đang nuốt chửng cửa sổ lợi nhuận hạn chế này. Kết luận của Brandom là: "Nếu điều này tiếp tục, toàn bộ logic đầu tư cơ bản của ngành sẽ bị lung lay."
Giáo sư trợ lý khoa học chính trị tại Đại học George Washington, Jeffrey Ding, lập luận rằng: Trong cuộc cạnh tranh công nghệ giữa các cường quốc, điều quyết định thắng thua không phải là ai phát minh ra một công nghệ trước, mà là ai có thể nhanh chóng lan tỏa công nghệ đó ra toàn bộ nền kinh tế. Công nghệ tổng quát đặc biệt như vậy - nó cần sự lan tỏa xã hội rộng rãi, cần các tổ chức mới được tạo ra xung quanh nó, cần dữ liệu sử dụng thực tế quy mô lớn để phát hiện ra ranh giới ứng dụng của nó. Dean Ball khi trích dẫn Ding đã viết: "Công dụng của công nghệ tổng quát là được phát hiện, không phải là biết trước."
Nhưng ở phía bên kia đại dương, các mô hình lớn của Trung Quốc đang tiến ra toàn cầu với tư thế mở mã nguồn.
Thuật toán mã hóa là toán học thuần túy, một khi được công bố thì không thể thu hồi. Trọng số của mô hình AI có thuộc tính tương tự, nhưng khả năng suy luận của các mô hình tiên tiến đóng kín thực sự tập trung sau API của một số công ty.
Nhưng khả năng của các mô hình mã nguồn mở đang theo từng thế hệ đuổi kịp, kiểm soát có thể làm chậm sự lan tỏa, nhưng không thể ngăn chặn sự lan tỏa. Những năm 90 đã mất gần 10 năm để đi đến bước "thua cuộc và nới lỏng kiểm soát". Liệu kiểm soát AI có cần một chu kỳ thời gian tương tự không?
03 Các mô hình lớn của Mỹ bước vào thời kỳ kiểm duyệt?
Tháng 6 năm 2026, trong lịch sử ngành công nghiệp AI, có thể đánh dấu một bước ngoặt: Chính phủ lần đầu tiên thành công trong việc chèn vào vai trò của mình như một người phê duyệt giữa các mô hình AI thương mại và người dùng của chúng.
Dean Ball trong bài viết "What Should Be Done" đã cảnh báo rằng, nếu thị trường phát sinh hoảng loạn, tác động sẽ vượt xa ngành AI: "Từ năng lượng hạt nhân đến khí tự nhiên đến điện tử công suất, hàng loạt đầu tư tái công nghiệp hóa của Mỹ đều rõ ràng hoặc ngầm hiểu dựa trên nhu cầu tương lai của ngành AI. Nếu nhu cầu này không thể đạt được vì sự kiểm soát của chính phủ, phản ứng dây chuyền sẽ vượt xa những gì mọi người tưởng tượng."
Nhưng Ball cũng thừa nhận, hướng đi không hoàn toàn sai: "AI tiên tiến thực sự có khả năng rủi ro thảm khốc, mối quan tâm này không phải là giả tạo. Vấn đề nằm ở cách thực hiện, một quy trình phê duyệt không có chuyên gia kỹ thuật, không có tiêu chuẩn rõ ràng, không có thời gian biểu, không phải là câu trả lời."
OpenAI cho biết các hạn chế của GPT-5.6 là "biện pháp tạm thời", có thể sẽ mở cửa cho công chúng trong vài tuần tới. Nhưng việc phục hồi "có điều kiện" của Mythos 5 vào ngày 27 tháng 6 đã đưa ra một mẫu hình, không phải là mở hoàn toàn, mà vẫn chỉ giới hạn cho một số cơ quan của Mỹ, các hạn chế khác vẫn tiếp tục có hiệu lực. Mỗi một thể chế lâu dài, ban đầu đều được gọi là "biện pháp tạm thời".
Cuối cùng, Dean Ball đã viết một câu đáng để mọi người nghiêm túc suy nghĩ: "Nếu chỉ có rất ít người có thể sử dụng AI tiên tiến, tương lai xấu sẽ càng có khả năng xảy ra hơn. Bởi vì những người ít ỏi đó, thường là nhóm đã nắm giữ quyền lực kinh tế và chính trị lớn."
Có lẽ cộng đồng các nhà phát triển toàn cầu đang nhớ về thời kỳ không màng đến sự chênh lệch múi giờ để theo dõi hội nghị OpenAI, bất ngờ trước sự tiến bộ của các mô hình mới và thức khuya thử nghiệm các tình huống mới khác nhau.
Tuy nhiên, bây giờ chúng ta vẫn có thể đầy kỳ vọng "theo dõi" sự ra mắt của các mô hình lớn mới nhất từ Trung Quốc.
 Cảnh báo rủi ro