Cuộc khủng hoảng an ninh quỹ tiền điện tử lại tái diễn, Coinbase bị cáo buộc "che giấu cuộc tấn công của hacker trị giá 1 tỷ USD"
 Quan điểm cốt lõi

 Ví dụ như ví phần cứng, sàn giao dịch liên tiếp bị đánh cắp, khi mỗi lựa chọn đều có cái giá của nó, người dùng nên đặt tiền ở đâu?
Tác giả: Zhou, ChainCatcher
Hậu quả của việc Bitget bị đánh cắp gần 390 triệu USD vẫn chưa lắng xuống, một cuộc tranh cãi xung quanh Coinbase lại đưa vấn đề an ninh của sàn giao dịch trở lại trung tâm của dư luận.
Vào ngày 26 tháng 9, người dùng X kuno đã đăng bài cho biết Coinbase đã khóa tài khoản của họ một năm trước và cho rằng họ vẫn nợ 1,2 triệu USD, yêu cầu Coinbase giải quyết trong vòng 24 giờ, nếu không sẽ công khai bản ghi âm cuộc họp và khởi kiện.
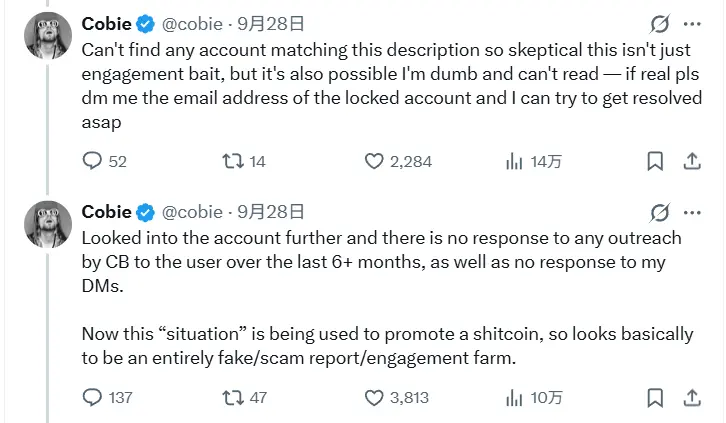
Người phụ trách ứng dụng Coinbase Base, Cobie, đã phản hồi rằng không tìm thấy tài khoản nào phù hợp với mô tả, nghi ngờ đây là một cách để thu hút sự chú ý. Ông cho biết, trong hơn sáu tháng qua, các liên lạc từ Coinbase và tin nhắn riêng của ông đều không nhận được phản hồi từ người dùng này, sự việc đang được sử dụng để quảng bá cho các đồng tiền rác, có vẻ như hoàn toàn là một báo cáo lừa đảo giả mạo, mục đích là để tăng tương tác.
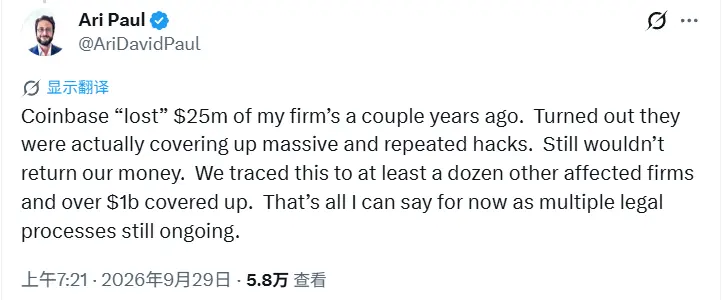
Sau đó, người sáng lập công ty quản lý tài sản tiền điện tử BlockTower Capital, Ari Paul, đã bình luận rằng Coinbase đã khiến công ty của ông mất 25 triệu USD vài năm trước, và sau đó phát hiện ra rằng Coinbase thực sự đã che giấu các cuộc tấn công mạng quy mô lớn và lặp đi lặp lại, số tiền liên quan vẫn chưa được hoàn trả.
Ông cho biết, đội ngũ đã theo dõi được ít nhất hơn mười tổ chức bị ảnh hưởng, với số tiền liên quan vượt quá 1 tỷ USD, do nhiều quy trình pháp lý vẫn đang diễn ra, hiện tại chỉ có thể công bố những điều này.
Tính đến thời điểm bài viết được phát hành, Ari Paul chưa công bố bằng chứng có thể xác minh, Coinbase cũng chưa có phản hồi công khai. Tuy nhiên, cáo buộc này đã nhanh chóng lan rộng trong cộng đồng, nhiều người dùng cho biết họ cũng đã gặp phải tổn thất tài chính tại Coinbase. Điều này có liên quan đến một số sự kiện an ninh của Coinbase trong vài năm qua.
Từ lỗ hổng tin nhắn đến nội gián dịch vụ khách hàng, những khoản nợ cũ của Coinbase
Vào đầu tháng 10 năm 2021, Coinbase đã gửi một thông báo về việc rò rỉ dữ liệu đến một số khách hàng. Theo thông báo mà họ đã gửi đến trang web của Tổng Chưởng lý bang California, trong khoảng thời gian từ tháng 3 đến ngày 20 tháng 5 năm đó, ít nhất 6000 tài khoản của khách hàng đã bị đánh cắp.
Thông báo cho thấy, kẻ tấn công cần phải nắm rõ địa chỉ email, mật khẩu và số điện thoại của nạn nhân, và có thể đăng nhập vào email cá nhân của họ, sau đó lợi dụng một lỗ hổng trong quy trình khôi phục tài khoản qua tin nhắn của Coinbase để lấy mã xác thực hai yếu tố, vào tài khoản và chuyển tiền đi.
Người phát ngôn của Coinbase cho biết, công ty đã ngay lập tức khắc phục lỗ hổng và hỗ trợ khách hàng khôi phục tài khoản, bồi thường thiệt hại. Tuy nhiên, theo CNBC, trước khi thông báo được phát đi, đã có người dùng phàn nàn rằng tài khoản của họ đã bị xóa sạch trong nhiều tháng, Coinbase cũng bị chỉ trích vì phản ứng chậm chạp.
Bốn năm sau, khoảng thời gian tương tự lại xuất hiện. Vào ngày 11 tháng 5 năm 2025, Coinbase nhận được một email tống tiền, bên gửi đã trình bày thông tin nội bộ mà họ đã thu thập được, yêu cầu trả 20 triệu USD để đổi lấy sự bảo mật.
Coinbase sau đó đã công bố trên blog chính thức rằng, tội phạm đã mua chuộc và tuyển dụng một nhóm nhân viên dịch vụ khách hàng ở nước ngoài để đánh cắp dữ liệu của khách hàng, nhằm thực hiện các cuộc tấn công kỹ thuật xã hội. Theo báo cáo mà họ đã gửi đến Tổng Chưởng lý bang Maine, khoảng 69.500 khách hàng bị ảnh hưởng, việc rò rỉ bắt đầu vào khoảng ngày 26 tháng 12 năm 2024. Coinbase cho biết mật khẩu, khóa riêng, tài sản và tài khoản Coinbase Prime đều không bị ảnh hưởng.
Coinbase từ chối trả tiền chuộc, thay vào đó thiết lập phần thưởng 20 triệu USD. Theo tài liệu mà họ đã gửi đến Ủy ban Chứng khoán và Giao dịch Hoa Kỳ, chi phí của sự việc này dự kiến sẽ nằm trong khoảng từ 180 triệu đến 400 triệu USD.
Giám đốc điều hành Brian Armstrong cho biết, những người liên quan đã bị sa thải vào thời điểm đó, nhưng đến bây giờ mới liên kết những sự kiện này thành một cuộc tấn công duy nhất. Theo Reuters dẫn lời những người biết chuyện, Coinbase đã biết từ tháng 1 năm 2025 rằng một nhân viên của nhà thầu TaskUs ở Ấn Độ đã chụp ảnh dữ liệu khách hàng trên máy tính làm việc bằng điện thoại cá nhân.
Tuy nhiên, luật sư Ariel Givner đã chỉ ra trên X rằng, email tống tiền đã được gửi đi từ ngày 11 tháng 5, trong khi Coinbase chỉ thông báo cho người dùng sau khi quyết định từ chối trả tiền chuộc.
Các vụ lừa đảo giả mạo Coinbase không dừng lại ở đó. Theo thông báo từ Văn phòng Công tố viên quận Brooklyn, một người đàn ông địa phương tên Ronald Spektor đã giả mạo nhân viên dịch vụ khách hàng của Coinbase, nói rằng tài khoản của người dùng đã bị tin tặc xâm nhập, tài sản đang gặp rủi ro, dụ dỗ khoảng 100 người dùng chuyển tài sản tiền điện tử vào ví mà hắn kiểm soát, tổng cộng đã lừa đảo khoảng 15,94 triệu USD. Hắn đã nhận tội vào ngày 2 tháng 9 và bị tuyên án từ 4 đến 12 năm tù vào ngày 23 tháng 9.
Việc người dùng bị lừa có thể lấy lại tiền hay không phụ thuộc vào xác định của Coinbase. Đối với những người dùng bị lừa chuyển tiền trong sự kiện năm 2025, Coinbase hứa hẹn sẽ bồi thường, nhưng cần xem xét từng trường hợp, xác nhận thiệt hại có liên quan trực tiếp đến vụ rò rỉ này.
Nếu người dùng có bất đồng với Coinbase, việc khởi kiện cũng không dễ dàng. Một người dùng đã kiện Coinbase, cho rằng họ không tiến hành điều tra kịp thời và thiện chí đối với các giao dịch gian lận trong tài khoản, Coinbase thì yêu cầu phải bắt buộc trọng tài theo thỏa thuận người dùng. Tòa án phúc thẩm vòng 9 của Hoa Kỳ đã lật ngược phán quyết của tòa án cấp dưới vào tháng 12 năm 2023, xác định rằng các điều khoản liên quan trong thỏa thuận có thể được thi hành.
Nhìn lại những sự kiện này, quy trình của chính Coinbase thực sự đã có những lỗ hổng bị lợi dụng, mặc dù cuối cùng họ đã công khai sự việc và hứa hẹn bồi thường, nhưng quá trình công bố thực sự đã chậm một bước.
Ari Paul nói về việc che giấu các cuộc tấn công mạng, liệu có phải chỉ việc hệ thống lưu ký của Coinbase bị tấn công mà không được công bố, hay là việc Coinbase từ chối bồi thường sau khi tài khoản bị đánh cắp, hiện vẫn chưa rõ.
Ví cứng, sàn giao dịch liên tiếp bị đánh cắp, làm thế nào để bồi thường?
Trong nửa cuối năm nay, các sự kiện an ninh trong ngành tiền điện tử đã rõ ràng gia tăng. Theo thống kê của công ty an ninh blockchain PeckShield, tháng 8 đã xảy ra 50 sự kiện hacker lớn, tăng 67% so với 30 sự kiện trong tháng 7, là tháng có số vụ nhiều nhất trong năm nay.
Tuy nhiên, tổn thất trong tháng 8 không tăng theo. Tổng tổn thất trong tháng khoảng 136,3 triệu USD, giảm 49,5% so với khoảng 270 triệu USD trong tháng 7, trung bình mỗi sự kiện tổn thất giảm từ khoảng 9 triệu USD xuống còn khoảng 2,7 triệu USD.
Bước vào tháng 9, quy mô của các sự kiện đơn lẻ lại tăng lên, đặc biệt là hai sự kiện Bitget và Liquid Network.
Theo thông báo sự kiện được phát hành bởi Blockstream, nhà cung cấp công nghệ Liquid, kẻ tấn công tự xưng là hacker mũ trắng đã rút khoảng 4000 Bitcoin từ ví liên bang của Liquid Network vào ngày 6 tháng 9, trị giá khoảng 320 triệu USD vào thời điểm đó, chiếm khoảng 95% dự trữ.
Báo cáo sự kiện của Liquid cho thấy không có khóa riêng nào bị rò rỉ. Kẻ tấn công đã lợi dụng lỗ hổng trong phần mềm mã nguồn mở Elements của Liquid, tạo ra khoảng 4000 L-BTC không có dự trữ hỗ trợ, sau đó đổi lại Bitcoin thực qua quy trình rút tiền bình thường.
Sau khi Blockstream xác nhận lỗ hổng đã được khắc phục, kẻ tấn công đã trả lại 3400 L-BTC vào ngày 7 tháng 9, vẫn còn khoảng 598,5 L-BTC chưa được trả lại, và đã yêu cầu Blockstream 10% tiền thưởng. Blockstream đã từ chối yêu cầu này, Giám đốc điều hành Adam Back vào ngày 10 tháng 9 khi Liquid khôi phục hoạt động đã công khai tuyên bố rằng việc neo L-BTC với Bitcoin theo tỷ lệ 1:1 sẽ được đảm bảo, và sự thiếu hụt sẽ do Blockstream chịu trách nhiệm.
Tuy nhiên, việc hứa hẹn bảo đảm không có nghĩa là người dùng đã lấy lại được tiền. Liquid chính thức vào ngày 17 tháng 9 cho biết, chức năng rút tiền vẫn đang trong trạng thái tạm dừng, sau đó không có thông báo nào về tiến triển.
Hơn hai tuần sau, Bitget cũng gặp sự cố. Vào tối ngày 24 tháng 9, ví của Bitget bắt đầu chuyển tài sản đến một địa chỉ lạ. Theo theo dõi trên chuỗi, tổn thất khoảng 387,5 triệu USD, đây là vụ đánh cắp tiền điện tử lớn nhất trong năm nay, cũng khiến tháng 9 trở thành tháng có số tiền bị đánh cắp cao nhất trong năm.
Kẻ tấn công đã lợi dụng lỗ hổng của một sản phẩm an ninh bên thứ ba mà họ sử dụng, đạt được quyền truy cập cao cấp vào mạng nội bộ, các giao dịch giả mạo đã được phê duyệt qua quy trình phê duyệt bình thường và tự động được phát hành. Giám đốc điều hành Bitget Gracy Chen cho biết, kẻ tấn công không đánh cắp khóa riêng, Bitget nghi ngờ cuộc tấn công đến từ tin tặc Bắc Triều Tiên.
Bitget chính thức cho biết, tổn thất sẽ được quỹ bảo vệ của người dùng nắm giữ 5500 Bitcoin bù đắp hoàn toàn, việc rút tiền sẽ được khôi phục theo từng giai đoạn từ ngày 28 tháng 9, dự kiến sẽ hoàn toàn phục hồi trước ngày 2 tháng 10.
Ngoài sàn giao dịch và chuỗi phụ, việc tự quản lý cũng không thể tránh khỏi. Vào cuối tháng 7, ví cứng Coldcard bị phát hiện có lỗi firmware, một số cụm từ khôi phục được tạo ra từ năm 2021 có thể bị suy diễn, người dùng đã bị đánh cắp tổng cộng khoảng 1800 Bitcoin, trong đó không ít là được lưu trữ trong két sắt ngân hàng, từ những thiết bị chưa bao giờ được kết nối mạng. Theo Forbes, nhà sản xuất Coinkite đang hỗ trợ các nạn nhân báo cáo cảnh sát và yêu cầu bồi thường bảo hiểm, nhưng không đưa ra đề xuất bồi thường, một số nạn nhân đã chuẩn bị cho một vụ kiện tập thể.
Vấn đề an toàn tài chính lại nổi lên
Nhìn lại những sự kiện này, việc tiền được đặt ở đâu, kết quả sau khi xảy ra sự cố rất khác nhau.
Đặt ở sàn giao dịch tập trung, việc có được bồi thường hay không sau khi nền tảng bị tấn công phụ thuộc vào việc sàn giao dịch có chuẩn bị trước hay không. Những sàn có quỹ bảo vệ có thể bù đắp toàn bộ, nhưng nếu quỹ được định giá bằng tài sản tiền điện tử, giá trị của nó cũng sẽ dao động theo giá tiền tệ. Việc bồi thường cho người dùng bị lừa thường cần phải xem xét từng trường hợp, một khi phát sinh bất đồng, có thể bị đẩy vào trọng tài.
Ngay cả khi bên điều hành hứa hẹn bù đắp, người dùng cũng chưa chắc đã nhanh chóng lấy lại được tiền. Trước khi cam kết được thực hiện, tài sản có thể bị đóng băng trong thời gian dài.
Chọn ví cứng tự quản lý, người dùng đã thoát khỏi sự phụ thuộc vào nền tảng, nhưng cũng phải gánh chịu rủi ro từ thiết bị và chuỗi cung ứng. Ngay cả khi thao tác không sai, một khi firmware của nhà sản xuất có lỗi, thiệt hại thường chỉ có thể tự mình gánh chịu, hoặc thông qua kiện cáo để đòi lại.
Còn các cuộc tấn công giả mạo nhân viên dịch vụ khách hàng, mua chuộc nội gián thì nhắm vào con người, bất kể tài sản được đặt ở đâu cũng không thể tránh khỏi.
Về cách bảo quản tài sản, trong ngành đã có nhiều tranh luận từ lâu. Vào tháng 8 năm nay, Ari Paul đã chỉ trích việc Coldcard bị đánh cắp, cho rằng dù là tự quản hay quản lý bởi bên thứ ba, tài sản tiền điện tử đều không thể an toàn, và ở hầu hết các quốc gia phát triển, hệ thống pháp luật bảo vệ tài sản còn đáng tin cậy hơn cả mật mã.
Người sáng lập ShapeShift, Erik Voorhees, đã phản bác rằng không có tài sản nào là hoàn toàn an toàn, mỗi phương thức bảo quản đều có sự đánh đổi, điều quan trọng là người dùng có thể tự do lựa chọn và chịu trách nhiệm về sự lựa chọn của mình.
Người đồng sáng lập Solana Labs, toly, cho rằng tài sản tiền điện tử có nhiều mục đích sử dụng, nếu là để đầu tư thì nên giao cho các tổ chức quản lý; nếu là để phòng ngừa các tình huống cực đoan, thì đó chỉ là một chi phí chứ không phải đầu tư, có thể dành thời gian nghiên cứu lưu trữ lạnh, hai điều này không nên bị nhầm lẫn.
Hiện nay, Ari Paul lại chỉ trích Coinbase. Liệu cáo buộc này có được xác nhận hay không, vẫn cần chứng cứ và quy trình pháp lý để đưa ra câu trả lời. Nhưng cuộc tranh cãi này luôn đặt ra một câu hỏi cho mỗi người nắm giữ tiền: Khi mỗi sự lựa chọn đều có cái giá của nó, tiền của bạn nên được đặt ở đâu?
 Cảnh báo rủi ro